
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Что такое VPN passthrough? Значение, принцип работы и когда он нужен

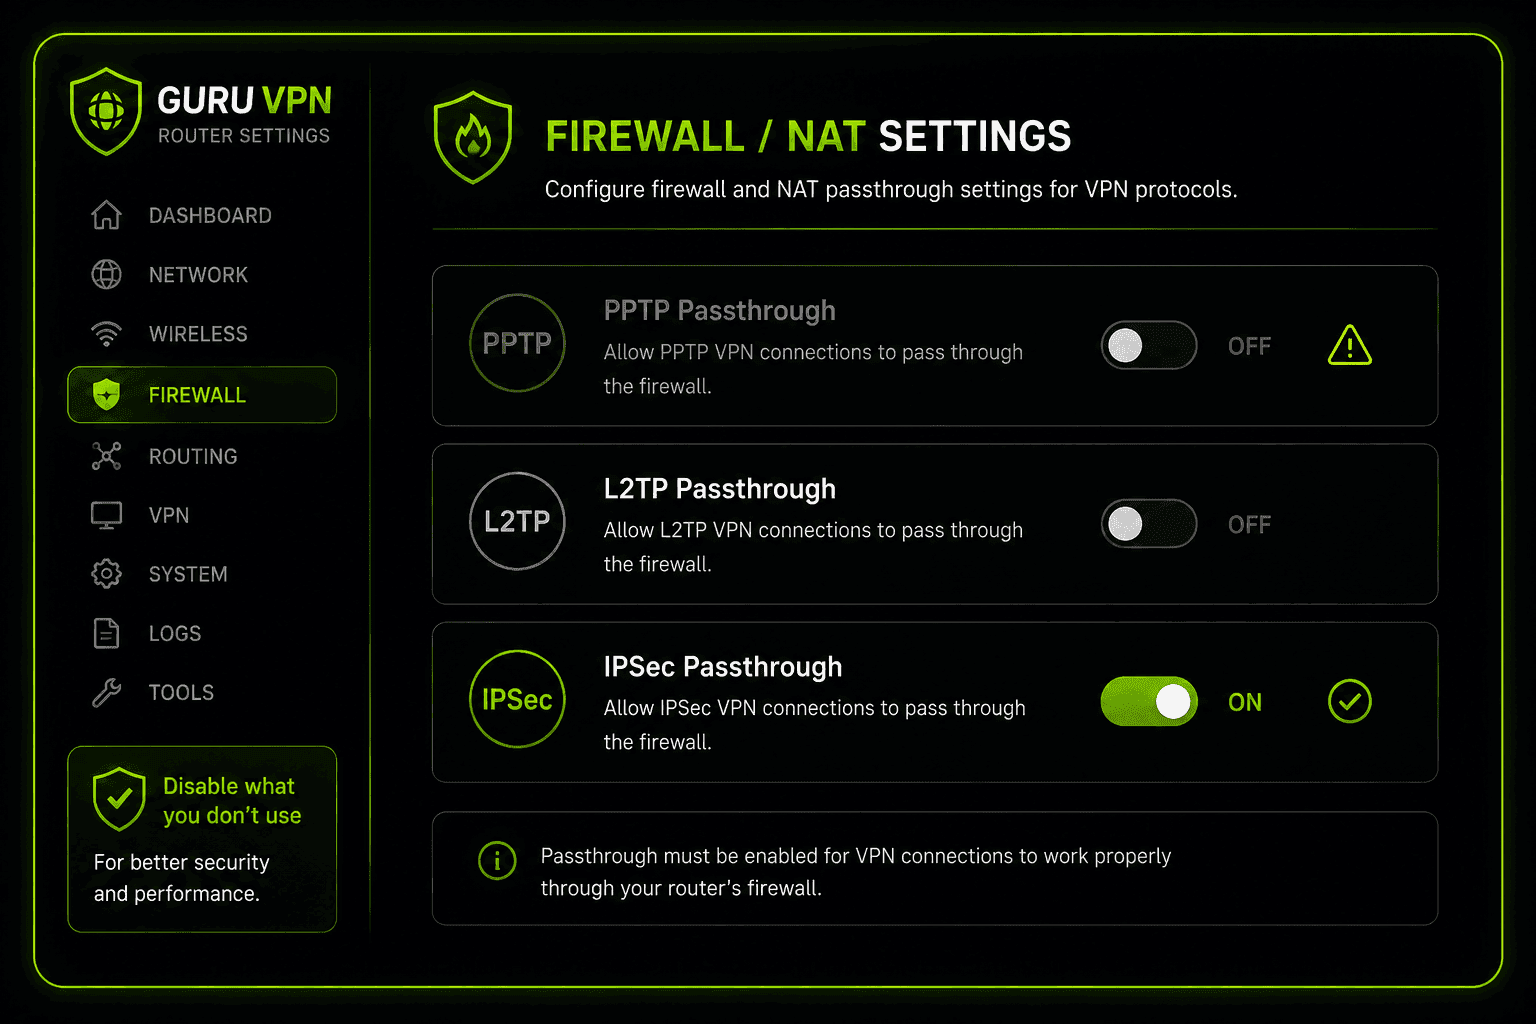
 Главное

- Узнайте, что на самом деле означает VPN passthrough и почему это функция роутера, а не средство VPN-защиты.
- Разберитесь, как passthrough для PPTP, L2TP и IPSec по-разному решает проблемы совместимости с NAT.
- Узнайте, нужен ли вам VPN passthrough с протоколами VPN, которые используются сегодня.
- Оцените риски для безопасности, связанные с включенными устаревшими настройками passthrough.
- Получите понятные инструкции по включению и отключению VPN passthrough на роутере, если это понадобится.
Если вы заглянули в настройки роутера и заметили переключатель с надписью «VPN Passthrough», то, вероятно, задались вопросом, что он делает и нужно ли его менять. Краткий ответ: VPN passthrough — это функция роутера, а не VPN-сервис. Она сама по себе не создает защищенное подключение и ничего не шифрует, а лишь не дает брандмауэру роутера случайно блокировать проходящий VPN-трафик.
Чтобы понять значение VPN passthrough, нужно начать с гораздо более старой сетевой технологии — NAT, системы, благодаря которой несколько устройств могут пользоваться одним подключением к интернету. NAT изначально не разрабатывали с учетом зашифрованных VPN-туннелей, и особенно часто с ним возникают проблемы у старых VPN-протоколов. Именно эту проблему и призвана решать функция passthrough.
Современные VPN-приложения, например Guru VPN , в основном устраняют эту проблему: они используют протоколы, совместимые с NAT по умолчанию. Но все же полезно понимать, что такое VPN passthrough, как он работает и в каких немногих случаях он еще важен.
Ключевые выводы
- Узнайте, что на самом деле означает VPN passthrough и почему это функция роутера, а не средство VPN-защиты.
- Разберитесь, как passthrough для PPTP, L2TP и IPSec по-разному решает проблемы совместимости с NAT.
- Узнайте, нужен ли вам VPN passthrough с протоколами VPN, которые используются сегодня.
- Оцените риски для безопасности, связанные с включенными устаревшими настройками passthrough.
- Получите понятные инструкции по включению и отключению VPN passthrough на роутере, если это понадобится.
Что такое VPN Passthrough?
VPN passthrough — это настройка роутера, а не VPN-сервис. Роутер уже использует трансляцию сетевых адресов (NAT) — в документации роутеров, где уточняется, что адрес и порт отслеживаются вместе, эта система иногда обозначается как NAPT, или трансляция сетевых адресов и портов, — чтобы все устройства в вашей сети — ноутбук, телефон, смарт-телевизор — могли пользоваться одним публичным IP-адресом. NAT отслеживает подключения по IP-адресам и номерам портов, а затем направляет ответы нужному устройству.
Проблема в том, что старые VPN-протоколы плохо работают с этой системой. Некоторые шифруют сами заголовки пакетов, которые NAT должен считывать; другие вовсе не используют стандартные номера портов. Без дополнительной обработки NAT роутера может просто отбросить такой трафик, и VPN-подключение не установится. Настройка VPN passthrough нужна именно для устранения этого препятствия: она распознает такой трафик и пропускает его, вместо того чтобы блокировать по умолчанию.
Важно точно понимать, что делает эта функция, а чего не делает: VPN passthrough ничего не шифрует, не создает туннель и не превращает роутер в VPN-сервер. Она лишь не мешает VPN-подключению, инициированному в другом месте — приложением на вашем устройстве или роутером, работающим как VPN-клиент.
VPN passthrough и VPN-клиент: в чем разница
VPN-клиент, например приложение Guru VPN, действительно создает зашифрованный туннель и защищает ваш трафик. VPN passthrough — лишь техническая функция: сама по себе она ничего не защищает, а только не блокирует подключение, уже зашифрованное где-то еще. Эти понятия часто путают, но разница важна: одно лишь включение passthrough никак не повышает конфиденциальность, если за ним не установлено VPN-подключение.
Как работает VPN passthrough?
У каждого из трех устаревших протоколов, которым обычно требуется passthrough, свои проблемы с NAT, поэтому роутеры обрабатывают их немного по-разному:
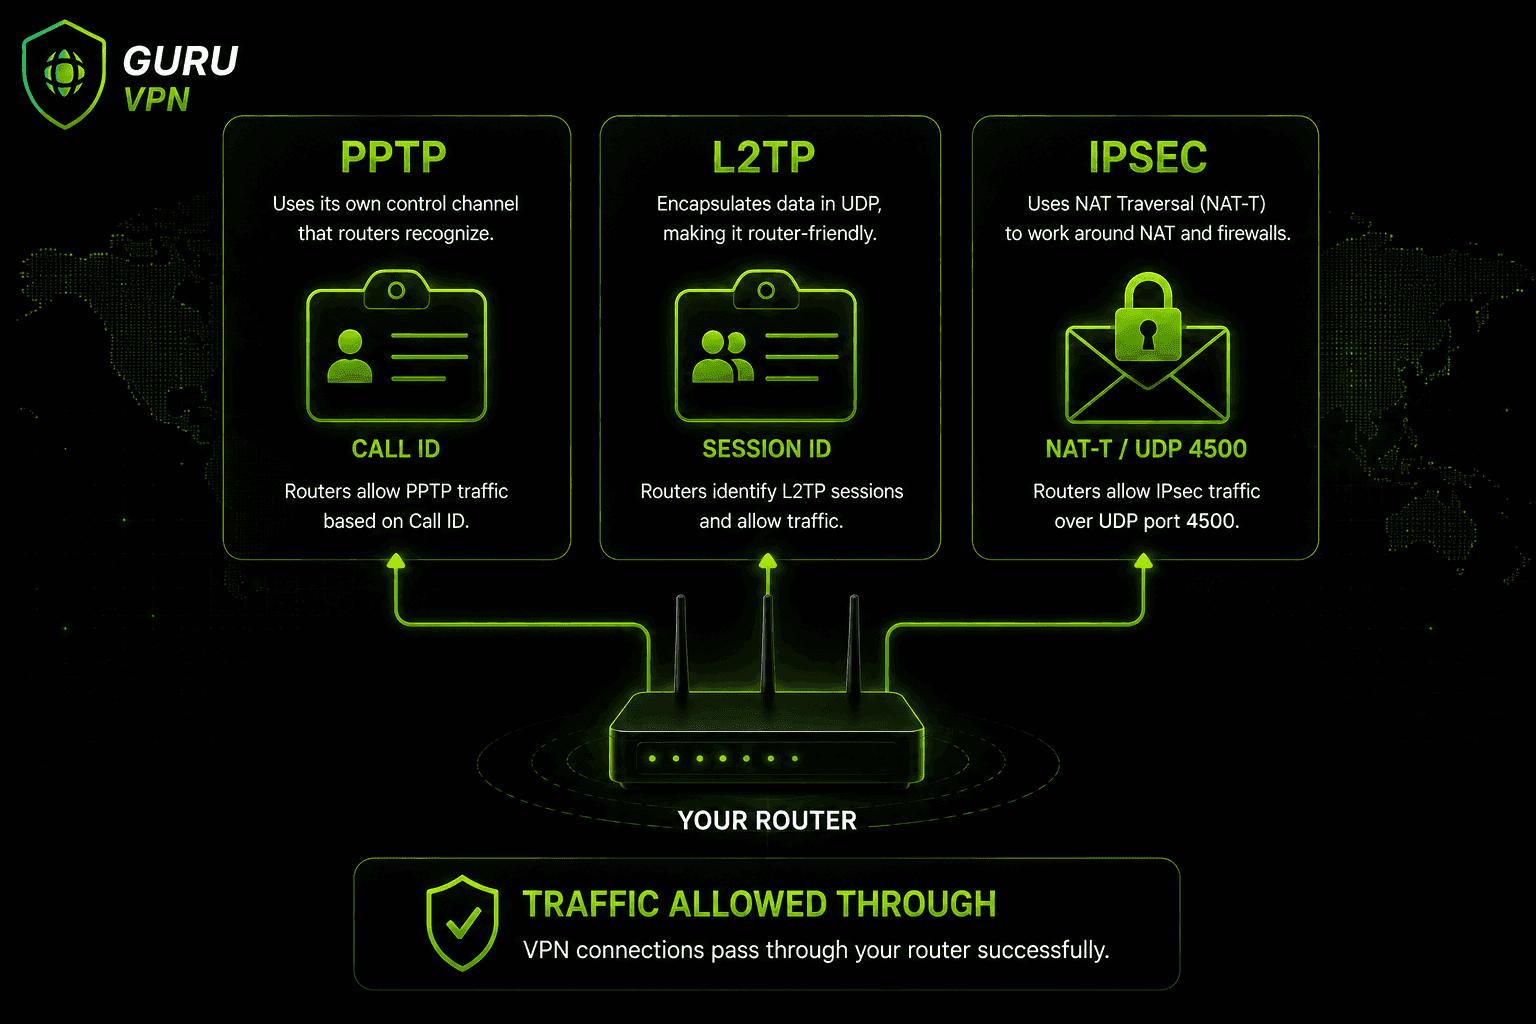
PPTP passthrough — в туннелях PPTP вместо стандартных портов TCP/UDP используется GRE (Generic Routing Encapsulation), который NAT не может отслеживать обычным способом. Passthrough решает эту проблему, назначая каждому сеансу Call ID, который заменяет номер порта, обычно используемый NAT.
L2TP passthrough — у L2TP похожая проблема, поэтому passthrough назначает идентификатор Session ID входящим и исходящим пакетам. Благодаря этому роутер может связать трафик с нужным устройством даже без обычного номера порта.
IPsec passthrough — IPsec шифрует заголовки пакетов, которые NAT обычно считывает. Поэтому passthrough использует NAT-T (NAT Traversal): этот механизм помещает трафик IPsec внутрь стандартных пакетов UDP, обычно через порт 4500, чтобы для NAT он выглядел как обычный трафик. В зависимости от роутера этот метод может работать по-разному в прямом и обратном направлении, поэтому подключения IPsec иногда сложнее диагностировать, чем PPTP или L2TP.
Основные типы VPN passthrough
| Протокол | Проблема с NAT | Как помогает passthrough | Распространено ли сегодня? |
|---|---|---|---|
PPTP | Использует GRE, стандартные порты отсутствуют | Подстановка Call ID | Редко — устаревший и небезопасный протокол |
L2TP | Похожая проблема с отслеживанием портов | Назначение Session ID | Иногда, преимущественно в устаревших системах |
IPSec | Зашифрованные заголовки мешают NAT | NAT-T (инкапсуляция в UDP) | Все еще используется в некоторых корпоративных VPN |
VPN passthrough и перенаправление портов
Эти две настройки находятся на одной странице роутера, и их постоянно путают, хотя решают они разные задачи. Перенаправление портов настраивается вручную: вы выбираете определенный порт и указываете роутеру направлять весь входящий через него трафик на конкретное устройство. Это удобно, например, для размещения игрового сервера или удаленного доступа к камере видеонаблюдения дома. Эта функция не зависит от протокола, и для ее настройки нужно точно знать, какой трафик и зачем вы перенаправляете.
VPN passthrough, напротив, распознает протоколы и в основном работает автоматически. Указывать порты не нужно: функция распознает шаблоны трафика PPTP, L2TP или IPSec и применяет подходящий способ обработки, чтобы исходящее VPN-подключение могло установиться. Вам не нужно выбирать, что именно «перенаправлять»: роутер либо пропускает распознанный VPN-трафик, либо блокирует его. Если вы устраняете неполадки с VPN-подключением и видите в настройках роутера обе функции, почти наверняка вам нужна именно passthrough; для работы обычного VPN-приложения перенаправление портов обычно не требуется.
Нужен ли вам VPN passthrough?
Для большинства пользователей сегодня честный ответ — нет. Современные протоколы VPN — OpenVPN, WireGuard и IKEv2 — изначально рассчитаны на работу с NAT, поэтому проблема, которую призван решать passthrough, с ними не возникает. Если ваше VPN-приложение использует один из этих протоколов, как и большинство современных сервисов, для его работы не нужно включать специальные настройки passthrough на роутере.
Passthrough все еще может понадобиться в нескольких случаях: в компаниях, где используются старые VPN-роутеры с IPsec-подключениями между сетями, на устаревшем оборудовании, поддерживающем только PPTP или L2TP, а также при диагностике проблем в сетях с ограничениями. Например, роутеры в отелях или общественных сетях Wi-Fi иногда полностью блокируют VPN-трафик, и переключение настроек passthrough — один из первых шагов диагностики.
Также стоит знать о двойном NAT. Если и комбинированное устройство модема и роутера от интернет-провайдера, и ваш собственный роутер выполняют NAT, VPN-подключения — даже современные — иногда могут работать со сбоями просто потому, что трафик проходит трансляцию дважды. Обычно проблему решает включение на устройстве провайдера режима моста: тогда NAT будет выполнять только ваш роутер, и менять настройки passthrough не придется.
Риски безопасности при включенном VPN passthrough
Сами по себе настройки passthrough не опасны, однако включенные и неиспользуемые параметры расширяют потенциальную поверхность атаки. Особенно это касается PPTP — действительно устаревшего протокола с известными уязвимостями шифрования. Если на роутере включен PPTP passthrough, хотя вы не используете PPTP, эта настройка лишь добавляет риск. Большинство производителей роутеров и средств безопасности дают простую рекомендацию: отключайте passthrough для неиспользуемых протоколов, обновляйте прошивку роутера и периодически проверяйте эти настройки так же, как и любые другие правила брандмауэра.
Как включить или отключить VPN passthrough на роутере
Точные названия меню зависят от производителя, но общий порядок действий обычно одинаковый:
- Войдите в панель администратора роутера, обычно по адресу вроде 192.168.1.1 или 192.168.0.1.
- Найдите раздел Security, Firewall, VPN или NAT Forwarding.
- Найдите отдельные переключатели PPTP Passthrough, L2TP Passthrough и IPSec Passthrough.
- Включите только те, которые действительно нужны, а остальные отключите.
- Сохраните настройки и перезагрузите роутер, если появится соответствующий запрос.
На большинстве бытовых роутеров, включая популярные модели TP-Link, эти настройки включены по умолчанию. Поэтому часто ничего настраивать не нужно, если только вы не устраняете конкретную проблему с подключением.
Где искать настройку у распространенных марок роутеров
Названия меню выше приведены в общем виде. Ниже указано, где примерно найти те же настройки у нескольких распространенных марок:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough. Обычно переключатели PPTP, L2TP и IPsec находятся вместе на одной странице.
Netgear (Nighthawk и аналогичные модели) — Advanced → Setup → WAN Setup. Настройки passthrough находятся рядом с параметрами Disable Port Scan и DoS Protection. Их тоже стоит проверить: слишком агрессивная настройка DoS Protection может мешать VPN-трафику, даже если passthrough настроен правильно.
Asus — через локальную страницу администратора роутера или сайт asusrouter.com, в разделе WAN → NAT Passthrough. PPTP, L2TP и IPsec представлены отдельными переключателями.
Linksys — Security → VPN Passthrough. Обычно все три переключателя протоколов находятся на одном экране.
Точные названия меняются от версии прошивки к версии прошивки. Если нужный пункт меню называется иначе, поиск по модели вашего роутера и фразе «VPN passthrough» обычно быстрее приводит к актуальному пути к настройке, чем просмотр всех вкладок настроек.
Распространенные проблемы с VPN passthrough и способы их решения
VPN подключается, а через несколько минут связь обрывается. Часто это указывает на тайм-аут при работе IPsec passthrough и NAT-T. Проверьте, позволяет ли роутер менять интервалы отправки NAT keepalive, и убедитесь, что ваш интернет-провайдер не блокирует порт UDP 4500 на вышестоящем участке сети.
VPN совсем не подключается в гостиничной сети или сети аэропорта. Общедоступные сети с жёсткими ограничениями иногда полностью блокируют VPN-трафик — с passthrough и без него. Если приложение VPN позволяет переключать протоколы, попробуйте современный вариант, например WireGuard: он часто лучше обходит такие ограничения, чем устаревшие подключения PPTP или IPSec.
Всё кажется в порядке, но соединение нестабильное или медленное. Это типичный признак двойного NAT: IP-адреса транслируют и модем провайдера, и ваш роутер. Переключение устройства провайдера в режим моста, чтобы NAT выполнял только один роутер, решает большинство подобных проблем без изменения настроек passthrough.
Переключатель passthrough включен, но VPN по-прежнему не работает. Частая причина — устаревшая прошивка роутера, в том числе известные ошибки в реализации passthrough у отдельных производителей. Проверить наличие обновления прошивки обычно быстрее всего, прежде чем считать, что проблема в самом VPN-сервисе.
VPN подключается, но после этого интернет недоступен. Часто причина кроется в другой функции роутера — шлюзе прикладного уровня (Application Layer Gateway, или ALG). Некоторые роутеры изначально поставляются с включенным ALG для VPN, PPTP или IPsec, который должен «помогать» VPN-трафику, но на деле может мешать подключению, особенно при использовании IPsec. Если passthrough настроен правильно, но после установки подключения оно зависает, найдите настройку ALG в том же меню брандмауэра или NAT и попробуйте ее отключить.
Почему стоит выбрать Guru VPN для простого подключения без лишних сложностей
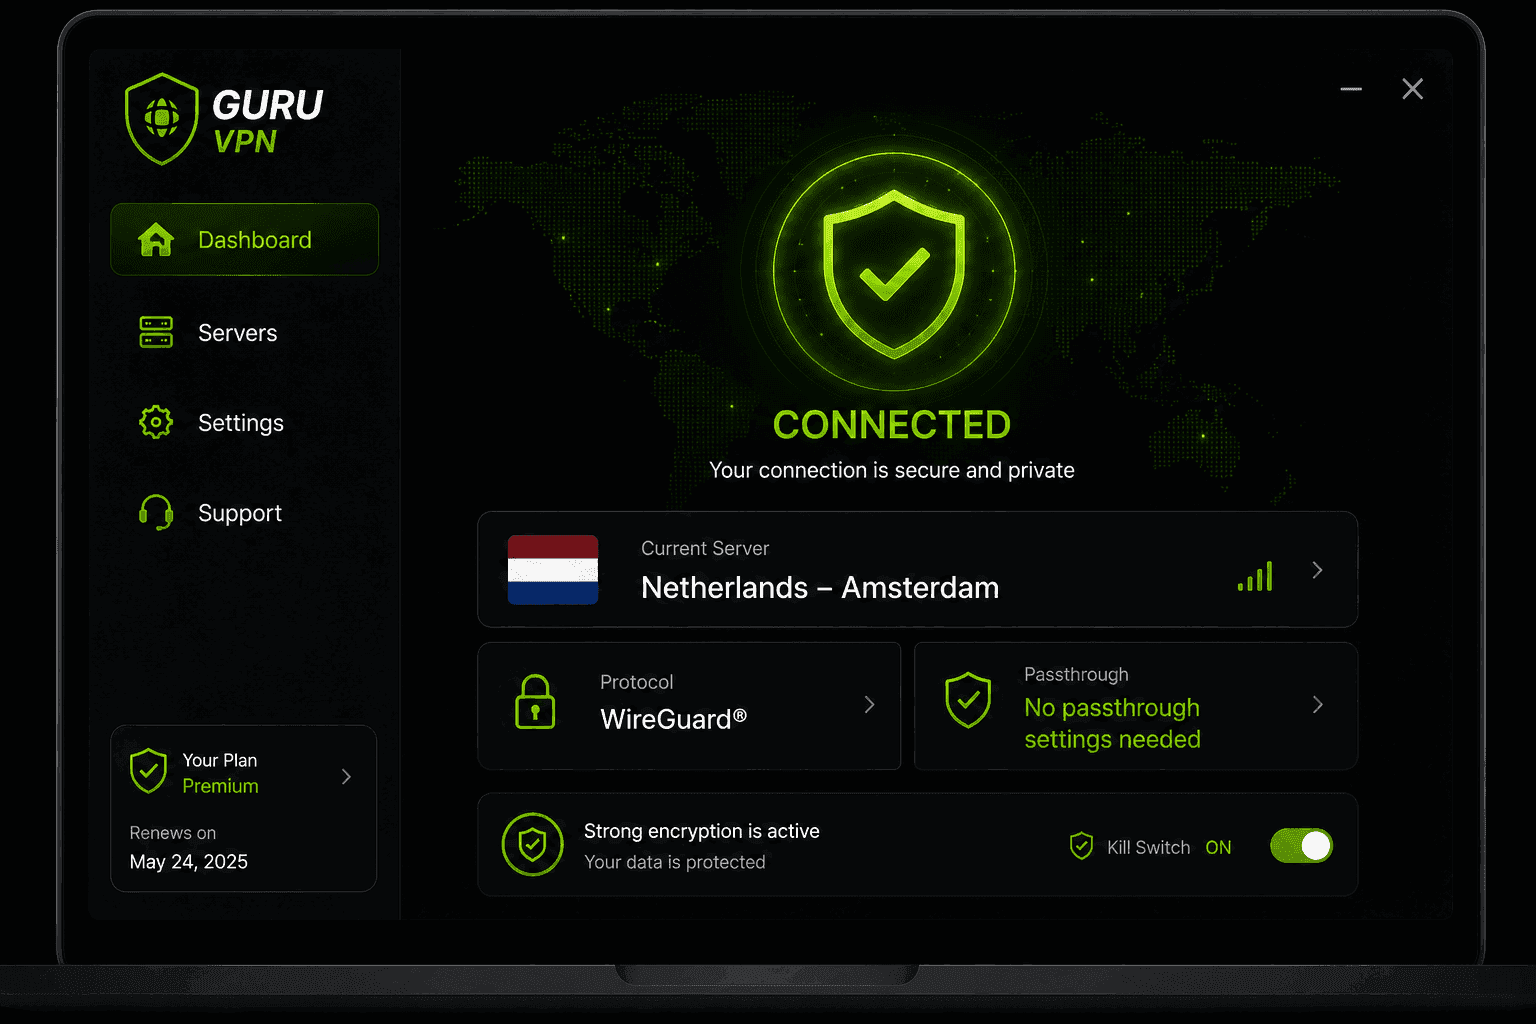
Один из самых простых способов вообще не задумываться о VPN passthrough — сразу выбрать VPN, использующий современные протоколы. Guru VPN работает на WireGuard® и других актуальных протоколах, которые автоматически проходят через NAT. Вам не придется искать нужные пункты в меню роутера, чтобы добиться стабильного подключения.
| Функция | Преимущество |
|---|---|
Поддержка современных протоколов | Работает через NAT без настройки passthrough |
Быстрые серверы по всему миру | Стабильное подключение при любой настройке роутера |
Надежное шифрование | Обеспечивает настоящую защиту, в отличие от одного лишь passthrough |
Строгая политика отсутствия журналов | Сохраняет конфиденциальность ваших действий в интернете |
Приложения для разных платформ | Единый порядок настройки на разных устройствах; менять параметры роутера не нужно |
Если вы настраиваете новый роутер или заменяете старый, стоит сравнить актуальные тарифы Guru VPN и посмотреть доступные расположения серверов — правильно выбранный близко расположенный сервер сильнее повлияет на качество подключения, чем любая настройка роутера.
Часто задаваемые вопросы
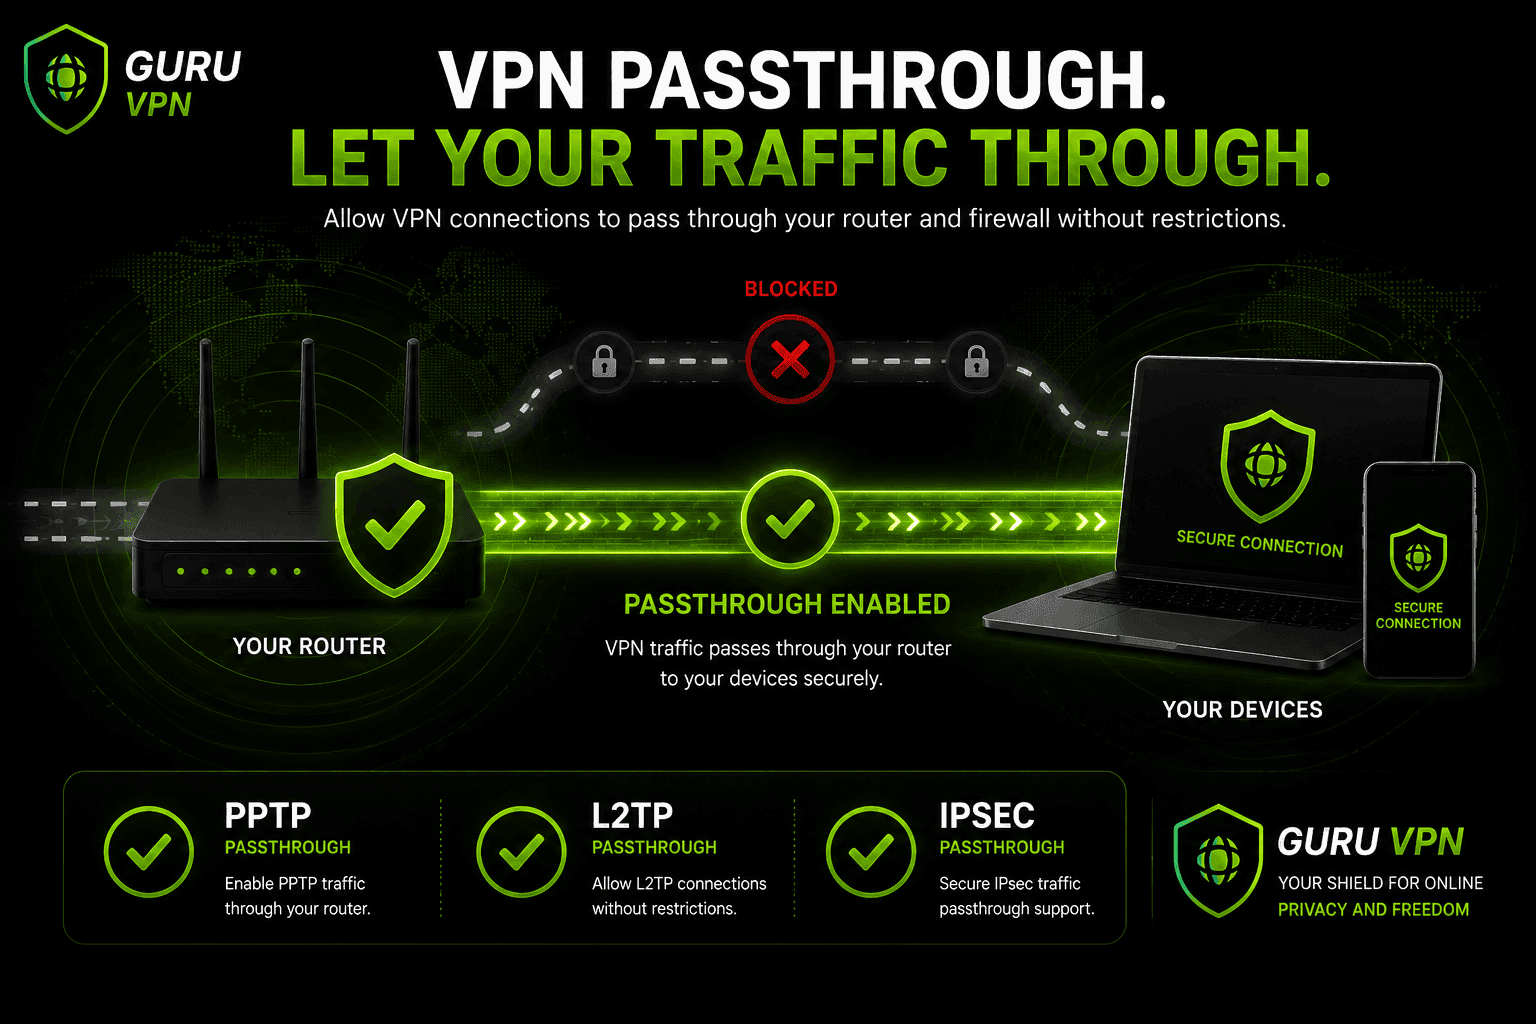
Это функция роутера, которая позволяет VPN-трафику, в основном от старых протоколов вроде PPTP, L2TP и IPSec, проходить через NAT и брандмауэр роутера без блокировки. Сама по себе она не создает и не шифрует VPN-подключение.
Это значит, что роутер не мешает VPN-подключению и не блокирует его по ошибке. Представьте настройку роутера с указанием «пропускать этот тип трафика», а не самостоятельную функцию VPN.
В основном для устаревших конфигураций: старых корпоративных VPN-роутеров, оборудования, которое все еще использует PPTP или L2TP, и диагностики VPN-подключений в сетях с ограничениями, например в гостиничном Wi-Fi.
Нет. Guru VPN использует современные протоколы, которые автоматически работают с NAT вашего роутера, поэтому включать или настраивать что-либо в роутере не нужно.
Включенные неиспользуемые режимы passthrough, особенно PPTP, расширяют потенциальную поверхность атаки без необходимости. Обычно безопаснее отключить протоколы, которыми вы не пользуетесь.
Войдите в панель администратора роутера, найдите настройки Security, Firewall или NAT и отключите passthrough для PPTP, L2TP или IPSec, если эти протоколы вам не нужны.
VPN-клиент, например приложение на телефоне или ноутбуке, создает зашифрованный туннель. VPN passthrough — лишь настройка роутера, которая не дает заблокировать этот туннель. Сама по себе она ничего не шифрует и не защищает.
Заключение: небольшая настройка, которую большинству не нужно менять
VPN passthrough решает очень узкую и все более редкую проблему: помогает старым VPN-протоколам проходить через NAT роутера без разрыва соединения. Для большинства пользователей современных VPN-приложений эта настройка просто остаётся без дела, поскольку используемым сегодня протоколам она не нужна. Знать, что она означает и когда действительно важна, полезно главным образом при диагностике редких устаревших конфигураций. В повседневной работе с современным VPN об этом можно не беспокоиться.


