
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Che cos’è il VPN Passthrough? Significato, funzionamento e quando serve

 Punti chiave

- Scopri cosa significa davvero VPN passthrough e perché è una funzione del router, non una forma di protezione VPN.
- Scopri come il passthrough PPTP, L2TP e IPSec risolve in modi diversi i problemi di compatibilità con NAT.
- Verifica se ti serve davvero il VPN passthrough con i protocolli VPN usati oggi.
- Scopri i compromessi per la sicurezza che comporta lasciare attive le impostazioni passthrough obsolete.
- Segui istruzioni chiare per attivare o disattivare il VPN passthrough sul router, se necessario.
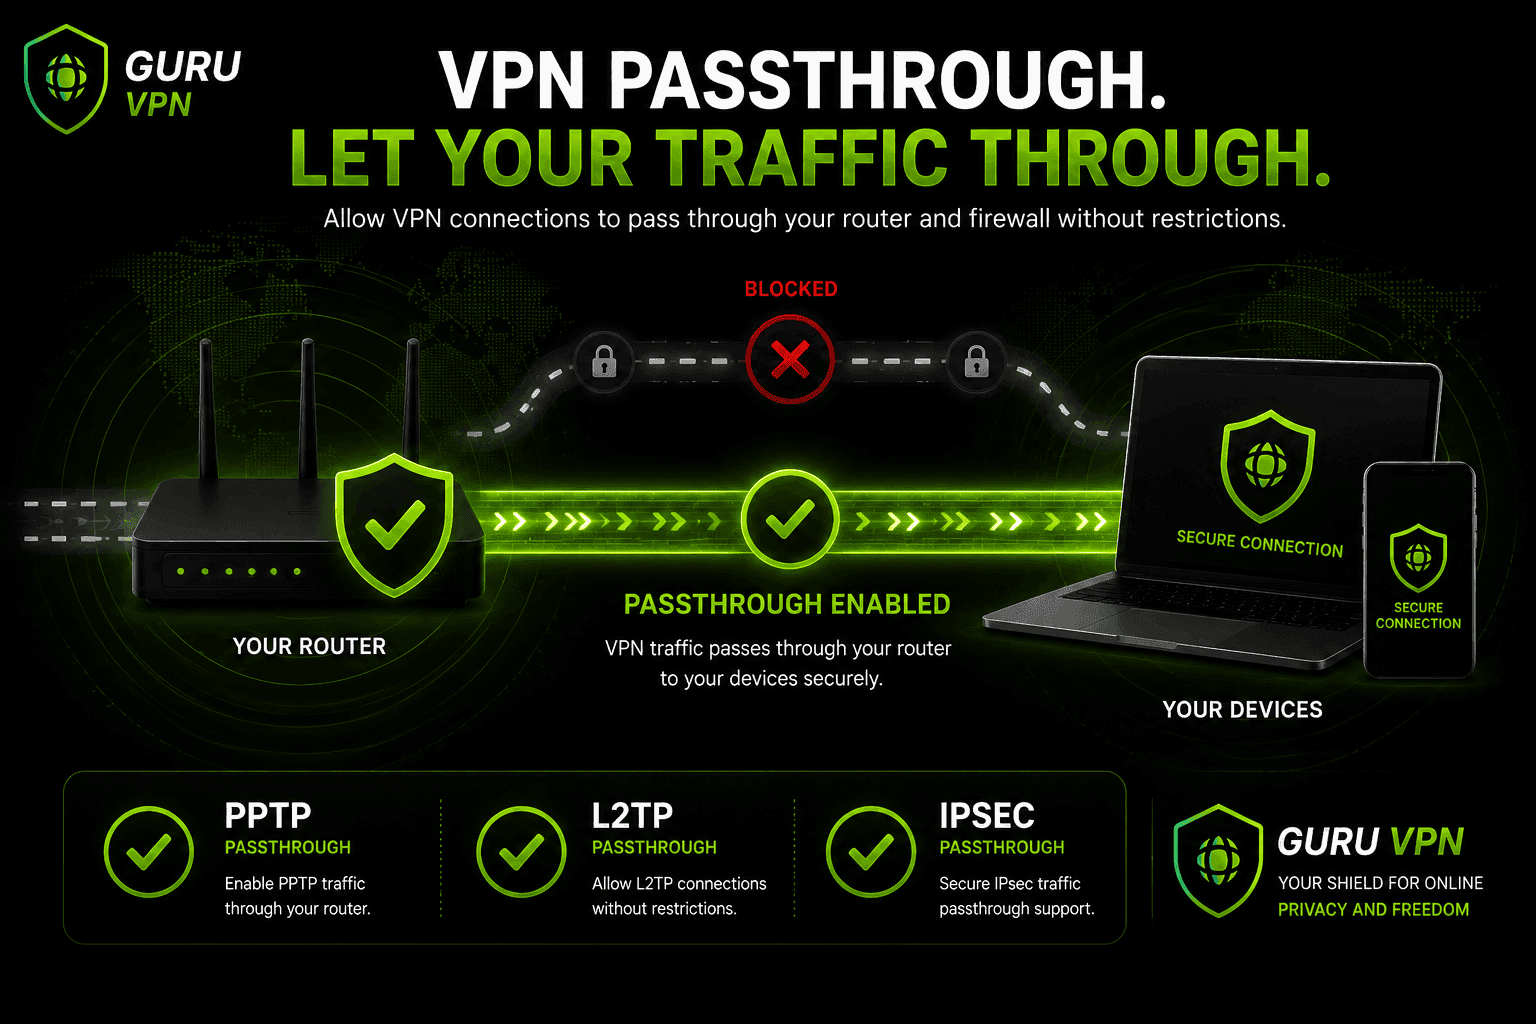
Se hai esplorato le impostazioni del router e hai trovato un interruttore chiamato «VPN Passthrough», probabilmente ti sei chiesto cosa faccia davvero e se sia necessario intervenire. In breve, il VPN passthrough è una funzione del router, non un servizio VPN. Non crea una connessione sicura né cifra i dati da solo: fa semplicemente in modo che il firewall del router non blocchi per errore il traffico VPN che sta già cercando di passare.
Per capire il significato di VPN passthrough bisogna partire da una tecnologia di rete molto più datata: NAT, il sistema che il router usa per consentire a più dispositivi di condividere un’unica connessione Internet. NAT non è mai stato progettato pensando ai tunnel VPN cifrati e, in particolare, tende a entrare in conflitto con i protocolli VPN più vecchi. È proprio questo disallineamento il problema che il passthrough è stato creato per risolvere.
Le app VPN moderne come Guru VPN rendono perlopiù irrilevante questo problema, perché si affidano a protocolli compatibili con NAT fin da subito. Vale comunque la pena capire cos’è il VPN passthrough, come funziona e in quali poche situazioni è ancora importante.
Punti chiave
- Scopri cosa significa davvero VPN passthrough e perché è una funzione del router, non una forma di protezione VPN.
- Scopri come il passthrough PPTP, L2TP e IPSec risolve in modi diversi i problemi di compatibilità con NAT.
- Verifica se ti serve davvero il VPN passthrough con i protocolli VPN usati oggi.
- Scopri i compromessi per la sicurezza che comporta lasciare attive le impostazioni passthrough obsolete.
- Segui istruzioni chiare per attivare o disattivare il VPN passthrough sul router, se necessario.
Che cos’è il VPN Passthrough?
Il VPN passthrough è un’impostazione del router, non una VPN. Il router utilizza già la traduzione degli indirizzi di rete (NAT) — talvolta indicata come NAPT, ovvero traduzione degli indirizzi e delle porte di rete, nella documentazione dei router che specifica il tracciamento congiunto di indirizzo e porta — per consentire a tutti i dispositivi della rete — laptop, telefono, smart TV — di condividere un unico indirizzo IP pubblico. NAT lo fa tenendo traccia delle connessioni tramite indirizzi IP e numeri di porta, quindi instradando le risposte al dispositivo corretto.
Il problema è che i protocolli VPN più vecchi non funzionano bene con questo sistema. Alcuni cifrano proprio le intestazioni dei pacchetti che NAT deve leggere; altri non usano affatto i numeri di porta standard. Senza un intervento, NAT sul router può semplicemente scartare quel traffico e la connessione VPN non si completa. L’impostazione VPN passthrough serve proprio a colmare questa lacuna: riconosce questo traffico e lo lascia passare invece di bloccarlo per impostazione predefinita.
È importante essere precisi su cosa fa e cosa non fa: il VPN passthrough non cifra nulla, non crea un tunnel e non trasforma il router in un server VPN. Si limita a non ostacolare una connessione VPN avviata altrove — da un’app sul dispositivo o da un router che agisce da client VPN — consentendole di passare.
VPN Passthrough e client VPN a confronto
Un client VPN, come l’app Guru VPN, crea effettivamente il tunnel cifrato e protegge il tuo traffico. Il VPN passthrough è solo un meccanismo di rete: da solo non protegge nulla, evita soltanto di bloccare una connessione già cifrata altrove. Confondere i due è comune, ma la distinzione è importante: attivare il passthrough da solo non offre alcun vantaggio per la privacy se non c’è già una connessione VPN attiva.
Come funziona il VPN Passthrough?
Ognuno dei tre protocolli legacy che in genere richiedono il passthrough incontra a modo suo problemi con NAT, e i router li gestiscono in modo leggermente diverso:
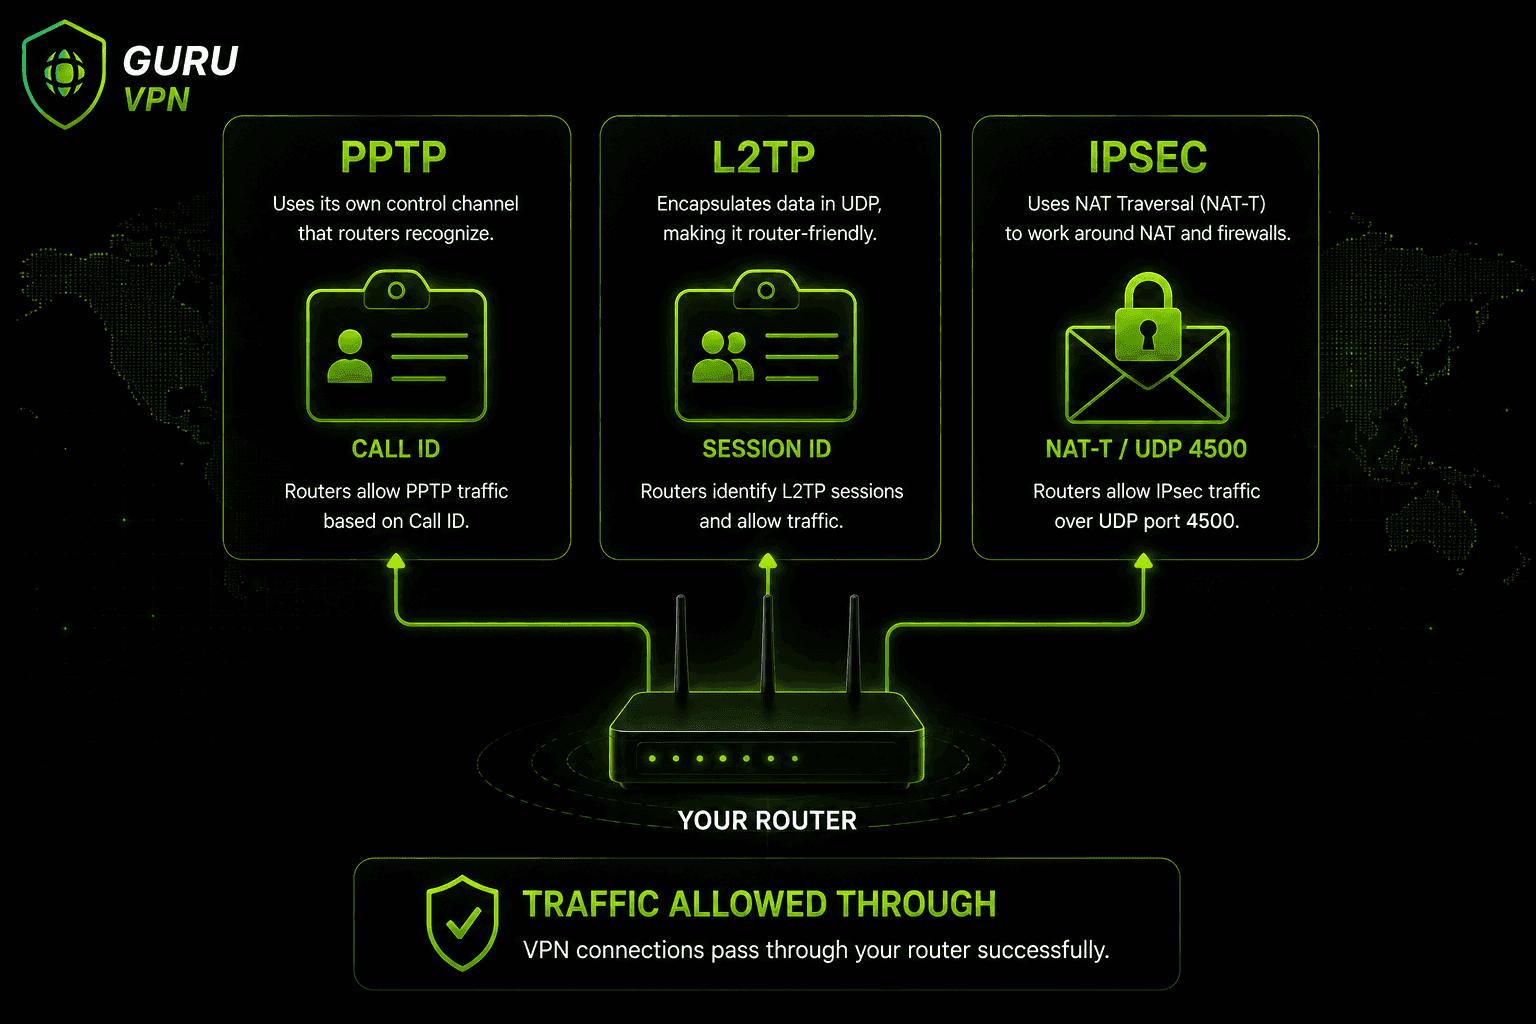
Passthrough PPTP — I tunnel PPTP usano GRE (Generic Routing Encapsulation) invece delle porte TCP/UDP standard, perciò NAT non riesce a tracciarli nel modo consueto. Il passthrough compensa assegnando un Call ID a ogni sessione, al posto del numero di porta che NAT userebbe normalmente.
Passthrough L2TP — L2TP presenta un problema simile, quindi il passthrough assegna un Session ID ai pacchetti in entrata e in uscita, consentendo al router di associare il traffico al dispositivo corretto anche senza un numero di porta convenzionale.
Passthrough IPsec — IPsec cifra le intestazioni dei pacchetti che NAT leggerebbe normalmente, quindi il passthrough si affida a NAT-T (NAT Traversal), che racchiude il traffico IPsec in pacchetti UDP standard, di solito sulla porta 4500, così che appaia a NAT come traffico ordinario. Il comportamento di questo metodo può essere asimmetrico a seconda del router: per questo le connessioni IPsec richiedono talvolta più interventi di risoluzione dei problemi rispetto a PPTP o L2TP.
Tipi di VPN Passthrough in breve
| Protocollo | Problema con NAT | Soluzione del passthrough | È ancora diffuso oggi? |
|---|---|---|---|
PPTP | Usa GRE, senza porte standard | Sostituzione con Call ID | Raro — obsoleto e non sicuro |
L2TP | Problema simile nel tracciamento delle porte | Assegnazione di un Session ID | Usato occasionalmente, soprattutto nei sistemi legacy |
IPSec | Le intestazioni cifrate bloccano NAT | NAT-T (incapsulamento UDP) | Ancora usato in alcune VPN aziendali |
VPN Passthrough e port forwarding a confronto
Queste due impostazioni si trovano nella stessa pagina del router e vengono spesso confuse, ma risolvono problemi diversi. Il port forwarding si configura manualmente: si sceglie una porta specifica e si indica al router di inviare a un determinato dispositivo tutto il traffico in entrata su quella porta — utile per ospitare un server di gioco o accedere da remoto a una telecamera di sicurezza domestica. È indipendente dal protocollo e richiede di sapere con precisione cosa si sta inoltrando e perché.
Il VPN passthrough, invece, riconosce i protocolli ed è perlopiù automatico. Non richiede di specificare le porte: riconosce i modelli di traffico PPTP, L2TP o IPSec e applica la soluzione appropriata affinché una connessione VPN in uscita possa completarsi. Non devi scegliere cosa «inoltrare»: il router lascia passare il traffico VPN riconosciuto oppure lo blocca. Se stai cercando di risolvere un problema di connessione VPN e trovi entrambe le impostazioni nel router, quasi sempre quella pertinente è il passthrough; di rado è necessario intervenire sul port forwarding per far funzionare una normale app VPN.
Ti serve il VPN Passthrough?
Per la maggior parte delle persone oggi, la risposta sincera è no. I protocolli VPN moderni — OpenVPN, WireGuard e IKEv2 — sono stati progettati per funzionare con NAT fin da subito, quindi non causano il problema che il passthrough è pensato per risolvere. Se la tua app VPN ne usa uno (come avviene con la maggior parte dei servizi attuali), il router non deve avere attiva alcuna impostazione speciale di passthrough perché funzioni.
Il passthrough è ancora utile in pochi casi specifici: aziende che usano router VPN legacy basati su IPsec per connessioni da sede a sede, hardware più vecchio ancora limitato a PPTP o L2TP e risoluzione dei problemi su reti restrittive — i router degli hotel o delle reti Wi-Fi pubbliche talvolta bloccano del tutto il traffico VPN, e provare ad attivare o disattivare le impostazioni passthrough è una delle prime verifiche da fare.
C’è un problema correlato da conoscere: il doppio NAT. Se sia il modem/router combinato del provider Internet sia il tuo router eseguono NAT, le connessioni VPN — anche quelle moderne — possono occasionalmente avere problemi semplicemente perché il traffico viene tradotto due volte. Impostare il dispositivo del provider in modalità bridge, in modo che sia solo il tuo router a gestire NAT, di solito risolve il problema senza dover modificare le impostazioni passthrough.
Rischi per la sicurezza se lasci attivo il VPN Passthrough
Le impostazioni passthrough non sono intrinsecamente pericolose, ma lasciare attive quelle che non usi amplia inutilmente la superficie di attacco. PPTP, in particolare, è un protocollo decisamente obsoleto con debolezze di cifratura note; quindi lasciare attivo il passthrough PPTP su un router che non lo usa non fa altro che aggiungere un rischio. Le indicazioni generali della maggior parte dei produttori di router e sicurezza sono semplici: disattiva i protocolli passthrough che non usi davvero, mantieni aggiornato il firmware del router e controlla periodicamente queste impostazioni come faresti con qualsiasi altra regola del firewall.
Come attivare o disattivare il VPN Passthrough sul router
I nomi esatti dei menu variano a seconda del produttore, ma i passaggi generali sono gli stessi:
- Accedi al pannello di amministrazione del router, di solito a un indirizzo come 192.168.1.1 o 192.168.0.1.
- Cerca una sezione chiamata Security, Firewall, VPN o NAT Forwarding.
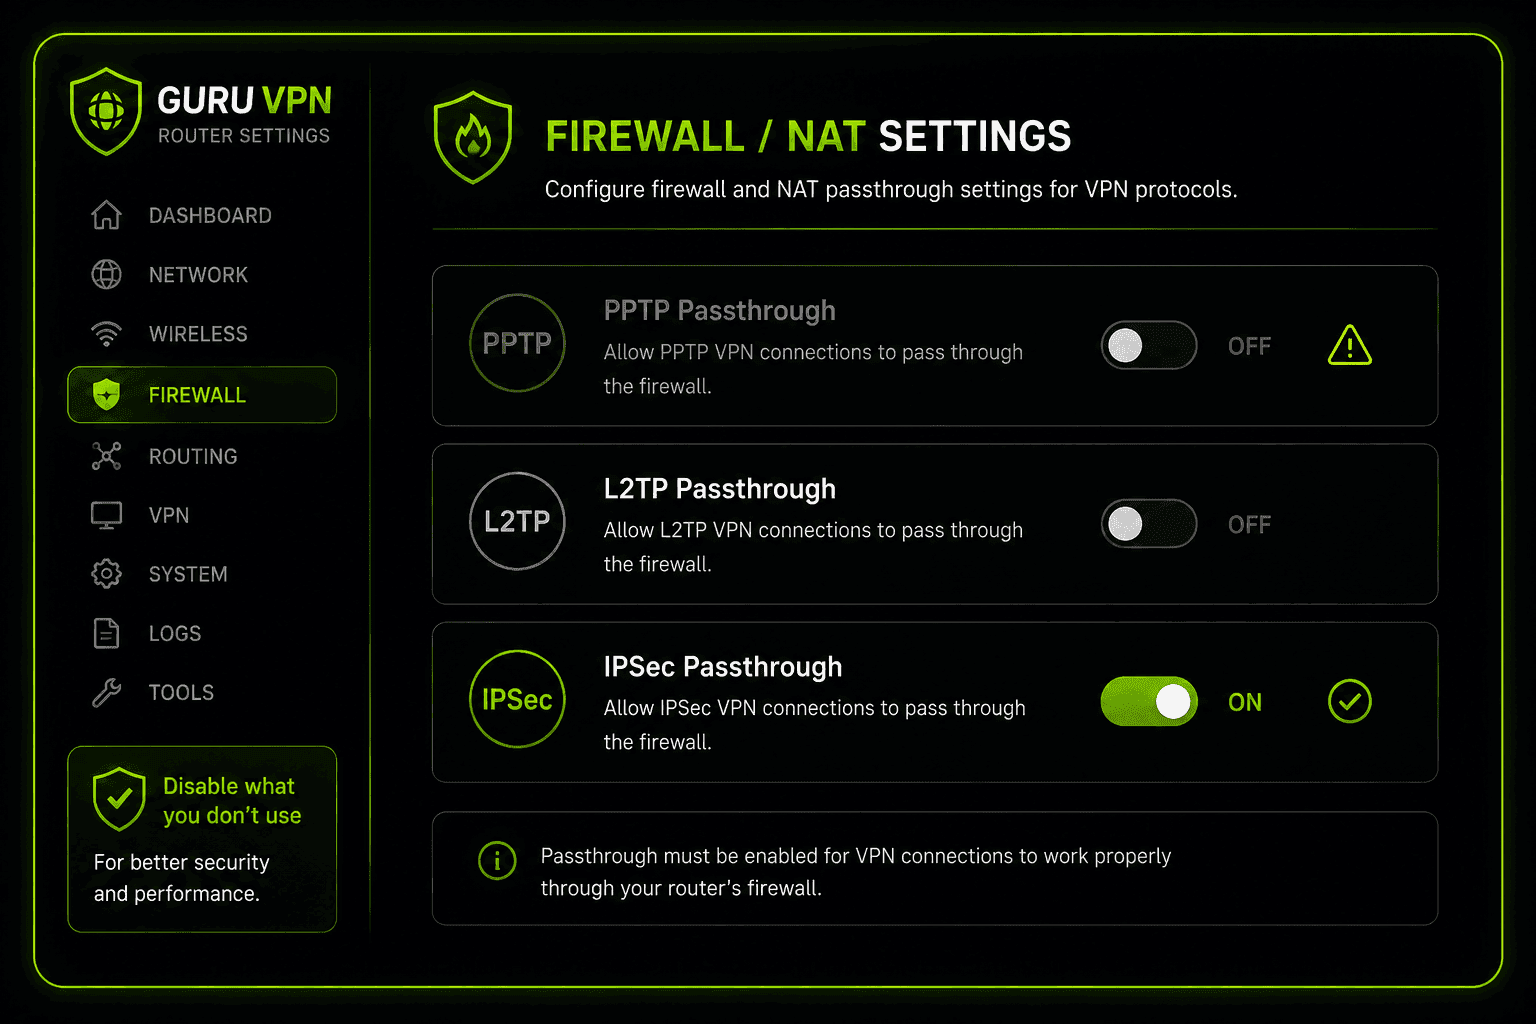
- Individua gli interruttori separati per PPTP Passthrough, L2TP Passthrough e IPSec Passthrough.
- Attiva solo quelli di cui hai davvero bisogno e disattiva gli altri.
- Salva le impostazioni e riavvia il router, se richiesto.
La maggior parte dei router per uso domestico, compresi i modelli TP-Link più diffusi, viene fornita con queste impostazioni attive per impostazione predefinita; in molti casi, quindi, non c’è nulla da configurare, a meno che tu non stia cercando di risolvere un problema specifico di connessione.
Dove trovare l’impostazione nei marchi di router più diffusi
Le etichette dei menu indicate sopra sono generiche: ecco in quali percorsi si trovano più o meno le stesse impostazioni in alcuni marchi molto diffusi:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough; in genere qui gli interruttori PPTP, L2TP e IPsec compaiono insieme in un’unica pagina.
Netgear (Nighthawk e modelli simili) — Advanced → Setup → WAN Setup; qui le opzioni passthrough si trovano accanto a impostazioni come Disable Port Scan e DoS Protection. Vale la pena controllare anche queste, perché un’impostazione DoS Protection troppo aggressiva può interferire con il traffico VPN anche quando il passthrough è configurato correttamente.
Asus — accessibile dalla pagina di amministrazione locale del router o da asusrouter.com, in WAN → NAT Passthrough; PPTP, L2TP e IPsec sono elencati come interruttori separati.
Linksys — Security → VPN Passthrough, di solito con i tre interruttori dei protocolli riuniti in un’unica schermata.
Le diciture esatte cambiano tra le versioni del firmware; quindi, se un menu non corrisponde esattamente, cercare il modello specifico del router insieme a «VPN passthrough» di solito permette di trovare il percorso attuale più rapidamente che esplorare tutte le schede delle impostazioni.
Problemi comuni con il VPN Passthrough e come risolverli
La VPN si connette, poi si disconnette dopo pochi minuti. Spesso è un segnale che il passthrough IPSec e la gestione NAT-T vanno in timeout. Verifica se il router consente di regolare gli intervalli NAT keepalive e accertati che la porta UDP 4500 non sia bloccata più a monte dal provider Internet.
La VPN non si connette affatto su una rete di hotel o aeroporto. Le reti pubbliche restrittive a volte bloccano del tutto il traffico VPN, con o senza passthrough. Se la tua app VPN consente di cambiare protocollo, provare un’opzione moderna come WireGuard spesso permette di superare queste restrizioni meglio delle connessioni legacy PPTP o IPSec.
Sembra tutto a posto, ma la connessione è instabile o lenta. È un sintomo classico del doppio NAT: sia il modem del provider Internet sia il tuo router traducono gli indirizzi. Passare il dispositivo del provider alla modalità bridge, in modo che sia un solo router a gestire NAT, risolve la maggior parte di questi casi senza dover modificare le impostazioni passthrough.
L’interruttore del passthrough è attivo, ma la VPN continua a non funzionare. Un firmware del router obsoleto è una causa frequente; alcuni produttori hanno anche bug noti nelle proprie implementazioni del passthrough. Controllare se è disponibile un aggiornamento del firmware è di solito la soluzione più rapida, prima di pensare che il problema dipenda dal servizio VPN.
La VPN si connette, ma dopo non c’è accesso a Internet. Spesso la causa è un’altra funzione del router: l’Application Layer Gateway, o ALG. Alcuni router vengono forniti con un’impostazione ALG per VPN, PPTP o IPsec attiva per «aiutare» il traffico VPN, ma può invece interferire con la connessione, soprattutto con IPsec. Se il passthrough è già configurato correttamente ma la connessione resta bloccata dopo essersi stabilita, cerca un’impostazione ALG nello stesso menu Firewall o NAT e prova a disattivarla.
Perché scegliere Guru VPN per connessioni senza complicazioni
Uno dei modi più semplici per non doversi preoccupare del VPN passthrough è scegliere fin dall’inizio una VPN basata su protocolli moderni. Guru VPN si affida a WireGuard® e ad altri protocolli di generazione attuale che attraversano NAT automaticamente, così non devi cercare tra i menu del router solo per ottenere una connessione stabile.
| Funzionalità | Vantaggio |
|---|---|
Supporto dei protocolli moderni | Funziona attraverso NAT senza configurare il passthrough |
Server globali veloci | Connessioni stabili indipendentemente dalla configurazione del router |
Cifratura robusta | Protezione reale, a differenza del solo passthrough |
Politica rigorosa di assenza di log | Mantiene private le tue attività |
App multipiattaforma | Configurazione uniforme su tutti i dispositivi, senza modifiche al router |
Se stai configurando un nuovo router o sostituendone uno vecchio, vale la pena confrontare la gamma attuale di piani Guru VPN e consultare le posizioni dei server disponibili — scegliere un server vicino e adatto migliora la qualità della connessione più di qualsiasi impostazione del router.
Domande frequenti
È una funzione del router che consente al traffico VPN — soprattutto quello dei protocolli più vecchi come PPTP, L2TP e IPSec — di attraversare NAT e il firewall del router senza essere bloccato. Non crea né cifra autonomamente una connessione VPN.
Significa che il router lascia passare la connessione VPN invece di bloccarla per errore. Immaginalo come un’impostazione del router che dice «consenti il passaggio a questo specifico tipo di traffico», non come una funzione VPN a sé stante.
Soprattutto alle configurazioni legacy: router VPN aziendali più vecchi, hardware obsoleto che usa ancora PPTP o L2TP e risoluzione dei problemi di connessione VPN su reti restrittive come il Wi-Fi degli hotel.
No. Guru VPN usa protocolli moderni compatibili automaticamente con NAT sul router, quindi non c’è nulla da attivare o configurare sul router.
Lasciare attivi tipi di passthrough inutilizzati — soprattutto PPTP — amplia inutilmente la superficie di attacco. In genere è più sicuro disattivare i protocolli che non usi davvero.
Accedi al pannello di amministrazione del router, trova le impostazioni Security, Firewall o NAT e disattiva le opzioni passthrough PPTP, L2TP o IPSec di cui non hai bisogno.
Un client VPN, come un’app sul telefono o sul laptop, crea effettivamente il tunnel cifrato. Il VPN passthrough è solo un’impostazione del router che evita di bloccare quel tunnel: da solo non offre né cifratura né protezione.
Conclusione: una piccola impostazione che la maggior parte delle persone non deve mai toccare
Il VPN passthrough risolve un problema molto specifico e sempre più raro: far passare i protocolli VPN più vecchi attraverso NAT sul router senza interrompere la connessione. Per la maggior parte delle persone che usano un’app VPN moderna è un’impostazione che non ha alcun effetto, perché i protocolli usati oggi non ne hanno bisogno. Sapere cosa significa e quando conta davvero è utile soprattutto per risolvere problemi occasionali con configurazioni legacy: non è qualcosa di cui preoccuparsi nell’uso quotidiano di una VPN moderna.


