
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

ما هو VPN Passthrough؟ معناه، وكيف يعمل، ومتى تحتاج إليه

 أهم النقاط

- تعرّف على المعنى الفعلي لـVPN passthrough، ولماذا هي ميزة في الموجّه وليست نوعًا من الحماية عبر VPN.
- تعلّم كيف تعالج ميزات PPTP وL2TP وIPSec passthrough مشكلات التوافق مع NAT بطرق مختلفة.
- اكتشف ما إذا كنت تحتاج فعلًا إلى VPN passthrough مع بروتوكولات VPN المستخدمة اليوم.
- اطّلع على المفاضلات الأمنية عند إبقاء إعدادات passthrough القديمة مفعّلة.
- تعرّف على خطوات واضحة لتفعيل VPN passthrough أو تعطيلها على موجّهك إذا احتجت إلى ذلك.
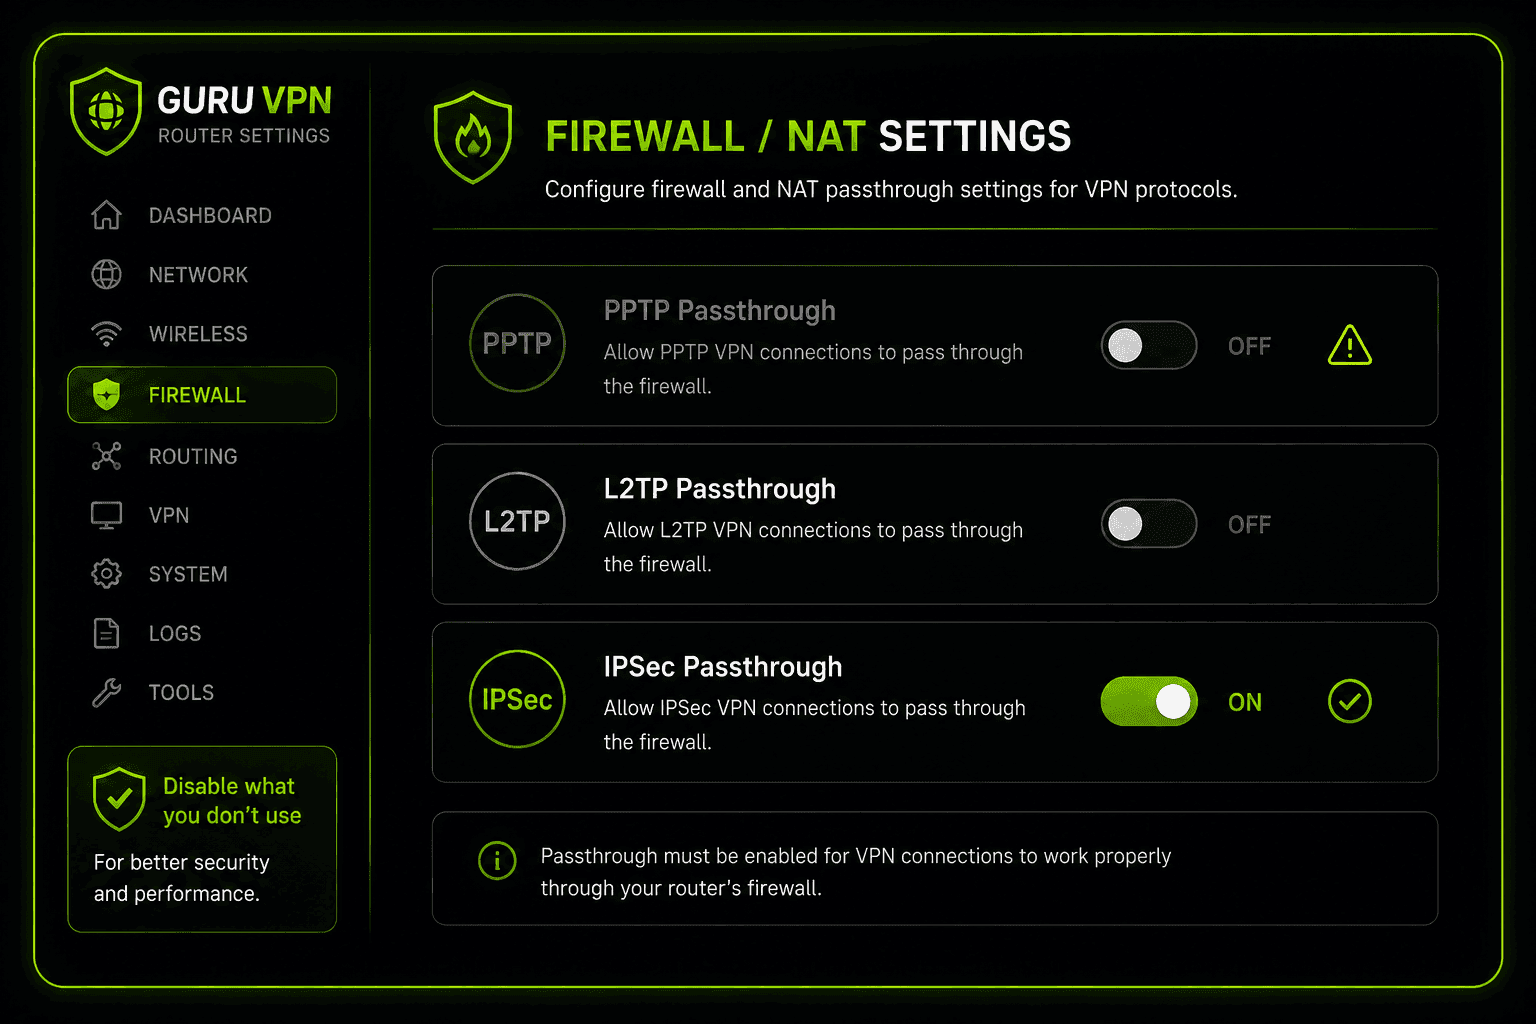
إذا سبق أن تصفحت إعدادات الموجّه ورأيت مفتاحًا بعنوان "VPN Passthrough"، فربما تساءلت عما يفعله فعلًا، وما إذا كنت تحتاج إلى تغييره. باختصار، VPN passthrough ميزة في الموجّه وليست خدمة VPN. فهي لا تنشئ اتصالًا آمنًا ولا تشفّر أي شيء من تلقاء نفسها؛ وإنما تضمن ببساطة ألا يحظر جدار الحماية في الموجّه، عن طريق الخطأ، حركة مرور VPN التي تحاول العبور بالفعل.
لفهم معنى vpn passthrough، نبدأ بجزء أقدم بكثير من تقنيات الشبكات: NAT، وهو النظام الذي يستخدمه الموجّه لتمكين أجهزة متعددة من مشاركة اتصال إنترنت واحد. لم يُصمَّم NAT مع وضع أنفاق VPN المشفّرة في الحسبان، كما أن بروتوكولات VPN الأقدم، على وجه الخصوص، غالبًا ما تربكه. وهذا التعارض هو تحديدًا المشكلة التي صُممت passthrough لمعالجتها.
تطبيقات VPN الحديثة مثل Guru VPN تجعل هذه المشكلة غير ذات شأن في الغالب، لأنها تعتمد على بروتوكولات تعمل مع NAT مباشرةً. ومع ذلك، يجدر فهم ماهية VPN passthrough وكيفية عملها، ومعرفة الحالات القليلة التي ما زالت مهمة فيها.
أهم النقاط
- تعرّف على المعنى الفعلي لـVPN passthrough، ولماذا هي ميزة في الموجّه وليست نوعًا من الحماية عبر VPN.
- تعلّم كيف تعالج ميزات PPTP وL2TP وIPSec passthrough مشكلات التوافق مع NAT بطرق مختلفة.
- اكتشف ما إذا كنت تحتاج فعلًا إلى VPN passthrough مع بروتوكولات VPN المستخدمة اليوم.
- اطّلع على المفاضلات الأمنية عند إبقاء إعدادات passthrough القديمة مفعّلة.
- تعرّف على خطوات واضحة لتفعيل VPN passthrough أو تعطيلها على موجّهك إذا احتجت إلى ذلك.
ما هي VPN Passthrough؟
VPN passthrough هي إعداد في الموجّه، وليست VPN بحد ذاتها. يستخدم الموجّه أصلًا ترجمة عناوين الشبكة (NAT) — التي تُسمّى أحيانًا NAPT، أي ترجمة عناوين الشبكة والمنافذ، في وثائق الموجّهات التي توضّح تتبّع العنوان والمنفذ معًا — لتمكين كل جهاز على شبكتك، مثل الحاسوب المحمول والهاتف والتلفاز الذكي، من مشاركة عنوان IP عام واحد. ويحقق NAT ذلك عبر تتبّع الاتصالات باستخدام عناوين IP وأرقام المنافذ، ثم توجيه الردود إلى الجهاز الصحيح.
المشكلة أن بروتوكولات VPN الأقدم لا تتوافق جيدًا مع هذا النظام. فبعضها يشفّر ترويسات الحزم التي يحتاج NAT إلى قراءتها، بينما لا يستخدم بعضها الآخر أرقام المنافذ القياسية إطلاقًا. ومن دون مساعدة، قد يُسقط NAT في الموجّه حركة المرور هذه ببساطة، فلا يكتمل اتصال VPN. وإعداد VPN passthrough موجود تحديدًا لسد هذه الفجوة: إذ يتعرّف على حركة المرور هذه ويسمح لها بالعبور بدلًا من حظرها افتراضيًا.
ينبغي توضيح ما تفعله هذه الميزة وما لا تفعله: VPN passthrough لا تشفّر أي شيء، ولا تنشئ نفقًا، ولا تحوّل الموجّه إلى خادم VPN. إنما تفسح المجال لاتصال VPN بدأ من مكان آخر، عبر تطبيق على جهازك أو موجّه يعمل كعميل VPN، لكي يعبر فعلًا.
VPN Passthrough مقارنةً بعميل VPN
عميل VPN، مثل تطبيق Guru VPN، هو ما ينشئ النفق المشفّر ويحمي حركة مرورك فعلًا. أما VPN passthrough فهي مجرد آلية مساعدة؛ لا تحمي أي شيء من تلقاء نفسها، وإنما تمنع حظر اتصال مشفّر بالفعل في مكان آخر. ومن الشائع الخلط بين الأمرين، لكن التمييز مهم: فتفعيل passthrough وحده لا يمنحك أي فائدة للخصوصية إذا لم يكن هناك اتصال VPN يعمل من الأساس.
كيف تعمل VPN Passthrough؟
يواجه كل واحد من البروتوكولات القديمة الثلاثة التي تحتاج عادةً إلى passthrough مشكلات NAT بطريقته الخاصة، وتتعامل الموجّهات مع كل منها على نحو مختلف قليلًا:
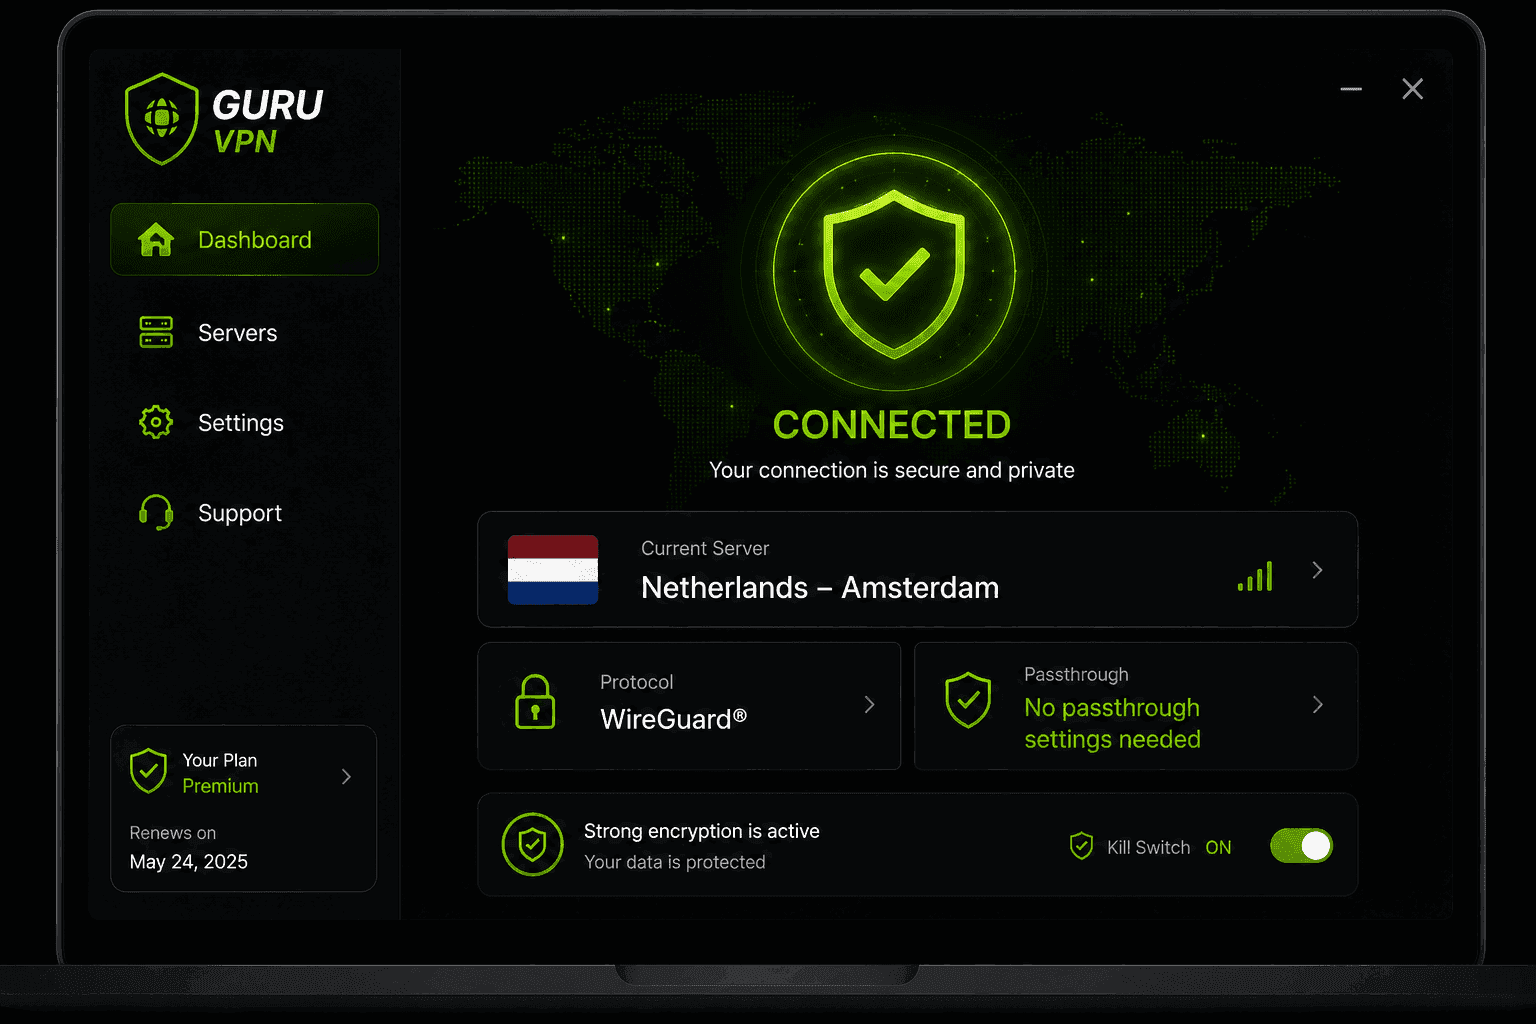
ميزة PPTP passthrough — تستخدم أنفاق PPTP بروتوكول GRE (تغليف التوجيه العام) بدلًا من منافذ TCP/UDP القياسية، ولذلك لا يستطيع NAT تتبّعها بالطريقة المعتادة. وتعالج passthrough ذلك بتعيين Call ID لكل جلسة ليحل محل رقم المنفذ الذي يستخدمه NAT عادةً.
ميزة L2TP passthrough — تواجه L2TP مشكلة مشابهة، لذا تعيّن passthrough معرّف جلسة (Session ID) لحزم البيانات الواردة والصادرة، ما يتيح للموجّه مطابقة حركة المرور مع الجهاز الصحيح حتى من دون رقم منفذ تقليدي.
ميزة IPsec passthrough — يشفّر IPsec ترويسات الحزم التي يقرأها NAT عادةً، لذا تعتمد passthrough على NAT-T (اجتياز NAT)، الذي يغلّف حركة مرور IPsec داخل حزم UDP قياسية، عادةً عبر المنفذ 4500، فتبدو كحركة مرور عادية بالنسبة إلى NAT. وقد تعمل هذه الطريقة بشكل غير متماثل بحسب الموجّه، ولهذا قد تتطلب اتصالات IPsec أحيانًا استكشافًا إضافيًا للأعطال مقارنةً باتصالات PPTP أو L2TP.
أنواع VPN Passthrough في لمحة
| البروتوكول | مشكلة NAT | آلية المعالجة عبر passthrough | هل ما زال شائعًا اليوم؟ |
|---|---|---|---|
PPTP | يستخدم GRE، بلا منافذ قياسية | استخدام Call ID بدلًا من رقم المنفذ | نادر — قديم وغير آمن |
L2TP | مشكلة مشابهة في تتبّع المنافذ | تعيين Session ID | يُستخدم أحيانًا، في الأنظمة القديمة غالبًا |
IPSec | الترويسات المشفّرة تمنع NAT | NAT-T (تغليف UDP) | ما زال يُستخدم في بعض شبكات VPN المؤسسية |
VPN Passthrough مقارنةً بإعادة توجيه المنافذ
يوجد هذان الإعدادان في صفحة الموجّه نفسها، وكثيرًا ما يُخلط بينهما، لكنهما يعالجان مشكلتين مختلفتين. إعادة توجيه المنافذ إعداد تضبطه يدويًا: تختار منفذًا معينًا وتطلب من الموجّه إرسال أي حركة مرور واردة عبر ذلك المنفذ إلى جهاز محدد — وهو أمر مفيد لاستضافة خادم ألعاب أو الوصول عن بُعد إلى كاميرا أمنية منزلية. ولا يرتبط هذا الإعداد ببروتوكول بعينه، ويتطلب أن تعرف بالضبط ما الذي تعيد توجيهه ولماذا.
أما VPN passthrough، فهي واعية بالبروتوكولات وتعمل تلقائيًا في الغالب. لا تطلب منك تحديد منافذ؛ بل تتعرّف على أنماط حركة مرور PPTP أو L2TP أو IPSec وتطبّق الإجراء المناسب لإكمال اتصال VPN صادر. لا تختار ما ستتم "إعادة توجيهه"؛ فالموجّه إما أن يسمح بمرور حركة مرور VPN التي تعرّف عليها أو لا يسمح بذلك. إذا كنت تستكشف سبب تعذّر اتصال VPN ووجدت الإعدادين في الموجّه، فإن passthrough هو الإعداد المعني في كل الحالات تقريبًا؛ ونادرًا ما تحتاج إلى تغيير إعادة توجيه المنافذ لتشغيل تطبيق VPN عادي.
هل تحتاج إلى VPN Passthrough؟
بالنسبة إلى معظم الناس اليوم، الإجابة الصريحة هي لا. صُممت بروتوكولات VPN الحديثة، مثل OpenVPN وWireGuard وIKEv2، لتعمل مع NAT مباشرةً، لذا لا تتسبب في المشكلة التي صُممت passthrough لحلها. إذا كان تطبيق VPN لديك يستخدم أحد هذه البروتوكولات، وهو ما تفعله معظم الخدمات الحالية، فلن يحتاج الموجّه إلى تفعيل أي إعداد خاص لـpassthrough كي يعمل التطبيق.
ما زالت passthrough مهمة في حالات محدودة: الشركات التي تستخدم موجّهات VPN قديمة وتعتمد على IPsec للاتصالات بين المواقع، والأجهزة القديمة التي لا تزال محصورة في PPTP أو L2TP، واستكشاف أعطال الاتصال على الشبكات المقيّدة. فأحيانًا تحظر موجّهات الفنادق أو شبكات Wi-Fi العامة حركة مرور VPN تمامًا، ومن أول الأمور التي يجدر تجربتها تفعيل إعدادات passthrough أو تعطيلها.
وثمة مشكلة مرتبطة يجدر معرفتها: NAT المزدوج. إذا كان كل من جهاز المودم/الموجّه لدى مزوّد الإنترنت والموجّه الخاص بك ينفذ NAT، فقد تواجه اتصالات VPN، حتى الحديثة منها، مشكلات أحيانًا لمجرد ترجمة حركة المرور مرتين. وعادةً ما يحل وضع جهاز مزوّد الإنترنت في وضع الجسر، بحيث يتولى موجّهك وحده معالجة NAT، المشكلة من دون المساس بإعدادات passthrough.
مخاطر الأمان عند إبقاء VPN Passthrough مفعّلة
إعدادات passthrough ليست خطرة بطبيعتها، لكن إبقاء الإعدادات غير المستخدمة مفعّلة يوسّع سطح الهجوم دون داعٍ. ويُعد PPTP تحديدًا بروتوكولًا قديمًا بالفعل، وله نقاط ضعف معروفة في التشفير؛ لذا فإن تفعيل PPTP passthrough على موجّه لا يستخدم PPTP لا يفعل سوى إضافة مخاطر. والإرشادات العامة لدى معظم مورّدي الموجّهات والأمن بسيطة: عطّل بروتوكولات passthrough التي لا تستخدمها فعلًا، وحدّث البرنامج الثابت للموجّه، وراجع هذه الإعدادات دوريًا كما تراجع أي قاعدة أخرى في جدار الحماية.
كيفية تفعيل VPN Passthrough أو تعطيلها على الموجّه
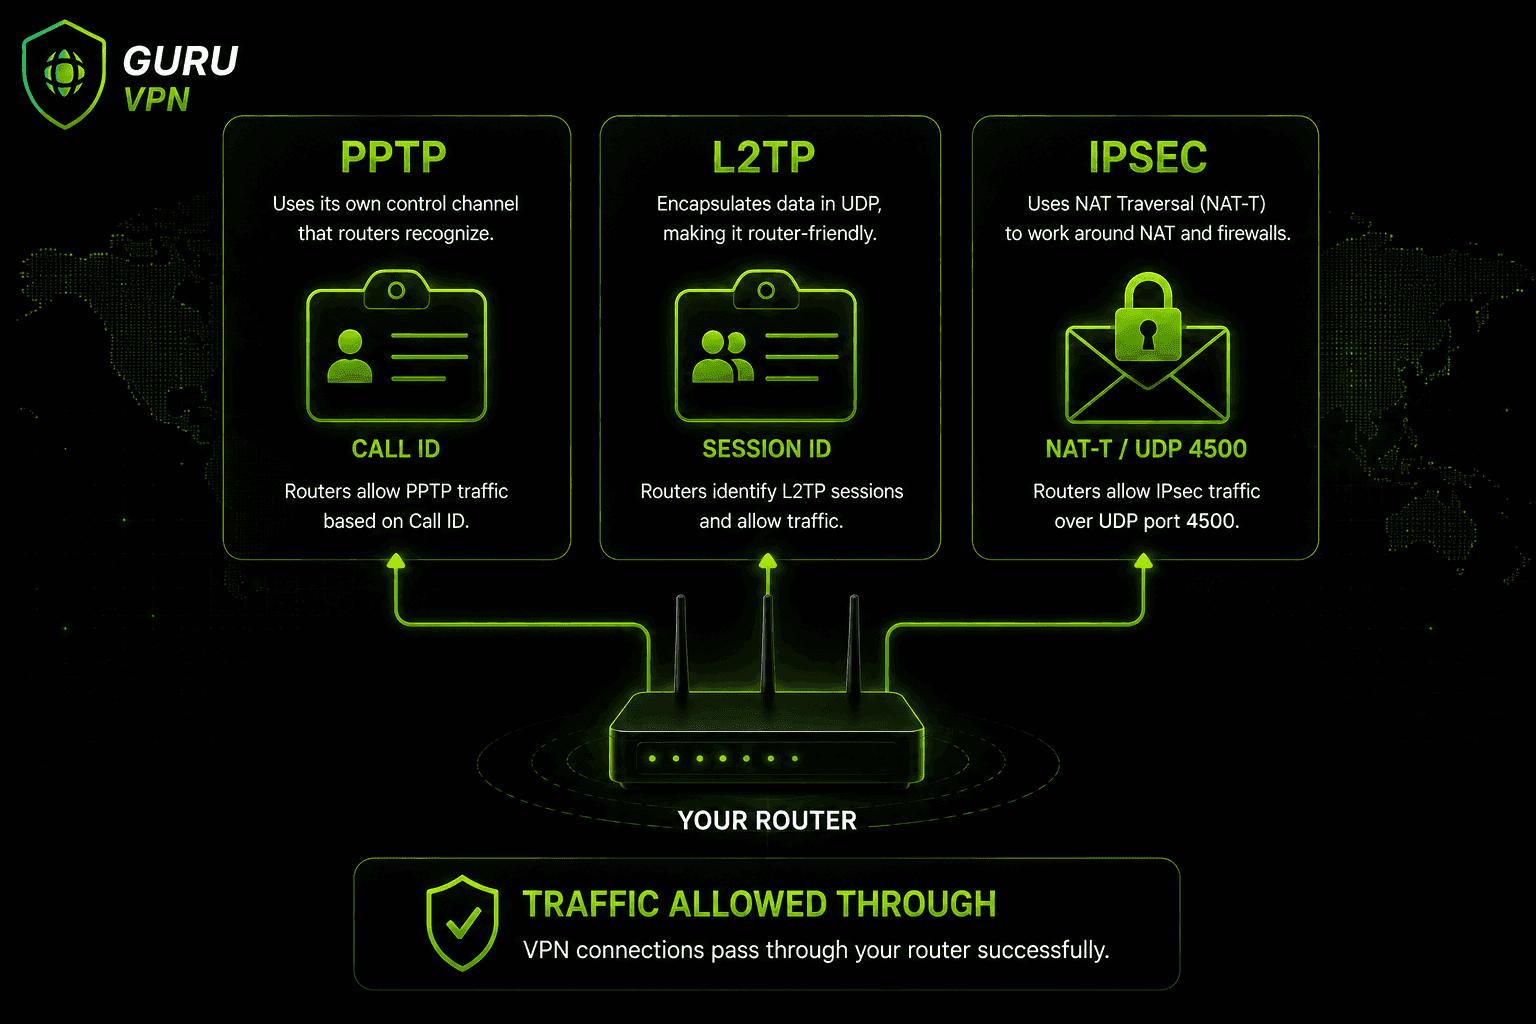
تختلف أسماء القوائم الدقيقة باختلاف الشركة المصنّعة، لكن الخطوات العامة متشابهة:
- سجّل الدخول إلى لوحة إدارة الموجّه، التي تكون عادةً على عنوان مثل 192.168.1.1 أو 192.168.0.1.
- ابحث عن قسم باسم Security أو Firewall أو VPN أو NAT Forwarding.
- اعثر على مفاتيح التبديل المنفصلة لكل من PPTP Passthrough وL2TP Passthrough وIPSec Passthrough.
- فعّل فقط ما تحتاج إليه فعلًا، وعطّل الباقي.
- احفظ الإعدادات وأعِد تشغيل الموجّه إذا طُلب منك ذلك.
تأتي معظم موجّهات المستهلكين، بما فيها الطرازات الشائعة من TP-Link، وهذه الإعدادات مفعّلة افتراضيًا؛ لذا قد لا تحتاج في حالات كثيرة إلى ضبط أي شيء، إلا إذا كنت تستكشف مشكلة اتصال محددة.
أين تجدها في أشهر علامات الموجّهات
أسماء القوائم المذكورة أعلاه عامة؛ وإليك المواقع التقريبية لهذه الإعدادات في بعض العلامات واسعة الانتشار:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough، حيث تظهر عادةً مفاتيح PPTP وL2TP وIPsec معًا في صفحة واحدة.
Netgear (Nighthawk والطرازات المشابهة) — Advanced → Setup → WAN Setup، حيث تظهر خيارات passthrough إلى جانب إعدادات مثل Disable Port Scan وDoS Protection. ويجدر التحقق من الأخيرة أيضًا، لأن إعداد DoS Protection شديد الصرامة قد يتداخل مع حركة مرور VPN حتى عندما تكون passthrough مضبوطة بشكل صحيح.
Asus — يمكن الوصول إليها إما عبر صفحة الإدارة المحلية للموجّه أو عبر asusrouter.com، ضمن WAN → NAT Passthrough، حيث يظهر PPTP وL2TP وIPsec كلٌّ على حدة كمفتاح تبديل.
Linksys — Security → VPN Passthrough، وعادةً ما تُجمع مفاتيح البروتوكولات الثلاثة في شاشة واحدة.
تتغير الصياغة الدقيقة بين إصدارات البرنامج الثابت؛ لذا إذا لم تطابق القائمة ما تراه تمامًا، فغالبًا ما يكون البحث عن طراز موجّهك مع عبارة "VPN passthrough" أسرع طريقة للعثور على المسار الحالي من التنقل بين كل علامات تبويب الإعدادات.
مشكلات VPN Passthrough الشائعة وكيفية حلها
يتصل VPN، ثم ينقطع بعد بضع دقائق. غالبًا ما يشير ذلك إلى انتهاء مهلة IPSec passthrough أثناء معالجة NAT-T. تحقّق مما إذا كان الموجّه يتيح ضبط الفواصل الزمنية لإشارات NAT keepalive، وتأكد من أن مزوّد الإنترنت لا يحظر منفذ UDP 4500 في شبكته.
لا يتصل VPN إطلاقًا عبر شبكة فندق أو مطار. أحيانًا تحظر الشبكات العامة المقيّدة حركة مرور VPN تمامًا، سواء كانت passthrough مفعّلة أم لا. إذا كان تطبيق VPN يتيح تبديل البروتوكولات، فغالبًا ما يساعد اختيار بروتوكول حديث مثل WireGuard على تجاوز هذه القيود أكثر من اتصالات PPTP أو IPSec القديمة.
يبدو كل شيء سليمًا، لكن الاتصال غير مستقر أو بطيء. هذه علامة تقليدية على NAT المزدوج: إذ يترجم كل من مودم مزوّد الإنترنت والموجّه الخاص بك العناوين. ويؤدي تحويل جهاز مزوّد الإنترنت إلى وضع الجسر، بحيث يتولى موجّه واحد فقط معالجة NAT، إلى حل معظم هذه الحالات من دون المساس بإعدادات passthrough.
مفتاح passthrough مفعّل، لكن VPN ما زال لا يعمل. من الأسباب الشائعة برنامج الموجّه الثابت القديم، بما في ذلك الأخطاء المعروفة في تطبيقات passthrough لدى شركات مصنّعة بعينها. وعادةً ما يكون البحث عن تحديث للبرنامج الثابت أسرع حل قبل افتراض أن خدمة VPN نفسها هي سبب المشكلة.
يتصل VPN، لكن لا يتوفر اتصال بالإنترنت بعد ذلك. غالبًا ما تنتج هذه المشكلة عن ميزة مختلفة تمامًا في الموجّه، وهي بوابة طبقة التطبيقات (ALG). تأتي بعض الموجّهات، عن قصد، مع تفعيل إعداد ALG خاص بـVPN أو PPTP أو IPsec "لمساعدة" حركة مرور VPN، لكنه قد يتداخل مع الاتصال بدلًا من ذلك، خصوصًا مع IPsec. إذا كانت passthrough مضبوطة بالفعل بشكل صحيح وظل الاتصال معلقًا بعد إنشائه، فابحث عن إعداد ALG في قائمة جدار الحماية أو NAT نفسها، وجرّب تعطيله.
لماذا تختار Guru VPN لاتصالات سهلة بلا متاعب
من أبسط الطرق لتجنب التفكير في VPN passthrough أصلًا استخدام VPN يعتمد منذ البداية على بروتوكولات حديثة. تعتمد Guru VPN على WireGuard® وغيرها من بروتوكولات الجيل الحالي التي تجتاز NAT تلقائيًا، فلا تضطر إلى التنقل بين قوائم الموجّه لمجرد الحصول على اتصال مستقر.
| الميزة | الفائدة |
|---|---|
دعم البروتوكولات الحديثة | يعمل عبر NAT من دون ضبط passthrough |
خوادم عالمية سريعة | اتصالات مستقرة مهما كان إعداد الموجّه |
تشفير قوي | حماية فعلية، على خلاف passthrough وحدها |
سياسة صارمة لعدم الاحتفاظ بالسجلات | تحافظ على خصوصية نشاطك |
تطبيقات متعددة المنصات | إعداد متسق على الأجهزة المختلفة، بلا حاجة إلى تعديل الموجّه |
إذا كنت تجهّز موجّهًا جديدًا أو تستبدل موجّهًا قديمًا، فمن المفيد مقارنة مجموعة خطط Guru VPN الحالية والاطّلاع على مواقع الخوادم المتاحة — فالخادم القريب الذي تختاره بعناية يحسّن جودة اتصالك أكثر من أي إعداد في الموجّه.
الأسئلة الشائعة
إنها ميزة في الموجّه تتيح لحركة مرور VPN، وخصوصًا تلك التي تستخدم بروتوكولات أقدم مثل PPTP وL2TP وIPSec، عبور NAT وجدار الحماية في الموجّه من دون حظرها. وهي لا تنشئ اتصال VPN ولا تشفّره بنفسها.
تعني أن الموجّه يفسح المجال لاتصال VPN بدلًا من حظره عن طريق الخطأ. تخيّلها كإعداد في الموجّه يقول: "اسمح بمرور هذا النوع المحدد من حركة المرور"؛ فهي ليست ميزة VPN بحد ذاتها.
تُستخدم أساسًا في الإعدادات القديمة: موجّهات VPN مؤسسية قديمة، وأجهزة عفا عليها الزمن وما زالت تستخدم PPTP أو L2TP، واستكشاف أعطال اتصالات VPN على الشبكات المقيّدة مثل Wi-Fi الفنادق.
لا. تستخدم Guru VPN بروتوكولات حديثة تعمل تلقائيًا مع NAT في الموجّه، لذا لا حاجة إلى تفعيل أو ضبط أي إعداد في الموجّه.
إن إبقاء أنواع passthrough غير المستخدمة مفعّلة، وخصوصًا PPTP، يوسّع سطح الهجوم دون داعٍ. ومن الأسلم عمومًا تعطيل البروتوكولات التي لا تستخدمها فعلًا.
سجّل الدخول إلى لوحة إدارة الموجّه، واعثر على إعدادات Security أو Firewall أو NAT، ثم عطّل خيارات PPTP أو L2TP أو IPSec passthrough التي لا تحتاج إليها.
عميل VPN، مثل تطبيق على هاتفك أو حاسوبك المحمول، هو ما ينشئ النفق المشفّر فعلًا. أما VPN passthrough فهي مجرد إعداد في الموجّه يمنع حظر ذلك النفق، ولا توفر أي تشفير أو حماية بحد ذاتها.
الخلاصة: إعداد بسيط لا يحتاج معظم الناس إلى تغييره
تعالج VPN passthrough مشكلة محددة جدًا ونادرة على نحو متزايد: تمكين بروتوكولات VPN الأقدم من عبور NAT في الموجّه من دون انقطاع الاتصال. وبالنسبة إلى معظم من يستخدمون تطبيق VPN حديثًا، لا يفعل هذا الإعداد شيئًا يُذكر في الخلفية، لأن البروتوكولات المستخدمة اليوم لا تحتاج إليه أصلًا. وتفيد معرفة معناه والحالات التي يكون فيها مهمًا فعلًا أساسًا في استكشاف أعطال الإعدادات القديمة بين حين وآخر؛ ولا داعي للقلق بشأنه عند استخدام VPN حديث في الحياة اليومية.


