
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Passthrough คืออะไร? ความหมาย วิธีทำงาน และกรณีที่จำเป็น

 ประเด็นสำคัญ

- ทำความเข้าใจความหมายที่แท้จริงของ VPN passthrough และเหตุใดจึงเป็นฟีเจอร์ของเราเตอร์ ไม่ใช่รูปแบบหนึ่งของการปกป้องด้วย VPN
- เรียนรู้ว่า PPTP, L2TP และ IPSec passthrough แก้ปัญหาความเข้ากันได้กับ NAT ด้วยวิธีที่แตกต่างกันอย่างไร
- ตรวจสอบว่าคุณจำเป็นต้องใช้ VPN passthrough กับโปรโตคอล VPN ที่ใช้ในปัจจุบันหรือไม่
- ดูข้อแลกเปลี่ยนด้านความปลอดภัยจากการเปิดการตั้งค่า passthrough ที่ล้าสมัยทิ้งไว้
- ทำตามขั้นตอนที่ชัดเจนเพื่อเปิดหรือปิด VPN passthrough บนเราเตอร์ หากจำเป็น
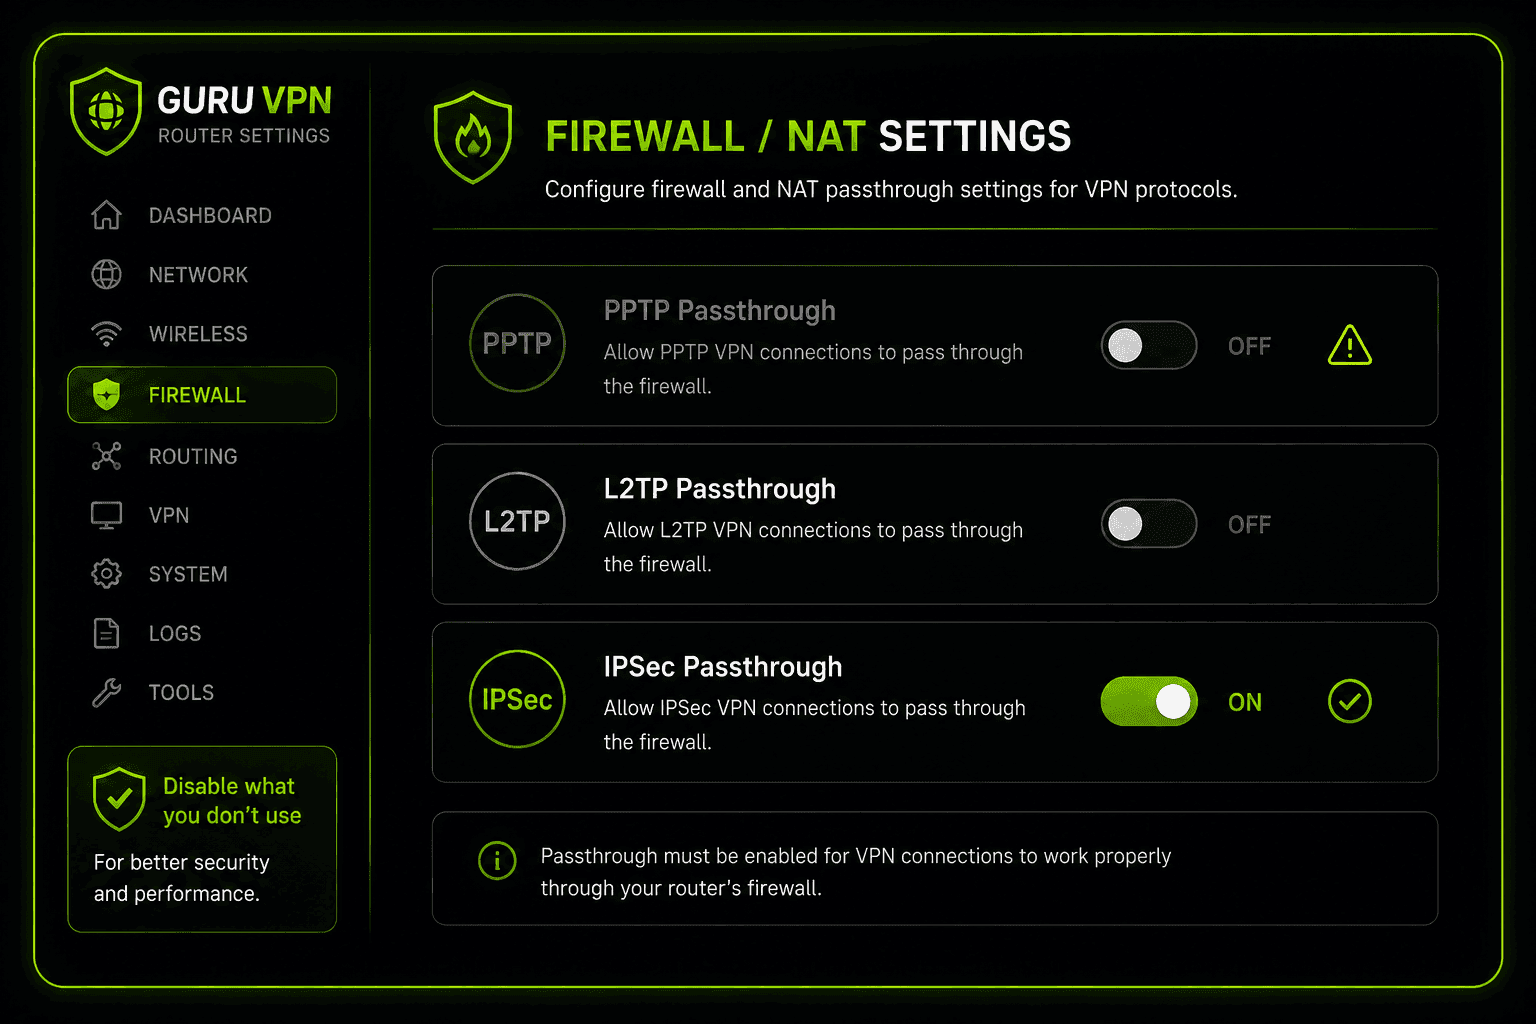
หากคุณเคยเข้าไปดูการตั้งค่าเราเตอร์แล้วพบสวิตช์ที่มีชื่อว่า "VPN Passthrough" คุณคงสงสัยว่ามันทำอะไร และจำเป็นต้องปรับหรือไม่ สรุปสั้น ๆ คือ VPN passthrough เป็นฟีเจอร์ของเราเตอร์ ไม่ใช่บริการ VPN ฟีเจอร์นี้ไม่ได้สร้างการเชื่อมต่อที่ปลอดภัยหรือเข้ารหัสข้อมูลด้วยตัวเอง แต่ช่วยให้แน่ใจว่าไฟร์วอลล์ของเราเตอร์จะไม่เผลอบล็อกการรับส่งข้อมูล VPN ที่กำลังพยายามผ่านเราเตอร์
การทำความเข้าใจความหมายของ vpn passthrough เริ่มจากแนวคิดด้านเครือข่ายที่เก่ากว่านั้นมาก นั่นคือ NAT ซึ่งเป็นระบบที่เราเตอร์ใช้เพื่อให้อุปกรณ์หลายเครื่องแบ่งปันการเชื่อมต่ออินเทอร์เน็ตเดียวกันได้ NAT ไม่เคยถูกออกแบบมาโดยคำนึงถึงอุโมงค์ VPN ที่เข้ารหัสไว้ และโปรโตคอล VPN รุ่นเก่ามักทำให้ NAT สับสนเป็นพิเศษ ความไม่เข้ากันนี้เองคือปัญหาที่ passthrough ถูกสร้างขึ้นมาเพื่อแก้ไข
แอป VPN สมัยใหม่อย่าง Guru VPN ช่วยให้ปัญหานี้แทบหมดไป เพราะใช้โปรโตคอลที่ทำงานร่วมกับ NAT ได้ทันทีโดยไม่ต้องตั้งค่าเพิ่มเติม อย่างไรก็ตาม ก็ยังควรทำความเข้าใจว่า VPN passthrough คืออะไรและทำงานอย่างไร รวมถึงกรณีไม่กี่แบบที่ฟีเจอร์นี้ยังมีความสำคัญ
ประเด็นสำคัญ
- ทำความเข้าใจความหมายที่แท้จริงของ VPN passthrough และเหตุใดจึงเป็นฟีเจอร์ของเราเตอร์ ไม่ใช่รูปแบบหนึ่งของการปกป้องด้วย VPN
- เรียนรู้ว่า PPTP, L2TP และ IPSec passthrough แก้ปัญหาความเข้ากันได้กับ NAT ด้วยวิธีที่แตกต่างกันอย่างไร
- ตรวจสอบว่าคุณจำเป็นต้องใช้ VPN passthrough กับโปรโตคอล VPN ที่ใช้ในปัจจุบันหรือไม่
- ดูข้อแลกเปลี่ยนด้านความปลอดภัยจากการเปิดการตั้งค่า passthrough ที่ล้าสมัยทิ้งไว้
- ทำตามขั้นตอนที่ชัดเจนเพื่อเปิดหรือปิด VPN passthrough บนเราเตอร์ หากจำเป็น
VPN Passthrough คืออะไร?
VPN passthrough คือการตั้งค่าบนเราเตอร์ ไม่ใช่ VPN เอง เราเตอร์ของคุณใช้ Network Address Translation (NAT) อยู่แล้ว — ในเอกสารของเราเตอร์ที่ระบุรายละเอียดเรื่องการติดตามทั้งที่อยู่และพอร์ตควบคู่กัน บางครั้งอาจเรียกว่า NAPT หรือ Network Address and Port Translation — เพื่อให้อุปกรณ์ทุกเครื่องในเครือข่ายของคุณ ไม่ว่าจะเป็นแล็ปท็อป โทรศัพท์ หรือสมาร์ตทีวี ใช้ที่อยู่ IP สาธารณะเดียวกันได้ NAT ทำงานโดยติดตามการเชื่อมต่อผ่านที่อยู่ IP และหมายเลขพอร์ต จากนั้นจึงส่งการตอบกลับกลับไปยังอุปกรณ์ที่ถูกต้อง
ปัญหาคือโปรโตคอล VPN รุ่นเก่าทำงานร่วมกับระบบนี้ได้ไม่ดี บางโปรโตคอลเข้ารหัสส่วนหัวของแพ็กเก็ตที่ NAT จำเป็นต้องอ่าน ขณะที่บางโปรโตคอลไม่ใช้หมายเลขพอร์ตมาตรฐานเลย หากไม่มีตัวช่วย NAT ของเราเตอร์อาจทิ้งข้อมูลดังกล่าว ทำให้การเชื่อมต่อ VPN ไม่สำเร็จ การตั้งค่า VPN passthrough มีไว้เพื่ออุดช่องว่างนี้โดยเฉพาะ ด้วยการตรวจจับข้อมูลประเภทนี้และปล่อยให้ผ่าน แทนที่จะบล็อกไว้ตามค่าเริ่มต้น
ควรระบุให้ชัดเจนว่าฟีเจอร์นี้ทำอะไรและไม่ได้ทำอะไร: VPN passthrough ไม่ได้เข้ารหัสข้อมูล ไม่ได้สร้างอุโมงค์ และไม่ได้ทำให้เราเตอร์ของคุณเป็นเซิร์ฟเวอร์ VPN แต่เพียงไม่ขัดขวางการเชื่อมต่อ VPN ที่เริ่มต้นจากที่อื่น เพื่อให้เชื่อมต่อได้จริง ไม่ว่าจะเริ่มจากแอปบนอุปกรณ์ของคุณ หรือจากเราเตอร์ที่ทำหน้าที่เป็นไคลเอนต์ VPN
VPN Passthrough กับไคลเอนต์ VPN
ไคลเอนต์ VPN เช่น แอป Guru VPN เป็นส่วนที่สร้างอุโมงค์เข้ารหัสและปกป้องข้อมูลที่คุณรับส่งจริง ๆ ส่วน VPN passthrough เป็นเพียงกลไกทางผ่าน ไม่ได้ปกป้องสิ่งใดด้วยตัวเอง แต่ช่วยไม่ให้การเชื่อมต่อที่เข้ารหัสไว้จากที่อื่นถูกบล็อก ผู้คนมักสับสนระหว่างสองอย่างนี้ แต่ความแตกต่างสำคัญมาก: การเปิด passthrough เพียงอย่างเดียวไม่ได้เพิ่มความเป็นส่วนตัวเลย หากไม่มีการเชื่อมต่อ VPN อยู่เบื้องหลังตั้งแต่แรก
VPN Passthrough ทำงานอย่างไร?
โปรโตคอลรุ่นเก่าทั้งสามประเภทที่มักต้องใช้ passthrough ต่างพบปัญหากับ NAT ในแบบของตนเอง และเราเตอร์ก็จัดการแต่ละแบบแตกต่างกันเล็กน้อย:
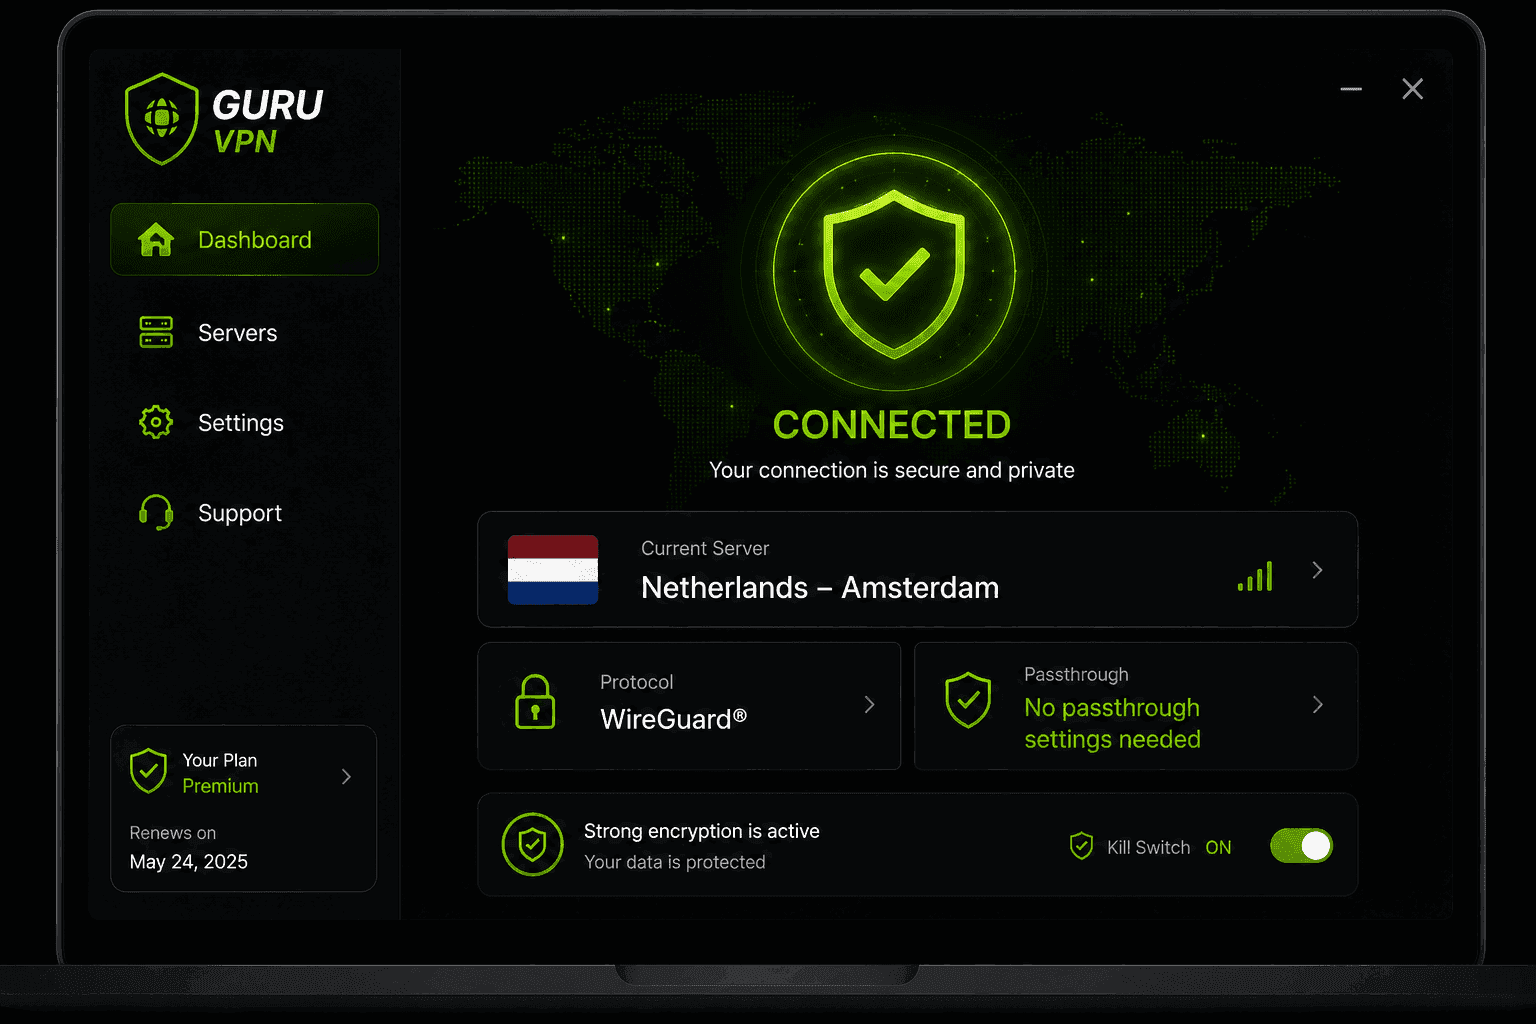
PPTP passthrough — อุโมงค์ PPTP ใช้ GRE (Generic Routing Encapsulation) แทนพอร์ต TCP/UDP มาตรฐาน ซึ่ง NAT ไม่สามารถติดตามด้วยวิธีปกติได้ Passthrough แก้ปัญหานี้โดยกำหนด Call ID ให้แต่ละเซสชัน เพื่อใช้แทนหมายเลขพอร์ตที่ NAT จะใช้ตามปกติ
L2TP passthrough — L2TP พบปัญหาคล้ายกัน passthrough จึงกำหนด Session ID ให้กับแพ็กเก็ตขาเข้าและขาออก เพื่อให้เราเตอร์จับคู่ข้อมูลกับอุปกรณ์ที่ถูกต้องได้ แม้ไม่มีหมายเลขพอร์ตแบบทั่วไป
IPsec passthrough — IPsec เข้ารหัสส่วนหัวของแพ็กเก็ตที่ NAT ต้องอ่านตามปกติ passthrough จึงอาศัย NAT-T (NAT Traversal) ซึ่งห่อหุ้มข้อมูล IPsec ไว้ในแพ็กเก็ต UDP มาตรฐาน โดยทั่วไปใช้พอร์ต 4500 ทำให้ NAT มองเห็นเป็นข้อมูลทั่วไป วิธีนี้อาจทำงานไม่สมมาตรขึ้นอยู่กับเราเตอร์ จึงเป็นเหตุให้การเชื่อมต่อ IPsec บางครั้งต้องแก้ปัญหาเพิ่มเติมเมื่อเทียบกับ PPTP หรือ L2TP
ประเภทของ VPN Passthrough โดยสรุป
| โปรโตคอล | ปัญหาของ NAT | วิธีแก้ปัญหาด้วย Passthrough | ยังใช้กันทั่วไปหรือไม่? |
|---|---|---|---|
PPTP | ใช้ GRE และไม่มีพอร์ตมาตรฐาน | แทนที่ด้วย Call ID | พบได้น้อย — ล้าสมัยและไม่ปลอดภัย |
L2TP | มีปัญหาการติดตามพอร์ตคล้ายกัน | กำหนด Session ID | พบเป็นครั้งคราว ส่วนใหญ่ในระบบรุ่นเก่า |
IPSec | ส่วนหัวที่เข้ารหัสขัดขวาง NAT | NAT-T (การห่อหุ้มด้วย UDP) | ยังใช้ใน VPN ขององค์กรบางแห่ง |
VPN Passthrough กับ Port Forwarding
การตั้งค่าสองอย่างนี้อยู่ในหน้าเดียวกันของเราเตอร์และมักถูกสับสนอยู่เสมอ แต่แก้ปัญหาคนละอย่าง Port forwarding เป็นการตั้งค่าด้วยตนเอง: คุณเลือกพอร์ตเฉพาะและสั่งให้เราเตอร์ส่งข้อมูลขาเข้าทั้งหมดที่พอร์ตนั้นไปยังอุปกรณ์เครื่องหนึ่งโดยเฉพาะ ซึ่งมีประโยชน์สำหรับการเปิดเซิร์ฟเวอร์เกมหรือเข้าถึงกล้องรักษาความปลอดภัยที่บ้านจากระยะไกล ฟีเจอร์นี้ไม่ขึ้นกับโปรโตคอล และคุณต้องรู้แน่ชัดว่ากำลังส่งต่ออะไรและเพราะเหตุใด
ในทางกลับกัน VPN passthrough รับรู้โปรโตคอลและทำงานโดยอัตโนมัติเป็นส่วนใหญ่ โดยไม่ต้องระบุพอร์ต แต่จะตรวจจับรูปแบบการรับส่งข้อมูลของ PPTP, L2TP หรือ IPSec แล้วใช้วิธีแก้ปัญหาที่เหมาะสมเพื่อให้การเชื่อมต่อ VPN ขาออกเสร็จสมบูรณ์ คุณไม่ต้องเลือกว่าจะ "ส่งต่อ" อะไร เราเตอร์จะปล่อยหรือไม่ปล่อยข้อมูล VPN ที่ตรวจจับได้ดังกล่าว หากคุณกำลังแก้ปัญหาการเชื่อมต่อ VPN และพบการตั้งค่าทั้งสองอย่างในเราเตอร์ passthrough แทบจะเป็นการตั้งค่าที่เกี่ยวข้องเสมอ ส่วน port forwarding แทบไม่จำเป็นต้องปรับเพื่อให้แอป VPN ทั่วไปทำงานได้
คุณจำเป็นต้องใช้ VPN Passthrough หรือไม่?
สำหรับคนส่วนใหญ่ในปัจจุบัน คำตอบตามตรงคือไม่ โปรโตคอล VPN สมัยใหม่อย่าง OpenVPN, WireGuard และ IKEv2 ถูกออกแบบมาให้ทำงานกับ NAT ได้ทันที จึงไม่ก่อให้เกิดปัญหาที่ passthrough มีไว้แก้ หากแอป VPN ของคุณใช้โปรโตคอลเหล่านี้ (ซึ่งบริการส่วนใหญ่ในปัจจุบันใช้) เราเตอร์ก็ไม่จำเป็นต้องเปิดการตั้งค่า passthrough พิเศษใด ๆ เพื่อให้ใช้งานได้
Passthrough ยังมีความสำคัญในบางกรณีที่พบไม่บ่อยนัก ได้แก่ ธุรกิจที่ใช้เราเตอร์ VPN รุ่นเก่าซึ่งอาศัย IPsec สำหรับการเชื่อมต่อระหว่างไซต์ ฮาร์ดแวร์รุ่นเก่าที่ยังรองรับเพียง PPTP หรือ L2TP และการแก้ปัญหาบนเครือข่ายที่มีข้อจำกัด เราเตอร์ Wi-Fi ของโรงแรมหรือ Wi-Fi สาธารณะอาจบล็อกข้อมูล VPN ทั้งหมด และการสลับการตั้งค่า passthrough ก็เป็นสิ่งแรก ๆ ที่ควรตรวจสอบ
อีกปัญหาที่ควรรู้ไว้คือ double NAT หากทั้งอุปกรณ์โมเด็ม/เราเตอร์ของ ISP และเราเตอร์ของคุณทำ NAT พร้อมกัน การเชื่อมต่อ VPN แม้ใช้โปรโตคอลสมัยใหม่ก็อาจมีปัญหาเป็นครั้งคราว เพียงเพราะข้อมูลถูกแปลงที่อยู่สองครั้ง การตั้งค่าอุปกรณ์ของ ISP ให้อยู่ในโหมดบริดจ์ เพื่อให้เราเตอร์ของคุณจัดการ NAT เพียงเครื่องเดียว มักแก้ปัญหานี้ได้โดยไม่ต้องแตะการตั้งค่า passthrough เลย
ความเสี่ยงด้านความปลอดภัยจากการเปิด VPN Passthrough ทิ้งไว้
การตั้งค่า passthrough ไม่ได้เป็นอันตรายโดยตัวมันเอง แต่การเปิดส่วนที่ไม่ได้ใช้ทิ้งไว้เพิ่มช่องทางโจมตีโดยไม่จำเป็น โดยเฉพาะ PPTP ซึ่งเป็นโปรโตคอลล้าสมัยอย่างชัดเจนและมีจุดอ่อนด้านการเข้ารหัสที่ทราบกันแล้ว ดังนั้น หากเปิด PPTP passthrough ไว้บนเราเตอร์ที่ไม่เคยใช้ PPTP การตั้งค่านี้ก็มีแต่เพิ่มความเสี่ยงโดยไม่เกิดประโยชน์ แนวทางทั่วไปจากผู้ผลิตเราเตอร์และผู้ให้บริการด้านความปลอดภัยส่วนใหญ่เรียบง่ายมาก: ปิดโปรโตคอล passthrough ที่คุณไม่ได้ใช้ อัปเดตเฟิร์มแวร์เราเตอร์ และตรวจสอบการตั้งค่าเหล่านี้เป็นระยะเช่นเดียวกับกฎไฟร์วอลล์อื่น ๆ
วิธีเปิดหรือปิด VPN Passthrough บนเราเตอร์
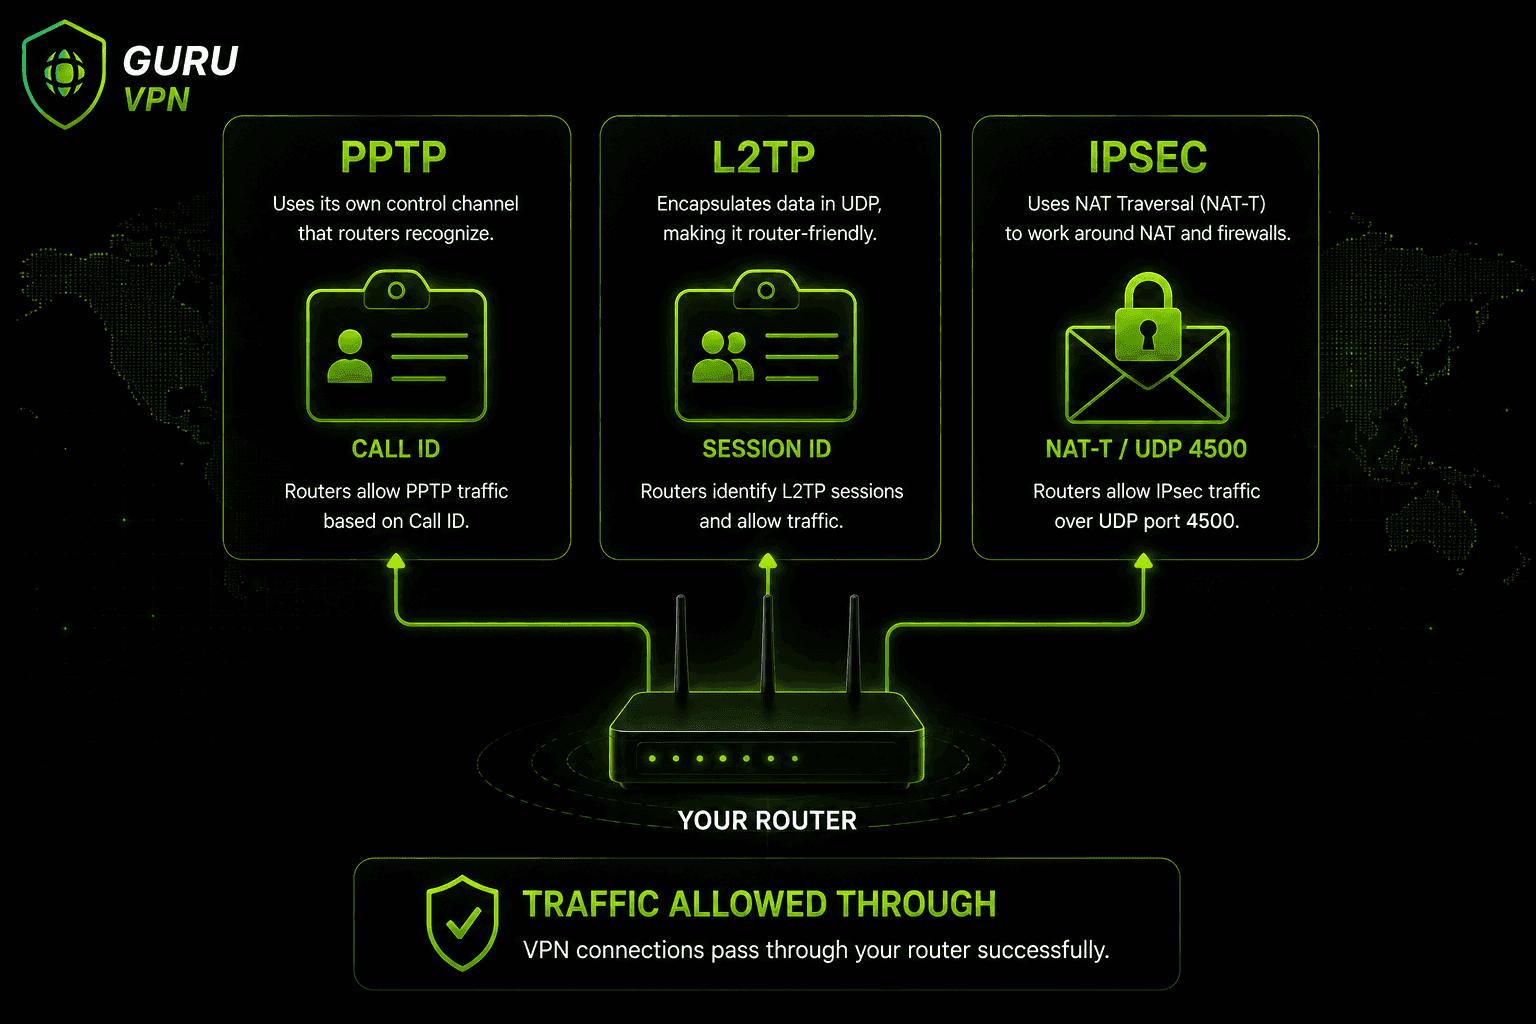
ชื่อเมนูที่แน่นอนแตกต่างกันตามผู้ผลิต แต่ขั้นตอนทั่วไปคล้ายกัน:
- เข้าสู่แผงผู้ดูแลระบบของเราเตอร์ โดยปกติจะใช้ที่อยู่เช่น 192.168.1.1 หรือ 192.168.0.1
- มองหาหัวข้อที่ชื่อ Security, Firewall, VPN หรือ NAT Forwarding
- ค้นหาสวิตช์แยกสำหรับ PPTP Passthrough, L2TP Passthrough และ IPSec Passthrough
- เปิดเฉพาะรายการที่จำเป็น และปิดรายการที่เหลือ
- บันทึกการตั้งค่าและรีบูตเราเตอร์หากระบบแจ้งให้ทำ
เราเตอร์สำหรับผู้บริโภคส่วนใหญ่ รวมถึงรุ่นยอดนิยมของ TP-Link เปิดการตั้งค่าเหล่านี้มาให้โดยปริยาย ในหลายกรณีจึงไม่ต้องตั้งค่าอะไรเลย เว้นแต่คุณกำลังแก้ปัญหาการเชื่อมต่อที่เฉพาะเจาะจง
ตำแหน่งเมนูในเราเตอร์ยี่ห้อที่ใช้กันทั่วไป
ชื่อเมนูข้างต้นเป็นชื่อทั่วไป ต่อไปนี้คือตำแหน่งโดยประมาณของการตั้งค่าเดียวกันในเราเตอร์ยี่ห้อที่ใช้กันอย่างแพร่หลายบางยี่ห้อ:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough โดยปกติจะมีสวิตช์ PPTP, L2TP และ IPsec อยู่รวมกันในหน้าเดียว
Netgear (Nighthawk และรุ่นใกล้เคียง) — Advanced → Setup → WAN Setup โดยตัวเลือก passthrough จะอยู่ข้างการตั้งค่าอย่าง Disable Port Scan และ DoS Protection ซึ่งก็ควรตรวจสอบด้วย เพราะการตั้งค่า DoS Protection ที่เข้มงวดเกินไปอาจรบกวนข้อมูล VPN ได้ แม้จะตั้งค่า passthrough ถูกต้องแล้วก็ตาม
Asus — เข้าถึงได้จากหน้าแอดมินในเครือข่ายของเราเตอร์ หรือผ่าน asusrouter.com ในเมนู WAN → NAT Passthrough โดยมี PPTP, L2TP และ IPsec เป็นสวิตช์แยกกัน
Linksys — Security → VPN Passthrough โดยปกติจะรวมสวิตช์ของโปรโตคอลทั้งสามไว้ในหน้าจอเดียว
ข้อความที่ใช้เรียกอาจเปลี่ยนไปตามเวอร์ชันเฟิร์มแวร์ หากเมนูไม่ตรงกัน การค้นหารุ่นเราเตอร์ของคุณพร้อมคำว่า "VPN passthrough" มักช่วยให้พบตำแหน่งปัจจุบันได้เร็วกว่าการคลิกดูทุกแท็บการตั้งค่า
ปัญหา VPN Passthrough ที่พบบ่อยและวิธีแก้
VPN เชื่อมต่อแล้วหลุดหลังผ่านไปไม่กี่นาที : อาการนี้มักชี้ไปที่การหมดเวลาของ IPSec passthrough และการจัดการ NAT-T ตรวจสอบว่าเราเตอร์อนุญาตให้ปรับช่วงเวลา NAT keepalive หรือไม่ และยืนยันว่าพอร์ต UDP 4500 ไม่ได้ถูก ISP บล็อกในส่วนอื่นของเครือข่าย
VPN เชื่อมต่อไม่ได้เลยเมื่อใช้เครือข่ายโรงแรมหรือสนามบิน : เครือข่ายสาธารณะที่มีข้อจำกัดบางครั้งบล็อกข้อมูล VPN ทั้งหมด ไม่ว่าจะเปิด passthrough หรือไม่ก็ตาม หากแอป VPN ของคุณรองรับการสลับโปรโตคอล การลองใช้ตัวเลือกสมัยใหม่อย่าง WireGuard มักผ่านข้อจำกัดเหล่านี้ได้ดีกว่าการเชื่อมต่อด้วย PPTP หรือ IPSec รุ่นเก่า
ทุกอย่างดูปกติ แต่การเชื่อมต่อไม่เสถียรหรือช้า : นี่เป็นอาการคลาสสิกของ double NAT — โมเด็มของ ISP และเราเตอร์ของคุณต่างก็แปลงที่อยู่ การเปลี่ยนอุปกรณ์ของ ISP เป็นโหมดบริดจ์ เพื่อให้มีเราเตอร์เพียงเครื่องเดียวจัดการ NAT ช่วยแก้ปัญหาส่วนใหญ่ในกรณีเหล่านี้ได้ โดยไม่ต้องแตะการตั้งค่า passthrough เลย
เปิดสวิตช์ passthrough แล้ว แต่ VPN ยังใช้งานไม่ได้ : เฟิร์มแวร์เราเตอร์ที่ล้าสมัยเป็นสาเหตุที่พบบ่อย รวมถึงบั๊กที่ทราบกันในระบบ passthrough ของผู้ผลิตบางราย การตรวจสอบอัปเดตเฟิร์มแวร์มักเป็นวิธีแก้ที่เร็วที่สุด ก่อนสรุปว่าบริการ VPN เป็นต้นเหตุ
VPN เชื่อมต่อแล้ว แต่หลังจากนั้นเข้าอินเทอร์เน็ตไม่ได้ : ปัญหานี้มักเกิดจากฟีเจอร์อื่นของเราเตอร์โดยสิ้นเชิง นั่นคือ Application Layer Gateway หรือ ALG เราเตอร์บางรุ่นเปิดการตั้งค่า VPN, PPTP หรือ IPsec ALG มาให้ตั้งแต่ต้นเพื่อ "ช่วย" ให้ข้อมูล VPN ทำงานได้ แต่จริง ๆ แล้วอาจรบกวนการเชื่อมต่อ โดยเฉพาะ IPsec หากตั้งค่า passthrough ถูกต้องแล้ว แต่การเชื่อมต่อยังค้างหลังจากเชื่อมต่อสำเร็จ ให้มองหาการตั้งค่า ALG ในเมนูไฟร์วอลล์หรือ NAT เดียวกัน แล้วลองปิดใช้งาน
ทำไมจึงเลือก Guru VPN เพื่อการเชื่อมต่อที่ไม่ยุ่งยาก
หนึ่งในวิธีที่ง่ายที่สุดที่จะไม่ต้องกังวลเรื่อง VPN passthrough เลย คือเลือกใช้ VPN ที่สร้างขึ้นบนโปรโตคอลสมัยใหม่ตั้งแต่แรก Guru VPN ใช้ WireGuard® และโปรโตคอลรุ่นปัจจุบันอื่น ๆ ที่เชื่อมผ่าน NAT ได้โดยอัตโนมัติ คุณจึงไม่ต้องเสียเวลาค้นหาเมนูเราเตอร์เพียงเพื่อให้ได้การเชื่อมต่อที่เสถียร
| ฟีเจอร์ | ประโยชน์ |
|---|---|
รองรับโปรโตคอลสมัยใหม่ | ทำงานผ่าน NAT ได้โดยไม่ต้องตั้งค่า passthrough |
เซิร์ฟเวอร์ความเร็วสูงทั่วโลก | การเชื่อมต่อเสถียรไม่ว่าการตั้งค่าเราเตอร์จะเป็นแบบใด |
การเข้ารหัสที่แข็งแกร่ง | ให้การปกป้องจริง ต่างจาก passthrough เพียงอย่างเดียว |
นโยบายไม่บันทึกข้อมูลการใช้งานอย่างเข้มงวด | ช่วยรักษากิจกรรมของคุณให้เป็นส่วนตัว |
แอปสำหรับหลายแพลตฟอร์ม | ตั้งค่าได้อย่างสม่ำเสมอในทุกอุปกรณ์ โดยไม่ต้องปรับแต่งเราเตอร์ |
หากคุณกำลังตั้งค่าเราเตอร์เครื่องใหม่หรือเปลี่ยนเครื่องเก่า ควรเปรียบเทียบ แพ็กเกจ Guru VPN ที่มีให้เลือกในปัจจุบันและตรวจสอบ ตำแหน่งเซิร์ฟเวอร์ที่พร้อมให้บริการ — การเลือกเซิร์ฟเวอร์ใกล้คุณที่เหมาะสมช่วยยกระดับคุณภาพการเชื่อมต่อได้มากกว่าการตั้งค่าเราเตอร์ใด ๆ
คำถามที่พบบ่อย
เป็นฟีเจอร์ของเราเตอร์ที่ช่วยให้ข้อมูล VPN โดยเฉพาะจากโปรโตคอลรุ่นเก่าอย่าง PPTP, L2TP และ IPSec ผ่าน NAT และไฟร์วอลล์ของเราเตอร์ได้โดยไม่ถูกบล็อก ฟีเจอร์นี้ไม่ได้สร้างหรือเข้ารหัสการเชื่อมต่อ VPN ด้วยตัวเอง
หมายถึงเราเตอร์ไม่ขัดขวางการเชื่อมต่อ VPN แทนที่จะบล็อกโดยไม่ได้ตั้งใจ ลองนึกว่าเป็นการตั้งค่าเราเตอร์ที่บอกว่า "อนุญาตให้ข้อมูลประเภทนี้ผ่าน" ไม่ใช่ฟีเจอร์ VPN ด้วยตัวมันเอง
ส่วนใหญ่ใช้กับระบบรุ่นเก่า เช่น เราเตอร์ VPN ขององค์กรรุ่นเก่า ฮาร์ดแวร์ล้าสมัยที่ยังใช้ PPTP หรือ L2TP และการแก้ปัญหาการเชื่อมต่อ VPN บนเครือข่ายที่มีข้อจำกัด เช่น Wi-Fi ของโรงแรม
ไม่ Guru VPN ใช้โปรโตคอลสมัยใหม่ที่ทำงานร่วมกับ NAT ของเราเตอร์ได้โดยอัตโนมัติ จึงไม่ต้องเปิดหรือตั้งค่าใด ๆ ที่เราเตอร์
การเปิด passthrough ประเภทที่ไม่ได้ใช้ทิ้งไว้ โดยเฉพาะ PPTP เพิ่มช่องทางโจมตีที่ไม่จำเป็น โดยทั่วไปการปิดโปรโตคอลที่คุณไม่ได้ใช้จะปลอดภัยกว่า
เข้าสู่แผงผู้ดูแลระบบของเราเตอร์ ไปที่การตั้งค่า Security, Firewall หรือ NAT แล้วปิดตัวเลือก PPTP, L2TP หรือ IPSec passthrough ที่คุณไม่จำเป็นต้องใช้
ไคลเอนต์ VPN เช่น แอปบนโทรศัพท์หรือแล็ปท็อป เป็นส่วนที่สร้างอุโมงค์เข้ารหัสจริง ๆ ส่วน VPN passthrough เป็นเพียงการตั้งค่าเราเตอร์ที่ช่วยไม่ให้อุโมงค์นั้นถูกบล็อก โดยไม่ได้เข้ารหัสหรือปกป้องข้อมูลด้วยตัวเอง
สรุป: การตั้งค่าเล็ก ๆ ที่คนส่วนใหญ่ไม่จำเป็นต้องแตะ
VPN passthrough แก้ปัญหาที่เฉพาะเจาะจงมากและพบได้น้อยลงเรื่อย ๆ นั่นคือการช่วยให้โปรโตคอล VPN รุ่นเก่าผ่าน NAT ของเราเตอร์ได้โดยไม่ทำให้การเชื่อมต่อล้มเหลว สำหรับคนส่วนใหญ่ที่ใช้แอป VPN สมัยใหม่ การตั้งค่านี้แทบไม่มีผลใด ๆ เพราะโปรโตคอลที่ใช้กันในปัจจุบันไม่จำเป็นต้องพึ่งพามันตั้งแต่แรก การรู้ว่าหมายถึงอะไรและสำคัญเมื่อใดมีประโยชน์เป็นหลักเวลาต้องแก้ปัญหาระบบรุ่นเก่าที่พบเป็นครั้งคราว ไม่ใช่เรื่องที่ต้องกังวลสำหรับการใช้ VPN สมัยใหม่ในชีวิตประจำวัน


