
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNパススルーとは?意味、仕組み、必要になるケース

 主なポイント

- VPNパススルーの意味と、VPNによる保護機能ではなくルーターの機能である理由を理解しましょう。
- PPTP、L2TP、IPSecの各パススルーが、NATとの互換性の問題をそれぞれどう解決するかを学びましょう。
- 現在使われているVPNプロトコルで、VPNパススルーが本当に必要かを確認しましょう。
- 古いパススルー設定を有効にしたままにする場合のセキュリティ上のトレードオフを確認しましょう。
- 必要になったときにルーターでVPNパススルーを有効または無効にする手順を確認しましょう。
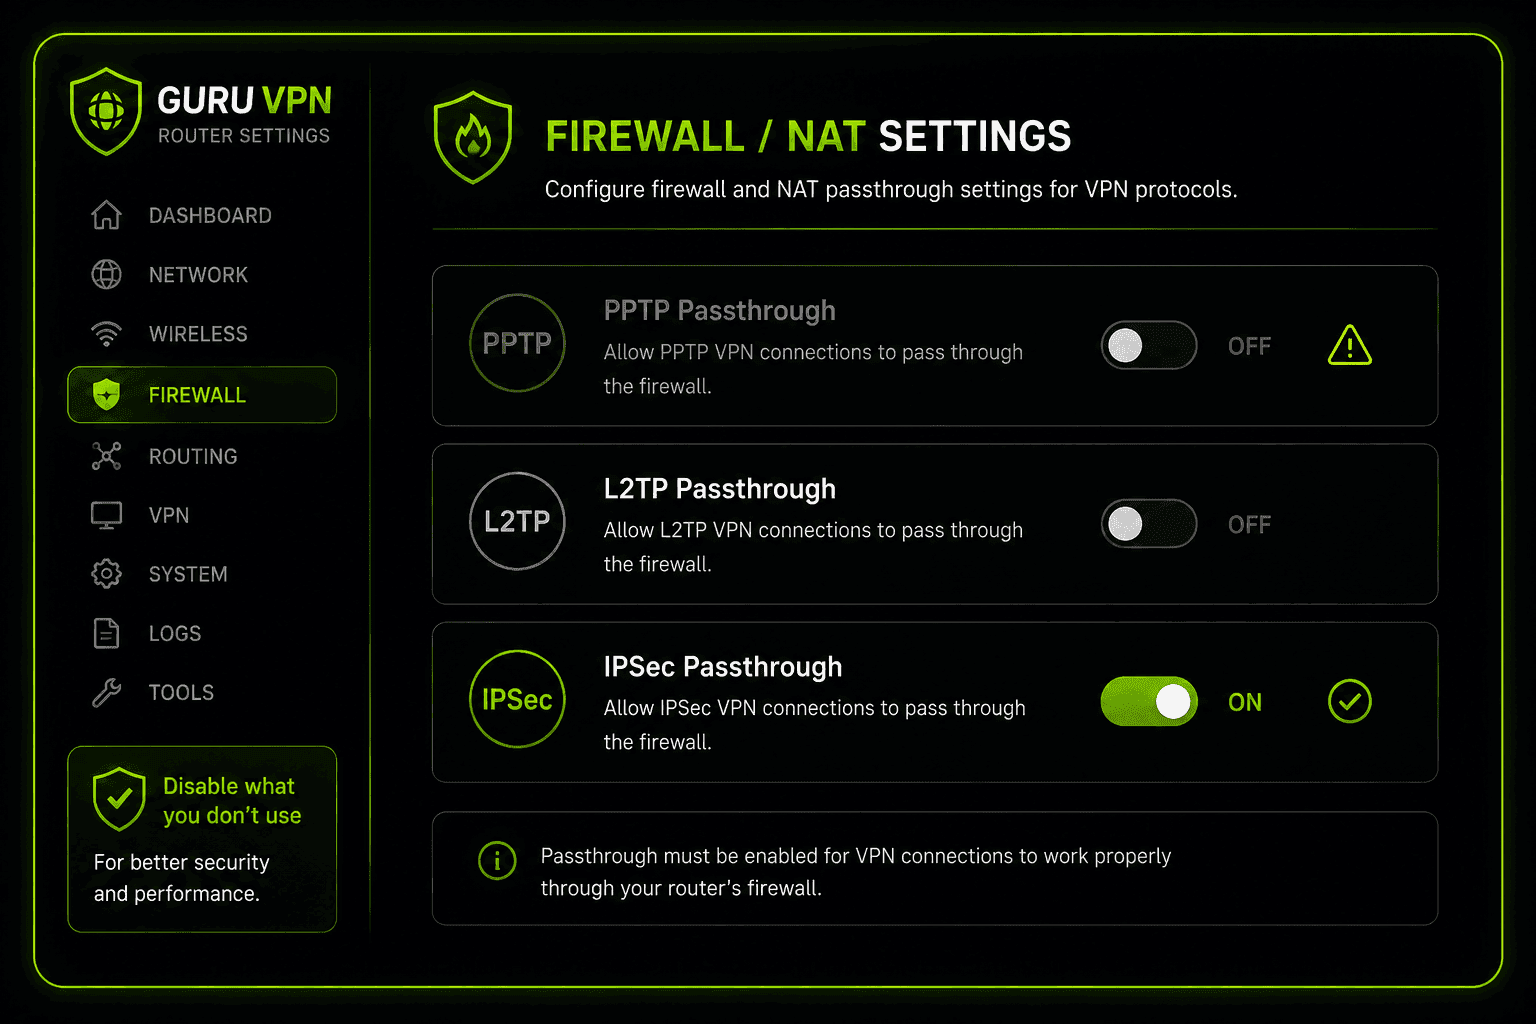
ルーターの設定を調べて「VPN Passthrough」というトグルを見つけたら、実際に何をする機能なのか、設定を変更する必要があるのか疑問に思うかもしれません。簡単に言うと、VPNパススルーはVPNサービスではなく、ルーターの機能です。それ自体が安全な接続を作ったり、何かを暗号化したりすることはありません。すでにルーターを通過しようとしているVPN通信を、ルーターのファイアウォールが誤ってブロックしないようにするだけです。
VPNパススルーの意味を理解するには、ネットワーク技術のより古い仕組みであるNATから始める必要があります。NATは、複数のデバイスが一つのインターネット接続を共有できるようにルーターが使う仕組みです。NATは暗号化されたVPNトンネルを想定して設計されたものではなく、特に古いVPNプロトコルはNATを混乱させがちです。まさにこの不整合を解決するために、パススルーが作られました。
最新のVPNアプリ、たとえば Guru VPNは、NATに標準で対応するプロトコルを使っているため、ほとんどの場合この問題を気にする必要はありません。それでも、VPNパススルーとは何か、どのように機能するのか、また今でも必要になるわずかなケースについて知っておく価値はあります。
重要なポイント
- VPNパススルーの意味と、VPNによる保護機能ではなくルーターの機能である理由を理解しましょう。
- PPTP、L2TP、IPSecの各パススルーが、NATとの互換性の問題をそれぞれどう解決するかを学びましょう。
- 現在使われているVPNプロトコルで、VPNパススルーが本当に必要かを確認しましょう。
- 古いパススルー設定を有効にしたままにする場合のセキュリティ上のトレードオフを確認しましょう。
- 必要になったときにルーターでVPNパススルーを有効または無効にする手順を確認しましょう。
VPNパススルーとは?
VPNパススルーはルーターの設定であり、VPNそのものではありません。ルーターではすでにネットワークアドレス変換(NAT)が動作しています。 ルーターの説明書では、アドレスとポートを合わせて追跡することを明確にするため、NAPT(ネットワークアドレス・ポート変換)と表記されることもあります。 この仕組みにより、ネットワーク上のすべてのデバイス(ノートパソコン、スマートフォン、スマートテレビなど)が一つのパブリックIPアドレスを共有できます。NATはIPアドレスとポート番号を使って接続を追跡し、応答を適切なデバイスに転送します。
問題は、古いVPNプロトコルがこの仕組みとうまく連携しないことです。NATが読み取る必要のあるパケットヘッダーを暗号化するものもあれば、標準のポート番号をまったく使わないものもあります。何も対処しなければ、ルーターのNATがその通信を破棄し、VPN接続が確立されないことがあります。VPNパススルー設定は、この隙間を埋めるためにあります。該当する通信を認識し、既定でブロックする代わりに通過させます。
この機能が何をするのか、何をしないのかは正確に理解しておく必要があります。VPNパススルーは何も暗号化せず、トンネルを作らず、ルーターをVPNサーバーにすることもありません。デバイス上のアプリやVPNクライアントとして動作するルーターなど、別の場所から開始されたVPN接続が実際に通過できるよう、妨げないだけです。
VPNパススルーとVPNクライアントの違い
Guru VPNアプリのようなVPNクライアントが、実際に暗号化トンネルを構築し、通信を保護します。VPNパススルーは配管のようなもので、それ自体では何も保護せず、別の場所ですでに暗号化されている接続をブロックしないようにするだけです。この二つを混同するのはよくありますが、違いは重要です。VPN接続が背後にない状態でパススルーだけを有効にしても、プライバシー上のメリットはまったくありません。
VPNパススルーの仕組み
通常パススルーを必要とする三つの旧式プロトコルは、それぞれ異なる形でNATの問題に直面します。ルーターも各プロトコルを少しずつ異なる方法で処理します。
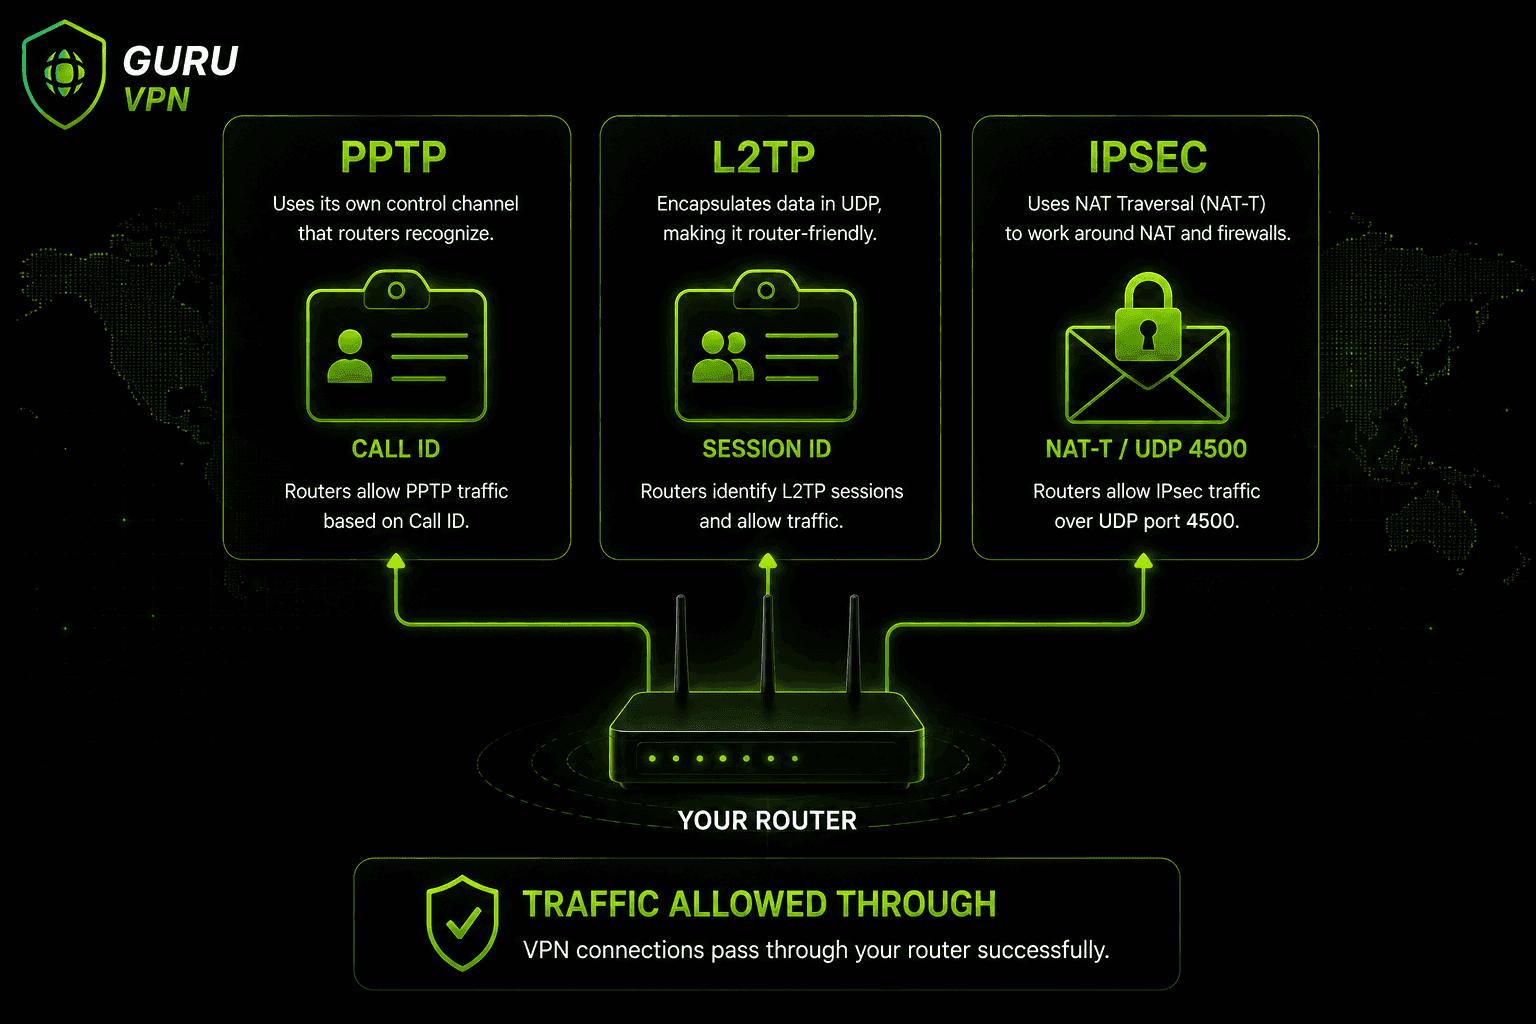
PPTPパススルー — PPTPトンネルは、標準のTCP/UDPポートではなくGRE(Generic Routing Encapsulation)を使うため、NATは通常の方法では追跡できません。パススルーは各セッションにCall IDを割り当て、NATが通常使うポート番号の代わりにします。
L2TPパススルー — L2TPにも同様の問題があります。そのためパススルーは、送受信パケットにSession IDを割り当て、従来のポート番号がなくてもルーターが通信を適切なデバイスに対応付けられるようにします。
IPsecパススルー — IPsecは、通常ならNATが読み取るパケットヘッダーを暗号化します。そのためパススルーはNAT-T(NAT Traversal)を利用し、IPsec通信を通常のUDPパケット内にカプセル化します。通常はポート4500を使用するため、NATには通常の通信のように見えます。この方式の動作はルーターによって非対称になることがあり、そのためIPsec接続はPPTPやL2TPと比べて追加のトラブルシューティングが必要になる場合があります。
VPNパススルーの種類を一覧で確認
| プロトコル | NATの問題 | パススルーによる回避方法 | 現在もよく使われているか |
|---|---|---|---|
PPTP | GREを使用し、標準ポートがない | Call IDによる置き換え | まれ — 古く、安全性に問題がある |
L2TP | 同様のポート追跡の問題 | Session IDの割り当て | 時折使用。主に旧式システム |
IPSec | 暗号化されたヘッダーがNATを妨げる | NAT-T(UDPカプセル化) | 一部の企業向けVPNで現在も使用 |
VPNパススルーとポートフォワーディングの違い
この二つの設定は同じルーターのページにあり、よく混同されますが、解決する問題は異なります。ポートフォワーディングは手動で設定します。特定のポートを選び、そのポートへの着信通信を特定のデバイスに送るようルーターに指定します。ゲームサーバーをホストしたり、自宅の防犯カメラにリモートアクセスしたりする場合に便利です。プロトコルに依存せず、何を、なぜ転送するのかを正確に把握している必要があります。
一方、VPNパススルーはプロトコルを認識し、ほぼ自動で動作します。ポートの指定は不要で、PPTP、L2TP、IPSecの通信パターンを認識し、送信方向のVPN接続を確立できるよう適切な回避処理を行います。何を「転送」するかを選ぶ必要はありません。ルーターが認識したVPN通信を通すかどうかを決めます。VPN接続のトラブルシューティング中にルーターで両方の設定を見つけた場合、関係するのはほぼ常にパススルーです。一般的なVPNアプリを動作させるために、ポートフォワーディングを変更する必要はほとんどありません。
VPNパススルーは必要?
現在、ほとんどの人にとって正直な答えは「いいえ」です。OpenVPN、WireGuard、IKEv2などの最新VPNプロトコルは、最初からNATと連携できるよう設計されているため、パススルーが解決する問題は発生しません。VPNアプリがこれらのいずれかを使っている場合(現在のサービスの多くが該当します)、動作のためにルーターで特別なパススルー設定を有効にする必要はありません。
パススルーが今も関係するのは、より限定されたケースです。拠点間接続にIPsecを使う旧式VPNルーターを運用する企業、PPTPやL2TPにしか対応していない古い機器、制限の厳しいネットワークでのトラブルシューティングなどです。ホテルや公共Wi-FiのルーターはVPN通信を完全にブロックすることがあり、パススルー設定の切り替えは最初に確認する価値のある項目の一つです。
関連して知っておきたい問題に、二重NATがあります。ISPのモデム・ルーター一体型機器と自前のルーターの両方でNATを行っている場合、最新のVPNであっても、通信が二重に変換されるため接続に問題が起きることがあります。ISP機器をブリッジモードにして、自前のルーターだけがNATを処理するようにすれば、通常はパススルー設定を変更せずに解決できます。
VPNパススルーを有効にしたままにするセキュリティ上のリスク
パススルー設定自体が危険というわけではありませんが、使っていない設定を有効にしたままにすると、不要な攻撃対象領域が増えます。特にPPTPは、既知の暗号化上の弱点がある本当に古いプロトコルです。PPTPを使っていないルーターでPPTPパススルーを有効にしていても、リスクを増やすだけで何の役にも立ちません。多くのルーターメーカーやセキュリティベンダーの一般的な指針はシンプルです。実際に使っていないパススループロトコルを無効にし、ルーターのファームウェアを最新の状態に保ち、他のファイアウォールルールと同様に定期的に設定を確認しましょう。
ルーターでVPNパススルーを有効または無効にする方法
正確なメニュー名はメーカーによって異なりますが、基本的な手順は共通しています。
- ルーターの管理パネルにログインします。通常は192.168.1.1や192.168.0.1のようなアドレスにアクセスします。
- 「Security」「Firewall」「VPN」または「NAT Forwarding」といった項目を探します。
- PPTP Passthrough、L2TP Passthrough、IPSec Passthroughの個別のトグルを探します。
- 実際に必要なものだけを有効にし、それ以外は無効にします。
- 設定を保存し、求められた場合はルーターを再起動します。
人気のTP-Linkモデルを含むほとんどの家庭用ルーターでは、これらの設定が初期状態で有効になっています。そのため、特定の接続問題を調べている場合を除き、多くの場合は設定を変更する必要がありません。
主なルーターブランドでの設定場所
上記のメニュー名は一般的なものです。広く使われているいくつかのブランドでは、おおよそ次の場所に同じ設定があります。
TP-Link — Advanced → NAT Forwarding → VPN Passthrough。通常、PPTP、L2TP、IPsecのトグルが一つのページにまとめて表示されます。
Netgear(Nighthawkなどのモデル)— Advanced → Setup → WAN Setup。パススルーのオプションは「Disable Port Scan」や「DoS Protection」などの設定と並んでいます。DoS Protectionの設定が厳しすぎると、パススルーが正しく設定されていてもVPN通信に干渉することがあるため、こちらも確認する価値があります。
Asus — ルーターのローカル管理ページまたはasusrouter.comからアクセスでき、WAN → NAT Passthroughの下にPPTP、L2TP、IPsecのトグルが個別に表示されます。
Linksys — Security → VPN Passthrough。通常、三つのプロトコルのトグルが一つの画面にまとめられています。
正確な表記はファームウェアのバージョンによって変わります。メニューが完全には一致しない場合は、ルーターの型番と「VPN passthrough」で検索すると、通常は設定タブをすべて確認するより早く現在の場所が見つかります。
VPNパススルーでよくある問題と解決方法
VPNに接続した後、数分で切断される。これは、IPSecパススルーのNAT-T処理がタイムアウトしていることを示す場合がよくあります。ルーターでNATキープアライブ間隔を調整できるか確認し、UDPポート4500がISP側の上流でブロックされていないことも確認してください。
ホテルや空港のネットワークでVPNにまったく接続できない。制限の厳しい公共ネットワークでは、パススルーの設定にかかわらずVPN通信が完全にブロックされることがあります。VPNアプリでプロトコルを切り替えられる場合は、WireGuardのような最新の選択肢を試すと、旧式のPPTPやIPSec接続よりも制限を回避しやすいことがよくあります。
問題なさそうに見えるのに、接続が不安定、または遅い。これは二重NATの典型的な症状です。ISPのモデムと自前のルーターの両方でアドレスを変換しています。ISP機器をブリッジモードにして、一台のルーターだけがNATを処理するようにすると、パススルー設定を変更せずに、こうしたケースの大半を解決できます。
パススルーのトグルはオンなのに、VPN接続に失敗する。ルーターのファームウェアが古いことがよく原因になります。特定メーカーのパススルー実装に既知のバグがある場合も含まれます。VPNサービス自体が原因だと判断する前に、ファームウェアの更新を確認するのが、通常は最も早い解決策です。
VPNには接続できるが、その後インターネットにアクセスできない。この問題は、Application Layer Gateway(ALG)という別のルーター機能が原因であることがよくあります。一部のルーターには、VPN通信を「助ける」目的でVPN、PPTP、またはIPsecのALG設定が設計上オンになっていますが、特にIPsecでは、かえって接続に干渉することがあります。パススルーが正しく設定されているのに、接続確立後も通信が止まる場合は、同じファイアウォールまたはNATメニューでALG設定を探し、無効にしてみてください。
手間のない接続のために Guru VPNを選ぶ理由
VPNパススルーについて気にせずに済ませる最も簡単な方法の一つは、最初から最新のプロトコルを基盤とするVPNを使うことです。Guru VPNはWireGuard®やその他の現行世代のプロトコルを採用しており、NATを自動的に通過します。そのため、安定した接続を得るためだけにルーターのメニューを探し回る必要はありません。
| 機能 | メリット |
|---|---|
最新プロトコルに対応 | パススルー設定なしでNATを通過 |
高速なグローバルサーバー | ルーターの設定にかかわらず安定した接続 |
強力な暗号化 | パススルーだけの場合とは異なる、実際の保護 |
厳格なノーログポリシー | オンラインでの活動をプライベートに保つ |
複数プラットフォーム対応アプリ | デバイス間で一貫した設定。ルーターの調整は不要 |
新しいルーターを設定したり古いルーターを交換したりするなら、現在の Guru VPNのプランを比較し、 利用可能なサーバーの所在地を確認する価値があります。適切な近隣サーバーを選ぶ方が、どんなルーター設定よりも接続品質の向上に役立ちます。
よくある質問
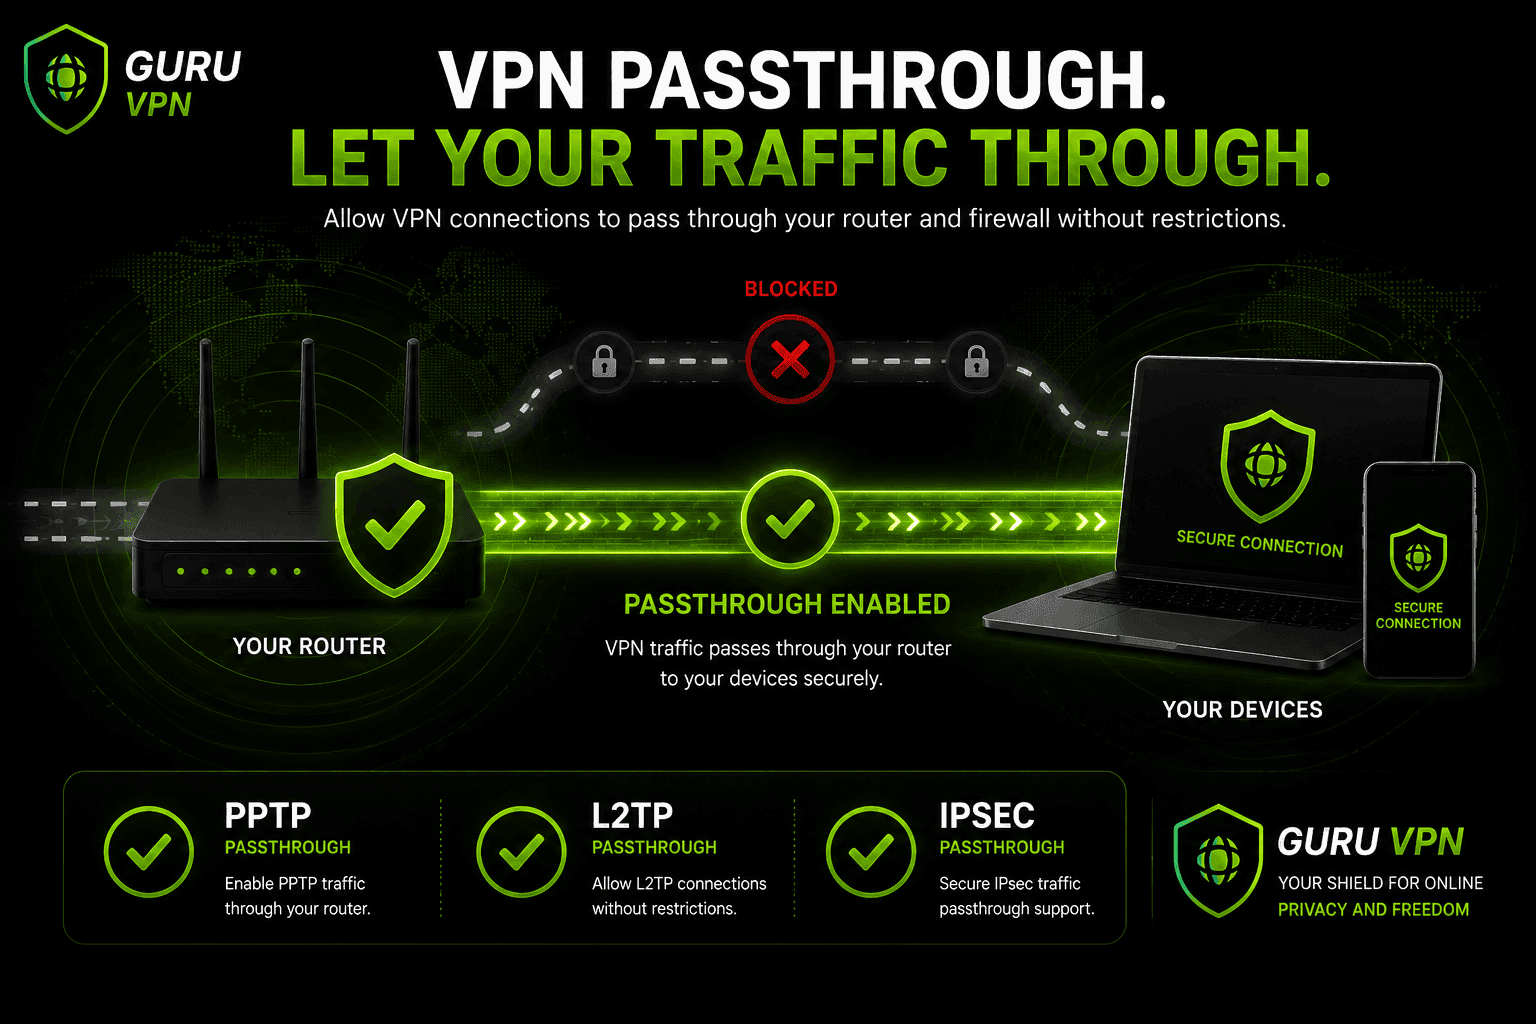
主にPPTP、L2TP、IPSecなどの古いプロトコルによるVPN通信が、ルーターのNATやファイアウォールでブロックされずに通過できるようにするルーターの機能です。それ自体がVPN接続を作成したり、暗号化したりすることはありません。
VPN接続を誤ってブロックせず、ルーターが通過させるという意味です。「この種類の通信を通す」というルーター設定であり、それ自体がVPN機能というわけではありません。
主に旧式の環境で使われます。古い企業向けVPNルーター、今もPPTPやL2TPを使用している旧式の機器、ホテルのWi-Fiのような制限の厳しいネットワークでのVPN接続のトラブルシューティングなどです。
いいえ。Guru VPNはルーターのNATと自動的に連携する最新のプロトコルを使っているため、ルーター側で有効にしたり設定したりする必要はありません。
使っていないパススルーの種類、特にPPTPを有効にしたままにすると、不要な攻撃対象領域が増えます。一般に、実際に使っていないプロトコルは無効にする方が安全です。
ルーターの管理パネルにログインし、「Security」「Firewall」または「NAT」の設定を開いて、不要なPPTP、L2TP、IPSecのパススルーオプションをオフにします。
スマートフォンやノートパソコンのアプリなどのVPNクライアントが、実際に暗号化トンネルを作成します。VPNパススルーは、そのトンネルをブロックしないためのルーター設定にすぎず、それ自体が暗号化や保護を提供することはありません。
まとめ:ほとんどの人は触る必要のない小さな設定
VPNパススルーが解決するのは、ルーターのNATを越えて古いVPNプロトコルを通し、接続が切れないようにするという、非常に限定的で、ますますまれになっている問題です。最新のVPNアプリを使うほとんどの人にとって、現在のプロトコルはそもそもパススルーを必要としないため、この設定は特に何もしていません。意味と実際に必要となるケースを知っておくことは、たまにある旧式環境のトラブルシューティングには役立ちますが、日常的に最新のVPNを使ううえで心配する必要はありません。


