
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

¿Qué es el VPN passthrough? Significado, funcionamiento y cuándo lo necesitas

 Puntos clave

- Comprende qué significa realmente el VPN passthrough y por qué es una función del router, no una forma de protección VPN.
- Aprende cómo el passthrough de PPTP, L2TP e IPSec resuelve de distintas maneras los problemas de compatibilidad con NAT.
- Averigua si realmente necesitas el VPN passthrough con los protocolos VPN que se usan hoy.
- Conoce las contrapartidas de seguridad de dejar activadas opciones de passthrough obsoletas.
- Sigue pasos claros para activar o desactivar el VPN passthrough en tu router si alguna vez lo necesitas.
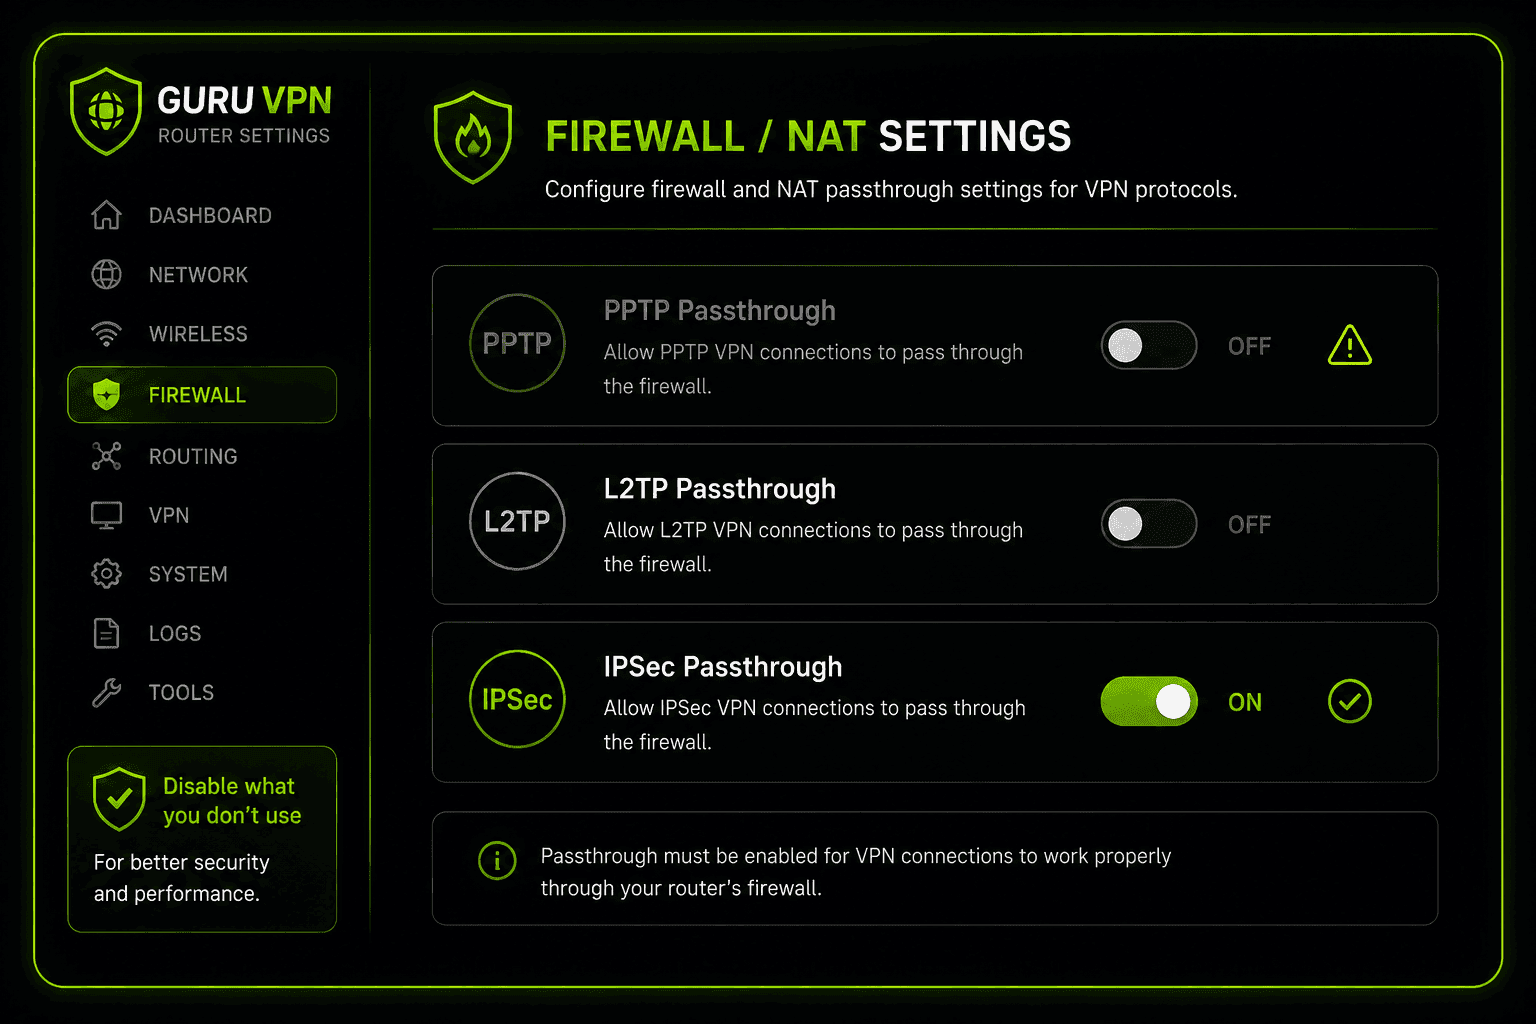
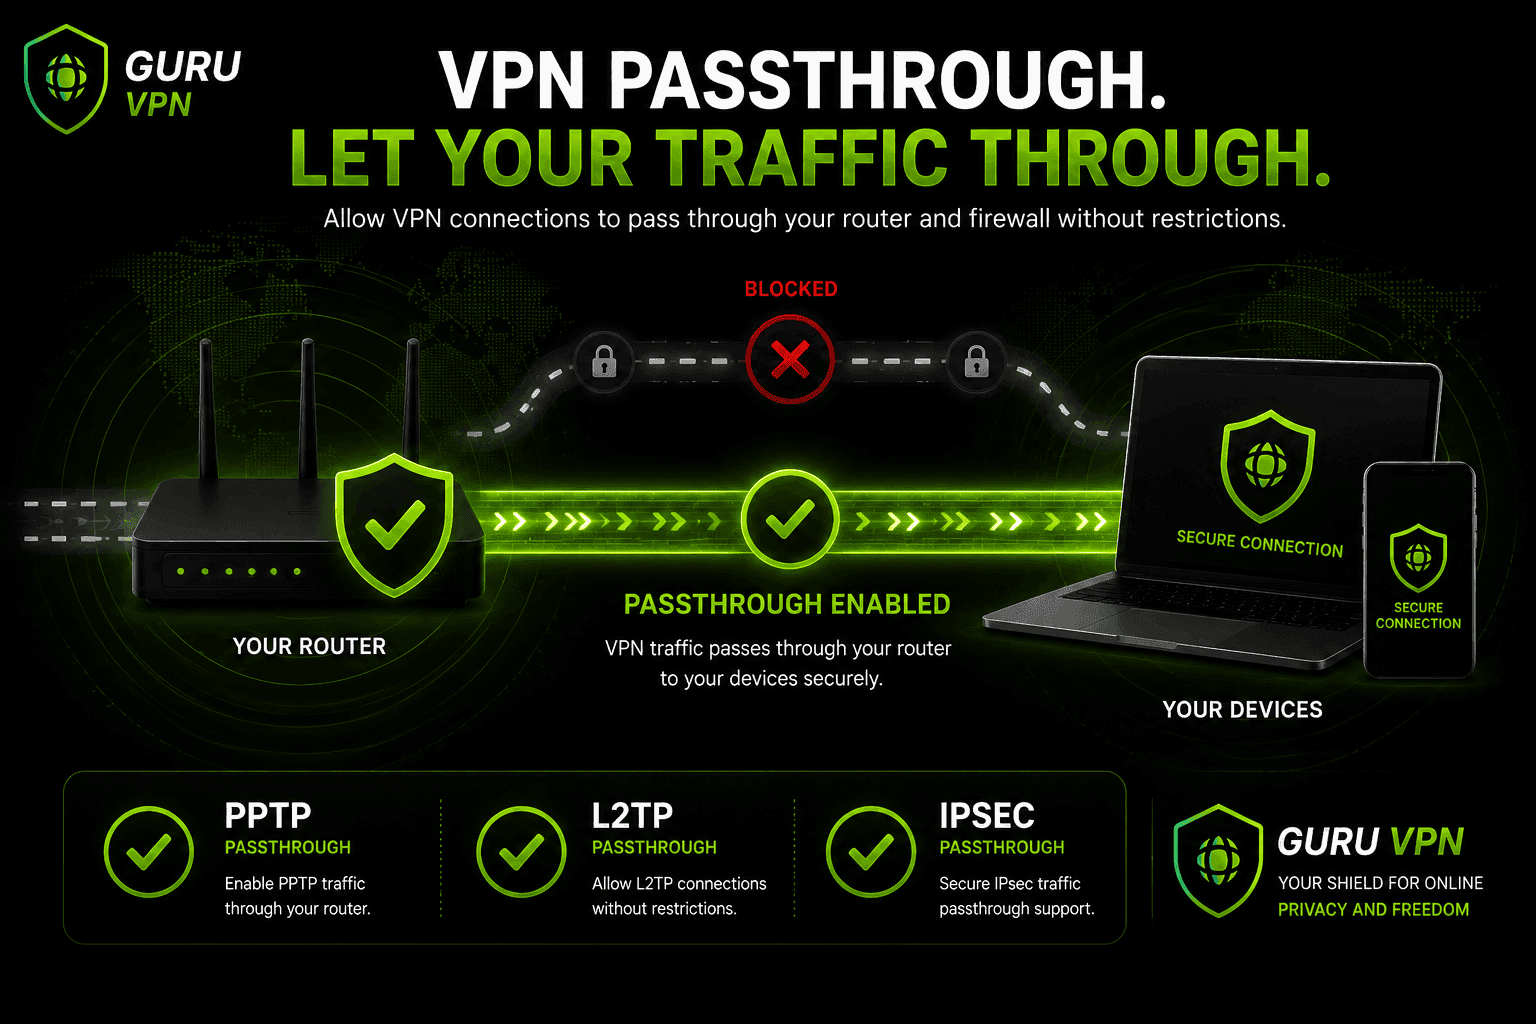
Si has explorado la configuración de tu router y has visto una opción llamada «VPN Passthrough», probablemente te hayas preguntado qué hace exactamente y si debes tocarla. En pocas palabras, el VPN passthrough es una función del router, no un servicio VPN. No crea una conexión segura ni cifra nada por sí solo; simplemente se asegura de que el firewall de tu router no bloquee por error el tráfico VPN que intenta pasar.
Para entender qué significa el VPN passthrough, hay que empezar por una tecnología de red mucho más antigua: NAT, el sistema que usa tu router para permitir que varios dispositivos compartan una conexión a internet. NAT nunca se diseñó pensando en túneles VPN cifrados, y los protocolos VPN antiguos, en particular, suelen causarle problemas. Esa incompatibilidad es precisamente el problema que el VPN passthrough pretende resolver.
Las aplicaciones VPN modernas, como Guru VPN hacen que esto no suela ser un problema, ya que usan protocolos compatibles con NAT desde el primer momento. Aun así, vale la pena entender qué es el VPN passthrough, cómo funciona y en qué pocas situaciones sigue siendo relevante.
Puntos clave
- Comprende qué significa realmente el VPN passthrough y por qué es una función del router, no una forma de protección VPN.
- Aprende cómo el passthrough de PPTP, L2TP e IPSec resuelve de distintas maneras los problemas de compatibilidad con NAT.
- Averigua si realmente necesitas el VPN passthrough con los protocolos VPN que se usan hoy.
- Conoce las contrapartidas de seguridad de dejar activadas opciones de passthrough obsoletas.
- Sigue pasos claros para activar o desactivar el VPN passthrough en tu router si alguna vez lo necesitas.
¿Qué es el VPN passthrough?
El VPN passthrough es una opción de tu router, no una VPN en sí. Tu router ya utiliza la traducción de direcciones de red (NAT) —a veces denominada NAPT o traducción de direcciones y puertos (Network Address and Port Translation) en la documentación de routers que especifica que se rastrean juntos la dirección y el puerto— para que todos los dispositivos de tu red —portátil, teléfono, televisor inteligente— compartan una dirección IP pública. NAT lo hace rastreando las conexiones mediante direcciones IP y números de puerto, y luego dirigiendo las respuestas al dispositivo correcto.
El problema es que los protocolos VPN más antiguos no funcionan bien con ese sistema. Algunos cifran precisamente los encabezados de paquetes que NAT necesita leer; otros prescinden por completo de los números de puerto estándar. Sin ayuda, NAT puede simplemente descartar ese tráfico y la conexión VPN nunca llega a establecerse. La opción de VPN passthrough existe específicamente para salvar esa brecha: reconoce este tráfico y lo deja pasar en lugar de bloquearlo de forma predeterminada.
Conviene precisar qué hace y qué no hace: el VPN passthrough no cifra nada, no crea un túnel ni convierte tu router en un servidor VPN. Simplemente no interfiere, para que una conexión VPN iniciada en otro lugar —por una aplicación en tu dispositivo o por un router que actúa como cliente VPN— pueda establecerse.
VPN passthrough frente a cliente VPN
Un cliente VPN, como la aplicación de Guru VPN, es lo que realmente crea el túnel cifrado y protege tu tráfico. El VPN passthrough es solo una función de conexión: no protege nada por sí solo, únicamente evita bloquear una conexión que ya está cifrada en otro lugar. Es habitual confundir ambos conceptos, pero la diferencia importa: activar el passthrough por sí solo no aporta ninguna privacidad si no hay una conexión VPN detrás.
¿Cómo funciona el VPN passthrough?
Cada uno de los tres protocolos antiguos que suelen necesitar el passthrough se topa con problemas de NAT a su manera, y los routers gestionan cada uno de forma algo distinta:
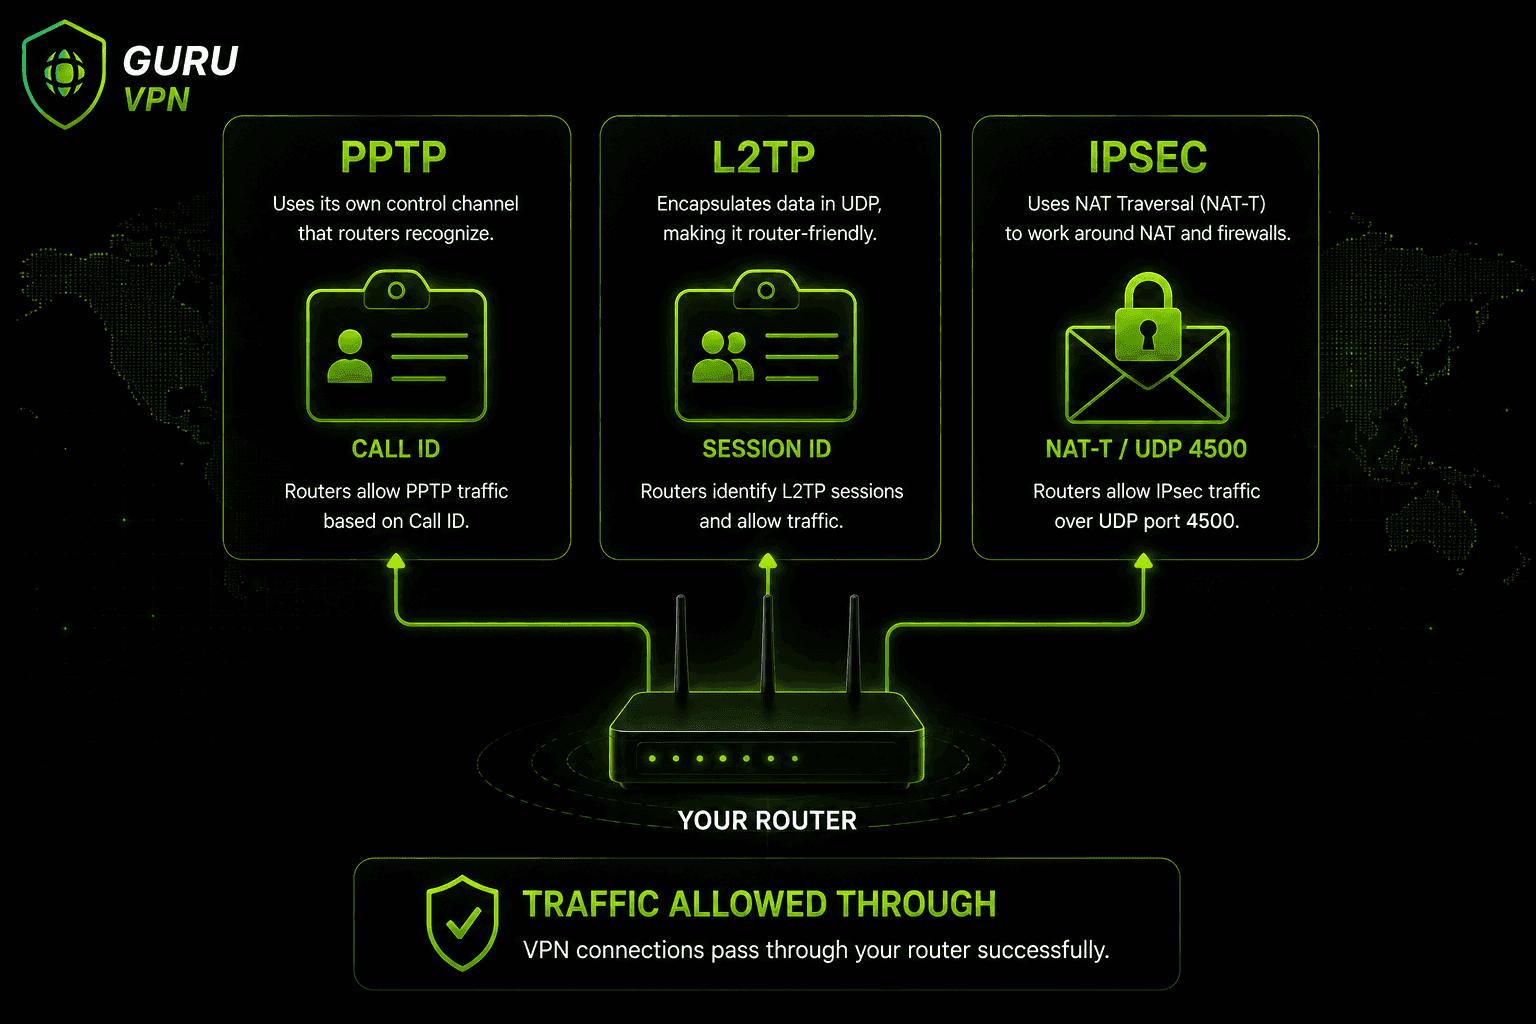
passthrough de PPTP — Los túneles PPTP usan GRE (Generic Routing Encapsulation) en lugar de puertos TCP/UDP estándar. NAT no puede rastrear este tráfico GRE de la forma habitual. El passthrough lo compensa asignando un Call ID a cada sesión, que sustituye al número de puerto que NAT usaría normalmente.
passthrough de L2TP — L2TP tiene un problema similar, así que el passthrough asigna un Session ID a los paquetes entrantes y salientes, lo que permite al router asociar el tráfico con el dispositivo correcto incluso sin un número de puerto convencional.
passthrough de IPsec — IPsec cifra los encabezados de paquetes que NAT leería normalmente, así que el passthrough recurre a NAT-T (NAT Traversal), que encapsula el tráfico IPsec dentro de paquetes UDP estándar, normalmente a través del puerto 4500, para que NAT lo interprete como tráfico ordinario. Este método puede comportarse de forma asimétrica según el router, por lo que las conexiones IPsec a veces requieren más diagnóstico que las conexiones PPTP o L2TP.
Tipos de VPN passthrough de un vistazo
| Protocolo | Problema con NAT | Solución del passthrough | ¿Sigue siendo común hoy? |
|---|---|---|---|
PPTP | Usa GRE, sin puertos estándar | Sustitución por Call ID | Poco común: obsoleto e inseguro |
L2TP | Problema similar para rastrear puertos | Asignación de Session ID | Ocasional; principalmente en sistemas heredados |
IPSec | Los encabezados cifrados bloquean NAT | NAT-T (encapsulación UDP) | Todavía se usa en algunas VPN corporativas |
VPN passthrough frente a reenvío de puertos
Estas dos opciones están en la misma página del router y suelen confundirse, pero resuelven problemas distintos. El reenvío de puertos se configura manualmente: eliges un puerto concreto y le indicas al router que envíe a un dispositivo específico todo el tráfico entrante por ese puerto. Es útil para alojar un servidor de juegos o acceder a distancia a una cámara de seguridad doméstica. No depende del protocolo y requiere que sepas exactamente qué estás reenviando y por qué.
En cambio, el VPN passthrough reconoce los protocolos y es mayormente automático. No te pide que especifiques puertos: reconoce patrones de tráfico PPTP, L2TP o IPSec y aplica la solución adecuada para que pueda completarse una conexión VPN saliente. No eliges qué «reenviar»: el router deja pasar ese tráfico VPN reconocido o lo bloquea. Si estás diagnosticando una conexión VPN y encuentras ambas opciones en el router, casi siempre la relevante es el passthrough; rara vez hace falta tocar el reenvío de puertos para que funcione una aplicación VPN estándar.
¿Necesitas el VPN passthrough?
Hoy, para la mayoría de las personas, la respuesta honesta es no. Los protocolos VPN modernos —OpenVPN, WireGuard e IKEv2— se diseñaron para funcionar con NAT desde el primer momento, así que no provocan el problema que el passthrough pretende resolver. Si tu aplicación VPN usa uno de ellos (como ocurre con la mayoría de los servicios actuales), tu router no necesita que actives ninguna opción especial de passthrough para que funcione.
El passthrough sigue siendo relevante en unos pocos casos más específicos: empresas que usan routers VPN heredados y dependen de IPsec para conexiones entre sitios, hardware antiguo que todavía está limitado a PPTP o L2TP, y el diagnóstico de problemas en redes restrictivas. Los routers de hoteles o de redes Wi-Fi públicas a veces bloquean por completo el tráfico VPN, y probar a activar o desactivar las opciones de passthrough es una de las primeras comprobaciones que conviene hacer.
Hay un problema relacionado que conviene conocer: la doble NAT. Si tanto el módem/router del proveedor de internet como tu propio router realizan NAT, las conexiones VPN —incluso las modernas— pueden tener problemas ocasionalmente simplemente porque el tráfico se traduce dos veces. Poner el dispositivo del proveedor en modo puente, de modo que solo tu router gestione NAT, suele resolverlo sin tocar las opciones de passthrough.
Riesgos de seguridad de dejar activado el VPN passthrough
Las opciones de passthrough no son peligrosas por naturaleza, pero dejar activadas las que no usas amplía innecesariamente la superficie de ataque. PPTP, en particular, es un protocolo realmente obsoleto con debilidades de cifrado conocidas, así que dejar activado el passthrough de PPTP en un router que nunca usa PPTP no hace más que añadir riesgo. La recomendación general de la mayoría de los fabricantes de routers y proveedores de seguridad es sencilla: desactiva los protocolos de passthrough que no uses, mantén actualizado el firmware del router y revisa periódicamente estas opciones como revisarías cualquier otra regla del firewall.
Cómo activar o desactivar el VPN passthrough en tu router
Los nombres exactos de los menús varían según el fabricante, pero los pasos generales son los mismos:
- Inicia sesión en el panel de administración del router, normalmente en una dirección como 192.168.1.1 o 192.168.0.1.
- Busca una sección llamada Security, Firewall, VPN o NAT Forwarding.
- Localiza los interruptores individuales de PPTP Passthrough, L2TP Passthrough e IPSec Passthrough.
- Activa solo los que realmente necesites y desactiva los demás.
- Guarda la configuración y reinicia el router si se te indica.
La mayoría de los routers de consumo, incluidos los modelos populares de TP-Link, vienen con estas opciones activadas de forma predeterminada. Por eso, en muchos casos no hay que configurar nada, salvo que estés diagnosticando un problema de conexión concreto.
Dónde encontrarlo en marcas de routers comunes
Los nombres de menú anteriores son genéricos. A continuación se indica aproximadamente dónde están las mismas opciones en algunas marcas muy utilizadas:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough, donde las opciones de PPTP, L2TP e IPsec suelen aparecer juntas en una sola página.
Netgear (Nighthawk y modelos similares) — Advanced → Setup → WAN Setup, donde las opciones de passthrough están junto a otras como Disable Port Scan y DoS Protection. También conviene revisar estas últimas, ya que una configuración demasiado estricta de DoS Protection puede interferir con el tráfico VPN incluso cuando el passthrough está bien configurado.
Asus — se puede acceder desde la página de administración local del router o desde asusrouter.com, en WAN → NAT Passthrough, con PPTP, L2TP e IPsec como opciones independientes.
Linksys — Security → VPN Passthrough, normalmente con las opciones de los tres protocolos agrupadas en una sola pantalla.
La redacción exacta cambia entre versiones del firmware. Si un menú no coincide exactamente, buscar el modelo específico de tu router junto con «VPN passthrough» suele mostrar la ruta actual más rápido que revisar todas las pestañas de configuración.
Problemas habituales con el VPN passthrough y cómo solucionarlos
La VPN se conecta y luego se desconecta al cabo de unos minutos. Esto suele apuntar a que el passthrough de IPsec y su gestión de NAT-T agotan el tiempo de espera. Comprueba si tu router permite ajustar los intervalos de keepalive de NAT y confirma que tu proveedor de internet no esté bloqueando el puerto UDP 4500 en un punto anterior de la conexión.
La VPN no se conecta en absoluto en una red de hotel o aeropuerto. A veces las redes públicas restrictivas bloquean por completo el tráfico VPN, haya passthrough o no. Si tu aplicación VPN permite cambiar de protocolo, probar una opción moderna como WireGuard suele superar estas restricciones mejor que las conexiones heredadas PPTP o IPsec.
Todo parece estar bien, pero la conexión es inestable o lenta. Este es un síntoma clásico de doble NAT: tanto el módem del proveedor como tu router traducen las direcciones. Cambiar el dispositivo del proveedor al modo puente, para que solo un router gestione NAT, resuelve la mayoría de estos casos sin tocar las opciones de passthrough.
La opción de passthrough está activada, pero la VPN sigue fallando. El firmware obsoleto del router es una causa habitual, incluidos errores conocidos en las implementaciones de passthrough de algunos fabricantes. Buscar una actualización de firmware suele ser la solución más rápida antes de suponer que el problema está en el propio servicio VPN.
La VPN se conecta, pero después no hay acceso a internet. A menudo, esto lo causa una función distinta del router: el Application Layer Gateway o ALG. Algunos routers incluyen activada de fábrica una opción ALG para VPN, PPTP o IPsec con la intención de «ayudar» al tráfico VPN, pero en realidad puede interferir con la conexión, sobre todo con IPsec. Si el passthrough ya está bien configurado y la conexión sigue bloqueada después de establecerse, busca una opción ALG en el mismo menú de firewall o NAT y prueba a desactivarla.
Por qué elegir Guru VPN para conectarte sin complicaciones
Una de las formas más sencillas de olvidarte por completo del VPN passthrough es usar desde el principio una VPN basada en protocolos modernos. Guru VPN se basa en WireGuard® y otros protocolos de última generación que atraviesan NAT automáticamente, así que no tendrás que rebuscar en los menús del router para conseguir una conexión estable.
| Función | Ventaja |
|---|---|
Compatibilidad con protocolos modernos | Funciona a través de NAT sin configurar el passthrough |
Servidores globales rápidos | Conexiones estables independientemente de la configuración del router |
Cifrado sólido | Protección real, a diferencia del passthrough por sí solo |
Política estricta de no guardar registros | Mantiene tu actividad privada |
Aplicaciones multiplataforma | Configuración uniforme en distintos dispositivos, sin ajustes en el router |
Si estás configurando un router nuevo o reemplazando uno antiguo, vale la pena comparar la oferta actual de planes de Guru VPN y consultar las ubicaciones de servidores disponibles — elegir un servidor cercano adecuado mejora más la calidad de tu conexión que cualquier ajuste del router.
Preguntas frecuentes
Es una función del router que permite que el tráfico VPN —principalmente de protocolos antiguos como PPTP, L2TP e IPSec— pase por el NAT y el firewall del router sin que lo bloqueen. No crea ni cifra una conexión VPN.
Significa que tu router no interfiere con una conexión VPN en lugar de bloquearla por error. Piensa en ello como una opción del router que dice «deja pasar este tipo de tráfico», no como una función VPN por sí sola.
Principalmente para configuraciones heredadas: routers VPN corporativos antiguos, hardware obsoleto que todavía usa PPTP o L2TP y el diagnóstico de conexiones VPN en redes restrictivas, como el Wi-Fi de hoteles.
No. Guru VPN usa protocolos modernos que funcionan automáticamente con el NAT de tu router, así que no tienes que activar ni configurar nada en el router.
Dejar activados tipos de passthrough que no usas —especialmente PPTP— amplía innecesariamente la superficie de ataque. Por lo general, es más seguro desactivar los protocolos que no usas.
Inicia sesión en el panel de administración del router, busca la configuración de Security, Firewall o NAT y desactiva las opciones de passthrough PPTP, L2TP o IPSec que no necesites.
Un cliente VPN, como una aplicación en tu teléfono o portátil, crea realmente el túnel cifrado. El VPN passthrough es solo una opción del router que evita bloquear ese túnel; por sí solo no proporciona cifrado ni protección.
Conclusión: una pequeña opción que la mayoría nunca necesita tocar
El VPN passthrough resuelve un problema muy específico y cada vez menos común: permitir que los protocolos VPN antiguos atraviesen el NAT de un router sin que se interrumpa la conexión. Para la mayoría de las personas que usan una aplicación VPN moderna, es una opción que permanece sin efecto, porque los protocolos actuales no la necesitan. Saber qué significa y cuándo importa realmente sirve sobre todo para diagnosticar alguna configuración heredada ocasional, no es algo de lo que debas preocuparte al usar una VPN moderna a diario.


