
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Was ist VPN-Passthrough? Bedeutung, Funktionsweise und wann Sie es brauchen

 Das Wichtigste auf einen Blick

- Verstehen Sie, was VPN-Passthrough tatsächlich bedeutet – und warum es eine Routerfunktion und keine Form des VPN-Schutzes ist.
- Erfahren Sie, wie PPTP-, L2TP- und IPSec-Passthrough jeweils auf unterschiedliche Weise NAT-Kompatibilitätsprobleme lösen.
- Finden Sie heraus, ob Sie VPN-Passthrough mit den heute verwendeten VPN-Protokollen wirklich brauchen.
- Erfahren Sie mehr über die Sicherheitsabwägungen, wenn veraltete Passthrough-Einstellungen aktiviert bleiben.
- Erhalten Sie klare Schritte zum Aktivieren oder Deaktivieren von VPN-Passthrough auf Ihrem Router, falls Sie es einmal benötigen.
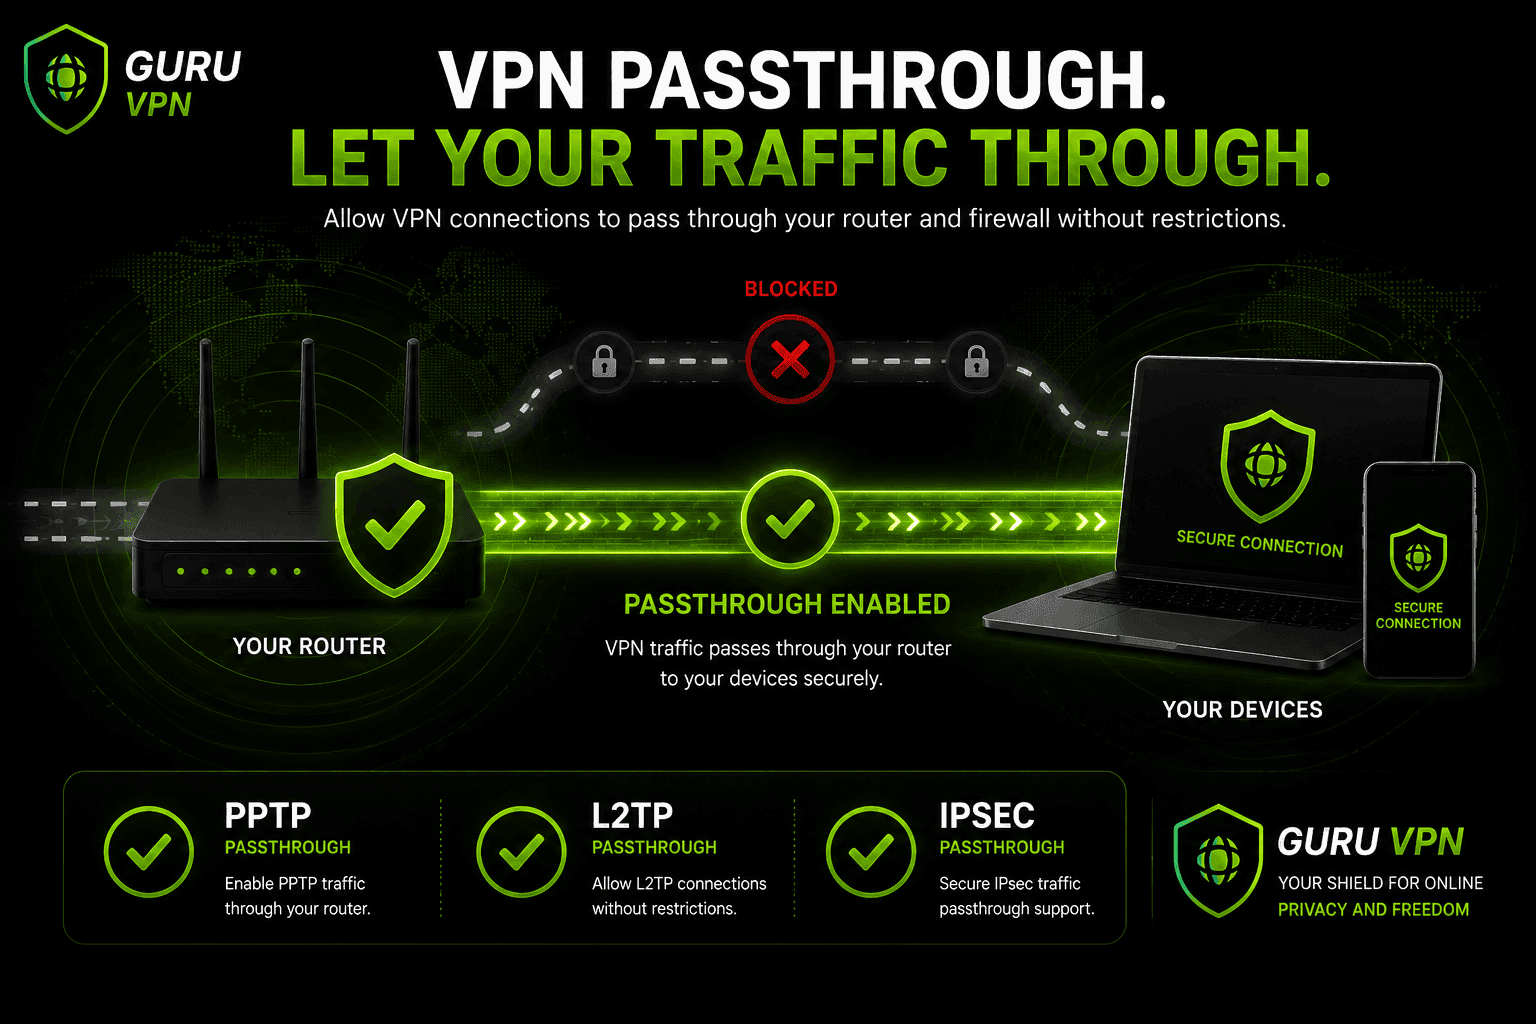
Wenn Sie sich durch die Einstellungen Ihres Routers geklickt und einen Schalter mit der Bezeichnung „VPN Passthrough“ entdeckt haben, haben Sie sich wahrscheinlich gefragt, was er tatsächlich bewirkt – und ob Sie ihn ändern müssen. Kurz gesagt: VPN-Passthrough ist eine Routerfunktion, kein VPN-Dienst. Es stellt weder eine sichere Verbindung her noch verschlüsselt es etwas eigenständig. Es sorgt lediglich dafür, dass die Firewall Ihres Routers den VPN-Datenverkehr, der bereits versucht, sie zu passieren, nicht versehentlich blockiert.
Um die Bedeutung von VPN-Passthrough zu verstehen, muss man sich zunächst mit einer viel älteren Netzwerktechnik befassen: NAT, dem System, mit dem Ihr Router mehrere Geräte über eine Internetverbindung kommunizieren lässt. NAT wurde nie für verschlüsselte VPN-Tunnel entwickelt, und insbesondere ältere VPN-Protokolle bringen es häufig durcheinander. Genau dieses Problem sollte Passthrough lösen.
Moderne VPN-Apps wie Guru VPN machen das größtenteils gegenstandslos, da sie auf Protokolle setzen, die standardmäßig mit NAT funktionieren. Trotzdem lohnt es sich zu verstehen, was VPN-Passthrough ist, wie es funktioniert und in welchen wenigen Situationen es noch eine Rolle spielt.
Die wichtigsten Erkenntnisse
- Verstehen Sie, was VPN-Passthrough tatsächlich bedeutet – und warum es eine Routerfunktion und keine Form des VPN-Schutzes ist.
- Erfahren Sie, wie PPTP-, L2TP- und IPSec-Passthrough jeweils auf unterschiedliche Weise NAT-Kompatibilitätsprobleme lösen.
- Finden Sie heraus, ob Sie VPN-Passthrough mit den heute verwendeten VPN-Protokollen wirklich brauchen.
- Erfahren Sie mehr über die Sicherheitsabwägungen, wenn veraltete Passthrough-Einstellungen aktiviert bleiben.
- Erhalten Sie klare Schritte zum Aktivieren oder Deaktivieren von VPN-Passthrough auf Ihrem Router, falls Sie es einmal benötigen.
Was ist VPN-Passthrough?
VPN-Passthrough ist eine Einstellung auf Ihrem Router und kein VPN an sich. Auf Ihrem Router läuft bereits Network Address Translation (NAT) – in Routerdokumentationen, die ausdrücklich das gemeinsame Verfolgen von Adresse und Port beschreiben, manchmal als NAPT oder Network Address and Port Translation bezeichnet – damit alle Geräte in Ihrem Netzwerk – Laptop, Smartphone, Smart-TV – dieselbe öffentliche IP-Adresse nutzen können. NAT erreicht dies, indem es Verbindungen anhand von IP-Adressen und Portnummern verfolgt und Antworten anschließend an das richtige Gerät weiterleitet.
Das Problem: Ältere VPN-Protokolle kommen mit diesem System nicht gut zurecht. Manche verschlüsseln genau die Paket-Header, die NAT lesen muss; andere verwenden überhaupt keine herkömmlichen Portnummern. Ohne Unterstützung kann das NAT des Routers diesen Datenverkehr einfach verwerfen, sodass die VPN-Verbindung nicht zustande kommt. Eine VPN-Passthrough-Einstellung soll genau diese Lücke schließen: Sie erkennt diesen Datenverkehr und lässt ihn passieren, anstatt ihn standardmäßig zu blockieren.
Es lohnt sich, genau zu unterscheiden, was diese Funktion tut und was nicht: VPN-Passthrough verschlüsselt nichts, erstellt keinen Tunnel und macht Ihren Router nicht zu einem VPN-Server. Es hält sich lediglich zurück, damit eine VPN-Verbindung, die an anderer Stelle gestartet wurde – durch eine App auf Ihrem Gerät oder durch einen Router, der als VPN-Client fungiert –, tatsächlich zustande kommen kann.
VPN-Passthrough im Vergleich zu einem VPN-Client
Ein VPN-Client wie die Guru VPN-App erstellt tatsächlich den verschlüsselten Tunnel und schützt Ihren Datenverkehr. VPN-Passthrough ist lediglich eine Art Durchleitung: Es schützt selbst nichts, sondern verhindert nur, dass eine Verbindung blockiert wird, die bereits an anderer Stelle verschlüsselt wurde. Die beiden Funktionen werden häufig verwechselt, doch der Unterschied ist wichtig: Wenn dahinter gar keine VPN-Verbindung besteht, bringt das Aktivieren von Passthrough keinerlei Vorteil für Ihre Privatsphäre.
Wie funktioniert VPN-Passthrough?
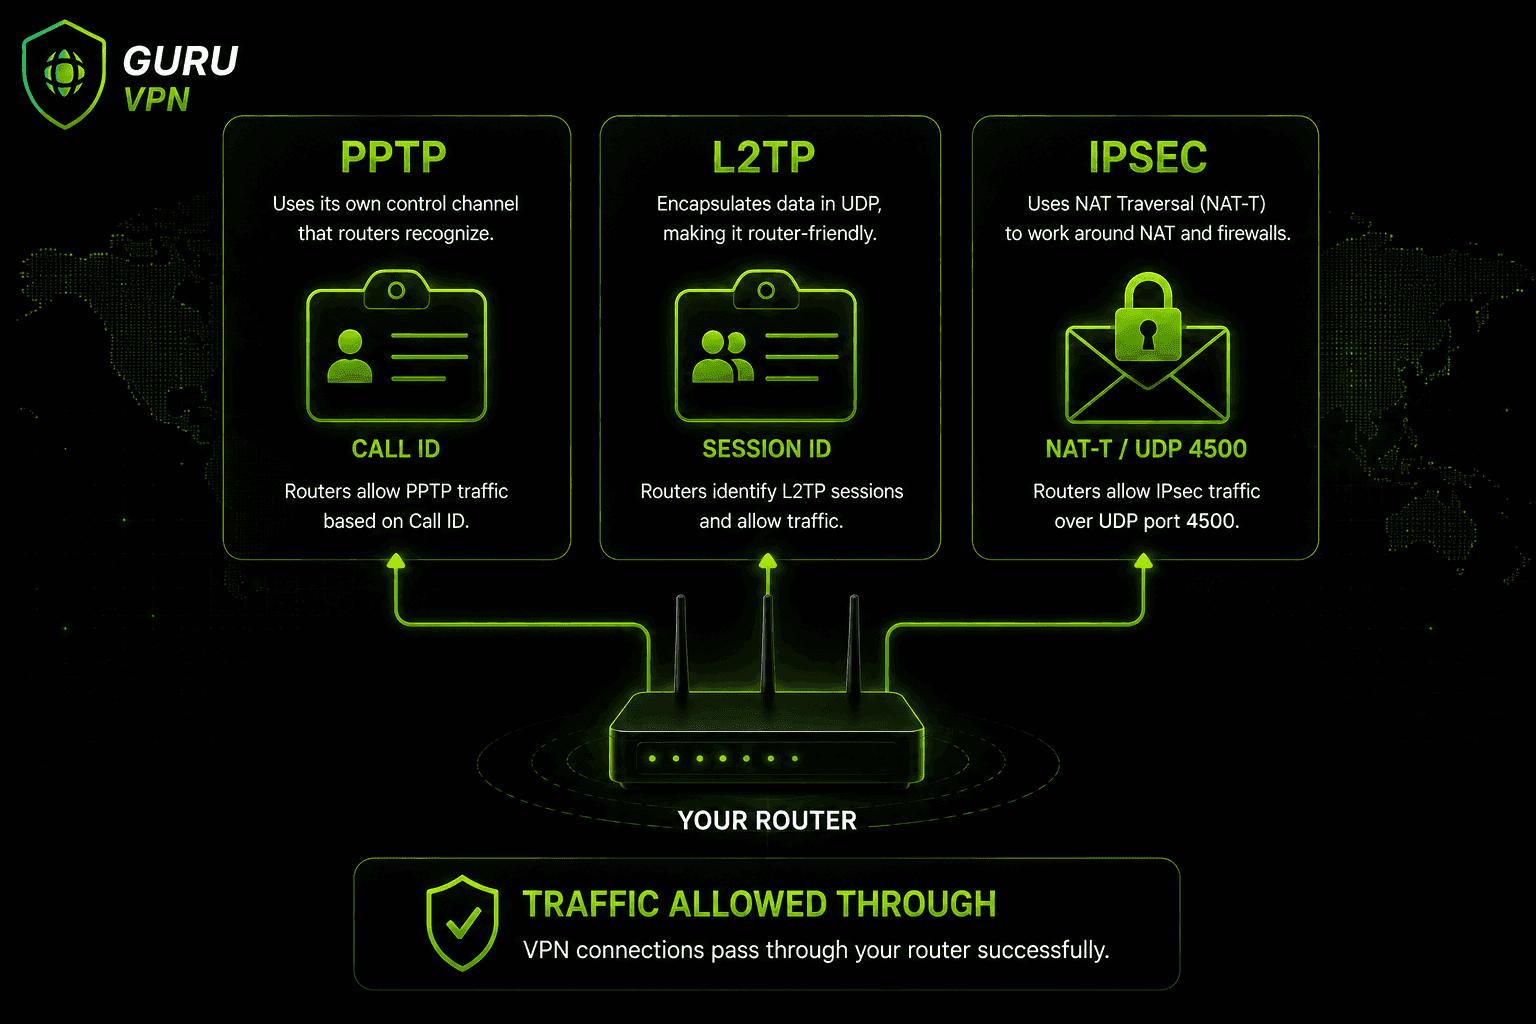
Jedes der drei älteren Protokolle, für die normalerweise Passthrough benötigt wird, stößt auf eigene Weise auf NAT-Probleme, und Router handhaben die jeweiligen Protokolle etwas unterschiedlich:
PPTP-Passthrough – PPTP-Tunnel verwenden GRE (Generic Routing Encapsulation) anstelle herkömmlicher TCP/UDP-Ports. NAT kann diesen GRE-Datenverkehr nicht auf die übliche Weise nachverfolgen. Passthrough gleicht das aus, indem jeder Sitzung eine Call ID zugewiesen wird, die als Ersatz für die Portnummer dient, die NAT normalerweise verwenden würde.
L2TP-Passthrough – Bei L2TP tritt ein ähnliches Problem auf. Deshalb weist Passthrough ein- und ausgehenden Paketen eine Session ID zu. So kann der Router den Datenverkehr auch ohne herkömmliche Portnummer dem richtigen Gerät zuordnen.
IPsec-Passthrough – IPsec verschlüsselt Paket-Header, die NAT normalerweise lesen würde. Passthrough nutzt daher NAT-T (NAT Traversal), das IPsec-Datenverkehr in standardmäßige UDP-Pakete einbettet, üblicherweise über Port 4500, sodass er für NAT wie gewöhnlicher Datenverkehr aussieht. Je nach Router kann sich diese Methode asymmetrisch verhalten. Deshalb erfordern IPsec-Verbindungen manchmal mehr Fehlersuche als PPTP- oder L2TP-Verbindungen.
VPN-Passthrough-Arten im Überblick
| Protokoll | NAT-Problem | Passthrough-Lösung | Heute noch verbreitet? |
|---|---|---|---|
PPTP | Verwendet GRE, keine Standard-Ports | Ersatz durch Call ID | Selten – veraltet und unsicher |
L2TP | Ähnliches Problem bei der Portverfolgung | Zuweisung einer Session ID | Gelegentlich, meist in Altsystemen |
IPSec | Verschlüsselte Header blockieren NAT | NAT-T (UDP-Kapselung) | In einigen Unternehmens-VPNs weiterhin im Einsatz |
VPN-Passthrough im Vergleich zu Portweiterleitung
Diese beiden Einstellungen befinden sich auf derselben Routerseite und werden ständig verwechselt, lösen aber unterschiedliche Probleme. Eine Portweiterleitung richten Sie manuell ein: Sie wählen einen bestimmten Port und weisen den Router an, sämtlichen eingehenden Datenverkehr über diesen Port an ein bestimmtes Gerät weiterzuleiten – nützlich etwa, wenn Sie einen Spieleserver hosten oder aus der Ferne auf eine Sicherheitskamera zu Hause zugreifen möchten. Sie ist protokollunabhängig und setzt voraus, dass Sie genau wissen, was Sie weiterleiten und warum.
VPN-Passthrough hingegen ist protokollabhängig und größtenteils automatisch. Sie müssen keine Ports festlegen: Die Funktion erkennt PPTP-, L2TP- oder IPSec-Datenverkehrsmuster und wendet die passende Umgehung an, damit eine ausgehende VPN-Verbindung zustande kommen kann. Sie wählen nicht aus, was „weitergeleitet“ wird – der Router lässt den erkannten VPN-Datenverkehr entweder passieren oder blockiert ihn. Wenn Sie eine VPN-Verbindung untersuchen und beide Einstellungen auf Ihrem Router finden, ist fast immer Passthrough relevant. Für eine gewöhnliche VPN-App muss die Portweiterleitung nur selten angepasst werden.
Brauchen Sie VPN-Passthrough?
Für die meisten Menschen lautet die ehrliche Antwort heute: nein. Moderne VPN-Protokolle wie OpenVPN, WireGuard und IKEv2 wurden so entwickelt, dass sie standardmäßig mit NAT funktionieren. Das Problem, das Passthrough lösen soll, tritt daher bei ihnen nicht auf. Wenn Ihre VPN-App eines dieser Protokolle verwendet – was bei den meisten aktuellen Diensten der Fall ist –, muss auf Ihrem Router keine spezielle Passthrough-Einstellung aktiviert sein.
In einigen enger begrenzten Fällen ist Passthrough weiterhin relevant: bei Unternehmen mit älteren VPN-Routern, die für Standortverbindungen auf IPsec setzen, bei älterer Hardware, die noch auf PPTP oder L2TP beschränkt ist, sowie bei der Fehlersuche in restriktiven Netzwerken. Router in Hotels oder öffentlichen WLANs blockieren VPN-Datenverkehr manchmal vollständig. Die Passthrough-Einstellungen umzuschalten gehört zu den ersten Dingen, die sich zu überprüfen lohnen.
Ein verwandtes Problem, das Sie kennen sollten, ist doppeltes NAT. Wenn sowohl Ihr Modem-Router-Kombigerät des Internetanbieters als auch Ihr eigener Router NAT ausführen, können VPN-Verbindungen – selbst mit modernen Protokollen – gelegentlich Probleme bekommen, einfach weil der Datenverkehr zweimal übersetzt wird. Wenn Sie das Gerät des Internetanbieters in den Bridge-Modus versetzen, sodass nur Ihr eigener Router NAT übernimmt, lässt sich das meist beheben, ohne die Passthrough-Einstellungen anzutasten.
Sicherheitsrisiken bei aktiviertem VPN-Passthrough
Passthrough-Einstellungen sind nicht grundsätzlich gefährlich, doch nicht verwendete Einstellungen aktiviert zu lassen, vergrößert unnötig die Angriffsfläche. PPTP ist insbesondere ein tatsächlich veraltetes Protokoll mit bekannten Schwächen bei der Verschlüsselung. Ist PPTP-Passthrough auf einem Router aktiviert, der PPTP nie verwendet, bringt die Einstellung nichts und schafft lediglich ein zusätzliches Risiko. Die allgemeine Empfehlung der meisten Router- und Sicherheitsanbieter ist einfach: Deaktivieren Sie nicht verwendete Passthrough-Protokolle, halten Sie die Firmware Ihres Routers aktuell und überprüfen Sie diese Einstellungen regelmäßig wie jede andere Firewall-Regel.
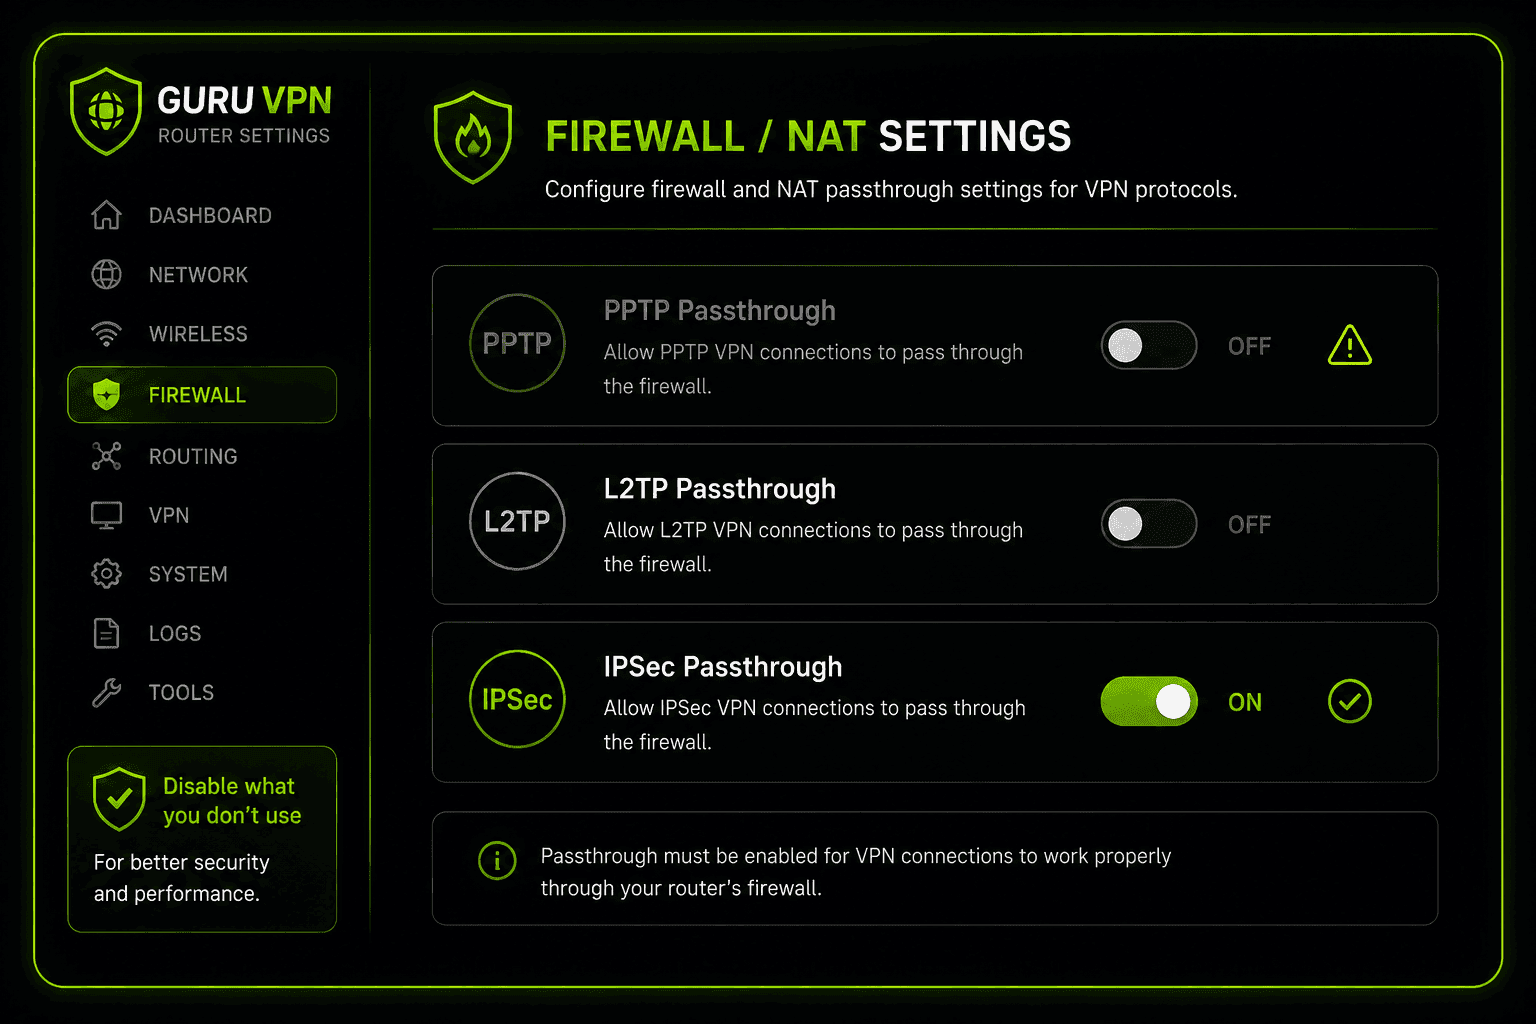
VPN-Passthrough auf Ihrem Router aktivieren oder deaktivieren
Die genauen Menünamen unterscheiden sich je nach Hersteller, aber die allgemeinen Schritte sind gleich:
- Melden Sie sich im Adminbereich Ihres Routers an, üblicherweise unter einer Adresse wie 192.168.1.1 oder 192.168.0.1.
- Suchen Sie nach einem Abschnitt mit der Bezeichnung Security (Sicherheit), Firewall, VPN oder NAT Forwarding (NAT-Weiterleitung).
- Suchen Sie die einzelnen Schalter für PPTP Passthrough, L2TP Passthrough und IPSec Passthrough.
- Aktivieren Sie nur die Optionen, die Sie tatsächlich benötigen, und deaktivieren Sie die übrigen.
- Speichern Sie die Einstellungen und starten Sie den Router neu, falls Sie dazu aufgefordert werden.
Bei den meisten handelsüblichen Routern, einschließlich beliebter TP-Link-Modelle, sind diese Einstellungen standardmäßig aktiviert. Daher muss in vielen Fällen nichts konfiguriert werden, es sei denn, Sie untersuchen ein bestimmtes Verbindungsproblem.
Wo Sie die Einstellung bei gängigen Routermarken finden
Die oben genannten Menünamen sind allgemein gehalten. Hier erfahren Sie ungefähr, wo sich dieselben Einstellungen bei einigen weit verbreiteten Marken befinden:
TP-Link – Advanced → NAT Forwarding → VPN Passthrough. Dort erscheinen die Schalter für PPTP, L2TP und IPsec üblicherweise gemeinsam auf einer Seite.
Netgear (Nighthawk und ähnliche Modelle) – Advanced → Setup → WAN Setup. Dort befinden sich die Passthrough-Optionen neben Einstellungen wie Disable Port Scan und DoS Protection. Auch diese sollten Sie überprüfen, da eine zu aggressive DoS Protection den VPN-Datenverkehr beeinträchtigen kann, selbst wenn Passthrough korrekt eingerichtet ist.
Asus – Entweder über die lokale Adminseite des Routers oder über asusrouter.com, unter WAN → NAT Passthrough. PPTP, L2TP und IPsec werden dort als separate Schalter aufgeführt.
Linksys – Security → VPN Passthrough, üblicherweise mit allen drei Protokollschaltern auf einer Seite.
Die genaue Bezeichnung ändert sich je nach Firmwareversion. Wenn ein Menü nicht genau übereinstimmt, finden Sie den aktuellen Pfad meist schneller, indem Sie nach Ihrem konkreten Routermodell und „VPN passthrough“ suchen, als sich durch alle Einstellungsregisterkarten zu klicken.
Häufige Probleme mit VPN-Passthrough und ihre Lösungen
Die VPN-Verbindung wird hergestellt und bricht dann nach einigen Minuten ab. Das deutet häufig darauf hin, dass das IPsec-Passthrough und dessen NAT-T-Verarbeitung wegen einer Zeitüberschreitung abbrechen. Prüfen Sie, ob Sie auf Ihrem Router die NAT-Keepalive-Intervalle anpassen können, und vergewissern Sie sich, dass UDP-Port 4500 nicht weiter oben im Netzwerk von Ihrem Internetanbieter blockiert wird.
Das VPN stellt in einem Hotel- oder Flughafennetzwerk überhaupt keine Verbindung her. Restriktive öffentliche Netzwerke blockieren VPN-Datenverkehr manchmal vollständig, unabhängig von Passthrough. Wenn Ihre VPN-App den Wechsel des Protokolls unterstützt, hilft ein moderneres Protokoll wie WireGuard häufig besser, diese Einschränkungen zu umgehen, als ältere PPTP- oder IPsec-Verbindungen.
Alles scheint in Ordnung zu sein, aber die Verbindung ist instabil oder langsam. Das ist ein typisches Anzeichen für doppeltes NAT: Sowohl das Modem Ihres Internetanbieters als auch Ihr eigener Router übersetzen Adressen. Wenn Sie das Gerät des Internetanbieters in den Bridge-Modus umschalten, sodass nur ein Router NAT übernimmt, lassen sich die meisten dieser Fälle beheben, ohne die Passthrough-Einstellungen anzutasten.
Der Passthrough-Schalter ist aktiviert, aber das VPN funktioniert weiterhin nicht. Veraltete Router-Firmware ist eine häufige Ursache. Dazu zählen bekannte Fehler in den Passthrough-Implementierungen bestimmter Hersteller. Ein Firmwareupdate zu suchen, ist meist die schnellste Lösung, bevor Sie den VPN-Dienst selbst für die Ursache halten.
Das VPN verbindet sich, aber danach besteht kein Internetzugang. Hier ist häufig eine ganz andere Routerfunktion die Ursache: das Application Layer Gateway oder ALG. Manche Router haben eine VPN-, PPTP- oder IPsec-ALG-Einstellung, die standardmäßig aktiviert ist, um den VPN-Datenverkehr zu „unterstützen“. Sie kann die Verbindung jedoch tatsächlich stören – insbesondere bei IPsec. Wenn Passthrough bereits korrekt eingerichtet ist und die Verbindung nach dem Aufbau trotzdem hängen bleibt, suchen Sie im selben Firewall- oder NAT-Menü nach einer ALG-Einstellung und versuchen Sie, sie zu deaktivieren.
Warum Guru VPN für unkomplizierte Verbindungen wählen
Eine der einfachsten Möglichkeiten, sich gar nicht erst mit VPN-Passthrough befassen zu müssen, ist die Verwendung eines VPNs, das von Anfang an auf modernen Protokollen basiert. Guru VPN setzt auf WireGuard® und weitere Protokolle der aktuellen Generation, die NAT automatisch passieren. So müssen Sie sich nicht durch die Routermenüs klicken, nur um eine stabile Verbindung zu erhalten.
| Funktion | Vorteil |
|---|---|
Unterstützung moderner Protokolle | Funktioniert ohne Passthrough-Konfiguration über NAT |
Schnelle globale Server | Stabile Verbindungen unabhängig von der Routerkonfiguration |
Starke Verschlüsselung | Echter Schutz, anders als bei Passthrough allein |
Strikte No-Logs-Richtlinie | Hält Ihre Aktivitäten privat |
Apps für verschiedene Plattformen | Einheitliche Einrichtung auf verschiedenen Geräten, keine Routeranpassungen nötig |
Wenn Sie einen neuen Router einrichten oder einen alten ersetzen, lohnt es sich, die aktuellen Guru VPN-Tarife zu vergleichen und die verfügbaren Serverstandorte zu prüfen – ein gut ausgewählter Server in Ihrer Nähe verbessert die Verbindungsqualität stärker als jede Routereinstellung.
Häufig gestellte Fragen
Es ist eine Routerfunktion, die VPN-Datenverkehr – hauptsächlich von älteren Protokollen wie PPTP, L2TP und IPSec – das NAT und die Firewall des Routers passieren lässt, ohne ihn zu blockieren. Die Funktion erstellt und verschlüsselt selbst keine VPN-Verbindung.
Es bedeutet, dass Ihr Router einer VPN-Verbindung nicht im Weg steht, statt sie versehentlich zu blockieren. Stellen Sie sich die Funktion als Routereinstellung vor, die besagt: „Diesen bestimmten Datenverkehr durchlassen“ – sie ist selbst keine VPN-Funktion.
Vor allem für ältere Systeme: ältere Unternehmens-VPN-Router, veraltete Hardware, die noch PPTP oder L2TP verwendet, sowie die Fehlersuche bei VPN-Verbindungen in restriktiven Netzwerken wie Hotel-WLANs.
Nein. Guru VPN verwendet moderne Protokolle, die automatisch mit dem NAT Ihres Routers funktionieren. Auf dem Router müssen Sie daher nichts aktivieren oder konfigurieren.
Nicht verwendete Passthrough-Typen aktiviert zu lassen – insbesondere PPTP – vergrößert die Angriffsfläche unnötig. Im Allgemeinen ist es sicherer, nicht verwendete Protokolle zu deaktivieren.
Melden Sie sich im Adminbereich Ihres Routers an, öffnen Sie die Security- (Sicherheits-), Firewall- oder NAT-Einstellungen und deaktivieren Sie die Passthrough-Optionen für PPTP, L2TP oder IPSec, die Sie nicht benötigen.
Ein VPN-Client, etwa eine App auf Ihrem Smartphone oder Laptop, erstellt tatsächlich den verschlüsselten Tunnel. VPN-Passthrough ist lediglich eine Routereinstellung, die verhindert, dass dieser Tunnel blockiert wird – die Funktion selbst bietet weder Verschlüsselung noch Schutz.
Fazit: Eine kleine Einstellung, die die meisten nie ändern müssen
VPN-Passthrough löst ein sehr spezifisches und immer selteneres Problem: Ältere VPN-Protokolle müssen das NAT eines Routers passieren können, ohne dass die Verbindung abbricht. Für die meisten Nutzerinnen und Nutzer einer modernen VPN-App ist es eine Einstellung, die unbemerkt nichts bewirkt, weil die heute verwendeten Protokolle sie gar nicht benötigen. Zu wissen, was sie bedeutet und wann sie tatsächlich eine Rolle spielt, ist vor allem bei der Fehlersuche in gelegentlich noch eingesetzten älteren Systemen hilfreich – im alltäglichen Gebrauch eines modernen VPNs müssen Sie sich darum nicht kümmern.


