 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Типы IP-адресов: полное руководство по принципам их работы

 Главное

- Узнайте, чем публичные IP-адреса отличаются от частных, а статические — от динамических.
- Разберитесь в различиях IPv4 и IPv6 и узнайте, почему обе версии по-прежнему сосуществуют в современном интернете.
- Получите понятное объяснение IP-классов, разбиения на подсети и нотации CIDR без вычислений.
- Узнайте, почему общие IP-адреса обеспечивают большинству пользователей VPN большую анонимность, чем выделенные.
- Узнайте, как Guru VPN управляет пулами IP-адресов и подсетями, чтобы вам не приходилось делать это самостоятельно.
В нашей статье мы уже рассказали, что такое IP-адрес и вкратце упомянули его разновидности. Это важная основа, но более глубокое понимание IP-адресов позволяет увидеть, как интернет организует устройства, маршрутизирует трафик и предоставляет или ограничивает доступ.
В этой статье мы выйдем за рамки основ и рассмотрим разные типы IP-адресов, их структуру и причины, по которым эти различия важны и сегодня. Хотите ли вы разобраться в основах сетевых технологий или понять, как IP-адреса связаны с инструментами приватности, такими как VPN, — это руководство поможет увидеть общую картину.
Что такое IP-адрес?
Представьте IP-адрес как адрес вашего устройства в сети, когда оно к ней подключено. Это специальный номер, который обеспечивает доставку данных в нужное место.
Когда вы открываете сайт или отправляете сообщение, IP-адреса работают в фоновом режиме. Они указывают интернету, откуда поступил ваш запрос и куда отправить ответ.
Теперь, когда основы ясны, давайте рассмотрим разные типы IP-адресов и их назначение.
Публичные и частные IP-адреса
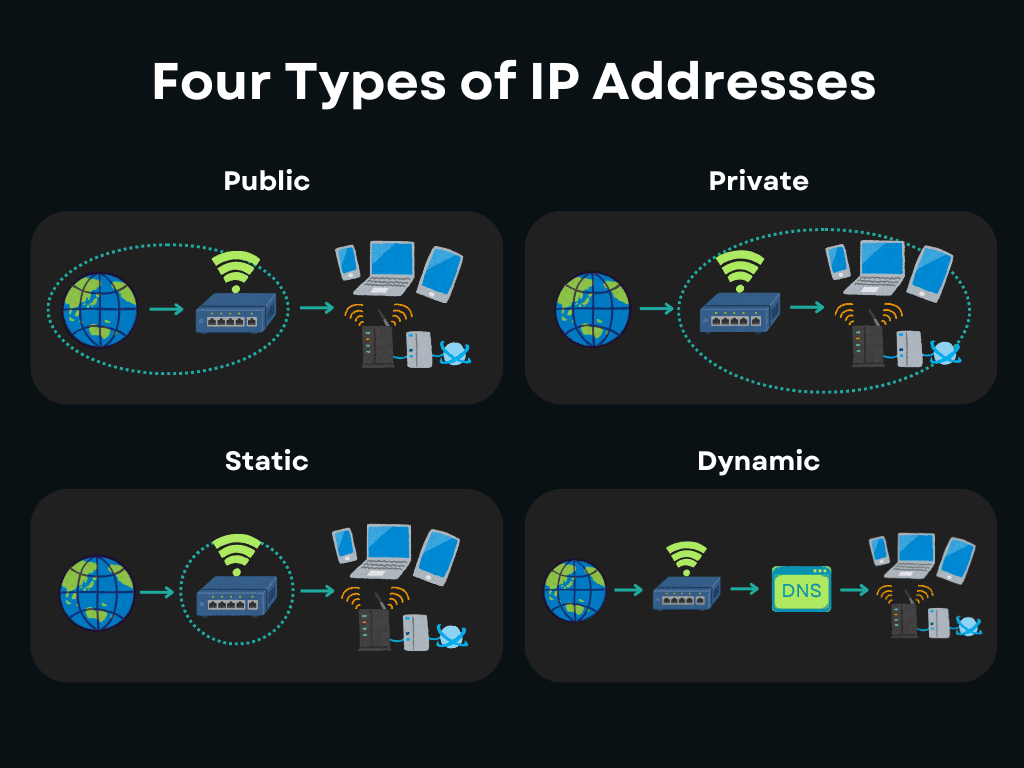
Существует два основных типа IP-адресов: публичные и частные. Они выполняют разные задачи и используются в разных частях сети.
Публичные IP-адреса
Публичный IP-адрес вам предоставляет интернет-провайдер; именно так вас видит интернет. Это адрес, который используют сайты и онлайн-сервисы, когда вы к ним подключаетесь.
Публичные IP-адреса позволяют:
- представлять вашу сеть в интернете,
- передавать данные на ваше устройство,
- ограничивать контент в зависимости от региона или уровня доступа.
Обычно все устройства дома или в офисе используют один публичный IP-адрес через маршрутизатор.
Частные IP-адреса
Частный IP-адрес позволяет устройствам в вашей сети Wi-Fi обмениваться данными, например компьютеру — взаимодействовать с принтером. Извне вашего дома эти адреса не видны.
Наиболее распространенные частные IP-адреса выглядят так: 192.168.x.x or 10.x.x.x, или 172.16.x.x – 172.31.x.x.
Публичный IP-адрес показывает, как вас видит интернет, а частный IP-адрес используется для управления устройствами внутри вашей сети. Понимать это различие важно, чтобы разобраться в маршрутизации, безопасности и приватности, особенно когда вы начинаете пользоваться такими инструментами, как VPN.
Статические и динамические IP-адреса
Еще одно важное различие между IP-адресами — сохраняются ли они неизменными или меняются автоматически. Здесь на первый план выходят статические, а также динамические IP-адреса.
Статические IP-адреса
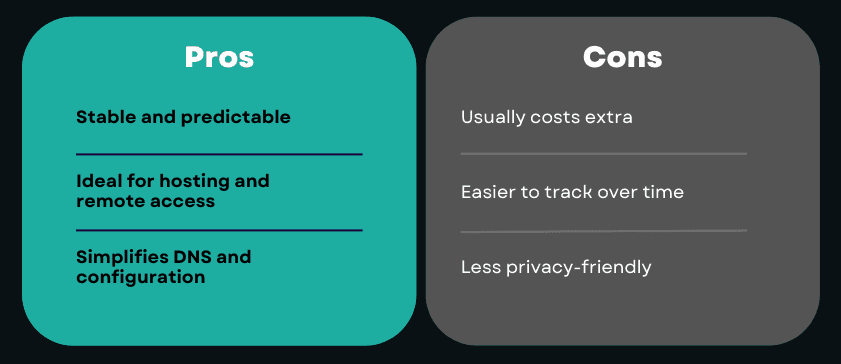
Статический IP-адрес остается неизменным. После назначения он не меняется, если его не перенастроить вручную.
Статические IP-адреса часто используются для:
- серверов и хостинговых сред,
- удаленного доступа к сетям,
сервисов, которым нужен постоянный известный адрес.
Динамические IP-адреса
Динамический IP-адрес периодически меняется. Если вы похожи на большинство пользователей, которые выходят в интернет из дома, вероятно, ваш провайдер выдает вам динамический IP-адрес. Он автоматически меняет его за вас!
Провайдеру так проще управлять сетью, и ему не приходится тратить столько времени на ручные операции. Кроме того, это немного повышает приватность, поскольку ваш IP-адрес время от времени меняется.
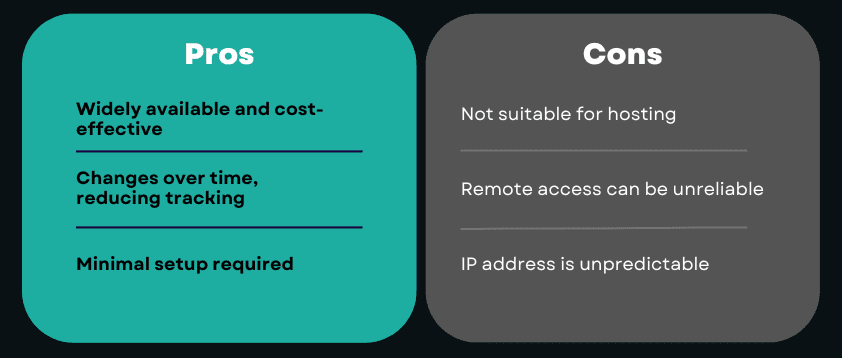
То, является ли IP-адрес статическим или динамическим, влияет на стабильность, доступность и приватность. Для повседневного просмотра сайтов обычно достаточно динамического IP-адреса. Для инфраструктуры и удаленного доступа часто требуется статический.
IPv4 и IPv6
IP-адреса также различаются по версии интернет-протокола, которую они используют. Сегодня сосуществуют две версии: IPv4 и IPv6.
Адреса IPv4
IPv4 — исходная и до сих пор наиболее широко используемая версия адресации IP. В ней применяется 32-битный формат: адрес записывается четырьмя числами, разделенными точками.
Пример: 192.168.1.1
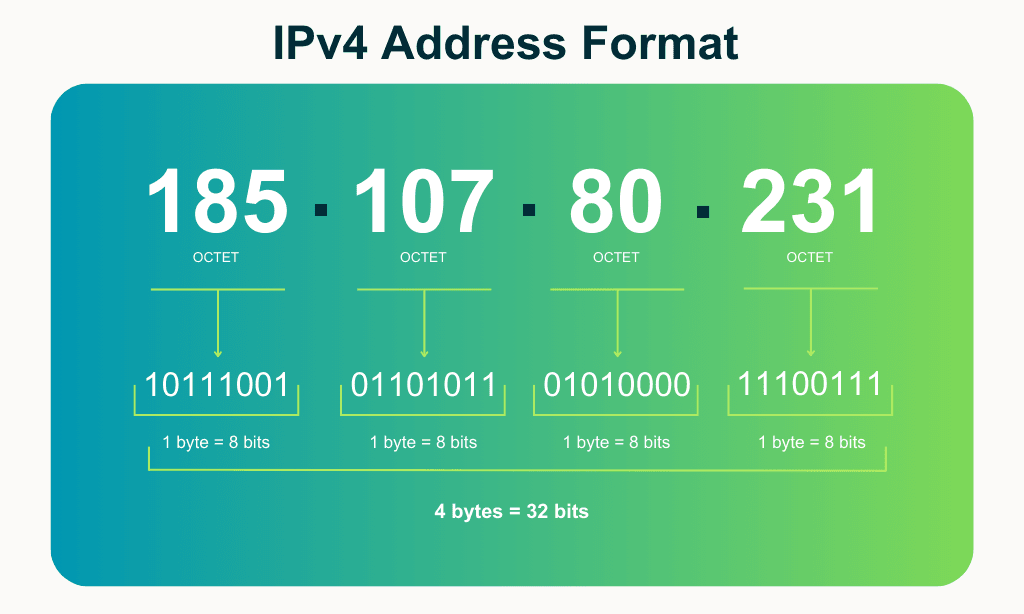
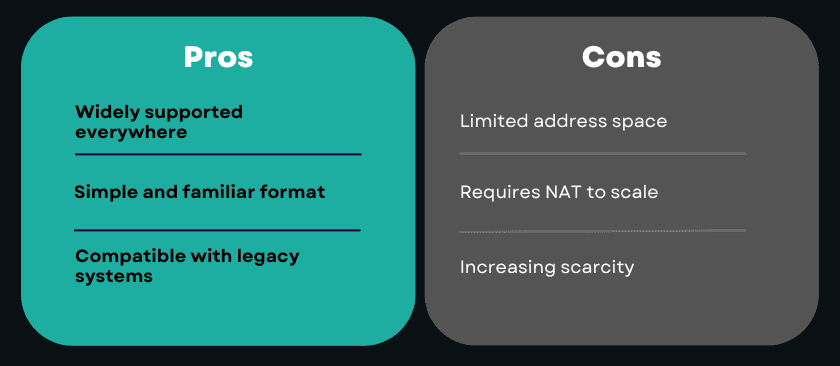
IPv4 десятилетиями служил основой интернета, но у него есть серьезное ограничение: количество доступных адресов конечно.
Адреса IPv6
IPv6 был введен, чтобы решить проблему нехватки адресов. В нем используется 128-битный формат и шестнадцатеричная запись, что позволяет создать почти неограниченное количество уникальных адресов.
Пример: 2001:0db8:85a3::8a2e:0370:7334
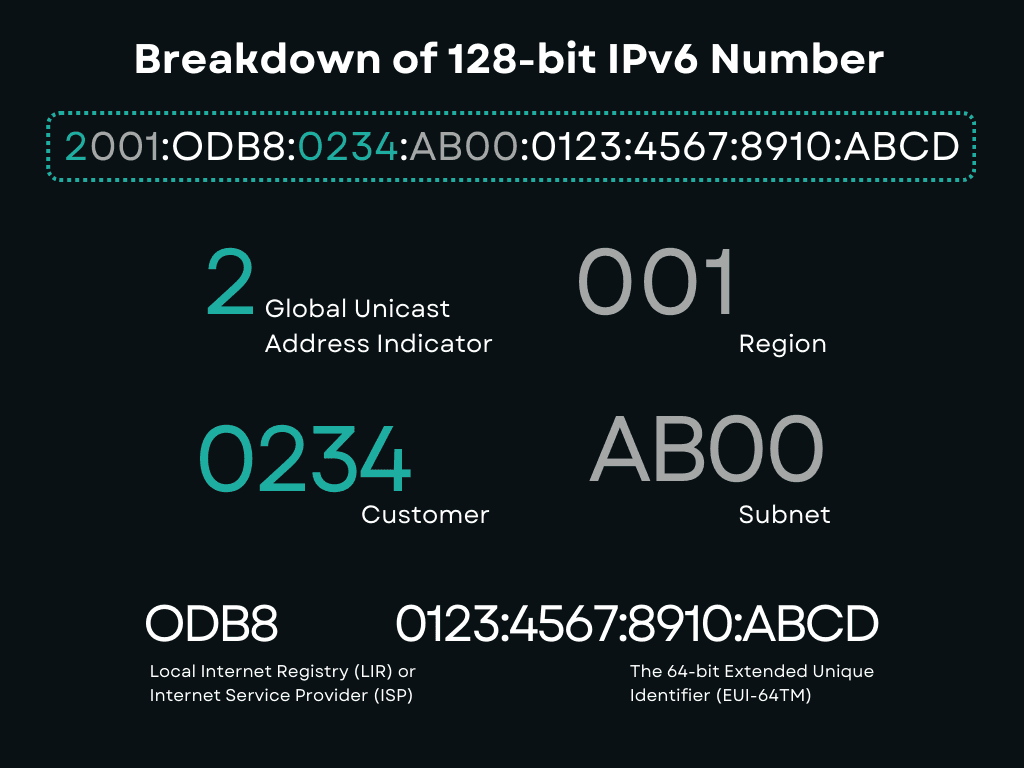
IPv6 также повышает эффективность маршрутизации и уменьшает потребность в NAT, однако его внедрение продолжается.
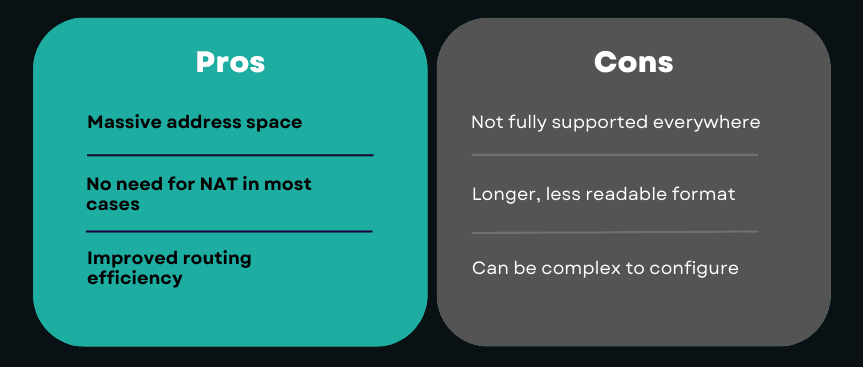
IPv4 и IPv6 сейчас сосуществуют, поскольку интернет не может перейти на новую версию за одну ночь. Многие сети, устройства и сервисы по-прежнему полагаются на IPv4, а внедрение IPv6 постепенно расширяется.
Важно понимать обе версии, особенно при работе с современными сетями, облачными сервисами и инструментами приватности, такими как VPN.
Классы IP-адресов (классовая адресация)
До появления современных методов распределения IP-адреса делились на классы. Эта система, известная как классовая адресация, была разработана для упрощения маршрутизации на заре интернета.
Каждый класс определял, какая часть IP-адреса обозначает сеть, а какая — узел внутри этой сети.
Основные классы IP-адресов
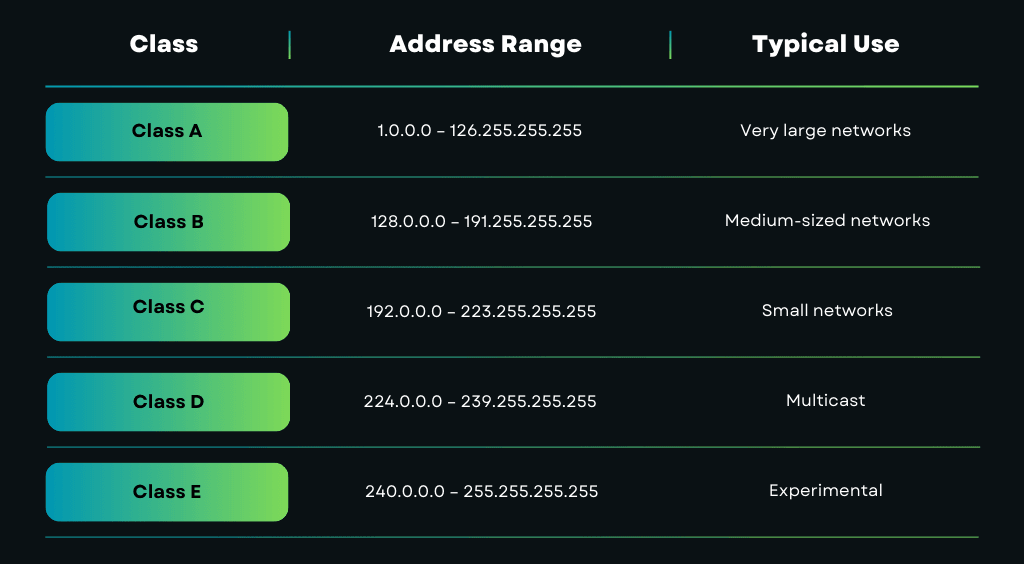
Например:
- сети класса A поддерживали миллионы устройств,
- а сети класса C — лишь несколько сотен.
Почему классы IP-адресов стали проблемой
Несмотря на простоту, классовая адресация была неэффективной. Организации часто получали гораздо больше IP-адресов, чем им было нужно, что приводило к огромному перерасходу адресного пространства, особенно по мере стремительного роста интернета.
Эта неэффективность стала одной из основных причин нехватки IPv4-адресов.
Хотя сегодня классовую адресацию больше не используют для распределения IP-адресов, это понятие по-прежнему встречается в:
- обучении сетевым технологиям,
- документации,
- устаревших системах,
- общих объяснениях структуры IP-адресов.
Чтобы преодолеть ограничения классов IP-адресов, была введена более гибкая система — разбиение на подсети.
Разбиение на подсети: разделение сетей на части поменьше
По мере роста сетей стало ясно, что одну сеть часто необходимо разделять на более мелкие и удобные в управлении сегменты. Здесь разбиение на подсети приходит на помощь.
Разбиение на подсети — это процесс разделения крупной IP-сети на более мелкие сети, называемые подсетями. Каждая подсеть функционирует как отдельная логическая сеть, оставаясь частью более крупной.
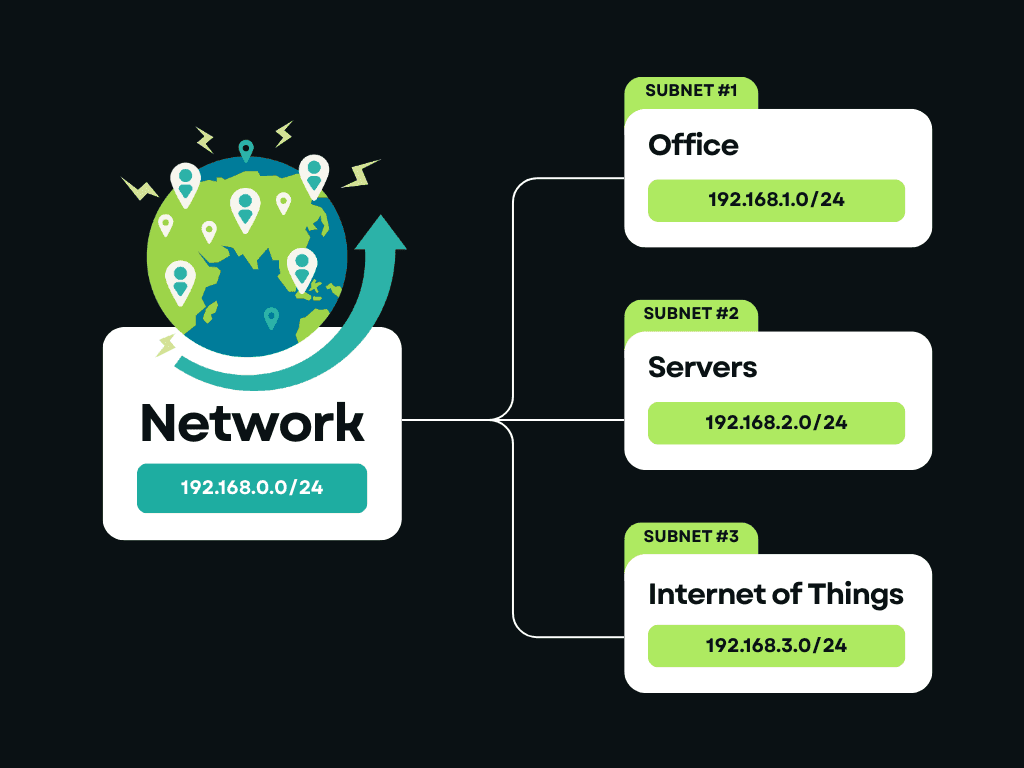
Разбиение на подсети помогает:
- снижать загруженность сети,
- повышать производительность,
- повышать безопасность за счет изоляции трафика,
- эффективнее управлять IP-адресами.
Например, компания может выделить отдельные подсети для внутренних систем, гостевого Wi-Fi и серверов, хотя все они используют одну основную сеть. Например, сеть с диапазоном IP-адресов:
192.168.1.0
Вместо того чтобы объединять все устройства в одну большую группу, разбиение на подсети позволяет разделить этот диапазон на более мелкие части, каждая со своим набором доступных IP-адресов.
Чтобы понять принцип, не нужно рассчитывать подсети вручную — главное, что разбиение на подсети определяет, как трафик группируется и маршрутизируется внутри сети. Даже если вы никогда не будете самостоятельно настраивать подсети, они играют ключевую роль в упорядоченной и безопасной работе сетей.
CIDR (бесклассовая междоменная маршрутизация): объяснение
По мере дальнейшего роста интернета и классовая адресация, и жесткие границы подсетей стали ограничивать возможности. Чтобы решить эту проблему, CIDR (бесклассовая междоменная маршрутизация) была введена.
CIDR позволяет распределять IP-адреса и маршрутизировать их без привязки к фиксированным классам. Вместо заранее заданных размеров сети CIDR использует гибкие префиксы, которые определяют, сколько бит IP-адреса относятся к сети.
CIDR записывают с помощью косой черты и следующего за ней числа, например:
192.168.1.0/24
Число после косой черты показывает, сколько битов адреса обозначают сетевую часть.
- /24 означает, что для сети используются 24 бита
- Оставшиеся биты используются для устройств в этой сети
Также могут встречаться:
- /16 для более крупных сетей
- /32 для одного IP-адреса
CIDR значительно повышает эффективность распределения IP-адресов. Благодаря ему можно точно подбирать размер сети под реальные потребности, поддерживать таблицы маршрутизации компактными и быстрыми, а интернет-провайдерам и облачным провайдерам — эффективно управлять адресным пространством.
Эта гибкость — одна из главных причин, по которым интернет продолжает масштабироваться, несмотря на ограничения IPv4.
Когда вы видите диапазон IP-адресов или блок VPN-серверов с обозначением /24 или /20, это пример использования CIDR. Понимание CIDR помогает объяснить, как работают крупные сети и как трафик эффективно маршрутизируется через интернет.
Общие и выделенные IP-адреса
Еще одно важное различие между IP-адресами — являются ли они общими или выделенными. Это различие играет важную роль для приватности и особенно актуально при обсуждении VPN.
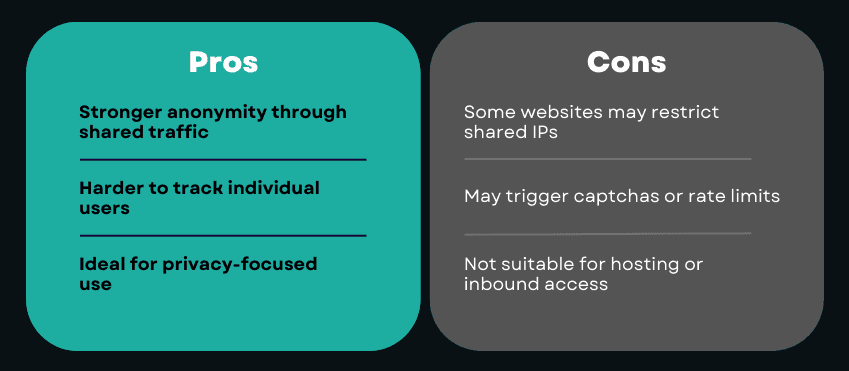
Общие IP-адреса
Общий IP-адрес одновременно используется несколькими пользователями. Для внешних наблюдателей весь их трафик выглядит так, будто он поступает с одного IP-адреса. Это самый распространенный тип IP-адресов, используемый VPN-сервисами.
VPN-провайдеры используют общие IP-адреса, потому что они:
- смешивают трафик многих пользователей,
- затрудняют связь отдельных действий с конкретным человеком,
повышают анонимность за счет «смешения с толпой».
Выделенные IP-адреса
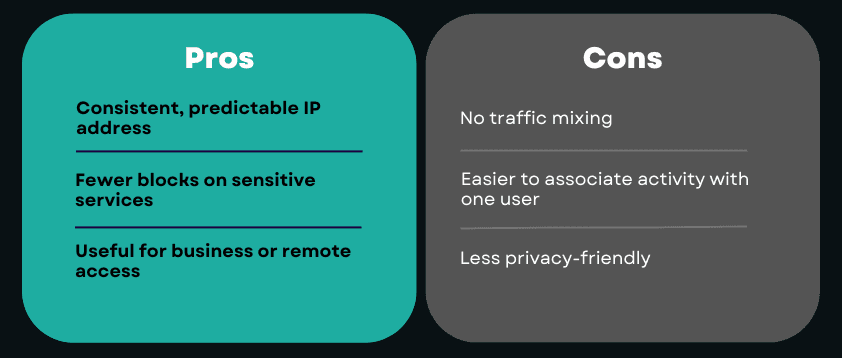
Выделенный IP-адрес назначается одному пользователю, не меняется и не используется совместно с другими. Некоторые VPN-провайдеры предлагают выделенные IP-адреса как дополнительную функцию, обычно для конкретных задач.
Выделенные IP-адреса полезны, когда вам нужны:
- постоянный доступ к сервисам,
- разрешение доступа по списку IP-адресов,
- меньше проверок CAPTCHA на некоторых сайтах.
Однако такие адреса обеспечивают меньшую анонимность по сравнению с общими IP-адресами.
Для большинства людей, использующих VPN ради приватности, общие IP-адреса — более подходящий выбор. Они соответствуют основной цели VPN: снижать отслеживаемость и раскрытие данных.
Выделенные IP-адреса не «лучше» — они просто другие: они оптимизированы для стабильности и доступа, а не для анонимности.
Как VPN взаимодействует с IP-классами, подсетями и CIDR
Подключаясь к VPN, вы не просто меняете публичный IP-адрес — вы попадаете в другую сетевую среду со своей структурой, правилами маршрутизации и принципами распределения IP-адресов.
IP-адреса VPN поступают из подсетей дата-центров
Большинство VPN-провайдеров размещают свои серверы в дата-центрах. Поэтому IP-адреса VPN обычно относятся к диапазонам IP-адресов дата-центров, распределенным блоками с использованием нотации CIDR. Например, VPN-сервер может работать не с одним IP-адресом, а в диапазоне вида:
203.0.113.0/24
Этот блок CIDR задает подсеть IP-адресов, которой управляет VPN-провайдер и из которой он динамически назначает адреса подключившимся пользователям.
Общие пулы IP-адресов и диапазоны CIDR
VPN обычно назначают пользователям IP-адреса из общих пулов IP-адресов. Такие пулы:
- состоят из нескольких IP-адресов в одной подсети,
- используются пользователями по очереди,
- позволяют объединять трафик многих пользователей.
CIDR делает это эффективным, позволяя VPN-провайдерам:
- управлять большими пулами IP-адресов,
- быстро масштабировать серверы,
- предсказуемо маршрутизировать трафик.
С точки зрения приватности такая структура выбрана намеренно: общие подсети затрудняют связь действий с конкретным пользователем.
Классы IP-адресов: в основном наследие, но понятие по-прежнему актуально
Современные VPN не полагаются на IP-классы (A, B, C) для распределения адресов, но сам принцип по-прежнему применим на общем уровне.
Например:
- многие IPv4-адреса VPN входят в диапазоны, которые исторически напоминали сети размера класса C,
- разделение на сетевую часть и часть узла по-прежнему существует — просто теперь оно выражается через CIDR, а не классы.
CIDR фактически заменил классовый подход, сохранив его базовую логику.
Почему это важно для приватности и подключения
Поскольку IP-адреса VPN относятся к известным подсетям и диапазонам дата-центров:
- некоторые сайты применяют более строгие правила,
- сети доставки контента (CDN) могут маршрутизировать трафик иначе,
- репутация IP-адреса становится фактором.
Провайдеры VPN с хорошо организованной инфраструктурой активно отслеживают и меняют диапазоны IP-адресов, чтобы уменьшить такие проблемы и поддерживать стабильное подключение.
При этом такой подход, основанный на подсетях, позволяет VPN:
- скрывать ваш реальный домашний IP-адрес,
- защищать структуру вашей локальной сети,
- уменьшать прямую доступность вашего фактического устройства.
При использовании VPN ваш трафик:
- покидает вашу локальную частную сеть,
- попадает в общую подсеть VPN,
- маршрутизируется с помощью блоков IP-адресов, управляемых через CIDR,
и в интернете отображается под совершенно другой сетевой идентичностью.
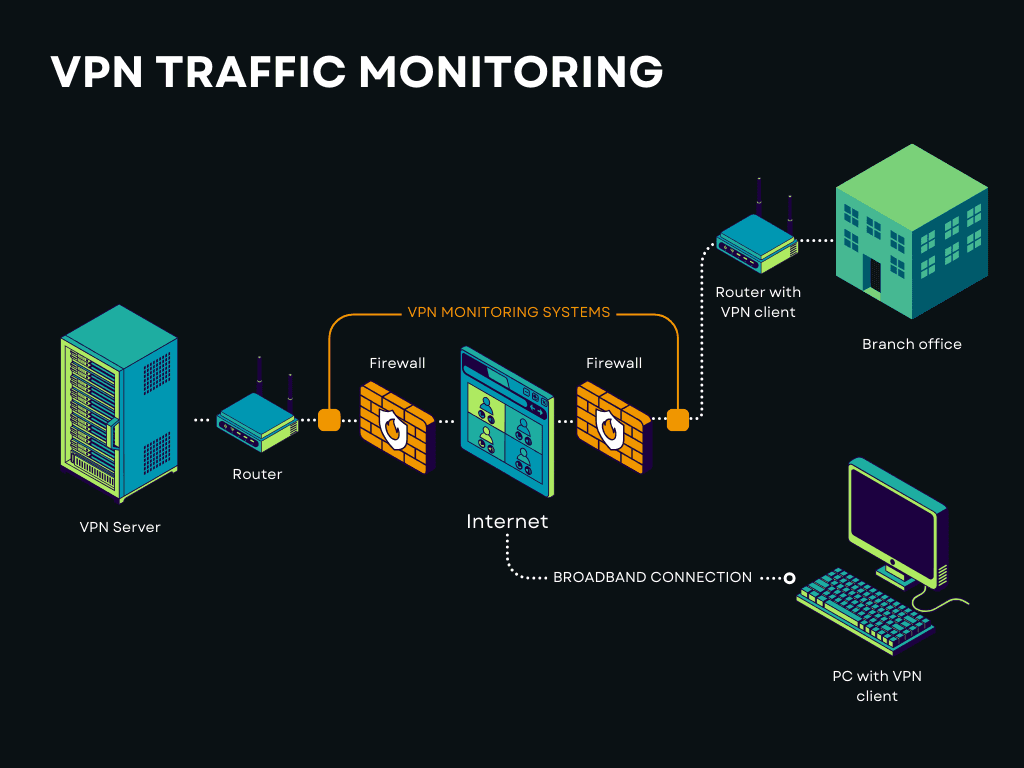
Именно этот уровень абстракции делает VPN эффективными и объясняет, почему понимание структуры IP-адресов помогает лучше разобраться в том, как VPN защищает приватность.
Как выбрать подходящий тип IP-адреса и почему VPN упрощает эту задачу
Понимание разных типов IP-адресов помогает разобраться, как интернет маршрутизирует трафик, применяет ограничения и идентифицирует устройства. Публичные и частные IP-адреса выполняют разные задачи, статические и динамические влияют на стабильность и отслеживаемость, а общие, выделенные, домашние и дата-центровые IP-адреса имеют свои компромиссы.
Главный вывод прост: не существует «лучшего» IP-адреса для всех. Правильный выбор зависит от того, чего вы хотите добиться.
- Для повседневного просмотра сайтов и приватности обычно достаточно общих и динамических IP-адресов.
- Для удаленного доступа или рабочих задач могут потребоваться статические или выделенные IP-адреса.
- Для анонимности и снижения отслеживания общие пулы IP-адресов дают очевидные преимущества.
На практике большинству пользователей нереально управлять этими различиями вручную. Интернет-провайдеры назначают IP-адреса автоматически, структура сетей скрыта, а переключаться между типами IP-адресов по мере необходимости без дополнительных инструментов удается редко.
Именно здесь VPN становится особенно полезен.
Как Guru VPN помогает управлять видимостью IP-адреса
Guru VPN упрощает работу IP-адресов в повседневной жизни, скрывая сложные детали. Вместо того чтобы беспокоиться о подсетях, диапазонах CIDR или репутации IP-адреса, пользователи подключаются к управляемой сети, созданной с учетом приватности и стабильности.
С Guru VPN:
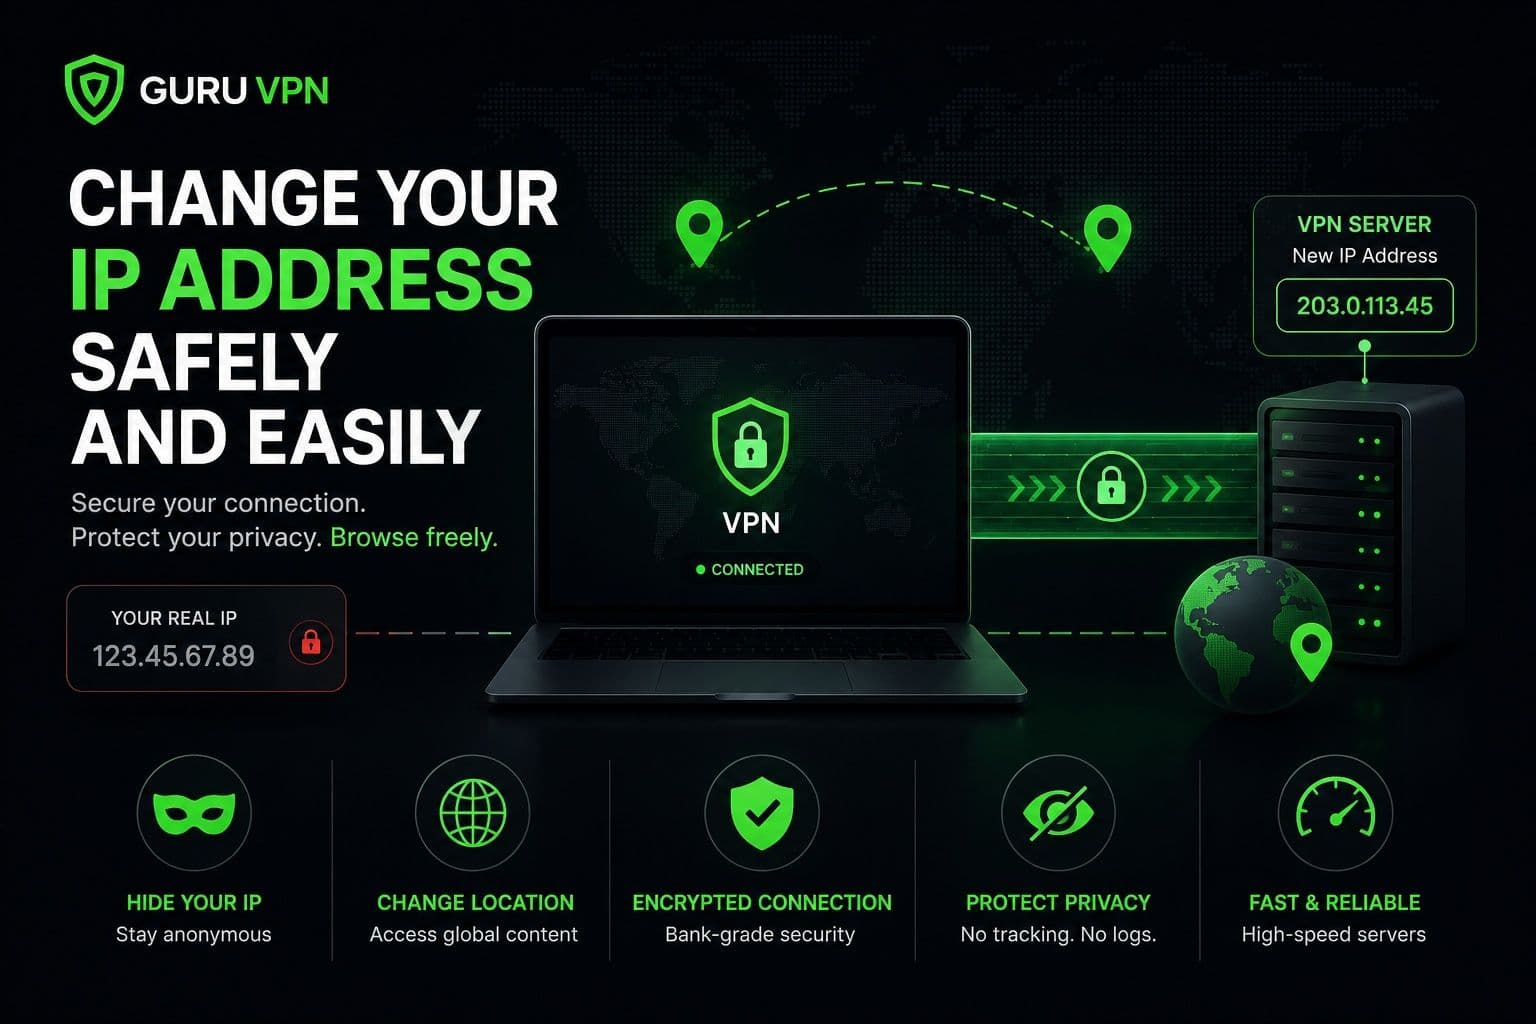
- ваш реальный публичный IP-адрес заменяется IP-адресом VPN из общего пула,
- трафик маршрутизируется через тщательно управляемые подсети,
- DNS и маршрутизация обрабатываются согласованно,
- а смена IP-адресов снижает долгосрочную отслеживаемость.
Такой подход позволяет пользоваться анонимностью общих IP-адресов, глобальным доступом и предсказуемой работой, без необходимости самим разбираться в сетевых деталях или настраивать их. С Guru VPN сложные процессы остаются за кулисами, и вы можете сосредоточиться на просмотре сайтов, работе и сохранении приватности.