
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

O que é VPN Passthrough? Significado, como funciona e quando você precisa

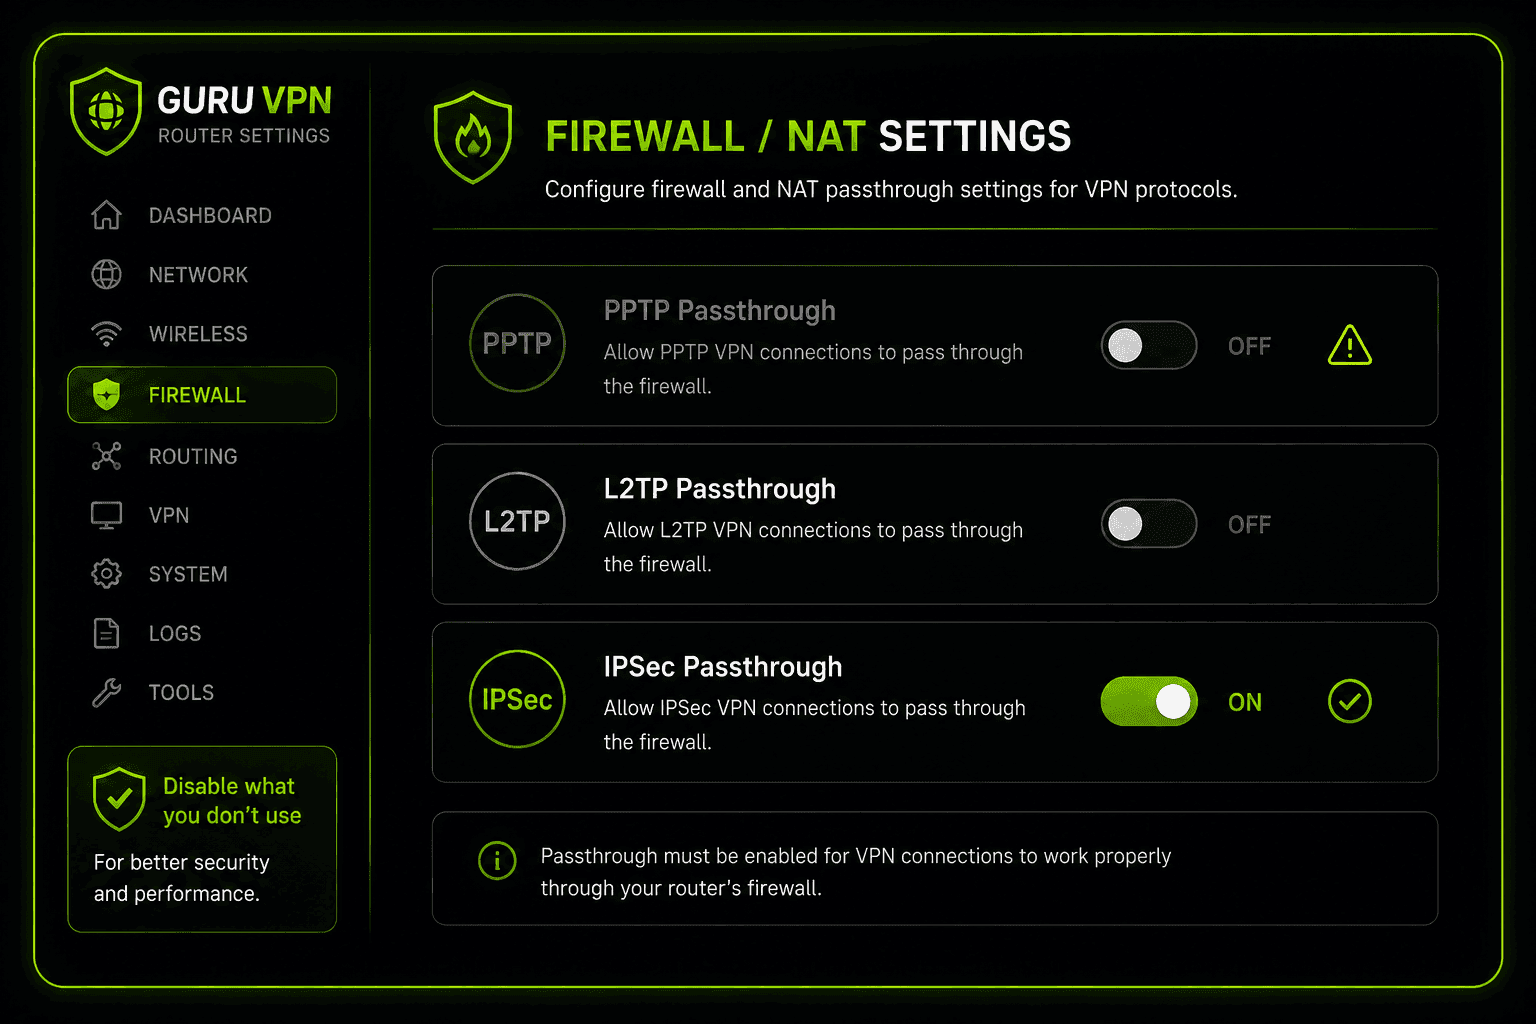
 Principais pontos

- Entenda o que VPN passthrough realmente significa — e por que é um recurso do roteador, não uma forma de proteção por VPN.
- Saiba como o passthrough de PPTP, L2TP e IPSec resolve problemas de compatibilidade com NAT de maneiras diferentes.
- Descubra se você realmente precisa de VPN passthrough com os protocolos VPN usados atualmente.
- Veja os efeitos sobre a segurança de deixar configurações de passthrough desatualizadas ativadas.
- Siga instruções claras para ativar ou desativar o VPN passthrough no roteador, se precisar.
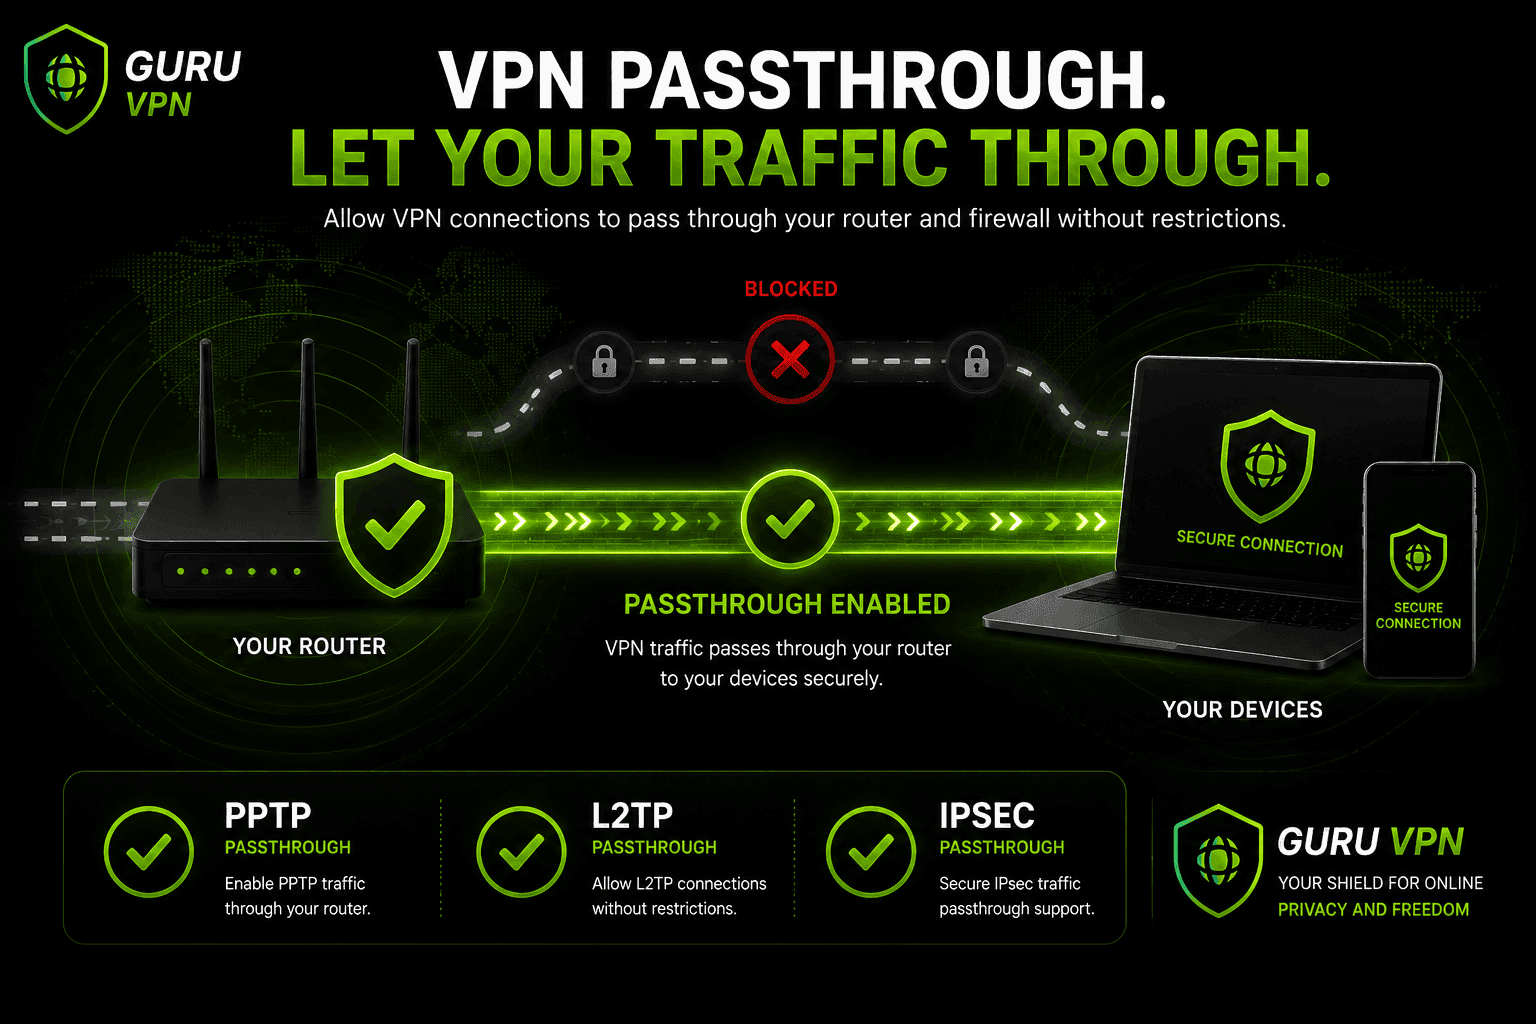
Se você já explorou as configurações do roteador e encontrou uma opção chamada "VPN Passthrough", provavelmente se perguntou o que ela realmente faz — e se precisa mexer nela. Em resumo, VPN passthrough é um recurso do roteador, não um serviço de VPN. Ele não cria uma conexão segura nem criptografa nada por conta própria; apenas garante que o firewall do roteador não bloqueie por engano o tráfego VPN que já está tentando passar.
Para entender o significado de VPN passthrough, é preciso começar por uma tecnologia de rede bem mais antiga: o NAT, sistema usado pelo roteador para permitir que vários dispositivos compartilhem uma conexão com a internet. O NAT nunca foi projetado pensando em túneis VPN criptografados, e protocolos VPN mais antigos, em particular, tendem a confundi-lo. Essa incompatibilidade é justamente o problema que o passthrough foi criado para resolver.
Aplicativos VPN modernos, como o Guru VPN , em geral tornam isso um problema inexistente, pois usam protocolos compatíveis com NAT desde o início. Ainda assim, vale entender o que é VPN passthrough, como funciona e em quais poucas situações ele ainda faz diferença.
Principais conclusões
- Entenda o que VPN passthrough realmente significa — e por que é um recurso do roteador, não uma forma de proteção por VPN.
- Saiba como o passthrough de PPTP, L2TP e IPSec resolve problemas de compatibilidade com NAT de maneiras diferentes.
- Descubra se você realmente precisa de VPN passthrough com os protocolos VPN usados atualmente.
- Veja os efeitos sobre a segurança de deixar configurações de passthrough desatualizadas ativadas.
- Siga instruções claras para ativar ou desativar o VPN passthrough no roteador, se precisar.
O que é VPN Passthrough?
VPN passthrough é uma configuração do roteador, não uma VPN em si. Seu roteador já usa a Tradução de Endereços de Rede (NAT) — às vezes chamada de NAPT, ou Tradução de Endereços e Portas de Rede, na documentação de roteadores que especifica o rastreamento conjunto do endereço e da porta — para permitir que todos os dispositivos da sua rede — laptop, celular, smart TV — compartilhem um único endereço IP público. O NAT faz isso rastreando conexões por meio de endereços IP e números de porta e, em seguida, encaminhando as respostas ao dispositivo correto.
O problema é que protocolos VPN mais antigos não funcionam bem com esse sistema. Alguns criptografam os próprios cabeçalhos de pacote que o NAT precisa ler; outros não usam números de porta padrão. Sem ajuda, o NAT do roteador pode simplesmente descartar esse tráfego, e a conexão VPN nunca é concluída. A configuração VPN passthrough existe especificamente para corrigir essa lacuna — reconhecendo esse tráfego e permitindo sua passagem, em vez de bloqueá-lo por padrão.
É importante ser preciso sobre o que isso faz e o que não faz: VPN passthrough não criptografa nada, não cria um túnel e não transforma seu roteador em um servidor VPN. Ele apenas não interfere, para que uma conexão VPN iniciada em outro lugar — por um aplicativo no seu dispositivo ou por um roteador atuando como cliente VPN — possa realmente passar.
VPN Passthrough vs. cliente VPN
Um cliente VPN, como o aplicativo Guru VPN, é o que realmente cria o túnel criptografado e protege seu tráfego. VPN passthrough é apenas um mecanismo de passagem — não protege nada por conta própria; apenas evita bloquear uma conexão que já foi criptografada em outro lugar. É comum confundir os dois, mas a diferença importa: ativar o passthrough, por si só, não oferece nenhum benefício de privacidade se não houver uma conexão VPN por trás.
Como funciona o VPN Passthrough?
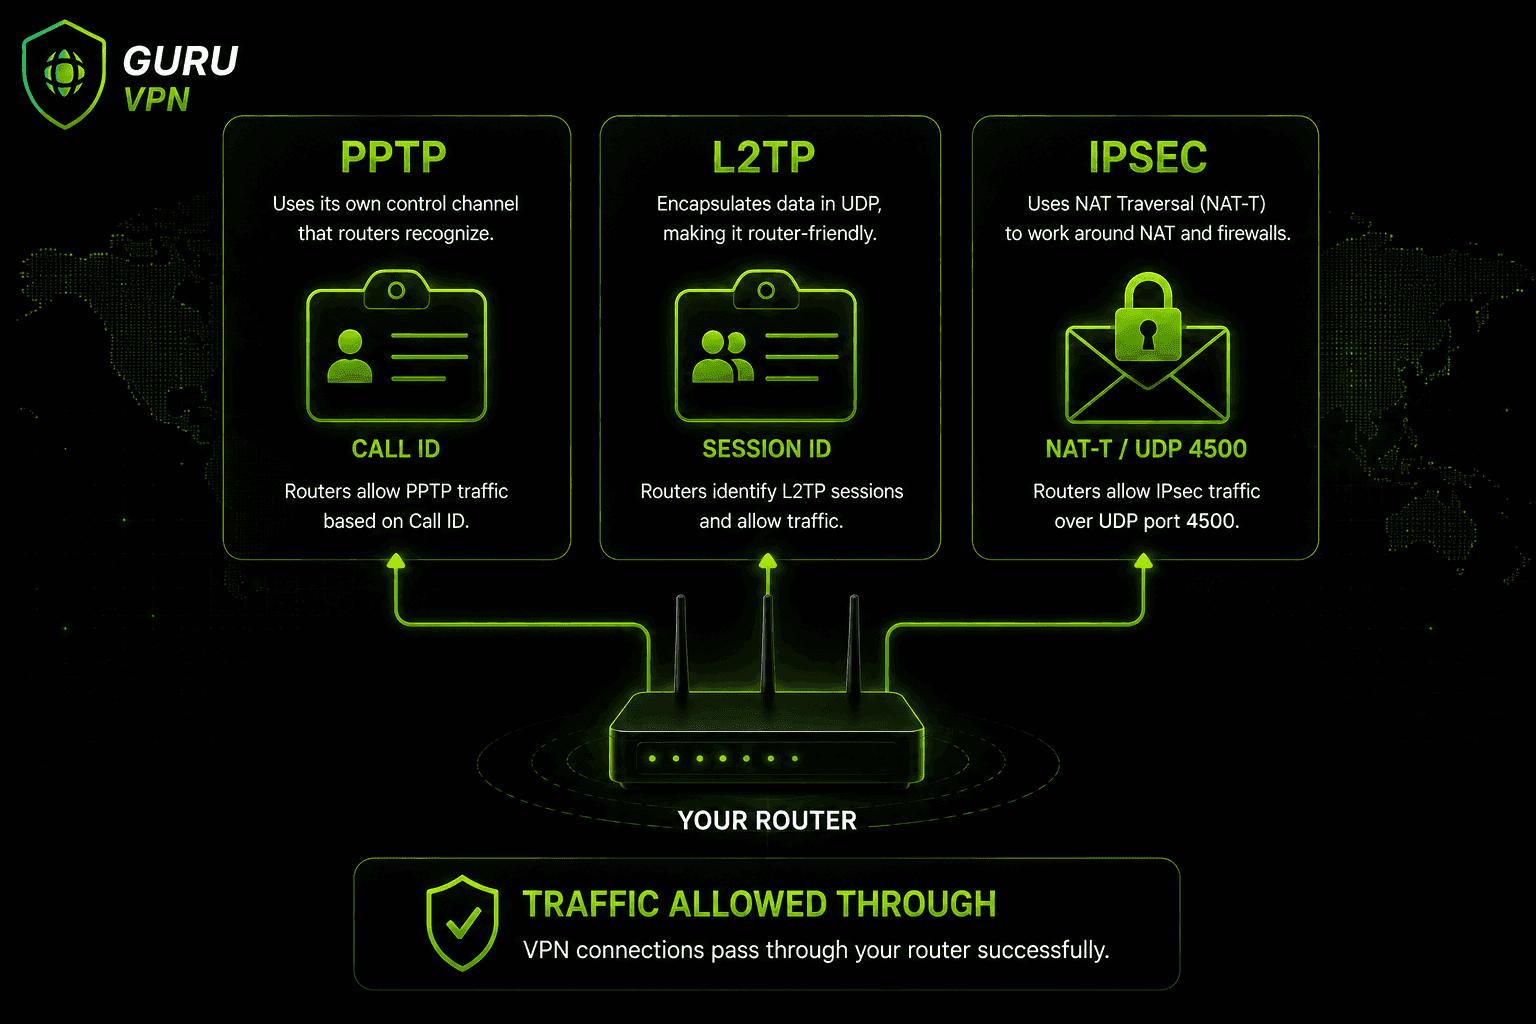
Cada um dos três protocolos antigos que normalmente precisam de passthrough encontra problemas com o NAT à sua maneira, e os roteadores lidam com cada um deles de forma um pouco diferente:
Passthrough de PPTP — Os túneis PPTP usam GRE (Generic Routing Encapsulation) em vez de portas TCP/UDP padrão. O NAT não consegue rastrear esse tráfego GRE da maneira habitual. O passthrough contorna o problema atribuindo um Call ID a cada sessão, que substitui o número da porta normalmente usado pelo NAT.
Passthrough de L2TP — O L2TP tem um problema semelhante, então o passthrough atribui um Session ID aos pacotes de entrada e de saída, permitindo que o roteador associe o tráfego ao dispositivo correto mesmo sem um número de porta convencional.
Passthrough de IPsec — O IPsec criptografa cabeçalhos de pacote que o NAT normalmente leria, então o passthrough depende do NAT-T (NAT Traversal), que encapsula o tráfego IPsec em pacotes UDP padrão, normalmente pela porta 4500, fazendo com que pareça tráfego comum para o NAT. Esse método pode se comportar de forma assimétrica dependendo do roteador, por isso conexões IPsec às vezes exigem mais investigação do que conexões PPTP ou L2TP.
Tipos de VPN Passthrough em resumo
| Protocolo | Problema com o NAT | Solução alternativa do passthrough | Ainda é comum hoje? |
|---|---|---|---|
PPTP | Usa GRE, sem portas padrão | Substituição por Call ID | Raro — desatualizado e inseguro |
L2TP | Problema semelhante de rastreamento de portas | Atribuição de Session ID | Ocasional, sobretudo em sistemas antigos |
IPSec | Cabeçalhos criptografados bloqueiam o NAT | NAT-T (encapsulamento UDP) | Ainda é usado em algumas VPNs corporativas |
VPN Passthrough vs. encaminhamento de portas
Essas duas configurações ficam na mesma página do roteador e são confundidas o tempo todo, mas resolvem problemas diferentes. O encaminhamento de portas é configurado manualmente: você escolhe uma porta específica e informa ao roteador que envie qualquer tráfego de entrada nessa porta para um dispositivo específico — algo útil para hospedar um servidor de jogos ou acessar remotamente uma câmera de segurança residencial. Ele não depende de protocolo e exige que você saiba exatamente o que está encaminhando e por quê.
Já o VPN passthrough reconhece os protocolos e funciona, em grande parte, automaticamente. Ele não pede que você especifique portas; reconhece padrões de tráfego PPTP, L2TP ou IPSec e aplica a solução apropriada para que uma conexão VPN de saída possa ser concluída. Você não escolhe o que "encaminhar" — o roteador permite ou não a passagem desse tráfego VPN reconhecido. Se estiver tentando resolver um problema de conexão VPN e encontrar as duas configurações no roteador, quase sempre a relevante será o passthrough; raramente é preciso mexer no encaminhamento de portas para um aplicativo VPN padrão funcionar.
Você precisa de VPN Passthrough?
Para a maioria das pessoas hoje, a resposta sincera é não. Os protocolos VPN modernos — OpenVPN, WireGuard e IKEv2 — foram projetados para funcionar com NAT desde o início, então não causam o problema que o passthrough existe para corrigir. Se seu aplicativo VPN usa um deles (como ocorre com a maioria dos serviços atuais), o roteador não precisa de nenhuma configuração especial de passthrough ativada para que funcione.
O passthrough ainda é relevante em alguns casos mais específicos: empresas que usam roteadores VPN antigos com conexões IPsec site a site, equipamentos mais antigos limitados a PPTP ou L2TP e a solução de problemas em redes restritivas — roteadores de hotéis ou de redes Wi-Fi públicas às vezes bloqueiam totalmente o tráfego VPN, e alternar a ativação das configurações de passthrough é uma das primeiras medidas que vale a pena tentar.
Há um problema relacionado que vale conhecer: o NAT duplo. Se tanto o modem/roteador do provedor de internet quanto o seu próprio roteador estiverem executando NAT, as conexões VPN — até mesmo as modernas — podem ocasionalmente apresentar problemas simplesmente porque o tráfego está sendo traduzido duas vezes. Colocar o dispositivo do provedor em modo bridge, para que apenas o seu roteador cuide do NAT, geralmente resolve isso sem precisar mexer nas configurações de passthrough.
Riscos de segurança de deixar o VPN Passthrough ativado
As configurações de passthrough não são perigosas por si só, mas deixar ativadas as que você não usa amplia desnecessariamente a superfície de ataque. O PPTP, em particular, é um protocolo realmente desatualizado, com vulnerabilidades de criptografia conhecidas; assim, manter o passthrough de PPTP ativado em um roteador que nunca usa PPTP é uma configuração que não faz nada além de acrescentar risco. A orientação geral da maioria dos fabricantes de roteadores e fornecedores de segurança é simples: desative os protocolos de passthrough que você não usa, mantenha o firmware do roteador atualizado e revise essas configurações periodicamente, como faria com qualquer outra regra de firewall.
Como ativar ou desativar o VPN Passthrough no roteador
Os nomes exatos dos menus variam conforme o fabricante, mas as etapas gerais são as mesmas:
- Acesse o painel de administração do roteador, geralmente em um endereço como 192.168.1.1 ou 192.168.0.1.
- Procure uma seção chamada Security (Segurança), Firewall, VPN ou NAT Forwarding (Encaminhamento NAT).
- Encontre as opções individuais de PPTP Passthrough, L2TP Passthrough e IPSec Passthrough.
- Ative somente as opções de que realmente precisa e desative as demais.
- Salve as configurações e reinicie o roteador, se solicitado.
A maioria dos roteadores domésticos, incluindo modelos populares da TP-Link, vem com essas configurações ativadas por padrão. Portanto, em muitos casos, não é preciso configurar nada, a menos que você esteja solucionando um problema específico de conexão.
Onde encontrar a opção nas marcas comuns de roteadores
Os nomes de menu acima são genéricos — veja aproximadamente onde as mesmas configurações ficam em algumas marcas bastante usadas:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough, onde as opções de PPTP, L2TP e IPsec geralmente aparecem juntas em uma página.
Netgear (Nighthawk e modelos semelhantes) — Advanced → Setup → WAN Setup, onde as opções de passthrough ficam junto de configurações como Disable Port Scan e DoS Protection — que também vale a pena verificar, pois uma configuração excessivamente restritiva de DoS Protection pode interferir no tráfego VPN mesmo quando o passthrough está configurado corretamente.
Asus — acessível pela página de administração local do roteador ou por asusrouter.com, em WAN → NAT Passthrough, com PPTP, L2TP e IPsec listados como opções separadas.
Linksys — Security → VPN Passthrough, geralmente com as opções dos três protocolos reunidas em uma única tela.
Os termos exatos mudam entre versões de firmware. Se um menu não corresponder exatamente, pesquisar o modelo específico do roteador junto de "VPN passthrough" geralmente revela o caminho atual mais rápido do que navegar por todas as abas de configuração.
Problemas comuns com VPN Passthrough e como resolvê-los
A VPN conecta e, depois de alguns minutos, cai. Isso costuma indicar que o passthrough de IPSec e o tratamento de NAT-T estão expirando por tempo limite. Verifique se o roteador permite ajustar os intervalos de keepalive do NAT e confirme se a porta UDP 4500 não está sendo bloqueada pelo provedor de internet em algum ponto anterior da rede.
A VPN não conecta de jeito nenhum em uma rede de hotel ou aeroporto. Redes públicas restritivas às vezes bloqueiam totalmente o tráfego VPN, com ou sem passthrough. Se o aplicativo VPN permitir trocar de protocolo, tentar uma opção moderna como WireGuard costuma contornar essas restrições melhor do que conexões antigas de PPTP ou IPSec.
Tudo parece estar certo, mas a conexão está instável ou lenta. Esse é um sintoma clássico de NAT duplo — o modem do provedor e o seu próprio roteador traduzem os endereços. Mudar o dispositivo do provedor para o modo bridge, para que apenas um roteador cuide do NAT, resolve a maioria desses casos sem precisar mexer nas configurações de passthrough.
A opção de passthrough está ativada, mas a VPN continua falhando. Firmware desatualizado no roteador é uma causa comum, inclusive por bugs conhecidos nas implementações de passthrough de determinados fabricantes. Verificar se há uma atualização de firmware costuma ser a solução mais rápida antes de concluir que o problema está no próprio serviço de VPN.
A VPN conecta, mas depois não há acesso à internet. Nesse caso, muitas vezes a causa é outro recurso do roteador: o Application Layer Gateway, ou ALG. Alguns roteadores vêm de fábrica com uma configuração de ALG para VPN, PPTP ou IPsec ativada para "ajudar" o tráfego VPN, mas ela pode acabar interferindo na conexão — especialmente com IPsec. Se o passthrough já estiver configurado corretamente e a conexão continuar travada depois de estabelecida, procure uma configuração de ALG no mesmo menu de firewall ou NAT e tente desativá-la.
Por que escolher Guru VPN para conexões sem complicações
Uma das maneiras mais simples de não precisar pensar em VPN passthrough é usar, desde o início, uma VPN baseada em protocolos modernos. O Guru VPN usa WireGuard® e outros protocolos de geração atual que atravessam o NAT automaticamente, sem que você precise vasculhar os menus do roteador só para conseguir uma conexão estável.
| Recurso | Benefício |
|---|---|
Compatibilidade com protocolos modernos | Funciona através do NAT sem configurar o passthrough |
Servidores globais rápidos | Conexões estáveis independentemente da configuração do roteador |
Criptografia robusta | Proteção de verdade, ao contrário do passthrough por si só |
Política rigorosa de não registro | Mantém sua atividade privada |
Aplicativos multiplataforma | Configuração consistente em diferentes dispositivos, sem ajustes no roteador |
Se você está configurando um roteador novo ou substituindo um antigo, vale comparar os planos atuais do Guru VPN e conferir as localizações de servidores disponíveis — escolher um servidor próximo e adequado melhora mais a qualidade da conexão do que qualquer configuração de roteador.
Perguntas frequentes
É um recurso do roteador que permite que o tráfego VPN — principalmente o de protocolos mais antigos, como PPTP, L2TP e IPSec — passe pelo NAT e pelo firewall do roteador sem ser bloqueado. Ele não cria nem criptografa uma conexão VPN por conta própria.
Significa que o roteador não interfere em uma conexão VPN, em vez de bloqueá-la por engano. Pense nisso como uma configuração do roteador que diz "permita a passagem desse tipo específico de tráfego", e não como um recurso de VPN por si só.
Principalmente para configurações antigas: roteadores VPN corporativos antigos, equipamentos desatualizados que ainda usam PPTP ou L2TP e a solução de problemas de conexões VPN em redes restritivas, como o Wi-Fi de hotéis.
Não. O Guru VPN usa protocolos modernos que funcionam automaticamente com o NAT do seu roteador, então não há nada para ativar ou configurar no roteador.
Deixar ativados tipos de passthrough que você não usa — especialmente PPTP — amplia desnecessariamente a superfície de ataque. Em geral, é mais seguro desativar os protocolos que você não usa.
Acesse o painel de administração do roteador, encontre as configurações de Security (Segurança), Firewall ou NAT e desative as opções de passthrough de PPTP, L2TP ou IPSec de que não precisa.
Um cliente VPN, como um aplicativo no celular ou laptop, cria o túnel criptografado. VPN passthrough é apenas uma configuração do roteador que evita bloquear esse túnel — por si só, não oferece criptografia nem proteção.
Conclusão: uma pequena configuração que a maioria das pessoas nunca precisa alterar
VPN passthrough resolve um problema muito específico e cada vez mais raro: fazer protocolos VPN antigos passarem pelo NAT do roteador sem que a conexão caia. Para a maioria das pessoas que usam um aplicativo VPN moderno, é uma configuração que permanece sem efeito, pois os protocolos atuais não precisam dela. Saber o que significa e quando realmente importa é útil sobretudo para solucionar problemas em configurações antigas ocasionais — não é algo com que você precise se preocupar no uso diário de uma VPN moderna.


