
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Passthrough là gì? Ý nghĩa, cách hoạt động và khi nào bạn cần

 Những điểm chính

- Tìm hiểu VPN passthrough thực sự có nghĩa là gì — và vì sao đây là tính năng của bộ định tuyến, không phải một hình thức bảo vệ VPN.
- Tìm hiểu cách PPTP, L2TP và IPSec passthrough giải quyết các vấn đề tương thích với NAT theo những cách khác nhau.
- Tìm hiểu liệu bạn có thực sự cần VPN passthrough với các giao thức VPN đang được sử dụng hiện nay hay không.
- Tìm hiểu những đánh đổi về bảo mật khi để các cài đặt passthrough đã lỗi thời luôn bật.
- Xem các bước rõ ràng để bật hoặc tắt VPN passthrough trên bộ định tuyến nếu bạn cần.
Nếu từng xem kỹ cài đặt bộ định tuyến và thấy nút bật/tắt có nhãn "VPN Passthrough", hẳn bạn đã tự hỏi tính năng này thực sự làm gì — và liệu có cần đụng đến nó không. Nói ngắn gọn, VPN passthrough là một tính năng của bộ định tuyến, không phải dịch vụ VPN. Tính năng này không tự tạo kết nối an toàn hay mã hóa bất cứ thứ gì; nó chỉ đảm bảo tường lửa của bộ định tuyến không vô tình chặn lưu lượng VPN vốn đang tìm cách đi qua.
Để hiểu ý nghĩa của VPN passthrough, hãy bắt đầu từ một khái niệm mạng đã có từ lâu: NAT, hệ thống mà bộ định tuyến dùng để cho phép nhiều thiết bị chia sẻ một kết nối internet. NAT chưa bao giờ được thiết kế để xử lý các đường hầm VPN đã mã hóa, và đặc biệt dễ nhầm lẫn với các giao thức VPN cũ. Chính sự không tương thích này là vấn đề mà passthrough được tạo ra để giải quyết.
Các ứng dụng VPN hiện đại như Guru VPN phần lớn khiến vấn đề này không còn đáng kể, vì chúng sử dụng các giao thức tương thích với NAT ngay từ đầu. Tuy vậy, bạn vẫn nên hiểu VPN passthrough là gì, hoạt động ra sao và trong một số ít tình huống nào tính năng này còn quan trọng.
Những điểm chính
- Tìm hiểu VPN passthrough thực sự có nghĩa là gì — và vì sao đây là tính năng của bộ định tuyến, không phải một hình thức bảo vệ VPN.
- Tìm hiểu cách PPTP, L2TP và IPSec passthrough giải quyết các vấn đề tương thích với NAT theo những cách khác nhau.
- Tìm hiểu liệu bạn có thực sự cần VPN passthrough với các giao thức VPN đang được sử dụng hiện nay hay không.
- Tìm hiểu những đánh đổi về bảo mật khi để các cài đặt passthrough đã lỗi thời luôn bật.
- Xem các bước rõ ràng để bật hoặc tắt VPN passthrough trên bộ định tuyến nếu bạn cần.
VPN Passthrough là gì?
VPN passthrough là cài đặt trên bộ định tuyến, không phải bản thân VPN. Bộ định tuyến của bạn vốn đã sử dụng Network Address Translation (NAT) — đôi khi được gọi là NAPT, hay Network Address and Port Translation, trong tài liệu bộ định tuyến muốn nói rõ rằng cả địa chỉ lẫn cổng đều được theo dõi cùng nhau — để mọi thiết bị trong mạng — máy tính xách tay, điện thoại, TV thông minh — dùng chung một địa chỉ IP công khai. NAT thực hiện việc này bằng cách theo dõi các kết nối thông qua địa chỉ IP và số cổng, sau đó định tuyến phản hồi về đúng thiết bị.
Vấn đề là các giao thức VPN cũ không tương thích tốt với hệ thống đó. Một số mã hóa chính các tiêu đề gói tin mà NAT cần đọc; số khác hoàn toàn không dùng các số cổng tiêu chuẩn. Nếu không có hỗ trợ, NAT của bộ định tuyến có thể đơn giản loại bỏ lưu lượng đó, khiến kết nối VPN không thể hoàn tất. Cài đặt VPN passthrough được tạo ra để khắc phục khoảng trống này — nhận diện lưu lượng ấy và cho phép đi qua thay vì mặc định chặn lại.
Cần nói chính xác về những gì tính năng này làm và không làm: VPN passthrough không mã hóa bất cứ thứ gì, không tạo đường hầm và không biến bộ định tuyến thành máy chủ VPN. Tính năng này chỉ không cản trở kết nối VPN được khởi tạo ở nơi khác — bởi ứng dụng trên thiết bị của bạn hoặc bởi bộ định tuyến hoạt động như một máy khách VPN — để kết nối đó có thể thực sự đi qua.
VPN Passthrough và máy khách VPN khác nhau thế nào?
Máy khách VPN, chẳng hạn ứng dụng Guru VPN, mới là thứ thực sự tạo đường hầm mã hóa và bảo vệ lưu lượng của bạn. VPN passthrough chỉ như hệ thống đường ống — tự nó không bảo vệ gì cả, mà chỉ tránh chặn một kết nối đã được mã hóa ở nơi khác. Hai khái niệm này thường bị nhầm lẫn, nhưng phân biệt chúng rất quan trọng: chỉ bật passthrough không đem lại chút lợi ích riêng tư nào nếu phía sau không có kết nối VPN.
VPN Passthrough hoạt động như thế nào?
Mỗi giao thức trong số ba giao thức cũ thường cần passthrough đều gặp vấn đề với NAT theo cách riêng, và bộ định tuyến xử lý từng giao thức hơi khác nhau:
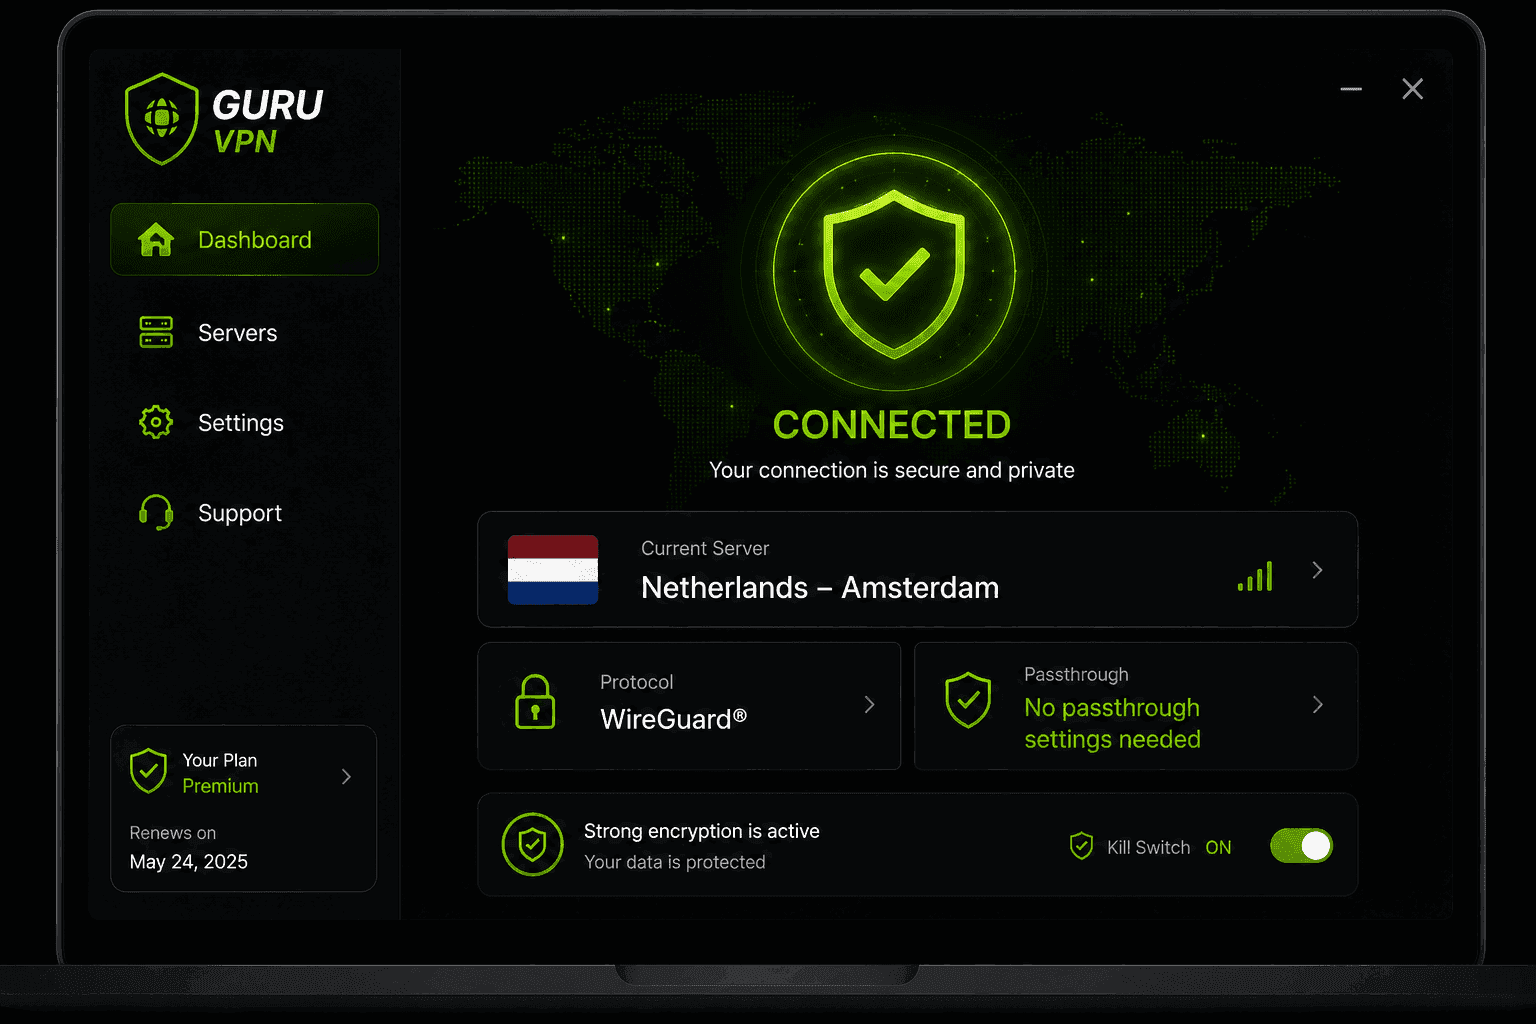
PPTP passthrough — Đường hầm PPTP sử dụng GRE (Generic Routing Encapsulation) thay vì các cổng TCP/UDP tiêu chuẩn, nên NAT không thể theo dõi theo cách thông thường. Passthrough xử lý vấn đề bằng cách gán Call ID cho mỗi phiên, thay cho số cổng mà NAT thường sử dụng.
L2TP passthrough — L2TP gặp vấn đề tương tự, nên passthrough gán Session ID cho các gói tin đến và đi, giúp bộ định tuyến ghép lưu lượng với đúng thiết bị ngay cả khi không có số cổng thông thường.
IPsec passthrough — IPsec mã hóa các tiêu đề gói tin mà NAT thường đọc, vì vậy passthrough dựa vào NAT-T (NAT Traversal), phương thức bọc lưu lượng IPsec bên trong các gói UDP tiêu chuẩn, thường qua cổng 4500, để NAT nhận diện chúng như lưu lượng thông thường. Cách này có thể hoạt động bất đối xứng tùy bộ định tuyến, đó là lý do các kết nối IPsec đôi khi cần khắc phục sự cố nhiều hơn so với PPTP hoặc L2TP.
Tổng quan về các loại VPN Passthrough
| Giao thức | Vấn đề với NAT | Cách passthrough khắc phục | Hiện nay còn phổ biến không? |
|---|---|---|---|
PPTP | Dùng GRE, không có cổng tiêu chuẩn | Thay thế bằng Call ID | Hiếm — lỗi thời và không an toàn |
L2TP | Vấn đề theo dõi cổng tương tự | Gán Session ID | Thỉnh thoảng, chủ yếu ở các hệ thống cũ |
IPSec | Tiêu đề được mã hóa chặn NAT | NAT-T (đóng gói UDP) | Vẫn được dùng trong một số VPN doanh nghiệp |
VPN Passthrough và chuyển tiếp cổng
Hai cài đặt này nằm trên cùng trang của bộ định tuyến và thường xuyên bị nhầm lẫn, nhưng chúng giải quyết các vấn đề khác nhau. Chuyển tiếp cổng là thao tác bạn cấu hình thủ công: chọn một cổng cụ thể và yêu cầu bộ định tuyến gửi mọi lưu lượng đến qua cổng đó đến một thiết bị nhất định — hữu ích khi lưu trữ máy chủ trò chơi hoặc truy cập camera an ninh tại nhà từ xa. Tính năng này không phụ thuộc giao thức, và bạn cần biết chính xác mình đang chuyển tiếp lưu lượng nào cũng như lý do.
Ngược lại, VPN passthrough nhận biết giao thức và phần lớn hoạt động tự động. Tính năng này không yêu cầu bạn chỉ định cổng; nó nhận diện mẫu lưu lượng PPTP, L2TP hoặc IPSec và áp dụng cách xử lý phù hợp để hoàn tất kết nối VPN đi ra. Bạn không chọn thứ cần "chuyển tiếp" — bộ định tuyến hoặc cho lưu lượng VPN đã nhận diện đi qua, hoặc không. Nếu đang khắc phục sự cố kết nối VPN và thấy cả hai cài đặt trên bộ định tuyến, passthrough gần như luôn là cài đặt liên quan; hiếm khi cần đụng đến chuyển tiếp cổng để ứng dụng VPN thông thường hoạt động.
Bạn có cần VPN Passthrough không?
Với hầu hết mọi người hiện nay, câu trả lời thật lòng là không. Các giao thức VPN hiện đại — OpenVPN, WireGuard và IKEv2 — được thiết kế để tương thích với NAT ngay từ đầu, nên không gặp vấn đề mà passthrough được tạo ra để khắc phục. Nếu ứng dụng VPN của bạn dùng một trong các giao thức này (như phần lớn dịch vụ hiện nay), bộ định tuyến không cần bật cài đặt passthrough đặc biệt nào để ứng dụng hoạt động.
Passthrough vẫn hữu ích trong một số trường hợp hẹp hơn: doanh nghiệp sử dụng bộ định tuyến VPN cũ dựa vào IPsec cho kết nối giữa các địa điểm, phần cứng cũ chỉ hỗ trợ PPTP hoặc L2TP, và khắc phục sự cố trên mạng hạn chế — bộ định tuyến Wi-Fi ở khách sạn hoặc nơi công cộng đôi khi chặn hoàn toàn lưu lượng VPN, và bật/tắt cài đặt passthrough là một trong những điều đầu tiên nên kiểm tra.
Một vấn đề liên quan cần biết là NAT kép. Nếu cả thiết bị modem/bộ định tuyến của ISP và bộ định tuyến riêng của bạn đều thực hiện NAT, các kết nối VPN — kể cả giao thức hiện đại — đôi khi vẫn gặp trục trặc chỉ vì lưu lượng bị chuyển đổi hai lần. Chuyển thiết bị của ISP sang chế độ bridge để chỉ bộ định tuyến riêng của bạn xử lý NAT thường giải quyết được vấn đề mà không cần động đến cài đặt passthrough.
Rủi ro bảo mật khi để VPN Passthrough luôn bật
Các cài đặt passthrough vốn không nguy hiểm, nhưng để bật những loại không dùng sẽ làm tăng bề mặt tấn công không cần thiết. Đặc biệt, PPTP thực sự là giao thức lỗi thời với những điểm yếu mã hóa đã biết, vì vậy bật PPTP passthrough trên bộ định tuyến không bao giờ dùng PPTP chẳng đem lại tác dụng gì ngoài việc tăng rủi ro. Hướng dẫn chung của hầu hết nhà cung cấp bộ định tuyến và bảo mật rất đơn giản: tắt những giao thức passthrough bạn không thực sự dùng, cập nhật firmware bộ định tuyến và định kỳ xem lại các cài đặt này như với mọi quy tắc tường lửa khác.
Cách bật hoặc tắt VPN Passthrough trên bộ định tuyến
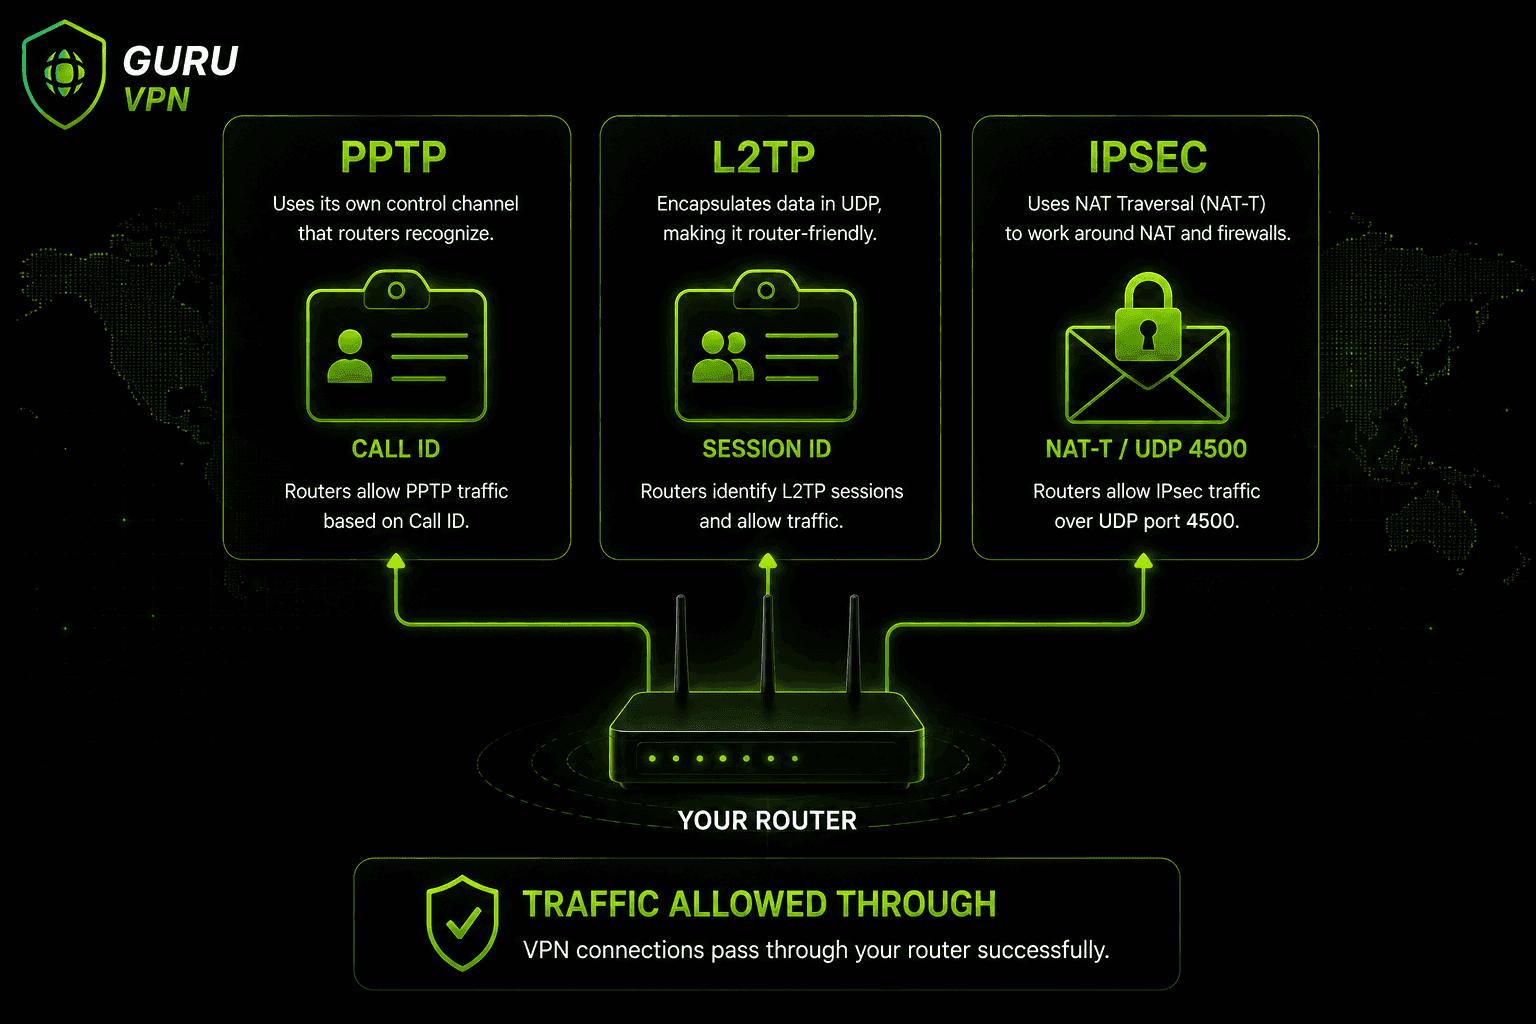
Tên menu cụ thể khác nhau tùy nhà sản xuất, nhưng các bước cơ bản thường giống nhau:
- Đăng nhập vào bảng quản trị bộ định tuyến, thường tại địa chỉ như 192.168.1.1 hoặc 192.168.0.1.
- Tìm mục có nhãn Security, Firewall, VPN hoặc NAT Forwarding.
- Tìm các nút bật/tắt riêng cho PPTP Passthrough, L2TP Passthrough và IPSec Passthrough.
- Chỉ bật những mục bạn thực sự cần và tắt các mục còn lại.
- Lưu cài đặt và khởi động lại bộ định tuyến nếu được nhắc.
Hầu hết bộ định tuyến dành cho người dùng phổ thông, bao gồm các mẫu TP-Link phổ biến, xuất xưởng với những cài đặt này được bật theo mặc định. Vì vậy, trong nhiều trường hợp bạn không cần cấu hình gì, trừ khi đang khắc phục một sự cố kết nối cụ thể.
Tìm cài đặt trên các thương hiệu bộ định tuyến phổ biến
Các nhãn menu phía trên chỉ mang tính chung — dưới đây là vị trí gần đúng của những cài đặt tương tự trên một số thương hiệu được sử dụng rộng rãi:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough; các nút PPTP, L2TP và IPsec thường nằm cùng nhau trên một trang.
Netgear (Nighthawk và các mẫu tương tự) — Advanced → Setup → WAN Setup; các tùy chọn passthrough nằm cạnh những cài đặt như Disable Port Scan và DoS Protection — cũng đáng kiểm tra, vì cài đặt DoS Protection quá nghiêm ngặt có thể ảnh hưởng đến lưu lượng VPN ngay cả khi passthrough được cấu hình đúng.
Asus — có thể truy cập qua trang quản trị cục bộ của bộ định tuyến hoặc asusrouter.com, trong mục WAN → NAT Passthrough; PPTP, L2TP và IPsec được liệt kê thành các nút bật/tắt riêng.
Linksys — Security → VPN Passthrough; thường có cả ba nút bật/tắt giao thức trên cùng một màn hình.
Cách gọi chính xác thay đổi theo phiên bản firmware, nên nếu menu không khớp hoàn toàn, tìm kiếm mẫu bộ định tuyến cụ thể cùng cụm "VPN passthrough" thường giúp tìm ra đường dẫn hiện tại nhanh hơn việc lần lượt nhấp qua mọi tab cài đặt.
Các sự cố VPN Passthrough thường gặp và cách khắc phục
VPN kết nối rồi ngắt sau vài phút. Điều này thường cho thấy IPSec passthrough và cơ chế xử lý NAT-T đã hết thời gian chờ. Kiểm tra xem bộ định tuyến có cho phép điều chỉnh khoảng thời gian NAT keepalive không, đồng thời xác nhận ISP không chặn cổng UDP 4500 ở phía thượng nguồn của mạng.
VPN hoàn toàn không kết nối được trên mạng khách sạn hoặc sân bay. Mạng công cộng có giới hạn đôi khi chặn hoàn toàn lưu lượng VPN, dù có passthrough hay không. Nếu ứng dụng VPN cho phép chuyển giao thức, thử một lựa chọn hiện đại như WireGuard thường vượt qua các hạn chế này hiệu quả hơn kết nối PPTP hoặc IPSec cũ.
Mọi thứ có vẻ ổn, nhưng kết nối không ổn định hoặc chậm. Đây là dấu hiệu điển hình của NAT kép — modem ISP và bộ định tuyến riêng của bạn đều chuyển đổi địa chỉ. Chuyển thiết bị ISP sang chế độ bridge để chỉ một bộ định tuyến xử lý NAT sẽ khắc phục phần lớn trường hợp mà không cần động đến cài đặt passthrough.
Nút passthrough đang bật nhưng VPN vẫn không hoạt động. Firmware bộ định tuyến lỗi thời là nguyên nhân thường gặp, bao gồm cả lỗi đã biết trong cách một số nhà cung cấp triển khai passthrough. Kiểm tra bản cập nhật firmware thường là cách khắc phục nhanh nhất trước khi cho rằng dịch vụ VPN có vấn đề.
VPN kết nối nhưng sau đó không truy cập được internet. Trường hợp này thường do một tính năng hoàn toàn khác của bộ định tuyến: Application Layer Gateway, hay ALG. Một số bộ định tuyến được thiết kế để bật cài đặt ALG cho VPN, PPTP hoặc IPsec nhằm "hỗ trợ" lưu lượng VPN, nhưng thực tế tính năng này có thể gây cản trở kết nối — đặc biệt với IPsec. Nếu passthrough đã được cấu hình đúng mà kết nối vẫn bị treo sau khi thiết lập, hãy tìm cài đặt ALG trong cùng menu tường lửa hoặc NAT và thử tắt nó.
Vì sao chọn Guru VPN để kết nối dễ dàng, không rắc rối
Một trong những cách đơn giản nhất để khỏi phải bận tâm đến VPN passthrough là ngay từ đầu sử dụng VPN được xây dựng trên các giao thức hiện đại. Guru VPN sử dụng WireGuard® và các giao thức thế hệ hiện tại khác có thể tự động đi qua NAT, nhờ đó bạn không phải lục tìm trong menu bộ định tuyến chỉ để có kết nối ổn định.
| Tính năng | Lợi ích |
|---|---|
Hỗ trợ giao thức hiện đại | Hoạt động qua NAT mà không cần cấu hình passthrough |
Máy chủ toàn cầu tốc độ cao | Kết nối ổn định bất kể cấu hình bộ định tuyến |
Mã hóa mạnh | Bảo vệ thực sự, khác với chỉ dùng passthrough |
Chính sách không lưu nhật ký nghiêm ngặt | Giữ hoạt động của bạn riêng tư |
Ứng dụng đa nền tảng | Cài đặt nhất quán trên các thiết bị, không cần tinh chỉnh bộ định tuyến |
Nếu bạn đang thiết lập bộ định tuyến mới hoặc thay bộ định tuyến cũ, hãy cân nhắc so sánh các gói Guru VPN hiện có và xem các vị trí máy chủ hiện có — chọn máy chủ ở gần phù hợp giúp cải thiện chất lượng kết nối hơn bất kỳ cài đặt bộ định tuyến nào.
Câu hỏi thường gặp
Đây là tính năng của bộ định tuyến cho phép lưu lượng VPN — chủ yếu từ các giao thức cũ như PPTP, L2TP và IPSec — đi qua NAT và tường lửa của bộ định tuyến mà không bị chặn. Bản thân tính năng này không tạo hoặc mã hóa kết nối VPN.
Nghĩa là bộ định tuyến không cản trở kết nối VPN, thay vì vô tình chặn kết nối đó. Hãy hình dung đây là cài đặt trên bộ định tuyến với nội dung "cho phép loại lưu lượng cụ thể này đi qua", chứ bản thân nó không phải tính năng VPN.
Chủ yếu dành cho các hệ thống cũ: bộ định tuyến VPN doanh nghiệp đời cũ, phần cứng lỗi thời vẫn dùng PPTP hoặc L2TP, và khắc phục sự cố kết nối VPN trên các mạng hạn chế như Wi-Fi khách sạn.
Không. Guru VPN sử dụng các giao thức hiện đại tương thích tự động với NAT của bộ định tuyến, nên bạn không cần bật hay cấu hình gì ở phía bộ định tuyến.
Việc để các loại passthrough không dùng luôn bật — đặc biệt là PPTP — làm tăng bề mặt tấn công không cần thiết. Nhìn chung, tắt những giao thức bạn không thực sự dùng sẽ an toàn hơn.
Đăng nhập vào bảng quản trị bộ định tuyến, tìm cài đặt Security, Firewall hoặc NAT, rồi tắt các tùy chọn PPTP, L2TP hoặc IPSec passthrough mà bạn không cần.
Máy khách VPN, chẳng hạn ứng dụng trên điện thoại hoặc máy tính xách tay, thực sự tạo đường hầm mã hóa. VPN passthrough chỉ là cài đặt của bộ định tuyến để tránh chặn đường hầm đó — bản thân nó không cung cấp mã hóa hay bảo vệ.
Kết luận: Một cài đặt nhỏ mà hầu hết mọi người không cần đụng đến
VPN passthrough giải quyết một vấn đề rất cụ thể và ngày càng hiếm gặp: giúp các giao thức VPN cũ đi qua NAT của bộ định tuyến mà không làm đứt kết nối. Với hầu hết mọi người sử dụng ứng dụng VPN hiện đại, đây là cài đặt gần như không làm gì, vì các giao thức hiện nay vốn không cần đến nó. Hiểu ý nghĩa và khi nào tính năng này thực sự quan trọng chủ yếu hữu ích khi khắc phục sự cố cho một hệ thống cũ thỉnh thoảng gặp — bạn không cần lo về nó khi sử dụng VPN hiện đại hằng ngày.


