
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Apa Itu VPN Passthrough? Pengertian, Cara Kerja, dan Kapan Anda Membutuhkannya

 Poin-poin utama

- Pahami arti VPN passthrough sebenarnya — dan alasan fitur ini merupakan fitur router, bukan bentuk perlindungan VPN.
- Pelajari cara kerja passthrough PPTP, L2TP, dan IPSec dalam mengatasi masalah kompatibilitas NAT dengan cara yang berbeda.
- Cari tahu apakah Anda benar-benar membutuhkan VPN passthrough untuk protokol VPN yang digunakan saat ini.
- Pahami risiko keamanan jika pengaturan passthrough lama dibiarkan aktif.
- Dapatkan langkah-langkah jelas untuk mengaktifkan atau menonaktifkan VPN passthrough di router jika suatu saat diperlukan.
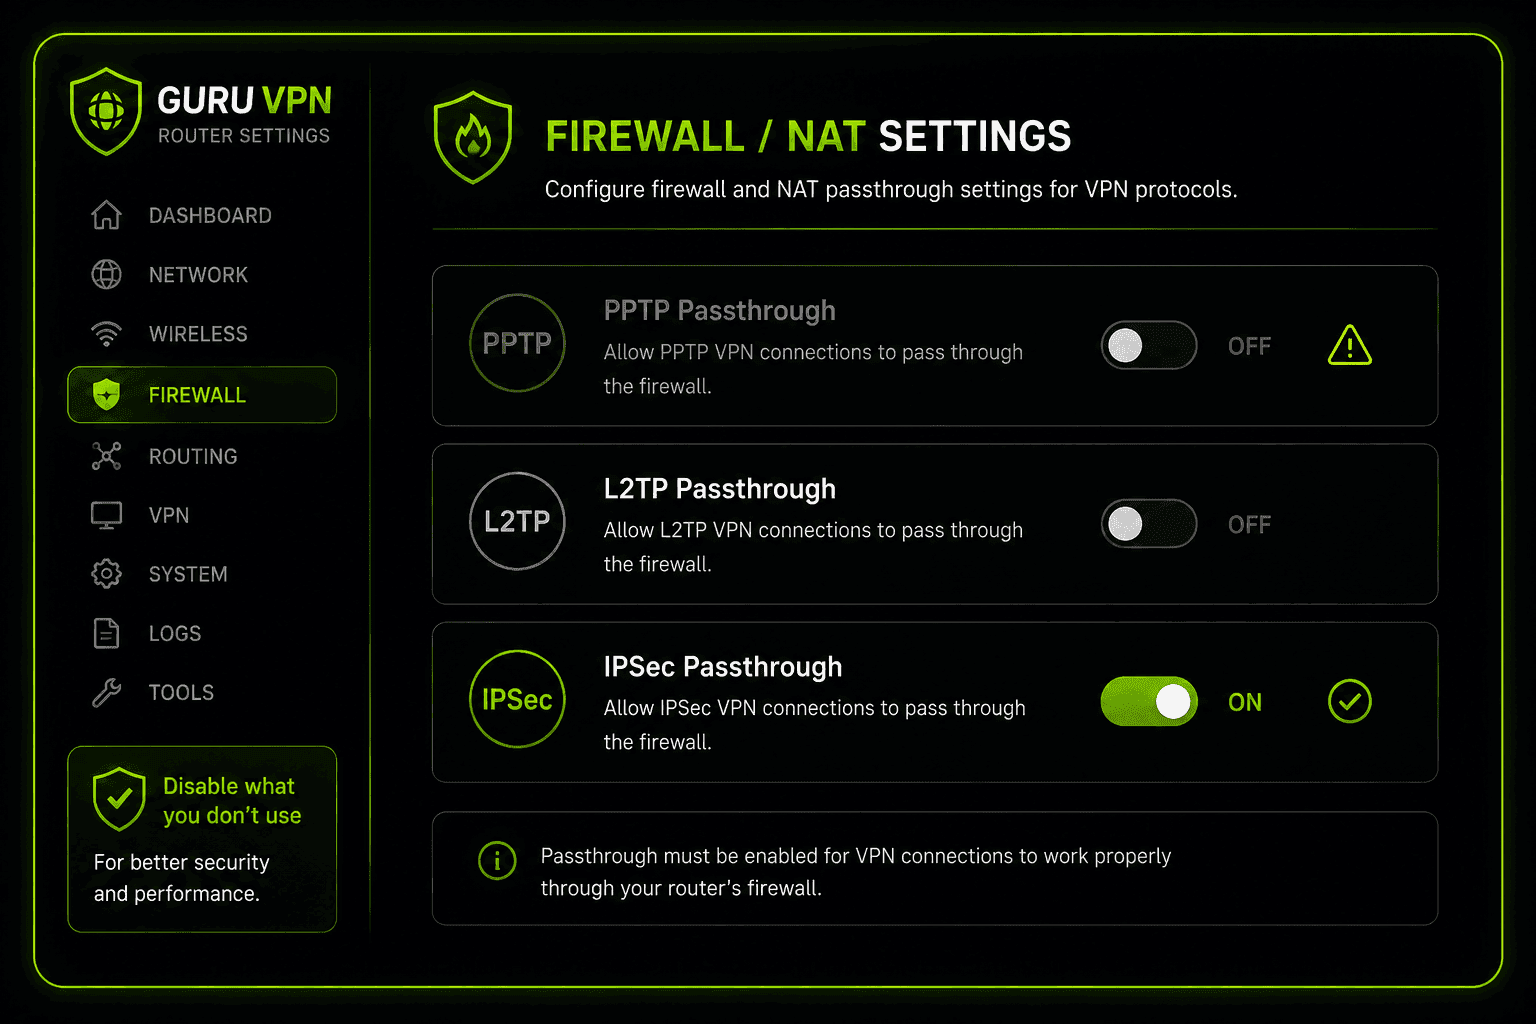
Jika Anda pernah memeriksa pengaturan router lalu menemukan tombol berlabel "VPN Passthrough", mungkin Anda bertanya-tanya apa sebenarnya fungsinya — dan apakah Anda perlu mengubahnya. Singkatnya, VPN passthrough adalah fitur router, bukan layanan VPN. Fitur ini tidak membuat koneksi aman atau mengenkripsi apa pun dengan sendirinya; fungsinya hanya memastikan firewall router tidak keliru memblokir lalu lintas VPN yang sedang mencoba melewatinya.
Untuk memahami arti VPN passthrough, kita perlu mulai dari teknologi jaringan yang jauh lebih lama: NAT, sistem yang digunakan router agar beberapa perangkat dapat berbagi satu koneksi internet. NAT tidak dirancang dengan mempertimbangkan tunnel VPN terenkripsi, dan protokol VPN lama khususnya cenderung membingungkannya. Ketidakcocokan inilah yang hendak diatasi oleh passthrough.
Aplikasi VPN modern seperti Guru VPN sebagian besar membuat masalah ini tidak lagi berarti karena menggunakan protokol yang kompatibel dengan NAT sejak awal. Meski begitu, ada baiknya memahami VPN passthrough, cara kerjanya, dan beberapa situasi ketika fitur ini masih berguna.
Poin-Poin Penting
- Pahami arti VPN passthrough sebenarnya — dan alasan fitur ini merupakan fitur router, bukan bentuk perlindungan VPN.
- Pelajari cara kerja passthrough PPTP, L2TP, dan IPSec dalam mengatasi masalah kompatibilitas NAT dengan cara yang berbeda.
- Cari tahu apakah Anda benar-benar membutuhkan VPN passthrough untuk protokol VPN yang digunakan saat ini.
- Pahami risiko keamanan jika pengaturan passthrough lama dibiarkan aktif.
- Dapatkan langkah-langkah jelas untuk mengaktifkan atau menonaktifkan VPN passthrough di router jika suatu saat diperlukan.
Apa Itu VPN Passthrough?
VPN passthrough adalah pengaturan di router Anda, bukan VPN itu sendiri. Router Anda sudah menjalankan Network Address Translation (NAT) — yang terkadang disebut NAPT, atau Network Address and Port Translation, dalam dokumentasi router yang secara spesifik menjelaskan pelacakan alamat dan port secara bersamaan — agar setiap perangkat di jaringan Anda — laptop, ponsel, TV pintar — dapat berbagi satu alamat IP publik. NAT melakukannya dengan melacak koneksi melalui alamat IP dan nomor port, lalu mengarahkan respons kembali ke perangkat yang tepat.
Masalahnya, protokol VPN lama tidak cocok dengan sistem tersebut. Beberapa protokol mengenkripsi header paket yang perlu dibaca NAT; protokol lain sama sekali tidak menggunakan nomor port standar. Tanpa bantuan, NAT pada router dapat langsung membuang lalu lintas itu sehingga koneksi VPN tidak pernah berhasil. Pengaturan VPN passthrough secara khusus dibuat untuk mengatasi celah tersebut — mengenali lalu lintas ini dan membiarkannya lewat, bukan memblokirnya secara default.
Penting untuk memahami secara tepat apa yang dilakukan dan tidak dilakukan fitur ini: VPN passthrough tidak mengenkripsi apa pun, tidak membuat tunnel, dan tidak menjadikan router Anda server VPN. Fitur ini hanya memberi jalan agar koneksi VPN yang dimulai di tempat lain — oleh aplikasi di perangkat Anda atau oleh router yang bertindak sebagai klien VPN — dapat melewatinya.
VPN Passthrough vs. Klien VPN
Klien VPN, seperti aplikasi Guru VPN, adalah yang benar-benar membangun tunnel terenkripsi dan melindungi lalu lintas Anda. VPN passthrough hanyalah perantara — fitur ini tidak melindungi apa pun dengan sendirinya, melainkan hanya mencegah pemblokiran koneksi yang sudah dienkripsi di tempat lain. Keduanya sering tertukar, tetapi perbedaannya penting: mengaktifkan passthrough saja sama sekali tidak memberi manfaat privasi jika tidak ada koneksi VPN di baliknya.
Bagaimana Cara Kerja VPN Passthrough?
Masing-masing dari tiga protokol lama yang biasanya memerlukan passthrough menghadapi masalah NAT dengan caranya sendiri, dan router menangani tiap protokol dengan cara yang sedikit berbeda:
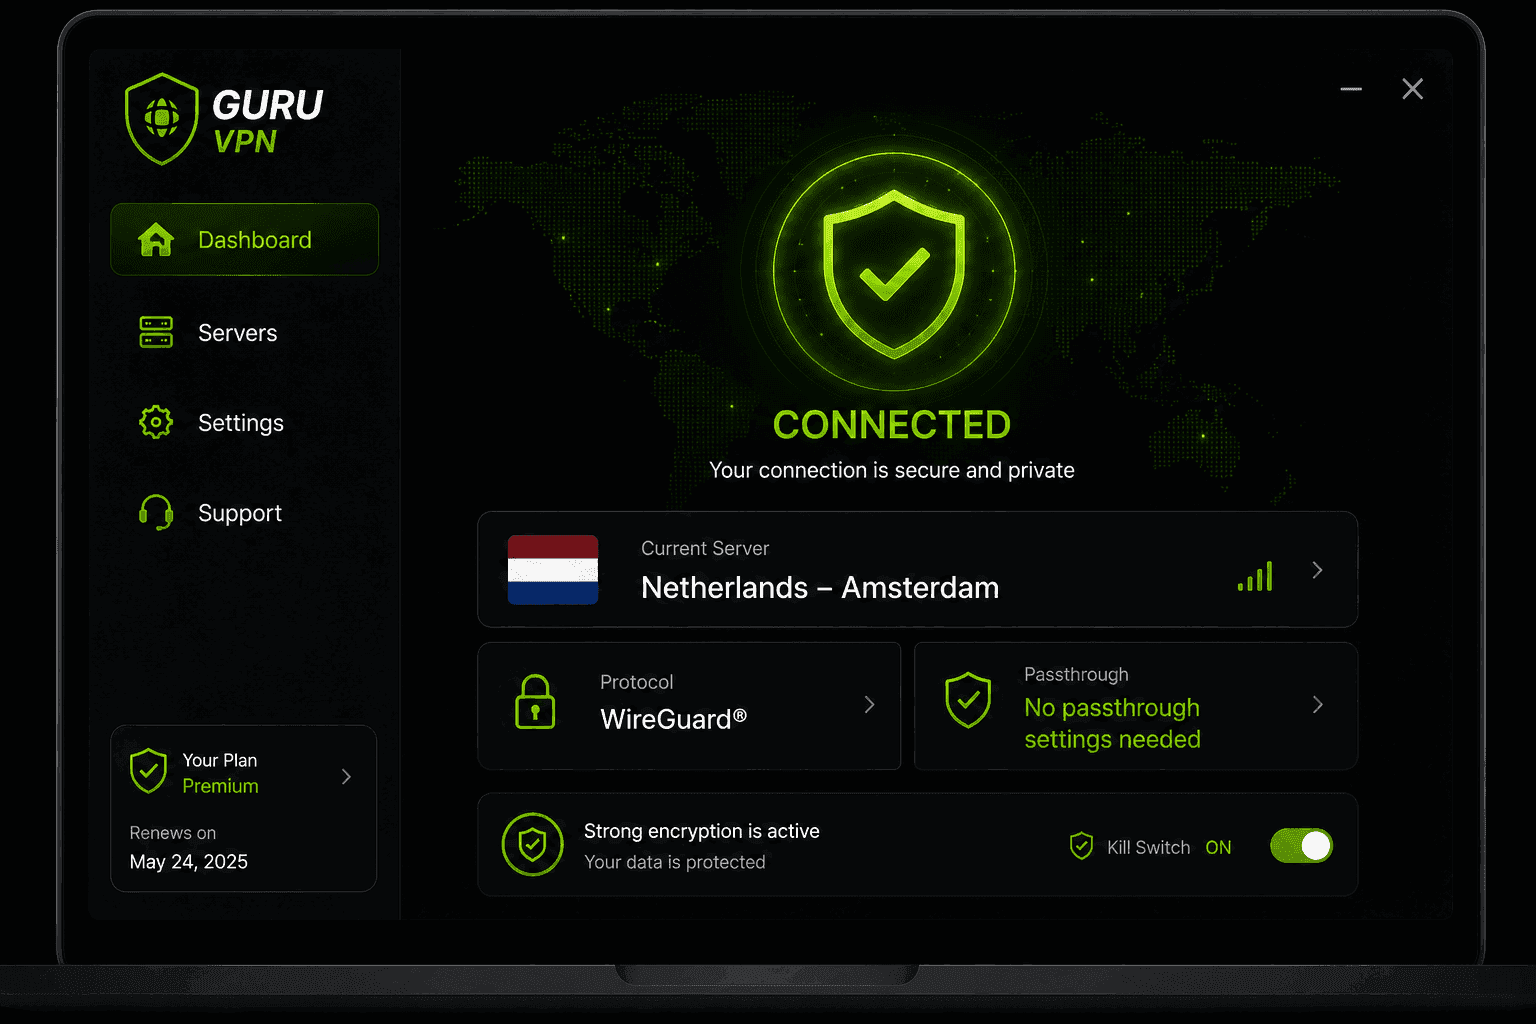
Passthrough PPTP — Tunnel PPTP menggunakan GRE (Generic Routing Encapsulation), bukan port TCP/UDP standar, sehingga NAT tidak dapat melacaknya dengan cara biasa. Passthrough mengatasinya dengan menetapkan Call ID untuk setiap sesi sebagai pengganti nomor port yang biasanya digunakan NAT.
Passthrough L2TP — L2TP menghadapi masalah serupa, sehingga passthrough menetapkan Session ID pada paket masuk dan keluar. Dengan begitu, router dapat mencocokkan lalu lintas dengan perangkat yang tepat meski tidak ada nomor port konvensional.
Passthrough IPsec — IPsec mengenkripsi header paket yang biasanya dibaca NAT. Karena itu, passthrough mengandalkan NAT-T (NAT Traversal), yang membungkus lalu lintas IPsec di dalam paket UDP standar, biasanya melalui port 4500, sehingga lalu lintas tersebut tampak seperti lalu lintas biasa bagi NAT. Cara ini dapat berperilaku berbeda bergantung pada arah lalu lintas dan router yang digunakan. Karena itu, koneksi IPsec terkadang memerlukan pemecahan masalah tambahan dibandingkan PPTP atau L2TP.
Sekilas tentang Jenis VPN Passthrough
| Protokol | Masalah NAT | Solusi Passthrough | Masih Umum Digunakan Saat Ini? |
|---|---|---|---|
PPTP | Menggunakan GRE, tanpa port standar | Penggunaan Call ID sebagai pengganti nomor port | Jarang — sudah usang dan tidak aman |
L2TP | Masalah pelacakan port yang serupa | Penetapan Session ID | Sesekali, kebanyakan pada sistem lama |
IPSec | Header terenkripsi menghalangi NAT | NAT-T (enkapsulasi UDP) | Masih digunakan di beberapa VPN perusahaan |
VPN Passthrough vs. Port Forwarding
Kedua pengaturan ini berada di halaman router yang sama dan sering tertukar, tetapi fungsinya berbeda. Port forwarding dikonfigurasi secara manual: Anda memilih port tertentu dan memberi tahu router untuk mengirim setiap lalu lintas masuk pada port tersebut ke satu perangkat tertentu — berguna untuk menghosting server game atau mengakses kamera keamanan rumah dari jarak jauh. Pengaturan ini tidak bergantung pada protokol dan mengharuskan Anda mengetahui dengan pasti apa yang diteruskan dan alasannya.
Sebaliknya, VPN passthrough mengenali protokol dan sebagian besar bekerja secara otomatis. Anda tidak perlu menentukan port; fitur ini mengenali pola lalu lintas PPTP, L2TP, atau IPSec dan menerapkan solusi yang sesuai agar koneksi VPN keluar dapat tersambung. Anda tidak memilih apa yang akan "diteruskan" — router akan mengizinkan lalu lintas VPN yang dikenali itu lewat atau memblokirnya. Jika Anda sedang memecahkan masalah koneksi VPN dan menemukan kedua pengaturan ini di router, passthrough hampir selalu yang perlu diperiksa; port forwarding jarang perlu diubah agar aplikasi VPN standar berfungsi.
Apakah Anda Membutuhkan VPN Passthrough?
Bagi kebanyakan orang saat ini, jawaban jujurnya adalah tidak. Protokol VPN modern — OpenVPN, WireGuard, dan IKEv2 — dirancang agar dapat bekerja dengan NAT sejak awal, sehingga tidak memicu masalah yang hendak diatasi passthrough. Jika aplikasi VPN Anda menggunakan salah satunya (seperti yang dilakukan sebagian besar layanan saat ini), router Anda tidak memerlukan pengaturan passthrough khusus agar VPN berfungsi.
Passthrough masih berguna dalam beberapa situasi yang lebih terbatas: perusahaan yang menjalankan router VPN lama dan mengandalkan IPsec untuk koneksi antarlokasi, perangkat keras lama yang masih terbatas pada PPTP atau L2TP, serta pemecahan masalah di jaringan yang membatasi — router hotel atau Wi-Fi publik terkadang memblokir lalu lintas VPN sepenuhnya, dan mengubah pengaturan passthrough adalah salah satu hal pertama yang patut diperiksa.
Ada satu masalah terkait yang perlu diketahui: double NAT. Jika kombinasi modem/router dari ISP dan router Anda sendiri sama-sama melakukan NAT, koneksi VPN — bahkan yang menggunakan protokol modern — terkadang dapat bermasalah hanya karena lalu lintas diterjemahkan dua kali. Mengaktifkan mode bridge pada perangkat ISP agar hanya router Anda yang menangani NAT biasanya mengatasi masalah ini tanpa perlu mengubah pengaturan passthrough.
Risiko Keamanan jika VPN Passthrough Dibiarkan Aktif
Pengaturan passthrough tidak berbahaya dengan sendirinya, tetapi membiarkan pengaturan yang tidak digunakan tetap aktif memperluas permukaan serangan tanpa perlu. PPTP khususnya merupakan protokol yang benar-benar sudah usang dengan kelemahan enkripsi yang diketahui. Jadi, jika passthrough PPTP aktif di router yang tidak pernah menggunakan PPTP, pengaturan itu hanya menambah risiko tanpa manfaat. Panduan umum dari sebagian besar vendor router dan keamanan cukup sederhana: nonaktifkan protokol passthrough yang tidak Anda gunakan, perbarui firmware router, dan tinjau pengaturan ini secara berkala seperti aturan firewall lainnya.
Cara Mengaktifkan atau Menonaktifkan VPN Passthrough di Router
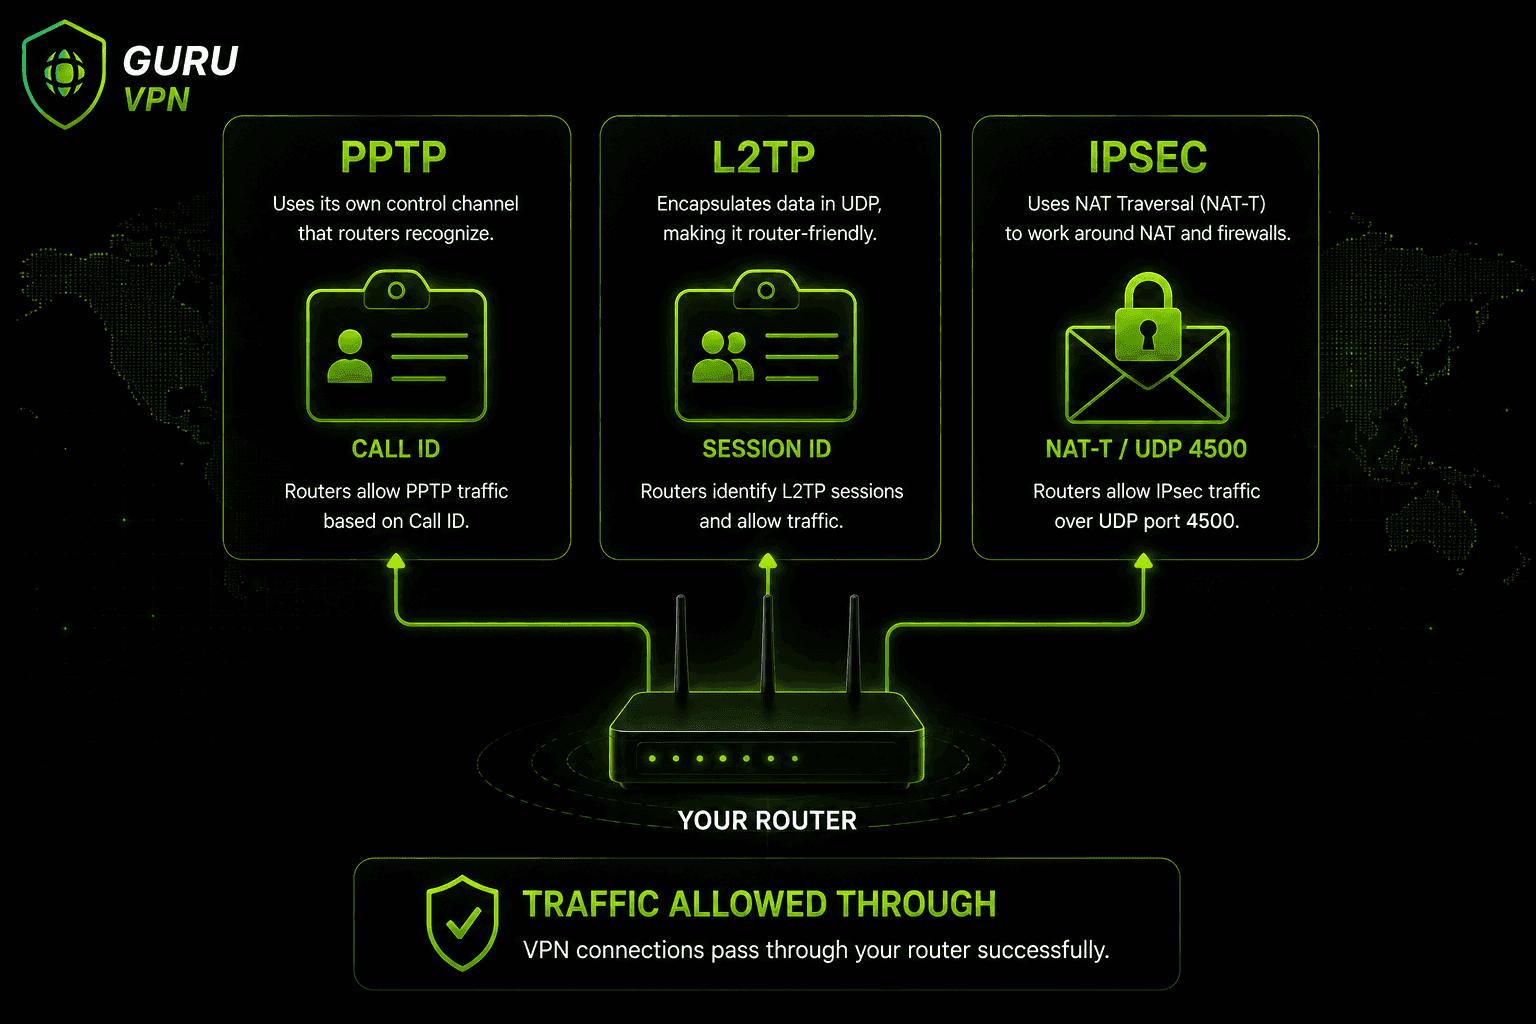
Nama menu persisnya berbeda-beda menurut produsen, tetapi langkah umumnya sama:
- Masuk ke panel admin router Anda, biasanya melalui alamat seperti 192.168.1.1 atau 192.168.0.1.
- Cari bagian berlabel Security, Firewall, VPN, atau NAT Forwarding.
- Temukan tombol pengaturan masing-masing untuk PPTP Passthrough, L2TP Passthrough, dan IPSec Passthrough.
- Aktifkan hanya yang benar-benar Anda perlukan dan nonaktifkan sisanya.
- Simpan pengaturan dan mulai ulang router jika diminta.
Sebagian besar router konsumen, termasuk model TP-Link yang populer, dikirim dengan pengaturan ini aktif secara default. Jadi, dalam banyak kasus, tidak ada yang perlu dikonfigurasi kecuali Anda sedang mengatasi masalah koneksi tertentu.
Lokasi Pengaturan pada Merek Router Umum
Label menu di atas bersifat umum — berikut perkiraan lokasi pengaturan yang sama pada beberapa merek yang banyak digunakan:
TP-Link — Advanced → NAT Forwarding → VPN Passthrough; tombol PPTP, L2TP, dan IPsec biasanya ditampilkan bersama di satu halaman.
Netgear (Nighthawk dan model serupa) — Advanced → Setup → WAN Setup. Opsi passthrough berada bersama pengaturan seperti Disable Port Scan dan DoS Protection — pengaturan ini juga patut diperiksa, karena DoS Protection yang terlalu agresif dapat mengganggu lalu lintas VPN meskipun passthrough sudah dikonfigurasi dengan benar.
Asus — dapat diakses melalui halaman admin lokal router atau asusrouter.com, di WAN → NAT Passthrough; PPTP, L2TP, dan IPsec tercantum sebagai tombol pengaturan terpisah.
Linksys — Security → VPN Passthrough; biasanya ketiga tombol protokol tersedia bersama di satu layar.
Teks persisnya berbeda antarversi firmware. Jadi, jika menu yang ditemukan tidak cocok, mencari model router spesifik Anda beserta "VPN passthrough" biasanya lebih cepat untuk menemukan jalur menu terkini daripada membuka setiap tab pengaturan.
Masalah Umum VPN Passthrough dan Cara Mengatasinya
VPN tersambung, lalu terputus setelah beberapa menit. Hal ini sering menandakan bahwa waktu tunggu penanganan NAT-T pada passthrough IPSec telah habis. Periksa apakah router memungkinkan Anda mengatur interval keepalive NAT, dan pastikan port UDP 4500 tidak diblokir di jaringan hulu oleh ISP Anda.
VPN sama sekali tidak dapat tersambung di jaringan hotel atau bandara. Jaringan publik yang membatasi terkadang memblokir lalu lintas VPN sepenuhnya, terlepas dari pengaturan passthrough. Jika aplikasi VPN Anda mendukung pergantian protokol, mencoba opsi modern seperti WireGuard sering kali lebih efektif melewati pembatasan ini daripada koneksi PPTP atau IPSec lama.
Semuanya tampak normal, tetapi koneksi tidak stabil atau lambat. Ini gejala umum double NAT — modem ISP dan router Anda sama-sama menerjemahkan alamat. Mengubah perangkat ISP ke mode bridge agar hanya satu router yang menangani NAT mengatasi sebagian besar kasus ini tanpa perlu mengubah pengaturan passthrough.
Tombol passthrough aktif, tetapi VPN tetap gagal. Firmware router yang usang sering menjadi penyebabnya, termasuk bug yang diketahui pada penerapan passthrough dari vendor tertentu. Memeriksa pembaruan firmware biasanya merupakan solusi tercepat sebelum menyimpulkan bahwa layanan VPN itu sendiri bermasalah.
VPN tersambung, tetapi setelah itu tidak ada akses internet. Masalah ini sering disebabkan oleh fitur router yang sama sekali berbeda: Application Layer Gateway, atau ALG. Beberapa router dikirim dengan pengaturan ALG untuk VPN, PPTP, atau IPsec yang sengaja diaktifkan untuk "membantu" lalu lintas VPN, tetapi justru dapat mengganggu koneksi — khususnya IPsec. Jika passthrough sudah dikonfigurasi dengan benar tetapi koneksi tetap macet setelah tersambung, cari pengaturan ALG di menu firewall atau NAT yang sama dan coba nonaktifkan.
Mengapa Memilih Guru VPN untuk Koneksi Tanpa Repot
Salah satu cara termudah agar tidak perlu memikirkan VPN passthrough adalah menggunakan VPN yang sejak awal dibangun dengan protokol modern. Guru VPN mengandalkan WireGuard® dan protokol generasi terkini lainnya yang dapat melewati NAT secara otomatis, sehingga Anda tidak perlu menelusuri menu router hanya untuk mendapatkan koneksi yang stabil.
| Fitur | Manfaat |
|---|---|
Dukungan protokol modern | Berfungsi melalui NAT tanpa konfigurasi passthrough |
Server global berkecepatan tinggi | Koneksi stabil terlepas dari konfigurasi router |
Enkripsi kuat | Perlindungan nyata, berbeda dengan passthrough saja |
Kebijakan tanpa pencatatan yang ketat | Menjaga aktivitas Anda tetap privat |
Aplikasi lintas platform | Pengaturan konsisten di berbagai perangkat tanpa perlu mengubah konfigurasi router |
Jika Anda sedang menyiapkan router baru atau mengganti router lama, ada baiknya membandingkan paket Guru VPN yang tersedia dan memeriksa lokasi server yang tersedia — memilih server terdekat yang tepat lebih berpengaruh pada kualitas koneksi daripada pengaturan router mana pun.
Pertanyaan yang Sering Diajukan
Ini adalah fitur router yang memungkinkan lalu lintas VPN — terutama dari protokol lama seperti PPTP, L2TP, dan IPSec — melewati NAT dan firewall router tanpa diblokir. Fitur ini tidak membuat atau mengenkripsi koneksi VPN dengan sendirinya.
Artinya router Anda memberi jalan bagi koneksi VPN, alih-alih memblokirnya secara tidak sengaja. Anggap saja ini sebagai pengaturan router yang mengatakan "izinkan jenis lalu lintas tertentu ini lewat", bukan fitur VPN tersendiri.
Terutama untuk konfigurasi lama: router VPN perusahaan generasi lama, perangkat keras usang yang masih menggunakan PPTP atau L2TP, serta pemecahan masalah koneksi VPN di jaringan terbatas seperti Wi-Fi hotel.
Tidak. Guru VPN menggunakan protokol modern yang secara otomatis kompatibel dengan NAT router Anda, sehingga tidak ada yang perlu diaktifkan atau dikonfigurasi di sisi router.
Membiarkan jenis passthrough yang tidak digunakan tetap aktif — terutama PPTP — memperluas permukaan serangan tanpa perlu. Secara umum, lebih aman untuk menonaktifkan protokol yang tidak Anda gunakan.
Masuk ke panel admin router Anda, cari pengaturan Security, Firewall, atau NAT, lalu nonaktifkan opsi passthrough PPTP, L2TP, atau IPSec yang tidak Anda perlukan.
Klien VPN, seperti aplikasi di ponsel atau laptop, benar-benar membuat tunnel terenkripsi. VPN passthrough hanyalah pengaturan router yang mencegah tunnel itu diblokir — fitur ini tidak menyediakan enkripsi atau perlindungan dengan sendirinya.
Kesimpulan: Pengaturan Kecil yang Tidak Perlu Diubah oleh Kebanyakan Orang
VPN passthrough mengatasi masalah yang sangat spesifik dan semakin jarang terjadi: membantu protokol VPN lama melewati NAT router tanpa memutus koneksi. Bagi kebanyakan orang yang menggunakan aplikasi VPN modern, pengaturan ini tidak melakukan apa-apa, karena protokol yang digunakan saat ini memang tidak memerlukannya. Memahami artinya dan kapan pengaturan ini benar-benar berguna terutama membantu mengatasi masalah pada konfigurasi lama sesekali — Anda tidak perlu mengkhawatirkannya untuk penggunaan VPN modern sehari-hari.


