
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN 패스스루란? 의미와 작동 방식, 필요한 경우

 핵심 요약

- VPN 패스스루의 실제 의미와 VPN 보호 기능이 아니라 라우터 기능인 이유를 알아보세요.
- PPTP, L2TP, IPSec 패스스루가 NAT 호환성 문제를 각각 어떻게 해결하는지 살펴보세요.
- 오늘날 사용되는 VPN 프로토콜에서 VPN 패스스루가 실제로 필요한지 확인해 보세요.
- 오래된 패스스루 설정을 켜 둔 경우의 보안상 장단점을 살펴보세요.
- 필요할 때 라우터에서 VPN 패스스루를 켜거나 끄는 방법을 알아보세요.
라우터 설정을 살펴보다가 "VPN Passthrough"라고 표시된 토글을 발견했다면, 이 기능이 실제로 무엇을 하는지, 그리고 건드려야 하는지 궁금했을 수 있습니다. 간단히 말해 VPN 패스스루는 VPN 서비스가 아니라 라우터 기능입니다. 그 자체로 보안 연결을 만들거나 데이터를 암호화하지 않습니다. 이미 라우터를 통과하려는 VPN 트래픽이 방화벽에 실수로 차단되지 않도록 해 줄 뿐입니다.
VPN 패스스루의 의미를 이해하려면 네트워킹의 훨씬 오래된 개념인 NAT부터 알아야 합니다. NAT는 여러 기기가 하나의 인터넷 연결을 공유할 수 있게 라우터가 사용하는 시스템입니다. NAT는 암호화된 VPN 터널을 고려해 설계되지 않았고, 특히 오래된 VPN 프로토콜은 NAT를 혼란스럽게 하는 경우가 많습니다. 바로 이 불일치를 해결하기 위해 패스스루가 만들어졌습니다.
예를 들어 Guru VPN 같은 최신 VPN 앱은 NAT와 기본적으로 호환되는 프로토콜을 사용하므로 대부분 이 문제를 신경 쓸 필요가 없습니다. 그래도 VPN 패스스루가 무엇인지, 어떻게 작동하는지, 여전히 중요한 몇 가지 상황은 무엇인지 알아둘 만합니다.
핵심 요약
- VPN 패스스루의 실제 의미와 VPN 보호 기능이 아니라 라우터 기능인 이유를 알아보세요.
- PPTP, L2TP, IPSec 패스스루가 NAT 호환성 문제를 각각 어떻게 해결하는지 살펴보세요.
- 오늘날 사용되는 VPN 프로토콜에서 VPN 패스스루가 실제로 필요한지 확인해 보세요.
- 오래된 패스스루 설정을 켜 둔 경우의 보안상 장단점을 살펴보세요.
- 필요할 때 라우터에서 VPN 패스스루를 켜거나 끄는 방법을 알아보세요.
VPN 패스스루란?
VPN 패스스루는 VPN 자체가 아니라 라우터의 설정입니다. 라우터는 이미 네트워크 주소 변환(Network Address Translation, NAT)을 수행합니다. 주소와 포트를 함께 추적한다는 점을 구체적으로 설명하는 라우터 문서에서는 이를 NAPT, 즉 네트워크 주소 및 포트 변환(Network Address and Port Translation)이라고 표기하기도 합니다. 이를 통해 네트워크에 연결된 노트북, 휴대전화, 스마트 TV 등 모든 기기가 하나의 공인 IP 주소를 공유할 수 있습니다. NAT는 IP 주소와 포트 번호를 바탕으로 연결을 추적한 뒤 응답을 올바른 기기로 라우팅합니다.
문제는 오래된 VPN 프로토콜이 이 시스템과 잘 맞지 않는다는 점입니다. 어떤 프로토콜은 NAT가 읽어야 하는 패킷 헤더를 암호화하고, 다른 프로토콜은 표준 포트 번호를 아예 사용하지 않습니다. 별도의 지원이 없으면 라우터의 NAT가 해당 트래픽을 그냥 버려 VPN 연결이 완료되지 않을 수 있습니다. VPN 패스스루 설정은 바로 이 간극을 메우기 위한 기능입니다. 이 트래픽을 인식해 기본적으로 차단하는 대신 통과시킵니다.
이 기능이 하는 일과 하지 않는 일을 정확히 구분할 필요가 있습니다. VPN 패스스루는 아무것도 암호화하지 않고, 터널을 만들지 않으며, 라우터를 VPN 서버로 바꾸지도 않습니다. 기기의 앱이나 VPN 클라이언트로 작동하는 라우터 등 다른 곳에서 시작된 VPN 연결이 실제로 통과하도록 길을 터 줄 뿐입니다.
VPN 패스스루와 VPN 클라이언트 비교
Guru VPN 앱과 같은 VPN 클라이언트가 실제로 암호화된 터널을 만들고 트래픽을 보호합니다. VPN 패스스루는 단순히 통신 경로를 열어 주는 기능입니다. 그 자체로는 아무것도 보호하지 않고, 다른 곳에서 이미 암호화된 연결이 차단되지 않게 할 뿐입니다. 둘을 혼동하기 쉽지만 차이는 중요합니다. 뒤에 VPN 연결이 없다면 패스스루를 켜도 개인정보 보호 효과는 전혀 없습니다.
VPN 패스스루는 어떻게 작동하나요?
일반적으로 패스스루가 필요한 세 가지 구형 프로토콜은 각기 다른 방식으로 NAT 문제를 일으키며, 라우터도 프로토콜마다 조금씩 다르게 처리합니다.
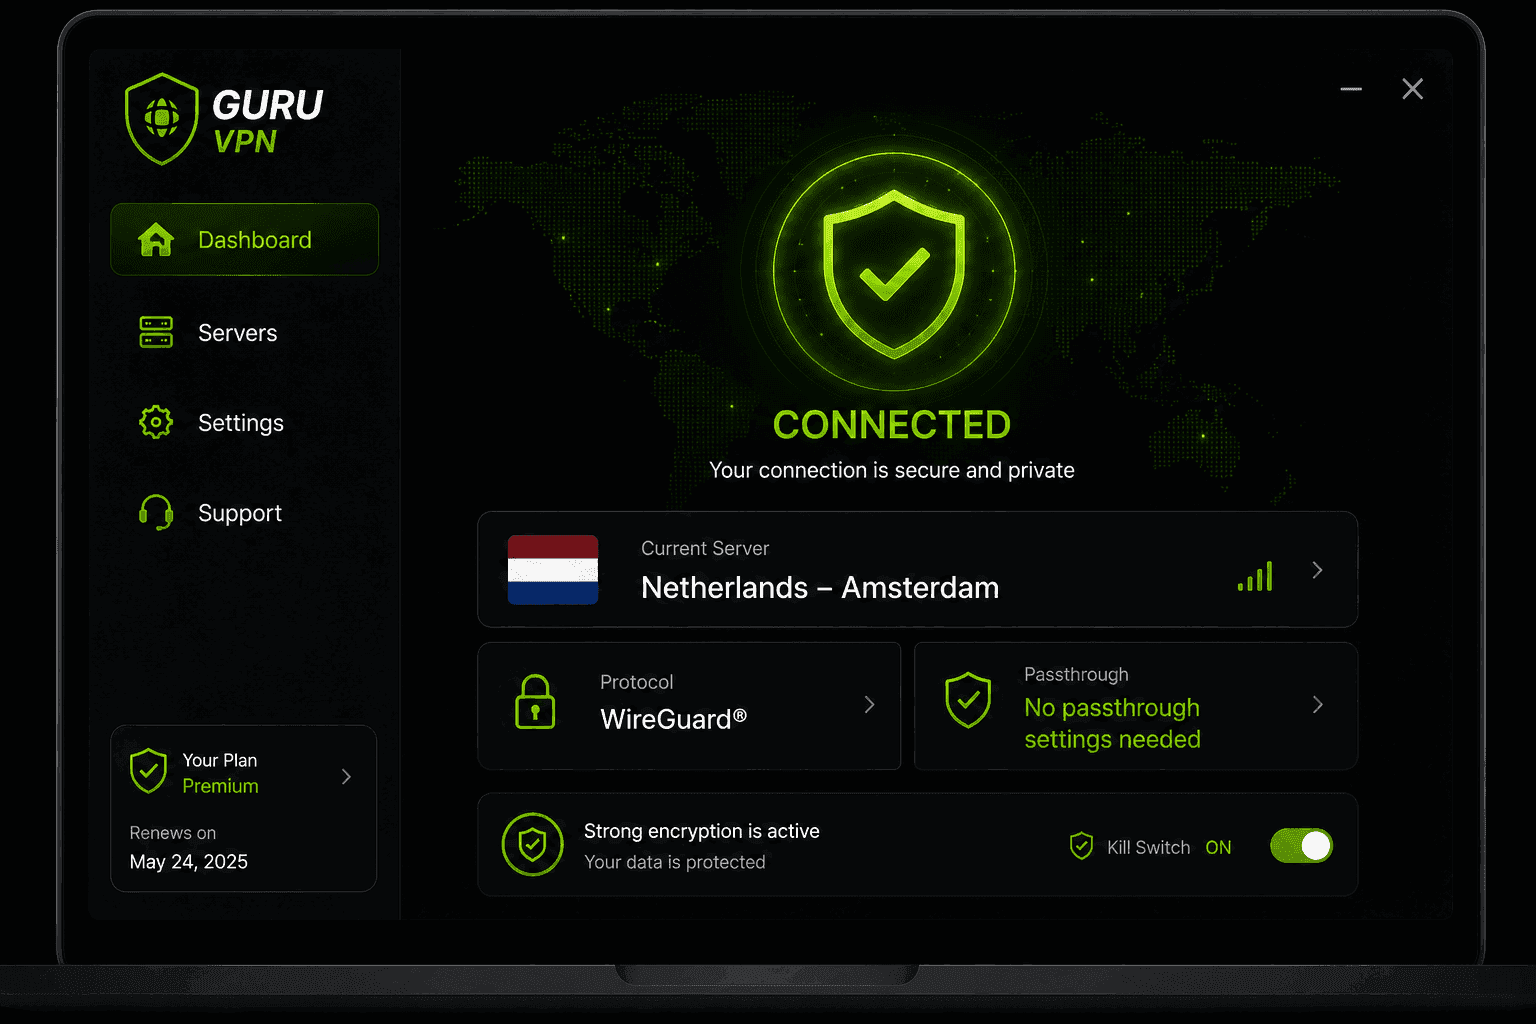
PPTP 패스스루 — PPTP 터널은 표준 TCP/UDP 포트 대신 GRE(Generic Routing Encapsulation)를 사용하므로 NAT가 일반적인 방식으로 추적할 수 없습니다. 패스스루는 각 세션에 Call ID를 할당해 이를 보완하며, 이 ID는 NAT가 보통 사용하는 포트 번호를 대신합니다.
L2TP 패스스루 — L2TP도 비슷한 문제가 있어 패스스루가 들어오고 나가는 패킷에 Session ID를 할당합니다. 이를 통해 일반적인 포트 번호가 없어도 라우터가 트래픽을 올바른 기기와 연결할 수 있습니다.
IPsec 패스스루 — IPsec은 NAT가 보통 읽는 패킷 헤더를 암호화합니다. 따라서 패스스루는 NAT-T(NAT Traversal)에 의존합니다. NAT-T는 IPsec 트래픽을 표준 UDP 패킷 안에 넣으며, 보통 포트 4500을 사용해 NAT에 일반 트래픽처럼 보이게 합니다. 라우터에 따라 이 방식은 송수신 방향별로 다르게 작동할 수 있습니다. 이 때문에 IPsec 연결은 PPTP나 L2TP보다 추가 문제 해결이 필요한 경우가 있습니다.
VPN 패스스루 유형 한눈에 보기
| 프로토콜 | NAT 문제 | 패스스루 해결 방식 | 오늘날에도 흔히 사용되나요? |
|---|---|---|---|
PPTP | GRE 사용, 표준 포트 없음 | Call ID로 포트 번호 대체 | 드묾 — 오래되고 안전하지 않음 |
L2TP | 유사한 포트 추적 문제 | Session ID 할당 | 가끔 사용, 대부분 구형 시스템 |
IPSec | 암호화된 헤더가 NAT를 차단 | NAT-T(UDP 캡슐화) | 일부 기업용 VPN에서 여전히 사용 |
VPN 패스스루와 포트 포워딩 비교
두 설정은 같은 라우터 메뉴에 있어 자주 혼동되지만, 해결하는 문제는 서로 다릅니다. 포트 포워딩은 사용자가 직접 구성하는 기능입니다. 특정 포트를 선택해 해당 포트로 들어오는 모든 트래픽을 특정 기기 하나로 보내도록 라우터에 지정합니다. 게임 서버를 호스팅하거나 집에 있는 보안 카메라에 원격으로 접속할 때 유용합니다. 프로토콜에 구애받지 않으며, 무엇을 왜 포워딩하는지 정확히 알아야 합니다.
반면 VPN 패스스루는 프로토콜을 인식하며 대부분 자동으로 작동합니다. 포트를 지정할 필요 없이 PPTP, L2TP, IPSec 트래픽 패턴을 인식해 나가는 VPN 연결이 완료되도록 적절한 방법을 적용합니다. 무엇을 "포워딩"할지 선택하지 않아도 됩니다. 라우터가 인식된 VPN 트래픽을 통과시키거나 차단할 뿐입니다. VPN 연결 문제를 해결하려고 라우터에서 두 설정을 모두 발견했다면, 거의 항상 관련 있는 설정은 패스스루입니다. 일반적인 VPN 앱을 작동시키기 위해 포트 포워딩을 건드릴 일은 거의 없습니다.
VPN 패스스루가 필요한가요?
오늘날 대부분의 사용자에게 솔직한 답은 아니요입니다. OpenVPN, WireGuard, IKEv2 같은 최신 VPN 프로토콜은 NAT와 기본적으로 호환되도록 설계되어 패스스루가 해결하려는 문제를 일으키지 않습니다. VPN 앱이 이러한 프로토콜 중 하나를 사용한다면(현재 대부분의 서비스가 그렇습니다) 작동을 위해 라우터에서 특별한 패스스루 설정을 켤 필요가 없습니다.
다만 몇 가지 제한적인 상황에서는 패스스루가 여전히 중요합니다. 사이트 간 연결에 IPsec을 사용하는 구형 VPN 라우터를 운영하는 기업, PPTP나 L2TP만 지원하는 오래된 하드웨어, 호텔이나 공용 Wi-Fi 라우터가 VPN 트래픽을 아예 차단하는 등 제한적인 네트워크에서의 문제 해결이 여기에 해당합니다. 이런 경우 패스스루 설정을 전환해 보는 것은 먼저 확인할 만한 방법 중 하나입니다.
알아둘 만한 관련 문제로 더블 NAT가 있습니다. ISP 모뎀 겸 라우터와 개인 라우터가 모두 NAT를 수행하면, 최신 VPN 연결도 트래픽이 두 번 변환되는 탓에 간혹 문제가 생길 수 있습니다. ISP 기기를 브리지 모드로 설정해 개인 라우터만 NAT를 처리하도록 하면 대개 패스스루 설정을 건드리지 않고도 해결됩니다.
VPN 패스스루를 켜 둘 때의 보안 위험
패스스루 설정 자체가 본질적으로 위험한 것은 아니지만, 사용하지 않는 설정을 켜 두면 불필요한 공격 표면이 늘어납니다. 특히 PPTP는 알려진 암호화 취약점이 있는 구식 프로토콜입니다. PPTP를 전혀 사용하지 않는 라우터에서 PPTP 패스스루를 켜 두면 위험만 더할 뿐입니다. 대부분의 라우터 및 보안 업체가 제시하는 일반적인 권고는 간단합니다. 실제로 사용하지 않는 패스스루 프로토콜은 비활성화하고, 라우터 펌웨어를 최신 상태로 유지하며, 다른 방화벽 규칙과 마찬가지로 이 설정도 주기적으로 검토하세요.
라우터에서 VPN 패스스루를 켜거나 끄는 방법
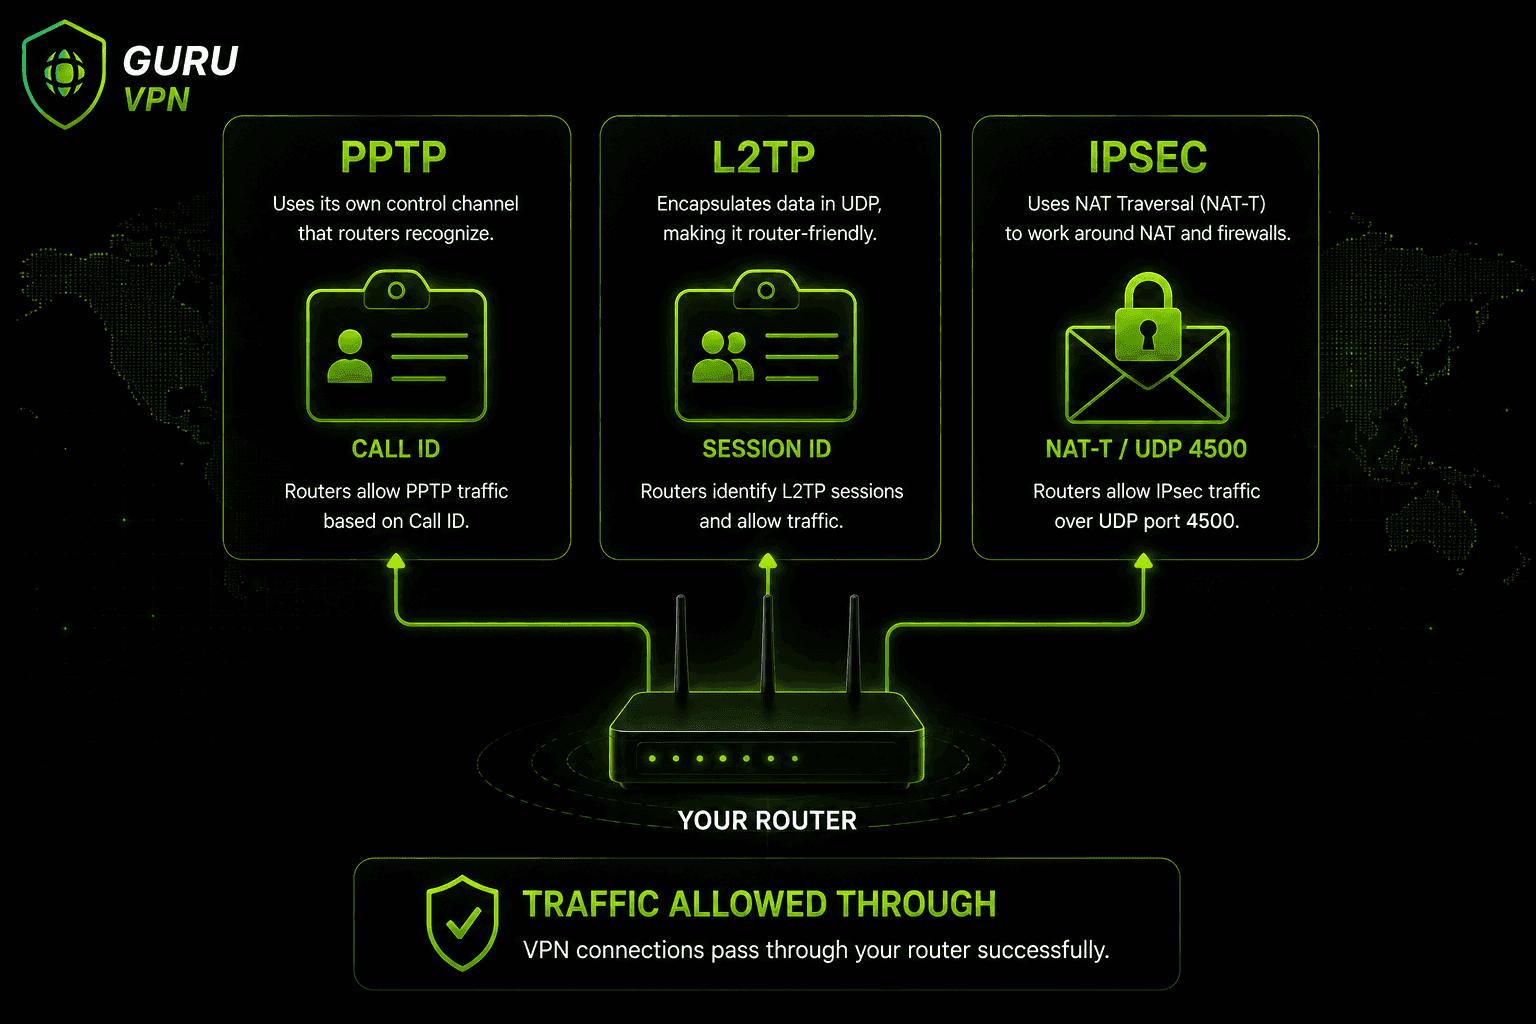
제조업체마다 메뉴 이름은 다르지만 일반적인 절차는 비슷합니다.
- 보통 192.168.1.1 또는 192.168.0.1 같은 주소에서 라우터 관리자 패널에 로그인합니다.
- Security, Firewall, VPN 또는 NAT Forwarding이라고 표시된 섹션을 찾습니다.
- PPTP Passthrough, L2TP Passthrough, IPSec Passthrough의 개별 토글을 찾습니다.
- 실제로 필요한 설정만 켜고 나머지는 끕니다.
- 설정을 저장하고 안내가 표시되면 라우터를 재부팅합니다.
인기 있는 TP-Link 모델을 비롯한 대부분의 가정용 라우터는 이러한 설정이 기본적으로 켜진 상태로 출시됩니다. 따라서 특정 연결 문제를 해결하는 경우가 아니라면 설정할 것이 없는 경우가 많습니다.
주요 라우터 브랜드에서 설정 찾기
앞서 소개한 메뉴 이름은 일반적인 표현입니다. 널리 쓰이는 몇몇 브랜드에서는 대략 다음 위치에서 같은 설정을 찾을 수 있습니다.
TP-Link — Advanced → NAT Forwarding → VPN Passthrough에서 PPTP, L2TP, IPsec 토글이 보통 한 페이지에 함께 표시됩니다.
Netgear(Nighthawk 및 유사 모델) — Advanced → Setup → WAN Setup에서 패스스루 옵션을 찾을 수 있습니다. Disable Port Scan 및 DoS Protection 같은 설정도 함께 있습니다. DoS Protection이 지나치게 공격적으로 설정되어 있으면 패스스루가 올바르게 구성되어 있어도 VPN 트래픽에 간섭할 수 있으므로 이 설정도 확인해 볼 만합니다.
Asus — 라우터의 로컬 관리자 페이지나 asusrouter.com에서 WAN → NAT Passthrough로 이동하면 PPTP, L2TP, IPsec이 별도의 토글로 표시됩니다.
Linksys — Security → VPN Passthrough에 있으며, 보통 세 프로토콜 토글이 한 화면에 모여 있습니다.
펌웨어 버전에 따라 메뉴의 정확한 이름은 달라집니다. 메뉴가 정확히 일치하지 않는다면, 모든 설정 탭을 일일이 눌러 보는 것보다 라우터 모델명과 "VPN passthrough"를 함께 검색하는 편이 대개 현재 메뉴 경로를 더 빨리 찾는 데 도움이 됩니다.
VPN 패스스루의 흔한 문제와 해결 방법
VPN에 연결된 뒤 몇 분 지나면 연결이 끊깁니다. 이는 IPSec 패스스루의 NAT-T 처리 시간이 초과되고 있음을 나타내는 경우가 많습니다. 라우터에서 NAT keepalive 간격을 조정할 수 있는지 확인하고, 상위 네트워크에서 ISP가 UDP 포트 4500을 차단하지 않는지도 확인하세요.
호텔이나 공항 네트워크에서 VPN이 전혀 연결되지 않습니다. 제한적인 공용 네트워크는 패스스루 설정 여부와 상관없이 VPN 트래픽을 아예 차단하기도 합니다. VPN 앱에서 프로토콜을 바꿀 수 있다면 WireGuard 같은 최신 옵션을 사용해 보세요. 구형 PPTP나 IPSec 연결보다 이런 제한을 더 잘 우회하는 경우가 많습니다.
문제없어 보이지만 연결이 불안정하거나 느립니다. 더블 NAT의 전형적인 증상입니다. ISP 모뎀과 개인 라우터가 모두 주소를 변환하는 상황입니다. ISP 기기를 브리지 모드로 전환해 라우터 하나만 NAT를 처리하도록 하면 패스스루 설정을 건드리지 않고도 대부분의 경우 해결됩니다.
패스스루 토글은 켜져 있지만 VPN은 여전히 연결되지 않습니다. 오래된 라우터 펌웨어가 흔한 원인입니다. 일부 제조업체의 패스스루 구현에는 알려진 버그가 있기도 합니다. VPN 서비스 자체의 문제라고 판단하기 전에 펌웨어 업데이트가 있는지 확인하는 것이 대개 가장 빠른 해결 방법입니다.
VPN에 연결되지만 그 뒤 인터넷에 접속할 수 없습니다. 이 문제는 대개 전혀 다른 라우터 기능인 애플리케이션 계층 게이트웨이(Application Layer Gateway, ALG) 때문에 발생합니다. 일부 라우터는 VPN 트래픽을 "돕기" 위해 VPN, PPTP 또는 IPsec ALG 설정을 기본적으로 켜 두지만, 특히 IPsec에서는 오히려 연결을 방해할 수 있습니다. 패스스루가 올바르게 설정되어 있는데도 연결된 뒤 멈춘다면 같은 방화벽 또는 NAT 메뉴에서 ALG 설정을 찾아 비활성화해 보세요.
번거로움 없는 연결을 위한 Guru VPN 선택 이유
VPN 패스스루를 아예 신경 쓰지 않는 가장 간단한 방법 중 하나는 처음부터 최신 프로토콜을 기반으로 하는 VPN을 사용하는 것입니다. Guru VPN은 WireGuard® 및 최신 세대의 다른 프로토콜을 사용해 NAT를 자동으로 통과하므로 안정적인 연결을 위해 라우터 메뉴를 뒤질 필요가 없습니다.
| 기능 | 혜택 |
|---|---|
최신 프로토콜 지원 | 패스스루 설정 없이 NAT 통과 |
빠른 글로벌 서버 | 라우터 구성에 관계없이 안정적인 연결 |
강력한 암호화 | 패스스루만으로는 얻을 수 없는 실질적인 보호 |
엄격한 노로그 정책 | 온라인 활동을 비공개로 유지 |
다양한 플랫폼용 앱 | 기기마다 일관된 설정, 라우터 조정 불필요 |
새 라우터를 설정하거나 오래된 라우터를 교체하려는 경우 현재 제공되는 Guru VPN 요금제를 비교하고 이용 가능한 서버 위치를 확인해 보세요. 가까운 서버를 잘 선택하면 어떤 라우터 설정을 바꾸는 것보다 연결 품질 개선에 더 도움이 됩니다.
자주 묻는 질문
VPN 트래픽, 특히 PPTP, L2TP, IPSec 같은 구형 프로토콜의 트래픽이 라우터의 NAT와 방화벽에 차단되지 않고 통과하도록 해 주는 라우터 기능입니다. VPN 연결을 직접 만들거나 암호화하지는 않습니다.
라우터가 VPN 연결을 실수로 차단하지 않고 통과시킨다는 뜻입니다. 그 자체로 VPN 기능을 제공하는 것이 아니라, "이 특정 유형의 트래픽을 통과시킨다"고 지정하는 라우터 설정이라고 생각하면 됩니다.
주로 구형 구성에 사용됩니다. 오래된 기업용 VPN 라우터, 여전히 PPTP나 L2TP를 사용하는 구식 하드웨어, 호텔 Wi-Fi처럼 제한적인 네트워크에서 VPN 연결 문제를 해결할 때가 이에 해당합니다.
아니요. Guru VPN은 라우터의 NAT와 자동으로 호환되는 최신 프로토콜을 사용하므로 라우터에서 켜거나 구성할 설정이 없습니다.
사용하지 않는 패스스루 유형을 켜 두면, 특히 PPTP의 경우 불필요한 공격 표면이 늘어납니다. 일반적으로 실제로 사용하지 않는 프로토콜은 비활성화하는 편이 더 안전합니다.
라우터 관리자 패널에 로그인해 Security, Firewall 또는 NAT 설정을 찾은 다음, 필요하지 않은 PPTP, L2TP 또는 IPSec 패스스루 옵션을 끄세요.
휴대전화나 노트북의 앱과 같은 VPN 클라이언트가 실제로 암호화된 터널을 만듭니다. VPN 패스스루는 그 터널이 차단되지 않도록 하는 라우터 설정일 뿐이며, 그 자체로 암호화나 보호 기능을 제공하지 않습니다.
결론: 대부분의 사람이 건드릴 필요가 없는 작은 설정
VPN 패스스루는 오래된 VPN 프로토콜이 연결 중단 없이 라우터의 NAT를 통과하도록 도와, 점점 드물어지는 매우 구체적인 문제를 해결합니다. 최신 VPN 앱을 사용하는 대부분의 사람에게 패스스루는 조용히 아무 일도 하지 않는 설정입니다. 오늘날 사용되는 프로토콜은 애초에 이 기능이 필요하지 않기 때문입니다. 그 의미와 실제로 중요한 경우를 알아두면 가끔 있는 구형 구성의 문제를 해결하는 데 도움이 됩니다. 일상적인 최신 VPN 사용에서는 걱정할 필요가 없습니다.


