
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Qu’est-ce que le VPN passthrough ? Définition, fonctionnement et cas où vous en avez besoin

 Points clés

- Comprendre ce que signifie réellement le VPN passthrough — et pourquoi il s’agit d’une fonction du routeur, pas d’une forme de protection VPN.
- Découvrir comment le passthrough PPTP, L2TP et IPSec résout différemment les problèmes de compatibilité avec le NAT.
- Déterminer si vous avez réellement besoin du VPN passthrough avec les protocoles VPN utilisés aujourd’hui.
- Découvrir les compromis en matière de sécurité liés au maintien de paramètres de passthrough obsolètes.
- Suivre des étapes claires pour activer ou désactiver le VPN passthrough sur votre routeur si nécessaire.
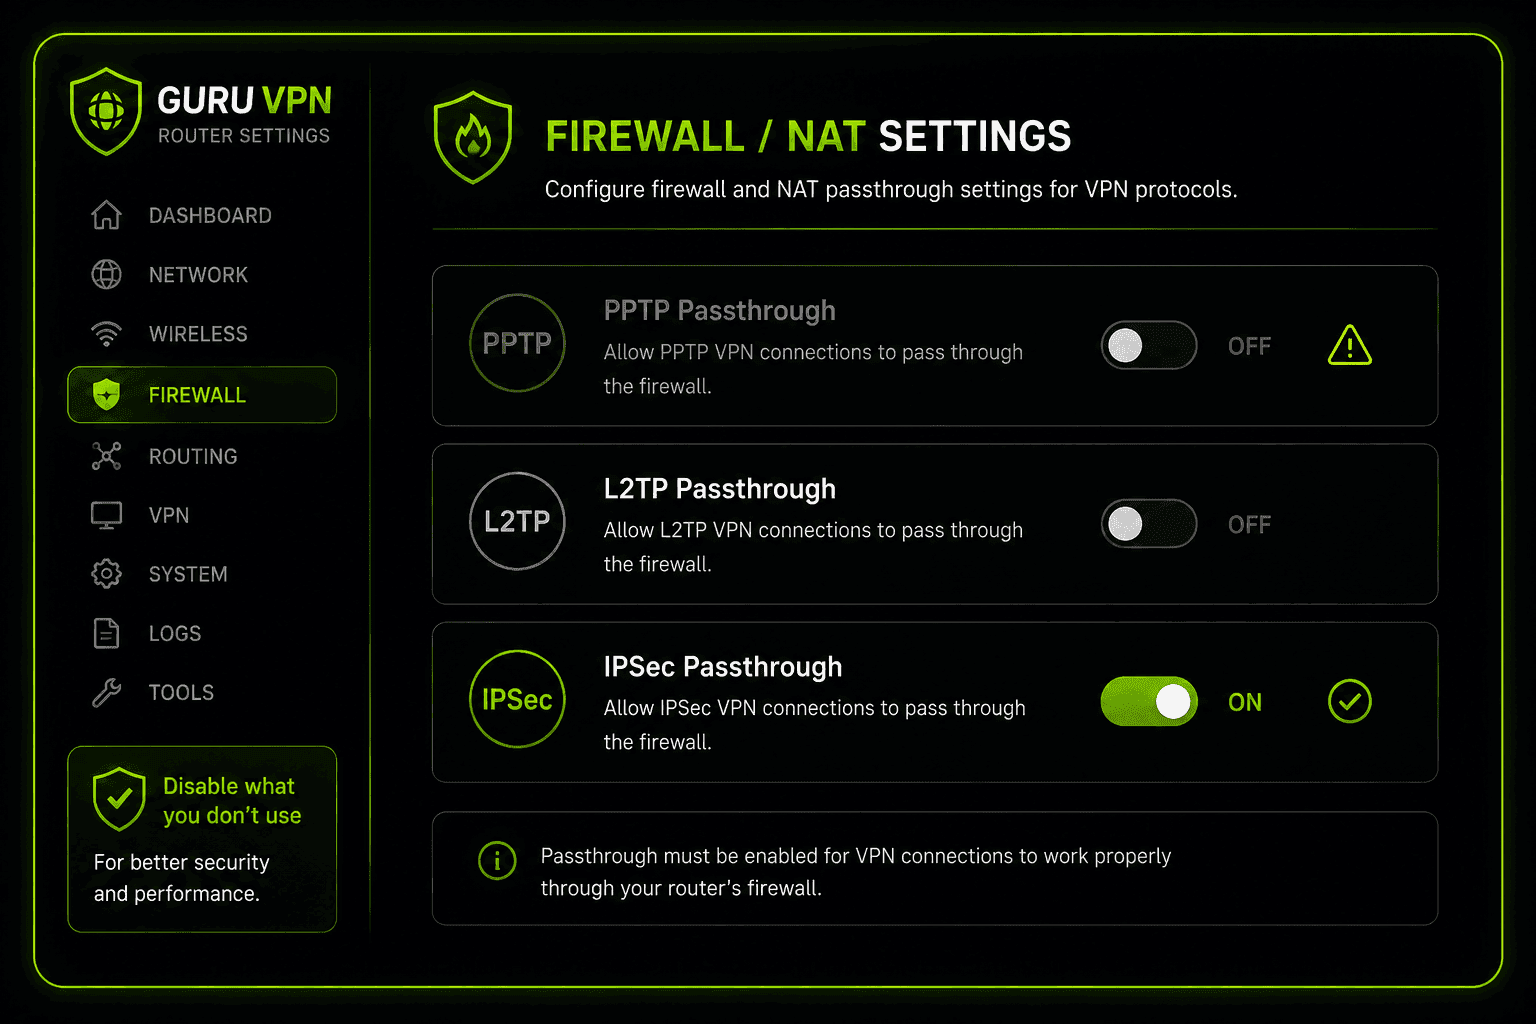
Si vous avez exploré les paramètres de votre routeur et repéré une option intitulée « VPN Passthrough », vous vous êtes probablement demandé à quoi elle sert réellement — et s’il faut y toucher. En bref, le VPN passthrough est une fonction du routeur, pas un service VPN. Il ne crée pas de connexion sécurisée et ne chiffre rien à lui seul ; il veille simplement à ce que le pare-feu de votre routeur ne bloque pas par inadvertance le trafic VPN qui tente déjà de passer.
Pour comprendre la signification du VPN passthrough, il faut commencer par un mécanisme réseau bien plus ancien : le NAT, le système utilisé par votre routeur pour permettre à plusieurs appareils de partager une même connexion Internet. Le NAT n’a jamais été conçu en tenant compte des tunnels VPN chiffrés, et les anciens protocoles VPN, en particulier, ont tendance à le perturber. C’est précisément ce décalage que le passthrough a été conçu pour corriger.
Les applications VPN modernes comme Guru VPN rendent généralement ce problème obsolète, car elles utilisent des protocoles compatibles avec le NAT dès le départ. Il reste néanmoins utile de comprendre ce qu’est le VPN passthrough, comment il fonctionne et dans quelles rares situations il compte encore.
Points clés à retenir
- Comprendre ce que signifie réellement le VPN passthrough — et pourquoi il s’agit d’une fonction du routeur, pas d’une forme de protection VPN.
- Découvrir comment le passthrough PPTP, L2TP et IPSec résout différemment les problèmes de compatibilité avec le NAT.
- Déterminer si vous avez réellement besoin du VPN passthrough avec les protocoles VPN utilisés aujourd’hui.
- Découvrir les compromis en matière de sécurité liés au maintien de paramètres de passthrough obsolètes.
- Suivre des étapes claires pour activer ou désactiver le VPN passthrough sur votre routeur si nécessaire.
Qu’est-ce que le VPN passthrough ?
Le VPN passthrough est un paramètre de votre routeur, pas un VPN en soi. Votre routeur utilise déjà la traduction d’adresses réseau (Network Address Translation, NAT) — parfois appelée NAPT, ou Network Address and Port Translation, dans les documents de routeur qui précisent que l’adresse et le port sont suivis ensemble — pour permettre à tous les appareils de votre réseau — ordinateur portable, téléphone, téléviseur connecté — de partager une seule adresse IP publique. Pour cela, le NAT suit les connexions au moyen des adresses IP et des numéros de port, puis achemine les réponses vers le bon appareil.
Le problème, c’est que les anciens protocoles VPN ne s’accordent pas bien avec ce système. Certains chiffrent les en-têtes des paquets mêmes que le NAT doit lire ; d’autres n’utilisent pas du tout les numéros de port standard. Sans aide, le NAT du routeur peut simplement abandonner ce trafic, et la connexion VPN n’aboutit jamais. Le paramètre VPN passthrough existe précisément pour combler cette lacune : il reconnaît ce trafic et le laisse passer au lieu de le bloquer par défaut.
Il est important de préciser ce que cela fait et ne fait pas : le VPN passthrough ne chiffre rien, ne crée pas de tunnel et ne transforme pas votre routeur en serveur VPN. Il s’efface simplement pour qu’une connexion VPN lancée ailleurs — par une application sur votre appareil ou par un routeur utilisé comme client VPN — puisse effectivement passer.
VPN passthrough et client VPN
Un client VPN, comme l’application Guru VPN, construit réellement le tunnel chiffré et protège votre trafic. Le VPN passthrough n’est qu’un mécanisme de passage : il ne protège rien à lui seul, il évite uniquement de bloquer une connexion déjà chiffrée ailleurs. Il est courant de confondre les deux, mais la distinction compte : activer le passthrough seul n’apporte aucun avantage en matière de confidentialité s’il n’y a pas de connexion VPN derrière.
Comment fonctionne le VPN passthrough ?
Chacun des trois anciens protocoles qui nécessitent généralement le passthrough rencontre les problèmes liés au NAT à sa manière, et les routeurs les gèrent chacun un peu différemment :
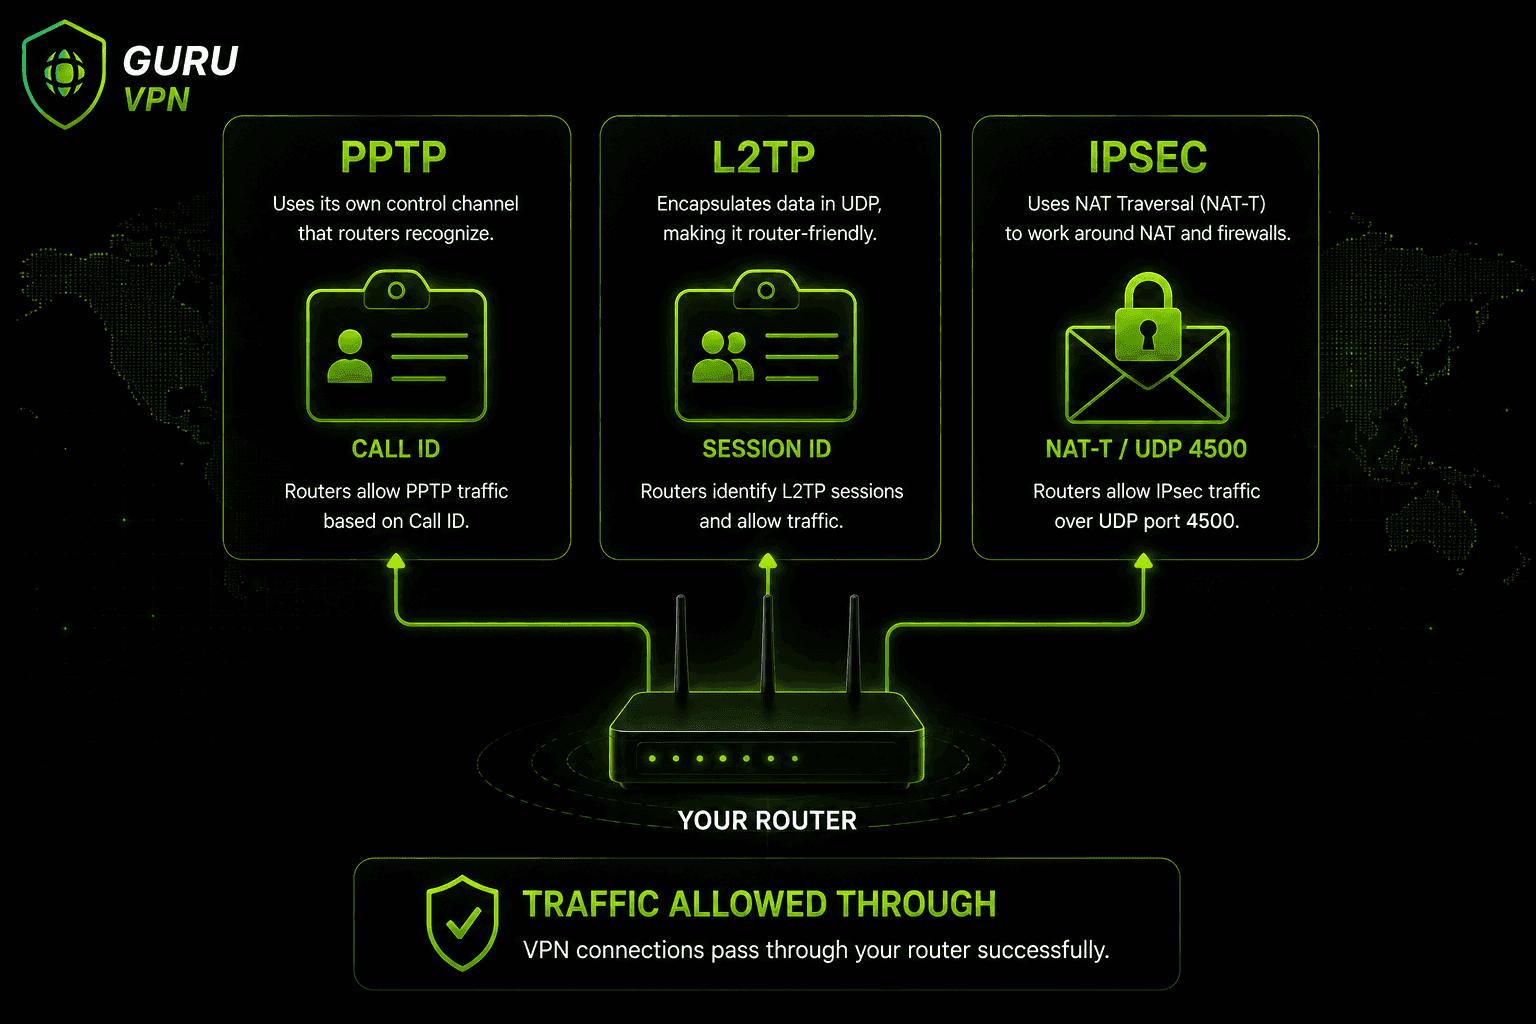
Passthrough PPTP — Les tunnels PPTP utilisent GRE (Generic Routing Encapsulation) au lieu des ports TCP/UDP standard. Le NAT ne peut pas suivre ce trafic GRE de façon habituelle. Le passthrough compense en attribuant un Call ID à chaque session, qui remplace le numéro de port que le NAT utiliserait normalement.
Passthrough L2TP — L2TP présente un problème similaire ; le passthrough attribue donc un Session ID aux paquets entrants et sortants, ce qui permet au routeur d’associer le trafic au bon appareil, même en l’absence d’un numéro de port classique.
Passthrough IPsec — IPsec chiffre les en-têtes des paquets que le NAT devrait normalement lire. Le passthrough s’appuie donc sur NAT-T (NAT Traversal), qui encapsule le trafic IPsec dans des paquets UDP standard, généralement sur le port 4500, afin qu’il ressemble à du trafic ordinaire pour le NAT. Selon le routeur, cette méthode peut se comporter de manière asymétrique ; c’est pourquoi les connexions IPsec nécessitent parfois davantage de dépannage que les connexions PPTP ou L2TP.
Les types de VPN passthrough en un coup d’œil
| Protocole | Problème lié au NAT | Solution de passthrough | Encore courant aujourd’hui ? |
|---|---|---|---|
PPTP | Utilise GRE, sans ports standard | Remplacement par un Call ID | Rare — obsolète et non sécurisé |
L2TP | Problème similaire de suivi des ports | Attribution d’un Session ID | Occasionnel, surtout sur les systèmes anciens |
IPSec | Les en-têtes chiffrés bloquent le NAT | NAT-T (encapsulation UDP) | Encore utilisé dans certains VPN d’entreprise |
VPN passthrough et redirection de port
Ces deux paramètres se trouvent sur la même page du routeur et sont souvent confondus, mais ils répondent à des problèmes différents. La redirection de port se configure manuellement : vous choisissez un port précis et demandez au routeur d’envoyer tout le trafic entrant sur ce port vers un appareil particulier — pratique pour héberger un serveur de jeu ou accéder à distance à une caméra de sécurité domestique. Elle ne dépend pas du protocole et suppose que vous sachiez exactement ce que vous redirigez et pourquoi.
À l’inverse, le VPN passthrough tient compte du protocole et fonctionne essentiellement de manière automatique. Il ne vous demande pas d’indiquer des ports ; il reconnaît les schémas de trafic PPTP, L2TP ou IPSec et applique la solution appropriée pour qu’une connexion VPN sortante puisse aboutir. Vous ne choisissez pas ce que vous voulez « rediriger » : le routeur laisse passer ou non le trafic VPN qu’il reconnaît. Si vous dépannez une connexion VPN et trouvez ces deux paramètres dans votre routeur, le passthrough est presque toujours celui qui vous concerne ; la redirection de port doit rarement être modifiée pour qu’une application VPN standard fonctionne.
Avez-vous besoin du VPN passthrough ?
Pour la plupart des gens aujourd’hui, la réponse honnête est non. Les protocoles VPN modernes — OpenVPN, WireGuard et IKEv2 — ont été conçus pour fonctionner avec le NAT dès le départ ; ils ne provoquent donc jamais le problème que le passthrough vise à corriger. Si votre application VPN utilise l’un de ces protocoles (ce qui est le cas de la plupart des services actuels), votre routeur n’a besoin d’aucun paramètre passthrough spécial pour qu’elle fonctionne.
Le passthrough reste utile dans quelques cas plus spécifiques : les entreprises qui utilisent d’anciens routeurs VPN reposant sur IPsec pour des connexions site à site, les équipements plus anciens encore limités à PPTP ou L2TP, ainsi que le dépannage sur des réseaux restrictifs — les routeurs d’hôtels ou de réseaux Wi-Fi publics bloquent parfois complètement le trafic VPN, et tester l’activation ou la désactivation des paramètres de passthrough fait partie des premières choses à envisager.
Un problème connexe à connaître : le double NAT. Si votre modem-routeur fourni par votre FAI et votre propre routeur effectuent tous deux une traduction NAT, les connexions VPN — même modernes — peuvent parfois rencontrer des difficultés simplement parce que le trafic est traduit deux fois. Mettre l’appareil du FAI en mode pont, de sorte que seul votre routeur gère le NAT, résout généralement le problème sans toucher aux paramètres de passthrough.
Risques de sécurité liés au maintien du VPN passthrough activé
Les paramètres de passthrough ne sont pas dangereux en soi, mais laisser activés ceux dont vous ne vous servez pas élargit inutilement la surface d’attaque. PPTP, en particulier, est un protocole véritablement obsolète dont les faiblesses de chiffrement sont connues ; laisser le passthrough PPTP activé sur un routeur qui n’utilise jamais PPTP ne fait qu’ajouter des risques. Les recommandations générales de la plupart des fabricants de routeurs et des fournisseurs de sécurité sont simples : désactivez les protocoles passthrough que vous n’utilisez pas réellement, maintenez le micrologiciel de votre routeur à jour et vérifiez périodiquement ces paramètres comme vous le feriez pour toute autre règle de pare-feu.
Comment activer ou désactiver le VPN passthrough sur votre routeur
Les noms exacts des menus varient selon le fabricant, mais les étapes générales sont les mêmes :
- Connectez-vous au panneau d’administration de votre routeur, généralement à une adresse telle que 192.168.1.1 ou 192.168.0.1.
- Recherchez une section intitulée Security (Sécurité), Firewall (Pare-feu), VPN ou NAT Forwarding (Redirection NAT).
- Repérez les boutons d’activation individuels pour PPTP Passthrough, L2TP Passthrough et IPSec Passthrough.
- Activez uniquement ceux dont vous avez réellement besoin et désactivez les autres.
- Enregistrez vos paramètres et redémarrez le routeur si vous y êtes invité.
La plupart des routeurs grand public, y compris les modèles TP-Link populaires, sont livrés avec ces paramètres activés par défaut. Dans bien des cas, il n’y a donc rien à configurer, sauf si vous dépannez un problème de connexion précis.
Où trouver ces paramètres sur les marques de routeurs courantes
Les noms de menus ci-dessus sont génériques ; voici à peu près où se trouvent les mêmes paramètres sur quelques marques largement utilisées :
TP-Link — Advanced → NAT Forwarding → VPN Passthrough ; les options PPTP, L2TP et IPsec apparaissent généralement ensemble sur une même page.
Netgear (Nighthawk et modèles similaires) — Advanced → Setup → WAN Setup ; les options de passthrough se trouvent à côté de paramètres comme Disable Port Scan et DoS Protection. Il vaut aussi la peine de les vérifier, car une protection DoS trop agressive peut perturber le trafic VPN même lorsque le passthrough est correctement configuré.
Asus — accessible depuis la page d’administration locale du routeur ou à l’adresse asusrouter.com, sous WAN → NAT Passthrough, où PPTP, L2TP et IPsec figurent sous forme d’options distinctes.
Linksys — Security → VPN Passthrough, avec généralement les trois options de protocole regroupées sur un seul écran.
Le libellé exact change selon les versions du micrologiciel. Si un menu ne correspond pas exactement, recherchez votre modèle de routeur précis avec « VPN passthrough » : vous trouverez généralement le chemin actuel plus vite qu’en parcourant tous les onglets de paramètres.
Problèmes courants de VPN passthrough et solutions
Le VPN se connecte, puis se déconnecte au bout de quelques minutes. Cela indique souvent un délai d’expiration du passthrough IPSec et de sa gestion NAT-T. Vérifiez si votre routeur permet de régler les intervalles des messages keepalive NAT et confirmez que le port UDP 4500 n’est pas bloqué en amont par votre FAI.
Le VPN ne se connecte pas du tout sur le réseau d’un hôtel ou d’un aéroport. Les réseaux publics restrictifs bloquent parfois complètement le trafic VPN, passthrough ou non. Si votre application VPN permet de changer de protocole, essayer une option moderne comme WireGuard permet souvent de contourner ces restrictions plus efficacement que les anciennes connexions PPTP ou IPSec.
Tout semble correct, mais la connexion est instable ou lente. C’est un symptôme classique du double NAT : votre modem fourni par le FAI et votre propre routeur traduisent tous deux les adresses. Passer l’appareil du FAI en mode pont, de sorte qu’un seul routeur gère le NAT, résout la plupart de ces cas sans toucher aux paramètres de passthrough.
L’option passthrough est activée, mais le VPN ne fonctionne toujours pas. Un micrologiciel de routeur obsolète est souvent en cause, notamment en raison de bogues connus dans les implémentations du passthrough de certains fabricants. Vérifier la disponibilité d’une mise à jour du micrologiciel est généralement la solution la plus rapide avant d’incriminer le service VPN lui-même.
Le VPN se connecte, mais vous n’avez plus accès à Internet ensuite. Ce problème est souvent causé par une tout autre fonction du routeur : l’Application Layer Gateway, ou ALG. Certains routeurs sont conçus pour être livrés avec une option ALG VPN, PPTP ou IPsec activée afin d’« aider » le trafic VPN, mais elle peut en réalité perturber la connexion — particulièrement avec IPsec. Si le passthrough est déjà correctement configuré et que la connexion reste bloquée après son établissement, recherchez une option ALG dans le même menu de pare-feu ou de NAT et essayez de la désactiver.
Pourquoi choisir Guru VPN pour des connexions sans tracas
L’un des moyens les plus simples de ne plus avoir à se soucier du VPN passthrough consiste à utiliser d’emblée un VPN reposant sur des protocoles modernes. Guru VPN utilise WireGuard® et d’autres protocoles de génération actuelle qui traversent automatiquement le NAT ; vous n’avez donc pas à fouiller dans les menus de votre routeur simplement pour obtenir une connexion stable.
| Fonctionnalité | Avantage |
|---|---|
Prise en charge des protocoles modernes | Fonctionne à travers le NAT sans configuration du passthrough |
Serveurs rapides dans le monde entier | Connexions stables quelle que soit la configuration du routeur |
Chiffrement robuste | Une véritable protection, contrairement au passthrough seul |
Politique stricte sans journaux | Préserve la confidentialité de votre activité |
Applications multiplateformes | Configuration uniforme sur différents appareils, sans réglage du routeur |
Si vous configurez un nouveau routeur ou remplacez un ancien modèle, prenez le temps de comparer les offres actuelles de Guru VPN et de consulter les emplacements des serveurs disponibles — choisir un serveur proche et adapté améliore davantage la qualité de votre connexion que n’importe quel paramètre de routeur.
Foire aux questions
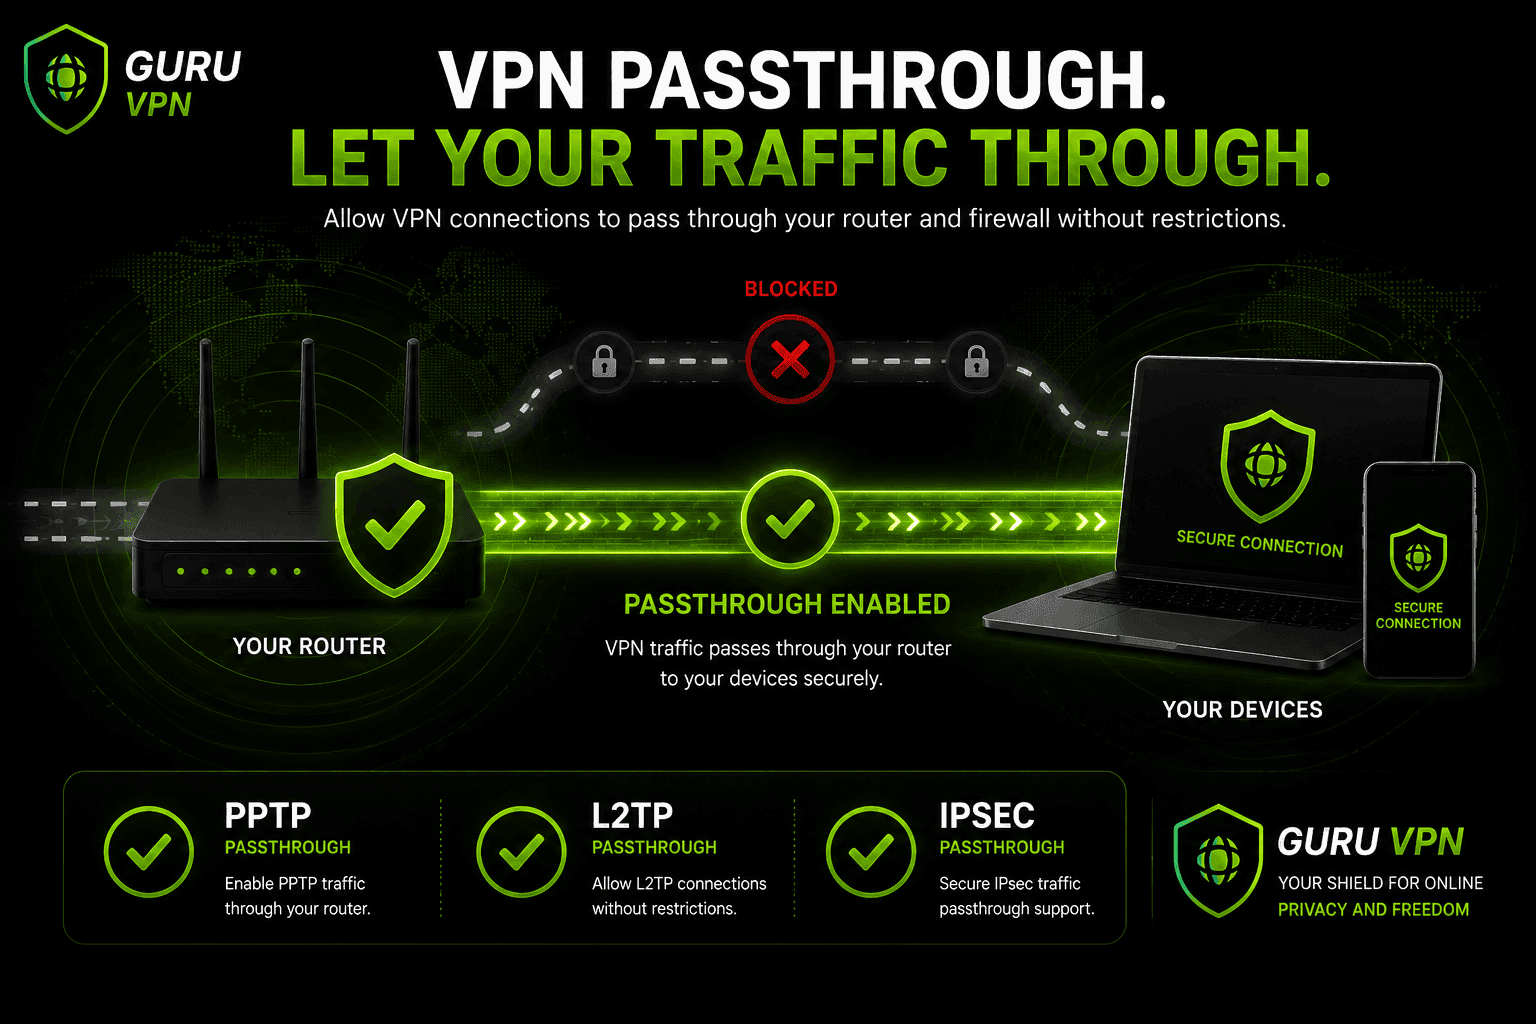
C’est une fonction du routeur qui permet au trafic VPN — principalement celui des anciens protocoles comme PPTP, L2TP et IPSec — de traverser le NAT et le pare-feu du routeur sans être bloqué. Elle ne crée ni ne chiffre elle-même une connexion VPN.
Cela signifie que votre routeur ne fait pas obstacle à une connexion VPN au lieu de la bloquer par inadvertance. Imaginez un paramètre de routeur qui dit « laisser passer ce type précis de trafic », et non une fonction VPN à part entière.
Principalement aux anciennes configurations : routeurs VPN d’entreprise anciens, équipements obsolètes utilisant encore PPTP ou L2TP et dépannage des connexions VPN sur des réseaux restrictifs comme le Wi-Fi des hôtels.
Non. Guru VPN utilise des protocoles modernes qui fonctionnent automatiquement avec le NAT de votre routeur ; vous n’avez donc rien à activer ni à configurer côté routeur.
Laisser activés des types de passthrough inutilisés — en particulier PPTP — élargit quelque peu inutilement la surface d’attaque. Il est généralement plus sûr de désactiver les protocoles que vous n’utilisez pas réellement.
Connectez-vous au panneau d’administration de votre routeur, repérez les paramètres Security (Sécurité), Firewall (Pare-feu) ou NAT, puis désactivez les options de passthrough PPTP, L2TP ou IPSec dont vous n’avez pas besoin.
Un client VPN, comme une application sur votre téléphone ou votre ordinateur portable, crée réellement le tunnel chiffré. Le VPN passthrough est simplement un paramètre du routeur qui évite de bloquer ce tunnel ; il ne fournit à lui seul aucun chiffrement ni aucune protection.
Conclusion : un petit paramètre auquel la plupart des gens n’ont jamais besoin de toucher
Le VPN passthrough résout un problème très précis et de plus en plus rare : permettre aux anciens protocoles VPN de traverser le NAT d’un routeur sans interrompre la connexion. Pour la plupart des personnes qui utilisent une application VPN moderne, c’est un paramètre qui reste sans effet, car les protocoles utilisés aujourd’hui n’en ont pas besoin. Savoir ce qu’il signifie et dans quels cas il compte réellement sert surtout à dépanner occasionnellement une ancienne configuration — ce n’est pas un sujet de préoccupation pour l’utilisation quotidienne d’un VPN moderne.


