
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Порты VPN: номера, протоколы и перенаправление портов


 Главное

- Номер порта VPN — это всего лишь канал, через который протокол VPN передаёт зашифрованный трафик: OpenVPN обычно использует UDP 1194 или TCP 443, WireGuard — UDP 51820, а IPsec/IKEv2 — UDP 500 и 4500.
- Перенаправление портов VPN — отдельная функция, отличающаяся от портов протокола: перенаправление открывает определённый входящий порт, чтобы внешнее устройство могло подключиться к чему-либо в вашей сети, а порт протокола используется для передачи самого зашифрованного туннеля.
- TCP 443 труднее всего блокировать с помощью межсетевых экранов, поскольку этот порт выглядит так же, как обычный HTTPS-трафик. Поэтому на сетях с ограничениями его часто используют как запасной вариант.
- Некоторые старые порты, например связанные с PPTP, считаются устаревшими и их лучше избегать — не потому, что сам номер порта небезопасен, а потому, что у протокола, который его использует, есть известные уязвимости.
- Большинству пользователей никогда не нужно вручную выбирать номер порта VPN: приложения, такие как Guru VPN, делают это автоматически. Однако ручное переключение может помочь в сетях, где блокируют определённый порт.
Если VPN-подключение когда-либо не работало в одной сети, но нормально работало в другой, часто причина в том, что где-то по пути блокируется порт VPN. Порт — это, по сути, пронумерованный канал: один из 65,536 возможных «входов», которые устройство использует для отправки и получения определённых типов трафика. Каждый протокол VPN — будь то OpenVPN, IKEv2 или WireGuard — по умолчанию использует определённый порт. Понимание того, через какой порт проходит VPN-трафик и чем это отличается от перенаправления портов, проясняет большинство вопросов, возникающих при проблемах с подключением. В этом руководстве мы рассмотрим распространённые номера портов для разных протоколов, объясним, что делает перенаправление портов, каких портов стоит избегать и как Guru VPN и подобные приложения управляют всем этим, так что вам редко приходится разбираться самостоятельно.
Ключевые выводы
- Номер порта VPN — это всего лишь канал, через который протокол VPN передаёт зашифрованный трафик: OpenVPN обычно использует UDP 1194 или TCP 443, WireGuard — UDP 51820, а IPsec/IKEv2 — UDP 500 и 4500.
- Перенаправление портов VPN — отдельная функция, отличающаяся от портов протокола: перенаправление открывает определённый входящий порт, чтобы внешнее устройство могло подключиться к чему-либо в вашей сети, а порт протокола используется для передачи самого зашифрованного туннеля.
- TCP 443 труднее всего блокировать с помощью межсетевых экранов, поскольку этот порт выглядит так же, как обычный HTTPS-трафик. Поэтому на сетях с ограничениями его часто используют как запасной вариант.
- Некоторые старые порты, например связанные с PPTP, считаются устаревшими и их лучше избегать — не потому, что сам номер порта небезопасен, а потому, что у протокола, который его использует, есть известные уязвимости.
- Большинству пользователей никогда не нужно вручную выбирать номер порта VPN: приложения, такие как Guru VPN, делают это автоматически. Однако ручное переключение может помочь в сетях, где блокируют определённый порт.
Что такое порт VPN?
Порт — это пронумерованная конечная точка со значением от 0 до 65535, которая позволяет устройству распределять входящий и исходящий трафик по приложениям, которым он принадлежит. Это похоже на номера квартир в здании: они помогают доставить почту к нужной двери, хотя все письма приходят по одному адресу. Порт VPN работает так же: это определённый номер, который протокол VPN использует для упаковки и передачи зашифрованного трафика. Он используется отдельно от портов, которые одновременно используют браузер, почтовый клиент или игры. Когда спрашивают, какой порт использует VPN или, проще говоря, на каком порту работает VPN-программа, речь идёт о том, какой из этих пронумерованных каналов выбран для протокола по умолчанию.
На каждом устройстве доступно 65,536 портов, но по соглашению определённые диапазоны зарезервированы для конкретных задач: веб-трафик обычно проходит через порт 80 или 443, электронная почта — через 25 или 587, а каждый протокол VPN за годы практического использования получил свой порт по умолчанию. Эти назначения не являются неотъемлемой частью устройства интернета: технически сетевой администратор может запускать любую службу на любом порту. На практике важно то, что межсетевые экраны, маршрутизаторы и интернет-провайдеры научились распознавать общепринятые порты. Именно поэтому выбранный номер порта VPN может повлиять на то, пройдёт ли подключение без проблем или будет обнаружено и ограничено.
Как работают порты VPN
После подключения приложение VPN помещает ваш обычный интернет-трафик в зашифрованный туннель и отправляет его через назначенный порт на VPN-сервер. Сервер извлекает запрос и пересылает его от вашего имени по настоящему адресу назначения. Ответ проходит тот же путь в обратном направлении. Снаружи межсетевой экран или интернет-провайдер не видит исходный трафик: он видит зашифрованный поток, проходящий через определённый порт, и может оценивать только его, поскольку не способен изучить содержимое.
Поэтому выбор порта может иметь большее значение, чем кажется: два подключения с одинаковыми зашифрованными данными могут обрабатываться совершенно по-разному в зависимости от используемого порта. Некоторые сети блокируют, ограничивают или понижают приоритет трафика только на основании номера порта, независимо от содержимого пакета.
Распространённые порты VPN по протоколам
Для разных протоколов VPN по умолчанию используются разные порты. Знание номеров портов VPN для каждого протокола помогает понять, почему переключение протокола в приложении иногда позволяет установить подключение, которое иначе не работало бы.
| Протокол | Транспорт | Порт(ы) по умолчанию | Примечания |
|---|---|---|---|
WireGuard | UDP | 51820 | Быстрый и современный; блокируется реже, чем старые порты |
OpenVPN | UDP | 1194 | Используется по умолчанию для скорости и меньшей задержки |
OpenVPN | TCP | 443 | Запасной вариант, имитирующий HTTPS-трафик |
IKEv2 / IPsec | UDP | 500, 4500 | Пара портов IPsec VPN: 500 для обмена ключами, 4500 для обхода NAT |
SSL VPN | TCP | 443 | Порт SSL VPN, общий со стандартным веб-трафиком |
PPTP | TCP | 1723 | Порт PPTP VPN; считается устаревшим, его лучше избегать |
L2TP/IPsec | UDP | 500, 4500, 1701 | Сочетает порты IPsec с отдельным туннельным портом L2TP |
На два порта стоит обратить особое внимание, поскольку они часто встречаются при устранении проблем. UDP 1194 — традиционный порт VPN по умолчанию для OpenVPN и обычно самый быстрый вариант. Однако он достаточно известен, поэтому некоторые сети с ограничениями специально отслеживают и блокируют его. TCP 443 решает эту проблему: трафик проходит через тот же порт, что и обычный зашифрованный веб-трафик, поэтому его гораздо сложнее отличить и заблокировать. Именно поэтому он служит запасным вариантом для подключений OpenVPN и SSL VPN в сетях с агрессивной фильтрацией.
Что такое перенаправление портов VPN?
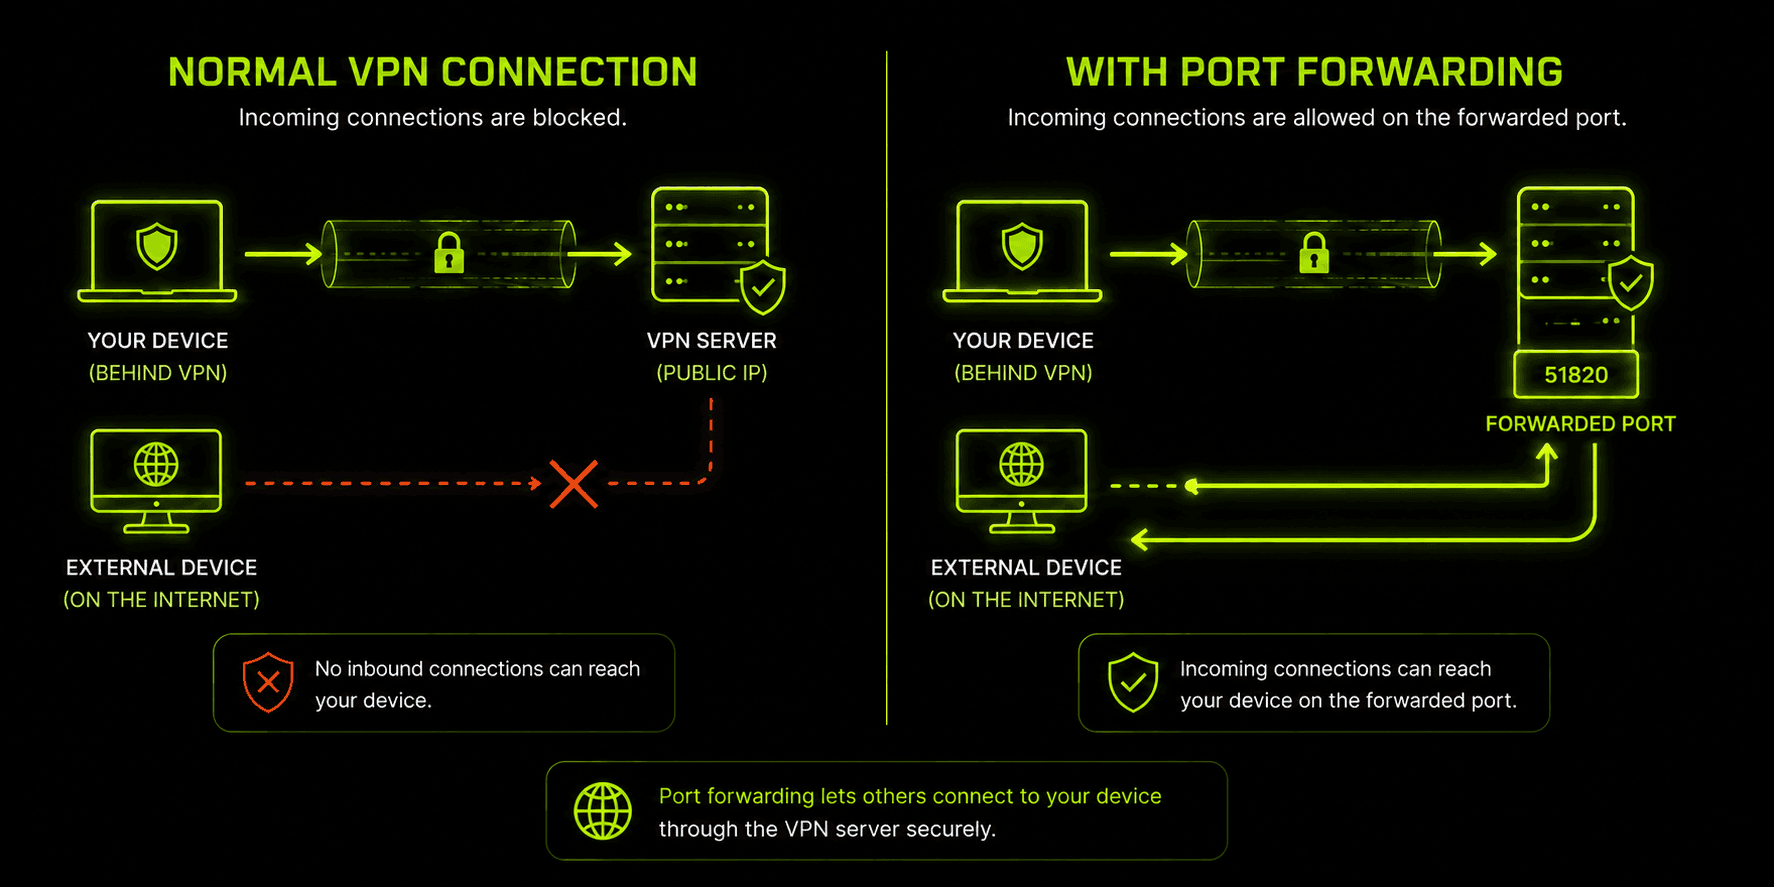
Легко спутать вопросы «какой порт использует мой VPN?» и «что такое перенаправление портов?», но это разные вещи, решающие разные задачи. Порт протокола (1194, 443, 51820 и так далее) используется для передачи зашифрованного туннеля на VPN-сервер. Перенаправление портов VPN — это функция, которая выделяет на сервере провайдера один определённый порт и направляет его напрямую на ваше устройство. Благодаря этому внешнее устройство — например, участник торрент-раздачи, игровой сервер или инструмент удалённого доступа — может инициировать соединение с вами, хотя ваш настоящий IP-адрес скрыт за VPN.
Без перенаправления портов VPN ваше устройство может свободно подключаться к интернету, но интернет, как правило, не может сам инициировать новое подключение к вашему устройству. В этом и состоит смысл использования VPN, но для отдельных задач это становится ограничением — например, при эффективной раздаче торрентов, размещении небольшого игрового сервера или удалённом доступе к устройству в домашней сети. VPN с перенаправлением портов решает эту проблему, выделяя вам отдельный входящий порт (часто вместе со статическим или выделенным IP-адресом), доступный извне, пока остальной трафик остаётся скрытым и зашифрованным.
Настройка перенаправления портов в приложениях VPN, которые поддерживают эту функцию, обычно сводится к открытию определённого порта в настройках приложения и настройке нужной программы — торрент-клиента или игрового сервера — на использование того же номера порта. Это более узкая и продвинутая функция, чем обычное VPN-подключение. Она доступна не у всех провайдеров, поскольку открытие любого входящего порта — это осознанный компромисс в области безопасности, который не нужен при большинстве повседневных сценариев использования VPN.
Каких портов VPN следует избегать?
Не каждый открытый порт стоит использовать, хотя причины здесь сложнее, чем утверждение «некоторые номера опасны». Для передачи чувствительных данных стоит полностью избегать нескольких давно существующих устаревших портов без шифрования: порт 21 (FTP), порт 23 (Telnet) и обычный порт 80 (незашифрованный HTTP) появились до современных стандартов шифрования и передают данные в открытом виде. Их использование лишает смысла подключение к VPN.
Среди портов протоколов VPN особенно стоит избегать TCP 1723 для PPTP — не потому, что сам порт 1723 имеет недостатки, а потому, что протокол PPTP, который он использует, имеет известные криптографические уязвимости и устарел для любых задач, требующих реальной безопасности. Более безопасные порты современных протоколов — 51820 для WireGuard, 1194 и 443 для OpenVPN, а также 500 и 4500 для IKEv2 — не несут того же багажа: соответствующие протоколы активно поддерживаются и лишены уязвимостей, из-за которых PPTP устарел много лет назад.
Главное, что следует помнить: номер порта сам по себе не является безопасным или небезопасным. Безопасность зависит от протокола шифрования, который работает через этот порт, а не от номера. Выбор современного протокола с надёжной поддержкой гораздо важнее, чем конкретный используемый им порт.
Почему порты важны для межсетевых экранов, NAT и блокировок
Межсетевые экраны и сетевые администраторы обычно не проверяют содержимое зашифрованного VPN-трафика — они не могут этого сделать, в этом и заключается смысл шифрования. Поэтому они оценивают соединения по видимым метаданным, среди которых номер порта заметнее всего. Корпоративная сеть, школа или государственная система цензуры, желающая ограничить использование VPN, часто просто блокирует известные порты по умолчанию вместо того, чтобы напрямую пытаться обнаружить признаки шифрования.
Вероятность блокировки у разных портов различается. UDP 1194 — самый узнаваемый порт OpenVPN по умолчанию, поэтому в сетях с ограничениями его блокируют чаще всего. UDP 51820 для WireGuard появился сравнительно недавно и пока известен не так широко, поэтому сейчас его блокируют реже, хотя по мере распространения WireGuard это меняется. TCP 443 с большим отрывом занимает самое безопасное место в этой иерархии: его полная блокировка нарушила бы обычный веб-сёрфинг по HTTPS для всех пользователей сети. Большинство сетей не готовы на это лишь ради блокировки VPN-трафика.
NAT (трансляция сетевых адресов) добавляет ещё один уровень сложности. Большинство домашних и мобильных сетей используют один публичный IP-адрес для многих устройств, поэтому NAT опирается на номера портов, чтобы определить, какому внутреннему устройству предназначен возвращающийся трафик. Это одна из причин, по которой перенаправление портов VPN может работать нестабильно в некоторых сетях: если вы используете CGNAT оператора (часто встречается в мобильных сетях и у некоторых интернет-провайдеров), перенаправить порт может быть невозможно независимо от того, что поддерживает VPN-провайдер со своей стороны.
Как изменить порт VPN или устранить проблемы
Большинство приложений VPN, включая Guru VPN, автоматически выбирают подходящий порт и протокол, поэтому вручную менять что-либо требуется редко. Однако на проблему с портом могут указывать несколько симптомов:
Подключение не устанавливается вовсе, особенно в публичной сети Wi-Fi или рабочей/учебной сети. Обычно это означает, что сеть активно блокирует порт VPN по умолчанию. В большинстве случаев проблему решает переключение протокола в настройках приложения с UDP на TCP или непосредственно на TCP 443, если такой вариант доступен: сети гораздо сложнее заблокировать этот порт, не нарушив обычный веб-сёрфинг.
Подключение работает, но скорость необычно низкая. Такое может происходить, если сеть не блокирует UDP-порт полностью, но ограничивает скорость или понижает приоритет трафика. Если приложение поддерживает WireGuard с UDP 51820, попробуйте его или сравните скорость в режимах UDP и TCP — это обычно проясняет, не стал ли сам порт узким местом.
Перенаправление портов не работает, хотя в приложении оно включено. Проверьте, совпадает ли номер перенаправленного порта в настройках приложения VPN с номером в программе, которая должна его использовать (например, в торрент-клиенте). Несовпадение — самая распространённая причина проблемы. Если это не помогло, возможно, порт блокирует CGNAT вашего интернет-подключения, на который приложение VPN повлиять не может.
Определённая служба или игра не подключается, хотя обычный веб-сёрфинг работает без проблем. Возможно, этой службе нужен собственный выделенный порт с перенаправлением, а не стандартная конфигурация VPN. Проверьте, указывает ли документация программы конкретный порт, который нужно открыть пользователям VPN. В таком случае потребуется настроить перенаправление VPN-трафика именно для порта этой службы в дополнение к порту, который уже использует протокол VPN.
В большинстве повседневных сценариев веб-сёрфинга, просмотра потокового видео и общей защиты конфиденциальности все эти действия по устранению неполадок никогда не нужны: преимущество автоматического выбора портов и протокола в том, что приложение незаметно выбирает сочетание, которое лучше всего подходит для используемой вами сети.
Почему стоит выбрать Guru VPN
Правильный выбор порта и протокола не должен быть вашей заботой, и Guru VPN создан с учётом этого принципа: приложение автоматически выбирает подходящее для вашей сети сочетание протокола и порта. В сетях с ограничениями оно переключается на более незаметное подключение в стиле TCP 443 без необходимости настраивать что-либо вручную.
Если вам нужен больший контроль, просмотр доступных расположений серверов — хороший способ увидеть, какие регионы могут обеспечить более высокую производительность для конкретных задач. Сравнение того, что входит в каждый тариф, на странице с ценами поможет выбрать подходящий план до оформления подписки.
Часто задаваемые вопросы
Это зависит от протокола. OpenVPN обычно использует UDP 1194 или TCP 443, WireGuard — UDP 51820, а IKEv2/IPsec — UDP 500 и 4500. Большинство приложений автоматически выбирают подходящий порт с учётом вашей сети.
Единого универсального порта по умолчанию нет — у каждого протокола он свой. UDP 1194 — наиболее распространённый порт по умолчанию для OpenVPN, а TCP 443 — самый широко поддерживаемый запасной вариант практически у всех протоколов и провайдеров.
Да. Переключение между портами и протоколами, доступными в приложении, не снижает уровень безопасности, поскольку надёжность шифрования зависит от самого протокола, а не от номера порта. Смена порта — обычный шаг при устранении неполадок, а не компромисс в области безопасности.
Нет. Перенаправление портов — это необязательная продвинутая функция, нужная только для отдельных задач, например загрузки и раздачи торрентов или размещения сервера. Обычный веб-сёрфинг, просмотр потокового видео и общая защита конфиденциальности полноценно работают и без неё.
Почти всегда причина в блокировке портов. Некоторые сети специально блокируют распространённые порты VPN, например UDP 1194. Обычно проблему решает переключение приложения на вариант с TCP 443, поскольку сети гораздо сложнее заблокировать этот порт.
Заключение
Большинству пользователей не нужно каждый день задумываться о портах VPN. Но понимание основ — какие порты используют разные протоколы, чем перенаправление портов отличается от порта самого протокола и почему одни порты блокируют, а другие проходят без проблем — помогает разобраться, если подключение не работает. Guru VPN автоматически выбирает порт и протокол в фоновом режиме, поэтому номера портов важны главным образом в тех случаях, когда вы хотите понять, что именно происходит, или обойти особенно строгие сетевые ограничения.


