
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Ports VPN expliqués : numéros, protocoles et redirection de ports


 Points clés

- Un numéro de port VPN est simplement le point d’entrée utilisé par votre protocole VPN pour transmettre le trafic chiffré : OpenVPN utilise généralement UDP 1194 ou TCP 443, WireGuard utilise UDP 51820 et IPsec/IKEv2 utilisent UDP 500 et 4500.
- La redirection de ports VPN est une fonctionnalité distincte des ports de protocole : elle ouvre un port entrant précis pour qu’un appareil externe puisse accéder à un élément de votre réseau, tandis que le port de protocole transporte votre tunnel chiffré.
- TCP 443 est le port VPN le plus difficile à bloquer pour les pare-feu, car il ressemble exactement au trafic HTTPS habituel. C’est pourquoi il sert souvent de solution de repli sur les réseaux restrictifs.
- Certains ports plus anciens, comme ceux associés à PPTP, sont considérés comme obsolètes et sont à éviter, non pas parce que le numéro de port lui-même est dangereux, mais parce que le protocole correspondant présente des faiblesses connues.
- La plupart des gens n’ont jamais besoin de choisir manuellement un numéro de port VPN : des applications comme Guru VPN en sélectionnent un automatiquement, mais le changer manuellement peut aider sur les réseaux qui en bloquent un en particulier.
Si votre connexion VPN a déjà échoué sur un réseau alors qu’elle fonctionnait parfaitement sur un autre, un port VPN bloqué quelque part sur le trajet en est souvent la cause. Un port est essentiellement un canal numéroté — l’un des 65,536 points d’entrée possibles qu’un appareil utilise pour envoyer et recevoir des types précis de trafic — et chaque protocole VPN, qu’il s’agisse d’OpenVPN, d’IKEv2 ou de WireGuard, est conçu pour en utiliser un en particulier par défaut. Comprendre par quel port le trafic VPN passe réellement et en quoi cela diffère de la redirection de ports permet de dissiper la plupart des confusions lorsqu’une connexion refuse de fonctionner. Ce guide présente les numéros de port courants selon les protocoles, le fonctionnement de la redirection de ports, les ports qu’il vaut mieux éviter et la façon dont Guru VPN et les applications similaires gèrent tout cela pour que vous ayez rarement à vous en préoccuper.
Points clés à retenir
- Un numéro de port VPN est simplement le point d’entrée utilisé par votre protocole VPN pour transmettre le trafic chiffré : OpenVPN utilise généralement UDP 1194 ou TCP 443, WireGuard utilise UDP 51820 et IPsec/IKEv2 utilisent UDP 500 et 4500.
- La redirection de ports VPN est une fonctionnalité distincte des ports de protocole : elle ouvre un port entrant précis pour qu’un appareil externe puisse accéder à un élément de votre réseau, tandis que le port de protocole transporte votre tunnel chiffré.
- TCP 443 est le port VPN le plus difficile à bloquer pour les pare-feu, car il ressemble exactement au trafic HTTPS habituel. C’est pourquoi il sert souvent de solution de repli sur les réseaux restrictifs.
- Certains ports plus anciens, comme ceux associés à PPTP, sont considérés comme obsolètes et sont à éviter, non pas parce que le numéro de port lui-même est dangereux, mais parce que le protocole correspondant présente des faiblesses connues.
- La plupart des gens n’ont jamais besoin de choisir manuellement un numéro de port VPN : des applications comme Guru VPN en sélectionnent un automatiquement, mais le changer manuellement peut aider sur les réseaux qui en bloquent un en particulier.
Qu’est-ce qu’un port VPN ?
Un port est un point de terminaison numéroté — compris entre 0 et 65535 — qui permet à un appareil de répartir le trafic entrant et sortant selon l’application concernée, comme les numéros d’appartement d’un immeuble permettent d’acheminer le courrier à la bonne porte alors que tout arrive à la même adresse. Un port VPN fonctionne de la même façon : c’est le numéro précis que votre protocole VPN utilise pour empaqueter et envoyer son trafic chiffré, indépendamment des ports utilisés simultanément par votre navigateur, votre client de messagerie ou vos jeux. Quand on demande quel port utilise un VPN, ou plus simplement sur quel port fonctionne un logiciel VPN, on cherche en réalité à savoir lequel de ces canaux numérotés un protocole donné a été conçu pour utiliser par défaut.
Chaque appareil dispose des mêmes 65,536 ports, mais certaines plages sont réservées par convention à des usages précis : le trafic Web passe généralement par le port 80 ou 443, les courriels par le port 25 ou 587, et chaque protocole VPN a adopté son propre port VPN par défaut au fil des années d’utilisation. Ces attributions ne sont pas inscrites en dur dans le fonctionnement d’Internet : un administrateur réseau pourrait techniquement faire fonctionner n’importe quel service sur n’importe quel port. En pratique, les pare-feu, les routeurs et les fournisseurs d’accès à Internet ont appris à reconnaître ces ports conventionnels. C’est précisément pourquoi le numéro de port VPN utilisé peut déterminer si une connexion passe sans encombre ou si elle est repérée et ralentie.
Fonctionnement des ports VPN
Une fois la connexion établie, votre application VPN encapsule votre trafic Internet réel dans un tunnel chiffré et l’envoie, via le port qui lui est attribué, à un serveur VPN. Celui-ci le déchiffre et transmet la requête à sa véritable destination pour votre compte. La réponse suit le même chemin en sens inverse. De l’extérieur, un pare-feu ou un fournisseur d’accès à Internet ne voit pas du tout votre trafic d’origine : il voit un flux chiffré qui passe par un port précis, et c’est le seul élément sur lequel il peut se baser, puisqu’il ne peut pas examiner ce qu’il contient réellement.
C’est aussi pourquoi le choix du port peut compter davantage qu’on ne le pense : deux connexions transportant des données chiffrées identiques peuvent être traitées de manière totalement différente selon le port utilisé. Certains réseaux bloquent, limitent ou dépriorisent le trafic en fonction du seul numéro de port, quel que soit le contenu réel du paquet.
Ports VPN courants selon le protocole
Les protocoles VPN utilisent des ports différents par défaut. Connaître les numéros de port VPN de chacun permet de comprendre pourquoi changer de protocole dans votre application rétablit parfois une connexion qui ne fonctionnerait pas autrement.
| Protocole | Transport | Port(s) par défaut | Remarques |
|---|---|---|---|
WireGuard | UDP | 51820 | Rapide et moderne, moins souvent bloqué que les anciens ports |
OpenVPN | UDP | 1194 | Option par défaut pour la vitesse et une latence réduite |
OpenVPN | TCP | 443 | Solution de repli qui imite le trafic HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Une paire de ports VPN IPsec : 500 pour l’échange de clés, 4500 pour la traversée du NAT |
VPN SSL | TCP | 443 | Un port VPN SSL partagé avec le trafic Web standard |
PPTP | TCP | 1723 | Un port VPN PPTP, considéré comme obsolète et à éviter |
L2TP/IPsec | UDP | 500, 4500, 1701 | Combine les ports d’IPsec et le port de tunnel propre à L2TP |
Deux de ces ports méritent un examen plus attentif, car ils reviennent souvent dans le dépannage. UDP 1194 est le port VPN traditionnel par défaut d’OpenVPN et constitue généralement l’option la plus rapide, mais il est aussi assez connu pour que certains réseaux restrictifs le recherchent et le bloquent spécifiquement. TCP 443 résout ce problème en empruntant exactement le même port que la navigation Web chiffrée habituelle, ce qui rend le trafic beaucoup plus difficile à distinguer et à bloquer. C’est pourquoi il constitue la solution de repli privilégiée pour les connexions OpenVPN et VPN SSL sur les réseaux qui filtrent de manière agressive.
Qu’est-ce que la redirection de ports VPN ?
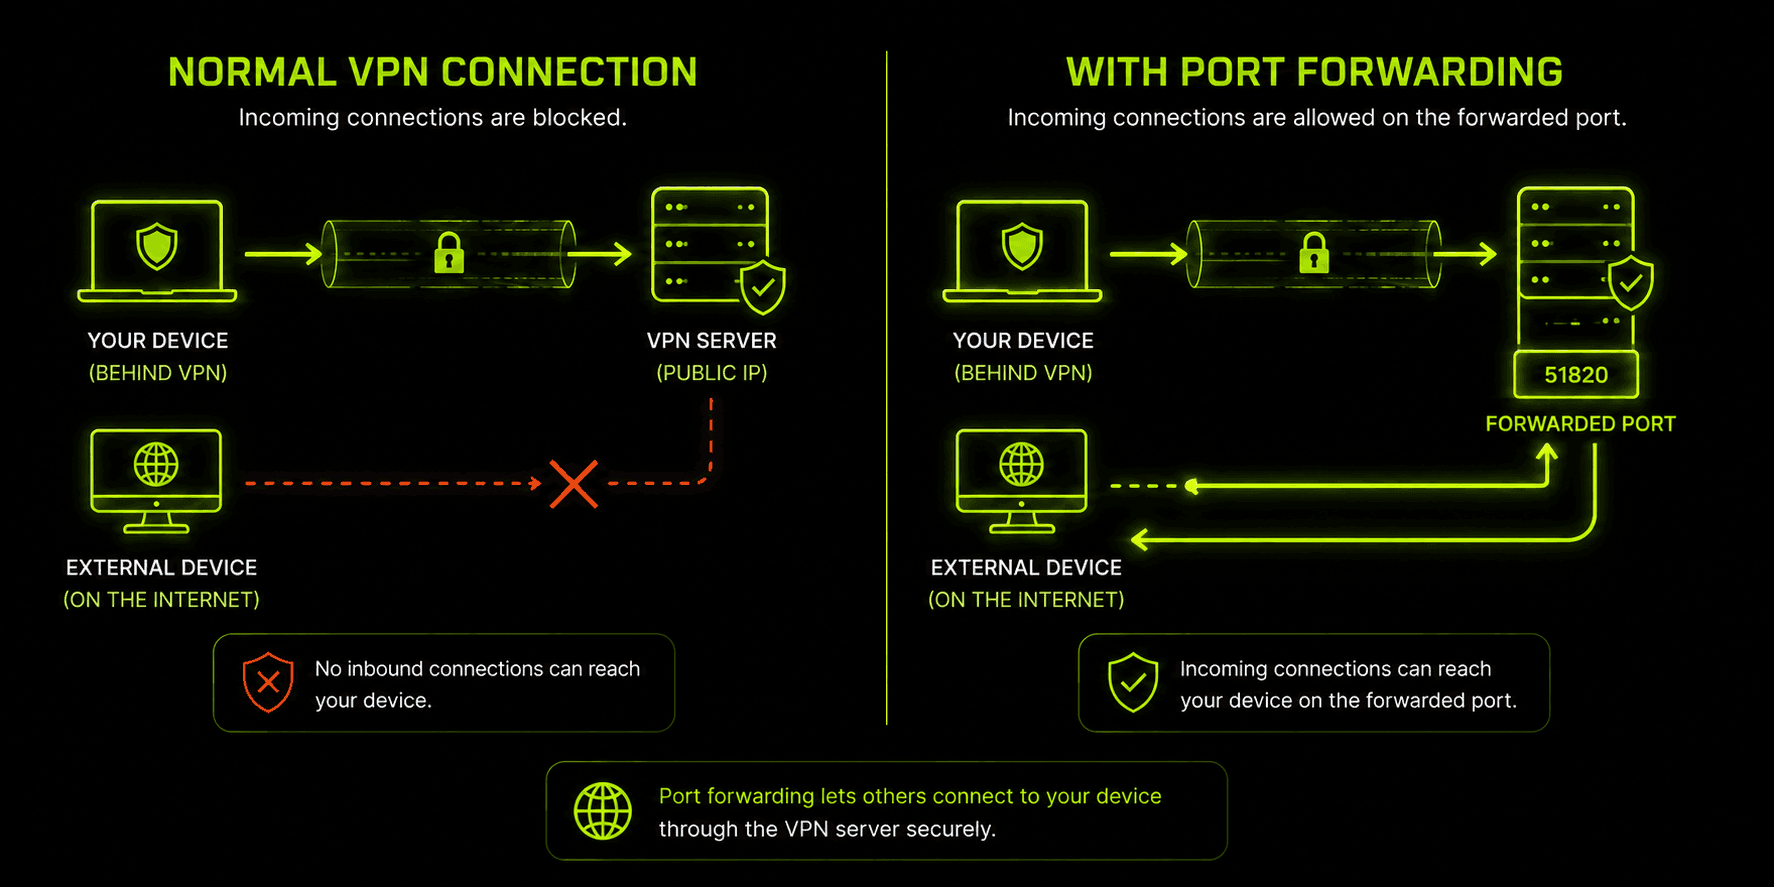
Il est facile de confondre « quel port mon VPN utilise-t-il ? » et « redirection de ports », mais ces deux notions répondent à des problèmes différents. Le port de protocole (1194, 443, 51820, etc.) transporte votre tunnel chiffré jusqu’au serveur VPN. En revanche, la redirection de ports VPN réserve un port précis sur le serveur du fournisseur et l’achemine directement vers votre appareil. Ainsi, un élément extérieur — un pair de torrent, un serveur de jeu ou un outil d’accès à distance — peut établir une connexion avec vous, même si votre véritable adresse IP est masquée derrière le VPN.
Sans redirection de ports pour les connexions VPN, votre appareil peut se connecter librement à Internet, mais Internet ne peut généralement pas établir de nouvelle connexion vers lui. C’est précisément le principe d’une connexion protégée par un VPN, mais cela devient une limite pour certains usages, comme partager efficacement des torrents, héberger un petit serveur de jeu ou accéder à distance à un appareil de votre réseau domestique. Un VPN avec redirection de ports résout ce problème en vous attribuant un port entrant dédié (souvent accompagné d’une adresse IP statique ou dédiée) qui reste accessible de l’extérieur, tandis que le reste de votre trafic demeure masqué et chiffré.
Configurer la redirection de ports dans les applications VPN qui la prennent en charge consiste généralement à ouvrir un port précis dans les paramètres de l’application, puis à configurer le logiciel concerné — un client torrent ou un serveur de jeu — pour qu’il utilise exactement le même numéro de port. Il s’agit d’une fonctionnalité plus ciblée et avancée que la connexion VPN de base, que tous les fournisseurs ne proposent pas, car ouvrir un port entrant constitue un compromis délibéré en matière de sécurité dont la plupart des usages VPN courants n’ont pas besoin.
Quels ports VPN faut-il éviter ?
Tous les ports ouverts ne sont pas forcément une bonne idée, mais les raisons sont plus nuancées que « certains numéros sont dangereux ». Quelques ports historiques non chiffrés méritent d’être entièrement évités pour tout usage sensible : le port 21 (FTP), le port 23 (Telnet) et le port 80 en clair (HTTP non chiffré) sont antérieurs aux normes de chiffrement modernes et transmettent les données en clair. Les utiliser irait donc à l’encontre de l’objectif même d’un VPN.
Parmi les ports des protocoles VPN, TCP 1723 de PPTP est celui qu’il vaut le plus la peine d’éviter — non pas parce que le port 1723 est intrinsèquement défectueux, mais parce que le protocole PPTP qui l’utilise présente des faiblesses cryptographiques connues, qui l’ont rendu obsolète pour tout usage nécessitant une véritable sécurité. Les ports plus sûrs des protocoles actuels — 51820 pour WireGuard, 1194 et 443 pour OpenVPN, et 500 et 4500 pour IKEv2 — ne présentent pas ces mêmes faiblesses, car les protocoles correspondants sont activement maintenus et exempts des vulnérabilités qui ont rendu PPTP obsolète il y a des années.
Le point essentiel à retenir est qu’un numéro de port n’est pas sûr ou non sécurisé en soi. La sécurité vient du protocole de chiffrement qui utilise ce port, pas du numéro. Choisir un protocole moderne et bien pris en charge compte bien davantage que le port qu’il utilise.
Pourquoi les ports comptent pour les pare-feu, le NAT et le blocage
Les pare-feu et les administrateurs réseau n’examinent généralement pas le contenu du trafic VPN chiffré — c’est impossible, et c’est précisément l’objectif du chiffrement. Ils évaluent donc les connexions à partir des métadonnées visibles, dont le numéro de port est l’élément le plus apparent. Un réseau d’entreprise, une école ou un organisme de censure gouvernemental qui veut restreindre l’usage des VPN bloque souvent simplement les ports par défaut les plus connus au lieu d’essayer de détecter directement les schémas de chiffrement.
Les risques de blocage varient donc selon les ports. UDP 1194, le port par défaut d’OpenVPN le plus reconnaissable, est aussi le plus souvent visé par les réseaux restrictifs. Le port UDP 51820 de WireGuard est relativement récent et moins connu de tous ; il est donc moins souvent bloqué pour l’instant, même si la situation évolue à mesure que WireGuard se généralise. TCP 443 se situe de loin à l’extrémité la plus sûre de ce spectre, car le bloquer complètement empêcherait aussi tout le monde sur le réseau de naviguer normalement en HTTPS — une conséquence que la plupart des réseaux ne sont pas prêts à accepter pour simplement bloquer le trafic VPN.
Le NAT (Network Address Translation, ou traduction d’adresses réseau) ajoute une autre difficulté. Comme la plupart des réseaux domestiques et mobiles partagent une seule adresse IP publique entre de nombreux appareils, le NAT s’appuie sur les numéros de port pour déterminer à quel appareil interne appartient le trafic de réponse. C’est l’une des raisons pour lesquelles la redirection de ports VPN peut fonctionner de manière irrégulière sur certains réseaux : si vous êtes derrière un NAT de niveau opérateur (fréquent sur les réseaux mobiles et chez certains fournisseurs d’accès), il peut être impossible de rediriger un port, quels que soient les services pris en charge par votre fournisseur VPN.
Comment changer de port VPN ou résoudre les problèmes associés
La plupart des applications VPN, y compris Guru VPN, sélectionnent automatiquement un port et un protocole qui fonctionnent. Il est donc rarement nécessaire de modifier ces réglages manuellement. Cependant, quelques symptômes peuvent indiquer un problème de port qu’il vaut la peine de résoudre directement :
La connexion ne s’établit pas du tout, en particulier sur un Wi-Fi public ou un réseau professionnel ou scolaire. Cela signifie généralement que le réseau bloque activement le port VPN par défaut. Dans la plupart des cas, passer le protocole de l’application d’UDP à TCP, ou choisir précisément l’option TCP 443 si elle est proposée, résout le problème, car il est beaucoup plus difficile de bloquer ce port sans empêcher aussi la navigation habituelle.
La connexion fonctionne, mais elle est anormalement lente. Cela peut arriver lorsqu’un réseau ne bloque pas complètement un port UDP, mais limite ou dépriorise son trafic. Essayer UDP 51820 de WireGuard si votre application le prend en charge, ou comparer les débits en mode UDP et TCP, permet généralement de savoir si le port lui-même constitue le goulot d’étranglement.
La redirection de ports ne fonctionne pas alors qu’elle est activée dans l’application. Vérifiez que le numéro du port redirigé est exactement le même dans les paramètres de l’application VPN et dans le logiciel qui doit l’utiliser, par exemple un client torrent : une différence entre les deux est la cause la plus fréquente. Si le problème persiste, le NAT de niveau opérateur de votre connexion Internet peut bloquer le port à un niveau que l’application VPN ne peut pas contrôler.
Un service ou un jeu précis ne se connecte pas alors que la navigation générale fonctionne bien. Ce service peut nécessiter la redirection de son propre port dédié au lieu de s’appuyer sur la configuration par défaut du VPN. Vérifiez si sa documentation indique un port précis que les utilisateurs de VPN doivent ouvrir. Dans ce cas, vous devrez rediriger le trafic VPN spécifiquement vers le port utilisé par ce service, en plus du port déjà utilisé par votre protocole VPN.
Pour la plupart des usages quotidiens de navigation, de streaming et de protection générale de la vie privée, ces opérations de dépannage ne sont jamais nécessaires. La sélection automatique du port et du protocole choisit discrètement la combinaison la mieux adaptée au réseau utilisé.
Pourquoi choisir Guru VPN ?
Vous ne devriez pas avoir à vous soucier des ports et des protocoles, et Guru VPN est conçu dans cette optique : l’application sélectionne automatiquement une combinaison de protocole et de port adaptée à votre réseau et passe à une connexion plus discrète de type TCP 443 sur les réseaux restrictifs, sans nécessiter de configuration manuelle.
Si vous souhaitez davantage de contrôle, consultez les emplacements de serveurs disponibles pour voir quelles régions pourraient offrir de meilleures performances selon votre usage. Comparez aussi ce qui est inclus dans chaque formule sur la page des tarifs afin de déterminer celle qui vous convient avant de vous engager.
Foire aux questions
Cela dépend du protocole. OpenVPN utilise généralement UDP 1194 ou TCP 443, WireGuard utilise UDP 51820 et IKEv2/IPsec utilisent UDP 500 et 4500. La plupart des applications sélectionnent automatiquement le port adapté à votre réseau.
Il n’existe pas de port par défaut universel : chaque protocole a le sien. UDP 1194 est le port par défaut le plus courant pour OpenVPN, tandis que TCP 443 est la solution de repli la plus largement prise en charge par presque tous les protocoles et fournisseurs.
Oui. Passer d’un port ou d’un protocole proposé par votre application à un autre ne réduit pas la sécurité, car la robustesse du chiffrement dépend du protocole lui-même, et non du numéro de port. Changer de port est une étape de dépannage courante, pas un compromis en matière de sécurité.
Non. La redirection de ports est une fonctionnalité avancée facultative, nécessaire uniquement pour certains usages comme le partage de torrents ou l’hébergement d’un serveur. La navigation, le streaming et la protection générale de la vie privée fonctionnent parfaitement sans elle.
Il s’agit presque toujours d’un problème de port bloqué. Certains réseaux bloquent spécifiquement les ports VPN courants comme UDP 1194. Passer votre application à un protocole utilisant TCP 443 résout généralement le problème, car ce port est beaucoup plus difficile à bloquer pour un réseau.
Conclusion
La plupart des gens n’ont pas besoin de penser aux ports VPN au quotidien. Mais comprendre les bases — quels protocoles utilisent quels ports, en quoi la redirection de ports diffère du port de protocole lui-même, et pourquoi certains ports sont bloqués alors que d’autres passent sans encombre — rend les problèmes de connexion beaucoup moins mystérieux. Guru VPN sélectionne automatiquement les ports et les protocoles en arrière-plan. Ces numéros restent donc surtout utiles lorsqu’on veut comprendre ce qui se passe ou contourner un réseau particulièrement restrictif.


