
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Penjelasan Port VPN: Nomor, Protokol, dan Penerusan Port


 Poin-poin utama

- Nomor port VPN hanyalah jalur yang digunakan protokol VPN untuk mengirim lalu lintas terenkripsi — OpenVPN biasanya menggunakan UDP 1194 atau TCP 443, WireGuard menggunakan UDP 51820, dan IPsec/IKEv2 menggunakan UDP 500 dan 4500.
- Pengaturan penerusan port VPN adalah fitur terpisah dari port protokol — penerusan membuka port masuk tertentu agar perangkat dari luar dapat menjangkau sesuatu di jaringan Anda, sedangkan port protokol membawa tunnel terenkripsi itu sendiri.
- TCP 443 adalah port VPN yang paling sulit diblokir firewall karena tampilannya sama persis dengan lalu lintas HTTPS biasa. Karena itu, port ini sering menjadi pilihan cadangan di jaringan yang membatasi koneksi.
- Beberapa port lama (seperti yang terkait dengan PPTP) dianggap usang dan sebaiknya dihindari, bukan karena nomor portnya sendiri tidak aman, melainkan karena protokol di baliknya memiliki kelemahan yang diketahui.
- Kebanyakan orang tidak perlu memilih nomor port VPN secara manual — aplikasi seperti Guru VPN memilihnya secara otomatis, meskipun menggantinya secara manual dapat membantu di jaringan yang memblokir port tertentu.
Jika koneksi VPN Anda pernah gagal di satu jaringan tetapi berjalan lancar di jaringan lain, penyebabnya sering kali adalah port VPN yang diblokir di suatu titik. Port pada dasarnya adalah kanal bernomor — satu dari 65,536 jalur yang dapat digunakan perangkat untuk mengirim dan menerima jenis lalu lintas tertentu — dan setiap protokol VPN, baik OpenVPN, IKEv2, maupun WireGuard, dirancang untuk menggunakan port tertentu secara default. Memahami port yang dilalui lalu lintas VPN dan perbedaannya dari penerusan port dapat menjernihkan sebagian besar kebingungan saat koneksi tidak berjalan semestinya. Panduan ini membahas nomor port umum untuk tiap protokol, fungsi penerusan port, port mana yang sebaiknya dihindari, serta cara Guru VPN dan aplikasi serupa menangani semua ini sehingga Anda jarang perlu memikirkannya sendiri.
Poin Penting
- Nomor port VPN hanyalah jalur yang digunakan protokol VPN untuk mengirim lalu lintas terenkripsi — OpenVPN biasanya menggunakan UDP 1194 atau TCP 443, WireGuard menggunakan UDP 51820, dan IPsec/IKEv2 menggunakan UDP 500 dan 4500.
- Pengaturan penerusan port VPN adalah fitur terpisah dari port protokol — penerusan membuka port masuk tertentu agar perangkat dari luar dapat menjangkau sesuatu di jaringan Anda, sedangkan port protokol membawa tunnel terenkripsi itu sendiri.
- TCP 443 adalah port VPN yang paling sulit diblokir firewall karena tampilannya sama persis dengan lalu lintas HTTPS biasa. Karena itu, port ini sering menjadi pilihan cadangan di jaringan yang membatasi koneksi.
- Beberapa port lama (seperti yang terkait dengan PPTP) dianggap usang dan sebaiknya dihindari, bukan karena nomor portnya sendiri tidak aman, melainkan karena protokol di baliknya memiliki kelemahan yang diketahui.
- Kebanyakan orang tidak perlu memilih nomor port VPN secara manual — aplikasi seperti Guru VPN memilihnya secara otomatis, meskipun menggantinya secara manual dapat membantu di jaringan yang memblokir port tertentu.
Apa Itu Port VPN?
Port adalah titik akhir bernomor — mulai dari 0 hingga 65535 — yang memungkinkan perangkat memilah lalu lintas masuk dan keluar berdasarkan aplikasi yang menggunakannya. Ibaratnya, gedung menggunakan nomor apartemen untuk mengarahkan surat ke pintu yang tepat meski semuanya tiba di satu alamat jalan. Port VPN bekerja dengan cara yang sama: nomor tertentu yang digunakan protokol VPN untuk mengemas dan mengirim lalu lintas terenkripsinya, terpisah dari port yang digunakan browser, klien email, atau gim Anda pada saat yang sama. Saat orang bertanya port apa yang digunakan VPN, atau lebih sederhananya VPN berjalan di port berapa, sebenarnya mereka ingin tahu kanal bernomor mana yang ditetapkan sebagai port default suatu protokol.
Setiap perangkat memiliki 65,536 port yang tersedia, tetapi berdasarkan konvensi, rentang tertentu dicadangkan untuk tugas tertentu — lalu lintas web biasanya menggunakan port 80 atau 443, email menggunakan 25 atau 587, dan tiap protokol VPN memiliki port defaultnya sendiri setelah bertahun-tahun digunakan. Penetapan ini tidak dikunci ke dalam cara kerja internet; secara teknis, administrator jaringan dapat menjalankan layanan apa pun di port mana pun. Dalam praktiknya, firewall, router, dan ISP telah belajar mengenali port-port yang lazim ini. Karena itu, nomor port VPN tertentu yang Anda gunakan dapat memengaruhi apakah koneksi berhasil lewat dengan lancar atau ditandai dan dibatasi kecepatannya.
Cara Kerja Port VPN
Setelah Anda terhubung, aplikasi VPN membungkus lalu lintas internet Anda yang sebenarnya ke dalam tunnel terenkripsi dan mengirimkannya melalui port yang ditetapkan ke server VPN. Server tersebut membuka bungkusnya lalu meneruskan permintaan ke tujuan sebenarnya atas nama Anda. Balasannya menempuh jalur yang sama dalam arah sebaliknya. Dari luar, firewall atau ISP sama sekali tidak melihat lalu lintas asli Anda — yang terlihat hanyalah aliran terenkripsi melalui port tertentu. Hanya itu yang dapat mereka gunakan untuk mengambil keputusan, karena mereka tidak dapat memeriksa isi sebenarnya.
Itulah juga sebabnya pilihan port dapat lebih berpengaruh daripada perkiraan banyak orang: dua koneksi yang membawa data terenkripsi identik dapat diperlakukan dengan sangat berbeda, bergantung pada port yang digunakan. Sebagian jaringan memblokir, membatasi kecepatan, atau menurunkan prioritas lalu lintas hanya berdasarkan nomor port, tanpa memedulikan isi paketnya.
Port VPN Umum Berdasarkan Protokol
Protokol VPN yang berbeda menggunakan port default yang berbeda pula. Mengetahui nomor port VPN yang digunakan tiap protokol membantu menjelaskan mengapa mengganti protokol di aplikasi terkadang memperbaiki koneksi yang sebelumnya gagal.
| Protokol | Transport | Port Default | Catatan |
|---|---|---|---|
WireGuard | UDP | 51820 | Cepat, modern, dan lebih jarang diblokir dibandingkan port lama |
OpenVPN | UDP | 1194 | Default untuk kecepatan dan latensi lebih rendah |
OpenVPN | TCP | 443 | Pilihan cadangan yang menyerupai lalu lintas HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Pasangan port VPN IPsec — 500 untuk pertukaran kunci, 4500 untuk traversal NAT |
SSL VPN | TCP | 443 | Port VPN SSL yang digunakan bersama lalu lintas web standar |
PPTP | TCP | 1723 | Port VPN PPTP; dianggap usang dan sebaiknya dihindari |
L2TP/IPsec | UDP | 500, 4500, 1701 | Menggabungkan port IPsec dengan port tunnel milik L2TP |
Dua port ini perlu dibahas lebih lanjut karena sering muncul dalam pemecahan masalah. UDP 1194 adalah port VPN default tradisional untuk OpenVPN dan umumnya merupakan opsi tercepat, tetapi port ini juga cukup dikenal sehingga beberapa jaringan yang membatasi koneksi secara khusus memantau dan memblokirnya. TCP 443 mengatasi masalah itu dengan menggunakan port yang sama persis dengan penjelajahan web terenkripsi biasa, sehingga lalu lintasnya jauh lebih sulit dibedakan dan diblokir — itulah sebabnya port ini menjadi pilihan cadangan utama untuk koneksi OpenVPN dan SSL VPN di jaringan yang melakukan penyaringan ketat.
Apa Itu Penerusan Port VPN?
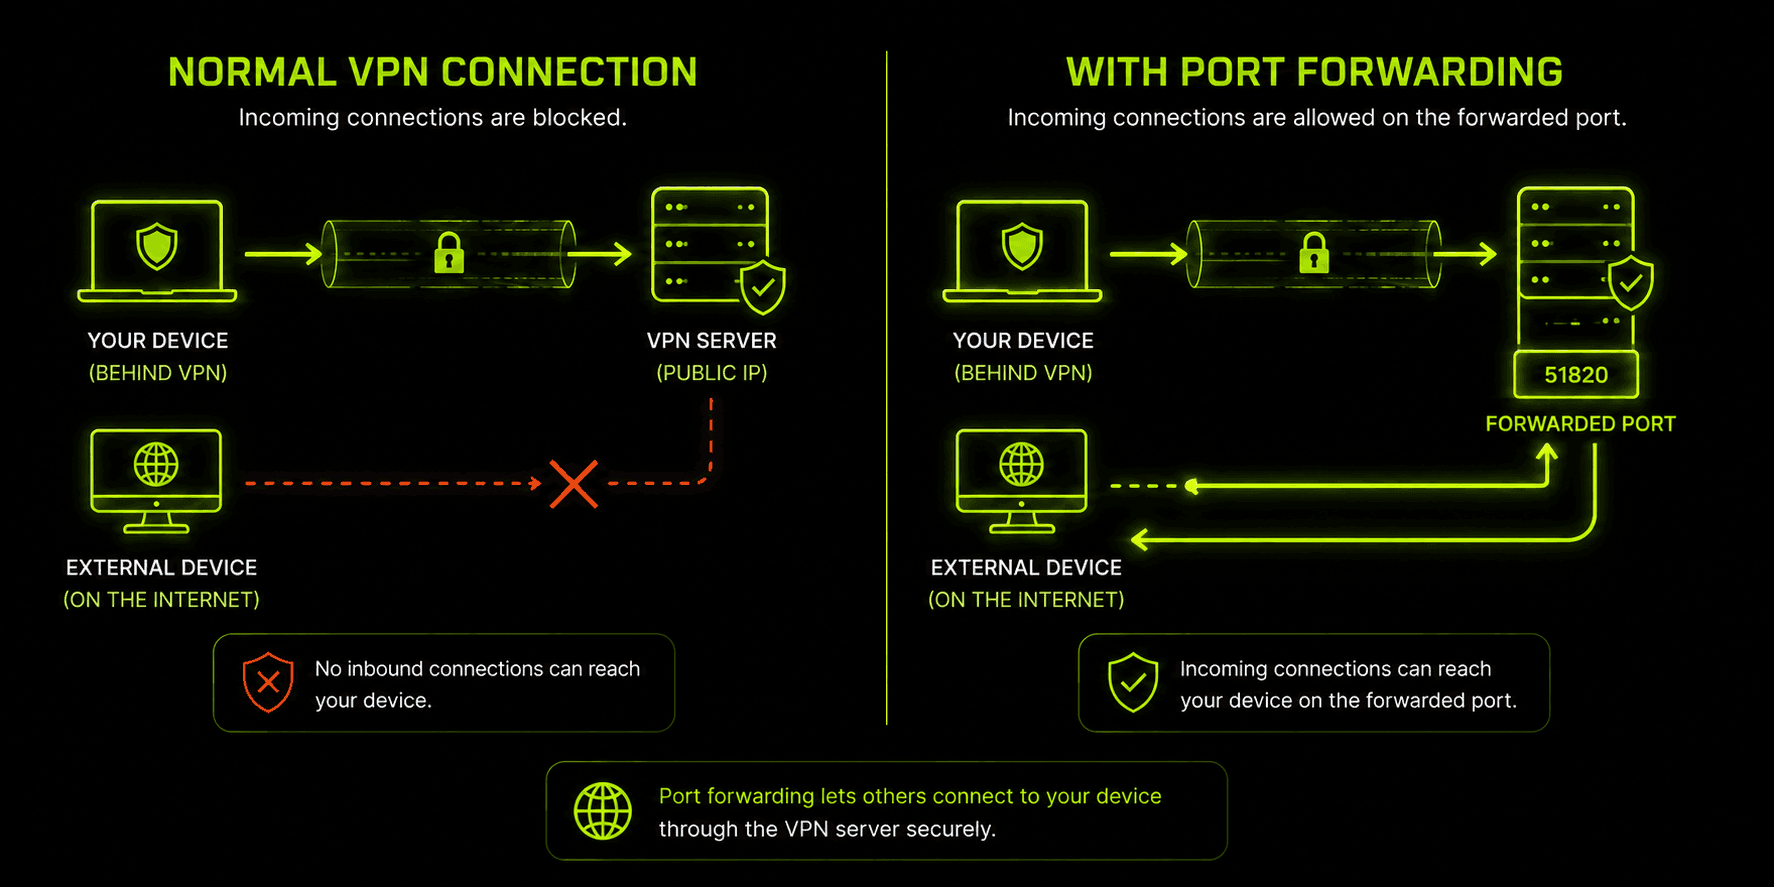
Mudah untuk mencampuradukkan “port apa yang digunakan VPN saya” dengan “penerusan port”, tetapi keduanya adalah hal berbeda untuk mengatasi masalah yang berbeda. Port protokol (1194, 443, 51820, dan seterusnya) membawa tunnel terenkripsi Anda ke server VPN. Sebaliknya, penerusan port VPN adalah fitur yang mengalokasikan satu port tertentu di server penyedia lalu mengarahkannya langsung ke perangkat Anda. Dengan begitu, sesuatu dari luar — rekan torrent, server gim, atau alat akses jarak jauh — dapat memulai koneksi ke perangkat Anda meskipun alamat IP asli Anda tersembunyi di balik VPN.
Pada koneksi VPN tanpa penerusan port, perangkat Anda dapat mengakses internet dengan bebas, tetapi internet umumnya tidak dapat memulai koneksi baru ke perangkat Anda — memang itulah tujuan bersembunyi di balik VPN. Namun, hal ini menjadi keterbatasan untuk penggunaan tertentu, seperti melakukan seeding torrent secara efisien, menghosting server gim kecil, atau mengakses perangkat di jaringan rumah dari jarak jauh. VPN dengan penerusan port mengatasinya dengan memberikan port masuk khusus kepada Anda (sering kali bersama IP statis atau khusus) yang tetap dapat dijangkau dari luar, sementara lalu lintas lainnya tetap tersembunyi dan terenkripsi.
Menyiapkan penerusan port dengan aplikasi VPN yang mendukungnya biasanya berarti membuka port tertentu di pengaturan aplikasi, lalu mengonfigurasi perangkat lunak yang membutuhkannya — seperti klien torrent atau server gim — agar menggunakan nomor port yang sama persis. Fitur ini lebih terbatas dan lebih canggih daripada konektivitas VPN dasar, dan tidak semua penyedia menawarkannya. Membuka port masuk merupakan kompromi keamanan yang disengaja dan tidak diperlukan untuk sebagian besar penggunaan VPN sehari-hari.
Port VPN Mana yang Sebaiknya Dihindari?
Tidak semua port yang terbuka merupakan pilihan yang baik, tetapi alasannya lebih bernuansa daripada sekadar “angka tertentu berbahaya”. Beberapa port lama tanpa enkripsi sebaiknya dihindari sepenuhnya untuk aktivitas sensitif: port 21 (FTP), port 23 (Telnet), dan port 80 biasa (HTTP tanpa enkripsi) semuanya muncul sebelum standar enkripsi modern dan mengirimkan data tanpa perlindungan. Mengandalkannya menggagalkan tujuan menggunakan VPN sejak awal.
Di antara port protokol VPN yang sebenarnya, TCP 1723 milik PPTP adalah port yang paling sebaiknya dihindari — bukan karena port 1723 memiliki kelemahan bawaan, melainkan karena protokol PPTP di baliknya memiliki kelemahan kriptografis yang diketahui sehingga sudah usang untuk segala hal yang memerlukan keamanan sungguhan. Port generasi terbaru yang lebih aman — 51820 milik WireGuard, 1194 dan 443 milik OpenVPN, serta 500 dan 4500 milik IKEv2 — tidak memiliki masalah serupa karena protokol di baliknya terus dipelihara secara aktif dan bebas dari kerentanan yang membuat PPTP ditinggalkan bertahun-tahun lalu.
Hal utama yang perlu diingat: nomor port saja tidak menentukan aman atau tidaknya suatu koneksi. Keamanan berasal dari protokol enkripsi yang berjalan melalui port itu, bukan dari nomornya. Memilih protokol modern yang didukung luas jauh lebih penting daripada port tertentu yang kebetulan digunakannya.
Mengapa Port Penting bagi Firewall, NAT, dan Pemblokiran
Firewall dan administrator jaringan biasanya tidak memeriksa isi lalu lintas VPN terenkripsi — mereka tidak bisa, karena itulah tujuan enkripsi. Jadi, mereka menilai koneksi berdasarkan metadata yang dapat mereka lihat, dan nomor port adalah bagian yang paling terlihat. Jaringan kantor, sekolah, atau sensor tingkat pemerintah yang ingin membatasi penggunaan VPN sering kali langsung memblokir port default yang sudah dikenal alih-alih mencoba mendeteksi pola enkripsi secara langsung.
Ini membentuk gambaran kasar mengenai kemungkinan port diblokir. UDP 1194, sebagai port default OpenVPN yang paling mudah dikenali, juga paling sering menjadi sasaran pemblokiran di jaringan yang membatasi koneksi. UDP 51820 milik WireGuard relatif lebih baru dan belum dikenal luas, sehingga saat ini lebih jarang diblokir, meskipun hal itu berubah seiring meningkatnya penggunaan WireGuard. TCP 443 berada jauh di sisi paling aman dalam spektrum ini, karena memblokirnya sepenuhnya juga akan memblokir penjelajahan HTTPS biasa bagi semua orang di jaringan — dampak yang umumnya tidak ingin diterima oleh jaringan hanya demi menghentikan lalu lintas VPN.
NAT (Network Address Translation) menambah satu lapisan lagi. Karena sebagian besar jaringan rumah dan seluler menggunakan satu alamat IP publik bersama untuk banyak perangkat, NAT mengandalkan nomor port untuk mengetahui perangkat internal mana yang menjadi tujuan lalu lintas balasan. Inilah salah satu alasan pengaturan penerusan port VPN dapat berperilaku tidak konsisten di jaringan tertentu — jika Anda berada di balik carrier-grade NAT (umum pada data seluler dan sebagian ISP), port mungkin sama sekali tidak dapat diteruskan, terlepas dari dukungan penyedia VPN Anda.
Cara Mengubah atau Mengatasi Masalah Port VPN
Sebagian besar aplikasi VPN, termasuk Guru VPN, memilih port dan protokol yang berfungsi secara otomatis, jadi biasanya tidak perlu mengubah apa pun secara manual. Namun, beberapa gejala berikut dapat menunjukkan masalah terkait port yang perlu ditangani secara langsung:
Koneksi sama sekali tidak dapat tersambung, terutama di Wi-Fi publik atau jaringan kantor/sekolah. Biasanya ini berarti jaringan sedang aktif memblokir port default VPN Anda. Mengubah pengaturan protokol aplikasi dari UDP ke TCP, atau secara khusus memilih TCP 443 jika aplikasi menyediakan opsi tersebut, dapat mengatasi masalah ini dalam kebanyakan kasus karena jaringan jauh lebih sulit memblokir port itu tanpa mengganggu penjelajahan biasa.
Koneksi berfungsi, tetapi lebih lambat dari biasanya. Hal ini dapat terjadi saat jaringan tidak sepenuhnya memblokir port UDP, tetapi membatasi kecepatannya atau menurunkan prioritasnya. Mencoba UDP 51820 milik WireGuard jika aplikasi Anda mendukungnya, atau membandingkan kecepatan dalam mode UDP dan TCP, biasanya dapat memastikan apakah port itu sendiri menjadi hambatan.
Penerusan port tidak berfungsi meskipun telah diaktifkan di aplikasi. Pastikan nomor port yang diteruskan sama persis di pengaturan aplikasi VPN dan perangkat lunak yang akan menggunakannya (misalnya klien torrent), karena ketidakcocokan adalah penyebab paling umum. Jika masih tidak berfungsi, carrier-grade NAT pada koneksi internet Anda mungkin memblokirnya pada tingkat yang tidak dapat dikendalikan aplikasi VPN.
Layanan atau gim tertentu tidak dapat tersambung meskipun penjelajahan umum berjalan lancar. Layanan itu mungkin memerlukan penerusan port khusus sendiri, alih-alih mengandalkan konfigurasi default VPN — periksa apakah dokumentasi perangkat lunaknya menyebutkan port tertentu yang perlu dibuka oleh pengguna VPN. Dalam kasus seperti ini, Anda perlu meneruskan lalu lintas VPN untuk nomor port layanan tersebut secara khusus, selain port yang sudah digunakan oleh protokol VPN itu sendiri.
Untuk penjelajahan, streaming, dan penggunaan privasi umum sehari-hari, pemecahan masalah ini biasanya tidak diperlukan — manfaat pemilihan port dan protokol otomatis adalah aplikasi diam-diam memilih kombinasi yang paling sesuai dengan jaringan yang Anda gunakan.
Mengapa Memilih Guru VPN
Anda tidak seharusnya perlu memikirkan detail port dan protokol, dan Guru VPN dirancang dengan gagasan tersebut — aplikasi secara otomatis memilih kombinasi protokol dan port yang sesuai dengan jaringan Anda, lalu beralih ke koneksi bergaya TCP 443 yang lebih tersembunyi di jaringan yang membatasi koneksi tanpa memerlukan konfigurasi manual.
Bagi yang ingin memiliki kendali lebih besar, melihat lokasi server yang tersedia adalah cara yang baik untuk mengetahui wilayah mana yang mungkin menawarkan kinerja lebih baik untuk penggunaan tertentu. Membandingkan apa saja yang disertakan dalam setiap tingkat paket di halaman harga membantu Anda menentukan paket yang sesuai sebelum berlangganan.
Pertanyaan yang Sering Diajukan
Tergantung pada protokolnya. OpenVPN biasanya menggunakan UDP 1194 atau TCP 443, WireGuard menggunakan UDP 51820, dan IKEv2/IPsec menggunakan UDP 500 dan 4500. Sebagian besar aplikasi memilih port yang tepat secara otomatis berdasarkan jaringan Anda.
Tidak ada satu port default yang berlaku universal — tiap protokol memiliki portnya sendiri. UDP 1194 adalah port default yang paling umum khusus untuk OpenVPN, sedangkan TCP 443 merupakan opsi cadangan yang paling luas dukungannya di hampir semua protokol dan penyedia.
Ya. Beralih di antara port dan protokol yang tersedia di aplikasi Anda tidak mengurangi keamanan, karena kekuatan enkripsi berasal dari protokol itu sendiri, bukan nomor port. Mengubah port adalah langkah pemecahan masalah yang wajar, bukan kompromi keamanan.
Tidak. Penerusan port adalah fitur opsional dan lanjutan yang hanya diperlukan untuk penggunaan tertentu, seperti torrent atau menghosting server. Penjelajahan standar, streaming, dan perlindungan privasi umum berfungsi sepenuhnya tanpa fitur ini.
Hampir selalu, penyebabnya adalah pemblokiran port. Beberapa jaringan secara khusus memblokir port VPN umum seperti UDP 1194. Mengubah protokol aplikasi ke opsi berbasis TCP 443 biasanya mengatasi masalah ini karena jaringan jauh lebih sulit memblokir port tersebut.
Kesimpulan
Kebanyakan orang tidak perlu memikirkan port VPN dalam keseharian. Namun, memahami dasar-dasarnya — protokol mana yang menggunakan port tertentu, perbedaan penerusan port dengan port protokol itu sendiri, dan alasan beberapa port diblokir sementara yang lain dapat lewat — membuat masalah koneksi yang macet jauh lebih mudah dipahami. Guru VPN menangani pemilihan port dan protokol secara otomatis di latar belakang, sehingga nomor-nomor tersebut terutama relevan saat Anda ingin memahami apa yang sebenarnya terjadi atau perlu mengatasi jaringan yang sangat membatasi koneksi.


