
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Puertos VPN explicados: números, protocolos y redirección de puertos


 Puntos clave

- El número de puerto VPN es simplemente la puerta que usa el protocolo VPN para enviar tráfico cifrado: OpenVPN suele usar UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IPsec/IKEv2 usan UDP 500 y 4500.
- La redirección de puertos VPN es una función distinta de los puertos de protocolo: la redirección abre un puerto entrante específico para que un dispositivo externo pueda acceder a algo de tu red, mientras que el puerto de protocolo transporta el túnel cifrado.
- TCP 443 es el puerto VPN más difícil de bloquear para los cortafuegos porque parece idéntico al tráfico HTTPS normal; por eso suele ser la opción alternativa en redes restrictivas.
- Algunos puertos antiguos (como los asociados a PPTP) se consideran obsoletos y conviene evitarlos, no porque el número de puerto en sí sea inseguro, sino porque el protocolo que lo utiliza tiene debilidades conocidas.
- La mayoría de las personas nunca necesita elegir manualmente un número de puerto VPN: aplicaciones como Guru VPN lo seleccionan automáticamente, aunque cambiarlo manualmente puede ayudar en redes que bloquean un puerto específico.
Si alguna vez tu conexión VPN ha fallado en una red y ha funcionado bien en otra, a menudo se debe a que algún puerto VPN está bloqueado en el trayecto. Un puerto es, en esencia, un canal numerado —uno de los 65,536 puntos de acceso posibles que un dispositivo utiliza para enviar y recibir tipos específicos de tráfico— y todos los protocolos VPN, ya sea OpenVPN, IKEv2 o WireGuard, están diseñados para usar uno determinado de forma predeterminada. Entender por qué puerto circula realmente el tráfico VPN y en qué se diferencia de la redirección de puertos aclara la mayoría de las dudas que surgen cuando una conexión no funciona como debería. Esta guía repasa los números de puerto habituales de cada protocolo, qué hace la redirección de puertos, qué puertos conviene evitar y cómo Guru VPN y aplicaciones similares se encargan de todo esto para que rara vez tengas que preocuparte.
Puntos clave
- El número de puerto VPN es simplemente la puerta que usa el protocolo VPN para enviar tráfico cifrado: OpenVPN suele usar UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IPsec/IKEv2 usan UDP 500 y 4500.
- La redirección de puertos VPN es una función distinta de los puertos de protocolo: la redirección abre un puerto entrante específico para que un dispositivo externo pueda acceder a algo de tu red, mientras que el puerto de protocolo transporta el túnel cifrado.
- TCP 443 es el puerto VPN más difícil de bloquear para los cortafuegos porque parece idéntico al tráfico HTTPS normal; por eso suele ser la opción alternativa en redes restrictivas.
- Algunos puertos antiguos (como los asociados a PPTP) se consideran obsoletos y conviene evitarlos, no porque el número de puerto en sí sea inseguro, sino porque el protocolo que lo utiliza tiene debilidades conocidas.
- La mayoría de las personas nunca necesita elegir manualmente un número de puerto VPN: aplicaciones como Guru VPN lo seleccionan automáticamente, aunque cambiarlo manualmente puede ayudar en redes que bloquean un puerto específico.
¿Qué es un puerto VPN?
Un puerto es un punto de conexión numerado —entre 0 y 65535— que permite a un dispositivo clasificar el tráfico entrante y saliente según la aplicación a la que pertenece, igual que en un edificio los números de apartamento permiten entregar el correo en la puerta correcta aunque todo llegue a la misma dirección. Un puerto VPN funciona de la misma manera: es el número específico que usa tu protocolo VPN para empaquetar y enviar su tráfico cifrado, separado de los puertos que usan al mismo tiempo tu navegador, cliente de correo o juegos. Cuando alguien pregunta qué puerto usa una VPN, o más informalmente en qué puerto funciona el software VPN, en realidad quiere saber a cuál de estos canales numerados está configurado para recurrir un protocolo de forma predeterminada.
Todos los dispositivos tienen los mismos 65,536 puertos disponibles, pero por convención ciertos rangos se reservan para tareas concretas: el tráfico web suele usar el puerto 80 o 443, el correo electrónico el 25 o 587, y cada protocolo VPN ha adoptado su propio puerto VPN predeterminado tras años de uso práctico. Estas asignaciones no están codificadas en el funcionamiento de internet; técnicamente, un administrador de red podría ejecutar cualquier servicio en cualquier puerto. En la práctica, lo importante es que los cortafuegos, los routers y los proveedores de internet han aprendido a reconocer estos puertos convencionales. Por eso, el número de puerto VPN que uses puede determinar si la conexión se establece sin problemas o si se detecta y limita.
Cómo funcionan los puertos VPN
Cuando te conectas, la aplicación VPN envuelve tu tráfico de internet real en un túnel cifrado y lo envía a través del puerto asignado a un servidor VPN, que lo desempaqueta y reenvía la solicitud a su destino real en tu nombre. La respuesta sigue el mismo camino en sentido inverso. Desde fuera, un cortafuegos o proveedor de internet no ve tu tráfico original: ve un flujo cifrado que pasa por un puerto específico, y solo puede tomar decisiones sobre eso, ya que no puede inspeccionar lo que contiene.
Por eso, elegir el puerto puede importar más de lo que la gente cree: dos conexiones que transportan datos cifrados idénticos pueden recibir un trato completamente distinto según el puerto que usen, porque algunas redes bloquean, limitan o dan menor prioridad al tráfico basándose únicamente en el número de puerto, independientemente de lo que contenga el paquete.
Puertos VPN habituales por protocolo
Los distintos protocolos VPN usan puertos predeterminados diferentes. Conocer los números de puerto VPN que utiliza cada uno ayuda a entender por qué cambiar el protocolo en la aplicación a veces soluciona una conexión que de otro modo no funcionaría.
| Protocolo | Transporte | Puerto(s) predeterminado(s) | Notas |
|---|---|---|---|
WireGuard | UDP | 51820 | Rápido y moderno; menos bloqueado que los puertos antiguos |
OpenVPN | UDP | 1194 | Opción predeterminada para mayor velocidad y menor latencia |
OpenVPN | TCP | 443 | Alternativa que imita el tráfico HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Par de puertos VPN de IPsec: 500 para el intercambio de claves y 4500 para atravesar NAT |
VPN SSL | TCP | 443 | Puerto VPN SSL compartido con el tráfico web estándar |
PPTP | TCP | 1723 | Puerto VPN de PPTP; se considera obsoleto y conviene evitarlo |
L2TP/IPsec | UDP | 500, 4500, 1701 | Combina los puertos de IPsec con el puerto de túnel propio de L2TP |
Dos de estos puertos merecen una explicación más detallada porque aparecen a menudo al solucionar problemas. UDP 1194 es el puerto VPN predeterminado tradicional de OpenVPN y, en general, la opción más rápida, pero también es tan conocido que algunas redes restrictivas lo detectan y bloquean específicamente. TCP 443 resuelve ese problema al usar el mismo puerto que la navegación web cifrada normal, lo que hace que el tráfico sea mucho más difícil de distinguir y bloquear. Por eso es la alternativa habitual tanto para conexiones OpenVPN como VPN SSL en redes con filtros estrictos.
¿Qué es la redirección de puertos VPN?
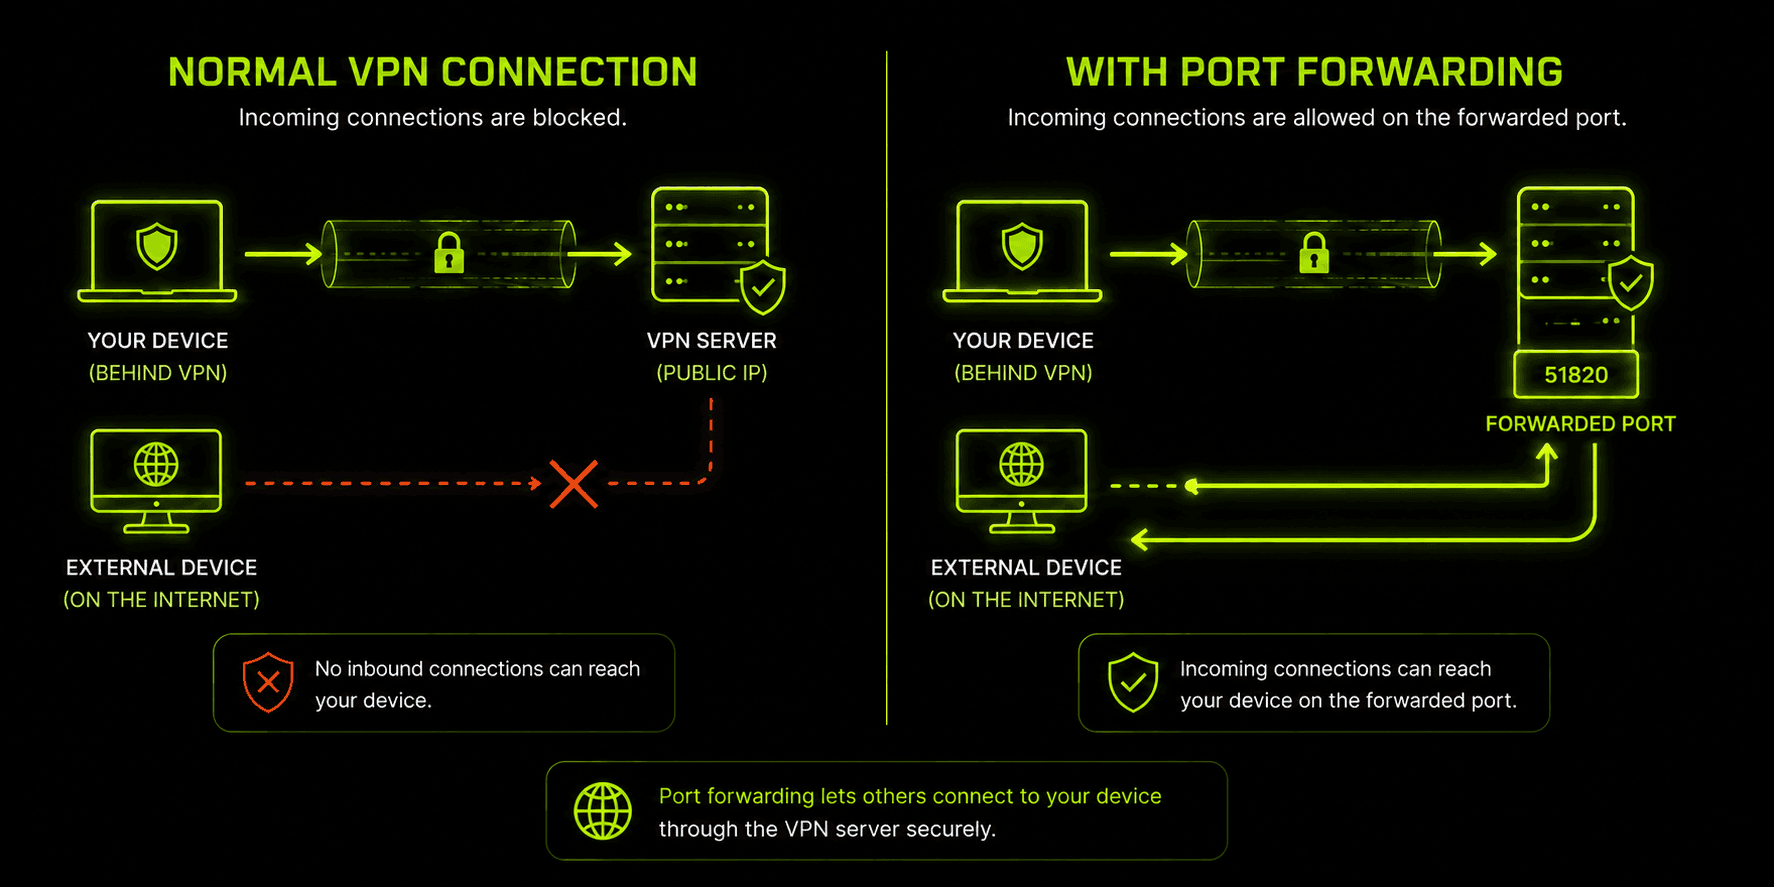
Es fácil confundir «qué puerto usa mi VPN» con «redirección de puertos», pero son dos cosas distintas que resuelven problemas diferentes. El puerto de protocolo (1194, 443, 51820, etc.) transporta el túnel cifrado hasta el servidor VPN. En cambio, la redirección de puertos VPN es una función que reserva un puerto específico en el servidor del proveedor y lo enruta directamente a tu dispositivo, para que algo externo —un par de torrent, un servidor de juegos o una herramienta de acceso remoto— pueda iniciar una conexión contigo aunque tu dirección IP real esté oculta detrás de la VPN.
Sin conexiones VPN con redirección de puertos, tu dispositivo puede acceder libremente a internet, pero, por lo general, internet no puede iniciar una conexión nueva contigo. Ese es precisamente el propósito de ocultarse tras una VPN, pero supone una limitación para ciertos usos, como compartir torrents de forma eficiente, alojar un pequeño servidor de juegos o acceder remotamente a un dispositivo de tu red doméstica. Una VPN con redirección de puertos lo resuelve asignándote un puerto entrante dedicado (a menudo junto con una IP estática o dedicada) que sigue siendo accesible desde fuera, mientras el resto del tráfico permanece oculto y cifrado.
Configurar la redirección de puertos en aplicaciones VPN compatibles suele consistir en abrir un puerto específico en los ajustes de la aplicación y, después, configurar el software que lo necesita —un cliente de torrent o un servidor de juegos— para que use exactamente el mismo número de puerto. Es una función más específica y avanzada que la conectividad VPN básica, y no todos los proveedores la ofrecen, ya que abrir cualquier puerto entrante implica una decisión deliberada en materia de seguridad que la mayoría de los usos cotidianos de una VPN no requiere.
¿Qué puertos VPN deberías evitar?
Sin embargo, no todos los puertos abiertos son recomendables, aunque el motivo es más complejo que decir que «algunos números son peligrosos». Conviene evitar por completo algunos puertos heredados de larga data y sin cifrado para cualquier actividad sensible: el puerto 21 (FTP), el puerto 23 (Telnet) y el puerto 80 normal (HTTP sin cifrar) son anteriores a los estándares de cifrado modernos y transmiten los datos sin cifrar. Por tanto, depender de ellos anula el propósito de usar una VPN.
Entre los puertos de protocolos VPN propiamente dichos, el que más conviene evitar es el TCP 1723 de PPTP; no porque el puerto 1723 tenga fallos inherentes, sino porque el protocolo PPTP que hay detrás tiene debilidades criptográficas conocidas que lo han dejado obsoleto para cualquier uso que requiera seguridad real. Los puertos más seguros de protocolos actuales —51820 de WireGuard, 1194 y 443 de OpenVPN, y 500 y 4500 de IKEv2— no arrastran esos mismos problemas, ya que los protocolos que los usan reciben mantenimiento activo y no tienen las vulnerabilidades que dejaron obsoleto a PPTP hace años.
Conviene recordar la idea general: un número de puerto, por sí solo, no es seguro ni inseguro. La seguridad depende del protocolo de cifrado que funcione a través de ese puerto, no del número. Elegir un protocolo moderno y con buen respaldo es mucho más importante que el puerto específico que utilice.
Por qué importan los puertos para los cortafuegos, NAT y los bloqueos
Los cortafuegos y los administradores de red no suelen inspeccionar el contenido del tráfico VPN cifrado —no pueden; ese es el propósito del cifrado—, así que juzgan las conexiones según los metadatos visibles, de los que el número de puerto es el elemento más evidente. Una red corporativa, escolar o un sistema de censura gubernamental que quiera restringir el uso de VPN suele limitarse a bloquear los puertos predeterminados más conocidos, en vez de intentar detectar directamente los patrones de cifrado.
Esto crea una jerarquía aproximada de la probabilidad de que se bloqueen distintos puertos. UDP 1194, al ser el puerto predeterminado más reconocible de OpenVPN, también es el objetivo más frecuente de los bloqueos en redes restrictivas. UDP 51820 de WireGuard es relativamente nuevo y menos conocido en todas partes, así que por ahora se bloquea con menos frecuencia, aunque esto está cambiando a medida que se adopta más WireGuard. TCP 443 se encuentra, con diferencia, en el extremo más seguro de este espectro, ya que bloquearlo por completo también impediría la navegación HTTPS normal de todos en la red, algo que la mayoría de las redes no está dispuesta a hacer solo para detener el tráfico VPN.
NAT (traducción de direcciones de red) añade otra capa. Como la mayoría de las redes domésticas y móviles comparten una dirección IP pública entre muchos dispositivos, NAT se basa en los números de puerto para determinar a qué dispositivo interno pertenece el tráfico de respuesta. Esta es una de las razones por las que la redirección de puertos VPN puede comportarse de forma irregular en ciertas redes: si estás detrás de NAT de nivel de operador (habitual en datos móviles y con algunos proveedores de internet), puede que no haya manera de redirigir un puerto, independientemente de lo que admita tu proveedor VPN.
Cómo cambiar o solucionar problemas del puerto VPN
La mayoría de las aplicaciones VPN, incluida Guru VPN, seleccionan automáticamente un puerto y un protocolo que funcionen, así que rara vez hace falta cambiar nada manualmente. Sin embargo, algunos síntomas apuntan específicamente a un problema relacionado con el puerto que conviene abordar directamente:
La conexión no llega a establecerse, especialmente en una red Wi-Fi pública o del trabajo o centro educativo. Esto suele significar que la red está bloqueando activamente el puerto VPN predeterminado. Cambiar el protocolo de la aplicación de UDP a TCP, o específicamente a una opción TCP 443 si la aplicación la ofrece, suele resolverlo, ya que resulta mucho más difícil bloquear ese puerto sin impedir también la navegación normal.
La conexión funciona, pero va inusualmente lenta. Esto puede ocurrir cuando una red no bloquea por completo un puerto UDP, pero limita su tráfico o le da menor prioridad. Probar UDP 51820 de WireGuard, si la aplicación lo admite, o comparar las velocidades entre los modos UDP y TCP suele ayudar a determinar si el puerto es el cuello de botella.
La redirección de puertos no funciona, aunque está activada en la aplicación. Comprueba que el número del puerto redirigido coincida exactamente tanto en los ajustes de la aplicación VPN como en el software que debe usarlo (por ejemplo, un cliente de torrent), ya que una discrepancia es la causa más común. Si sigue sin funcionar, puede que NAT de nivel de operador en tu conexión a internet subyacente lo esté bloqueando a un nivel que la aplicación VPN no puede controlar.
Un servicio o juego específico no se conecta, aunque la navegación general funciona bien. Es posible que ese servicio necesite que se redirija su propio puerto específico, en lugar de depender de la configuración predeterminada de la VPN. Comprueba si la documentación del software indica qué puerto específico deben abrir los usuarios de VPN. En estos casos, tendrás que redirigir el tráfico VPN específicamente para el número de puerto de ese servicio, además del puerto que ya use el protocolo VPN.
Para la mayoría de los usos cotidianos de navegación, streaming y protección de la privacidad, nunca hace falta solucionar ninguno de estos problemas: la ventaja de seleccionar automáticamente el puerto y el protocolo es que la aplicación elige discretamente la combinación que mejor funciona en la red que estás usando.
Por qué elegir Guru VPN
No deberías tener que pensar en los detalles de puertos y protocolos, y Guru VPN se basa en esa idea: la aplicación selecciona automáticamente una combinación de protocolo y puerto adecuada para tu red y cambia a una conexión más discreta, del tipo TCP 443, en redes restrictivas, sin que tengas que configurarla manualmente.
Si quieres tener más control, consultar las ubicaciones de servidores disponibles es una buena forma de ver qué regiones podrían ofrecer un mejor rendimiento para un uso determinado. Comparar lo que incluye cada nivel en la página de precios te ayuda a determinar qué plan te conviene antes de contratarlo.
Preguntas frecuentes
Depende del protocolo. OpenVPN suele usar UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IKEv2/IPsec usan UDP 500 y 4500. La mayoría de las aplicaciones seleccionan automáticamente el puerto adecuado según tu red.
No hay un único puerto predeterminado universal: cada protocolo tiene el suyo. UDP 1194 es el puerto predeterminado más común de OpenVPN, mientras que TCP 443 es la alternativa más ampliamente compatible con casi todos los protocolos y proveedores.
Sí. Cambiar entre los puertos y protocolos que ofrece tu aplicación no reduce la seguridad, ya que la fuerza del cifrado depende del protocolo, no del número de puerto. Cambiar de puerto es un paso habitual para solucionar problemas, no una concesión en materia de seguridad.
No. La redirección de puertos es una función avanzada y opcional, necesaria solo para usos específicos como usar torrents o alojar un servidor. La navegación, el streaming y la protección general de la privacidad funcionan perfectamente sin ella.
Casi siempre se debe al bloqueo de puertos. Algunas redes bloquean específicamente puertos VPN habituales como UDP 1194. Cambiar el protocolo de la aplicación a una opción basada en TCP 443 suele resolverlo, ya que resulta mucho más difícil bloquear ese puerto.
Conclusión
La mayoría de las personas no necesita pensar a diario en los puertos VPN, pero conocer los conceptos básicos —qué puertos usa cada protocolo, en qué se diferencia la redirección de puertos del propio puerto de protocolo y por qué se bloquean algunos puertos mientras otros pasan sin problemas— hace que solucionar una conexión atascada resulte mucho menos misterioso. Guru VPN selecciona automáticamente el puerto y el protocolo en segundo plano, así que esos números solo suelen importar cuando quieres entender qué está pasando o necesitas sortear una red especialmente restrictiva.


