
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Giải thích về cổng VPN: Số cổng, giao thức và chuyển tiếp cổng


 Những điểm chính

- Số cổng VPN chỉ là lối vào mà giao thức VPN sử dụng để gửi lưu lượng đã mã hóa — OpenVPN thường dùng UDP 1194 hoặc TCP 443, WireGuard dùng UDP 51820, còn IPsec/IKEv2 dùng UDP 500 và 4500.
- Thiết lập chuyển tiếp cổng VPN là tính năng riêng, khác với cổng giao thức — chuyển tiếp cổng mở một cổng nhận cụ thể để thiết bị bên ngoài có thể truy cập một thiết bị nào đó trong mạng của bạn, còn cổng giao thức là nơi truyền đường hầm đã mã hóa.
- TCP 443 là cổng VPN khó bị tường lửa chặn nhất vì lưu lượng của nó trông giống hệt lưu lượng HTTPS thông thường. Vì vậy, đây thường là phương án dự phòng trên các mạng bị hạn chế.
- Một số cổng cũ hơn (chẳng hạn các cổng gắn với PPTP) được xem là công nghệ cũ và tốt nhất nên tránh. Lý do không phải vì bản thân số cổng không an toàn, mà vì giao thức phía sau có những điểm yếu đã được biết đến.
- Hầu hết mọi người không cần tự chọn số cổng VPN — các ứng dụng như Guru VPN tự động chọn cổng, nhưng đổi thủ công có thể hữu ích trên những mạng chặn một cổng cụ thể.
Nếu kết nối VPN từng bị lỗi trên mạng này nhưng lại hoạt động bình thường trên mạng khác, nguyên nhân thường là một cổng VPN bị chặn đâu đó trên đường truyền. Cổng về cơ bản là một kênh được đánh số — một trong 65,536 lối vào khả dụng mà thiết bị dùng để gửi và nhận các loại lưu lượng cụ thể — và mọi giao thức VPN, dù là OpenVPN, IKEv2 hay WireGuard, đều được thiết kế để mặc định sử dụng một cổng nhất định. Hiểu lưu lượng VPN thực sự đi qua cổng nào và điểm khác biệt giữa việc đó với chuyển tiếp cổng sẽ giúp giải đáp phần lớn những thắc mắc khi kết nối không hoạt động như mong muốn. Hướng dẫn này trình bày các số cổng phổ biến theo từng giao thức, chức năng thực sự của chuyển tiếp cổng, những cổng nên tránh và cách Guru VPN và các ứng dụng tương tự xử lý tất cả việc này để bạn hiếm khi phải tự bận tâm.
Điểm chính cần nhớ
- Số cổng VPN chỉ là lối vào mà giao thức VPN sử dụng để gửi lưu lượng đã mã hóa — OpenVPN thường dùng UDP 1194 hoặc TCP 443, WireGuard dùng UDP 51820, còn IPsec/IKEv2 dùng UDP 500 và 4500.
- Thiết lập chuyển tiếp cổng VPN là tính năng riêng, khác với cổng giao thức — chuyển tiếp cổng mở một cổng nhận cụ thể để thiết bị bên ngoài có thể truy cập một thiết bị nào đó trong mạng của bạn, còn cổng giao thức là nơi truyền đường hầm đã mã hóa.
- TCP 443 là cổng VPN khó bị tường lửa chặn nhất vì lưu lượng của nó trông giống hệt lưu lượng HTTPS thông thường. Vì vậy, đây thường là phương án dự phòng trên các mạng bị hạn chế.
- Một số cổng cũ hơn (chẳng hạn các cổng gắn với PPTP) được xem là công nghệ cũ và tốt nhất nên tránh. Lý do không phải vì bản thân số cổng không an toàn, mà vì giao thức phía sau có những điểm yếu đã được biết đến.
- Hầu hết mọi người không cần tự chọn số cổng VPN — các ứng dụng như Guru VPN tự động chọn cổng, nhưng đổi thủ công có thể hữu ích trên những mạng chặn một cổng cụ thể.
Cổng VPN là gì?
Cổng là một điểm cuối được đánh số — nằm trong khoảng từ 0 đến 65535 — cho phép thiết bị phân loại lưu lượng đến và đi theo ứng dụng sử dụng lưu lượng đó, giống như tòa nhà dùng số căn hộ để chuyển thư đến đúng cửa dù mọi thư đều được gửi đến cùng một địa chỉ đường phố. Cổng VPN hoạt động tương tự: đó là số cụ thể mà giao thức VPN sử dụng để đóng gói và gửi lưu lượng đã mã hóa, tách biệt với các cổng mà trình duyệt, ứng dụng email hoặc trò chơi của bạn đang dùng cùng lúc. Khi mọi người hỏi VPN dùng cổng nào, hay nói đơn giản hơn là phần mềm VPN chạy trên cổng nào, thực chất họ muốn biết giao thức đó được thiết kế để mặc định sử dụng kênh được đánh số nào.
Mọi thiết bị đều có cùng 65,536 cổng khả dụng, nhưng theo quy ước, một số dải cổng được dành riêng cho các mục đích nhất định — lưu lượng web thường đi qua cổng 80 hoặc 443, email qua 25 hoặc 587, còn mỗi giao thức VPN đã chọn một cổng VPN mặc định riêng qua nhiều năm sử dụng thực tế. Những cách gán này không được cố định cứng trong cách Internet vận hành; về mặt kỹ thuật, quản trị viên mạng có thể chạy bất kỳ dịch vụ nào trên bất kỳ cổng nào. Trên thực tế, điều quan trọng là tường lửa, bộ định tuyến và ISP đã học cách nhận diện các cổng theo quy ước này. Vì thế, số cổng VPN cụ thể bạn dùng có thể ảnh hưởng đến việc kết nối thông suốt hay bị đánh dấu và hạn chế tốc độ.
Cổng VPN hoạt động như thế nào
Sau khi bạn kết nối, ứng dụng VPN bọc lưu lượng Internet thực tế bên trong một đường hầm được mã hóa rồi gửi qua cổng được chỉ định đến máy chủ VPN. Máy chủ giải mã lớp bọc đó và thay bạn chuyển tiếp yêu cầu đến đích thực. Phản hồi đi theo cùng tuyến đường nhưng theo chiều ngược lại. Từ bên ngoài, tường lửa hoặc ISP hoàn toàn không thấy lưu lượng gốc của bạn — họ chỉ thấy một luồng đã mã hóa đi qua một cổng cụ thể, và đó là thông tin duy nhất họ có thể dựa vào để đưa ra quyết định vì không thể kiểm tra nội dung bên trong.
Đây cũng là lý do lựa chọn cổng có thể quan trọng hơn nhiều người nghĩ: hai kết nối mang dữ liệu đã mã hóa giống hệt nhau vẫn có thể bị xử lý hoàn toàn khác nhau tùy vào cổng chúng sử dụng, vì một số mạng chặn, hạn chế tốc độ hoặc hạ mức ưu tiên lưu lượng chỉ dựa trên số cổng, bất kể nội dung thực sự bên trong gói tin là gì.
Các cổng VPN phổ biến theo giao thức
Các giao thức VPN khác nhau dùng các cổng mặc định khác nhau. Biết số cổng VPN của từng giao thức giúp giải thích vì sao đôi khi đổi giao thức trong ứng dụng có thể khắc phục kết nối vốn không hoạt động.
| Giao thức | Giao thức truyền tải | Cổng mặc định | Ghi chú |
|---|---|---|---|
WireGuard | UDP | 51820 | Nhanh, hiện đại, ít bị chặn hơn các cổng cũ |
OpenVPN | UDP | 1194 | Mặc định để đạt tốc độ cao và độ trễ thấp |
OpenVPN | TCP | 443 | Phương án dự phòng mô phỏng lưu lượng HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Một cặp cổng VPN IPsec — 500 để trao đổi khóa, 4500 để xuyên NAT |
SSL VPN | TCP | 443 | Một cổng VPN SSL dùng chung với lưu lượng web thông thường |
PPTP | TCP | 1723 | Cổng VPN PPTP; được xem là công nghệ cũ và tốt nhất nên tránh |
L2TP/IPsec | UDP | 500, 4500, 1701 | Kết hợp các cổng của IPsec với cổng đường hầm riêng của L2TP |
Có hai cổng đáng tìm hiểu kỹ hơn vì chúng xuất hiện rất thường xuyên khi khắc phục sự cố. UDP 1194 là cổng VPN mặc định truyền thống của OpenVPN và nhìn chung là lựa chọn nhanh nhất, nhưng cũng đủ phổ biến để một số mạng bị hạn chế chủ động dò tìm và chặn cổng này. TCP 443 giải quyết vấn đề đó bằng cách sử dụng chính cổng mà hoạt động duyệt web mã hóa thông thường sử dụng, khiến lưu lượng khó bị phân biệt và chặn hơn nhiều — đó là lý do cổng này là phương án dự phòng phổ biến cho cả OpenVPN lẫn SSL VPN trên các mạng lọc lưu lượng nghiêm ngặt.
Chuyển tiếp cổng VPN là gì?
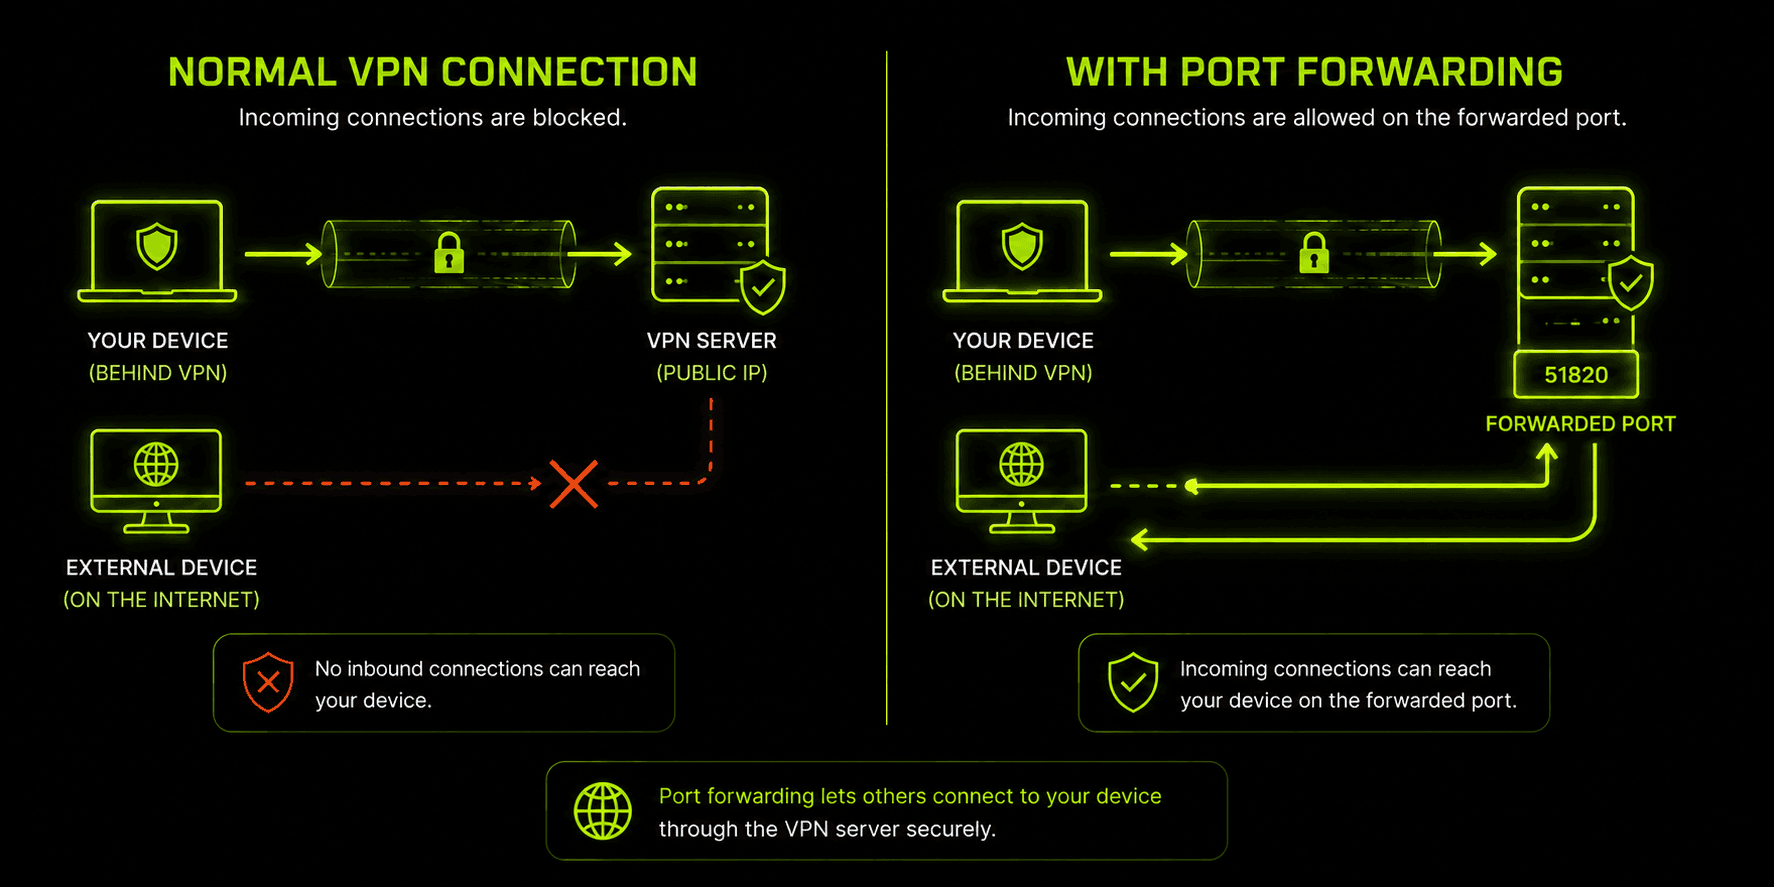
Rất dễ nhầm lẫn giữa “VPN của tôi dùng cổng nào” và “chuyển tiếp cổng”, nhưng đây là hai việc khác nhau nhằm giải quyết hai vấn đề khác nhau. Cổng giao thức (1194, 443, 51820, v.v.) truyền đường hầm đã mã hóa đến máy chủ VPN. Ngược lại, chuyển tiếp cổng VPN là tính năng dành riêng một cổng trên máy chủ của nhà cung cấp rồi chuyển thẳng lưu lượng qua cổng đó đến thiết bị của bạn. Nhờ vậy, một thiết bị bên ngoài — như một máy ngang hàng torrent, máy chủ trò chơi hoặc công cụ truy cập từ xa — có thể khởi tạo kết nối đến bạn dù địa chỉ IP thực của bạn đang được ẩn sau VPN.
Khi kết nối VPN không có chuyển tiếp cổng, thiết bị của bạn vẫn có thể tự do kết nối ra Internet, nhưng nhìn chung Internet không thể khởi tạo một kết nối mới ngược trở lại — đó chính là mục đích của việc ẩn sau VPN, nhưng lại gây hạn chế trong một số trường hợp cụ thể như duy trì chia sẻ torrent hiệu quả, vận hành một máy chủ trò chơi nhỏ hoặc truy cập từ xa vào thiết bị trong mạng gia đình. VPN có chuyển tiếp cổng giải quyết vấn đề này bằng cách cấp cho bạn một cổng nhận riêng (thường đi kèm địa chỉ IP tĩnh hoặc riêng) luôn có thể truy cập từ bên ngoài, trong khi phần còn lại của lưu lượng vẫn được ẩn và mã hóa.
Thiết lập chuyển tiếp cổng bằng các ứng dụng VPN hỗ trợ tính năng này thường gồm việc mở một cổng cụ thể trong phần cài đặt ứng dụng, rồi cấu hình phần mềm cần dùng cổng đó — như ứng dụng torrent hoặc máy chủ trò chơi — để sử dụng đúng số cổng ấy. Đây là tính năng chuyên biệt và nâng cao hơn kết nối VPN cơ bản, và không phải nhà cung cấp nào cũng hỗ trợ, vì mở bất kỳ cổng nhận nào cũng là một sự đánh đổi bảo mật có chủ ý mà hầu hết nhu cầu VPN hằng ngày không cần đến.
Nên tránh những cổng VPN nào?
Không phải cổng nào đang mở cũng là lựa chọn hay, dù lý do phức tạp hơn câu nói “một số con số rất nguy hiểm”. Có một số cổng cũ lâu đời, không được mã hóa mà bạn nên tránh hoàn toàn khi xử lý thông tin nhạy cảm: cổng 21 (FTP), cổng 23 (Telnet) và cổng 80 thông thường (HTTP không mã hóa) đều có từ trước các tiêu chuẩn mã hóa hiện đại và truyền dữ liệu ở dạng rõ. Vì vậy, dựa vào chúng sẽ đi ngược mục đích sử dụng VPN ngay từ đầu.
Trong số các cổng giao thức VPN thực sự, TCP 1723 của PPTP là cổng nên tránh nhất — không phải vì bản thân cổng 1723 có khiếm khuyết, mà vì giao thức PPTP phía sau có những điểm yếu mật mã đã được biết đến, khiến nó lỗi thời đối với mọi nhu cầu đòi hỏi bảo mật thực sự. Các cổng an toàn hơn thuộc thế hệ hiện tại — 51820 của WireGuard, 1194 và 443 của OpenVPN, cùng 500 và 4500 của IKEv2 — không có những vấn đề tương tự, vì các giao thức tương ứng vẫn được duy trì tích cực và không có những lỗ hổng đã khiến PPTP bị loại bỏ nhiều năm trước.
Điểm khái quát cần ghi nhớ là: chỉ riêng số cổng không quyết định tính an toàn. Bảo mật đến từ giao thức mã hóa chạy qua cổng đó, chứ không phải từ con số. Việc chọn một giao thức hiện đại được hỗ trợ tốt quan trọng hơn nhiều so với cổng cụ thể mà giao thức đó tình cờ sử dụng.
Vì sao cổng quan trọng đối với tường lửa, NAT và việc chặn lưu lượng
Tường lửa và quản trị viên mạng thường không kiểm tra nội dung bên trong lưu lượng VPN đã mã hóa — họ không thể làm vậy, đó chính là mục đích của mã hóa — nên họ chuyển sang đánh giá kết nối dựa trên siêu dữ liệu có thể nhìn thấy, trong đó số cổng là yếu tố dễ thấy nhất. Mạng doanh nghiệp, trường học hoặc bên kiểm duyệt ở cấp chính phủ muốn hạn chế việc dùng VPN thường chỉ cần chặn các cổng mặc định phổ biến thay vì tìm cách phát hiện trực tiếp các mẫu mã hóa.
Điều này tạo nên thứ bậc tương đối về khả năng các cổng bị chặn. UDP 1194, là cổng mặc định dễ nhận diện nhất của OpenVPN, cũng là cổng thường bị nhắm đến nhất để chặn trên các mạng bị hạn chế. UDP 51820 của WireGuard tương đối mới hơn và ít được nhận diện phổ biến hơn, nên hiện ít bị chặn hơn, dù điều này đang thay đổi khi WireGuard ngày càng được sử dụng rộng rãi. TCP 443 nằm ở đầu an toàn nhất của phổ này, cách biệt đáng kể, vì chặn hoàn toàn cổng này cũng sẽ ngăn mọi người trên mạng duyệt web HTTPS thông thường — kết quả mà hầu hết các mạng không muốn chấp nhận chỉ để ngăn lưu lượng VPN.
NAT (Network Address Translation, dịch địa chỉ mạng) tạo thêm một lớp nữa. Vì hầu hết mạng gia đình và mạng di động dùng chung một địa chỉ IP công khai cho nhiều thiết bị, NAT dựa vào số cổng để xác định một phần lưu lượng phản hồi thuộc về thiết bị nội bộ nào. Đây là một phần lý do khiến thiết lập chuyển tiếp cổng VPN có thể hoạt động không nhất quán trên một số mạng — nếu bạn ở sau NAT cấp nhà mạng (phổ biến với dữ liệu di động và một số ISP), có thể hoàn toàn không có cách nào chuyển tiếp cổng, bất kể nhà cung cấp VPN của bạn hỗ trợ gì ở phía họ.
Cách đổi hoặc khắc phục sự cố cổng VPN
Hầu hết ứng dụng VPN, bao gồm Guru VPN, tự động chọn cổng và giao thức hoạt động được, vì vậy hiếm khi cần tự thay đổi cài đặt. Tuy nhiên, một vài dấu hiệu cho thấy vấn đề có thể liên quan cụ thể đến cổng và cần được xử lý trực tiếp:
Kết nối hoàn toàn không thiết lập được, đặc biệt khi dùng Wi-Fi công cộng hoặc mạng cơ quan/trường học. Điều này thường có nghĩa là mạng đang chủ động chặn cổng mặc định của VPN. Trong hầu hết trường hợp, chuyển cài đặt giao thức của ứng dụng từ UDP sang TCP hoặc chọn riêng tùy chọn TCP 443 nếu ứng dụng có hỗ trợ sẽ khắc phục được, vì mạng khó chặn cổng này hơn nhiều nếu không đồng thời làm gián đoạn hoạt động duyệt web thông thường.
Kết nối hoạt động nhưng chậm bất thường. Điều này có thể xảy ra khi mạng không chặn hẳn một cổng UDP nhưng lại hạn chế tốc độ hoặc hạ mức ưu tiên của cổng đó. Thử UDP 51820 của WireGuard nếu ứng dụng hỗ trợ, hoặc so sánh tốc độ giữa chế độ UDP và TCP, thường giúp làm rõ liệu bản thân cổng có phải là điểm nghẽn hay không.
Chuyển tiếp cổng không hoạt động dù đã bật trong ứng dụng. Hãy kiểm tra kỹ để bảo đảm số cổng được chuyển tiếp khớp chính xác trong cả phần cài đặt của ứng dụng VPN lẫn phần mềm cần sử dụng cổng đó (chẳng hạn ứng dụng torrent), vì sai lệch ở đây là nguyên nhân phổ biến nhất. Nếu vẫn không hoạt động, NAT cấp nhà mạng trên kết nối Internet của bạn có thể đang chặn cổng ở mức mà ứng dụng VPN không thể kiểm soát.
Một dịch vụ hoặc trò chơi cụ thể không kết nối được dù việc duyệt web thông thường vẫn hoạt động. Dịch vụ đó có thể cần chuyển tiếp một cổng riêng thay vì dựa vào cấu hình mặc định của VPN — hãy kiểm tra tài liệu phần mềm để xem người dùng VPN cần mở cổng cụ thể nào. Trong trường hợp này, bạn cần chuyển tiếp lưu lượng VPN riêng cho số cổng của dịch vụ đó, ngoài cổng mà giao thức VPN đang sử dụng.
Với hầu hết nhu cầu duyệt web, xem nội dung trực tuyến và bảo vệ quyền riêng tư thông thường hằng ngày, bạn không cần thực hiện các bước khắc phục sự cố này — lợi ích của việc tự động chọn cổng và giao thức là ứng dụng âm thầm chọn tổ hợp phù hợp nhất với mạng bạn đang dùng.
Vì sao nên chọn Guru VPN
Bạn không cần phải bận tâm đến việc chọn đúng cổng và giao thức, và Guru VPN được xây dựng dựa trên ý tưởng đó — ứng dụng tự động chọn tổ hợp giao thức và cổng phù hợp với mạng của bạn, chuyển sang kết nối kiểu TCP 443 kín đáo hơn trên các mạng bị hạn chế mà không cần bạn tự cấu hình.
Nếu muốn chủ động kiểm soát nhiều hơn, bạn có thể xem các vị trí máy chủ hiện có để tìm hiểu khu vực nào có thể mang lại hiệu suất tốt hơn cho nhu cầu cụ thể, đồng thời so sánh quyền lợi ở từng cấp gói trên trang giá để xác định gói phù hợp trước khi đăng ký.
Câu hỏi thường gặp
Tùy thuộc vào giao thức. OpenVPN thường dùng UDP 1194 hoặc TCP 443, WireGuard dùng UDP 51820, còn IKEv2/IPsec dùng UDP 500 và 4500. Hầu hết ứng dụng tự động chọn cổng phù hợp dựa trên mạng của bạn.
Không có một cổng mặc định chung cho tất cả — mỗi giao thức có cổng riêng. UDP 1194 là cổng mặc định phổ biến nhất của riêng OpenVPN, còn TCP 443 là phương án dự phòng được hỗ trợ rộng rãi nhất trên gần như mọi giao thức và nhà cung cấp.
Có. Chuyển đổi giữa các cổng và giao thức mà ứng dụng cung cấp không làm giảm bảo mật, vì độ mạnh của mã hóa đến từ chính giao thức chứ không phải số cổng. Đổi cổng là bước khắc phục sự cố thông thường, không phải một sự đánh đổi về bảo mật.
Không. Chuyển tiếp cổng là tính năng nâng cao tùy chọn, chỉ cần cho một số mục đích cụ thể như sử dụng torrent hoặc vận hành máy chủ. Duyệt web, xem nội dung trực tuyến và bảo vệ quyền riêng tư thông thường đều hoạt động đầy đủ mà không cần tính năng này.
Nguyên nhân gần như luôn là do cổng bị chặn. Một số mạng chủ động chặn các cổng VPN phổ biến như UDP 1194. Chuyển giao thức trong ứng dụng sang tùy chọn dùng TCP 443 thường khắc phục được vấn đề, vì mạng khó chặn cổng này hơn nhiều.
Kết luận
Hầu hết mọi người không cần nghĩ về cổng VPN trong sinh hoạt hằng ngày, nhưng hiểu những điều cơ bản — giao thức nào dùng cổng nào, chuyển tiếp cổng khác cổng giao thức ra sao và vì sao một số cổng bị chặn trong khi số khác vẫn thông suốt — sẽ giúp việc khắc phục kết nối bị treo bớt khó hiểu hơn nhiều. Guru VPN tự động xử lý việc chọn cổng và giao thức trong nền, nên các con số này chủ yếu chỉ cần thiết khi bạn muốn hiểu điều gì đang thực sự diễn ra hoặc cần tìm cách vượt qua một mạng đặc biệt hạn chế.


