
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Portas de VPN explicadas: números, protocolos e encaminhamento de portas


 Principais pontos

- O número de porta de uma VPN é apenas a passagem que o protocolo VPN usa para enviar tráfego criptografado — o OpenVPN costuma usar UDP 1194 ou TCP 443, o WireGuard usa UDP 51820 e IPsec/IKEv2 usam UDP 500 e 4500.
- Configurações de encaminhamento de portas em VPN são um recurso separado das portas de protocolo — o encaminhamento abre uma porta de entrada específica para que um dispositivo externo possa acessar algo na sua rede, enquanto a porta de protocolo é o canal que transporta o próprio túnel criptografado.
- TCP 443 é a porta VPN mais difícil de bloquear por firewalls porque parece idêntica ao tráfego HTTPS normal; por isso, costuma ser a opção alternativa em redes restritivas.
- Algumas portas antigas, como as associadas ao PPTP, são consideradas obsoletas e devem ser evitadas — não porque o número da porta seja inseguro por si só, mas porque o protocolo por trás dela tem vulnerabilidades conhecidas.
- A maioria das pessoas nunca precisa escolher manualmente um número de porta de VPN — aplicativos como Guru VPN escolhem um automaticamente, embora a troca manual possa ajudar em redes que bloqueiam uma porta específica.
Se sua conexão VPN já falhou em uma rede, mas funcionou normalmente em outra, muitas vezes o motivo é uma porta de VPN bloqueada em algum ponto do caminho. Uma porta é essencialmente um canal numerado — uma entre 65,536 possíveis passagens que um dispositivo usa para enviar e receber tipos específicos de tráfego — e todo protocolo VPN, seja OpenVPN, IKEv2 ou WireGuard, foi desenvolvido para usar uma porta específica por padrão. Entender por qual porta o tráfego da VPN realmente passa e como isso difere do encaminhamento de portas esclarece a maior parte da confusão quando uma conexão não funciona como deveria. Este guia explica os números de porta comuns por protocolo, o que o encaminhamento de portas realmente faz, quais portas convém evitar e como Guru VPN e aplicativos semelhantes cuidam de tudo isso para que você raramente precise se preocupar com esses detalhes.
Principais conclusões
- O número de porta de uma VPN é apenas a passagem que o protocolo VPN usa para enviar tráfego criptografado — o OpenVPN costuma usar UDP 1194 ou TCP 443, o WireGuard usa UDP 51820 e IPsec/IKEv2 usam UDP 500 e 4500.
- Configurações de encaminhamento de portas em VPN são um recurso separado das portas de protocolo — o encaminhamento abre uma porta de entrada específica para que um dispositivo externo possa acessar algo na sua rede, enquanto a porta de protocolo é o canal que transporta o próprio túnel criptografado.
- TCP 443 é a porta VPN mais difícil de bloquear por firewalls porque parece idêntica ao tráfego HTTPS normal; por isso, costuma ser a opção alternativa em redes restritivas.
- Algumas portas antigas, como as associadas ao PPTP, são consideradas obsoletas e devem ser evitadas — não porque o número da porta seja inseguro por si só, mas porque o protocolo por trás dela tem vulnerabilidades conhecidas.
- A maioria das pessoas nunca precisa escolher manualmente um número de porta de VPN — aplicativos como Guru VPN escolhem um automaticamente, embora a troca manual possa ajudar em redes que bloqueiam uma porta específica.
O que é uma porta de VPN?
Uma porta é um ponto de extremidade numerado — de 0 a 65535 — que permite a um dispositivo organizar o tráfego de entrada e saída de acordo com o aplicativo ao qual pertence, assim como um prédio usa números de apartamento para encaminhar correspondências à porta certa, embora tudo chegue ao mesmo endereço. Uma porta de VPN funciona da mesma maneira: é o número específico que seu protocolo VPN usa para empacotar e enviar o tráfego criptografado, separado das portas usadas ao mesmo tempo pelo navegador, cliente de e-mail ou jogos. Quando alguém pergunta qual porta a VPN usa ou, de maneira mais informal, em qual porta o software VPN funciona, na verdade quer saber qual desses canais numerados foi definido como padrão para determinado protocolo.
Todo dispositivo tem as mesmas 65,536 portas disponíveis, mas, por convenção, certas faixas são reservadas para determinadas funções — o tráfego da web costuma passar pela porta 80 ou 443, o e-mail pelas portas 25 ou 587, e cada protocolo VPN adotou sua própria porta padrão ao longo de anos de uso prático. Nenhuma dessas atribuições está codificada no funcionamento da internet; tecnicamente, um administrador de rede poderia executar qualquer serviço em qualquer porta. Na prática, o que importa é que firewalls, roteadores e provedores de internet aprenderam a reconhecer essas portas convencionais. É exatamente por isso que o número específico da porta VPN usada pode afetar se a conexão passa normalmente ou é sinalizada e tem sua velocidade limitada.
Como funcionam as portas de VPN
Quando você se conecta, o aplicativo VPN encapsula seu tráfego de internet dentro de um túnel criptografado e o envia por uma porta designada até um servidor VPN, que o desencapsula e encaminha a solicitação ao destino real em seu nome. A resposta percorre o mesmo caminho na direção inversa. Do lado de fora, um firewall ou provedor de internet não vê seu tráfego original — vê um fluxo criptografado passando por uma porta específica, e é apenas com base nisso que pode tomar decisões, já que não consegue inspecionar o conteúdo.
É também por isso que a escolha da porta pode importar mais do que as pessoas imaginam: duas conexões que transportam dados criptografados idênticos podem receber tratamentos completamente diferentes, dependendo da porta usada, pois algumas redes bloqueiam, limitam a velocidade ou dão menor prioridade ao tráfego apenas com base no número da porta, independentemente do conteúdo do pacote.
Portas de VPN comuns por protocolo
Protocolos VPN diferentes usam portas padrão diferentes, e conhecer os números de porta de VPN de cada um ajuda a entender por que trocar o protocolo no aplicativo às vezes resolve uma conexão que, de outro modo, não funcionaria.
| Protocolo | Transporte | Porta(s) padrão | Observações |
|---|---|---|---|
WireGuard | UDP | 51820 | Rápido e moderno; menos bloqueado do que portas antigas |
OpenVPN | UDP | 1194 | Padrão para maior velocidade e menor latência |
OpenVPN | TCP | 443 | Alternativa que imita o tráfego HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Par de portas VPN do IPsec — 500 para troca de chaves, 4500 para travessia de NAT |
SSL VPN | TCP | 443 | Porta VPN SSL compartilhada com o tráfego web padrão |
PPTP | TCP | 1723 | Porta VPN PPTP; considerada obsoleta e deve ser evitada |
L2TP/IPsec | UDP | 500, 4500, 1701 | Combina as portas do IPsec com a própria porta de túnel do L2TP |
Duas dessas portas merecem atenção especial porque aparecem com frequência na solução de problemas. UDP 1194 é a porta VPN padrão tradicional do OpenVPN e, em geral, a opção mais rápida, mas também é conhecida o bastante para que algumas redes restritivas monitorem e bloqueiem especificamente seu uso. TCP 443 resolve esse problema ao usar exatamente a mesma porta da navegação web criptografada comum, tornando o tráfego muito mais difícil de distinguir e bloquear — por isso, é a alternativa preferida para conexões OpenVPN e SSL VPN em redes com filtragem rigorosa.
O que é encaminhamento de portas em VPN?
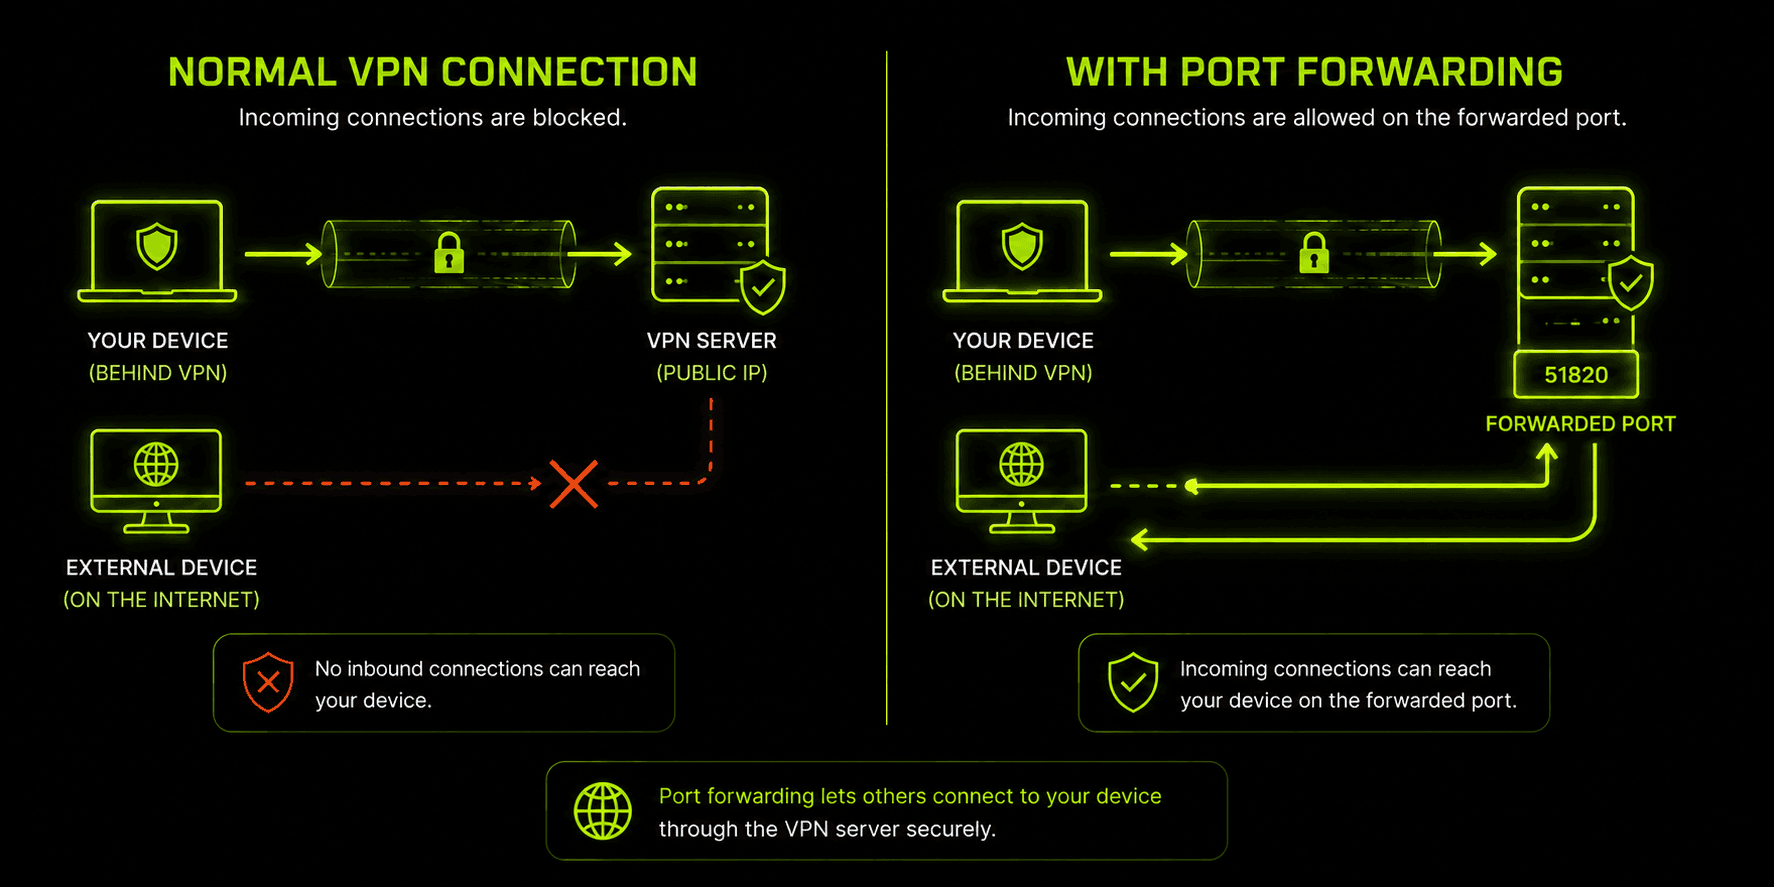
É fácil confundir “qual porta minha VPN usa” com “encaminhamento de portas”, mas são coisas diferentes que resolvem problemas distintos. A porta do protocolo (1194, 443, 51820 e assim por diante) transporta seu túnel criptografado até o servidor VPN. Já o encaminhamento de portas em VPN é um recurso que reserva uma porta específica no servidor do provedor e a direciona diretamente para seu dispositivo, para que algo externo — um par de torrent, um servidor de jogo ou uma ferramenta de acesso remoto — possa iniciar uma conexão com você, embora seu endereço IP real esteja oculto pela VPN.
Sem conexões VPN com encaminhamento de portas, seu dispositivo pode acessar a internet livremente, mas, em geral, a internet não consegue iniciar uma nova conexão com ele — esse é justamente o objetivo de se proteger atrás de uma VPN, mas isso se torna uma limitação em casos de uso específicos, como distribuir torrents com eficiência, hospedar um pequeno servidor de jogo ou acessar remotamente um dispositivo na rede doméstica. Uma VPN com encaminhamento de portas resolve isso atribuindo a você uma porta de entrada dedicada (muitas vezes junto com um IP estático ou dedicado), que permanece acessível de fora enquanto o restante do seu tráfego continua oculto e criptografado.
Configurar o encaminhamento de portas em aplicativos VPN compatíveis geralmente significa abrir uma porta específica nas configurações do aplicativo e, em seguida, configurar o software que precisa dela — um cliente de torrent ou servidor de jogo — para usar exatamente o mesmo número de porta. É um recurso mais específico e avançado do que a conectividade VPN básica, e nem todo provedor oferece essa opção, já que abrir qualquer porta de entrada é uma decisão consciente que envolve uma concessão de segurança desnecessária para a maioria dos usos cotidianos de VPN.
Quais portas de VPN você deve evitar?
Nem toda porta aberta é uma boa ideia, embora o motivo seja mais complexo do que “alguns números são perigosos”. Algumas portas legadas antigas e sem criptografia devem ser evitadas por completo para qualquer atividade sensível: a porta 21 (FTP), a porta 23 (Telnet) e a porta 80 sem criptografia (HTTP) são anteriores aos padrões modernos de criptografia e transmitem dados em texto claro. Portanto, depender delas anula o propósito de usar uma VPN.
Entre as portas dos próprios protocolos VPN, a porta TCP 1723 do PPTP é a que mais convém evitar — não porque a porta 1723 tenha uma falha inerente, mas porque o protocolo PPTP por trás dela tem vulnerabilidades criptográficas conhecidas que o tornaram obsoleto para qualquer finalidade que exija segurança real. As portas mais seguras e atuais — 51820 do WireGuard, 1194 e 443 do OpenVPN e 500 e 4500 do IKEv2 — não carregam os mesmos problemas, já que os protocolos associados a elas são mantidos ativamente e não têm as vulnerabilidades que levaram à obsolescência do PPTP há anos.
O ponto geral a lembrar é que um número de porta, por si só, não é seguro nem inseguro. A segurança vem do protocolo de criptografia que opera por essa porta, não do número. Escolher um protocolo moderno e bem mantido importa muito mais do que a porta específica que ele usa.
Por que as portas importam para firewalls, NAT e bloqueios
Firewalls e administradores de rede geralmente não inspecionam o conteúdo do tráfego VPN criptografado — não conseguem, e esse é o propósito da criptografia —, então avaliam as conexões com base nos metadados visíveis, dos quais o número da porta é o elemento mais evidente. Uma rede corporativa, escola ou órgão de censura governamental que queira restringir o uso de VPN muitas vezes simplesmente bloqueia as portas padrão conhecidas, em vez de tentar detectar diretamente padrões de criptografia.
Isso cria uma hierarquia aproximada da probabilidade de bloqueio de cada porta. UDP 1194, por ser a porta padrão mais reconhecível do OpenVPN, também é a mais visada para bloqueios em redes restritivas. UDP 51820 do WireGuard é relativamente mais recente e menos reconhecida de forma geral, por isso atualmente é bloqueada com menos frequência — embora isso esteja mudando à medida que a adoção do WireGuard cresce. TCP 443 fica, de longe, na posição mais segura dessa escala, pois bloqueá-la por completo também impediria a navegação HTTPS comum de todos na rede — um resultado que a maioria das redes não aceita apenas para interromper o tráfego VPN.
A NAT (tradução de endereços de rede) acrescenta outra camada a isso. Como a maioria das redes domésticas e móveis compartilha um endereço IP público entre vários dispositivos, a NAT depende dos números de porta para identificar a qual dispositivo interno pertence o tráfego de resposta. Isso ajuda a explicar por que configurações de encaminhamento de portas em VPN podem se comportar de forma inconsistente em certas redes — se você estiver atrás de uma NAT de operadora (comum em dados móveis e em alguns provedores de internet), talvez não seja possível encaminhar nenhuma porta, independentemente do que seu provedor de VPN ofereça do lado dele.
Como alterar ou solucionar problemas da porta VPN
A maioria dos aplicativos VPN, incluindo Guru VPN, seleciona automaticamente uma porta e um protocolo funcionais, então raramente é necessário alterar algo manualmente. Mas alguns sintomas apontam especificamente para um problema relacionado à porta que vale a pena resolver diretamente:
A conexão não é estabelecida, especialmente em uma rede Wi-Fi pública ou de trabalho/escola. Isso geralmente significa que a rede está bloqueando ativamente a porta padrão da sua VPN. Na maioria dos casos, mudar a configuração de protocolo do aplicativo de UDP para TCP, ou especificamente para uma opção TCP 443, se o aplicativo oferecer uma, resolve o problema, já que é muito mais difícil para uma rede bloquear essa porta sem também interromper a navegação normal.
A conexão funciona, mas está excepcionalmente lenta. Isso pode acontecer quando uma rede não bloqueia uma porta UDP por completo, mas limita sua velocidade ou prioridade. Experimentar UDP 51820 do WireGuard, se o aplicativo for compatível, ou comparar as velocidades dos modos UDP e TCP geralmente ajuda a esclarecer se a própria porta é o gargalo.
O encaminhamento de portas não funciona, embora esteja ativado no aplicativo. Confira se o número da porta encaminhada corresponde exatamente nas configurações do aplicativo VPN e no software que deve usá-la (um cliente de torrent, por exemplo), pois uma incompatibilidade é a causa mais comum. Se ainda não funcionar, a NAT de operadora na sua conexão de internet pode estar bloqueando a porta em um nível que o aplicativo VPN não consegue controlar.
Um serviço ou jogo específico não conecta, embora a navegação geral funcione normalmente. Esse serviço talvez precise que sua própria porta dedicada seja encaminhada, em vez de depender da configuração padrão da VPN — confira se a documentação do software especifica uma porta que usuários de VPN precisam abrir. Nesse caso, será necessário encaminhar o tráfego VPN especificamente para a porta desse serviço, além da porta já usada pelo próprio protocolo VPN.
Para a maioria dos usos cotidianos de navegação, streaming e proteção geral da privacidade, nada disso é necessário em momento algum — a vantagem da seleção automática de porta e protocolo é escolher discretamente a combinação que funciona melhor na rede em que você está.
Por que escolher Guru VPN
Acertar os detalhes de porta e protocolo não deveria ser algo com que você precisasse se preocupar, e Guru VPN foi desenvolvido com essa ideia em mente — o aplicativo seleciona automaticamente uma combinação de protocolo e porta adequada à sua rede, mudando para uma conexão mais discreta no estilo TCP 443 em redes restritivas, sem exigir configuração manual.
Para quem quer ter mais controle, consultar as localizações de servidores disponíveis é uma boa maneira de ver quais regiões podem oferecer melhor desempenho para cada caso de uso, e comparar o que está incluído em cada nível na página de preços ajuda a entender qual plano escolher antes de se comprometer.
Perguntas frequentes
Depende do protocolo. OpenVPN costuma usar UDP 1194 ou TCP 443, WireGuard usa UDP 51820 e IKEv2/IPsec usam UDP 500 e 4500. A maioria dos aplicativos seleciona automaticamente a porta adequada à sua rede.
Não existe um único padrão universal — cada protocolo tem o seu. UDP 1194 é a porta padrão mais comum especificamente para OpenVPN, enquanto TCP 443 é a alternativa com maior compatibilidade entre quase todos os protocolos e provedores.
Sim. Alternar entre as portas e os protocolos oferecidos pelo aplicativo não reduz a segurança, pois a força da criptografia vem do próprio protocolo, não do número da porta. Alterar portas é uma etapa normal de solução de problemas, sem concessão de segurança.
Não. O encaminhamento de portas é um recurso opcional e avançado, necessário apenas em casos de uso específicos, como usar torrents ou hospedar um servidor. Navegação, streaming e proteção geral da privacidade funcionam normalmente sem ele.
Quase sempre isso acontece por causa do bloqueio de portas. Algumas redes bloqueiam especificamente portas VPN comuns, como UDP 1194. Mudar o protocolo do aplicativo para uma opção baseada em TCP 443 geralmente resolve o problema, pois é muito mais difícil para uma rede bloquear essa porta.
Conclusão
A maioria das pessoas não precisa pensar nas portas VPN no dia a dia, mas entender o básico — quais protocolos usam quais portas, como o encaminhamento de portas difere da porta do próprio protocolo e por que algumas portas são bloqueadas enquanto outras passam sem problemas — torna muito menos misteriosa a solução de problemas de uma conexão travada. Guru VPN seleciona automaticamente portas e protocolos em segundo plano, então esses números só costumam ser relevantes quando você quer entender o que está acontecendo ou precisa contornar uma rede particularmente restritiva.


