
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

شرح منافذ VPN: الأرقام والبروتوكولات وإعادة توجيه المنافذ


 أهم النقاط

- رقم منفذ vpn هو ببساطة البوابة التي يستخدمها بروتوكول VPN لإرسال حركة مرور مشفرة — تستخدم OpenVPN عادةً UDP 1194 أو TCP 443، وتستخدم WireGuard UDP 51820، بينما يستخدم IPsec/IKEv2 UDP 500 و4500.
- إعدادات إعادة توجيه المنافذ vpn ميزة منفصلة عن منافذ البروتوكول — إذ تفتح إعادة التوجيه منفذًا واردًا محددًا كي يتمكن جهاز خارجي من الوصول إلى شيء ما على شبكتك، بينما يحمل منفذ البروتوكول النفق المشفر نفسه.
- يصعب على الجدران النارية حظر TCP 443 أكثر من أي منفذ VPN آخر، لأنه يبدو مطابقًا لحركة مرور HTTPS المعتادة؛ لذلك غالبًا ما يكون خيارًا احتياطيًا على الشبكات المقيّدة.
- تُعد بعض المنافذ الأقدم، مثل المرتبطة بـPPTP، قديمة ومن الأفضل تجنبها، ليس لأن رقم المنفذ نفسه غير آمن، بل لأن البروتوكول الذي يستخدمه يعاني من نقاط ضعف معروفة.
- لا يحتاج معظم الناس إلى اختيار رقم منفذ vpn يدويًا أبدًا — فتطبيقات مثل Guru VPN تختاره تلقائيًا، مع أن التبديل اليدوي قد يفيد على الشبكات التي تحظر منفذًا بعينه.
إذا تعذر اتصال VPN لديك على شبكة، بينما عمل دون مشكلة على شبكة أخرى، فغالبًا ما يعود السبب إلى حظر منفذ vpn في مكان ما على طول المسار. المنفذ قناة مرقمة أساسًا — واحدة من 65,536 بوابة محتملة يستخدمها الجهاز لإرسال أنواع محددة من حركة المرور واستقبالها — وكل بروتوكول VPN، سواء أكان OpenVPN أم IKEv2 أم WireGuard، مصمم لاستخدام منفذ معين افتراضيًا. إن فهم المنفذ الذي تمر عبره حركة مرور vpn فعليًا، والفرق بين ذلك وإعادة توجيه المنافذ، يزيل معظم الالتباس الذي يواجهه الناس حين لا يستجيب الاتصال. يشرح هذا الدليل أرقام المنافذ الشائعة حسب البروتوكول، وما تفعله إعادة توجيه المنافذ، والمنافذ التي يُستحسن تجنبها، وكيف تتولى Guru VPN والتطبيقات المشابهة هذه الأمور، بحيث نادرًا ما تحتاج إلى التفكير فيها بنفسك.
أهم النقاط
- رقم منفذ vpn هو ببساطة البوابة التي يستخدمها بروتوكول VPN لإرسال حركة مرور مشفرة — تستخدم OpenVPN عادةً UDP 1194 أو TCP 443، وتستخدم WireGuard UDP 51820، بينما يستخدم IPsec/IKEv2 UDP 500 و4500.
- إعدادات إعادة توجيه المنافذ vpn ميزة منفصلة عن منافذ البروتوكول — إذ تفتح إعادة التوجيه منفذًا واردًا محددًا كي يتمكن جهاز خارجي من الوصول إلى شيء ما على شبكتك، بينما يحمل منفذ البروتوكول النفق المشفر نفسه.
- يصعب على الجدران النارية حظر TCP 443 أكثر من أي منفذ VPN آخر، لأنه يبدو مطابقًا لحركة مرور HTTPS المعتادة؛ لذلك غالبًا ما يكون خيارًا احتياطيًا على الشبكات المقيّدة.
- تُعد بعض المنافذ الأقدم، مثل المرتبطة بـPPTP، قديمة ومن الأفضل تجنبها، ليس لأن رقم المنفذ نفسه غير آمن، بل لأن البروتوكول الذي يستخدمه يعاني من نقاط ضعف معروفة.
- لا يحتاج معظم الناس إلى اختيار رقم منفذ vpn يدويًا أبدًا — فتطبيقات مثل Guru VPN تختاره تلقائيًا، مع أن التبديل اليدوي قد يفيد على الشبكات التي تحظر منفذًا بعينه.
ما منفذ VPN؟
المنفذ نقطة اتصال مرقمة — يتراوح رقمها بين 0 و65535 — تتيح للجهاز تصنيف حركة المرور الواردة والصادرة بحسب التطبيق الذي تخصه، مثلما يستخدم المبنى أرقام الشقق لتوجيه البريد إلى الباب الصحيح رغم وصوله كله إلى عنوان شارع واحد. ويعمل منفذ vpn بالطريقة نفسها: فهو الرقم المحدد الذي يستخدمه بروتوكول VPN لتجهيز حركة المرور المشفرة وإرسالها، بمعزل عن المنافذ التي يستخدمها متصفحك أو برنامج البريد الإلكتروني أو الألعاب في الوقت نفسه. وعندما يسأل الناس عن المنفذ الذي يستخدمه vpn، أو ببساطة عن المنفذ الذي يعمل عليه برنامج vpn، فإنهم يسألون فعليًا عن القناة المرقمة التي صُمم بروتوكول معين لاستخدامها افتراضيًا.
لدى كل جهاز المنافذ الـ65,536 نفسها، لكن بعض النطاقات مخصصة لأعمال معينة وفقًا للأعراف — فحركة مرور الويب تمر عادةً عبر المنفذ 80 أو 443، والبريد الإلكتروني عبر 25 أو 587، وقد استقر كل بروتوكول VPN على منفذ vpn افتراضي خاص به على مدى سنوات من الاستخدام العملي. لم تُثبّت هذه التخصيصات في طريقة عمل الإنترنت؛ فمن الناحية التقنية يستطيع مسؤول الشبكة تشغيل أي خدمة على أي منفذ. لكن الجدران النارية والموجّهات ومزوّدي خدمة الإنترنت اعتادوا عمليًا على التعرف إلى هذه المنافذ المتعارف عليها، ولهذا تحديدًا قد يؤثر رقم منفذ vpn الذي تستخدمه في مرور الاتصال بسلاسة أو في رصده والحد من سرعته.
كيف تعمل منافذ VPN
بعد الاتصال، يغلّف تطبيق VPN حركة مرور الإنترنت الفعلية داخل نفق مشفر ويرسلها عبر المنفذ المحدد به إلى خادم VPN، الذي يفك التغليف ويوجه الطلب إلى وجهته الفعلية نيابةً عنك. ويسلك الرد المسار نفسه بالعكس. من الخارج، لا يرى الجدار الناري أو مزوّد خدمة الإنترنت حركة مرورك الأصلية إطلاقًا — بل يرى تدفقًا مشفرًا يمر عبر منفذ محدد، وهذا وحده ما يمكنه تقييمه، إذ لا يستطيع فحص المحتوى الفعلي بداخله.
وهذا يفسر أيضًا لماذا قد يكون اختيار المنفذ أهم مما يتوقع الناس: فقد تُعامَل وصْلتان تحملان بيانات مشفرة متطابقة بطريقتين مختلفتين تمامًا، بحسب المنفذ المستخدم، لأن بعض الشبكات تحظر حركة المرور أو تحد من سرعتها أو تخفض أولويتها استنادًا إلى رقم المنفذ وحده، بصرف النظر عما يوجد فعليًا داخل الحزمة.
منافذ VPN الشائعة حسب البروتوكول
تستخدم بروتوكولات VPN المختلفة منافذ افتراضية مختلفة، ومعرفة أرقام منافذ vpn التي يستخدمها كل بروتوكول تساعد على فهم سبب نجاح تبديل البروتوكول في التطبيق أحيانًا في إصلاح اتصال لم يكن يعمل.
| البروتوكول | النقل | المنافذ الافتراضية | ملاحظات |
|---|---|---|---|
WireGuard | UDP | 51820 | سريع وحديث، وأقل عرضة للحظر من المنافذ الأقدم |
OpenVPN | UDP | 1194 | الخيار الافتراضي للسرعة وزمن الاستجابة الأقل |
OpenVPN | TCP | 443 | خيار احتياطي يحاكي حركة مرور HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | زوج منافذ ipsec vpn — 500 لتبادل المفاتيح، و4500 لاجتياز NAT |
SSL VPN | TCP | 443 | منفذ ssl vpn مشترك مع حركة مرور الويب المعتادة |
PPTP | TCP | 1723 | منفذ pptp vpn؛ يُعد قديمًا ومن الأفضل تجنبه |
L2TP/IPsec | UDP | 500, 4500, 1701 | يجمع بين منافذ IPsec ومنفذ النفق الخاص بـL2TP |
يستحق منفذان من هذه المنافذ نظرة أقرب، لأنهما يظهران كثيرًا في استكشاف الأعطال وإصلاحها. يُعد UDP 1194 منفذ vpn الافتراضي التقليدي لـOpenVPN، وهو عمومًا الخيار الأسرع، لكنه معروف أيضًا بما يكفي لأن بعض الشبكات المقيّدة تراقبه وتحظره تحديدًا. يحل TCP 443 هذه المشكلة باستخدام المنفذ نفسه تمامًا الذي يستخدمه تصفح الويب المشفر المعتاد، ما يجعل تمييز حركة المرور وحظرها أصعب بكثير — ولهذا فهو الخيار الاحتياطي المفضّل لاتصالات OpenVPN وSSL VPN على الشبكات التي تفرض تصفية مشددة.
ما إعادة توجيه منافذ VPN؟
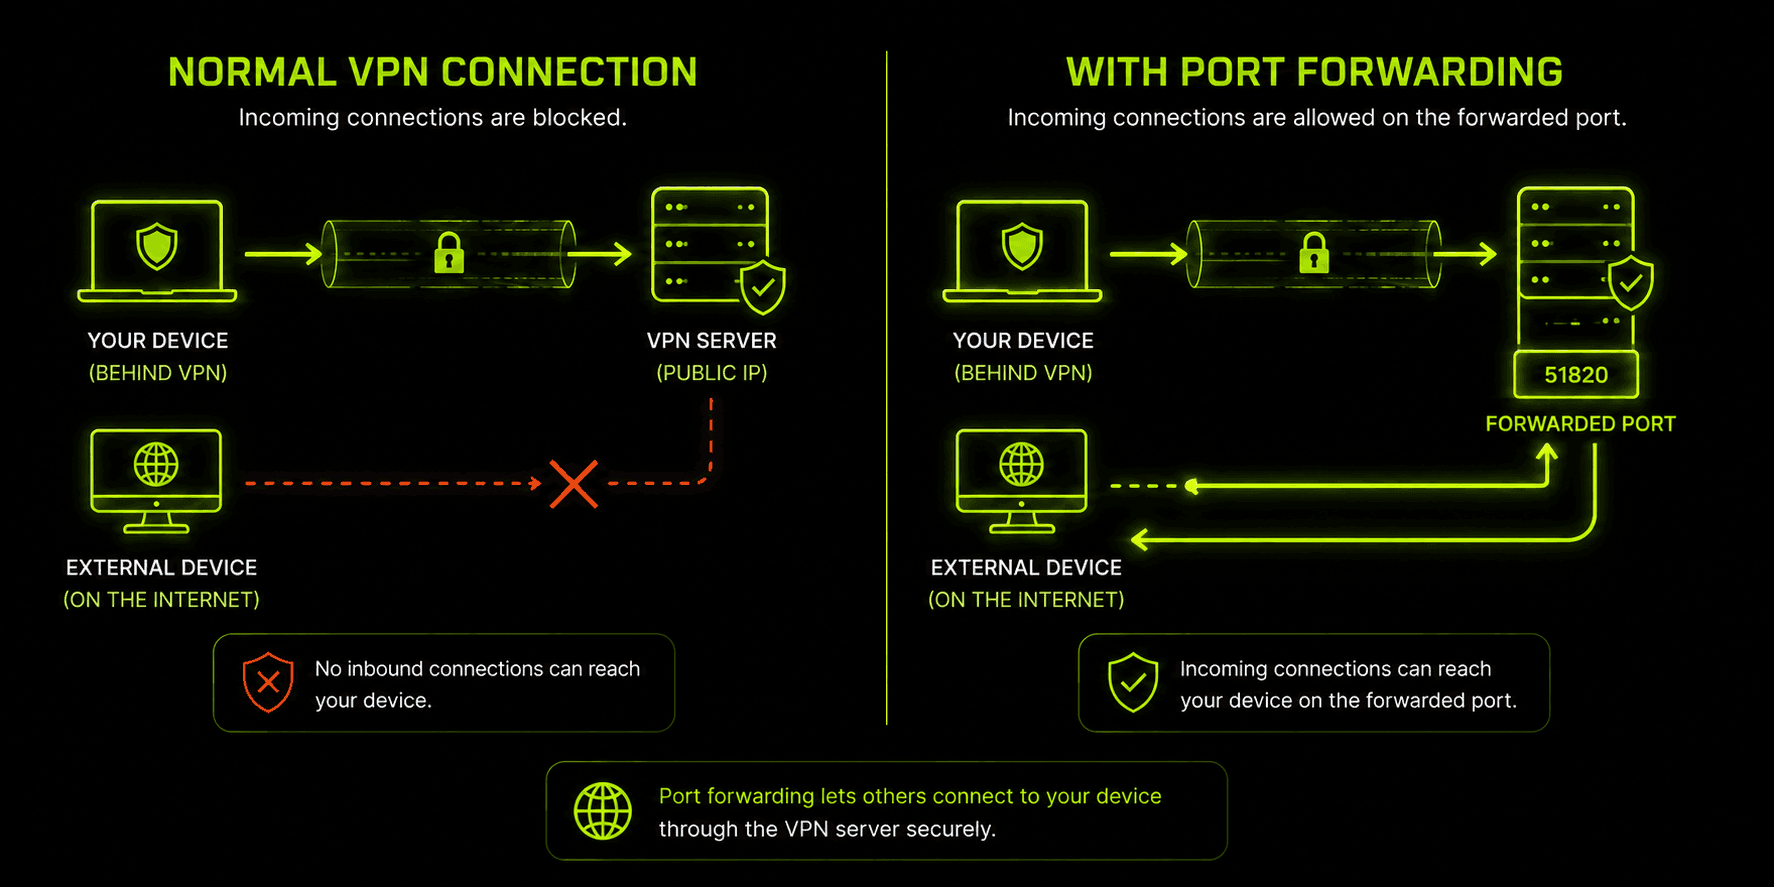
من السهل الخلط بين «أي منفذ يستخدمه VPN لدي؟» و«إعادة توجيه المنافذ»، لكنهما أمران مختلفان يعالجان مشكلتين مختلفتين. يحمل منفذ البروتوكول (1194 و443 و51820 وما إلى ذلك) نفقك المشفر إلى خادم VPN. أما إعادة توجيه منافذ vpn فهي ميزة تخصص منفذًا معينًا على خادم المزوّد وتوجهه مباشرةً إلى جهازك، كي يتمكن طرف خارجي — مثل نظير في تورنت أو خادم ألعاب أو أداة وصول عن بُعد — من بدء اتصال معك رغم إخفاء عنوان IP الحقيقي خلف VPN.
من دون اتصالات vpn التي تستخدم إعادة توجيه المنافذ، يستطيع جهازك الاتصال بالإنترنت بحرية، لكن الإنترنت عمومًا لا يستطيع بدء اتصال جديد والاتصال بجهازك — وهذا هو المقصود أصلًا بالاختباء خلف VPN، لكنه يفرض قيودًا على حالات استخدام معينة، مثل رفع ملفات التورنت بكفاءة، أو استضافة خادم ألعاب صغير، أو الوصول عن بُعد إلى جهاز على شبكتك المنزلية. يحل vpn مع إعادة توجيه المنافذ هذه المشكلة بتخصيص منفذ وارد لك (غالبًا إلى جانب عنوان IP ثابت أو مخصص) يظل متاحًا من الخارج، بينما تبقى بقية حركة مرورك مخفية ومشفرة.
عادةً ما يعني إعداد إعادة توجيه المنافذ في تطبيقات vpn التي تدعمها فتح منفذ محدد في إعدادات التطبيق، ثم ضبط البرنامج الذي يحتاج إليه — مثل عميل تورنت أو خادم ألعاب — لاستخدام رقم المنفذ نفسه تمامًا. إنها ميزة أضيق نطاقًا وأكثر تقدمًا من اتصال VPN الأساسي، ولا يقدمها كل المزوّدين، لأن فتح أي منفذ وارد ينطوي على مفاضلة أمنية مقصودة لا تحتاج إليها معظم استخدامات VPN اليومية.
ما منافذ VPN التي ينبغي تجنبها؟
ليس كل منفذ مفتوح فكرة جيدة، لكن الأسباب أدق من القول إن «بعض الأرقام خطيرة». من الأفضل تجنب عدد من المنافذ القديمة غير المشفرة تمامًا عند التعامل مع أي شيء حساس: فالمنفذ 21 (FTP) والمنفذ 23 (Telnet) والمنفذ 80 العادي (HTTP غير المشفر) تسبق جميعها معايير التشفير الحديثة وتنقل البيانات مكشوفة، لذا فإن الاعتماد عليها يهزم الغرض من استخدام VPN من الأساس.
من بين منافذ بروتوكولات VPN الفعلية، يُستحسن الابتعاد عن TCP 1723 الخاص بـPPTP أكثر من غيره — ليس لأن المنفذ 1723 معيب بطبيعته، بل لأن بروتوكول PPTP الذي يستخدمه يعاني من نقاط ضعف تشفيرية معروفة جعلته متقادمًا لأي استخدام يتطلب أمانًا حقيقيًا. أما المنافذ الأحدث والأكثر أمانًا — 51820 الخاص بـWireGuard، و1194 و443 الخاصان بـOpenVPN، و500 و4500 الخاصان بـIKEv2 — فلا تحمل المشكلات نفسها، لأن البروتوكولات التي تستخدمها تخضع للصيانة الفعلية ولا تتضمن الثغرات التي أدت إلى تقادم PPTP قبل سنوات.
النقطة الأعم التي يجدر تذكرها هي أن رقم المنفذ بحد ذاته ليس آمنًا أو غير آمن. يأتي الأمان من بروتوكول التشفير الذي يمر عبر المنفذ، لا من الرقم. واختيار بروتوكول حديث يحظى بدعم جيد أهم بكثير من المنفذ المحدد الذي يستخدمه.
أهمية المنافذ للجدران النارية وNAT والحظر
لا تفحص الجدران النارية ومسؤولو الشبكات عادةً ما بداخل حركة مرور VPN المشفرة — فهم لا يستطيعون ذلك، وهذا هو الغرض من التشفير — لذا يقيّمون الاتصالات بالاستناد إلى البيانات الوصفية التي يمكنهم رؤيتها، ويُعد رقم المنفذ أوضحها. وغالبًا ما تحظر شبكة شركة أو مدرسة أو جهة رقابية حكومية تريد تقييد استخدام VPN المنافذ الافتراضية المعروفة فحسب، بدلًا من محاولة اكتشاف أنماط التشفير مباشرةً.
ينشأ عن ذلك ترتيب تقريبي لاحتمال حظر المنافذ المختلفة. يُعد UDP 1194، بصفته المنفذ الافتراضي الأكثر تميزًا لـOpenVPN، الأكثر استهدافًا بالحظر على الشبكات المقيّدة أيضًا. أما UDP 51820 الخاص بـWireGuard فأحدث نسبيًا وأقل شهرة على نطاق واسع، لذا يقل حظره حاليًا، وإن كان ذلك يتغير مع تزايد انتشار WireGuard. ويقع TCP 443 عند الطرف الأكثر أمانًا من هذا النطاق بفارق كبير، لأن حظره بالكامل سيمنع أيضًا تصفح HTTPS العادي عن الجميع على الشبكة — وهي نتيجة لا تقبلها معظم الشبكات لمجرد إيقاف حركة مرور VPN.
تضيف تقنية NAT (ترجمة عناوين الشبكة) طبقة أخرى إلى الأمر. بما أن معظم الشبكات المنزلية وشبكات الهاتف المحمول تتشارك عنوان IP عامًا واحدًا بين أجهزة كثيرة، تعتمد NAT على أرقام المنافذ لتحديد الجهاز الداخلي الذي تخصه حركة المرور العائدة. وهذا أحد أسباب تفاوت أداء إعدادات إعادة توجيه منافذ vpn بين بعض الشبكات — فإذا كنت خلف NAT على مستوى مزوّد الخدمة (وهو شائع في بيانات الهاتف المحمول وعند بعض مزوّدي خدمة الإنترنت)، فقد لا تتوفر أي وسيلة لإعادة توجيه منفذ، بصرف النظر عما يدعمه مزوّد VPN من جهته.
كيفية تغيير منفذ VPN أو استكشاف مشكلاته وإصلاحها
تختار معظم تطبيقات VPN، ومنها Guru VPN، منفذًا وبروتوكولًا صالحين للعمل تلقائيًا، لذا نادرًا ما تكون هناك حاجة إلى تغيير أي شيء يدويًا. لكن بعض الأعراض تشير تحديدًا إلى مشكلة متعلقة بالمنفذ تستحق المعالجة مباشرةً:
يتعذر إنشاء الاتصال إطلاقًا، خصوصًا على شبكة Wi-Fi عامة أو شبكة العمل أو المدرسة. يعني هذا عادةً أن الشبكة تحظر منفذ VPN الافتراضي لديك حظرًا نشطًا. ويحل تبديل إعداد البروتوكول في التطبيق من UDP إلى TCP، أو تحديد خيار TCP 443 إذا كان التطبيق يتيحه، المشكلة في معظم الحالات، لأن حظر هذا المنفذ أصعب بكثير على الشبكة من دون تعطيل التصفح المعتاد أيضًا.
يعمل الاتصال، لكنه بطيء على نحو غير معتاد. قد يحدث هذا عندما لا تحظر الشبكة منفذ UDP تمامًا، لكنها تحد من سرعته أو تخفض أولويته. وتساعد تجربة UDP 51820 الخاص بـWireGuard إذا كان تطبيقك يدعمه، أو مقارنة السرعات بين وضعي UDP وTCP، عادةً على تحديد ما إذا كان المنفذ نفسه هو عنق الزجاجة.
لا تعمل إعادة توجيه المنافذ رغم تفعيلها في التطبيق. تحقق جيدًا من تطابق رقم المنفذ الذي أُعيد توجيهه تمامًا في إعدادات تطبيق VPN وفي البرنامج المُعد لاستخدامه (مثل عميل تورنت)، إذ يُعد عدم التطابق السبب الأكثر شيوعًا. وإذا استمرت المشكلة، فقد يحظر NAT على مستوى مزوّد الخدمة في اتصال الإنترنت الأساسي المنفذ عند مستوى لا يستطيع تطبيق VPN التحكم فيه.
لا تتصل خدمة أو لعبة معينة رغم أن التصفح العام يعمل بشكل طبيعي. قد تحتاج تلك الخدمة إلى إعادة توجيه منفذ مخصص لها بدلًا من الاعتماد على الإعداد الافتراضي لـVPN — تحقق مما إذا كانت وثائق البرنامج تحدد منفذًا بعينه يحتاج مستخدمو vpn إلى فتحه. في هذه الحالات، ستحتاج إلى إعادة توجيه حركة مرور vpn خصيصًا إلى رقم منفذ الخدمة، إضافةً إلى المنفذ الذي يستخدمه بروتوكول VPN نفسه.
لا يحتاج التصفح اليومي والبث والاستخدام العام لحماية الخصوصية عادةً إلى أي من خطوات استكشاف المشكلات هذه وإصلاحها — فقيمة الاختيار التلقائي للمنفذ والبروتوكول تكمن في أنه يحدد بهدوء التركيبة الأنسب للشبكة التي تستخدمها.
لماذا تختار Guru VPN؟
لا ينبغي أن تضطر إلى التفكير في اختيار المنفذ والبروتوكول المناسبين، وقد صُمم Guru VPN انطلاقًا من هذه الفكرة — إذ يختار التطبيق تلقائيًا تركيبة من البروتوكول والمنفذ تلائم شبكتك، ويتحول إلى اتصال أكثر تخفيًا على نمط TCP 443 في الشبكات المقيّدة من دون الحاجة إلى أي ضبط يدوي.
ولمن يرغب في تحكم أكبر، فإن الاطلاع على مواقع الخوادم المتاحة طريقة جيدة لمعرفة المناطق التي قد توفر أداءً أفضل لحالة استخدام معينة، كما تساعد مقارنة ما تتضمنه كل فئة في صفحة الأسعار على تحديد الباقة المناسبة قبل الاشتراك.
الأسئلة الشائعة
يعتمد ذلك على البروتوكول. تستخدم OpenVPN عادةً UDP 1194 أو TCP 443، وتستخدم WireGuard UDP 51820، بينما يستخدم IKEv2/IPsec UDP 500 و4500. تختار معظم التطبيقات المنفذ المناسب تلقائيًا بناءً على شبكتك.
لا يوجد منفذ افتراضي واحد يناسب الجميع — فلكل بروتوكول منفذه الخاص. يُعد UDP 1194 المنفذ الافتراضي الأكثر شيوعًا لـOpenVPN تحديدًا، بينما يُعد TCP 443 الخيار الاحتياطي الأوسع دعمًا عبر جميع البروتوكولات والمزوّدين تقريبًا.
نعم. لا يقلل التبديل بين المنافذ والبروتوكولات التي يتيحها تطبيقك مستوى الأمان، لأن قوة التشفير مصدرها البروتوكول نفسه لا رقم المنفذ. تغيير المنافذ خطوة عادية لاستكشاف المشكلات وإصلاحها، ولا ينطوي على مفاضلة أمنية.
لا. إعادة توجيه المنافذ ميزة اختيارية ومتقدمة، ولا تحتاج إليها إلا حالات استخدام معينة مثل التورنت أو استضافة خادم. يعمل التصفح المعتاد والبث والحماية العامة للخصوصية بكاملها من دونها.
تكون المشكلة في جميع الحالات تقريبًا حظرًا للمنفذ. تحظر بعض الشبكات عمدًا منافذ VPN الشائعة مثل UDP 1194. وعادةً ما يحل تبديل البروتوكول في التطبيق إلى خيار يعتمد على TCP 443 المشكلة، لأن حظر هذا المنفذ أصعب بكثير على الشبكة.
الخلاصة
لا يحتاج معظم الناس إلى التفكير في منافذ VPN يوميًا، لكن فهم الأساسيات — أي البروتوكولات تستخدم أي منافذ، وكيف تختلف إعادة توجيه المنافذ عن منفذ البروتوكول نفسه، ولماذا تُحظر بعض المنافذ بينما تمر أخرى بسلاسة — يجعل استكشاف تعذّر الاتصال وإصلاحه أقل غموضًا بكثير. يتولى Guru VPN اختيار المنفذ والبروتوكول تلقائيًا في الخلفية، لذا تظل الأرقام ذات صلة أساسًا عندما ترغب في فهم ما يحدث فعليًا أو تحتاج إلى تجاوز شبكة شديدة التقييد.


