
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

อธิบายพอร์ต VPN: หมายเลข โปรโตคอล และการทำ Port Forwarding


 ประเด็นสำคัญ

- หมายเลขพอร์ต VPN เป็นเพียงช่องทางที่โปรโตคอล VPN ใช้ส่งข้อมูลที่เข้ารหัส โดยทั่วไป OpenVPN ใช้ UDP 1194 หรือ TCP 443, WireGuard ใช้ UDP 51820 และ IPsec/IKEv2 ใช้ UDP 500 กับ 4500
- การตั้งค่า Port Forwarding สำหรับ VPN เป็นฟีเจอร์แยกจากพอร์ตของโปรโตคอล การส่งต่อพอร์ตจะเปิดพอร์ตขาเข้าเฉพาะเพื่อให้อุปกรณ์ภายนอกเข้าถึงสิ่งต่าง ๆ ในเครือข่ายของคุณได้ ส่วนพอร์ตของโปรโตคอลใช้ส่งผ่านอุโมงค์ข้อมูลที่เข้ารหัส
- TCP 443 เป็นพอร์ต VPN ที่ไฟร์วอลล์บล็อกได้ยากที่สุด เพราะมีลักษณะเหมือนทราฟฟิก HTTPS ทั่วไป จึงมักเป็นตัวเลือกสำรองในเครือข่ายที่มีข้อจำกัด
- พอร์ตรุ่นเก่าบางพอร์ต เช่น พอร์ตที่เกี่ยวข้องกับ PPTP ถือเป็นเทคโนโลยีเก่าและควรหลีกเลี่ยง ไม่ใช่เพราะหมายเลขพอร์ตนั้นไม่ปลอดภัย แต่เพราะโปรโตคอลที่อยู่เบื้องหลังมีจุดอ่อนที่ทราบกันแล้ว
- คนส่วนใหญ่ไม่จำเป็นต้องเลือกหมายเลขพอร์ต VPN ด้วยตนเอง แอปอย่าง Guru VPN จะเลือกให้โดยอัตโนมัติ แต่การเปลี่ยนพอร์ตเองอาจช่วยได้ในเครือข่ายที่บล็อกพอร์ตบางพอร์ต
หากการเชื่อมต่อ VPN ของคุณเคยใช้ไม่ได้ในเครือข่ายหนึ่ง แต่กลับใช้งานได้ตามปกติในอีกเครือข่ายหนึ่ง สาเหตุมักเป็นเพราะพอร์ต VPN ถูกบล็อกระหว่างทาง พอร์ตคือช่องทางที่กำหนดหมายเลขไว้ ซึ่งเป็นหนึ่งในช่องทางที่เป็นไปได้ 65,536 ช่องที่อุปกรณ์ใช้ส่งและรับทราฟฟิกแต่ละประเภท โปรโตคอล VPN ทุกชนิด ไม่ว่าจะเป็น OpenVPN, IKEv2 หรือ WireGuard ต่างถูกออกแบบมาให้ใช้พอร์ตเฉพาะเป็นค่าเริ่มต้น การทำความเข้าใจว่าทราฟฟิก VPN ใช้พอร์ตใด และพอร์ตนั้นต่างจากการทำ Port Forwarding อย่างไร จะช่วยคลายข้อสงสัยส่วนใหญ่เมื่อการเชื่อมต่อไม่เป็นไปตามที่ต้องการ คู่มือนี้จะอธิบายหมายเลขพอร์ตที่ใช้กันทั่วไปตามโปรโตคอล การทำ Port Forwarding มีไว้ทำอะไร พอร์ตใดควรหลีกเลี่ยง และวิธีที่ Guru VPN และแอปที่คล้ายกันจัดการเรื่องเหล่านี้ให้ คุณจึงแทบไม่ต้องคิดถึงเรื่องนี้เอง
ประเด็นสำคัญ
- หมายเลขพอร์ต VPN เป็นเพียงช่องทางที่โปรโตคอล VPN ใช้ส่งข้อมูลที่เข้ารหัส โดยทั่วไป OpenVPN ใช้ UDP 1194 หรือ TCP 443, WireGuard ใช้ UDP 51820 และ IPsec/IKEv2 ใช้ UDP 500 กับ 4500
- การตั้งค่า Port Forwarding สำหรับ VPN เป็นฟีเจอร์แยกจากพอร์ตของโปรโตคอล การส่งต่อพอร์ตจะเปิดพอร์ตขาเข้าเฉพาะเพื่อให้อุปกรณ์ภายนอกเข้าถึงสิ่งต่าง ๆ ในเครือข่ายของคุณได้ ส่วนพอร์ตของโปรโตคอลใช้ส่งผ่านอุโมงค์ข้อมูลที่เข้ารหัส
- TCP 443 เป็นพอร์ต VPN ที่ไฟร์วอลล์บล็อกได้ยากที่สุด เพราะมีลักษณะเหมือนทราฟฟิก HTTPS ทั่วไป จึงมักเป็นตัวเลือกสำรองในเครือข่ายที่มีข้อจำกัด
- พอร์ตรุ่นเก่าบางพอร์ต เช่น พอร์ตที่เกี่ยวข้องกับ PPTP ถือเป็นเทคโนโลยีเก่าและควรหลีกเลี่ยง ไม่ใช่เพราะหมายเลขพอร์ตนั้นไม่ปลอดภัย แต่เพราะโปรโตคอลที่อยู่เบื้องหลังมีจุดอ่อนที่ทราบกันแล้ว
- คนส่วนใหญ่ไม่จำเป็นต้องเลือกหมายเลขพอร์ต VPN ด้วยตนเอง แอปอย่าง Guru VPN จะเลือกให้โดยอัตโนมัติ แต่การเปลี่ยนพอร์ตเองอาจช่วยได้ในเครือข่ายที่บล็อกพอร์ตบางพอร์ต
พอร์ต VPN คืออะไร?
พอร์ตคือปลายทางที่กำหนดหมายเลขไว้ ตั้งแต่ 0 ถึง 65535 ซึ่งช่วยให้อุปกรณ์จัดประเภททราฟฟิกขาเข้าและขาออกตามแอปพลิเคชันที่เกี่ยวข้อง คล้ายกับการใช้หมายเลขห้องในอาคารเพื่อส่งจดหมายไปยังห้องที่ถูกต้อง แม้ว่าจดหมายทั้งหมดจะส่งมาที่อยู่ถนนเดียวกัน พอร์ต VPN ก็ทำหน้าที่ในลักษณะเดียวกัน คือเป็นหมายเลขเฉพาะที่โปรโตคอล VPN ใช้จัดแพ็กเกจและส่งทราฟฟิกที่เข้ารหัส โดยแยกจากพอร์ตที่เบราว์เซอร์ โปรแกรมอีเมล หรือเกมของคุณกำลังใช้อยู่ในเวลาเดียวกัน เมื่อมีคนถามว่า VPN ใช้พอร์ตอะไร หรือถามแบบไม่เป็นทางการว่าซอฟต์แวร์ VPN ทำงานบนพอร์ตใด แท้จริงแล้วพวกเขากำลังถามว่าโปรโตคอลนั้นถูกกำหนดให้ใช้ช่องทางหมายเลขใดเป็นค่าเริ่มต้น
อุปกรณ์ทุกเครื่องมีพอร์ตที่ใช้งานได้เหมือนกัน 65,536 พอร์ต แต่ตามธรรมเนียมแล้วจะมีการกำหนดช่วงพอร์ตบางช่วงไว้สำหรับงานเฉพาะ ทราฟฟิกเว็บมักใช้พอร์ต 80 หรือ 443 ส่วนอีเมลใช้ 25 หรือ 587 และโปรโตคอล VPN แต่ละชนิดก็เลือกใช้พอร์ต VPN เริ่มต้นของตนเองจากประสบการณ์ใช้งานจริงที่สั่งสมมาหลายปี การกำหนดเหล่านี้ไม่ได้ถูกฝังตายตัวไว้ในวิธีการทำงานของอินเทอร์เน็ต ผู้ดูแลเครือข่ายสามารถตั้งค่าบริการใด ๆ ให้ใช้พอร์ตใดก็ได้ในทางเทคนิค แต่ในทางปฏิบัติ ไฟร์วอลล์ เราเตอร์ และ ISP ต่างรู้จักพอร์ตตามธรรมเนียมเหล่านี้ นี่จึงเป็นเหตุผลที่หมายเลขพอร์ต VPN ที่คุณใช้ส่งผลได้ว่าการเชื่อมต่อจะผ่านไปอย่างราบรื่น หรือถูกตรวจจับและจำกัดความเร็ว
พอร์ต VPN ทำงานอย่างไร
เมื่อคุณเชื่อมต่อ แอป VPN จะห่อหุ้มทราฟฟิกอินเทอร์เน็ตจริงของคุณไว้ในอุโมงค์ข้อมูลที่เข้ารหัส แล้วส่งผ่านพอร์ตที่กำหนดไปยังเซิร์ฟเวอร์ VPN ซึ่งจะถอดห่อหุ้มข้อมูลและส่งคำขอต่อไปยังปลายทางจริงแทนคุณ ข้อมูลตอบกลับจะย้อนกลับมาตามเส้นทางเดียวกัน จากภายนอก ไฟร์วอลล์หรือ ISP จะไม่เห็นทราฟฟิกต้นฉบับของคุณเลย แต่จะเห็นเพียงสตรีมข้อมูลที่เข้ารหัสซึ่งส่งผ่านพอร์ตเฉพาะ และใช้สิ่งนี้เป็นข้อมูลประกอบการตัดสินใจได้เพียงอย่างเดียว เพราะไม่สามารถตรวจสอบสิ่งที่อยู่ภายในได้
นี่จึงเป็นเหตุผลที่การเลือกพอร์ตอาจสำคัญกว่าที่หลายคนคิด การเชื่อมต่อสองรายการที่ส่งข้อมูลเข้ารหัสเหมือนกันทุกประการอาจถูกปฏิบัติแตกต่างกันโดยสิ้นเชิง ขึ้นอยู่กับพอร์ตที่ใช้ เพราะบางเครือข่ายบล็อก จำกัดความเร็ว หรือลดลำดับความสำคัญของทราฟฟิกโดยพิจารณาจากหมายเลขพอร์ตเพียงอย่างเดียว ไม่ว่าในแพ็กเก็ตจะมีข้อมูลอะไรอยู่ก็ตาม
พอร์ต VPN ที่ใช้กันทั่วไปตามโปรโตคอล
โปรโตคอล VPN แต่ละชนิดใช้พอร์ตเริ่มต้นต่างกัน การรู้หมายเลขพอร์ต VPN ที่แต่ละโปรโตคอลใช้จะช่วยอธิบายได้ว่าเหตุใดบางครั้งการเปลี่ยนโปรโตคอลในแอปจึงแก้ปัญหาการเชื่อมต่อที่ก่อนหน้านี้ใช้งานไม่ได้
| โปรโตคอล | การรับส่งข้อมูล | พอร์ตเริ่มต้น | หมายเหตุ |
|---|---|---|---|
WireGuard | UDP | 51820 | รวดเร็ว ทันสมัย และถูกบล็อกน้อยกว่าพอร์ตรุ่นเก่า |
OpenVPN | UDP | 1194 | ค่าเริ่มต้นเพื่อความเร็วและเวลาแฝงที่ต่ำกว่า |
OpenVPN | TCP | 443 | ตัวเลือกสำรองที่เลียนแบบทราฟฟิก HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | คู่พอร์ต VPN ของ IPsec — 500 สำหรับแลกเปลี่ยนกุญแจ และ 4500 สำหรับการส่งผ่าน NAT |
SSL VPN | TCP | 443 | พอร์ต VPN ของ SSL ที่ใช้ร่วมกับทราฟฟิกเว็บทั่วไป |
PPTP | TCP | 1723 | พอร์ต VPN ของ PPTP ซึ่งถือเป็นเทคโนโลยีเก่าและควรหลีกเลี่ยง |
L2TP/IPsec | UDP | 500, 4500, 1701 | ใช้พอร์ตของ IPsec ร่วมกับพอร์ตอุโมงค์ข้อมูลของ L2TP |
พอร์ตสองรายการนี้ควรพิจารณาให้ละเอียดขึ้น เพราะมักปรากฏในการแก้ปัญหา UDP 1194 เป็นพอร์ต VPN เริ่มต้นแบบดั้งเดิมของ OpenVPN และโดยทั่วไปเป็นตัวเลือกที่เร็วที่สุด แต่ก็เป็นพอร์ตที่รู้จักกันแพร่หลายพอจนเครือข่ายที่มีข้อจำกัดบางแห่งคอยตรวจหาและบล็อกโดยเฉพาะ TCP 443 แก้ปัญหานี้ด้วยการใช้พอร์ตเดียวกับการท่องเว็บที่เข้ารหัสตามปกติ ทำให้แยกแยะและบล็อกทราฟฟิกได้ยากกว่ามาก จึงเป็นตัวเลือกสำรองหลักสำหรับการเชื่อมต่อ OpenVPN และ SSL VPN ในเครือข่ายที่กรองทราฟฟิกอย่างเข้มงวด
การทำ VPN Port Forwarding คืออะไร?
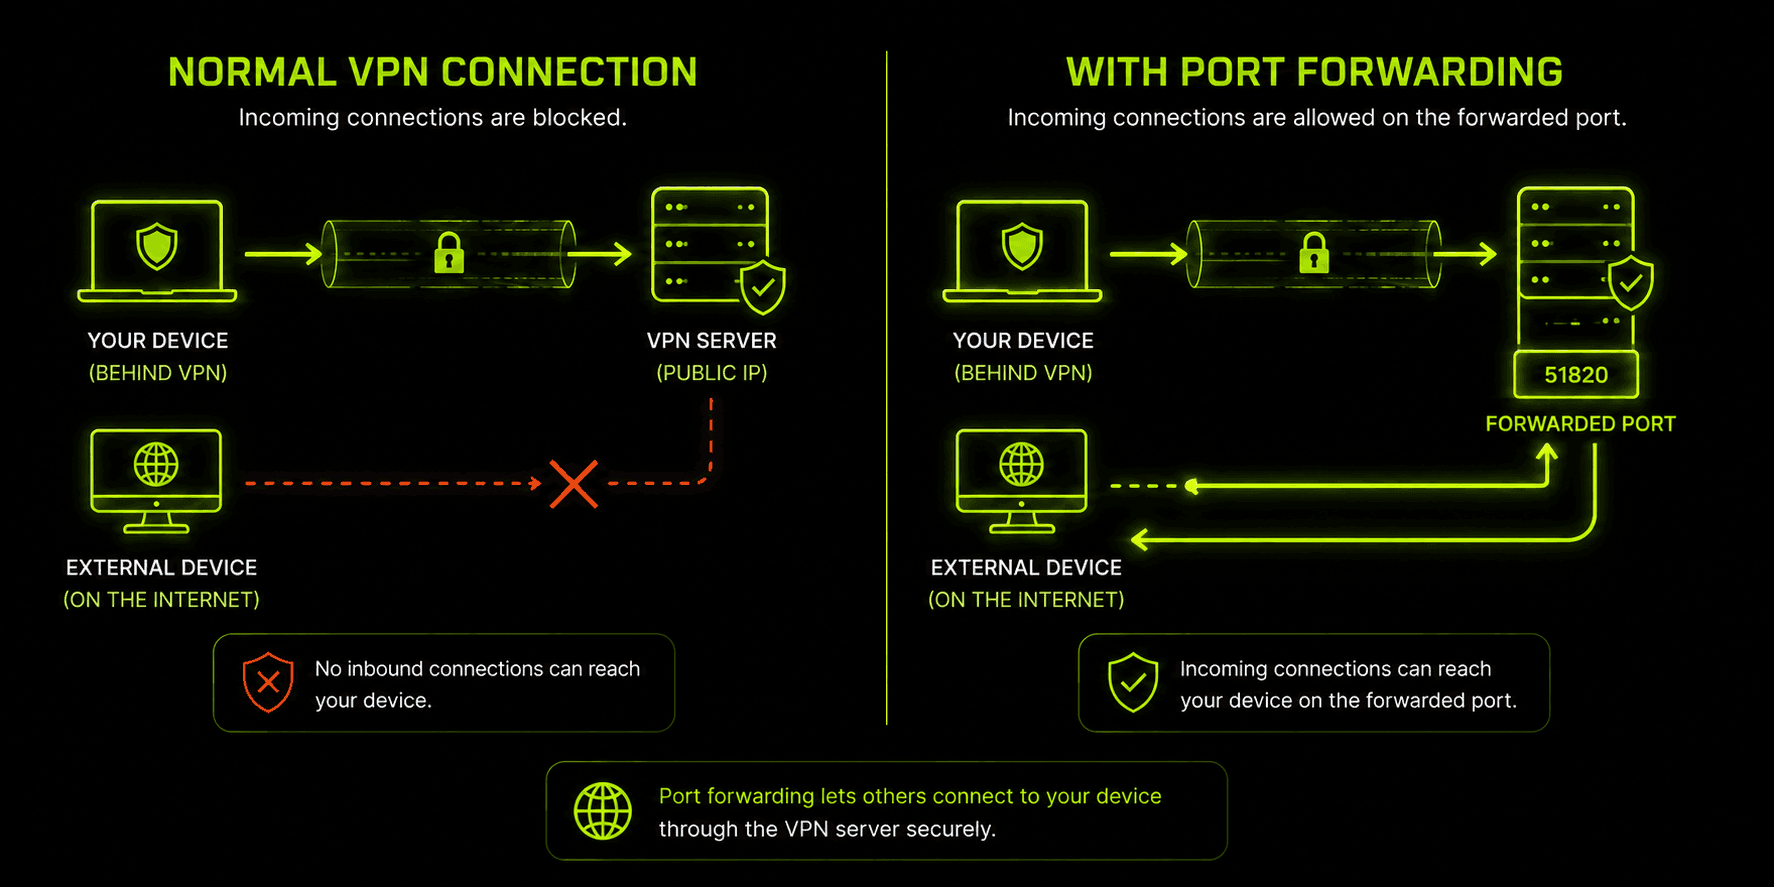
หลายคนอาจสับสนระหว่าง “VPN ของฉันใช้พอร์ตอะไร” กับ “Port Forwarding” แต่ทั้งสองอย่างเป็นคนละเรื่องและแก้ปัญหาคนละแบบ พอร์ตของโปรโตคอล (1194, 443, 51820 และอื่น ๆ) ใช้ส่งอุโมงค์ข้อมูลที่เข้ารหัสไปยังเซิร์ฟเวอร์ VPN ส่วนการทำ VPN Port Forwarding เป็นฟีเจอร์ที่กำหนดพอร์ตหนึ่งพอร์ตบนเซิร์ฟเวอร์ของผู้ให้บริการ แล้วส่งต่อพอร์ตนั้นตรงมายังอุปกรณ์ของคุณ เพื่อให้สิ่งต่าง ๆ จากภายนอก เช่น เพียร์ของ torrent เซิร์ฟเวอร์เกม หรือเครื่องมือเข้าถึงจากระยะไกล เริ่มต้นการเชื่อมต่อกลับมายังคุณได้ แม้ที่อยู่ IP จริงของคุณจะถูกซ่อนไว้หลัง VPN
หากไม่มีการทำ Port Forwarding สำหรับการเชื่อมต่อ VPN อุปกรณ์ของคุณจะติดต่อออกไปยังอินเทอร์เน็ตได้อย่างอิสระ แต่อินเทอร์เน็ตโดยทั่วไปจะเริ่มการเชื่อมต่อใหม่กลับเข้ามาไม่ได้ ซึ่งเป็นจุดประสงค์ของการซ่อนตัวหลัง VPN อยู่แล้ว แต่ก็เป็นข้อจำกัดสำหรับการใช้งานบางอย่าง เช่น การปล่อย torrent อย่างมีประสิทธิภาพ การโฮสต์เซิร์ฟเวอร์เกมขนาดเล็ก หรือการเข้าถึงอุปกรณ์ในเครือข่ายที่บ้านจากระยะไกล VPN ที่รองรับ Port Forwarding แก้ปัญหานี้ด้วยการกำหนดพอร์ตขาเข้าเฉพาะให้คุณ (มักใช้ควบคู่กับ IP แบบคงที่หรือ IP เฉพาะ) ซึ่งยังเข้าถึงจากภายนอกได้ ขณะที่ทราฟฟิกส่วนอื่นของคุณยังคงถูกซ่อนและเข้ารหัส
การตั้งค่า Port Forwarding ในแอป VPN ที่รองรับ โดยทั่วไปหมายถึงการเปิดพอร์ตเฉพาะในการตั้งค่าของแอป แล้วกำหนดค่าซอฟต์แวร์ที่ต้องใช้พอร์ตนั้น เช่น ไคลเอนต์ torrent หรือเซิร์ฟเวอร์เกม ให้ใช้หมายเลขพอร์ตเดียวกัน ฟีเจอร์นี้มีขอบเขตแคบกว่าและมีความซับซ้อนกว่าการเชื่อมต่อ VPN พื้นฐาน และผู้ให้บริการไม่ได้มีให้ทุกราย เพราะการเปิดพอร์ตขาเข้าใด ๆ เป็นการแลกเปลี่ยนด้านความปลอดภัยโดยตั้งใจ ซึ่งการใช้งาน VPN ทั่วไปในชีวิตประจำวันส่วนใหญ่ไม่จำเป็นต้องทำ
ควรหลีกเลี่ยงพอร์ต VPN ใดบ้าง?
ไม่ใช่ทุกพอร์ตที่เปิดไว้จะเป็นความคิดที่ดี แม้เหตุผลจะซับซ้อนกว่าการบอกว่า “หมายเลขบางหมายเลขเป็นอันตราย” ก็ตาม พอร์ตรุ่นเก่าที่ไม่มีการเข้ารหัสและใช้งานมานานบางพอร์ตควรหลีกเลี่ยงอย่างเด็ดขาดเมื่อต้องจัดการข้อมูลสำคัญ ได้แก่ พอร์ต 21 (FTP), พอร์ต 23 (Telnet) และพอร์ต 80 แบบปกติ (HTTP ที่ไม่มีการเข้ารหัส) ซึ่งเกิดขึ้นก่อนมาตรฐานการเข้ารหัสสมัยใหม่และส่งข้อมูลแบบไม่เข้ารหัส การใช้พอร์ตเหล่านี้จึงขัดกับจุดประสงค์ของการใช้ VPN ตั้งแต่แรก
ในบรรดาพอร์ตของโปรโตคอล VPN จริง ๆ พอร์ต TCP 1723 ของ PPTP เป็นพอร์ตที่ควรหลีกเลี่ยงมากที่สุด ไม่ใช่เพราะพอร์ต 1723 มีข้อบกพร่องในตัวเอง แต่เพราะโปรโตคอล PPTP ที่อยู่เบื้องหลังมีจุดอ่อนด้านการเข้ารหัสที่ทราบกันแล้ว จนล้าสมัยเกินกว่าจะใช้กับงานที่ต้องการความปลอดภัยจริง พอร์ตรุ่นปัจจุบันที่ปลอดภัยกว่า ได้แก่ 51820 ของ WireGuard, 1194 และ 443 ของ OpenVPN และ 500 กับ 4500 ของ IKEv2 ไม่มีความเสี่ยงแบบเดียวกัน เนื่องจากโปรโตคอลที่เกี่ยวข้องยังได้รับการดูแลอย่างต่อเนื่อง และไม่มีช่องโหว่ที่ทำให้ PPTP หมดความน่าเชื่อถือไปเมื่อหลายปีก่อน
ประเด็นสำคัญที่ควรจำไว้คือ หมายเลขพอร์ตเพียงอย่างเดียวไม่ได้บ่งบอกว่าปลอดภัยหรือไม่ปลอดภัย ความปลอดภัยมาจากโปรโตคอลการเข้ารหัสที่ส่งผ่านพอร์ตนั้น ไม่ใช่หมายเลขพอร์ต การเลือกโปรโตคอลสมัยใหม่ที่รองรับอย่างดีมีความสำคัญมากกว่าพอร์ตเฉพาะที่โปรโตคอลนั้นใช้
เหตุใดพอร์ตจึงสำคัญต่อไฟร์วอลล์ NAT และการบล็อก
โดยทั่วไปไฟร์วอลล์และผู้ดูแลเครือข่ายจะไม่ตรวจสอบสิ่งที่อยู่ภายในทราฟฟิก VPN ที่เข้ารหัส เพราะทำไม่ได้ และนั่นคือจุดประสงค์ของการเข้ารหัส พวกเขาจึงหันไปตัดสินการเชื่อมต่อจากข้อมูลเมตาที่มองเห็นได้ โดยหมายเลขพอร์ตเป็นส่วนที่เห็นได้ชัดที่สุด เครือข่ายองค์กร โรงเรียน หรือผู้เซ็นเซอร์ระดับรัฐบาลที่ต้องการจำกัดการใช้ VPN มักเลือกบล็อกพอร์ตเริ่มต้นที่รู้จักกันดี แทนที่จะพยายามตรวจจับรูปแบบการเข้ารหัสโดยตรง
การบล็อกพอร์ตแต่ละประเภทมีแนวโน้มมากน้อยต่างกันเป็นลำดับคร่าว ๆ UDP 1194 ซึ่งเป็นพอร์ตเริ่มต้นของ OpenVPN ที่จดจำได้ง่ายที่สุด เป็นพอร์ตที่ถูกตั้งเป้าบล็อกบ่อยที่สุดในเครือข่ายที่มีข้อจำกัด ส่วน UDP 51820 ของ WireGuard เป็นพอร์ตที่ใหม่กว่าเมื่อเทียบกันและยังไม่เป็นที่รู้จักอย่างแพร่หลาย จึงถูกบล็อกน้อยกว่าในขณะนี้ แม้แนวโน้มนี้กำลังเปลี่ยนไปเมื่อมีการใช้ WireGuard มากขึ้น TCP 443 อยู่ที่ปลายด้านที่ปลอดภัยที่สุดของลำดับนี้อย่างชัดเจน เพราะหากบล็อกพอร์ตนี้ทั้งหมด ก็จะบล็อกการท่องเว็บ HTTPS ทั่วไปของทุกคนในเครือข่ายด้วย ซึ่งเครือข่ายส่วนใหญ่ไม่ยอมทำเพียงเพื่อหยุดทราฟฟิก VPN
NAT (Network Address Translation) เพิ่มความซับซ้อนขึ้นอีกชั้น เนื่องจากเครือข่ายบ้านและเครือข่ายมือถือส่วนใหญ่ใช้งานที่อยู่ IP สาธารณะเดียวร่วมกันระหว่างอุปกรณ์หลายเครื่อง NAT จึงอาศัยหมายเลขพอร์ตเพื่อระบุว่าทราฟฟิกที่ส่งกลับมาเป็นของอุปกรณ์ภายในเครื่องใด นี่เป็นส่วนหนึ่งของเหตุผลที่การตั้งค่า Port Forwarding สำหรับ VPN อาจทำงานไม่สม่ำเสมอในบางเครือข่าย หากคุณอยู่หลัง carrier-grade NAT (ซึ่งพบได้ทั่วไปในการใช้อินเทอร์เน็ตมือถือและกับ ISP บางราย) ก็อาจไม่มีวิธีส่งต่อพอร์ตได้เลย ไม่ว่าผู้ให้บริการ VPN ของคุณจะรองรับอะไรไว้ก็ตาม
วิธีเปลี่ยนพอร์ต VPN หรือแก้ปัญหา
แอป VPN ส่วนใหญ่ รวมถึง Guru VPN จะเลือกพอร์ตและโปรโตคอลที่ใช้งานได้ให้โดยอัตโนมัติ จึงแทบไม่จำเป็นต้องเปลี่ยนการตั้งค่าด้วยตนเอง แต่อาการบางอย่างบ่งชี้ถึงปัญหาที่เกี่ยวข้องกับพอร์ตโดยเฉพาะและควรแก้ไขโดยตรง:
เชื่อมต่อไม่ได้เลย โดยเฉพาะเมื่อใช้ Wi-Fi สาธารณะ หรือเครือข่ายที่ทำงาน/โรงเรียน. โดยทั่วไปหมายความว่าเครือข่ายกำลังบล็อกพอร์ตเริ่มต้นของ VPN อย่างจริงจัง การเปลี่ยนการตั้งค่าโปรโตคอลในแอปจาก UDP เป็น TCP หรือเลือก TCP 443 โดยเฉพาะหากแอปมีตัวเลือกนี้ ช่วยแก้ปัญหาได้ในกรณีส่วนใหญ่ เพราะเครือข่ายบล็อกพอร์ตดังกล่าวได้ยากกว่ามากโดยไม่ทำให้การท่องเว็บตามปกติใช้งานไม่ได้ไปด้วย
เชื่อมต่อได้ แต่ช้าผิดปกติ. อาการนี้อาจเกิดขึ้นเมื่อเครือข่ายไม่ได้บล็อกพอร์ต UDP โดยตรง แต่จำกัดความเร็วหรือลดลำดับความสำคัญ การลองใช้ UDP 51820 ของ WireGuard หากแอปรองรับ หรือเปรียบเทียบความเร็วระหว่างโหมด UDP กับ TCP มักช่วยให้ทราบว่าพอร์ตเองเป็นคอขวดหรือไม่
Port Forwarding ไม่ทำงานทั้งที่เปิดใช้งานไว้ในแอปแล้ว. ตรวจสอบอีกครั้งว่าหมายเลขพอร์ตที่ส่งต่อไว้ตรงกันทุกประการทั้งในการตั้งค่าของแอป VPN และในซอฟต์แวร์ที่จะใช้พอร์ตนั้น (เช่น ไคลเอนต์ torrent) เพราะการตั้งค่าไม่ตรงกันเป็นสาเหตุที่พบบ่อยที่สุด หากยังใช้งานไม่ได้ carrier-grade NAT ในการเชื่อมต่ออินเทอร์เน็ตของคุณอาจบล็อกพอร์ตในระดับที่แอป VPN ควบคุมไม่ได้
บริการหรือเกมบางอย่างเชื่อมต่อไม่ได้ ทั้งที่การท่องเว็บทั่วไปยังใช้งานได้ตามปกติ. บริการนั้นอาจต้องใช้การส่งต่อพอร์ตเฉพาะของตัวเอง แทนการพึ่งการตั้งค่าเริ่มต้นของ VPN ให้ตรวจสอบว่าเอกสารของซอฟต์แวร์ระบุพอร์ตเฉพาะที่ผู้ใช้ VPN ต้องเปิดหรือไม่ ในกรณีเช่นนี้ คุณต้องส่งต่อทราฟฟิก VPN สำหรับหมายเลขพอร์ตของบริการนั้นโดยเฉพาะ นอกเหนือจากพอร์ตที่โปรโตคอล VPN ใช้อยู่แล้ว
สำหรับการท่องเว็บ สตรีมมิง และการใช้งานเพื่อความเป็นส่วนตัวทั่วไปในชีวิตประจำวัน ส่วนใหญ่ไม่จำเป็นต้องแก้ปัญหาเหล่านี้เลย ข้อดีของการเลือกพอร์ตและโปรโตคอลโดยอัตโนมัติคือ แอปจะเลือกชุดค่าที่ทำงานได้ดีที่สุดสำหรับเครือข่ายที่คุณกำลังใช้อยู่ให้ในเบื้องหลัง
เหตุใดจึงเลือก Guru VPN
คุณไม่ควรต้องคอยคิดว่าจะตั้งค่าพอร์ตและโปรโตคอลอย่างไร และ Guru VPN ได้รับการออกแบบโดยยึดแนวคิดนี้เป็นหลัก แอปจะเลือกชุดโปรโตคอลและพอร์ตที่เหมาะกับเครือข่ายของคุณโดยอัตโนมัติ และเปลี่ยนไปใช้การเชื่อมต่อแบบ TCP 443 ที่พรางตัวได้แนบเนียนกว่าในเครือข่ายที่มีข้อจำกัด โดยไม่ต้องตั้งค่าใด ๆ ด้วยตนเอง
สำหรับผู้ที่ต้องการควบคุมเพิ่มเติม การตรวจสอบ ตำแหน่งเซิร์ฟเวอร์ที่มีให้บริการเป็นวิธีที่ดีในการดูว่าภูมิภาคใดอาจให้ประสิทธิภาพที่ดีกว่าสำหรับการใช้งานแต่ละแบบ และการเปรียบเทียบสิ่งที่รวมอยู่ในแต่ละระดับบน หน้าราคาจะช่วยให้เห็นชัดว่าแพ็กเกจใดเหมาะกับคุณก่อนตัดสินใจสมัคร
คำถามที่พบบ่อย
ขึ้นอยู่กับโปรโตคอล โดยทั่วไป OpenVPN ใช้ UDP 1194 หรือ TCP 443, WireGuard ใช้ UDP 51820 และ IKEv2/IPsec ใช้ UDP 500 กับ 4500 แอปส่วนใหญ่จะเลือกพอร์ตที่เหมาะสมให้โดยอัตโนมัติตามเครือข่ายของคุณ
ไม่มีค่าเริ่มต้นสากลเพียงค่าเดียว เพราะแต่ละโปรโตคอลมีค่าเริ่มต้นของตัวเอง โดยเฉพาะ OpenVPN มักใช้ UDP 1194 เป็นค่าเริ่มต้น ส่วน TCP 443 เป็นตัวเลือกสำรองที่รองรับอย่างแพร่หลายที่สุดในแทบทุกโปรโตคอลและผู้ให้บริการ
ปลอดภัย การสลับระหว่างพอร์ตและโปรโตคอลที่แอปมีให้ไม่ได้ลดความปลอดภัย เพราะความแข็งแกร่งของการเข้ารหัสขึ้นอยู่กับตัวโปรโตคอล ไม่ใช่หมายเลขพอร์ต การเปลี่ยนพอร์ตเป็นขั้นตอนปกติในการแก้ปัญหา ไม่ใช่การแลกความปลอดภัย
ไม่จำเป็น Port Forwarding เป็นฟีเจอร์ขั้นสูงที่เลือกใช้ได้ และจำเป็นเฉพาะกับการใช้งานบางอย่าง เช่น การใช้ torrent หรือการโฮสต์เซิร์ฟเวอร์ การท่องเว็บ สตรีมมิง และการปกป้องความเป็นส่วนตัวทั่วไปทำงานได้เต็มที่โดยไม่ต้องใช้ฟีเจอร์นี้
เกือบทุกครั้งเกิดจากปัญหาการบล็อกพอร์ต เครือข่ายบางแห่งบล็อกพอร์ต VPN ทั่วไปโดยเฉพาะ เช่น UDP 1194 โดยปกติการเปลี่ยนโปรโตคอลของแอปเป็นตัวเลือกที่ใช้ TCP 443 จะช่วยแก้ปัญหาได้ เพราะเครือข่ายบล็อกพอร์ตนี้ได้ยากกว่ามาก
สรุป
คนส่วนใหญ่ไม่จำเป็นต้องคิดถึงพอร์ต VPN ในชีวิตประจำวัน แต่การเข้าใจพื้นฐานว่าโปรโตคอลใดใช้พอร์ตใด การทำ Port Forwarding ต่างจากพอร์ตของโปรโตคอลอย่างไร และเหตุใดบางพอร์ตจึงถูกบล็อกในขณะที่บางพอร์ตผ่านได้ จะช่วยให้เข้าใจการแก้ปัญหาการเชื่อมต่อที่ติดขัดได้ง่ายขึ้นมาก Guru VPN จัดการเลือกพอร์ตและโปรโตคอลให้อัตโนมัติในเบื้องหลัง ดังนั้นตัวเลขเหล่านี้จึงเกี่ยวข้องเป็นหลักในเวลาที่คุณต้องการทำความเข้าใจว่าเกิดอะไรขึ้นจริง ๆ หรือต้องหาทางรับมือกับเครือข่ายที่มีข้อจำกัดเป็นพิเศษ


