
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Porte VPN spiegate: numeri, protocolli e port forwarding


 Punti chiave

- Il numero di porta VPN è semplicemente il canale che il protocollo VPN usa per inviare traffico cifrato: OpenVPN usa in genere UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IPsec/IKEv2 usano UDP 500 e 4500.
- Le configurazioni VPN con port forwarding sono una funzione distinta dalle porte dei protocolli: l’inoltro apre una porta in entrata specifica affinché un dispositivo esterno possa raggiungere qualcosa sulla rete, mentre la porta del protocollo trasporta il tunnel cifrato.
- TCP 443 è la porta VPN più difficile da bloccare per i firewall, perché appare identica al normale traffico HTTPS. Per questo è spesso l’opzione di ripiego sulle reti restrittive.
- Alcune porte più datate, come quelle associate a PPTP, sono considerate obsolete ed è meglio evitarle: non perché il numero della porta sia insicuro di per sé, ma perché il protocollo che la usa presenta vulnerabilità note.
- La maggior parte delle persone non deve scegliere manualmente un numero di porta VPN: app come Guru VPN ne selezionano uno automaticamente, anche se cambiarlo manualmente può essere utile sulle reti che bloccano una porta specifica.
Se la connessione VPN non ha funzionato su una rete ma ha funzionato senza problemi su un’altra, spesso la causa è una porta VPN bloccata lungo il percorso. Una porta è essenzialmente un canale numerato, uno dei 65,536 possibili canali che un dispositivo usa per inviare e ricevere determinati tipi di traffico; ogni protocollo VPN, che sia OpenVPN, IKEv2 o WireGuard, è progettato per usarne uno specifico per impostazione predefinita. Capire attraverso quale porta passa il traffico VPN e in cosa questo differisce dal port forwarding chiarisce gran parte dei dubbi che sorgono quando una connessione non funziona come dovrebbe. Questa guida illustra i numeri di porta più comuni per ciascun protocollo, cosa fa il port forwarding, quali porte è meglio evitare e come Guru VPN e app simili gestiscono tutto questo, così raramente dovrai pensarci tu.
Punti chiave
- Il numero di porta VPN è semplicemente il canale che il protocollo VPN usa per inviare traffico cifrato: OpenVPN usa in genere UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IPsec/IKEv2 usano UDP 500 e 4500.
- Le configurazioni VPN con port forwarding sono una funzione distinta dalle porte dei protocolli: l’inoltro apre una porta in entrata specifica affinché un dispositivo esterno possa raggiungere qualcosa sulla rete, mentre la porta del protocollo trasporta il tunnel cifrato.
- TCP 443 è la porta VPN più difficile da bloccare per i firewall, perché appare identica al normale traffico HTTPS. Per questo è spesso l’opzione di ripiego sulle reti restrittive.
- Alcune porte più datate, come quelle associate a PPTP, sono considerate obsolete ed è meglio evitarle: non perché il numero della porta sia insicuro di per sé, ma perché il protocollo che la usa presenta vulnerabilità note.
- La maggior parte delle persone non deve scegliere manualmente un numero di porta VPN: app come Guru VPN ne selezionano uno automaticamente, anche se cambiarlo manualmente può essere utile sulle reti che bloccano una porta specifica.
Che cos’è una porta VPN?
Una porta è un endpoint numerato, compreso tra 0 e 65535, che consente a un dispositivo di smistare il traffico in entrata e in uscita in base all’applicazione a cui appartiene. È come quando un edificio usa i numeri degli appartamenti per recapitare la posta alla porta giusta, anche se tutto arriva allo stesso indirizzo stradale. Una porta VPN funziona allo stesso modo: è il numero specifico che il protocollo VPN usa per incapsulare e inviare il traffico cifrato, distinto dalle porte usate contemporaneamente dal browser, dal client di posta o dai giochi. Quando si chiede quale porta usa una VPN o, più semplicemente, su quale porta opera il software VPN, in realtà si vuole sapere quale di questi canali numerati è stato scelto come impostazione predefinita per un determinato protocollo.
Ogni dispositivo dispone delle stesse 65,536 porte, ma per convenzione alcuni intervalli sono riservati a determinate funzioni: il traffico web passa in genere dalla porta 80 o 443, la posta dalla 25 o 587 e, dopo anni di utilizzo pratico, ogni protocollo VPN ha adottato la propria porta predefinita. Queste assegnazioni non sono codificate nel funzionamento di Internet: in teoria, un amministratore di rete potrebbe eseguire qualsiasi servizio su qualsiasi porta. In pratica, però, firewall, router e provider di servizi Internet hanno imparato a riconoscere queste porte convenzionali. Per questo il numero della porta VPN utilizzata può influire sul passaggio regolare della connessione o sul fatto che venga rilevata e limitata.
Come funzionano le porte VPN
Una volta stabilita la connessione, l’app VPN racchiude il traffico Internet effettivo in un tunnel cifrato e lo invia attraverso la porta assegnata a un server VPN, che lo decifra e inoltra la richiesta alla destinazione effettiva per tuo conto. La risposta segue lo stesso percorso al contrario. Dall’esterno, un firewall o un provider non vede affatto il traffico originale: vede un flusso cifrato che passa attraverso una porta specifica. È l’unico elemento su cui può basare le proprie decisioni, perché non può ispezionare cosa c’è davvero al suo interno.
Ecco anche perché la scelta della porta può contare più di quanto ci si aspetti: due connessioni che trasportano dati cifrati identici possono essere trattate in modo completamente diverso a seconda della porta usata, perché alcune reti bloccano, limitano o de-prioritizzano il traffico basandosi esclusivamente sul numero di porta, indipendentemente dal contenuto effettivo del pacchetto.
Porte VPN comuni per protocollo
I diversi protocolli VPN usano porte predefinite diverse. Conoscere i numeri di porta VPN usati da ciascuno aiuta a capire perché a volte cambiare protocollo nell’app risolve un problema di connessione.
| Protocollo | Trasporto | Porte predefinite | Note |
|---|---|---|---|
WireGuard | UDP | 51820 | Veloce e moderno; meno spesso bloccato rispetto alle porte più datate |
OpenVPN | UDP | 1194 | Predefinita per velocità e latenza ridotta |
OpenVPN | TCP | 443 | Opzione di ripiego che imita il traffico HTTPS |
IKEv2 / IPsec | UDP | 500, 4500 | Coppia di porte VPN IPsec: 500 per lo scambio di chiavi, 4500 per l’attraversamento NAT |
SSL VPN | TCP | 443 | Porta SSL VPN condivisa con il normale traffico web |
PPTP | TCP | 1723 | Porta VPN PPTP; considerata obsoleta ed è meglio evitarla |
L2TP/IPsec | UDP | 500, 4500, 1701 | Combina le porte IPsec con la porta del tunnel propria di L2TP |
Due di queste porte meritano un approfondimento perché ricorrono spesso nella risoluzione dei problemi. UDP 1194 è la tradizionale porta VPN predefinita per OpenVPN e in genere l’opzione più veloce, ma è anche abbastanza nota da essere individuata e bloccata da alcune reti restrittive. TCP 443 risolve questo problema passando dalla stessa identica porta usata dalla normale navigazione web cifrata; così il traffico è molto più difficile da distinguere e bloccare. Per questo è l’opzione di ripiego preferita sia per le connessioni OpenVPN sia per quelle SSL VPN sulle reti che applicano filtri aggressivi.
Che cos’è il port forwarding VPN?
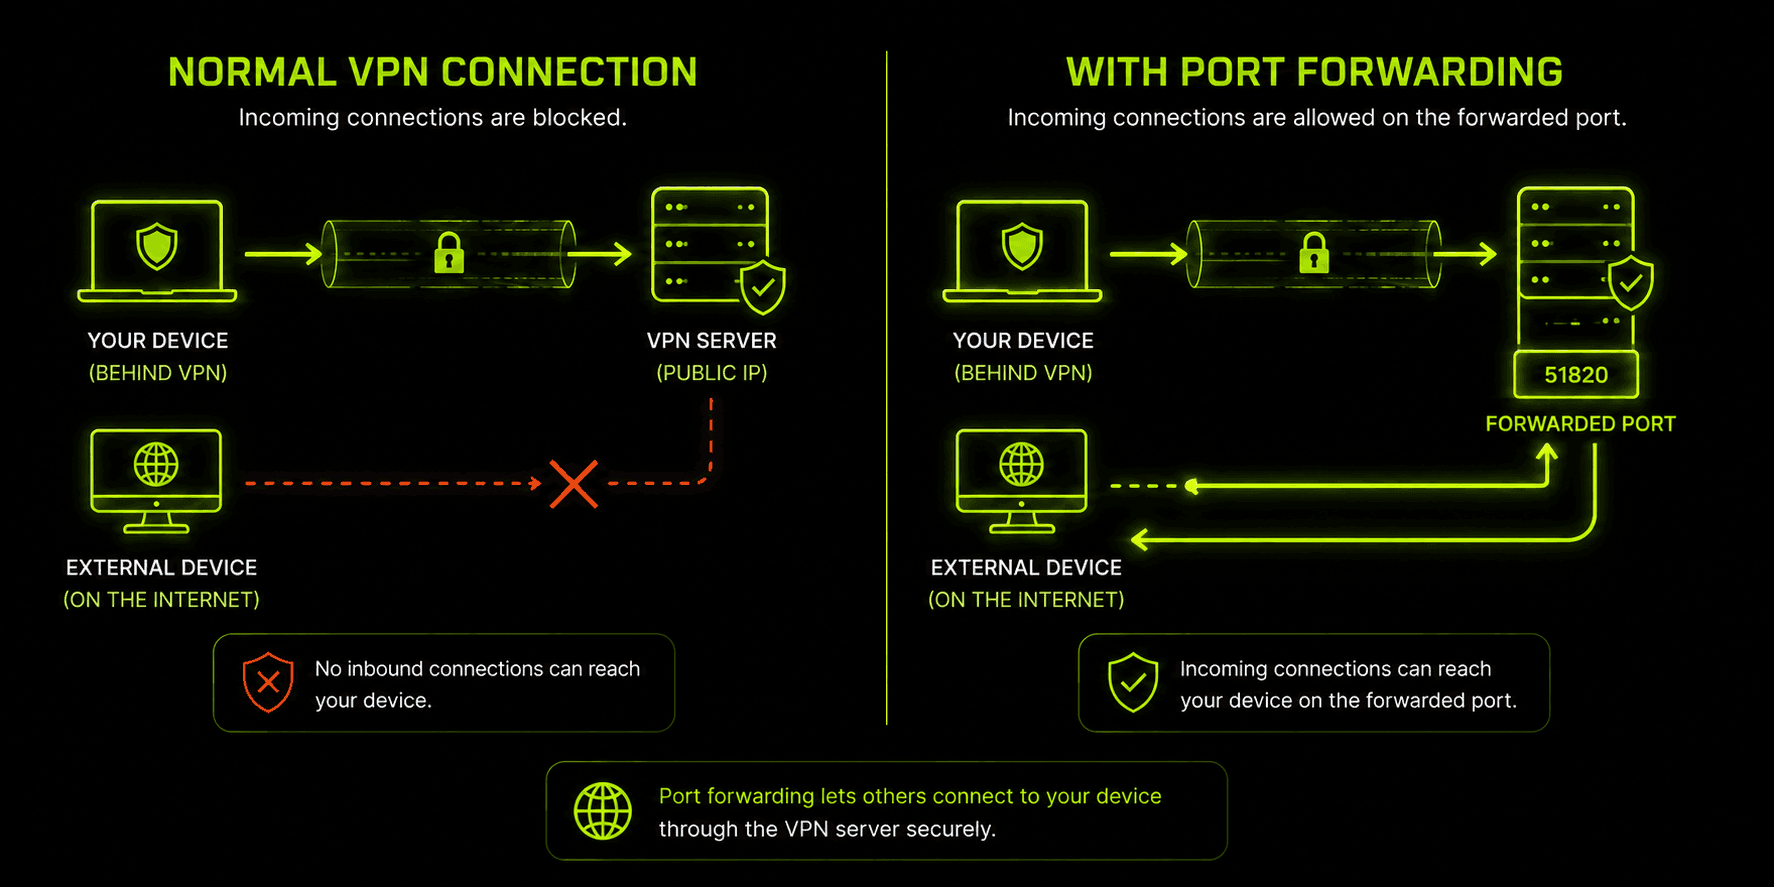
È facile confondere «quale porta usa la mia VPN?» con «port forwarding», ma si tratta di due funzioni diverse che risolvono problemi diversi. La porta del protocollo (1194, 443, 51820 e così via) trasporta il tunnel cifrato fino al server VPN. Il port forwarding VPN, invece, riserva una porta specifica sul server del provider e la instrada direttamente al tuo dispositivo, in modo che un elemento esterno — un peer torrent, un server di gioco o uno strumento di accesso remoto — possa avviare una connessione verso di te anche se il tuo vero indirizzo IP è nascosto dietro la VPN.
Senza connessioni VPN con port forwarding, il tuo dispositivo può collegarsi liberamente a Internet, ma in genere Internet non può avviare una nuova connessione verso di esso. È proprio questo lo scopo di nascondersi dietro una VPN, ma può essere un limite in casi specifici, come condividere torrent in modo efficiente, ospitare un piccolo server di gioco o accedere da remoto a un dispositivo della rete domestica. Una VPN con port forwarding risolve il problema assegnandoti una porta in entrata dedicata (spesso insieme a un IP statico o dedicato), raggiungibile dall’esterno mentre il resto del traffico rimane nascosto e cifrato.
Per configurare il port forwarding con le app VPN che lo supportano, di solito occorre aprire una porta specifica nelle impostazioni dell’app e poi configurare il software che ne ha bisogno — per esempio un client torrent o un server di gioco — affinché usi esattamente lo stesso numero di porta. È una funzione più circoscritta e avanzata rispetto alla connettività VPN di base, e non tutti i provider la offrono: aprire una porta in entrata comporta un compromesso consapevole in termini di sicurezza, non necessario per la maggior parte degli usi quotidiani di una VPN.
Quali porte VPN è meglio evitare?
Non tutte le porte aperte sono una buona idea, anche se il motivo è più articolato del semplice «alcuni numeri sono pericolosi». È meglio evitare del tutto alcune porte legacy non cifrate, utilizzate da tempo, per qualsiasi attività sensibile: la porta 21 (FTP), la porta 23 (Telnet) e la porta 80 non cifrata (HTTP non cifrato) precedono gli attuali standard di cifratura e trasmettono i dati in chiaro. Affidarsi a queste porte vanifica quindi lo scopo stesso di usare una VPN.
Tra le porte dei protocolli VPN, quella da evitare soprattutto è TCP 1723 di PPTP. Il problema non è che la porta 1723 sia intrinsecamente difettosa: è il protocollo PPTP che la usa ad avere vulnerabilità crittografiche note, che lo hanno reso obsoleto per tutto ciò che richiede una sicurezza effettiva. Le porte delle generazioni attuali più sicure — 51820 di WireGuard, 1194 e 443 di OpenVPN e 500 e 4500 di IKEv2 — non presentano lo stesso problema, perché i relativi protocolli sono mantenuti attivamente e non hanno le vulnerabilità che hanno segnato la fine di PPTP anni fa.
Il principio generale da ricordare è che un numero di porta, da solo, non è sicuro né insicuro. La sicurezza dipende dal protocollo di cifratura che passa attraverso quella porta, non dal numero. Scegliere un protocollo moderno e ben supportato conta molto più della porta specifica che usa.
Perché le porte contano per firewall, NAT e blocchi
Di solito firewall e amministratori di rete non ispezionano il contenuto del traffico VPN cifrato — non possono farlo, ed è proprio questo lo scopo della cifratura — quindi valutano le connessioni in base ai metadati visibili, tra cui il numero di porta è l’elemento più evidente. Una rete aziendale, scolastica o un’autorità di censura governativa che vuole limitare l’uso delle VPN spesso blocca semplicemente le porte predefinite più note, invece di cercare di rilevare direttamente gli schemi di cifratura.
Si crea così una sorta di gerarchia della probabilità che le diverse porte vengano bloccate. UDP 1194, essendo la porta predefinita di OpenVPN più riconoscibile, è anche quella più spesso presa di mira dalle reti restrittive. UDP 51820 di WireGuard è relativamente recente e meno nota a livello universale, perciò al momento viene bloccata meno spesso, anche se la situazione sta cambiando con la crescente diffusione di WireGuard. TCP 443 si trova nettamente all’estremità più sicura di questo spettro: bloccarla del tutto impedirebbe anche la normale navigazione HTTPS a chiunque usi la rete, un esito che la maggior parte delle reti non è disposta ad accettare pur di fermare il traffico VPN.
NAT (Network Address Translation, traduzione degli indirizzi di rete) aggiunge un ulteriore livello. Poiché la maggior parte delle reti domestiche e mobili condivide un unico indirizzo IP pubblico tra molti dispositivi, NAT usa i numeri di porta per capire a quale dispositivo interno appartiene il traffico di risposta. Questo è uno dei motivi per cui le configurazioni VPN con port forwarding possono comportarsi in modo incoerente su alcune reti. Se ti trovi dietro un NAT di livello carrier (comune sulle reti mobili e presso alcuni provider), potrebbe essere impossibile inoltrare una porta, indipendentemente dal supporto offerto dal provider VPN.
Come cambiare la porta VPN o risolvere i problemi
La maggior parte delle app VPN, inclusa Guru VPN, seleziona automaticamente una porta e un protocollo funzionanti, quindi di rado è necessario modificarli manualmente. Alcuni sintomi, però, indicano un possibile problema legato alla porta che conviene affrontare direttamente:
La connessione non si stabilisce, soprattutto su una rete Wi-Fi pubblica o aziendale/scolastica. Di solito significa che la rete sta bloccando attivamente la porta predefinita della VPN. Nella maggior parte dei casi il problema si risolve cambiando l’impostazione del protocollo nell’app da UDP a TCP, o scegliendo specificamente TCP 443 se l’app offre questa opzione, perché è molto più difficile per una rete bloccare quella porta senza impedire anche la normale navigazione.
La connessione funziona, ma è insolitamente lenta. Può succedere quando una rete non blocca del tutto una porta UDP, ma ne limita o de-prioritizza il traffico. Se l’app lo supporta, provare UDP 51820 di WireGuard o confrontare la velocità delle modalità UDP e TCP di solito aiuta a capire se il collo di bottiglia è la porta stessa.
Il port forwarding non funziona, anche se è attivato nell’app. Controlla attentamente che il numero della porta inoltrata corrisponda esattamente sia nelle impostazioni dell’app VPN sia nel software che deve usarla (per esempio, un client torrent): una mancata corrispondenza è la causa più comune. Se continua a non funzionare, il NAT di livello carrier della connessione Internet sottostante potrebbe bloccare la porta a un livello che l’app VPN non può controllare.
Un servizio o gioco specifico non si connette, anche se la normale navigazione funziona. Potrebbe essere necessario inoltrare una porta dedicata per quel servizio, invece di affidarsi alla configurazione predefinita della VPN. Verifica se la documentazione del software indica una specifica porta che gli utenti VPN devono aprire. In questi casi dovrai inoltrare il traffico VPN proprio per il numero di porta del servizio, oltre alla porta già usata dal protocollo VPN.
Per la maggior parte degli usi quotidiani — navigazione, streaming e tutela generale della privacy — queste procedure di risoluzione dei problemi non sono mai necessarie. Il vantaggio della selezione automatica di porte e protocolli è che sceglie senza complicazioni la combinazione più adatta alla rete che stai usando.
Perché scegliere Guru VPN
Non dovresti dover pensare ai dettagli di porte e protocolli: è proprio su questa idea che si basa Guru VPN e la sua app seleziona automaticamente una combinazione di protocollo e porta adatta alla tua rete e, sulle reti restrittive, passa a una connessione più discreta del tipo TCP 443, senza richiedere alcuna configurazione manuale.
Chi desidera un maggiore controllo può consultare le posizioni dei server disponibili per scoprire quali aree geografiche potrebbero offrire prestazioni migliori per un determinato uso. Confrontare ciò che include ciascun piano nella pagina dei prezzi aiuta a capire quale piano fa al caso tuo prima di sottoscriverlo.
Domande frequenti
Dipende dal protocollo. OpenVPN usa in genere UDP 1194 o TCP 443, WireGuard usa UDP 51820 e IKEv2/IPsec usano UDP 500 e 4500. La maggior parte delle app seleziona automaticamente la porta giusta in base alla rete.
Non esiste un’unica porta predefinita universale: ogni protocollo ne ha una propria. UDP 1194 è la porta predefinita più comune nello specifico per OpenVPN, mentre TCP 443 è l’opzione di ripiego supportata più ampiamente da quasi tutti i protocolli e provider.
Sì. Passare da una porta o da un protocollo all’altro tra quelli offerti dall’app non riduce la sicurezza, perché la robustezza della cifratura dipende dal protocollo stesso, non dal numero di porta. Cambiare porta è un normale passaggio per risolvere i problemi, non un compromesso in termini di sicurezza.
No. Il port forwarding è una funzione facoltativa e avanzata, necessaria solo per casi d’uso specifici come usare torrent o ospitare un server. La normale navigazione, lo streaming e la protezione generale della privacy funzionano senza problemi anche senza questa funzione.
Quasi sempre si tratta di un blocco della porta. Alcune reti bloccano specificamente porte VPN comuni come UDP 1194. Passare nell’app a un’opzione basata su TCP 443 di solito risolve il problema, perché per una rete è molto più difficile bloccare quella porta.
Conclusione
Le porte VPN non sono un aspetto a cui la maggior parte delle persone deve pensare ogni giorno, ma conoscere le basi — quali protocolli usano quali porte, in cosa il port forwarding differisce dalla porta del protocollo e perché alcune porte vengono bloccate mentre altre passano senza problemi — rende molto meno misteriosa la risoluzione dei problemi di una connessione bloccata. Guru VPN gestisce automaticamente in background la selezione di porta e protocollo, quindi conoscere i numeri sottostanti è utile soprattutto quando vuoi capire cosa sta succedendo o aggirare una rete particolarmente restrittiva.


