
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNポートを解説:番号、プロトコル、ポートフォワーディング


 主なポイント

- VPNポート番号とは、VPNプロトコルが暗号化された通信を送るために使う出入口です。OpenVPNは通常UDP 1194またはTCP 443、WireGuardはUDP 51820、IPsec/IKEv2はUDP 500と4500を使用します。
- VPNのポートフォワーディング設定は、プロトコルのポートとは別の機能です。ポートフォワーディングは特定の着信ポートを開き、外部のデバイスからネットワーク上の機器に接続できるようにします。一方、プロトコルのポートは暗号化トンネル自体の通信に使われます。
- TCP 443は通常のHTTPS通信と見分けがつかないため、ファイアウォールが最もブロックしにくいVPNポートです。そのため、制限の厳しいネットワークでは代替手段としてよく使われます。
- PPTPに関連するポートなど、一部の古いポートはレガシーと見なされ、避けるのが望ましいとされています。ポート番号自体が安全でないからではなく、その背後にあるプロトコルに既知の弱点があるためです。
- ほとんどの人はVPNポート番号を手動で選ぶ必要はありません。Guru VPNなどのアプリが自動で選択しますが、特定のポートをブロックするネットワークでは、手動で切り替えると役立つことがあります。
あるネットワークではVPNに接続できないのに、別のネットワークでは問題なく接続できたことがあるなら、その原因は途中でVPNポートがブロックされていることがよくあります。ポートとは、基本的に番号の付いた通信経路です。デバイスが特定の種類の通信を送受信するために使う出入口は65,536通りあり、OpenVPN、IKEv2、WireGuardなど、どのVPNプロトコルも通常は特定のポートを使うように設計されています。VPN通信が実際にどのポートを通るのか、またそれがポートフォワーディングとどう違うのかを理解すると、接続がうまくいかないときに生じる疑問の多くが解消します。このガイドでは、プロトコルごとの一般的なポート番号、ポートフォワーディングの仕組み、避けたほうがよいポート、そして Guru VPNなどのアプリがこれらをどう処理し、利用者がほとんど意識しなくて済むようにしているかを解説します。
要点
- VPNポート番号とは、VPNプロトコルが暗号化された通信を送るために使う出入口です。OpenVPNは通常UDP 1194またはTCP 443、WireGuardはUDP 51820、IPsec/IKEv2はUDP 500と4500を使用します。
- VPNのポートフォワーディング設定は、プロトコルのポートとは別の機能です。ポートフォワーディングは特定の着信ポートを開き、外部のデバイスからネットワーク上の機器に接続できるようにします。一方、プロトコルのポートは暗号化トンネル自体の通信に使われます。
- TCP 443は通常のHTTPS通信と見分けがつかないため、ファイアウォールが最もブロックしにくいVPNポートです。そのため、制限の厳しいネットワークでは代替手段としてよく使われます。
- PPTPに関連するポートなど、一部の古いポートはレガシーと見なされ、避けるのが望ましいとされています。ポート番号自体が安全でないからではなく、その背後にあるプロトコルに既知の弱点があるためです。
- ほとんどの人はVPNポート番号を手動で選ぶ必要はありません。Guru VPNなどのアプリが自動で選択しますが、特定のポートをブロックするネットワークでは、手動で切り替えると役立つことがあります。
VPNポートとは?
ポートとは、0から65535までの番号が割り当てられた通信の終点です。建物で部屋番号を使って、同じ住所に届いた郵便物を正しいドアへ届けるように、デバイスが送受信する通信を、どのアプリに属するかに応じて振り分けられるようにします。VPNポートも同じ仕組みです。VPNプロトコルが暗号化された通信をまとめて送るために使う特定の番号であり、同時にブラウザー、メールソフト、ゲームなどが使うポートとは別です。「VPNはどのポートを使うのか」、あるいはより簡単に「VPNソフトはどのポートで動くのか」と尋ねるとき、実際には、そのプロトコルが標準で使うように設計された番号付きの通信経路を尋ねています。
すべてのデバイスで利用できるポートは同じ65,536個ですが、慣例上、特定の範囲が特定の用途に割り当てられています。ウェブ通信には通常ポート80または443、メールには25または587が使われ、各VPNプロトコルも長年の実用を通じて独自の標準VPNポートを定めています。こうした割り当てはインターネットの仕組みに固定されているわけではなく、技術的にはネットワーク管理者がどのサービスでも任意のポートで動かせます。実際に重要なのは、ファイアウォール、ルーター、ISPがこうした慣例的なポートを認識するようになっていることです。そのため、使用するVPNポート番号によって、接続が問題なく通るか、検出されて速度を制限されるかが変わることがあります。
VPNポートの仕組み
接続すると、VPNアプリは実際のインターネット通信を暗号化トンネルに包み、指定されたポートを通じてVPNサーバーに送ります。サーバーは通信を取り出し、利用者に代わって実際の宛先にリクエストを転送します。返信は同じ経路を逆向きにたどります。外部から見ると、ファイアウォールやISPに元の通信は見えません。特定のポートを通る暗号化されたデータの流れだけが見え、実際の中身を調べられないため、判断材料にできるのはそれだけです。
そのため、ポートの選択は予想以上に重要になることがあります。同じ暗号化データを運ぶ二つの接続でも、使用するポートによって扱いが大きく異なる場合があります。パケットの実際の中身に関係なく、ポート番号だけを基準にブロック、速度制限、優先度の引き下げを行うネットワークがあるためです。
プロトコル別の一般的なVPNポート
VPNプロトコルによって標準で使うポートは異なります。それぞれのVPNポート番号を知っておくと、アプリでプロトコルを切り替えることで、それまで接続できなかった問題が解決する場合がある理由を理解できます。
| プロトコル | トランスポート | 標準ポート | 備考 |
|---|---|---|---|
WireGuard | UDP | 51820 | 高速で新しい方式。古いポートと比べてブロックされにくい |
OpenVPN | UDP | 1194 | 速度と低遅延を重視した標準設定 |
OpenVPN | TCP | 443 | HTTPS通信に似せる代替手段 |
IKEv2 / IPsec | UDP | 500, 4500 | IPsec VPNで使うポートの組み合わせ。鍵交換に500、NATトラバーサルに4500を使用 |
SSL VPN | TCP | 443 | 一般的なウェブ通信と共用するSSL VPNポート |
PPTP | TCP | 1723 | PPTP VPNポート。レガシーと見なされ、使用を避けるのが望ましい |
L2TP/IPsec | UDP | 500, 4500, 1701 | IPsecのポートとL2TP独自のトンネルポートを組み合わせる |
トラブルシューティングでよく登場するため、特に注目したいポートが二つあります。UDP 1194はOpenVPNの従来の標準VPNポートで、一般に最速の選択肢ですが、広く知られているため、制限の厳しいネットワークでは特に監視され、ブロックされることもあります。TCP 443は通常の暗号化ウェブ通信とまったく同じポートを使うことでこの問題に対処します。通信を見分けてブロックするのがはるかに難しくなるため、積極的にフィルタリングするネットワークで、OpenVPNとSSL VPNのどちらにもよく使われる代替手段です。
VPNのポートフォワーディングとは?
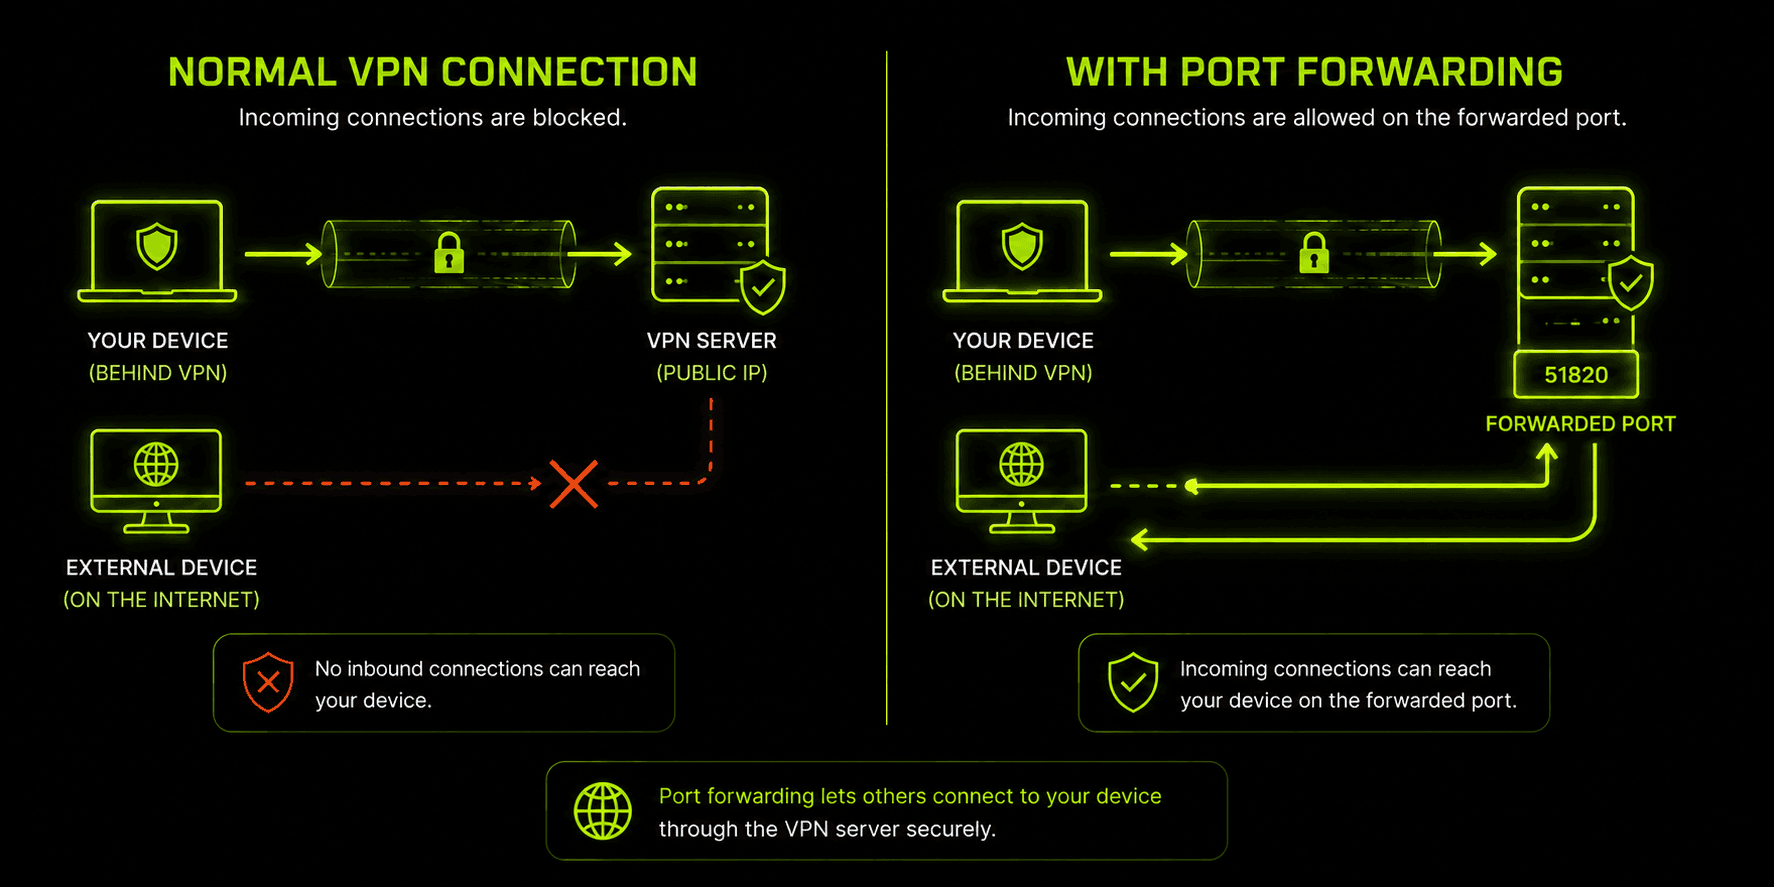
「VPNはどのポートを使うのか」と「ポートフォワーディング」は混同しやすいものの、解決する問題はそれぞれ異なります。プロトコルのポート(1194、443、51820など)は、暗号化トンネルをVPNサーバーまで運びます。一方、VPNのポートフォワーディングは、プロバイダーのサーバー上で特定のポートを割り当て、利用者のデバイスへ直接転送する機能です。これにより、VPNによって実際のIPアドレスが隠されていても、外部の相手(トレントの接続相手、ゲームサーバー、リモートアクセスツールなど)から利用者へ接続を開始できます。
VPN接続でポートフォワーディングを使わない場合、デバイスからインターネットへ自由に接続できますが、通常はインターネット側から新たな接続を開始して戻ってくることはできません。これはそもそもVPNを介して接続する狙いどおりの動作ですが、効率よくトレントをシードする、小規模なゲームサーバーをホストする、自宅ネットワーク上のデバイスにリモートアクセスするといった用途では制約になります。ポートフォワーディング対応VPNは、専用の着信ポート(固定IPまたは専用IPと併用されることが多い)を割り当て、その他の通信は隠して暗号化したまま、外部からそのポートに接続できるようにします。
ポートフォワーディングに対応したVPNアプリで設定する場合、通常はアプリの設定で特定のポートを開き、そのポートを必要とするソフトウェア(トレントクライアントやゲームサーバーなど)にもまったく同じ番号を設定します。これは基本的なVPN接続より対象が限定された高度な機能であり、すべてのプロバイダーが提供しているわけではありません。着信ポートを開くことは意図的なセキュリティ上のトレードオフであり、日常的なVPN利用の大半では必要ないためです。
避けるべきVPNポートは?
ポートが開いていれば常に問題ないとは限りません。ただし、その理由は「危険な番号がある」という単純な話ではありません。長く使われている暗号化なしのレガシーポートのうち、機密情報を扱う用途では完全に避けたいものがいくつかあります。ポート21(FTP)、ポート23(Telnet)、暗号化されていないHTTPのポート80はいずれも現代の暗号化基準より前に使われており、データを平文で送信します。これらに頼ると、そもそもVPNを使う目的が損なわれます。
実際のVPNプロトコルのポートでは、避けるべきものとして最も注意したいのがPPTPのTCP 1723です。ポート1723自体に問題があるのではなく、その背後にあるPPTPプロトコルに暗号技術上の既知の弱点があり、実質的なセキュリティが必要な用途では時代遅れになっているためです。より安全な現行世代のポートであるWireGuardの51820、OpenVPNの1194と443、IKEv2の500と4500には、同じ懸念はありません。それらのプロトコルは現在も保守されており、何年も前にPPTPを時代遅れにした脆弱性がありません。
覚えておきたい大切な点は、ポート番号だけでは安全とも危険とも言えないということです。セキュリティを決めるのは番号ではなく、そのポートを通る暗号化プロトコルです。どの番号を使うかより、十分にサポートされている現代的なプロトコルを選ぶことのほうがはるかに重要です。
ファイアウォール、NAT、ブロックにとってポートが重要な理由
ファイアウォールやネットワーク管理者は、暗号化されたVPN通信の中身を通常は調べません。暗号化の目的上、それはできないためです。その代わりに、見えるメタデータを基に接続を判断します。その中で最も目につくのがポート番号です。VPN利用を制限したい企業ネットワーク、学校、政府レベルの検閲では、暗号化のパターンを直接検出しようとするより、よく知られた標準ポートを単純にブロックすることがよくあります。
ポートによってブロックされやすさには、おおまかな違いがあります。OpenVPNの最も認識されやすい標準ポートであるUDP 1194は、制限の厳しいネットワークで最もよくブロック対象になります。WireGuardのUDP 51820は比較的新しく、広く知られていないため、現在はブロックされる頻度が比較的低いものの、WireGuardの普及に伴って状況は変わりつつあります。TCP 443はこの中で、圧倒的に安全側に位置します。全面的にブロックするとネットワーク上の全員が通常のHTTPSブラウジングもできなくなるため、VPN通信を止める目的だけでそこまでの措置を取るネットワークは多くありません。
NAT(ネットワークアドレス変換)も関係します。家庭やモバイルのネットワークの多くでは、複数のデバイスが一つのパブリックIPアドレスを共有するため、NATはポート番号を使って、戻ってきた通信がどの内部デバイス宛てかを判別します。これが、ネットワークによってVPNのポートフォワーディング設定の挙動に一貫性がない理由の一つです。モバイルデータ通信や一部のISPでよく使われるキャリアグレードNATの背後にいると、VPNプロバイダー側の対応状況にかかわらず、ポートを転送できない場合があります。
VPNポートの変更とトラブルシューティング
Guru VPNを含め、ほとんどのVPNアプリは動作するポートとプロトコルを自動で選ぶため、手動で変更する必要はめったにありません。ただし、次のような症状がある場合は、ポート関連の問題を直接解決する必要があるかもしれません。
特に公共Wi-Fiや職場・学校のネットワークで、まったく接続を確立できない。通常は、ネットワークがVPNの標準ポートを積極的にブロックしていることを意味します。アプリのプロトコル設定をUDPからTCPに切り替えるか、アプリに選択肢があればTCP 443を選ぶと、多くの場合は解決します。通常のブラウジングを妨げずにそのポートをブロックするのは、ネットワークにとってはるかに難しいためです。
接続はできるが、異常に遅い。ネットワークがUDPポートを完全にはブロックせず、速度を制限したり優先度を下げたりしている場合に起こりえます。アプリが対応していればWireGuardのUDP 51820を試すか、UDPモードとTCPモードの速度を比べると、ポート自体がボトルネックかどうかを判断しやすくなります。
アプリで有効にしているのに、ポートフォワーディングが機能しない。 VPNアプリの設定と、ポートを使うソフトウェア(たとえばトレントクライアント)の両方で、転送するポート番号が完全に一致しているか確認してください。この不一致が最もよくある原因です。それでも動作しない場合、インターネット接続側のキャリアグレードNATが、VPNアプリでは制御できないレベルでブロックしている可能性があります。
通常のブラウジングには問題がないのに、特定のサービスやゲームに接続できない。 VPNの標準設定に頼るのではなく、そのサービス専用のポートを転送する必要があるかもしれません。ソフトウェアの説明で、VPN利用者が開く必要のある特定のポートが示されているか確認してください。このような場合は、VPNプロトコル自体がすでに使っているポートに加えて、そのサービスのポート番号を対象にVPN通信のポートフォワーディングを設定する必要があります。
日常的なブラウジング、ストリーミング、一般的なプライバシー保護では、こうしたトラブルシューティングが必要になることはほとんどありません。ポートとプロトコルの自動選択なら、利用中のネットワークに最適な組み合わせをアプリが目立たず選んでくれます。
Guru VPNを選ぶ理由
ポートやプロトコルの細かな設定を、利用者が意識する必要はないはずです。 Guru VPNはその考えに基づいて設計されています。アプリがネットワークに適したプロトコルとポートの組み合わせを自動で選択し、制限の厳しいネットワークでは手動設定なしで、より検出されにくいTCP 443形式の接続に切り替えます。
さらに細かく管理したい場合は、 利用可能なサーバーロケーションを確認すると、用途に応じてより高いパフォーマンスが得られる可能性のある地域がわかります。また、各プランの内容を 料金ページで比較すれば、契約前に自分に合ったプランを判断しやすくなります。
よくある質問
使用するポートはプロトコルによって異なります。OpenVPNは通常UDP 1194またはTCP 443、WireGuardはUDP 51820、IKEv2/IPsecはUDP 500と4500を使用します。ほとんどのアプリはネットワークに合わせて適切なポートを自動で選びます。
すべてに共通する標準ポートはありません。プロトコルごとに異なります。UDP 1194はOpenVPNで最もよく使われる標準ポートで、TCP 443はほぼすべてのプロトコルとプロバイダーで最も広く対応している代替手段です。
はい。アプリで選べるポートやプロトコルを切り替えても、セキュリティは低下しません。暗号化の強度はポート番号ではなくプロトコル自体によって決まるためです。ポートの変更は一般的なトラブルシューティングの手順であり、セキュリティ上のトレードオフではありません。
いいえ。ポートフォワーディングは任意の高度な機能で、トレントやサーバーのホスティングなど、特定の用途でのみ必要です。通常のブラウジング、ストリーミング、一般的なプライバシー保護は、ポートフォワーディングなしで問題なく利用できます。
ほとんどの場合、ポートがブロックされていることが原因です。UDP 1194など、一般的なVPNポートを特にブロックするネットワークがあります。アプリのプロトコルをTCP 443ベースの選択肢に切り替えると、多くの場合は解決します。このポートはネットワークがブロックするのがはるかに難しいためです。
まとめ
VPNポートについて、日常的に考える必要がある人はほとんどいません。それでも、プロトコルごとに使うポート、ポートフォワーディングとプロトコルのポートの違い、あるポートはブロックされて別のポートは問題なく通信できる理由など、基本を理解しておくと、接続がうまくいかないときの原因を特定しやすくなります。Guru VPNはポートとプロトコルをバックグラウンドで自動選択するため、番号を知っておくと役立つのは、実際に何が起きているかを確認したいときや、特に制限の厳しいネットワークへの対処が必要なときです。


