
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Облачный VPN: как он работает, облачные VPN-концентраторы и варианты использования в бизнесе


 Главное

- Облачный VPN направляет зашифрованные соединения через шлюз на облачной инфраструктуре, а не через физическое VPN-устройство, которым организация владеет и которое обслуживает на своей территории.
- Облачные VPN обычно доступны в двух вариантах обслуживания — с высокой доступностью и резервным переключением либо в более простой «классической» конфигурации с единственной точкой подключения. Также используются два варианта развёртывания: удалённый доступ (подключение отдельных устройств) и соединение между площадками (объединение целых сетей).
- Облачный VPN-концентратор — это размещённый в облаке аналог физического оборудования, которое раньше обрабатывало десятки или сотни одновременных зашифрованных туннелей в серверной. Задача та же, но без самого устройства.
- Компании используют облачные VPN не только для удалённого доступа сотрудников: они поддерживают личные устройства сотрудников (BYOD), соединяют облачные системы с локальными, предоставляют доступ партнёрам и подрядчикам и решают задачи, зависящие от географии, например проверяют локализованный контент или цены.
- Персональные VPN-сервисы, такие как Guru VPN, по сути представляют собой потребительскую форму облачного VPN: вы подключаетесь к инфраструктуре, которую провайдер обслуживает и масштабирует, не взаимодействуя с серверами напрямую.
В самом простом понимании облачный VPN — это VPN со шлюзом, к которому подключается ваше устройство и который размещён в облачной инфраструктуре, а не на физическом устройстве в офисной серверной. Для ИТ-команд это ключевое отличие: оно меняет порядок развёртывания, масштабирования и обслуживания VPN. Но для частных пользователей, которые ищут облачный VPN-сервис или VPN-сервис на базе облачных технологий, этот термин обычно означает нечто более знакомое: приложение VPN, например Guru VPN, которое подключает вас к серверам, обслуживаемым провайдером, а не к оборудованию, которым вам пришлось бы управлять самостоятельно. Оба значения корректны и связаны теснее, чем может показаться на первый взгляд. В этом руководстве мы разберём, что такое облачный VPN с технической точки зрения, как работают облачные VPN-концентраторы, где компании используют облачный VPN, как он связан с безопасностью данных и что приходит ему на смену в современной корпоративной архитектуре.
Что такое облачный VPN?
Что именно представляет собой облачный VPN, помимо «VPN, который работает в облаке»? Это VPN-шлюз — компонент, который обеспечивает шифрование, расшифровку и аутентификацию каждого подключаемого устройства, — размещённый и обслуживаемый облачным провайдером. При традиционном подходе ту же функцию выполняет физическое устройство, которое организация покупает, устанавливает в стойку и обслуживает самостоятельно. В основе лежат те же механизмы шифрования и туннелирования, что и в любом VPN (обычно IPsec или SSL/TLS); меняется место размещения шлюза и то, кто отвечает за его работу.
Это важнее, чем может показаться: ёмкость физического VPN-устройства фиксирована — оно может обрабатывать лишь определённое количество одновременных зашифрованных соединений, прежде чем начнёт снижаться производительность. Чтобы увеличить ёмкость, нужно покупать новое оборудование. Ёмкость шлюза облачного VPN, напротив, масштабируется, как и большая часть облачной инфраструктуры: по мере роста спроса провайдер добавляет ресурсы в фоновом режиме, и никому не нужно заранее планировать замену оборудования.
Облачный VPN и традиционный VPN
| Характеристика | Традиционный VPN (локальный) | Облачный VPN |
|---|---|---|
Расположение шлюза | Физическое устройство в офисе или центре обработки данных | Размещён в облачной инфраструктуре |
Настройка | Требуется приобрести оборудование, установить его в стойку и настроить | Настраивается через консоль облачного провайдера, обычно за несколько минут |
Масштабирование | При росте спроса требуется новое оборудование | Масштабируется за счёт существующей инфраструктуры провайдера |
Обслуживание | Лежит на внутренних ИТ-специалистах | В основном выполняется облачным провайдером |
Надёжность | Единственная физическая точка отказа, если отдельно не приобрести резервное оборудование | Основан на распределённой инфраструктуре провайдера с резервированием |
Первоначальные затраты | Выше — оборудование требует капитальных затрат | Ниже — обычно это предсказуемые операционные расходы |
На практике облачный VPN избавляет от большей части операционных забот, связанных с традиционным VPN: не нужно планировать ёмкость оборудования, устанавливать обновления прошивки физического устройства или в спешке заменять вышедший из строя блок. Взамен организация полагается на инфраструктуру и надёжность сервиса третьей стороны, а не на инфраструктуру, которую контролирует напрямую.
Уровни обслуживания облачного VPN: высокая доступность и классический вариант
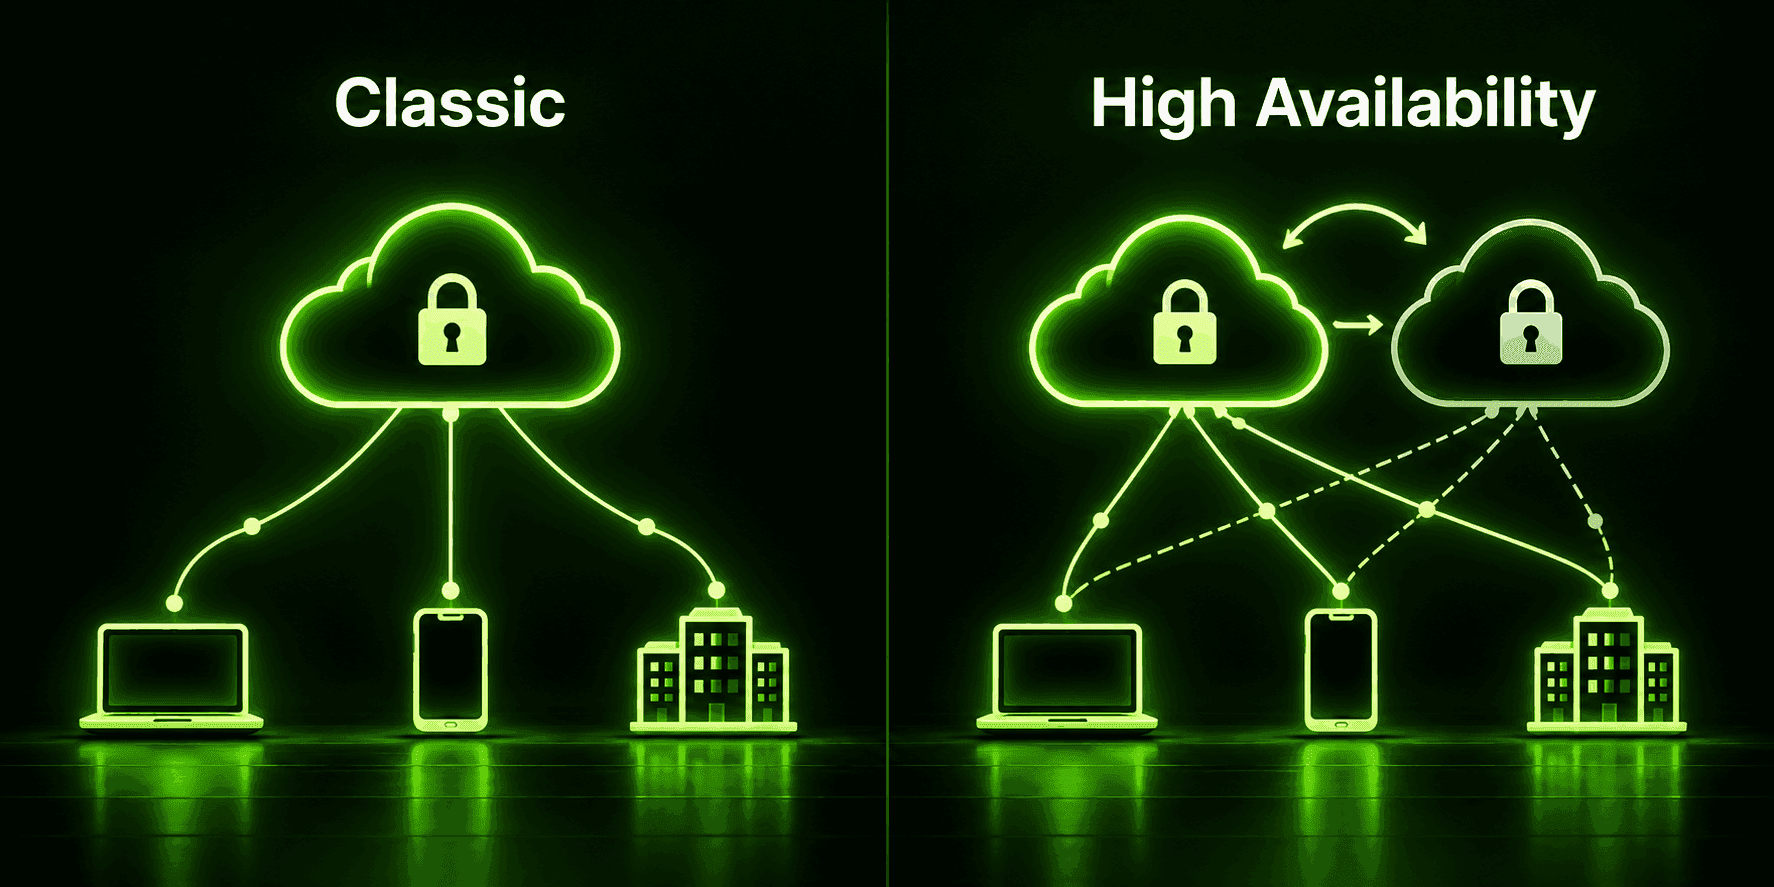
Большинство облачных VPN-сервисов доступны в двух вариантах, различающихся уровнем резервирования. В конфигурации с высокой доступностью (HA) работают резервные экземпляры шлюза: они либо постоянно распределяют между собой нагрузку, либо немедленно принимают её на себя при сбое основного экземпляра. Благодаря этому отказ одного экземпляра не прерывает соединение. Для этого варианта обычно заявляется целевой показатель доступности около 99.99%. В классической конфигурации без высокой доступности (non-HA) работает один экземпляр шлюза с единственной точкой подключения. Его проще и дешевле настроить, но целевой показатель доступности ниже — обычно около 99.9%, поскольку при проблемах с этим экземпляром автоматического переключения нет.
Выбор варианта целиком зависит от того, во сколько обойдётся перебой. Бизнесу, который использует туннель для работы сервисов, доступных клиентам, обычно не подходит риск простоя, связанный с классической конфигурацией. Небольшое развёртывание, где срочность не так высока, может не нуждаться в оплате резервирования, которым редко придётся пользоваться.
Два варианта развёртывания облачного VPN
Независимо от выбранного уровня обслуживания облачный VPN развёртывают по одной из двух схем — в зависимости от того, что именно к нему подключается. Облачный VPN для удалённого доступа — это схема, при которой отдельное устройство, например ноутбук сотрудника, подключается напрямую. По принципу работы она похожа на любой VPN для удалённого доступа, но сам шлюз размещён в облаке, а не на территории организации. Облачный VPN для соединения между площадками (иногда его называют соединением «площадка—облако») объединяет две целые сети — например, офисную сеть и облачную среду — постоянным туннелем между шлюзами. При этом на каждое устройство с обеих сторон не нужно устанавливать клиентское ПО.
Многие организации одновременно используют обе схемы: постоянный туннель соединяет офисную сеть с облачными ресурсами, а поверх него настроен удалённый доступ для сотрудников, подключающихся откуда угодно.
Что такое облачный VPN-концентратор?
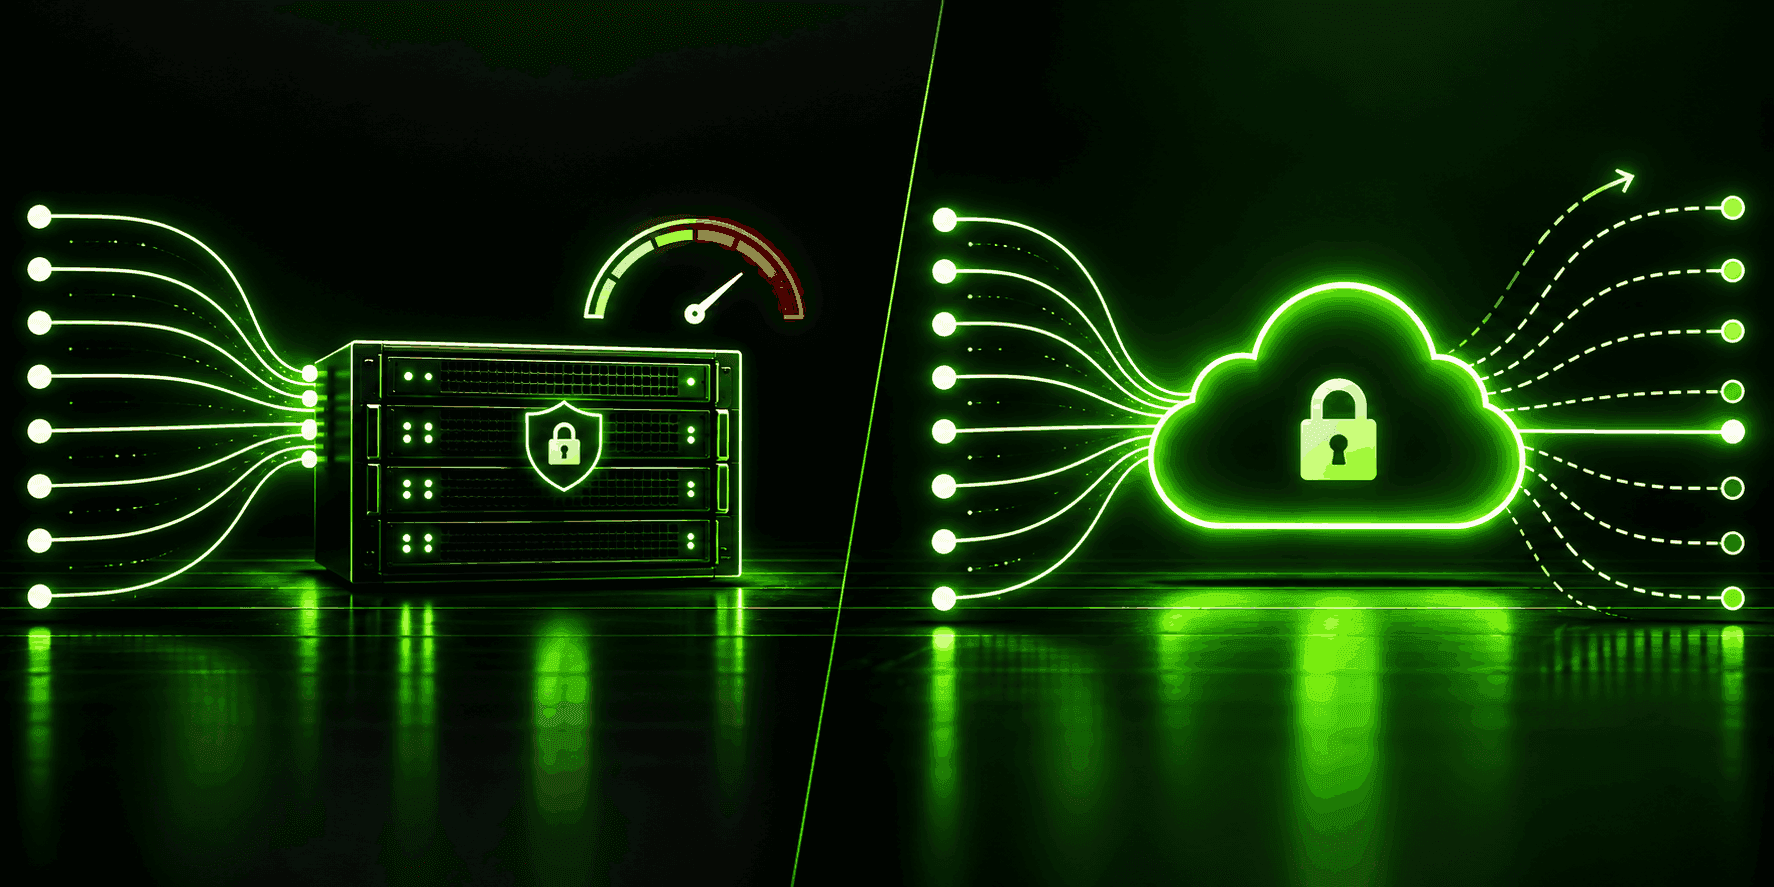
Термин «облачный VPN-концентратор» обозначает функцию, которая служит конечной точкой для большого количества одновременных зашифрованных туннелей и управляет ими. Исторически для этого использовали специализированное физическое устройство: одновременное шифрование и расшифровка трафика для десятков или сотен соединений действительно требуют значительных ресурсов. Облачный VPN-шлюз выполняет ту же функцию концентратора, но работает на общей облачной инфраструктуре, а не на отдельном устройстве. Поэтому в документации по облачным и традиционным VPN по-прежнему используют слово «концентратор» для описания выполняемой функции, даже если физического оборудования уже нет.
Практическое различие таково: у физического концентратора есть жёсткий предел по числу обрабатываемых туннелей — для увеличения ёмкости нужно установить ещё один блок. Облачный концентратор обычно может обслуживать больше одновременных соединений, используя дополнительные облачные ресурсы, причём переход остаётся незаметным для пользователей.
Облачный VPN для бизнеса: где его используют
Сценарии использования облачного VPN в бизнесе далеко не ограничиваются очевидной задачей «дать сотрудникам работать из дома», хотя о ней обычно думают в первую очередь.
Доступ для распределённых команд и удалённых сотрудников — базовый сценарий: сотрудники безопасно подключаются к внутренним системам из любого места, а компании не нужно приобретать VPN-устройство с расчётом на определённую численность персонала в офисе.
Поддержка личных устройств сотрудников (BYOD) — близкий по смыслу сценарий. Масштабируемая инфраструктура облачного VPN и централизованное управление упрощают предоставление защищённого доступа с более широкого набора личных устройств, не требуя планировать ёмкость, как это пришлось бы делать для устройства с фиксированной ёмкостью.
Соединение облачных и локальных систем — сценарий, характерный для гибридной инфраструктуры. Облачный VPN для соединения между площадками позволяет связать существующие локальные серверы компании с новыми приложениями, размещёнными в облаке, чтобы обе среды могли работать как единая сеть в ходе постепенного перехода в облако.
Доступ для подрядчиков и партнёров выигрывает от той же масштабируемости и централизованного управления: выдавать и отзывать доступ у меняющегося круга внешних участников гораздо проще через управляемый из облака шлюз, чем вносить изменения в настройки отдельного устройства.
Бизнес-задачи, зависящие от географии — менее очевидный, но действительно распространённый сценарий. Команды используют облачные VPN-подключения, чтобы проверить, как контент, цены или позиции в поиске выглядят в разных регионах, протестировать поведение продукта при разных предполагаемых местоположениях или получить доступ к региональным сервисам, недоступным из их фактического местоположения.
Облачный VPN и безопасность данных в облаке
Стратегии защиты данных в облаке с помощью VPN обычно рассматривают VPN как один из уровней общей системы, а не как решение всех проблем. Сам VPN выполняет две конкретные задачи: шифрует данные при передаче между устройством и облачными ресурсами, к которым оно обращается, и с помощью аутентификации определяет, кому разрешено устанавливать такое соединение. Конфигурации безопасности облачных VPN дополняют практиками, не связанными с самим туннелем: многофакторной аутентификацией, чтобы украденного пароля было недостаточно для доступа; сегментацией сети, чтобы взломанное устройство или учётная запись не могли обращаться к лишним ресурсам; и правилами межсетевого экрана на шлюзе, ограничивающими допустимые типы трафика.
Важно понимать, чего сам по себе VPN не обеспечивает: он никак не влияет на риски, связанные с данными, хранящимися в облаке, неверно настроенными облачными разрешениями или уязвимостями приложений. Облачный VPN защищает соединение, но автоматически не защищает всё, что находится на его концах.
Современные альтернативы облачному VPN
Одна из набирающих популярность в корпоративной среде альтернатив облачному VPN — Zero Trust Network Access (ZTNA), который меняет базовую модель доверия, а не просто переносит инфраструктуру в облако. Обычно VPN — облачный или нет — после аутентификации предоставляет подключённому устройству широкий доступ к сегменту сети. ZTNA же постоянно проверяет пользователя, устройство и конкретное запрашиваемое приложение и предоставляет доступ только к этому приложению, а не ко всей сети. Некоторые поставщики объединяют эти возможности с более широким набором сетевых функций в рамках Secure Access Service Edge (SASE), совмещая подключение и безопасность в одной облачной услуге.
Сегодня ни одно из этих решений не заменяет облачный VPN во всех сценариях: во время постепенного перехода большинство организаций используют VPN и ZTNA параллельно, а не переключаются на новую систему разом. Однако корпоративная архитектура явно движется к более узкому и непрерывно проверяемому доступу вместо широкого доступа, который предоставляется один раз и остаётся доверенным на всё время соединения.
Можно ли считать персональный VPN, например Guru VPN, «облачным VPN»?
С практической точки зрения — да. Подключаясь к Guru VPN, вы подключаетесь к серверной инфраструктуре, которую провайдер обслуживает и масштабирует. Вам не нужно взаимодействовать с физическим оборудованием, запрашивать ресурсы или самостоятельно управлять шлюзом — именно в этом заключается базовый принцип облачной модели VPN как услуги. От корпоративной версии этот термин отличается только масштабом: персональный облачный VPN-сервис защищает трафик и конфиденциальность одного человека, а корпоративный облачный VPN подключает сотрудников к внутренним системам компании.
На практике это различие важно: персональный VPN не даст вам доступ к внутренней сети компании так, как это сделал бы корпоративный облачный VPN для удалённого доступа, поскольку для этого нужны шлюз, учётные данные и настройки вашего работодателя. Как и любой облачный VPN, персональный сервис берёт на себя шифрование и управление соединением на инфраструктуре, о которой вам не нужно заботиться. Посмотреть доступные расположения серверов и сравнить тарифы на странице с ценами — это и есть вся «настройка», которую требуется выполнить большинству людей.
Часто задаваемые вопросы
Это VPN, шлюз которого обрабатывает шифрование и соединения на облачной инфраструктуре, а не на физическом устройстве, принадлежащем организации и обслуживаемом ею.
В основе лежит одна и та же технология шифрования. Разница в том, где расположен шлюз и кто его обслуживает: инфраструктура облачного VPN размещается и масштабируется провайдером, а оборудование традиционного VPN находится на территории организации и управляется её специалистами.
Это функция одновременной обработки множества зашифрованных VPN-соединений. Раньше её выполняло специализированное физическое оборудование, а теперь обычно — облачный шлюз, использующий общую облачную инфраструктуру.
В их основе одна модель — подключение к инфраструктуре провайдера вместо управления собственной, — но назначение у них разное. Персональный VPN, например Guru VPN, защищает трафик отдельного человека, а корпоративный облачный VPN подключает сотрудников к внутренним системам компании.
Главная набирающая популярность альтернатива — Zero Trust Network Access (ZTNA), который иногда входит в более широкую структуру SASE. Он предоставляет постоянно проверяемый доступ к отдельным приложениям вместо более широкого доступа к сети после подключения устройства.
Заключение
В конечном счёте облачный VPN — это изменение места размещения VPN-шлюза и того, кто отвечает за его работу, а не принципиально иной вид шифрования или безопасности. Для бизнеса это означает отказ от владения оборудованием и планирования его ёмкости в пользу масштабируемости и обслуживания со стороны провайдера, а также необходимость сравнить этот подход с более новыми моделями ограниченного доступа, такими как ZTNA. Для частного пользователя всё проще и уже знакомо: персональный VPN вроде Guru VPN давно работает по той же облачной модели — просто никогда не было необходимости объяснять это такими терминами.


