
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN-Ports erklärt: Nummern, Protokolle und Portweiterleitung


 Das Wichtigste auf einen Blick

- Eine VPN-Portnummer ist lediglich der Zugang, über den dein VPN-Protokoll verschlüsselten Datenverkehr sendet: OpenVPN verwendet üblicherweise UDP 1194 oder TCP 443, WireGuard UDP 51820 und IPsec/IKEv2 UDP 500 und 4500.
- VPN-Portweiterleitung ist eine separate Funktion und nicht dasselbe wie die Protokollports: Bei der Weiterleitung wird ein bestimmter eingehender Port geöffnet, damit ein externes Gerät etwas in deinem Netzwerk erreichen kann. Der Protokollport wiederum transportiert deinen verschlüsselten Tunnel.
- TCP 443 ist der VPN-Port, den Firewalls am schwersten blockieren können, weil er genauso aussieht wie gewöhnlicher HTTPS-Datenverkehr. Deshalb dient er in restriktiven Netzwerken oft als Ausweichoption.
- Einige ältere Ports, etwa solche für PPTP, gelten als veraltet und sollten möglichst gemieden werden. Das liegt nicht daran, dass die Portnummer selbst unsicher wäre, sondern an bekannten Schwächen des zugrunde liegenden Protokolls.
- Die meisten Menschen müssen eine VPN-Portnummer nie manuell auswählen: Apps wie Guru VPN wählen automatisch eine aus. In Netzwerken, die einen bestimmten Port blockieren, kann ein manueller Wechsel jedoch helfen.
Wenn deine VPN-Verbindung in einem Netzwerk schon einmal fehlgeschlagen ist, in einem anderen aber problemlos funktionierte, lag das oft daran, dass unterwegs ein VPN-Port blockiert wurde. Ein Port ist im Grunde ein nummerierter Kanal – einer von 65,536 möglichen Zugängen, über die ein Gerät bestimmte Arten von Datenverkehr sendet und empfängt. Jedes VPN-Protokoll, ob OpenVPN, IKEv2 oder WireGuard, ist standardmäßig für einen bestimmten Port ausgelegt. Wenn du verstehst, über welchen Port VPN-Datenverkehr tatsächlich läuft und wie sich das von der Portweiterleitung unterscheidet, löst das die meisten Unklarheiten, die bei einer nicht funktionierenden Verbindung auftreten. Dieser Leitfaden stellt die gängigen Portnummern der einzelnen Protokolle vor, erklärt, was Portweiterleitung bewirkt, welche Ports du besser meiden solltest und wie Guru VPN und ähnliche Apps all das handhaben, sodass du dich nur selten selbst damit befassen musst.
Wichtige Erkenntnisse
- Eine VPN-Portnummer ist lediglich der Zugang, über den dein VPN-Protokoll verschlüsselten Datenverkehr sendet: OpenVPN verwendet üblicherweise UDP 1194 oder TCP 443, WireGuard UDP 51820 und IPsec/IKEv2 UDP 500 und 4500.
- VPN-Portweiterleitung ist eine separate Funktion und nicht dasselbe wie die Protokollports: Bei der Weiterleitung wird ein bestimmter eingehender Port geöffnet, damit ein externes Gerät etwas in deinem Netzwerk erreichen kann. Der Protokollport wiederum transportiert deinen verschlüsselten Tunnel.
- TCP 443 ist der VPN-Port, den Firewalls am schwersten blockieren können, weil er genauso aussieht wie gewöhnlicher HTTPS-Datenverkehr. Deshalb dient er in restriktiven Netzwerken oft als Ausweichoption.
- Einige ältere Ports, etwa solche für PPTP, gelten als veraltet und sollten möglichst gemieden werden. Das liegt nicht daran, dass die Portnummer selbst unsicher wäre, sondern an bekannten Schwächen des zugrunde liegenden Protokolls.
- Die meisten Menschen müssen eine VPN-Portnummer nie manuell auswählen: Apps wie Guru VPN wählen automatisch eine aus. In Netzwerken, die einen bestimmten Port blockieren, kann ein manueller Wechsel jedoch helfen.
Was ist ein VPN-Port?
Ein Port ist ein nummerierter Endpunkt zwischen 0 und 65535, über den ein Gerät ein- und ausgehenden Datenverkehr danach sortieren kann, zu welcher Anwendung er gehört. Das ist vergleichbar mit einem Gebäude, in dem Wohnungsnummern die Post zur richtigen Tür leiten, obwohl alles an dieselbe Straßenadresse geliefert wird. Bei einem VPN-Port funktioniert es genauso: Er ist die bestimmte Nummer, über die dein VPN-Protokoll verschlüsselten Datenverkehr bündelt und sendet – getrennt von den Ports, die dein Browser, dein E-Mail-Programm oder deine Spiele gleichzeitig verwenden. Wenn jemand fragt, welchen Port ein VPN nutzt oder, etwas umgangssprachlicher, auf welchem Port VPN-Software läuft, möchte die Person eigentlich wissen, welchen dieser nummerierten Kanäle ein bestimmtes Protokoll standardmäßig verwendet.
Jedes Gerät hat dieselben 65,536 verfügbaren Ports. Konventionell sind jedoch bestimmte Portbereiche bestimmten Aufgaben vorbehalten: Webdatenverkehr läuft üblicherweise über Port 80 oder 443, E-Mail über 25 oder 587, und jedes VPN-Protokoll hat sich im Laufe der praktischen Nutzung auf einen eigenen Standardport eingependelt. Diese Zuordnungen sind nicht fest in die Funktionsweise des Internets eingebaut; ein Netzwerkadministrator könnte technisch jeden Dienst auf jedem Port betreiben. In der Praxis haben Firewalls, Router und Internetanbieter jedoch gelernt, diese üblichen Ports zu erkennen. Genau deshalb kann die konkrete VPN-Portnummer beeinflussen, ob eine Verbindung problemlos durchkommt oder erkannt und gedrosselt wird.
So funktionieren VPN-Ports
Sobald du eine Verbindung herstellst, verpackt deine VPN-App deinen tatsächlichen Internetdatenverkehr in einen verschlüsselten Tunnel und sendet ihn über den dafür vorgesehenen Port an einen VPN-Server. Dieser entpackt ihn und leitet die Anfrage in deinem Namen an ihr eigentliches Ziel weiter. Die Antwort nimmt denselben Weg in umgekehrter Richtung. Von außen sieht eine Firewall oder ein Internetanbieter deinen ursprünglichen Datenverkehr nicht – sichtbar ist nur ein verschlüsselter Datenstrom über einen bestimmten Port. Nur diesen kann die Stelle beurteilen, denn den tatsächlichen Inhalt kann sie nicht einsehen.
Deshalb kann die Wahl des Ports wichtiger sein, als viele denken: Zwei Verbindungen mit identischen verschlüsselten Daten können völlig unterschiedlich behandelt werden, je nachdem, welchen Port sie verwenden. Manche Netzwerke blockieren, drosseln oder priorisieren Datenverkehr niedriger, allein aufgrund der Portnummer – unabhängig davon, was das Paket tatsächlich enthält.
Gängige VPN-Ports nach Protokoll
Verschiedene VPN-Protokolle verwenden standardmäßig verschiedene Ports. Wenn du die VPN-Portnummern der einzelnen Protokolle kennst, wird verständlicher, warum ein Protokollwechsel in deiner App manchmal eine Verbindung ermöglicht, die sonst nicht funktionieren würde.
| Protokoll | Transport | Standardport(s) | Hinweise |
|---|---|---|---|
WireGuard | UDP | 51820 | Schnell und modern; wird seltener blockiert als ältere Ports |
OpenVPN | UDP | 1194 | Standardoption für hohe Geschwindigkeit und geringere Latenz |
OpenVPN | TCP | 443 | Ausweichoption, die HTTPS-Datenverkehr nachahmt |
IKEv2 / IPsec | UDP | 500, 4500 | Ein IPsec-VPN-Portpaar: 500 für den Schlüsselaustausch, 4500 für NAT-Traversal |
SSL VPN | TCP | 443 | Ein SSL-VPN-Port, der auch für gewöhnlichen Webdatenverkehr verwendet wird |
PPTP | TCP | 1723 | Ein PPTP-VPN-Port; gilt als veraltet und sollte möglichst gemieden werden |
L2TP/IPsec | UDP | 500, 4500, 1701 | Kombiniert die IPsec-Ports mit dem eigenen Tunnelport von L2TP |
Zwei dieser Ports verdienen besondere Aufmerksamkeit, weil sie bei der Fehlersuche so häufig eine Rolle spielen. UDP 1194 ist der traditionelle OpenVPN-Standardport und im Allgemeinen die schnellste Option. Er ist jedoch auch weithin bekannt, weshalb manche restriktiven Netzwerke gezielt danach suchen und ihn blockieren. TCP 443 löst dieses Problem, indem es denselben Port wie gewöhnliches verschlüsseltes Surfen im Web nutzt. Dadurch ist der Datenverkehr viel schwerer zu unterscheiden und zu blockieren. Deshalb ist dieser Port die bevorzugte Ausweichoption für OpenVPN- und SSL-VPN-Verbindungen in Netzwerken mit strengen Filtern.
Was ist VPN-Portweiterleitung?
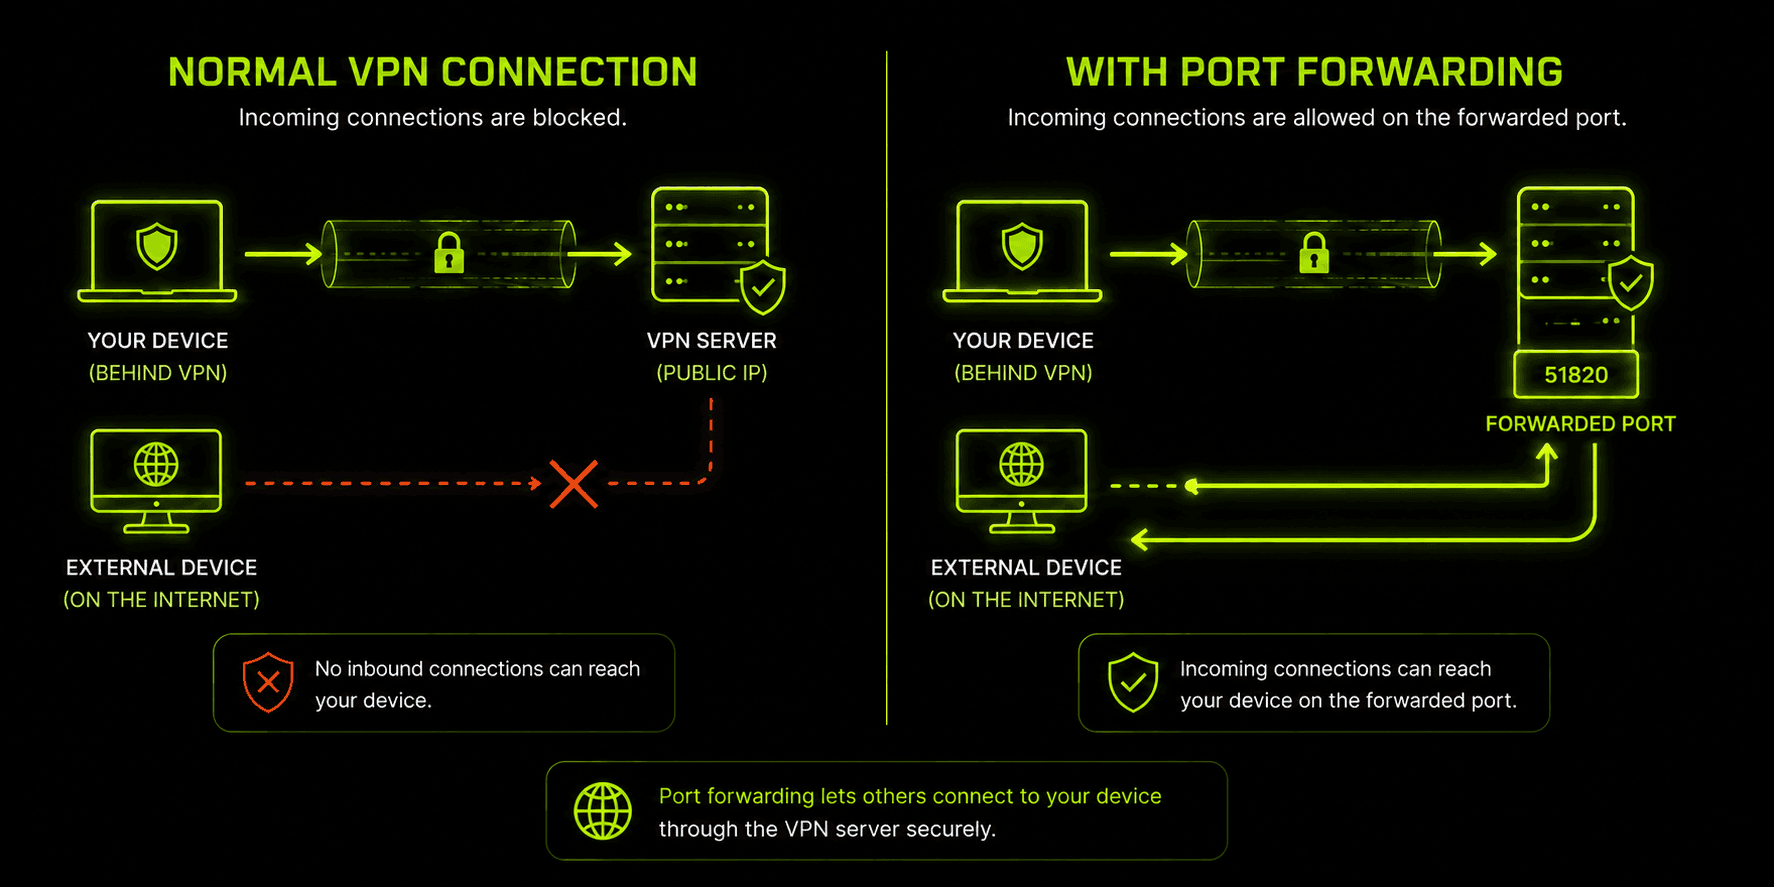
„Welchen Port nutzt mein VPN?“ und „Portweiterleitung“ lassen sich leicht verwechseln, aber es sind zwei verschiedene Dinge, die unterschiedliche Probleme lösen. Der Protokollport (1194, 443, 51820 und so weiter) transportiert deinen verschlüsselten Tunnel zum VPN-Server. VPN-Portweiterleitung hingegen ist eine Funktion, bei der ein bestimmter Port auf dem Server des Anbieters freigegeben und direkt an dein Gerät weitergeleitet wird. So kann etwas von außen – etwa ein Torrent-Peer, ein Spieleserver oder ein Fernzugriffswerkzeug – eine Verbindung zu dir herstellen, obwohl deine echte IP-Adresse hinter dem VPN verborgen ist.
Ohne VPN-Portweiterleitung kann dein Gerät problemlos Verbindungen ins Internet aufbauen, aber das Internet kann im Allgemeinen keine neue Verbindung zu deinem Gerät initiieren. Genau das ist zwar der Zweck, sich hinter einem VPN zu verbergen, wird aber bei bestimmten Anwendungsfällen zum Hindernis – etwa beim effizienten Bereitstellen von Torrents, beim Hosten eines kleinen Spieleservers oder beim Fernzugriff auf ein Gerät in deinem Heimnetzwerk. Ein VPN mit Portweiterleitung löst dieses Problem, indem es dir einen dedizierten eingehenden Port zuweist (oft zusammen mit einer statischen oder dedizierten IP-Adresse), der von außen erreichbar bleibt, während dein übriger Datenverkehr verborgen und verschlüsselt bleibt.
Um die Portweiterleitung in VPN-Apps einzurichten, die sie unterstützen, musst du üblicherweise in den App-Einstellungen einen bestimmten Port öffnen und anschließend die Software, die ihn benötigt – etwa einen Torrent-Client oder Spieleserver –, für genau dieselbe Portnummer konfigurieren. Das ist eine gezieltere und fortgeschrittenere Funktion als eine grundlegende VPN-Verbindung und wird nicht von jedem Anbieter angeboten. Denn jeder geöffnete eingehende Port ist ein bewusster Kompromiss bei der Sicherheit, den die meisten alltäglichen VPN-Anwendungen nicht erfordern.
Welche VPN-Ports solltest du meiden?
Nicht jeder offene Port ist eine gute Idee. Der Grund dafür ist allerdings nuancierter als „Manche Nummern sind gefährlich“. Einige seit Langem bestehende, unverschlüsselte Legacy-Ports solltest du für alles Sensible vollständig meiden: Port 21 (FTP), Port 23 (Telnet) und der unverschlüsselte Port 80 (HTTP) stammen aus einer Zeit vor modernen Verschlüsselungsstandards und übertragen Daten im Klartext. Sich auf sie zu verlassen, würde also den Zweck eines VPNs zunichtemachen.
Unter den Ports tatsächlicher VPN-Protokolle solltest du vor allem TCP 1723 für PPTP meiden – nicht, weil Port 1723 an sich fehlerhaft wäre, sondern weil das PPTP-Protokoll dahinter bekannte kryptografische Schwächen aufweist und für Anwendungen, die echte Sicherheit erfordern, veraltet ist. Die sichereren Ports moderner Protokolle – WireGuard 51820, OpenVPN 1194 und 443 sowie IKEv2 500 und 4500 – bringen diese Altlasten nicht mit, da die zugrunde liegenden Protokolle aktiv gepflegt werden und frei von den Schwachstellen sind, die PPTP vor Jahren obsolet gemacht haben.
Wichtig ist vor allem: Eine Portnummer allein ist weder sicher noch unsicher. Die Sicherheit hängt vom Verschlüsselungsprotokoll ab, das über den Port läuft, nicht von der Nummer. Ein gut unterstütztes, modernes Protokoll auszuwählen, ist wesentlich wichtiger als der konkrete Port, den es verwendet.
Warum Ports für Firewalls, NAT und Blockierungen wichtig sind
Firewalls und Netzwerkadministratoren sehen sich normalerweise nicht an, was sich im verschlüsselten VPN-Datenverkehr befindet – das können sie nicht, und genau dafür ist die Verschlüsselung da. Stattdessen beurteilen sie Verbindungen anhand sichtbarer Metadaten, und die Portnummer ist davon der auffälligste Bestandteil. Ein Unternehmensnetzwerk, eine Schule oder eine staatliche Zensurstelle, die die VPN-Nutzung einschränken möchte, blockiert deshalb oft einfach die bekannten Standardports, statt Verschlüsselungsmuster direkt zu erkennen.
Daraus ergibt sich eine grobe Rangfolge danach, wie wahrscheinlich die verschiedenen Ports blockiert werden. UDP 1194 ist der am leichtesten erkennbare OpenVPN-Standardport und wird in restriktiven Netzwerken am häufigsten gezielt blockiert. WireGuard-UDP-Port 51820 ist vergleichsweise neu und weniger allgemein bekannt, weshalb er derzeit seltener blockiert wird. Das ändert sich jedoch mit der zunehmenden Verbreitung von WireGuard. Am sichersten in dieser Hinsicht ist mit großem Abstand TCP 443, denn eine vollständige Blockierung würde für alle im Netzwerk auch gewöhnliches HTTPS-Surfen unterbinden. Die meisten Netzwerke sind dazu nicht bereit, nur um VPN-Datenverkehr zu stoppen.
NAT (Network Address Translation, Netzwerkadressübersetzung) kommt als weitere Ebene hinzu. Da die meisten Heim- und Mobilfunknetze eine öffentliche IP-Adresse mit vielen Geräten teilen, verwendet NAT Portnummern, um zu bestimmen, zu welchem internen Gerät ein zurückkehrender Datenstrom gehört. Das ist einer der Gründe, warum VPN-Portweiterleitung in manchen Netzwerken uneinheitlich funktionieren kann: Wenn du hinter Carrier-Grade-NAT bist (häufig bei mobilen Datenverbindungen und manchen Internetanbietern), ist eine Portweiterleitung möglicherweise gar nicht möglich – unabhängig davon, was dein VPN-Anbieter auf seiner Seite unterstützt.
So änderst du deinen VPN-Port oder behebst Probleme damit
Die meisten VPN-Apps, einschließlich Guru VPN, wählen automatisch einen funktionierenden Port und ein passendes Protokoll aus. Eine manuelle Änderung ist daher selten nötig. Einige Symptome deuten jedoch auf ein Portproblem hin, das gezielt angegangen werden sollte:
Die Verbindung wird gar nicht erst hergestellt, besonders in öffentlichen WLANs oder im Arbeits- oder Schulnetzwerk. Das bedeutet in der Regel, dass das Netzwerk den Standardport deines VPNs aktiv blockiert. Wenn du in den Protokolleinstellungen der App von UDP zu TCP wechselst oder ausdrücklich eine TCP-443-Option auswählst, falls deine App sie anbietet, lässt sich das Problem in den meisten Fällen beheben. Dieser Port ist für ein Netzwerk viel schwieriger zu blockieren, ohne zugleich das normale Surfen zu beeinträchtigen.
Die Verbindung funktioniert, ist aber ungewöhnlich langsam. Das kann passieren, wenn ein Netzwerk einen UDP-Port nicht vollständig blockiert, den Datenverkehr aber drosselt oder niedriger priorisiert. Wenn deine App WireGuard über UDP 51820 unterstützt, probiere diese Option aus oder vergleiche die Geschwindigkeit im UDP- und TCP-Modus. So lässt sich meist feststellen, ob der Port selbst den Engpass bildet.
Die Portweiterleitung funktioniert nicht, obwohl sie in der App aktiviert ist. Prüfe noch einmal, ob die weitergeleitete Portnummer in den Einstellungen der VPN-App und in der Software, die sie verwenden soll (zum Beispiel einem Torrent-Client), exakt übereinstimmt. Eine Abweichung ist die häufigste Ursache. Wenn es weiterhin nicht funktioniert, blockiert womöglich Carrier-Grade-NAT in deiner zugrunde liegenden Internetverbindung die Weiterleitung auf einer Ebene, die sich von der VPN-App nicht beeinflussen lässt.
Ein bestimmter Dienst oder ein Spiel kann keine Verbindung herstellen, obwohl das normale Surfen problemlos funktioniert. Der Dienst benötigt möglicherweise einen eigenen weitergeleiteten Port, statt sich auf die Standardkonfiguration des VPNs zu verlassen. Prüfe, ob die Software dokumentiert, welchen bestimmten Port VPN-Nutzer dafür öffnen müssen. In solchen Fällen musst du den VPN-Datenverkehr gezielt über die Portnummer dieses Dienstes weiterleiten lassen – zusätzlich zu dem Port, den dein VPN-Protokoll selbst bereits verwendet.
Beim alltäglichen Surfen, Streamen und der allgemeinen Nutzung zum Schutz der Privatsphäre ist diese Fehlersuche meistens gar nicht nötig. Die automatische Auswahl von Port und Protokoll sorgt dafür, dass im Hintergrund die Kombination gewählt wird, die für das jeweilige Netzwerk am besten funktioniert.
Warum Guru VPN wählen?
Du solltest dir keine Gedanken über die richtigen Ports und Protokolle machen müssen, und Guru VPN basiert auf genau diesem Gedanken: Die App wählt automatisch eine für dein Netzwerk passende Kombination aus Protokoll und Port. In restriktiven Netzwerken wechselt sie zu einer unauffälligeren Verbindung nach Art von TCP 443, ohne dass eine manuelle Konfiguration erforderlich ist.
Wenn du mehr Kontrolle haben möchtest, kannst du dir die verfügbaren Serverstandorte ansehen, um herauszufinden, welche Regionen für deinen Anwendungsfall eine bessere Leistung bieten könnten. Ein Vergleich der Leistungen der einzelnen Tarife auf der Preisseite hilft dir außerdem dabei, vor einer Entscheidung den passenden Tarif zu finden.
Häufig gestellte Fragen
Das hängt vom Protokoll ab. OpenVPN verwendet üblicherweise UDP 1194 oder TCP 443, WireGuard UDP 51820 und IKEv2/IPsec UDP 500 und 4500. Die meisten Apps wählen abhängig von deinem Netzwerk automatisch den passenden Port aus.
Einen einheitlichen Standard gibt es nicht – jedes Protokoll hat seinen eigenen. UDP 1194 ist speziell bei OpenVPN der gängigste Standardport, während TCP 443 die am breitesten unterstützte Ausweichoption bei nahezu allen Protokollen und Anbietern ist.
Ja. Der Wechsel zwischen den Ports und Protokollen, die deine App anbietet, verringert die Sicherheit nicht, denn die Verschlüsselungsstärke hängt vom Protokoll selbst ab, nicht von der Portnummer. Ports zu ändern, ist ein üblicher Schritt bei der Fehlersuche und kein Sicherheitskompromiss.
Nein. Portweiterleitung ist eine optionale, fortgeschrittene Funktion, die nur für bestimmte Anwendungsfälle wie Torrenting oder das Hosten eines Servers benötigt wird. Normales Surfen, Streaming und allgemeiner Schutz der Privatsphäre funktionieren auch ohne sie vollständig.
Fast immer liegt das an einer Portblockierung. Manche Netzwerke blockieren gezielt gängige VPN-Ports wie UDP 1194. Wenn du in deiner App zu einer Option auf Basis von TCP 443 wechselst, lässt sich das Problem in der Regel beheben, da dieser Port für ein Netzwerk viel schwieriger zu blockieren ist.
Fazit
Die meisten Menschen müssen sich im Alltag nicht mit VPN-Ports beschäftigen. Wer jedoch die Grundlagen versteht – welche Protokolle welche Ports verwenden, wie sich Portweiterleitung vom Protokollport unterscheidet und warum manche Ports blockiert werden, während andere problemlos durchkommen –, kann eine nicht funktionierende Verbindung deutlich leichter nachvollziehen. Guru VPN wählt Port und Protokoll automatisch im Hintergrund aus. Die zugrunde liegenden Nummern sind daher vor allem dann relevant, wenn du verstehen möchtest, was genau passiert, oder ein besonders restriktives Netzwerk umgehen musst.


