
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN-концентраторы: что это такое и как они работают


 Главное

- VPN-концентраторы объединяют и обслуживают множество входящих VPN-туннелей — от удалённых сотрудников или филиалов — в сети одной организации.
- Они бывают двух основных типов: специализированные аппаратные устройства и виртуальные (программные) концентраторы, работающие на обычных серверах или в облачных инстансах.
- AWS Site-to-Site VPN Concentrators решают ту же задачу объединения туннелей как управляемый облачный сервис на базе Transit Gateway, а не физических устройств.
- Концентраторы обычно становятся оправданными, когда организация управляет 100+ одновременными удалёнными подключениями или 25+ туннелями между площадками — это намного больше, чем требуется большинству малых компаний и частных пользователей.
- Персональный VPN, например Guru VPN, решает совсем другую задачу: защищает исходящий трафик одного пользователя, а не централизует входящие подключения организации.
Если вы изучали корпоративные сети, то вероятно, встречали термин «VPN-концентратор» и задавались вопросом, не является ли это просто более сложным названием технологии, на которой работают персональные VPN-приложения. Не совсем. Персональное VPN-приложение, например Guru VPN защищает трафик, исходящий с одного устройства. VPN-концентраторы — это специализированное аппаратное или программное решение, предназначенное для объединения и управления десятками, сотнями и даже тысячами зашифрованных туннелей, одновременно подключённых к сети одной организации. Понимание того, что именно делают VPN-концентраторы, как они устроены и где проходит граница между корпоративной инфраструктурой и персональными средствами защиты конфиденциальности, помогает определить, какой вариант подходит именно вам.
В этой статье мы разберём, как работают такие устройства, чем аппаратные решения отличаются от виртуальных, как AWS решает ту же задачу в облаке и почему подавляющему большинству частных пользователей и небольших команд больше подойдёт простой персональный VPN, а не инфраструктура корпоративного концентратора.
Ключевые выводы
- VPN-концентраторы объединяют и обслуживают множество входящих VPN-туннелей — от удалённых сотрудников или филиалов — в сети одной организации.
- Они бывают двух основных типов: специализированные аппаратные устройства и виртуальные (программные) концентраторы, работающие на обычных серверах или в облачных инстансах.
- AWS Site-to-Site VPN Concentrators решают ту же задачу объединения туннелей как управляемый облачный сервис на базе Transit Gateway, а не физических устройств.
- Концентраторы обычно становятся оправданными, когда организация управляет 100+ одновременными удалёнными подключениями или 25+ туннелями между площадками — это намного больше, чем требуется большинству малых компаний и частных пользователей.
- Персональный VPN, например Guru VPN, решает совсем другую задачу: защищает исходящий трафик одного пользователя, а не централизует входящие подключения организации.
Итак, что именно представляют собой VPN-концентраторы?
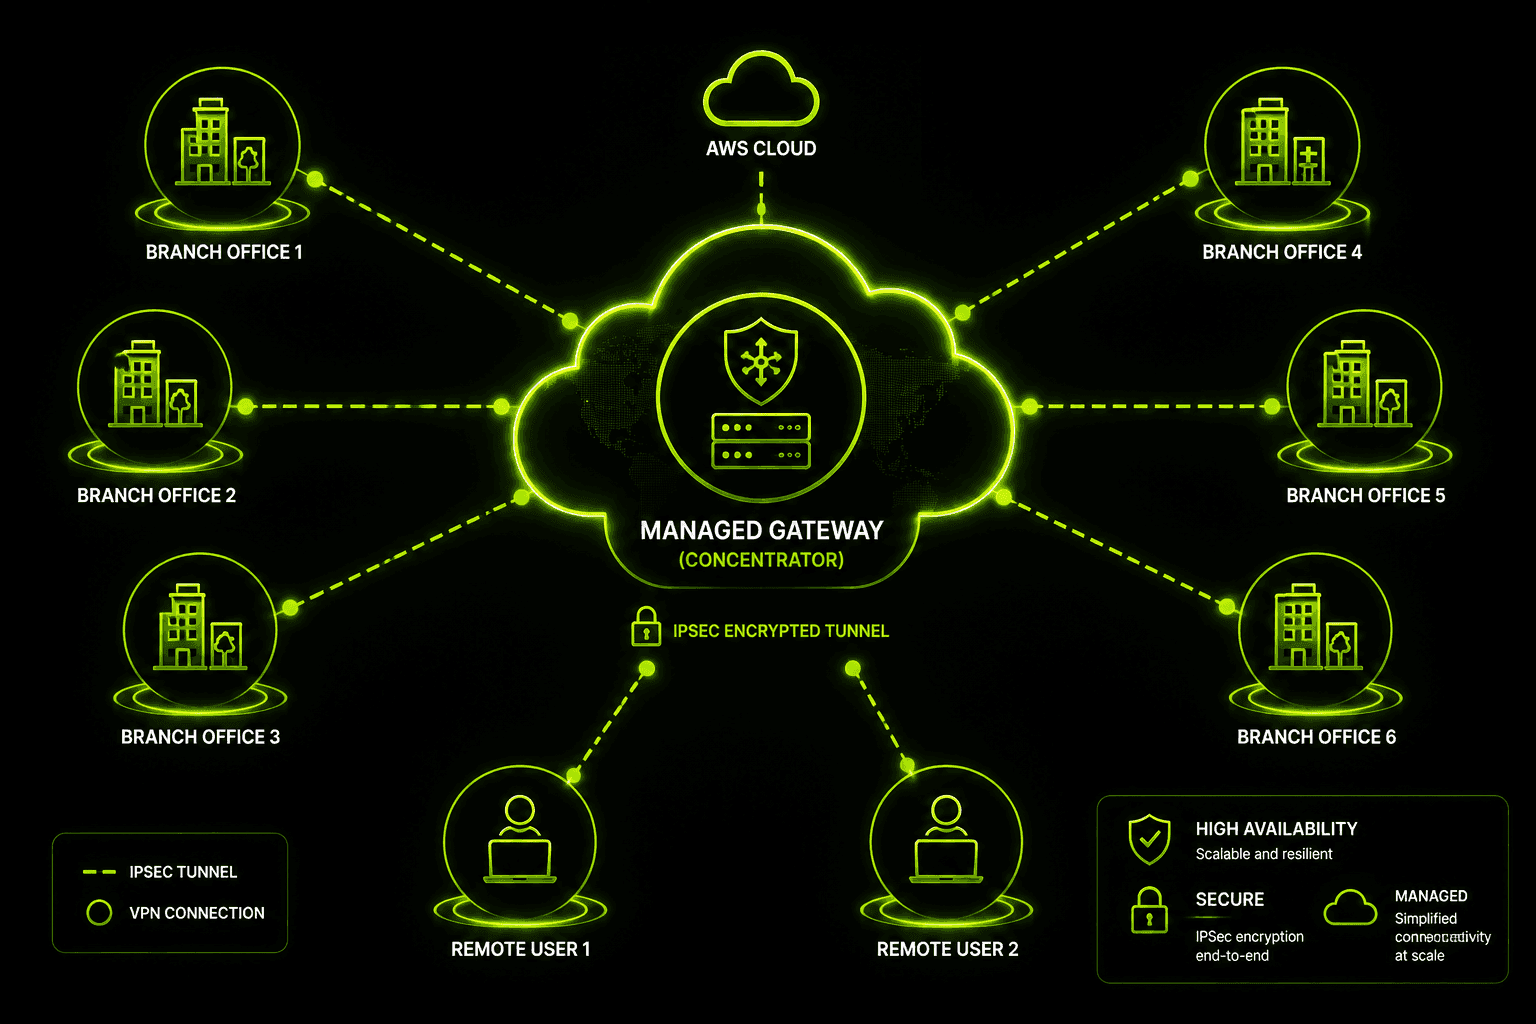
По сути, VPN-концентратор — это устройство (или программа, выполняющая ту же функцию), которое располагается на границе сети и служит конечной точкой большого количества VPN-подключений в одном месте. Вместо того чтобы настраивать десятки отдельных межсетевых экранов компании для работы с несколькими туннелями на каждом, весь этот трафик направляется в один концентратор. Он аутентифицирует каждое подключение, шифрует и расшифровывает проходящий через него трафик и направляет его к нужному адресату во внутренней сети.
Чаще всего этот термин встречается в контексте VPN для удалённого доступа (подключение отдельных сотрудников к корпоративной сети) и VPN между площадками (постоянное объединение двух или более офисов, центров обработки данных или облачных сред). В обоих случаях задача концентратора одна: быть единой точкой с налаженным управлением, где сходится весь зашифрованный трафик, вместо того чтобы управление туннелями было распределено по сети.
Как работают VPN-концентраторы?
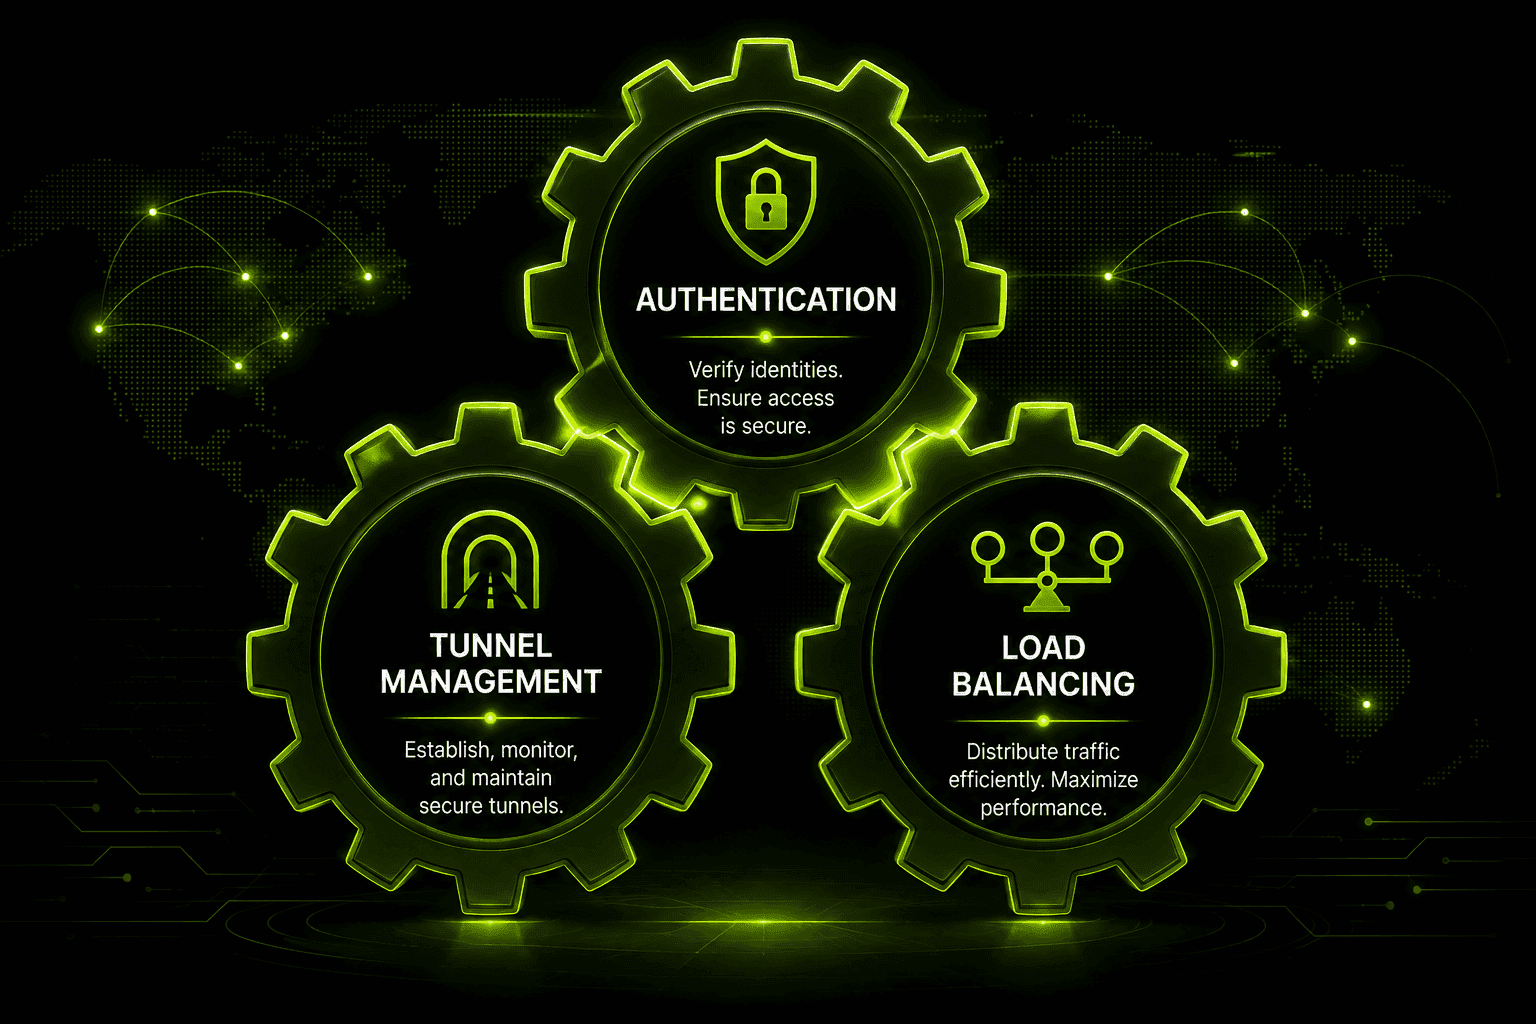
В работающем концентраторе более или менее непрерывно происходят три основных процесса.
Аутентификация происходит в первую очередь. Прежде чем туннель будет установлен, концентратор проверяет личность или подлинность того, кто пытается подключиться, обычно через централизованную службу каталогов, центр сертификации или сервер RADIUS. Это не позволяет злоумышленнику просто указать общедоступный IP-адрес концентратора в VPN-клиенте и получить доступ.
Управление туннелями — это постоянное обслуживание всех активных подключений: согласование параметров шифрования при установлении туннеля, периодическая смена ключей для обеспечения безопасности, отслеживание неактивных туннелей и завершение сеансов, которые нормально закончились или истекли по тайм-ауту. На концентраторе, обслуживающем сотни одновременных подключений, эта работа не прекращается.
Балансировка нагрузки становится необходимой, когда объём трафика превышает объём, с которым один вычислительный блок может справляться без перегрузки. Корпоративные концентраторы и кластеры виртуальных концентраторов распределяют входящие туннели и трафик между несколькими путями обработки, чтобы ни одна точка не стала узким местом и чтобы аппаратный отказ одного устройства не прерывал все подключения.
Аппаратные и виртуальные VPN-концентраторы
Концентраторы выпускаются в разных форматах. Организации выбирают между специализированными физическими устройствами и виртуальными VPN-концентраторами с учётом масштаба, бюджета и того, какая часть инфраструктуры уже размещена в облаке.
| Характеристика | Аппаратный концентратор | Виртуальный VPN-концентратор |
|---|---|---|
Формат | Специализированное физическое устройство | Программное обеспечение на виртуальной машине или в облачном инстансе |
Производительность | Предсказуемая обработка данных специализированным оборудованием | Масштабируется вместе с вычислительными ресурсами |
Масштабирование | Требуется покупать дополнительные устройства | Часто достаточно добавить вычислительные ресурсы или инстансы |
Место развёртывания | Локально, в центре обработки данных | В облаке, виртуализированном центре обработки данных или гибридной среде |
Типичный сценарий использования | Крупные компании со стабильным большим объёмом туннелей | Организации, изначально работающие в облаке, с переменной нагрузкой |
Аппаратные решения — типичный пример: устройства серий 7000 и 8000 от Mako Networks — рассчитаны на стабильную высокую пропускную способность. Их часто выбирают организации с развитой локальной инфраструктурой, которым важна предсказуемая пропускная способность. Например, для стоечных моделей Mako часто указывают пропускную способность VPN около 850 Mbps — это наглядное представление возможностей специализированного оборудования сразу после установки. Виртуальные VPN-концентраторы, напротив, работают как программное обеспечение — иногда на серверах общего назначения, иногда на специализированных платформах, например на виртуальном маршрутизаторе 6WIND, специально разработанном для повышения пропускной способности VPN на стандартном оборудовании до уровня, близкого к специализированным устройствам — 6WIND указывала показатели вплоть до примерно 18 Gbps на одно ядро процессора в оптимизированных конфигурациях. Это показывает, насколько программные концентраторы сократили разрыв со специализированным оборудованием. Главное преимущество — гибкость: при росте числа туннелей можно быстро добавить ресурсы, не дожидаясь поставки оборудования.
Крупные поставщики VPN-концентраторов и типы протоколов
Помимо Mako и 6WIND, в большинстве корпоративных сетей функции концентратора обеспечивают несколько известных поставщиков: Cisco (как специализированные устройства ASA, так и линейка Meraki с облачным управлением), серия FortiGate от Fortinet, GlobalProtect от Palo Alto Networks, шлюзовые устройства Check Point и оборудование Aruba для удалённого доступа. Эти функции часто входят в состав более широкого решения — межсетевого экрана или устройства безопасности, — а не продаются как отдельный «концентратор». Объединение туннелей, как у концентратора, становится одной из нескольких функций, работающих на одном устройстве.
Поставщики также различаются по поддерживаемым протоколам. Здесь важно понимать следующее: Концентраторы IPsec обслуживают традиционные туннели VPN между площадками и клиентские VPN-туннели на сетевом уровне. Обычно их выбирают для объединения целых офисных сетей. Концентраторы SSL VPN вместо этого служат конечной точкой подключений на уровне приложений — часто через браузер или облегчённый клиент. Их обычно выбирают для удалённого доступа, когда полноценный туннель на сетевом уровне избыточен, например подрядчику, которому нужен доступ только к одному внутреннему веб-приложению. Многие современные устройства одновременно поддерживают оба режима, позволяя организации использовать на одном устройстве IPsec-туннели между площадками и SSL VPN для удалённого доступа.
Стоимость резко растёт с увеличением поддерживаемой нагрузки. Цены на устройства начального уровня для небольшого офиса могут начинаться примерно от $200. Оборудование среднего класса, рассчитанное на несколько сотен одновременных туннелей, обычно стоит от $800 до $1,500. Высокопроизводительные корпоративные решения, поддерживающие тысячи туннелей, могут стоить несколько тысяч долларов — ещё до учёта лицензий и контрактов на поддержку. Такая структура расходов мало похожа на стоимость потребительской VPN-подписки.
AWS Site-to-Site VPN Concentrators
Облачные провайдеры предлагают собственные решения той же задачи объединения туннелей. AWS — наглядный пример того, как это работает в крупном масштабе. Вместо физических устройств AWS Site-to-Site VPN Concentrators построены на базе AWS Transit Gateway — управляемого сервиса, который служит центральным узлом для подключения нескольких VPC, локальных сетей и VPN-подключений. Клиентам при этом не нужно самостоятельно запускать или обновлять оборудование концентратора.
В этой модели каждая локальная площадка устанавливает собственное VPN-подключение между площадками к Transit Gateway, который затем управляет маршрутизацией, оконечными точками шифрования и масштабированием в фоновом режиме. Для организации, уже использующей инфраструктуру AWS, это значительно снижает объём эксплуатационных задач: не нужно рассчитывать ёмкость физических устройств, вручную настраивать переключение при отказе, а число туннелей может намного превысить объём, который одно локальное устройство может поддерживать без перегрузки. Основной принцип такой же, как у аппаратного или виртуального концентратора: объединить множество зашифрованных подключений в одной управляемой точке. Отличие в том, что решение предоставляется как облачный сервис, а не как инфраструктура во владении организации.
Для специализированной функции AWS Site-to-Site VPN Concentrator установлены конкретные документированные ограничения, которые стоит учитывать при её оценке: она работает только на базе Transit Gateway и недоступна как отдельная функция; поддерживает суммарную пропускную способность около 5 Gbps для всех подключённых площадок; ограничивает пропускную способность каждого отдельного подключения площадки примерно до 100 Mbps; требует BGP для маршрутизации вместо статических маршрутов; обычно предназначена для конфигураций с 25 и более подключениями площадок. Если подключений меньше, обычно проще и достаточно стандартного VPN-подключения Transit Gateway без специальных инструментов концентратора. Эти показатели определяют область, для которой решение подходит лучше всего: централизованное управление уже оправданно, а потребности каждой отдельной площадки в пропускной способности остаются достаточно скромными, чтобы ограничение на площадку не стало узким местом.
Когда VPN-концентратор действительно нужен?
В большинстве описанных выше сценариев с подключением площадок решение определяется масштабом. Исследования в области безопасности для решений удалённого доступа обычно указывают порог примерно в 100 или более одновременных удалённых подключений. На этом уровне специализированный концентратор начинает окупаться по сравнению с более простым программным VPN-шлюзом. При меньшем числе подключений встроенная VPN-функция обычного межсетевого экрана или нетребовательный программный VPN-сервер обычно справляются с нагрузкой без труда.
Для сценариев с подключением площадок действует похожая логика, но критерий измеряется иначе. Когда организация управляет 25 или более туннелями между площадками — например, розничная сеть соединяет десятки магазинов с центральным центром обработки данных, сеть больниц объединяет клиники и диагностические лаборатории или аэропорт связывает терминалы, грузовые зоны и административные здания, — одни только затраты на управление туннелями служат веским аргументом в пользу централизованного решения на базе специализированного аппаратного или виртуального концентратора. Дело не только в пропускной способности: важна возможность настраивать политики маршрутизации, отслеживать состояние туннелей и внедрять изменения в одном месте, а не вручную на двух дюжинах отдельных межсетевых экранов.
На этом же этапе обычно становится актуальной высокая доступность. Корпоративные концентраторы часто разворачивают парами в режиме «активный/активный» (оба устройства одновременно передают трафик и распределяют нагрузку), «активный/резервный» (резервное устройство сразу готово взять управление на себя при отказе основного) или в виде полноценных кластеров балансировки нагрузки, распределяющих тысячи туннелей между несколькими концентраторами. Сетевым инженерам обычно знакомы механизмы такого переключения при отказе: VRRP (Virtual Router Redundancy Protocol) позволяет резервному устройству принять общий IP-адрес, если основное перестаёт работать; высокая доступность на уровне IKE синхронизирует состояние существующих туннелей между устройствами, чтобы при переключении не пришлось заново согласовывать каждый туннель; несколько поставщиков дополняют это фирменными функциями быстрого переключения, чтобы ещё больше сократить задержку. Ничего необычного здесь нет: это те же принципы высокой доступности, которые ИТ-команды применяют к основным коммутаторам или серверам баз данных, но распространённые на уровень VPN, поскольку отказ концентратора иначе сразу лишил бы связи все подключённые к нему филиалы и удалённых сотрудников.
Если ничего из этого не похоже на вашу ситуацию — вы не управляете десятками туннелей между площадками, у вас нет ИТ-специалистов, настраивающих резервные пары, а под удалённым доступом подразумеваются ваш ноутбук и телефон, а не распределённая команда, — концентратор решает проблему, которой у вас нет.
VPN-концентратор и персональный VPN
Именно эти две технологии чаще всего путают, поэтому важно чётко обозначить разницу. Задача VPN-концентратора — принимать множество входящих подключений от филиалов, удалённых сотрудников или сетей партнёров и безопасно направлять их во внутреннюю сеть одной организации. Это инфраструктура, которую компания эксплуатирует на границе своей сети; обслуживаемый ею трафик принадлежит другим людям: сотрудникам, подрядчикам и партнёрам, подключённым через туннели между площадками.
Персональное VPN-приложение, например Guru VPN работает совсем иначе. Вместо того чтобы служить конечной точкой подключений других пользователей оно защищает исходящий трафик самого пользователя: шифрует данные, которые покидают ваше устройство, и направляет их через выбранный вами сервер, чтобы ваша активность при просмотре страниц не раскрывалась в сети, к которой вы подключены. Здесь нет множества входящих туннелей для управления, таблицы маршрутизации между площадками или резервной пары для настройки. Это одно зашифрованное соединение между устройством и сервером, предназначенное для защиты конфиденциальности отдельного пользователя, а не для доступа к корпоративной сети. Настроить его можно примерно за столько же времени, сколько требуется на установку Guru VPN и выбор местоположения сервера; не нужно ни устанавливать оборудование, ни настраивать политики IKE.
Почему большинству людей VPN-концентратор не нужен
Если вы дочитали до этого места и думаете, нужна ли инфраструктура уровня VPN-концентратора домашнему офису или небольшой команде, честный ответ почти наверняка — нет. И это хорошо: значит, решение намного проще, чем всё, что описано выше. Вам нужны надёжное шифрование собственного трафика, серверы в нужных вам регионах и приложение, для настройки которого не требуется разбираться в сетевых технологиях.
| Потребность | VPN-концентратор | Guru VPN |
|---|---|---|
Кого защищает | Входящий трафик всей организации | Исходящий трафик вашего устройства |
Типичный пользователь | ИТ-администраторы и сетевые администраторы | Частные пользователи, фрилансеры, небольшие команды |
Сложность настройки | Требует развёртывания, настройки политик IKE и таблиц маршрутизации | Установите приложение, выберите сервер и подключитесь |
Требуется оборудование | Часто требуется (или виртуальный инстанс) | Нет — работает как приложение |
Модель оплаты | Корпоративная лицензия и бюджет на оборудование | Понятные тарифы для частных пользователей |
Guru VPN помогает решить повседневную задачу: обеспечивает надёжное шифрование каждого подключения, предлагает широкий выбор местоположений серверов, чтобы быстрый сервер всегда был поблизости, и использует тарифную модель, рассчитанную на частных пользователей, а не на корпоративные циклы закупок. Сравните актуальные тарифы Guru VPN с тем, как часто вы подключаетесь: пользователи, которые подключаются время от времени, и те, кто ежедневно работает удалённо, обычно выбирают разные тарифные уровни. Полное описание тарифов и включённых в каждый из них возможностей доступно на странице тарифов, а доступные местоположения можно посмотреть в списке серверов , прежде чем решить, покрывает ли сервис нужные вам регионы.
Часто задаваемые вопросы
Они объединяют большое количество входящих VPN-подключений — от удалённых сотрудников или филиалов — в одной централизованно управляемой точке сети организации. Концентраторы в крупном масштабе обеспечивают аутентификацию, шифрование и маршрутизацию туннелей.
Аппаратный концентратор — это специализированное физическое оборудование для обработки VPN-трафика с высокой пропускной способностью. Виртуальный VPN-концентратор — это программное обеспечение на виртуальной машине или в облачном инстансе. Его можно более гибко масштабировать, хотя производительность обычно ограничена возможностями базовой инфраструктуры.
Редко. У большинства малых компаний число подключений значительно ниже порогов, при которых концентратор становится экономически оправданным. Их потребности покрывает VPN-функция стандартного межсетевого экрана или персональное VPN-приложение, и такое решение гораздо проще.
По своей сути — да: оба решения объединяют и обслуживают несколько VPN-туннелей. Однако вариант AWS работает как управляемый сервис на базе Transit Gateway, а не как физические устройства, которыми вы владеете и которые обслуживаете.
Заключение
VPN-концентраторы решают конкретную задачу крупного масштаба: безопасно подключают десятки или сотни удалённых площадок и пользователей к сети одной организации, не превращая управление ими в хаос. Будь то специализированное оборудование, виртуальный инстанс или управляемый облачный сервис, например вариант AWS на базе Transit Gateway, основная задача остаётся той же: централизовать подключения, аутентифицировать их, шифровать трафик и маршрутизировать его. Для тех, кому не нужен корпоративный масштаб, гораздо проще и практичнее воспользоваться персональным VPN , который защищает ваш собственный трафик без накладных расходов на инфраструктуру. Guru VPN создан именно для такого повседневного использования.


