EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

شرح مُركِّزات VPN: ما هي وكيف تعمل


 أهم النقاط

- تجمع مُركِّزات VPN أعدادًا كبيرة من أنفاق VPN الواردة وتديرها — من الموظفين العاملين عن بُعد أو المكاتب الفرعية — ضمن شبكة مؤسسة واحدة.
- تأتي في شكلين رئيسيين: أجهزة مادية مخصصة، ومُركِّزات افتراضية (قائمة على البرمجيات) تعمل على خوادم عادية أو مثيلات سحابية.
- تعالج مُركِّزات VPN من موقع إلى موقع لدى AWS مشكلة التجميع نفسها بوصفها خدمة سحابية مُدارة، مبنية حول Transit Gateway بدلًا من الأجهزة المادية.
- تصبح المُركِّزات مناسبة عادةً عندما تدير المؤسسة 100+ اتصالًا متزامنًا عن بُعد أو 25+ نفقًا من موقع إلى موقع — وهو عدد يتجاوز بكثير ما تحتاج إليه معظم الشركات الصغيرة أو الأفراد.
- تحل VPN شخصية مثل Guru VPN مشكلة مختلفة تمامًا: حماية حركة المرور الصادرة الخاصة بشخص واحد، لا الإدارة المركزية للاتصالات الواردة إلى مؤسسة.
إذا قضيت بعض الوقت في البحث عن الشبكات المؤسسية، فربما صادفت مصطلح «مُركِّز VPN» وتساءلت عمّا إذا كان مجرد اسم أفخم للتقنية نفسها التي تشغّل تطبيقات VPN الشخصية. الأمر ليس كذلك تمامًا. فتطبيق VPN شخصي مثل Guru VPN يحمي حركة المرور الصادرة من جهاز واحد؛ أما مُركِّزات VPN فهي أجهزة مادية أو برمجيات مصممة خصيصًا لتجميع عشرات أو مئات أو حتى آلاف الأنفاق المشفّرة المتجهة إلى شبكة مؤسسة واحدة وإدارتها في آنٍ واحد. إن فهم ما تفعله مُركِّزات VPN فعليًا — وكيف تُبنى، وأين يقع الحد الفاصل بين البنية التحتية المؤسسية وأدوات الخصوصية الشخصية — يسهّل كثيرًا تحديد الفئة التي تنطبق على حالتك.
تشرح هذه المقالة طريقة عمل هذه الأجهزة، والفرق بين نشرها كأجهزة مادية أو افتراضية، وكيف تعالج AWS المشكلة نفسها في السحابة، ولماذا تستفيد الغالبية العظمى من الأفراد والفرق الصغيرة من VPN شخصية بسيطة أكثر من استفادتها من أي بنية تحتية شبيهة بمُركِّزات المؤسسات.
أهم النقاط
- تجمع مُركِّزات VPN أعدادًا كبيرة من أنفاق VPN الواردة وتديرها — من الموظفين العاملين عن بُعد أو المكاتب الفرعية — ضمن شبكة مؤسسة واحدة.
- تأتي في شكلين رئيسيين: أجهزة مادية مخصصة، ومُركِّزات افتراضية (قائمة على البرمجيات) تعمل على خوادم عادية أو مثيلات سحابية.
- تعالج مُركِّزات VPN من موقع إلى موقع لدى AWS مشكلة التجميع نفسها بوصفها خدمة سحابية مُدارة، مبنية حول Transit Gateway بدلًا من الأجهزة المادية.
- تصبح المُركِّزات مناسبة عادةً عندما تدير المؤسسة 100+ اتصالًا متزامنًا عن بُعد أو 25+ نفقًا من موقع إلى موقع — وهو عدد يتجاوز بكثير ما تحتاج إليه معظم الشركات الصغيرة أو الأفراد.
- تحل VPN شخصية مثل Guru VPN مشكلة مختلفة تمامًا: حماية حركة المرور الصادرة الخاصة بشخص واحد، لا الإدارة المركزية للاتصالات الواردة إلى مؤسسة.
إذًا، ما مُركِّزات VPN تحديدًا؟
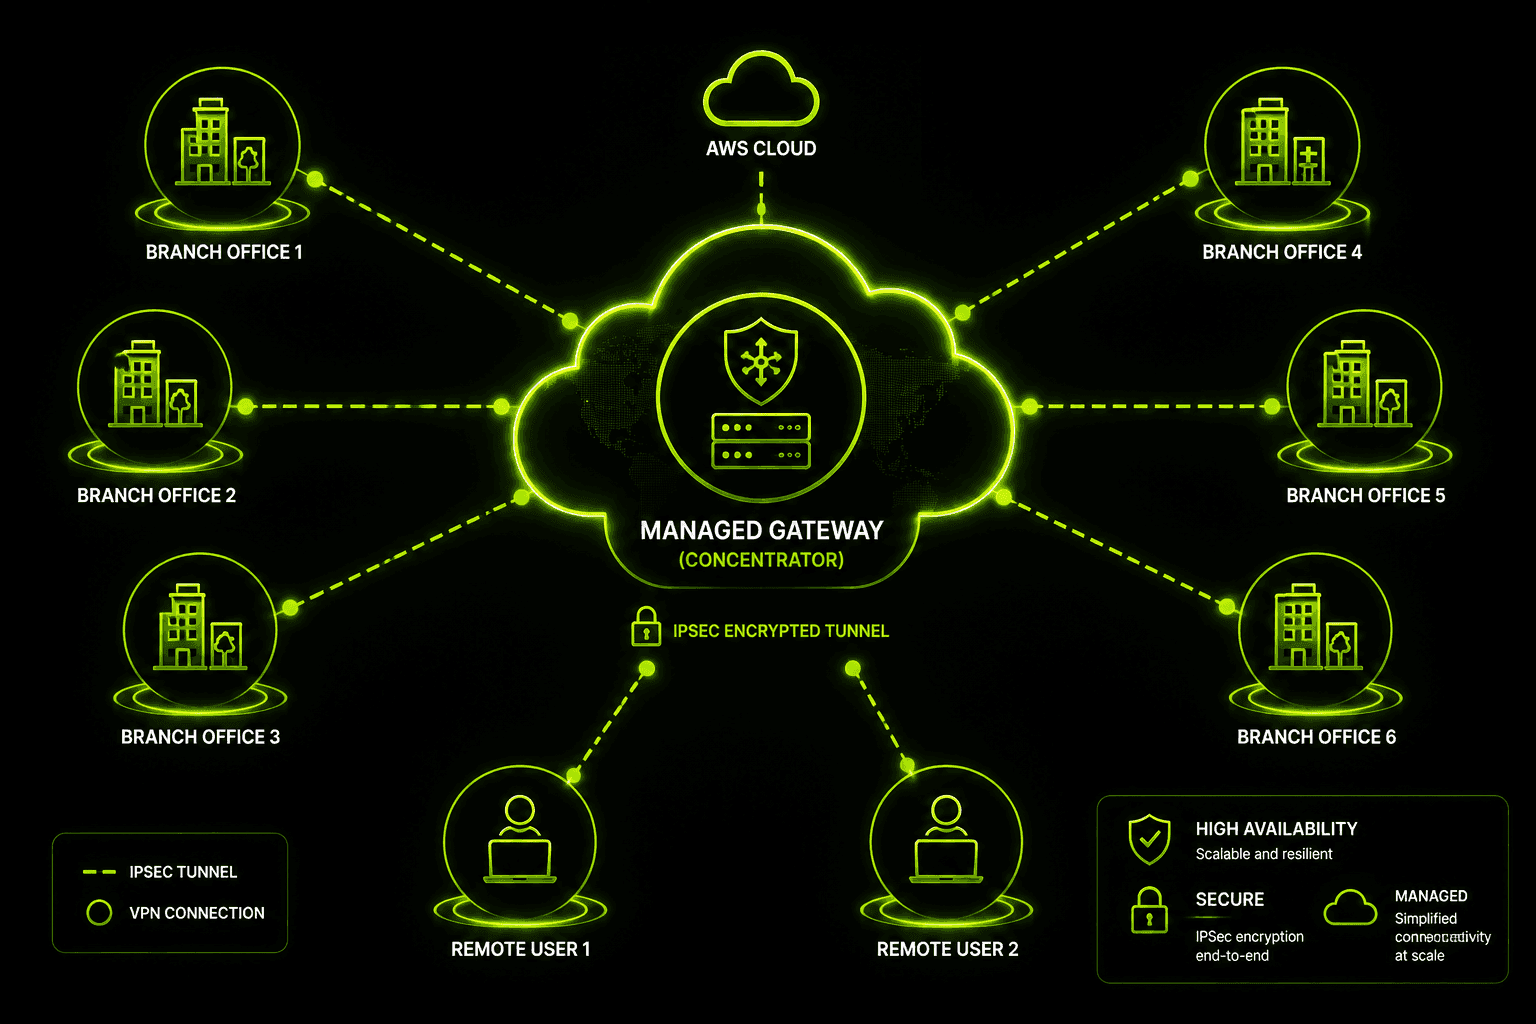
في جوهره، مُركِّز VPN هو جهاز — أو برنامج يؤدي الدور نفسه — يوجد عند طرف الشبكة وينهي عددًا كبيرًا من اتصالات VPN في مكان واحد. فبدلًا من أن تهيئ الشركة عشرات جدران الحماية المنفصلة ليتولى كل منها التعامل مع بضعة أنفاق، تُوجَّه حركة المرور كلها إلى مُركِّز واحد يصادق على كل اتصال، ويشفّر حركة المرور المارة عبره ويفك تشفيرها، ويوجّهها إلى الوجهة الصحيحة داخل الشبكة الداخلية.
يظهر هذا المصطلح غالبًا في سياق شبكات VPN للوصول عن بُعد (لربط الموظفين فرادى بشبكة الشركة) وشبكات VPN من موقع إلى موقع (لربط موقعين أو أكثر من مواقع المكاتب أو مراكز البيانات أو البيئات السحابية بشكل دائم). وفي كلتا الحالتين، تتمثل مهمة المُركِّز في توفير نقطة واحدة جيدة الإدارة تلتقي عندها حركة المرور المشفّرة كلها، بدلًا من توزيع إدارة الأنفاق في أرجاء الشبكة.
كيف تعمل مُركِّزات VPN؟
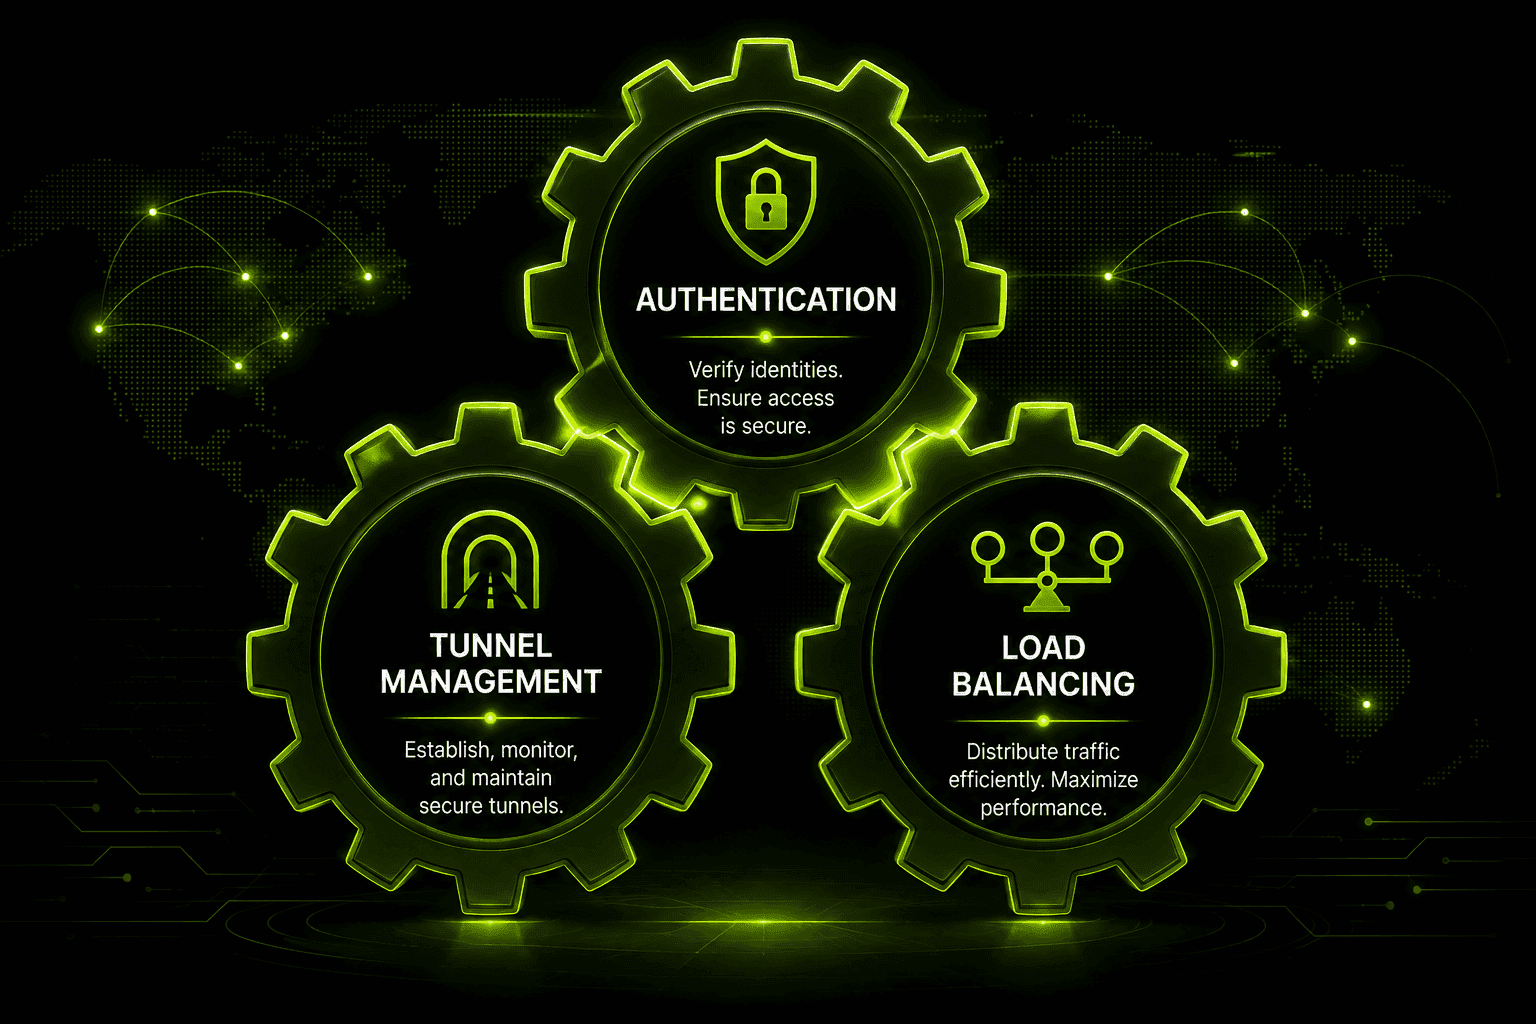
تجري ثلاثة أمور، على نحو شبه مستمر، داخل المُركِّز أثناء عمله.
المصادقة تأتي أولًا. قبل السماح بإنشاء نفق، يتحقق المُركِّز من هوية من — أو ما — يحاول الاتصال، عادةً بالرجوع إلى خدمة دليل مركزية أو جهة إصدار شهادات أو خادم RADIUS. وهذا ما يمنع المهاجم من مجرد توجيه عميل VPN إلى عنوان IP العام للمُركِّز والدخول.
إدارة الأنفاق هي العمل المستمر للحفاظ على كل اتصال نشط: التفاوض على معلمات التشفير عند إنشاء النفق أول مرة، وتجديد المفاتيح دوريًا لأغراض الأمان، ومراقبة الأنفاق التي انقطع نشاطها، وإنهاء الجلسات التي تنتهي طبيعيًا أو تصل إلى مهلة انتهاء. وفي مُركِّز يتعامل مع مئات الاتصالات المتزامنة، تستمر أعمال المتابعة هذه بلا انقطاع.
موازنة الأحمال تصبح ضرورية عندما يتجاوز حجم حركة المرور ما تستطيع وحدة معالجة واحدة التعامل معه بسهولة. توزّع مُركِّزات المؤسسات — ومجموعات المُركِّزات الافتراضية — الأنفاق الواردة وحركة المرور الخاصة بها عبر مسارات معالجة متعددة، كي لا تتحول نقطة واحدة إلى عنق زجاجة، وكي لا يؤدي تعطل جهاز واحد إلى إسقاط جميع الاتصالات.
مُركِّزات VPN المادية مقابل الافتراضية
لا تقتصر المُركِّزات على شكل مادي واحد. تختار المؤسسات بين الأجهزة المادية المخصصة ومُركِّزات VPN الافتراضية بحسب الحجم والميزانية ومقدار البنية التحتية الموجودة لديها في السحابة.
| الميزة | مُركِّز مادي | مُركِّز VPN افتراضي |
|---|---|---|
الشكل | جهاز مادي مخصص | برنامج يعمل على آلة افتراضية أو مثيل سحابي |
الأداء | معالجة قابلة للتوقع ومصممة لغرض محدد | يتوسع بحسب موارد الحوسبة الأساسية |
التوسع | يتطلب شراء وحدات إضافية | غالبًا ما يتوسع بإضافة موارد حوسبة أو مثيلات |
موقع النشر | داخل المقر، في مركز بيانات | في السحابة أو مركز بيانات افتراضي أو بيئة هجينة |
حالة الاستخدام المعتادة | مؤسسات كبيرة ذات حجم أنفاق مرتفع ومستقر | مؤسسات تعتمد السحابة أساسًا وأحمال عمل متغيرة |
صُممت الخيارات المادية — مثل أجهزة سلسلتي 7000 و8000 من Mako Networks، وهي مثال شائع — لتقديم أداء ثابت بمعدل نقل مرتفع، وغالبًا ما تكون الخيار المفضل عندما تمتلك المؤسسة بالفعل بنية تحتية كبيرة داخل مقارها وتريد سعة قابلة للتوقع. على سبيل المثال، يُشار عادةً إلى أن طرازات Mako القابلة للتركيب في الرفوف توفر معدل نقل VPN يبلغ نحو 850 Mbps، ما يعطي تصورًا ملموسًا عما تقدمه الأجهزة المخصصة مباشرةً. أما مُركِّزات VPN الافتراضية فتعمل كبرمجيات — أحيانًا على خوادم متعددة الأغراض، وأحيانًا على منصات متخصصة مثل برمجيات الموجّه الافتراضي من 6WIND، المصممة خصيصًا لرفع معدل نقل VPN على الأجهزة القياسية ليقترب مما تحققه الأجهزة المخصصة — وقد ذكرت 6WIND أرقامًا تصل إلى نحو 18 Gbps لكل نواة CPU في عمليات النشر المحسّنة، ما يوضح مدى تقارب المُركِّزات القائمة على البرمجيات مع الأجهزة المصممة لهذا الغرض. تكمن جاذبيتها في المرونة: يمكنك إضافة سعة عند زيادة حجم الأنفاق دون انتظار طلب أجهزة مادية.
أبرز موردي مُركِّزات VPN وأنواع البروتوكولات
إلى جانب Mako و6WIND، تشغّل معظم شبكات المؤسسات وظائف المُركِّزات عبر عدد من الأسماء المعروفة: Cisco (أجهزة ASA المخصصة وخط Meraki المُدار سحابيًا)، وسلسلة FortiGate من Fortinet، وGlobalProtect من Palo Alto Networks، وأجهزة البوابة من Check Point، وأجهزة الوصول عن بُعد من Aruba. وغالبًا ما تُضمَّن هذه الوظيفة في جدار حماية أو جهاز أمني أوسع بدلًا من بيعها كجهاز «مُركِّز» مخصص لوظيفة واحدة، لتكون خاصية تجميع الأنفاق إحدى وظائف عدة تعمل على الجهاز نفسه.
وتنقسم عروض هؤلاء الموردين أيضًا بحسب البروتوكول، وهو فرق جدير بالفهم: مُركِّزات IPsec تتعامل مع أنفاق VPN التقليدية من موقع إلى موقع وأنفاق العملاء على طبقة الشبكة، ويُفضَّل استخدامها عادةً لربط شبكات المكاتب كاملةً ببعضها. مُركِّزات SSL VPN تنهي الاتصالات، في المقابل، على طبقة التطبيقات، غالبًا عبر متصفح أو عميل خفيف، ويُفضَّل استخدامها عادةً في حالات الوصول عن بُعد التي لا تتطلب نفقًا كاملًا على مستوى الشبكة — مثل متعاقد يحتاج إلى الوصول إلى تطبيق ويب داخلي واحد فقط. وتدعم أجهزة حديثة كثيرة كلا الوضعين في الوقت نفسه، ما يتيح للمؤسسة الجمع بين أنفاق IPsec من موقع إلى موقع والوصول عن بُعد عبر SSL VPN على الجهاز نفسه.
ترتفع التكلفة بحدة مع زيادة السعة. فقد يبدأ سعر أجهزة المُركِّزات الأساسية المناسبة لمكتب صغير من نحو $200، بينما تتراوح تكلفة الأجهزة المتوسطة المصممة للتعامل مع بضع مئات من الأنفاق المتزامنة عادةً بين $800 و$1,500، وقد تصل تكلفة عمليات النشر المؤسسية عالية السعة التي تدعم آلاف الأنفاق إلى آلاف الدولارات قبل احتساب التراخيص وعقود الدعم — وهي بنية تكلفة تختلف كثيرًا عن اشتراك VPN للمستهلكين.
مُركِّزات VPN من موقع إلى موقع لدى AWS
لدى موفري الخدمات السحابية حلهم الخاص لمشكلة التجميع نفسها، وتُعد AWS مثالًا مفيدًا على تطبيق ذلك على نطاق واسع. فبدلًا من نشر أجهزة مادية، تُبنى مُركِّزات VPN من موقع إلى موقع لدى AWS حول AWS Transit Gateway — وهي خدمة مُدارة تعمل كمركز ربط بين عدة شبكات VPC وشبكات داخل مقار المؤسسة واتصالات VPN، دون أن يضطر العميل إلى تشغيل أجهزة المُركِّزات أو تثبيت التحديثات عليها بنفسه.
في هذا النموذج، ينشئ كل موقع داخل مقر المؤسسة اتصال VPN خاصًا به من موقع إلى موقع مع Transit Gateway، الذي يتولى بعد ذلك التوجيه وإدارة نقاط إنهاء التشفير والتوسع في الخلفية. وبالنسبة إلى مؤسسة تشغّل بنيتها التحتية بالفعل على AWS، يقلل هذا قدرًا كبيرًا من أعباء التشغيل: فلا حاجة إلى تخطيط سعة الأجهزة المادية أو تهيئة التحويل اليدوي عند التعطل، كما يمكن أن يتجاوز عدد الأنفاق ما يستطيع جهاز واحد داخل المقر دعمه بسهولة. والفكرة الأساسية هي نفسها في المُركِّز المادي أو الافتراضي — تجميع اتصالات مشفّرة كثيرة في نقطة واحدة مُدارة — لكن الخدمة تُقدَّم سحابيًا بدلًا من بنية تحتية تملكها.
تأتي قدرة مُركِّز VPN المخصصة من موقع إلى موقع لدى AWS بحدود موثقة ومحددة يجدر معرفتها عند تقييمها فعليًا: فهي مبنية حصريًا على Transit Gateway (ولا تتوفر كميزة مستقلة)، وتدعم نطاقًا تردديًا إجماليًا يبلغ نحو 5 Gbps عبر جميع المواقع المتصلة، وتحد معدل النقل بنحو 100 Mbps لكل اتصال موقع على حدة، وتتطلب BGP للتوجيه بدلًا من المسارات الثابتة، وتُوجَّه عمومًا لعمليات النشر التي تضم 25 اتصالًا بالمواقع أو أكثر — أما ما دون هذا الحد، فعادةً ما يكون ربط VPN عادي بـ Transit Gateway دون أدوات المُركِّز المخصصة أبسط وكافيًا. لهذه الأرقام أهمية لأنها تحدد نطاقًا مناسبًا بعينه: حجمًا يبرر الإدارة المركزية، مع احتياجات نطاق ترددي لكل موقع تظل متواضعة بما يكفي كيلا يتحول الحد لكل موقع إلى عنق زجاجة.
متى تحتاج فعلًا إلى مُركِّز VPN؟
في معظم حالات الاتصال من موقع إلى موقع المذكورة أعلاه، لا يخضع القرار للرأي بقدر ما تحدده سعة الاستخدام. وتشير أبحاث الأمان المتعلقة بعمليات نشر الوصول عن بُعد عمومًا إلى أن الحد يبلغ نحو 100 اتصال متزامن عن بُعد أو أكثر قبل أن يبدأ مُركِّز مخصص بتبرير تكلفته مقارنةً ببرمجيات بوابة VPN الأبسط. أما دون هذا العدد، فعادةً ما تتعامل ميزة VPN المدمجة في جدار حماية عادي، أو خادم VPN برمجي متواضع، مع الحمل بسهولة.
تتبع عمليات النشر من موقع إلى موقع منطقًا مشابهًا، لكن بمقياس مختلف. فعندما تدير مؤسسة 25 نفقًا من موقع إلى موقع أو أكثر — كسلسلة متاجر تربط عشرات الفروع بمركز بيانات مركزي، أو شبكة مستشفى تربط العيادات ومختبرات التشخيص، أو مطار يربط بين مباني المسافرين ومرافق الشحن والمباني الإدارية — تصبح أعباء إدارة الأنفاق وحدها حجة قوية لتجميع كل شيء خلف أجهزة مُركِّز مخصصة أو مثيل مُركِّز افتراضي. فالمسألة لا تتعلق بمعدل النقل وحده؛ بل بوجود مكان واحد لتهيئة سياسة التوجيه ومراقبة حالة الأنفاق وطرح التغييرات، بدلًا من التعامل يدويًا مع أربعة وعشرين جدار حماية منفصلًا.
غالبًا ما تدخل الإتاحة العالية ضمن الاعتبارات عند النقطة نفسها. تُهيأ عمليات نشر مُركِّزات المؤسسات عادةً في أزواج active/active (يمرر الجهازان حركة المرور في الوقت نفسه ويتقاسمان الحمل)، أو أزواج active/passive (جهاز احتياطي جاهز لتولي العمل فور تعطل الجهاز الأساسي)، أو مجموعات كاملة لموازنة الأحمال توزع آلاف الأنفاق على عدة مُركِّزات. عادةً ما تكون آليات التحويل عند التعطل مألوفة لمهندسي الشبكات: يتولى VRRP (Virtual Router Redundancy Protocol) نقل عنوان IP مشترك إلى الجهاز الاحتياطي إذا توقف الأساسي، وتحافظ الإتاحة العالية (HA) على مستوى IKE على مزامنة حالة الأنفاق القائمة بين الأجهزة كيلا يُجبر التحويل عند التعطل كل اتصال على إعادة التفاوض من البداية، كما تضيف شركات عدة ميزات التحويل السريع الخاصة بها لتقليص الفاصل أكثر. لا شيء من هذا غريب؛ فهو يطبق التفكير نفسه في الإتاحة العالية الذي تستخدمه فرق تقنية المعلومات بالفعل مع المحولات الأساسية أو خوادم قواعد البيانات، لكن على طبقة VPN لأن تعطل المُركِّز سيقطع الاتصال عن كل فرع أو موظف عن بُعد يعتمد عليه.
إذا لم ينطبق أي من ذلك على وضعك — فأنت لا تدير عشرات الأنفاق من موقع إلى موقع، ولا يهيئ فريق تقنية المعلومات لديك أزواجًا احتياطية، و«الوصول عن بُعد» يعني حاسوبك المحمول وهاتفك لا قوة عمل موزعة — فالمُركِّز يحل مشكلة لا تواجهك.
مُركِّز VPN مقابل VPN شخصية
كثيرًا ما يقع الخلط بين التقنيتين هنا، لذا يجدر توضيح الفرق مباشرةً. تتمثل مهمة مُركِّز VPN في أخذ اتصالات واردة كثيرة — من المكاتب الفرعية أو الموظفين العاملين عن بُعد أو شبكات الشركاء — وتوجيهها بأمان إلى الشبكة الداخلية لمؤسسة واحدة. إنه بنية تحتية تشغّلها الشركة عند طرف شبكتها، وحركة المرور التي يديرها تخص أشخاصًا آخرين: الموظفين والمتعاقدين والشركاء المتصلين من موقع إلى موقع.
أما تطبيق VPN شخصي مثل Guru VPN فيؤدي مهمة مختلفة تمامًا. فبدلًا من إنهاء اتصالات الآخرين، يحمي حركة المرور الصادرة الخاصة بشخص واحد — إذ يشفّر ما يغادر جهازك ويوجهه عبر خادم تختاره، كيلا ينكشف تصفحك على الشبكة التي تتصل بها. لا توجد مجموعة أنفاق واردة لإدارتها، ولا جدول توجيه من موقع إلى موقع، ولا زوج احتياطي لتهيئته. إنه اتصال مشفّر واحد بين جهازك وخادم، صُمم لخصوصية الأفراد لا للوصول إلى شبكة شركة. ويستغرق إعداده نحو الوقت اللازم لتثبيت Guru VPN واختيار موقع، لا لتجهيز أجهزة أو تهيئة سياسات IKE.
لماذا لا يحتاج معظم الناس إلى مُركِّز VPN
إذا وصلت إلى هنا وأنت تتساءل عما إذا كان مكتبك المنزلي أو فريقك الصغير يحتاج إلى بنية تحتية بمستوى المُركِّز، فالإجابة الصريحة هي: يكاد يكون مؤكدًا أنك لا تحتاج إليها — وهذا أمر جيد، لأن الحل أبسط بكثير من كل ما سبق. ما تحتاج إليه فعليًا هو تشفير موثوق لحركة مرورك، وخوادم في المواقع التي تهمك، وتطبيق لا يتطلب خلفية في الشبكات لتهيئته.
| الاحتياج | مُركِّز VPN | Guru VPN |
|---|---|---|
ما الذي يحميه | حركة المرور الواردة إلى المؤسسة بأكملها | حركة المرور الصادرة من جهازك |
المستخدم المعتاد | مسؤولو تقنية المعلومات/الشبكات | الأفراد والمستقلون والفرق الصغيرة |
تعقيد الإعداد | يتطلب التجهيز وتهيئة سياسة IKE وجداول التوجيه | ثبّت التطبيق، واختر خادمًا، واتصل |
هل يتطلب أجهزة؟ | غالبًا نعم (أو مثيلًا افتراضيًا) | لا — يعمل كتطبيق |
نموذج التكلفة | ميزانية تراخيص/أجهزة مؤسسية | باقات واضحة للمستهلكين |
يركز Guru VPN على الجانب اليومي من المشكلة: تشفير قوي في كل اتصال، ونطاق واسع من مواقع الخوادم كيلا تكون بعيدًا عن خادم سريع، وهيكل أسعار يناسب الأفراد بدلًا من دورات الشراء المؤسسية. من المفيد مقارنة باقات Guru VPN الحالية بعدد مرات اتصالك الفعلي — فالمستخدمون العرضيون والعاملون عن بُعد يوميًا يميلون إلى اختيار مستويات مختلفة. يمكنك الاطلاع على التفاصيل كاملةً، بما يشمل ما تتضمنه كل باقة، في صفحة الأسعار، ومراجعة نطاق المواقع المتاحة في قائمة الخوادم قبل أن تقرر ما إذا كانت تغطي المناطق التي تحتاج إليها.
الأسئلة الشائعة
تُستخدم لتجميع أعداد كبيرة من اتصالات VPN الواردة — من الموظفين العاملين عن بُعد أو المكاتب الفرعية — في نقطة واحدة ضمن شبكة المؤسسة، تُدار مركزيًا وتتولى المصادقة والتشفير وتوجيه الأنفاق على نطاق واسع.
مُركِّز VPN المادي جهاز مخصص مصمم لمعالجة VPN بمعدل نقل مرتفع، بينما مُركِّز VPN الافتراضي برنامج يعمل على آلة افتراضية أو مثيل سحابي — وهو أكثر مرونة في التوسع، وإن كان أداؤه محدودًا عادةً بأداء البنية التحتية الأساسية.
نادرًا. تقع معظم الشركات الصغيرة دون عتبات عدد الاتصالات التي تجعل المُركِّز مجديًا من حيث التكلفة بفارق كبير، وتلبي ميزة VPN في جدار حماية عادي أو تطبيق VPN شخصي احتياجاتها بقدر أقل بكثير من التعقيد.
نعم من حيث المفهوم — فكلاهما يجمع أنفاق VPN متعددة ويديرها — لكن إصدار AWS يعمل كخدمة مُدارة عبر Transit Gateway بدلًا من أجهزة مادية تملكها وتصونها.
الخلاصة
تحل مُركِّزات VPN مشكلة محددة واسعة النطاق: ربط عشرات أو مئات المواقع والمستخدمين البعيدين بشبكة مؤسسة واحدة بأمان، دون أن تتحول مهمة الإدارة إلى فوضى. وسواء تولت ذلك أجهزة مخصصة أو مثيل افتراضي أو خدمة سحابية مُدارة مثل خيار Transit Gateway من AWS، تظل المهمة الأساسية واحدة — المركزية والمصادقة والتشفير والتوجيه. أما من لا تبلغ احتياجاتهم هذا الحجم المؤسسي، فالحل الأبسط بكثير والأكثر عملية هو VPN شخصية تحمي حركة مرورك من دون أعباء البنية التحتية. وقد صُمم Guru VPN لهذه الحالة اليومية تحديدًا.