EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Penjelasan tentang VPN Concentrator: Apa Itu dan Bagaimana Cara Kerjanya


 Poin-poin utama

- VPN concentrator menggabungkan dan mengelola banyak tunnel VPN masuk—dari karyawan jarak jauh atau kantor cabang—ke dalam jaringan satu organisasi.
- Ada dua bentuk utama: perangkat keras khusus dan concentrator virtual (berbasis perangkat lunak) yang berjalan di server standar atau instans cloud.
- AWS Site-to-Site VPN Concentrators menangani masalah penggabungan yang sama sebagai layanan cloud terkelola, dengan Transit Gateway sebagai fondasinya, bukan perangkat fisik.
- Concentrator biasanya mulai masuk akal ketika organisasi mengelola 100+ koneksi jarak jauh simultan atau 25+ tunnel site-to-site—jauh melampaui kebutuhan sebagian besar bisnis kecil atau individu.
- VPN pribadi seperti Guru VPN menyelesaikan masalah yang sama sekali berbeda: melindungi lalu lintas keluar milik satu orang, bukan memusatkan koneksi masuk suatu organisasi.
Jika Anda pernah meneliti jaringan perusahaan, kemungkinan besar Anda pernah menemukan istilah "VPN concentrator" dan bertanya-tanya apakah itu hanya nama yang lebih canggih untuk teknologi yang sama dengan aplikasi VPN pribadi. Tidak sepenuhnya begitu. Aplikasi VPN pribadi seperti Guru VPN melindungi lalu lintas yang keluar dari satu perangkat; VPN concentrator adalah perangkat keras atau perangkat lunak yang dirancang khusus untuk menggabungkan dan mengelola puluhan, ratusan, bahkan ribuan tunnel terenkripsi yang masuk ke jaringan satu organisasi sekaligus. Memahami fungsi sebenarnya vpn concentrator—cara perangkat ini dibuat dan batas antara infrastruktur perusahaan dengan alat privasi pribadi—akan jauh memudahkan Anda menentukan kategori mana yang sesuai dengan kebutuhan Anda.
Artikel ini mengulas cara kerja perangkat tersebut, perbedaan penerapan perangkat keras dan virtual, cara AWS menangani masalah yang sama di cloud, serta alasan sebagian besar individu dan tim kecil lebih cocok menggunakan VPN pribadi yang sederhana daripada infrastruktur concentrator kelas perusahaan.
Poin-Poin Penting
- VPN concentrator menggabungkan dan mengelola banyak tunnel VPN masuk—dari karyawan jarak jauh atau kantor cabang—ke dalam jaringan satu organisasi.
- Ada dua bentuk utama: perangkat keras khusus dan concentrator virtual (berbasis perangkat lunak) yang berjalan di server standar atau instans cloud.
- AWS Site-to-Site VPN Concentrators menangani masalah penggabungan yang sama sebagai layanan cloud terkelola, dengan Transit Gateway sebagai fondasinya, bukan perangkat fisik.
- Concentrator biasanya mulai masuk akal ketika organisasi mengelola 100+ koneksi jarak jauh simultan atau 25+ tunnel site-to-site—jauh melampaui kebutuhan sebagian besar bisnis kecil atau individu.
- VPN pribadi seperti Guru VPN menyelesaikan masalah yang sama sekali berbeda: melindungi lalu lintas keluar milik satu orang, bukan memusatkan koneksi masuk suatu organisasi.
Jadi, Apa Sebenarnya VPN Concentrator Itu?
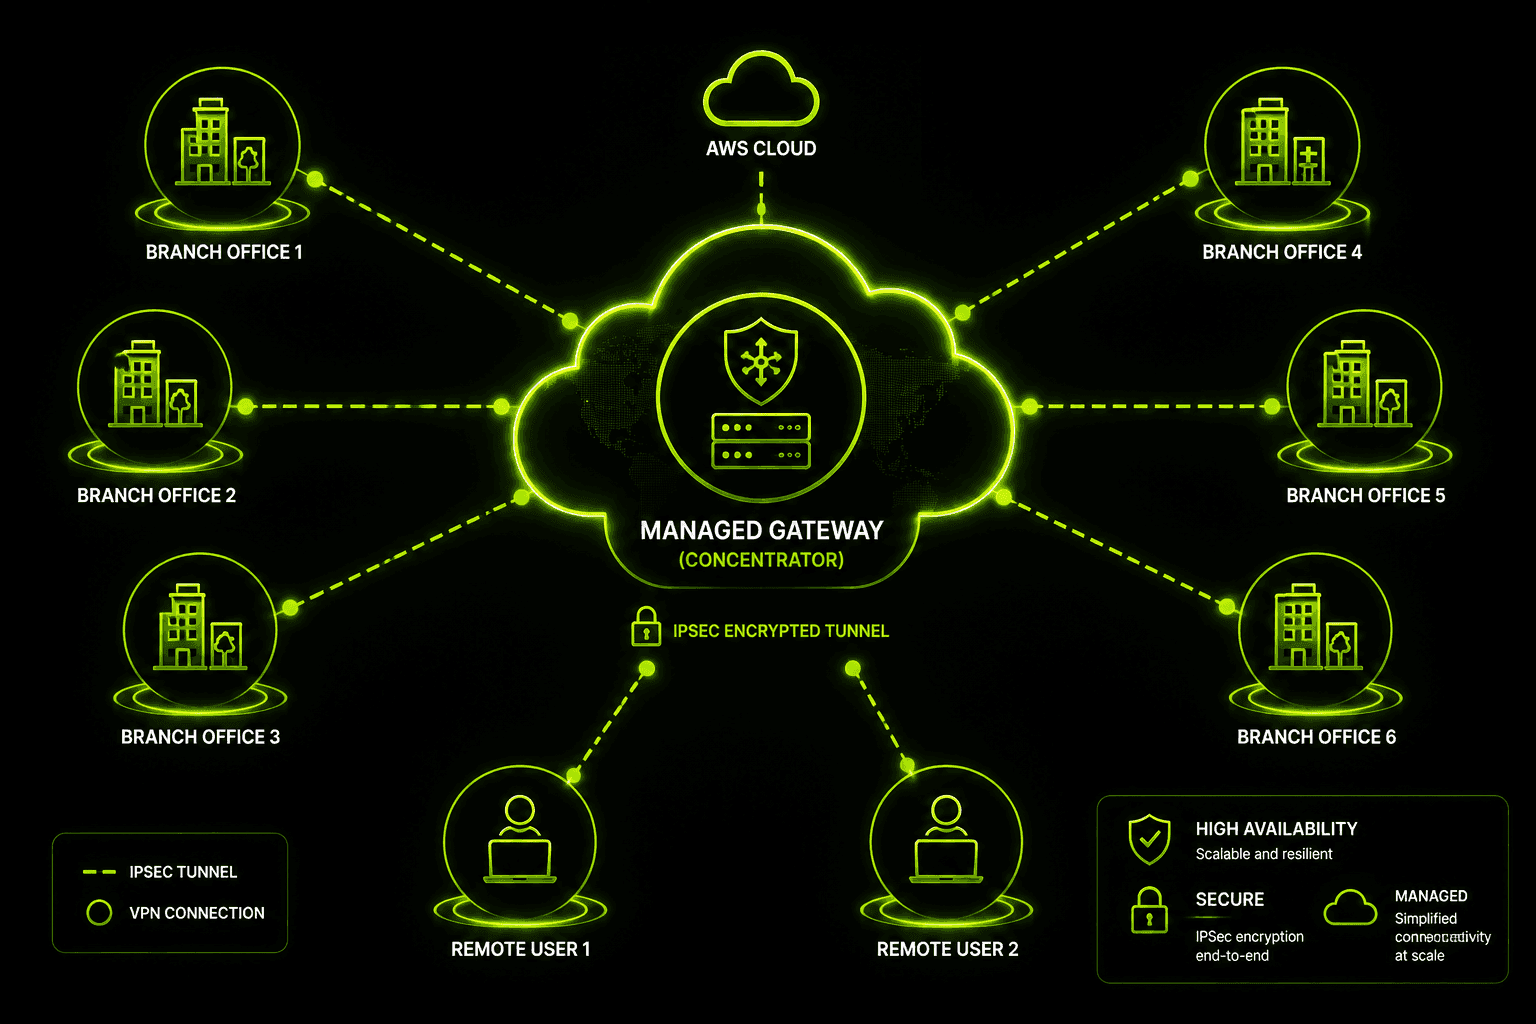
Pada dasarnya, VPN concentrator adalah perangkat—atau perangkat lunak yang menjalankan fungsi serupa—yang berada di tepi jaringan dan mengakhiri banyak koneksi VPN di satu tempat. Alih-alih mengonfigurasi puluhan firewall terpisah agar masing-masing menangani beberapa tunnel, semua lalu lintas dialirkan ke satu concentrator yang mengautentikasi setiap koneksi, mengenkripsi dan mendekripsi lalu lintas yang melewatinya, serta merutekannya ke tujuan yang tepat di dalam jaringan internal.
Istilah ini paling sering digunakan dalam konteks VPN akses jarak jauh (menghubungkan karyawan secara individu kembali ke jaringan perusahaan) dan VPN site-to-site (menghubungkan dua atau lebih lokasi kantor, pusat data, atau lingkungan cloud secara permanen). Dalam kedua kasus, tugas concentrator sama: menjadi satu titik terkelola dengan baik tempat seluruh lalu lintas terenkripsi berkumpul, alih-alih membiarkan pengelolaan tunnel tersebar di seluruh jaringan.
Bagaimana Cara Kerja VPN Concentrator?
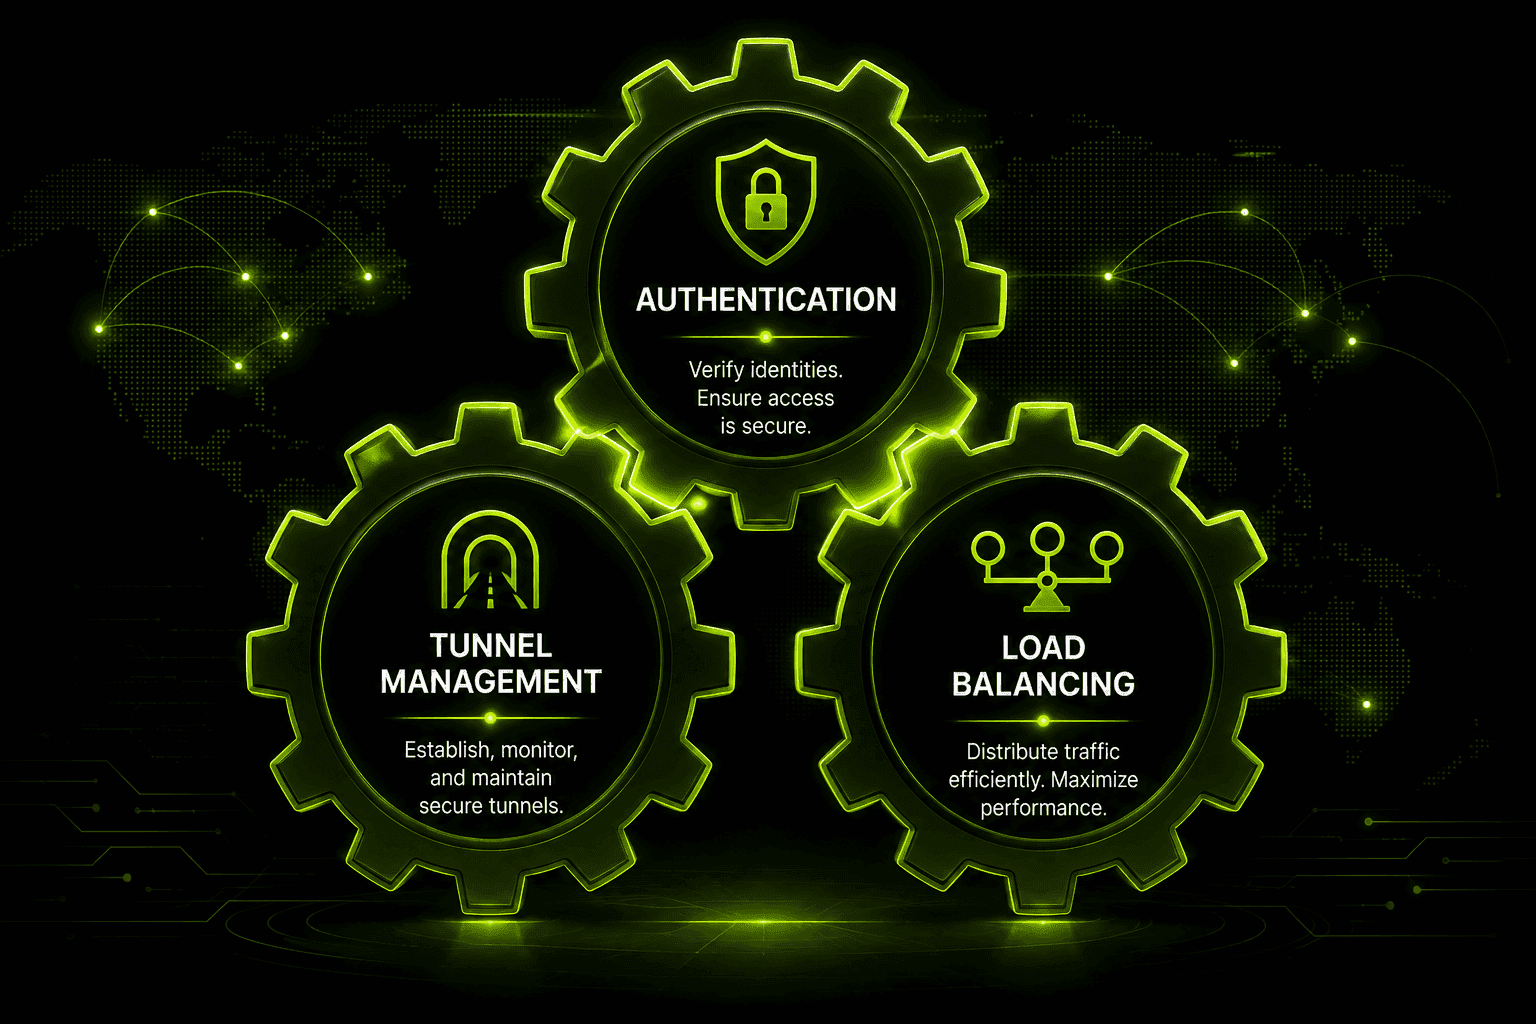
Di dalam concentrator yang beroperasi, tiga hal berlangsung hampir terus-menerus.
Autentikasi dilakukan terlebih dahulu. Sebelum sebuah tunnel diizinkan terbentuk, concentrator memverifikasi identitas siapa pun—atau apa pun—yang mencoba terhubung, biasanya dengan memeriksa layanan direktori terpusat, otoritas sertifikat, atau server RADIUS. Langkah ini mencegah penyerang masuk hanya dengan mengarahkan klien VPN ke alamat IP publik concentrator.
Pengelolaan tunnel adalah proses berkelanjutan untuk memelihara setiap koneksi aktif: menegosiasikan parameter enkripsi saat tunnel pertama kali aktif, mengganti kunci secara berkala demi keamanan, memantau tunnel yang tidak lagi aktif, serta mengakhiri sesi yang selesai secara normal atau habis waktu. Pada concentrator yang menangani ratusan koneksi simultan, semua pencatatan dan pengelolaan ini berlangsung terus-menerus.
Penyeimbangan beban menjadi perlu ketika volume lalu lintas melampaui kapasitas satu unit pemrosesan. Concentrator perusahaan—dan klaster concentrator virtual—mendistribusikan tunnel masuk beserta lalu lintasnya ke beberapa jalur pemrosesan agar tidak ada satu titik pun yang menjadi hambatan, dan kegagalan perangkat keras pada satu unit tidak memutus semua koneksi.
VPN Concentrator Perangkat Keras vs. Virtual
Concentrator tidak terbatas pada satu bentuk. Organisasi memilih antara perangkat fisik khusus dan VPN concentrator virtual berdasarkan skala, anggaran, serta seberapa banyak infrastrukturnya yang sudah berada di cloud.
| Fitur | Concentrator Perangkat Keras | VPN Concentrator Virtual |
|---|---|---|
Bentuk | Perangkat fisik khusus | Perangkat lunak yang berjalan di VM atau instans cloud |
Kinerja | Pemrosesan yang dapat diprediksi dan dirancang khusus | Skalanya mengikuti sumber daya komputasi yang mendasarinya |
Penskalaan | Memerlukan pembelian unit tambahan | Sering kali dapat diskalakan dengan menambah kapasitas komputasi atau instans |
Lokasi penerapan | Di fasilitas organisasi, di pusat data | Cloud, pusat data tervirtualisasi, atau lingkungan hibrida |
Kasus penggunaan umum | Perusahaan besar dengan volume tunnel tinggi yang stabil | Organisasi yang beroperasi secara native di cloud, dengan beban kerja yang bervariasi |
Pilihan perangkat keras—perangkat dari vendor seperti seri 7000 dan 8000 milik Mako Networks merupakan contoh umum—dirancang untuk kinerja yang konsisten dengan throughput tinggi dan cenderung dipilih ketika organisasi sudah memiliki infrastruktur lokal yang signifikan serta menginginkan kapasitas yang dapat diprediksi. Sebagai contoh, model rackmount Mako kerap disebut memiliki throughput VPN sekitar 850 Mbps, sehingga memberi gambaran konkret tentang kemampuan perangkat keras khusus sejak awal. Sebaliknya, VPN concentrator virtual berjalan sebagai perangkat lunak—kadang di server serbaguna, kadang di platform khusus seperti perangkat lunak router virtual 6WIND, yang dirancang khusus untuk meningkatkan throughput VPN pada perangkat keras standar agar mendekati kemampuan perangkat khusus — 6WIND menyebut angka hingga sekitar 18 Gbps per inti CPU dalam penerapan yang dioptimalkan, yang menunjukkan sejauh mana concentrator berbasis perangkat lunak telah mempersempit kesenjangan dengan perangkat keras yang dirancang khusus. Daya tariknya adalah fleksibilitas: menambah kapasitas ketika volume tunnel meningkat, tanpa harus menunggu pesanan perangkat keras.
Vendor VPN Concentrator Utama dan Jenis Protokol
Selain Mako dan 6WIND, sebagian besar jaringan perusahaan menjalankan fungsi concentrator melalui sejumlah nama yang sudah dikenal: Cisco (perangkat ASA khusus maupun lini Meraki yang dikelola melalui cloud), seri FortiGate dari Fortinet, GlobalProtect dari Palo Alto Networks, perangkat gateway Check Point, dan perangkat keras akses jarak jauh Aruba. Alih-alih dijual sebagai perangkat "concentrator" untuk satu fungsi saja, fitur ini sering disertakan dalam firewall atau perangkat keamanan yang lebih luas, dengan penggabungan tunnel ala concentrator sebagai salah satu dari beberapa fitur yang berjalan di perangkat keras yang sama.
Vendor-vendor ini juga terbagi berdasarkan jenis protokol yang perlu dipahami: concentrator IPsec menangani tunnel VPN site-to-site dan klien tradisional pada lapisan jaringan, dan biasanya dipilih untuk menghubungkan seluruh jaringan kantor. VPN concentrator SSL justru mengakhiri koneksi pada lapisan aplikasi, sering kali melalui browser atau klien ringan. Jenis ini cenderung dipilih untuk akses jarak jauh ketika tunnel penuh di tingkat jaringan melebihi kebutuhan—misalnya, kontraktor yang hanya perlu mengakses satu aplikasi web internal. Banyak perangkat modern mendukung kedua mode sekaligus sehingga organisasi dapat menggabungkan tunnel IPsec site-to-site dengan akses jarak jauh SSL VPN pada perangkat yang sama.
Biaya meningkat tajam seiring kapasitas. Perangkat concentrator tingkat dasar yang cocok untuk kantor kecil dapat mulai dari sekitar $200; perangkat keras kelas menengah untuk beberapa ratus tunnel simultan biasanya berharga $800 hingga $1,500; sementara penerapan perusahaan berkapasitas tinggi yang mendukung ribuan tunnel dapat menelan biaya ribuan dolar, bahkan sebelum lisensi dan kontrak dukungan diperhitungkan—struktur biaya yang sangat berbeda dari langganan VPN konsumen.
AWS Site-to-Site VPN Concentrators
Penyedia cloud memiliki solusi sendiri untuk masalah penggabungan yang sama, dan AWS merupakan contoh yang berguna untuk melihat penerapannya dalam skala besar. Alih-alih menerapkan perangkat keras fisik, AWS Site-to-Site VPN Concentrators dibangun di atas AWS Transit Gateway—layanan terkelola yang berfungsi sebagai hub pusat untuk menghubungkan beberapa VPC, jaringan lokal, dan koneksi VPN tanpa mengharuskan pelanggan menjalankan atau memperbarui perangkat keras concentrator sendiri.
Dalam model ini, setiap lokasi lokal membuat koneksi VPN site-to-site sendiri ke Transit Gateway, yang kemudian menangani perutean, pengelolaan titik akhir enkripsi, dan penskalaan di balik layar. Bagi organisasi yang infrastrukturnya sudah berjalan di AWS, ini memangkas banyak beban operasional: tidak perlu merencanakan kapasitas unit fisik ataupun mengonfigurasi failover secara manual, sementara jumlah tunnel dapat berkembang jauh melampaui kapasitas yang dapat ditangani satu perangkat lokal dengan nyaman. Konsep dasarnya sama dengan concentrator perangkat keras atau virtual—menggabungkan banyak koneksi terenkripsi ke satu titik terkelola—tetapi disediakan sebagai layanan cloud, bukan infrastruktur milik Anda.
Kemampuan Site-to-Site VPN Concentrator khusus AWS memiliki batas-batas terdokumentasi yang perlu diketahui jika Anda benar-benar sedang mengevaluasinya: layanan ini hanya dibangun di atas Transit Gateway (tidak tersedia sebagai fitur mandiri), mendukung bandwidth agregat sekitar 5 Gbps di seluruh situs yang terhubung, membatasi throughput tiap koneksi situs hingga sekitar 100 Mbps, memerlukan BGP untuk perutean alih-alih rute statis, dan umumnya ditujukan untuk penerapan dengan 25 atau lebih koneksi situs—di bawah ambang itu, attachment VPN Transit Gateway standar tanpa alat bantu khusus concentrator biasanya lebih sederhana dan memadai. Angka-angka tersebut penting karena menetapkan titik penggunaan yang cukup spesifik: skalanya cukup besar untuk membenarkan pengelolaan terpusat, sementara kebutuhan bandwidth tiap situs tetap cukup moderat agar batas per situs tidak menjadi hambatan.
Kapan Anda Benar-Benar Membutuhkan VPN Concentrator?
Untuk sebagian besar skenario site-to-site di atas, keputusan ini bukan soal pertimbangan subjektif—skalalah yang menentukan. Riset keamanan tentang penerapan akses jarak jauh umumnya menempatkan ambang sekitar 100 atau lebih koneksi jarak jauh simultan sebelum concentrator yang dirancang khusus mulai lebih ekonomis dibandingkan perangkat lunak gateway VPN yang lebih sederhana. Di bawah jumlah itu, fitur VPN bawaan firewall standar atau server VPN perangkat lunak sederhana biasanya mampu menangani beban tanpa kesulitan.
Penerapan site-to-site mengikuti logika serupa, hanya saja ukurannya berbeda. Ketika organisasi mengelola 25 atau lebih tunnel site-to-site—misalnya jaringan toko yang menghubungkan puluhan lokasi ke pusat data, jaringan rumah sakit yang menghubungkan klinik dan laboratorium diagnostik, atau bandara yang menghubungkan terminal, fasilitas kargo, dan gedung administrasi—beban pengelolaan tunnel saja sudah menjadi alasan kuat untuk memusatkan semuanya di balik perangkat keras concentrator khusus atau instans concentrator virtual. Ini bukan sekadar soal throughput mentah; manfaatnya juga berupa satu tempat untuk mengonfigurasi kebijakan perutean, memantau kondisi tunnel, dan menerapkan perubahan, tanpa harus mengutak-atik dua lusin firewall terpisah satu per satu.
Ketersediaan tinggi biasanya mulai diperlukan pada skala yang sama. Penerapan concentrator perusahaan lazim dikonfigurasi sebagai pasangan active/active (kedua unit meneruskan lalu lintas secara bersamaan dan berbagi beban), pasangan active/passive (unit siaga siap mengambil alih seketika jika unit utama gagal), atau klaster penyeimbang beban penuh yang menyebarkan ribuan tunnel ke beberapa concentrator. Mekanisme di balik failover tersebut biasanya sudah dikenal oleh teknisi jaringan: VRRP (Virtual Router Redundancy Protocol) membuat unit siaga mengambil alih alamat IP bersama jika unit utama berhenti beroperasi; HA tingkat IKE menjaga agar status tunnel yang ada tetap tersinkronisasi antarunit sehingga failover tidak memaksa setiap koneksi bernegosiasi ulang dari awal; dan beberapa vendor menambahkan fitur failover cepat dengan merek mereka sendiri untuk semakin memperkecil jeda. Semua ini bukan hal yang aneh—ini adalah pendekatan ketersediaan tinggi yang sama seperti yang sudah diterapkan tim TI pada switch inti atau server basis data, hanya diperluas ke lapisan VPN karena tanpa mekanisme tersebut, gangguan pada concentrator akan sekaligus memutus konektivitas setiap kantor cabang atau pekerja jarak jauh yang bergantung padanya.
Jika semua itu tidak menggambarkan situasi Anda—Anda tidak mengelola puluhan tunnel site-to-site, tidak memiliki staf TI yang menyiapkan pasangan failover, dan "akses jarak jauh" bagi Anda berarti laptop dan ponsel sendiri, bukan tenaga kerja yang tersebar—concentrator menyelesaikan masalah yang tidak Anda hadapi.
VPN Concentrator vs. VPN Pribadi
Di sinilah kedua teknologi ini paling sering tertukar, jadi perbedaannya perlu dijelaskan secara langsung. Tugas VPN concentrator adalah menerima banyak koneksi masuk—dari kantor cabang, karyawan jarak jauh, atau jaringan mitra—dan merutekannya dengan aman ke jaringan internal satu organisasi. Ini adalah infrastruktur yang dioperasikan perusahaan di tepi jaringannya sendiri, dan lalu lintas yang dikelolanya adalah milik orang lain: karyawan, kontraktor, dan mitra site-to-site.
Aplikasi VPN pribadi seperti Guru VPN melakukan hal yang sama sekali berbeda. Alih-alih mengakhiri koneksi milik orang lain, aplikasi ini melindungi lalu lintas keluar milik satu orang—mengenkripsi data yang keluar dari perangkat Anda dan merutekannya melalui server pilihan Anda agar aktivitas penjelajahan tidak terekspos pada jaringan yang sedang Anda gunakan. Tidak ada sekumpulan tunnel masuk yang harus dikelola, tabel perutean site-to-site, atau pasangan failover yang perlu dikonfigurasi. Ini adalah satu koneksi terenkripsi antara perangkat Anda dan server, yang dirancang untuk privasi individu, bukan akses jaringan perusahaan. Penyiapannya kira-kira hanya selama memasang Guru VPN dan memilih lokasi, tanpa perlu menyiapkan perangkat keras atau mengonfigurasi kebijakan IKE.
Mengapa Kebanyakan Orang Tidak Membutuhkan VPN Concentrator
Jika Anda membaca sampai sejauh ini sambil bertanya-tanya apakah kantor rumahan atau tim kecil Anda membutuhkan infrastruktur setingkat concentrator, jawaban jujurnya hampir pasti tidak—dan itu kabar baik, karena artinya solusinya jauh lebih sederhana daripada semua yang dijelaskan di atas. Yang sebenarnya Anda butuhkan adalah enkripsi yang andal untuk lalu lintas Anda sendiri, server di lokasi yang Anda perlukan, serta aplikasi yang tidak memerlukan latar belakang jaringan untuk dikonfigurasi.
| Kebutuhan | VPN Concentrator | Guru VPN |
|---|---|---|
Yang dilindungi | Seluruh lalu lintas masuk suatu organisasi | Lalu lintas keluar perangkat Anda sendiri |
Pengguna umum | Administrator TI/jaringan | Individu, pekerja lepas, tim kecil |
Kerumitan penyiapan | Memerlukan penyediaan perangkat, kebijakan IKE, dan tabel perutean | Pasang, pilih server, lalu hubungkan |
Memerlukan perangkat keras | Sering kali ya (atau instans virtual) | Tidak—berjalan sebagai aplikasi |
Model biaya | Anggaran lisensi/perangkat keras perusahaan | Paket konsumen yang sederhana |
Guru VPN berfokus pada kebutuhan sehari-hari: enkripsi kuat pada setiap koneksi, banyak pilihan lokasi server agar Anda selalu dekat dengan server yang cepat, serta struktur harga yang dirancang untuk individu, bukan siklus pengadaan perusahaan. Bandingkan paket Guru VPN saat ini dengan seberapa sering Anda terhubung—pengguna sesekali dan pekerja jarak jauh harian cenderung memilih tingkat paket yang berbeda. Rincian lengkap, termasuk apa saja yang tersedia di tiap tingkat, dapat dilihat di halaman harga, dan Anda dapat memeriksa ragam lokasi yang tersedia di daftar server sebelum memutuskan apakah wilayah yang Anda butuhkan tercakup.
Pertanyaan yang Sering Diajukan
VPN concentrator digunakan untuk menggabungkan banyak koneksi VPN masuk—dari karyawan jarak jauh atau kantor cabang—ke satu titik di jaringan organisasi yang dikelola secara terpusat, serta menangani autentikasi, enkripsi, dan perutean tunnel dalam skala besar.
Concentrator perangkat keras adalah peralatan fisik khusus yang dirancang untuk pemrosesan VPN dengan throughput tinggi, sedangkan VPN concentrator virtual adalah perangkat lunak yang berjalan di mesin virtual atau instans cloud—lebih fleksibel untuk diskalakan, meskipun kinerjanya biasanya dibatasi oleh infrastruktur yang mendasarinya.
Jarang. Sebagian besar bisnis kecil jauh di bawah ambang jumlah koneksi yang membuat concentrator menjadi pilihan hemat biaya, dan fitur VPN pada firewall standar atau aplikasi VPN pribadi dapat memenuhi kebutuhan mereka dengan kerumitan yang jauh lebih rendah.
Secara konsep, ya—keduanya menggabungkan dan mengelola beberapa tunnel VPN—tetapi versi AWS berjalan sebagai layanan terkelola melalui Transit Gateway, bukan melalui perangkat fisik yang Anda miliki dan pelihara.
Kesimpulan
VPN concentrator menyelesaikan masalah spesifik dalam skala besar: menghubungkan puluhan atau ratusan situs dan pengguna jarak jauh dengan aman ke jaringan satu organisasi tanpa membuat pengelolaannya kacau. Baik menggunakan perangkat keras khusus, instans virtual, maupun layanan cloud terkelola seperti opsi Transit Gateway dari AWS, tugas dasarnya sama—memusatkan, mengautentikasi, mengenkripsi, dan merutekan koneksi. Namun, bagi siapa pun yang kebutuhannya di bawah skala perusahaan, jawaban yang jauh lebih sederhana dan praktis adalah VPN pribadi yang melindungi lalu lintas Anda sendiri tanpa beban infrastruktur. Guru VPN dibuat tepat untuk kebutuhan sehari-hari tersebut.