EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Konsantratörleri Açıklaması: Nedirler ve Nasıl Çalışırlar?


 Öne çıkanlar

- VPN konsantratörleri, uzaktaki çalışanlardan veya şube ofislerinden gelen çok sayıda VPN tünelini tek bir kuruluşun ağına bağlayıp yönetir.
- Başlıca iki biçimde sunulurlar: özel donanım cihazları ve standart sunucularda ya da bulut örneklerinde çalışan sanal (yazılım tabanlı) konsantratörler.
- AWS Site-to-Site VPN Concentrators, fiziksel cihazlar yerine Transit Gateway üzerine kurulu, yönetilen bir bulut hizmeti olarak aynı toplama sorununu çözer.
- Konsantratörler genellikle bir kuruluş aynı anda 100+ uzak bağlantı veya 25+ site-to-site tünel yönetmeye başladığında anlamlı hale gelir — çoğu küçük işletmenin veya bireyin ihtiyaç duyacağının çok ötesinde.
- Guru VPN gibi kişisel bir VPN tamamen farklı bir sorunu çözer: bir kişinin kendi giden trafiğini korur; bir kuruluşun gelen bağlantılarını merkezileştirmez.
Kurumsal ağ iletişimi hakkında araştırma yaptıysanız, muhtemelen "VPN concentrator" terimiyle karşılaşmış ve bunun kişisel VPN uygulamalarına güç veren teknolojinin daha havalı bir adı olup olmadığını merak etmişsinizdir. Tam olarak öyle değil. Kişisel VPN uygulamalarından Guru VPN tek bir cihazdan çıkan trafiği korurken VPN konsantratörleri, tek bir kuruluşun ağına aynı anda giren onlarca, yüzlerce, hatta binlerce şifreli tüneli bir araya getirip yönetmek için özel olarak tasarlanmış donanım veya yazılımlardır. VPN konsantratörlerinin gerçekte ne yaptığını — nasıl kurulduğunu ve kurumsal altyapıyla kişisel gizlilik araçları arasındaki sınırın nerede olduğunu — anlamak, hangi kategorinin sizin durumunuz için geçerli olduğunu belirlemeyi çok daha kolaylaştırır.
Bu makalede bu cihazların nasıl çalıştığı, donanım ve sanal kurulumlar arasındaki fark, AWS'nin aynı sorunu bulutta nasıl ele aldığı ve bireylerin ve küçük ekiplerin büyük çoğunluğunun neden kurumsal konsantratör altyapısına benzeyen çözümler yerine basit bir kişisel VPN'den daha fazla yarar sağlayacağı ele alınıyor.
Önemli Noktalar
- VPN konsantratörleri, uzaktaki çalışanlardan veya şube ofislerinden gelen çok sayıda VPN tünelini tek bir kuruluşun ağına bağlayıp yönetir.
- Başlıca iki biçimde sunulurlar: özel donanım cihazları ve standart sunucularda ya da bulut örneklerinde çalışan sanal (yazılım tabanlı) konsantratörler.
- AWS Site-to-Site VPN Concentrators, fiziksel cihazlar yerine Transit Gateway üzerine kurulu, yönetilen bir bulut hizmeti olarak aynı toplama sorununu çözer.
- Konsantratörler genellikle bir kuruluş aynı anda 100+ uzak bağlantı veya 25+ site-to-site tünel yönetmeye başladığında anlamlı hale gelir — çoğu küçük işletmenin veya bireyin ihtiyaç duyacağının çok ötesinde.
- Guru VPN gibi kişisel bir VPN tamamen farklı bir sorunu çözer: bir kişinin kendi giden trafiğini korur; bir kuruluşun gelen bağlantılarını merkezileştirmez.
Peki VPN Konsantratörleri Tam Olarak Nedir?
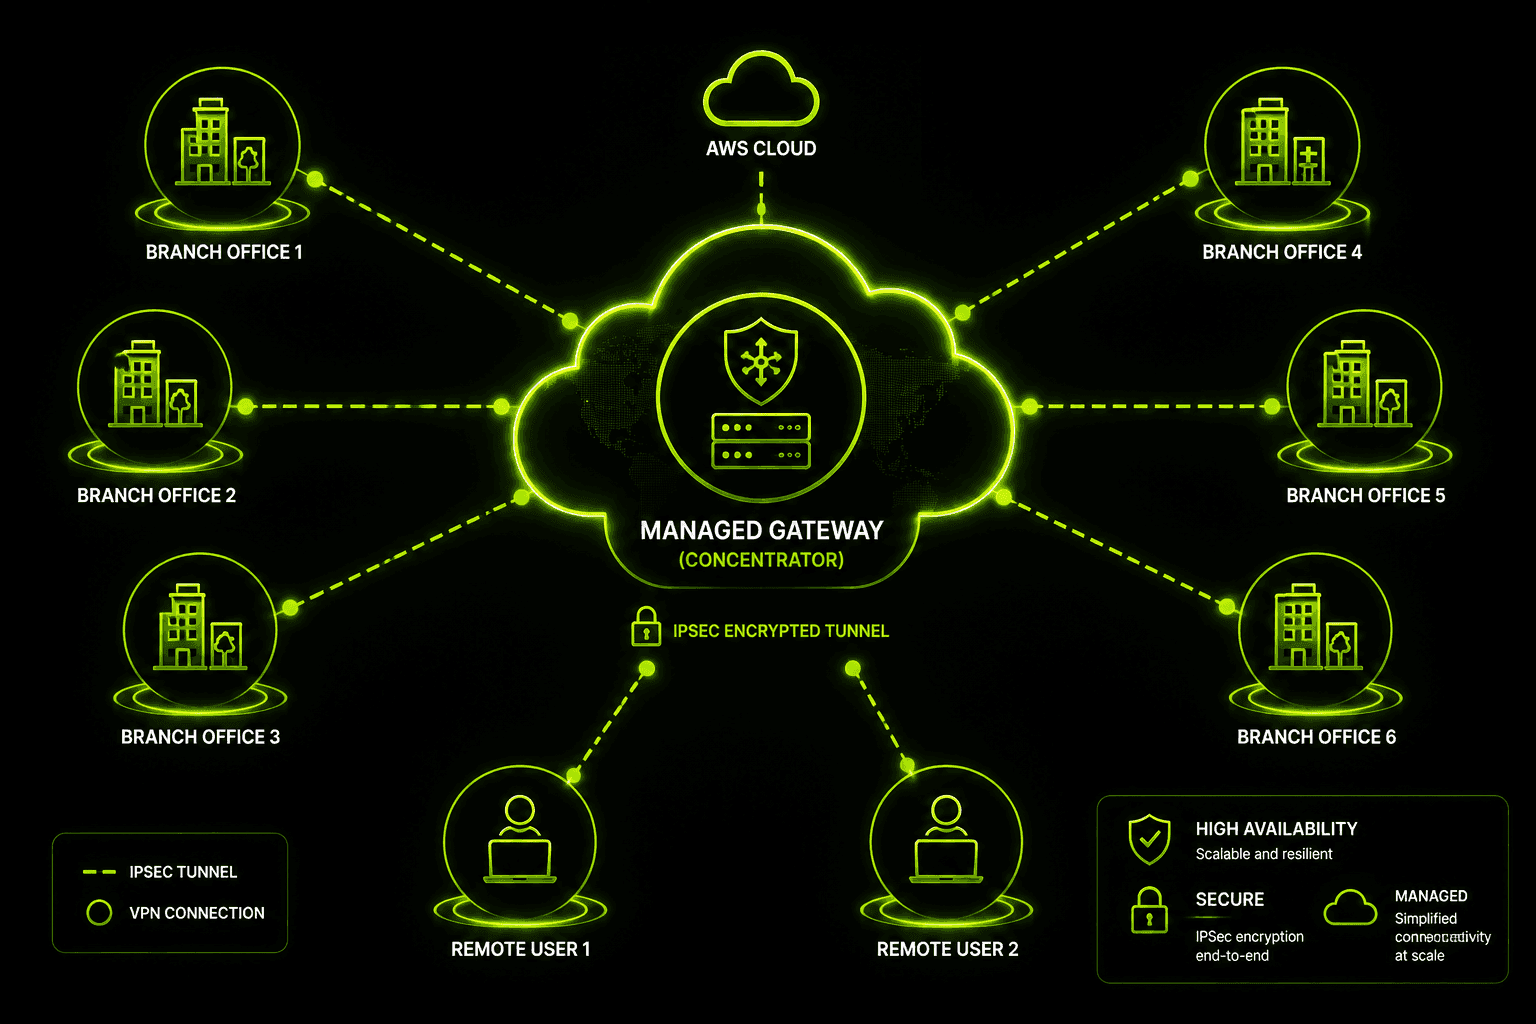
Temel olarak VPN konsantratörü, ağın kenarında yer alan ve çok sayıda VPN bağlantısını tek bir noktada sonlandıran bir cihazdır — ya da aynı işi yapan bir yazılımdır. Bir şirketin her biri birkaç tüneli yönetsin diye onlarca ayrı güvenlik duvarı yapılandırması yerine, tüm trafik her bağlantıyı doğrulayan, içinden geçen trafiği şifreleyip çözen ve dahili ağ içinde doğru hedefe yönlendiren tek bir konsantratöre aktarılır.
Bu terim en çok uzaktan erişim VPN'leri (çalışanların kurumsal ağa bağlanması) ve site-to-site VPN'ler (iki veya daha fazla ofis konumunun, veri merkezinin ya da bulut ortamının kalıcı olarak birbirine bağlanması) bağlamında kullanılır. Her iki durumda da konsantratörün görevi aynıdır: tünel yönetimini ağ geneline dağıtmak yerine tüm şifreli trafiğin birleştiği, iyi yönetilen tek bir nokta olmak.
VPN Konsantratörleri Nasıl Çalışır?
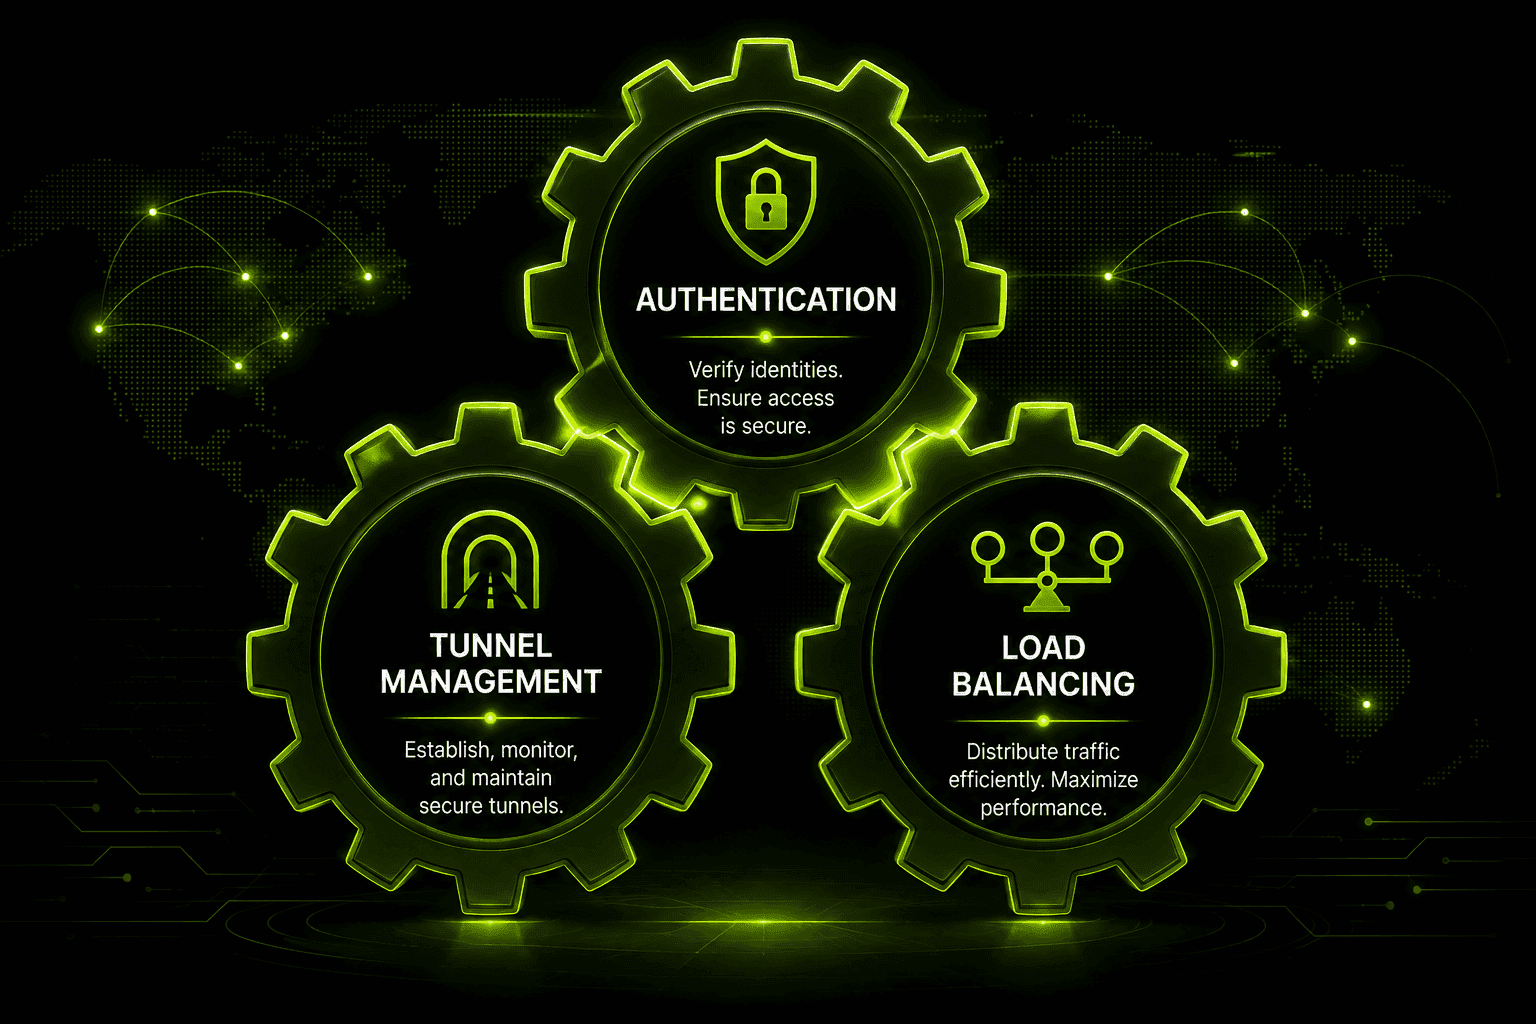
Çalışan bir konsantratörün içinde aşağı yukarı sürekli olarak üç işlem gerçekleşir.
Kimlik doğrulama ilk sırada gelir. Bir tünelin kurulmasına izin verilmeden önce konsantratör, bağlanmaya çalışan kişinin — ya da şeyin — kimliğini genellikle merkezi bir dizin hizmeti, sertifika yetkilisi veya RADIUS sunucusu üzerinden doğrular. Böylece saldırganın bir VPN istemcisini konsantratörün herkese açık IP adresine yönlendirip sisteme girmesi engellenir.
Tünel yönetimi etkin bağlantıların her birini sürekli olarak sürdürme işidir: tünel ilk kurulduğunda şifreleme parametrelerini belirlemek, güvenlik için düzenli aralıklarla anahtarları yenilemek, sessiz kalan tünelleri izlemek ve normal biçimde sona eren ya da zaman aşımına uğrayan oturumları kapatmak. Aynı anda yüzlerce bağlantıyı yöneten bir konsantratörde bu kayıt ve yönetim işleri hiç durmaz.
Yük dengeleme trafik hacmi tek bir işlem biriminin rahatça kaldırabileceği düzeyi aştığında gerekli hale gelir. Kurumsal konsantratörler — ve sanal konsantratör kümeleri — gelen tünelleri ve bunların trafiğini birden çok işlem yoluna dağıtır. Böylece tek bir nokta darboğaz haline gelmez ve birimdeki donanım arızası tüm bağlantıları kesmez.
Donanım ve Sanal VPN Konsantratörleri
Konsantratörler tek bir biçimle sınırlı değildir. Kuruluşlar, ölçeğe, bütçeye ve altyapılarının ne kadarının zaten bulutta olduğuna bağlı olarak özel fiziksel cihazlar ile sanal VPN konsantratörleri arasında seçim yapar.
| Özellik | Donanım Konsantratörü | Sanal VPN Konsantratörü |
|---|---|---|
Biçim | Özel fiziksel cihaz | VM veya bulut örneğinde çalışan yazılım |
Performans | Öngörülebilir, amaca özel işlem gücü | Altta yatan işlem kaynaklarıyla ölçeklenir |
Ölçeklendirme | Ek cihazlar satın almayı gerektirir | Genellikle işlem gücü veya örnek ekleyerek ölçeklenir |
Kurulum konumu | Şirket içinde, bir veri merkezinde | Bulut, sanallaştırılmış veri merkezi veya hibrit ortam |
Tipik kullanım alanı | Düzenli ve yüksek tünel hacmine sahip büyük kuruluşlar | Bulut tabanlı kuruluşlar, değişken iş yükleri |
Donanım seçenekleri — yaygın örnekleri arasında Mako Networks'ün 7000 ve 8000 serisi cihazları bulunur — tutarlı ve yüksek aktarım hızlı performans için tasarlanmıştır. Önemli ölçüde şirket içi altyapıya sahip olan ve öngörülebilir kapasite isteyen kuruluşlar bunları tercih etme eğilimindedir. Örneğin Mako'nun rafa monte edilen modelleri, genellikle yaklaşık 850 Mbps VPN aktarım hızına sahip olarak anılır; bu da özel donanımın kutudan çıktığı haliyle sunduğu kapasiteye somut bir örnek verir. Buna karşılık sanal VPN konsantratörleri yazılım olarak çalışır — bazen genel amaçlı sunucularda, bazen de 6WIND'in sanal yönlendirici yazılımı gibi özel platformlarda. Bu yazılım, standart donanımdaki VPN aktarım hızını özel cihazların sunduğu düzeye yaklaştırmak üzere geliştirilmiştir — 6WIND, optimize edilmiş kurulumlarda CPU çekirdeği başına yaklaşık 18 Gbps'ye kadar değerler bildirmiştir. Bu, yazılım tabanlı konsantratörlerin amaca özel donanımla aradaki farkı ne ölçüde kapattığını gösterir. Esneklik, bunların cazibesini oluşturur: tünel hacmi arttığında donanım siparişini beklemeden kapasiteyi artırabilirsiniz.
Başlıca VPN Konsantratörü Tedarikçileri ve Protokol Türleri
Mako ve 6WIND'in yanı sıra çoğu kurumsal ağ, konsantratör işlevlerini birkaç tanıdık ad üzerinden yürütür: Cisco (hem özel ASA cihazları hem de Meraki'nin bulut üzerinden yönetilen ürün serisi), Fortinet'in FortiGate serisi, Palo Alto Networks'ün GlobalProtect'i, Check Point'in ağ geçidi cihazları ve Aruba'nın uzaktan erişim donanımları. Bu işlevler, yalnızca tek bir iş için kullanılan bir "konsantratör" cihazı olarak satılmak yerine genellikle daha kapsamlı bir güvenlik duvarı veya güvenlik cihazına dahil edilir; tünelleri konsantratör tarzında bir araya getirme, aynı donanımda çalışan çeşitli özelliklerden biridir.
Bu tedarikçiler ayrıca anlaşılması gereken bir protokol ayrımına göre de farklılaşır: IPsec konsantratörleri geleneksel site-to-site ve istemci VPN tünellerini ağ katmanında yönetir ve genellikle tüm ofis ağlarını birbirine bağlamak için tercih edilir. SSL VPN konsantratörleri ise bağlantıları uygulama katmanında, çoğunlukla tarayıcı veya hafif bir istemci üzerinden sonlandırır. Tam ağ düzeyinde bir tünele ihtiyaç duyulmayan uzaktan erişim senaryolarında tercih edilirler; örneğin yalnızca tek bir dahili web uygulamasına erişmesi gereken bir yüklenici. Birçok modern cihaz her iki modu aynı anda destekleyerek kuruluşların aynı cihazda site-to-site IPsec tünellerini SSL VPN uzaktan erişimiyle birlikte kullanmasına olanak tanır.
Maliyet, kapasite arttıkça hızla yükselir. Küçük bir ofise uygun giriş seviyesi konsantratör cihazları yaklaşık $200 civarından başlayabilir. Aynı anda birkaç yüz tünel için tasarlanan orta seviye donanımlar genellikle $800 ile $1,500 arasındadır. Binlerce tüneli destekleyen yüksek kapasiteli kurumsal kurulumların maliyeti ise lisans ve destek sözleşmeleri hesaba katılmadan önce bile binlerce dolara ulaşabilir — bu maliyet yapısının tüketici VPN aboneliğiyle pek ilgisi yoktur.
AWS Site-to-Site VPN Konsantratörleri
Bulut sağlayıcılarının aynı toplama sorununa yönelik kendi çözümleri vardır ve AWS, bu yaklaşımın büyük ölçekte nasıl işlediğine iyi bir örnektir. Fiziksel donanım kurmak yerine AWS Site-to-Site VPN Concentrators, birden fazla VPC'yi, şirket içi ağı ve VPN bağlantısını birbirine bağlayan merkezi bir merkez görevi gören yönetilen bir hizmet olan AWS Transit Gateway üzerine kuruludur. Böylece müşterilerin herhangi bir konsantratör donanımını çalıştırması veya güncellemesi gerekmez.
Bu modelde her şirket içi konum, Transit Gateway'e kendi site-to-site VPN bağlantısını kurar. Transit Gateway daha sonra yönlendirmeyi, şifreleme uç noktalarının yönetimini ve ölçeklendirmeyi arka planda üstlenir. Altyapısını zaten AWS üzerinde çalıştıran bir kuruluş için bu, önemli ölçüde işletim yükünü ortadan kaldırır: fiziksel cihazlar için kapasite planlaması veya manuel yük devretme yapılandırması gerekmez ve tünel sayısı tek bir şirket içi cihazın rahatça destekleyebileceği düzeyin çok üzerine çıkabilir. Temelde donanım veya sanal konsantratörle aynı kavram söz konusudur — birçok şifreli bağlantıyı yönetilen tek bir noktada bir araya getirmek — ancak sahip olduğunuz altyapı yerine bulut hizmeti olarak sunulur.
AWS'nin özel Site-to-Site VPN Concentrator özelliğinin değerlendirilirken bilinmesi gereken, belgelenmiş belirli sınırları vardır: yalnızca Transit Gateway üzerinde çalışır (tek başına kullanılabilen bir özellik değildir), bağlı tüm konumlar genelinde toplamda yaklaşık 5 Gbps bant genişliğini destekler, her bir konum bağlantısındaki aktarım hızını yaklaşık 100 Mbps ile sınırlar, statik rotalar yerine yönlendirme için BGP gerektirir ve genellikle 25 veya daha fazla konum bağlantısı olan kurulumlar için sunulur — bu eşiğin altında, konsantratöre özgü araçları kullanmayan standart bir Transit Gateway VPN bağlantısı genellikle daha basit ve yeterlidir. Bu sayılar önemlidir çünkü özelliğin uygun olduğu alanı belirler: merkezi yönetimi haklı çıkaracak kadar büyük, ancak konum başına bant genişliği gereksinimleri konum başına sınırın darboğaz oluşturmayacağı kadar mütevazı kurulumlar.
VPN Konsantratörüne Gerçekten Ne Zaman İhtiyaç Duyarsınız?
Yukarıdaki site-to-site senaryolarının çoğunda karar kişisel bir değerlendirmeye pek bağlı değildir; ölçek belirleyicidir. Uzaktan erişim kurulumlarına ilişkin güvenlik araştırmaları, amaca özel bir konsantratörün daha basit VPN ağ geçidi yazılımına kıyasla maliyetini karşılamaya başlaması için eşiği genellikle aynı anda 100 veya daha fazla uzak bağlantı civarına koyar. Bu sayının altında standart bir güvenlik duvarının yerleşik VPN özelliği veya mütevazı bir yazılım VPN sunucusu genellikle yükü zorlanmadan kaldırır.
Site-to-site kurulumlarda da benzer bir mantık geçerlidir; yalnızca ölçüt farklıdır. Bir kuruluş 25 veya daha fazla site-to-site tünel yönetmeye başladığında — onlarca mağazayı merkezi bir veri merkezine bağlayan bir perakende zinciri, klinikleri ve tanı laboratuvarlarını birbirine bağlayan bir hastane ağı, terminalleri, kargo tesislerini ve idari binaları birbirine bağlayan bir havalimanı — yalnızca tünel yönetiminin yükü bile her şeyi özel donanımlı veya sanal bir konsantratör örneği arkasında merkezileştirmek için güçlü bir gerekçeye dönüşür. Mesele yalnızca ham aktarım hızı değildir; iki düzine ayrı güvenlik duvarını tek tek elle güncellemek yerine yönlendirme politikasını yapılandırabileceğiniz, tünellerin durumunu izleyebileceğiniz ve değişiklikleri uygulayabileceğiniz tek bir yere sahip olmaktır.
Yüksek erişilebilirlik de genellikle bu aşamada gündeme gelir. Kurumsal konsantratör kurulumları çoğunlukla active/active çiftler (her iki birim de trafiği aynı anda geçirip yükü paylaşır), active/passive çiftler (birincil birim arızalanırsa anında devralmaya hazır bir yedek birim) veya binlerce tüneli birkaç konsantratöre dağıtan tam yük dengeleme kümeleri olarak yapılandırılır. Yük devretmenin işleyişi genellikle tüm ağ mühendislerinin aşina olduğu mekanizmalara dayanır: VRRP (Virtual Router Redundancy Protocol), birincil birim devre dışı kalırsa yedek birimin paylaşılan IP adresini devralmasını sağlar; IKE düzeyindeki HA, yük devretme sırasında her bağlantının baştan anlaşma yapmasını önlemek için birimler arasında mevcut tünel durumunu eşzamanlı tutar; ayrıca bazı tedarikçiler bu kesintiyi daha da kısaltmak üzere kendi markalı hızlı yük devretme özelliklerini ekler. Bunların hiçbiri sıra dışı değildir — konsantratör katmanı için uygulanmış, BT ekiplerinin çekirdek anahtarlara veya veri tabanı sunucularına zaten uyguladığı yüksek erişilebilirlik yaklaşımının aynısıdır. Aksi halde bir konsantratör kesintisi, arkasındaki tüm şubelerin veya uzaktaki çalışanların bağlantısını aynı anda koparır.
Bunların hiçbiri durumunuzu anlatmıyorsa — onlarca site-to-site tünel yönetmiyorsanız, BT personeliniz yedek çiftler kurmuyorsa ve sizin için "uzaktan erişim" dağınık bir çalışan kadrosu yerine kendi dizüstü bilgisayarınız ve telefonunuz anlamına geliyorsa — konsantratör, sahip olmadığınız bir sorunu çözer.
VPN Konsantratörü ve Kişisel VPN
Bu iki teknolojinin en sık karıştırıldığı nokta burasıdır; bu nedenle aradaki farkı açıkça belirtmekte fayda var. VPN konsantratörünün görevi şube ofislerinden, uzaktaki çalışanlardan veya iş ortağı ağlarından gelen çok sayıda bağlantıyı tek bir kuruluşun dahili ağına güvenli biçimde yönlendirmektir. Bu, bir şirketin kendi ağ sınırında işlettiği altyapıdır ve yönettiği trafik başkalarına aittir: çalışanlara, yüklenicilere ve site-to-site iş ortaklarına.
Kişisel VPN uygulamalarından Guru VPN tamamen farklı bir iş yapar. Başkalarının bağlantılarını sonlandırmak yerine tek bir kişinin kendi giden trafiğini korur — cihazınızdan çıkanları şifreler ve seçtiğiniz bir sunucu üzerinden yönlendirir. Böylece gezinme etkinliğiniz bağlı olduğunuz ağda açığa çıkmaz. Yönetilecek bir gelen tünel filosu, site-to-site yönlendirme tablosu veya yapılandırılacak bir yedek çift yoktur. Kurumsal ağa erişimden ziyade bireysel gizlilik için tasarlanmış, cihazınızla bir sunucu arasındaki tek bir şifreli bağlantıdır. Kurulumu, donanım tedarik etmek veya IKE ilkelerini yapılandırmak yerine Guru VPN'i yükleyip bir konum seçmek kadar sürer.
Çoğu Kişinin VPN Konsantratörüne İhtiyacı Yok
Buraya kadar okuyup ev ofisinizin veya küçük ekibinizin konsantratör düzeyinde altyapıya ihtiyaç duyup duymadığını merak ettiyseniz, dürüst yanıt neredeyse kesinlikle hayırdır — bu iyi bir şeydir, çünkü çözüm yukarıda anlatılan her şeyden çok daha basittir. İhtiyacınız olan şey kendi trafiğiniz için güvenilir şifreleme, önem verdiğiniz konumlarda sunucular ve yapılandırmak için ağ iletişimi bilgisi gerektirmeyen bir uygulamadır.
| İhtiyaç | VPN Konsantratörü | Guru VPN |
|---|---|---|
Neyi korur? | Bir kuruluşun gelen trafiğinin tamamını | Kendi cihazınızın giden trafiğini |
Tipik kullanıcı | BT/ağ yöneticileri | Bireyler, serbest çalışanlar, küçük ekipler |
Kurulum karmaşıklığı | Tedarik, IKE ilkesi ve yönlendirme tabloları gerektirir | Yükleyin, sunucu seçin, bağlanın |
Donanım gerekir mi? | Genellikle evet (veya sanal bir örnek) | Hayır — uygulama olarak çalışır |
Maliyet modeli | Kurumsal lisanslama/donanım bütçesi | Basit tüketici planları |
Guru VPN, sorunun günlük kullanım tarafına odaklanır: her bağlantıda güçlü şifreleme, hızlı bir sunucuya her zaman yakın olmanız için geniş sunucu konumu seçeneği ve kurumsal satın alma döngüleri yerine bireylere göre oluşturulmuş bir fiyatlandırma yapısı. Mevcut Guru VPN planlarını gerçekte ne sıklıkta bağlandığınıza göre karşılaştırmakta fayda var — ara sıra kullananlar ile her gün uzaktan çalışanlar genellikle farklı paketleri tercih eder. Her pakete nelerin dahil olduğunu da içeren tüm ayrıntıları şu sayfada görebilirsiniz: fiyatlandırma sayfası. İhtiyacınız olan bölgeleri kapsayıp kapsamadığına karar vermeden önce mevcut konum seçeneklerini sunucu listesinde inceleyebilirsiniz.
Sıkça Sorulan Sorular
Uzaktaki çalışanlardan veya şube ofislerinden gelen çok sayıda VPN bağlantısını, kuruluşun ağında merkezi olarak yönetilen tek bir noktada birleştirmek için kullanılırlar. Kimlik doğrulama, şifreleme ve tünel yönlendirmesini büyük ölçekte gerçekleştirirler.
Donanım konsantratörü, yüksek aktarım hızlı VPN işlemleri için tasarlanmış özel fiziksel bir cihazdır. Sanal VPN konsantratörü ise sanal makinede veya bulut örneğinde çalışan yazılımdır; ölçeklendirmesi daha esnektir ancak performansı genellikle altta yatan altyapının kapasitesiyle sınırlıdır.
Nadiren. Çoğu küçük işletme, konsantratörün maliyet açısından avantajlı hale geldiği bağlantı sayısı eşiklerinin oldukça altındadır. Standart bir güvenlik duvarının VPN özelliği veya kişisel VPN uygulaması, ihtiyaçlarını çok daha az karmaşıklıkla karşılar.
Kavramsal olarak evet — ikisi de birden çok VPN tünelini bir araya getirip yönetir — ancak AWS sürümü, sahip olup bakımını yaptığınız fiziksel cihazlar yerine Transit Gateway üzerinden sunulan yönetilen bir hizmet olarak çalışır.
Sonuç
VPN konsantratörleri belirli ve büyük ölçekli bir sorunu çözer: bu yönetim işini kaosa dönüştürmeden onlarca veya yüzlerce uzak konumu ve kullanıcıyı tek bir kuruluşun ağına güvenli biçimde bağlamak. Bu iş özel donanım, sanal bir örnek veya AWS'nin Transit Gateway seçeneği gibi yönetilen bir bulut hizmetiyle yürütülebilir; temelde yapılan iş aynıdır — merkezileştirmek, kimlik doğrulamak, şifrelemek ve yönlendirmek. Ancak kurumsal ölçeğin dışındaki herkes için çok daha basit ve pratik çözüm, altyapı yükü olmadan kendi trafiğinizi koruyan kişisel bir VPN kullanmaktır. Guru VPN tam da bu günlük kullanım senaryosu için geliştirildi.