EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Concentratori VPN: cosa sono e come funzionano


 Punti chiave

- I concentratori VPN aggregano e gestiscono un gran numero di tunnel VPN in ingresso — da dipendenti remoti o filiali — verso la rete di un'unica organizzazione.
- Esistono in due forme principali: appliance hardware dedicate e concentratori virtuali (basati su software), eseguiti su server standard o istanze cloud.
- Il servizio AWS Site-to-Site VPN Concentrators gestisce lo stesso problema di aggregazione come servizio cloud gestito, basato su Transit Gateway anziché su apparati fisici.
- In genere i concentratori diventano utili quando un'organizzazione gestisce 100+ connessioni remote simultanee o 25+ tunnel site-to-site, ben oltre le esigenze della maggior parte delle piccole imprese e dei singoli utenti.
- Una VPN personale come Guru VPN risolve un problema del tutto diverso: protegge il traffico in uscita di una persona, anziché centralizzare le connessioni in ingresso di un'organizzazione.
Se hai dedicato del tempo a informarti sul networking aziendale, probabilmente ti sei imbattuto nel termine "concentratore VPN" e ti sei chiesto se sia solo un nome più sofisticato per la stessa tecnologia alla base delle app VPN personali. Non proprio. Un'app VPN personale come Guru VPN protegge il traffico in uscita da un singolo dispositivo; i concentratori VPN sono hardware o software progettati appositamente per aggregare e gestire decine, centinaia o persino migliaia di tunnel crittografati diretti contemporaneamente alla rete di un'unica organizzazione. Capire cosa fanno davvero i concentratori VPN, come sono realizzati e dove passa il confine tra infrastruttura aziendale e strumenti per la privacy personale aiuta a stabilire con molta più facilità quale categoria si adatta alla propria situazione.
Questo articolo spiega come funzionano questi dispositivi, quali sono le differenze tra le implementazioni hardware e virtuali, come AWS affronta lo stesso problema nel cloud e perché una semplice VPN personale soddisfa meglio le esigenze della grande maggioranza dei singoli utenti e dei piccoli team rispetto a qualsiasi infrastruttura di concentratori aziendali.
Punti chiave
- I concentratori VPN aggregano e gestiscono un gran numero di tunnel VPN in ingresso — da dipendenti remoti o filiali — verso la rete di un'unica organizzazione.
- Esistono in due forme principali: appliance hardware dedicate e concentratori virtuali (basati su software), eseguiti su server standard o istanze cloud.
- Il servizio AWS Site-to-Site VPN Concentrators gestisce lo stesso problema di aggregazione come servizio cloud gestito, basato su Transit Gateway anziché su apparati fisici.
- In genere i concentratori diventano utili quando un'organizzazione gestisce 100+ connessioni remote simultanee o 25+ tunnel site-to-site, ben oltre le esigenze della maggior parte delle piccole imprese e dei singoli utenti.
- Una VPN personale come Guru VPN risolve un problema del tutto diverso: protegge il traffico in uscita di una persona, anziché centralizzare le connessioni in ingresso di un'organizzazione.
Ma, in concreto, cosa sono i concentratori VPN?
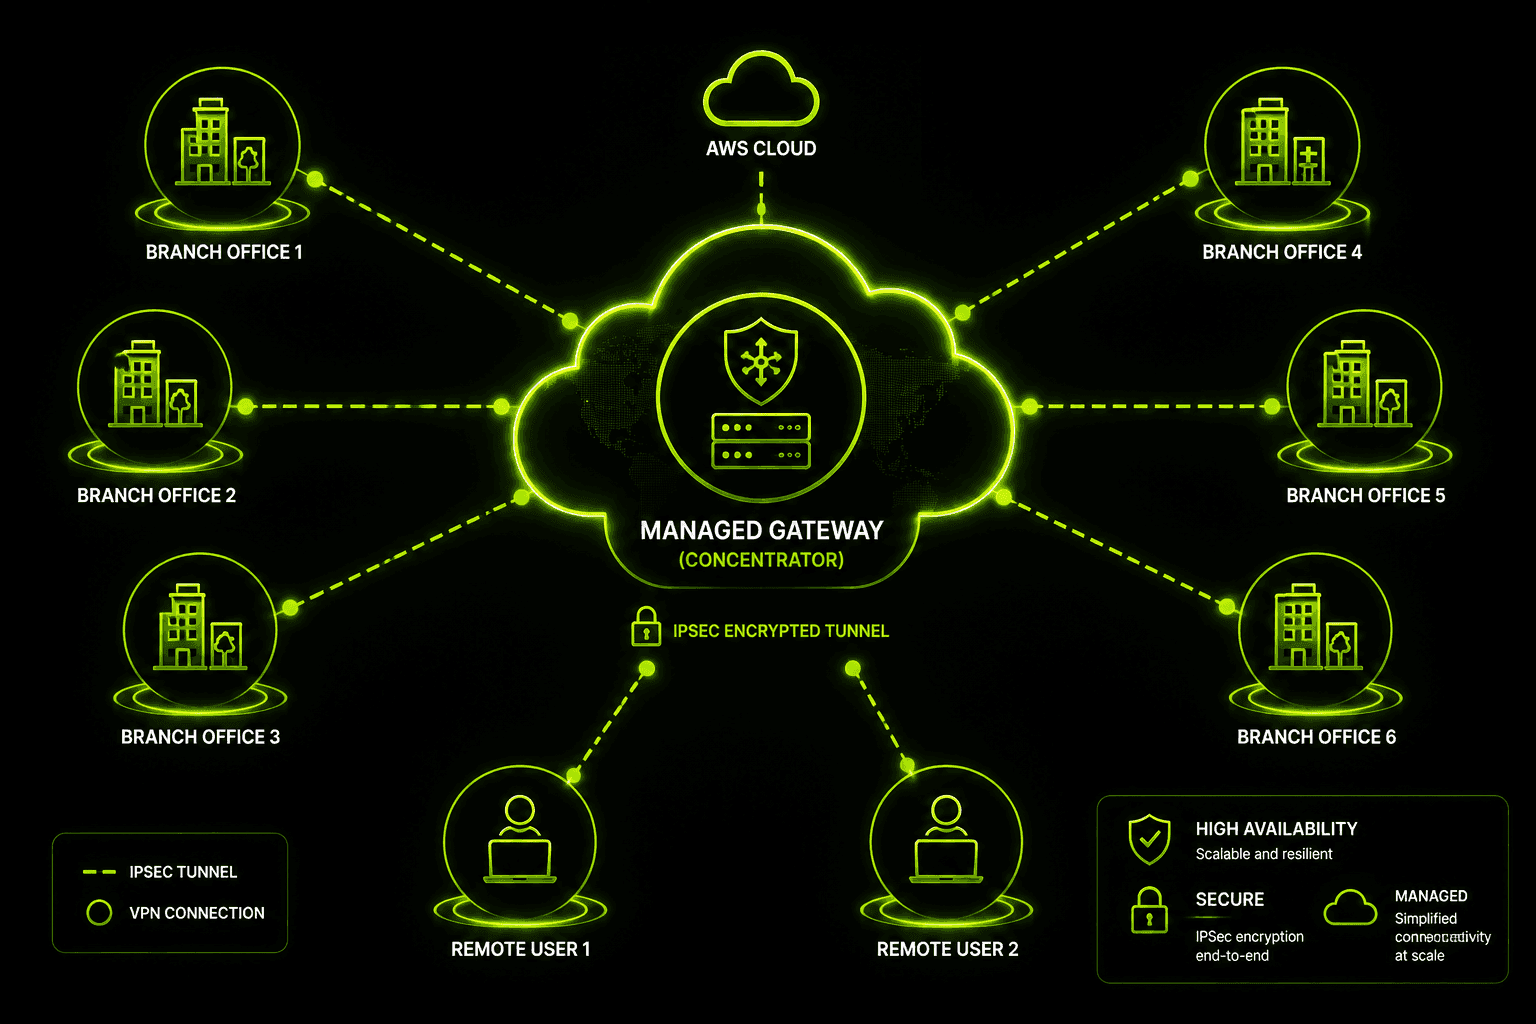
In sostanza, un concentratore VPN è un dispositivo — o un software che svolge lo stesso ruolo — collocato al margine di una rete, che termina un gran numero di connessioni VPN in un unico punto. Invece di configurare decine di firewall distinti perché gestiscano ciascuno pochi tunnel, tutto il traffico viene convogliato in un solo concentratore, che autentica ogni connessione, crittografa e decifra il traffico che lo attraversa e lo instrada verso la destinazione corretta all'interno della rete interna.
Il termine ricorre soprattutto nel contesto delle VPN ad accesso remoto (che collegano i singoli dipendenti alla rete aziendale) e delle VPN site-to-site (che collegano stabilmente tra loro due o più sedi, centri dati o ambienti cloud). In entrambi i casi, il concentratore svolge lo stesso compito: essere l'unico punto ben gestito in cui converge tutto il traffico crittografato, invece di lasciare la gestione dei tunnel dispersa nella rete.
Come funzionano i concentratori VPN?
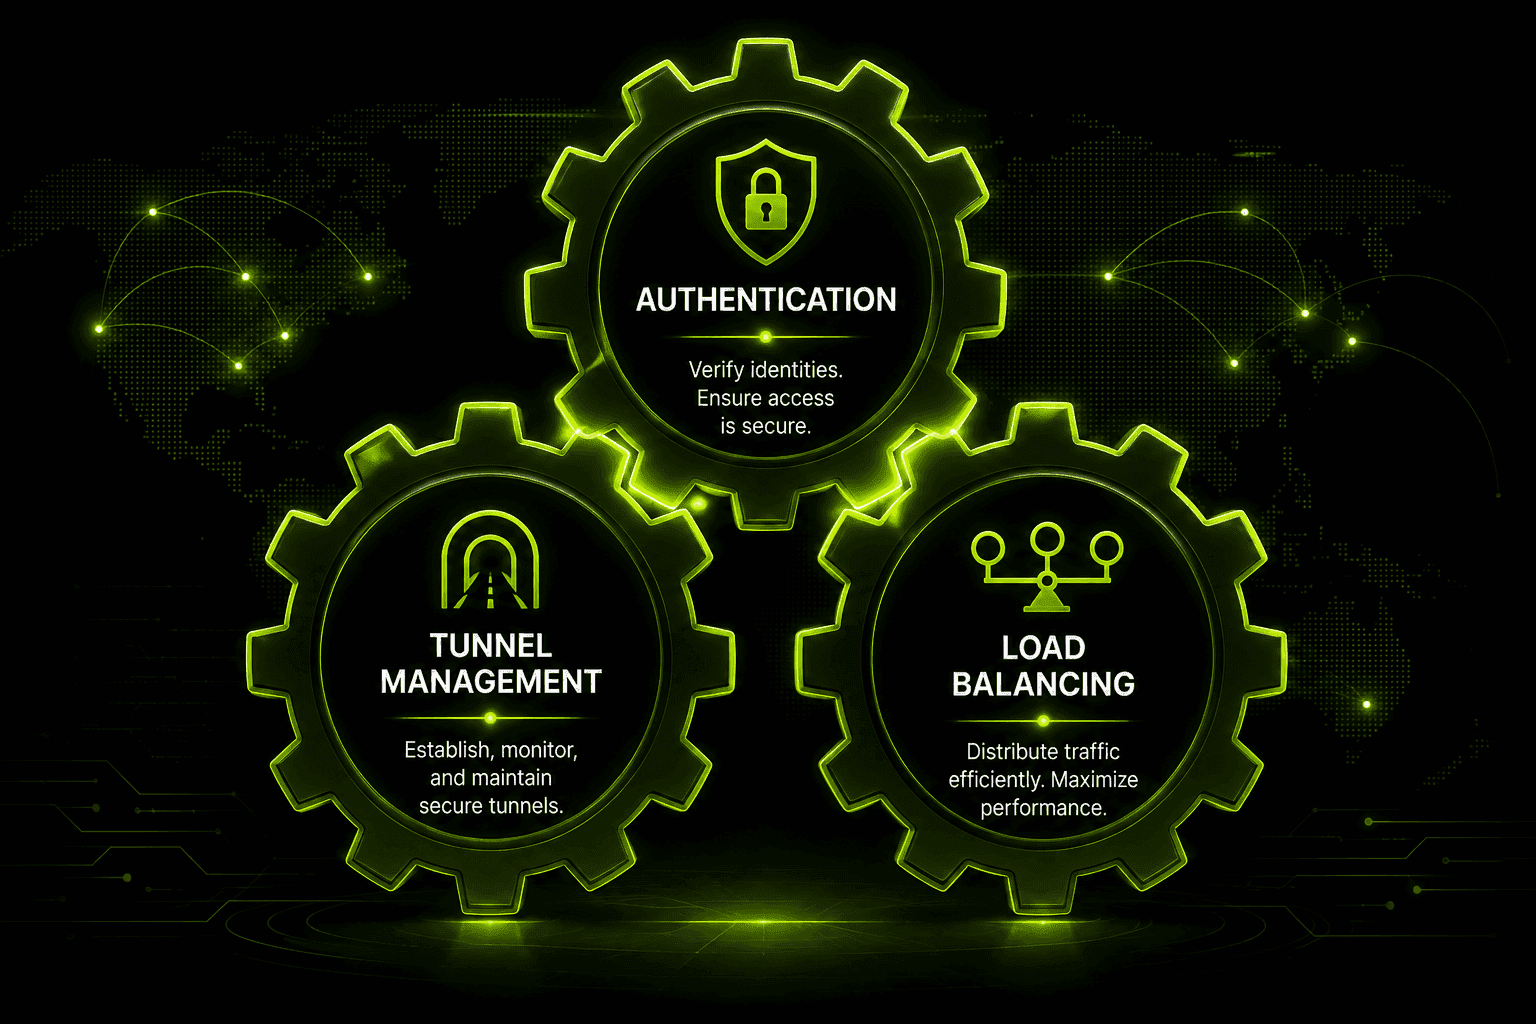
All'interno di un concentratore in funzione si svolgono, più o meno ininterrottamente, tre attività.
L'autenticazione è il primo passaggio. Prima che un tunnel possa essere stabilito, il concentratore verifica l'identità di chi — o di cosa — sta tentando di connettersi, in genere tramite un servizio di directory centralizzato, un'autorità di certificazione o un server RADIUS. In questo modo si impedisce a un aggressore di puntare semplicemente un client VPN all'indirizzo IP pubblico del concentratore e ottenere l'accesso.
La gestione dei tunnel è il lavoro continuo necessario a mantenere attive tutte queste connessioni: negoziare i parametri di crittografia quando si stabilisce un tunnel, rinnovare periodicamente le chiavi per ragioni di sicurezza, monitorare i tunnel che hanno smesso di comunicare e terminare le sessioni concluse normalmente o scadute. Per un concentratore che gestisce centinaia di connessioni simultanee, questa attività di gestione è costante.
Il bilanciamento del carico diventa necessario quando il volume del traffico supera quello che una singola unità di elaborazione può gestire agevolmente. I concentratori aziendali — e i cluster di concentratori virtuali — distribuiscono i tunnel in ingresso e il relativo traffico su più percorsi di elaborazione, così che nessun singolo punto diventi un collo di bottiglia e un guasto hardware in un'unità non interrompa tutte le connessioni.
Concentratori VPN hardware e virtuali
I concentratori non sono disponibili in un solo formato. Le organizzazioni scelgono tra appliance fisiche dedicate e concentratori VPN virtuali in base alle dimensioni, al budget e alla quota dell'infrastruttura che si trova già nel cloud.
| Caratteristica | Concentratore hardware | Concentratore VPN virtuale |
|---|---|---|
Formato | Appliance fisica dedicata | Software eseguito su una VM o un'istanza cloud |
Prestazioni | Elaborazione prevedibile, progettata appositamente | Si adatta alle risorse di calcolo sottostanti |
Scalabilità | Richiede l'acquisto di unità aggiuntive | Spesso si scala aggiungendo risorse di calcolo o istanze |
Posizione di implementazione | In sede, in un centro dati | Cloud, centro dati virtualizzato o ambiente ibrido |
Caso d'uso tipico | Grandi aziende con volumi di tunnel elevati e costanti | Organizzazioni cloud-native, carichi di lavoro variabili |
Le opzioni hardware — come gli appliance delle serie 7000 e 8000 di Mako Networks, un esempio comune — sono progettate per offrire prestazioni costanti e un throughput elevato. Sono spesso la scelta delle organizzazioni che dispongono già di un'infrastruttura on-premises significativa e desiderano una capacità prevedibile. Per esempio, ai modelli rackmount di Mako vengono spesso attribuiti circa 850 Mbps di throughput VPN, un'indicazione concreta delle prestazioni offerte da un hardware dedicato fin da subito. I concentratori VPN virtuali, invece, funzionano come software: a volte su server generici, altre su piattaforme specializzate come il software router virtuale di 6WIND, progettato appositamente per avvicinare il throughput VPN ottenibile su hardware standard a quello degli appliance dedicati — 6WIND ha citato valori fino a circa 18 Gbps per core CPU nelle implementazioni ottimizzate, a dimostrazione di quanto i concentratori software abbiano ridotto il divario con l'hardware progettato appositamente. Il vantaggio è la flessibilità: aggiungere capacità quando aumenta il volume dei tunnel, senza dover attendere un ordine di hardware.
Principali fornitori di concentratori VPN e tipi di protocollo
Oltre a Mako e 6WIND, la maggior parte delle reti aziendali si affida a pochi nomi noti per le funzionalità di concentrazione: Cisco (sia gli apparati ASA dedicati sia la linea Meraki gestita dal cloud), la serie FortiGate di Fortinet, GlobalProtect di Palo Alto Networks, gli apparati gateway di Check Point e l'hardware di accesso remoto di Aruba. Invece di essere venduta come un dispositivo "concentratore" dedicato a un unico scopo, questa funzionalità è spesso integrata in un firewall o apparato di sicurezza più completo, con l'aggregazione dei tunnel tipica dei concentratori come una delle diverse funzionalità eseguite sullo stesso hardware.
Questi fornitori si differenziano anche per un aspetto dei protocolli che vale la pena capire: i concentratori IPsec gestiscono i tradizionali tunnel VPN site-to-site e client al livello di rete e sono in genere preferiti per collegare tra loro intere reti aziendali. I concentratori SSL VPN terminano invece le connessioni al livello applicativo, spesso tramite un browser o un client leggero. Sono in genere preferiti per gli scenari di accesso remoto in cui non serve un tunnel completo a livello di rete, per esempio quando un collaboratore esterno deve accedere a una sola applicazione web interna. Molti appliance moderni supportano entrambe le modalità contemporaneamente, consentendo a un'organizzazione di combinare tunnel IPsec site-to-site e accesso remoto SSL VPN sullo stesso dispositivo.
I costi aumentano rapidamente con la capacità. Gli appliance concentratori di base, adatti a un piccolo ufficio, possono partire da circa $200; l'hardware di fascia media, progettato per alcune centinaia di tunnel simultanei, costa comunemente da $800 a $1,500; le implementazioni aziendali ad alta capacità che supportano migliaia di tunnel possono arrivare a migliaia di dollari, senza neppure considerare le licenze e i contratti di assistenza. Una struttura di costi ben diversa da quella di un abbonamento VPN consumer.
AWS Site-to-Site VPN Concentrators
I provider cloud offrono una propria soluzione allo stesso problema di aggregazione, e AWS è un esempio utile per capire come funziona su larga scala. Invece di distribuire hardware fisico, AWS Site-to-Site VPN Concentrators si basano su AWS Transit Gateway, un servizio gestito che funge da hub centrale per collegare più VPC, reti on-premises e connessioni VPN, senza che il cliente debba gestire o aggiornare personalmente l'hardware del concentratore.
In questo modello, ogni sede on-premises stabilisce una propria connessione VPN site-to-site con Transit Gateway, che poi gestisce in background l'instradamento, gli endpoint di crittografia e la scalabilità. Per un'organizzazione che già esegue la propria infrastruttura su AWS, questo riduce notevolmente il carico operativo: non serve pianificare la capacità delle unità fisiche né configurare manualmente il failover; inoltre, il numero di tunnel può crescere ben oltre quello che un singolo appliance on-premises potrebbe gestire agevolmente. Il concetto di fondo è lo stesso di un concentratore hardware o virtuale — aggregare molte connessioni crittografate in un unico punto gestito — ma viene fornito come servizio cloud anziché come infrastruttura di proprietà.
La funzionalità AWS Site-to-Site VPN Concentrator dedicata ha limiti specifici e documentati che è utile conoscere se la si sta valutando: si basa esclusivamente su Transit Gateway (non è disponibile come funzionalità autonoma), supporta una larghezza di banda aggregata di circa 5 Gbps su tutti i siti connessi, limita il throughput a circa 100 Mbps per singola connessione di sede, richiede BGP per l'instradamento anziché route statiche ed è in genere destinata a implementazioni con 25 o più connessioni di sede. Al di sotto di tale soglia, di solito è più semplice e sufficiente un collegamento VPN standard a Transit Gateway, senza gli strumenti specifici del concentratore. Questi valori contano perché definiscono un ambito d'uso piuttosto preciso: abbastanza esteso da giustificare una gestione centralizzata, ma con esigenze di larghezza di banda per ciascuna sede abbastanza contenute da non rendere il limite per sede un collo di bottiglia.
Quando serve davvero un concentratore VPN?
Nella maggior parte degli scenari site-to-site descritti sopra, la decisione non è tanto una questione di giudizio: dipende dalla scala. Le ricerche sulla sicurezza delle implementazioni ad accesso remoto collocano in genere la soglia intorno a 100 o più connessioni remote simultanee, prima che un concentratore progettato appositamente inizi a risultare più conveniente rispetto a un software gateway VPN più semplice. Al di sotto di tale numero, di solito un firewall standard con funzionalità VPN integrata o un server VPN software di dimensioni modeste gestisce il carico senza difficoltà.
Le implementazioni site-to-site seguono una logica simile, ma con un'unità di misura diversa. Quando un'organizzazione gestisce 25 o più tunnel site-to-site — una catena di negozi che collega decine di punti vendita a un centro dati centrale, una rete ospedaliera che collega cliniche e laboratori diagnostici, un aeroporto che mette in comunicazione terminal, strutture cargo ed edifici amministrativi — il solo carico di gestione dei tunnel costituisce già un valido motivo per centralizzare tutto tramite hardware concentratore dedicato o un'istanza di concentratore virtuale. Non conta solo il throughput puro: è utile avere un unico punto da cui configurare le policy di instradamento, monitorare lo stato dei tunnel e distribuire le modifiche, invece di intervenire manualmente su due dozzine di firewall separati.
In genere, l'alta disponibilità entra in gioco allo stesso punto. Le implementazioni aziendali di concentratori sono spesso configurate in coppie active/active (entrambe le unità gestiscono il traffico contemporaneamente e si dividono il carico), coppie active/passive (un'unità di riserva pronta a subentrare immediatamente se quella primaria si guasta) o cluster completi con bilanciamento del carico, che distribuiscono migliaia di tunnel tra diversi concentratori. I meccanismi alla base del failover sono di solito familiari a qualsiasi ingegnere di rete: VRRP (Virtual Router Redundancy Protocol) permette all'unità di riserva di assumere un indirizzo IP condiviso se quella primaria si arresta; l'HA a livello IKE mantiene sincronizzato lo stato dei tunnel esistenti tra le unità, così il failover non costringe ogni connessione a negoziare di nuovo da zero; inoltre, diversi fornitori aggiungono funzionalità proprietarie di failover rapido per ridurre ulteriormente l'interruzione. Niente di tutto questo è esotico: si applicano gli stessi principi di alta disponibilità che i team IT usano già per gli switch di dorsale o i server di database, estendendoli al livello VPN perché un'interruzione del concentratore farebbe perdere contemporaneamente la connettività a tutte le filiali e a tutti i lavoratori remoti che dipendono da esso.
Se niente di tutto questo descrive la tua situazione — non gestisci decine di tunnel site-to-site, non hai personale IT che configura coppie di failover e per te "accesso remoto" significa usare il tuo portatile e il tuo telefono anziché collegare una forza lavoro distribuita — un concentratore risolve un problema che non hai.
Concentratore VPN e VPN personale a confronto
È qui che le due tecnologie vengono confuse più spesso, quindi conviene chiarire subito la differenza. Il compito di un concentratore VPN è prendere molte connessioni in ingresso — da filiali, dipendenti remoti o reti partner — e instradarle in modo sicuro nella rete interna di un'organizzazione. È un'infrastruttura che un'azienda gestisce al margine della propria rete; il traffico gestito appartiene ad altre persone: dipendenti, collaboratori esterni e partner collegati tramite site-to-site.
Un'app VPN personale come Guru VPN svolge un compito del tutto diverso. Invece di terminare le connessioni di altre persone, protegge il traffico in uscita di un singolo utente: crittografa ciò che lascia il dispositivo e lo instrada attraverso un server scelto dall'utente, così la navigazione non è esposta sulla rete a cui è connesso. Non c'è una serie di tunnel in ingresso da gestire, né una tabella di instradamento site-to-site, né una coppia di failover da configurare. È una singola connessione crittografata tra il dispositivo e un server, pensata per la privacy individuale anziché per l'accesso alla rete aziendale. Configurarla richiede più o meno il tempo necessario per installare Guru VPN e scegliere una posizione, non per predisporre hardware o configurare policy IKE.
Perché la maggior parte delle persone non ha bisogno di un concentratore VPN
Se sei arrivato fin qui chiedendoti se il tuo ufficio domestico o il tuo piccolo team abbia bisogno di un'infrastruttura di livello concentratore, la risposta sincera è quasi certamente no. Ed è una buona notizia, perché la soluzione è molto più semplice di quelle descritte sopra. Ti servono una crittografia affidabile per il tuo traffico, server nelle località che ti interessano e un'app configurabile senza conoscenze di networking.
| Esigenza | Concentratore VPN | Guru VPN |
|---|---|---|
Chi protegge | Il traffico in ingresso di un'intera organizzazione | Il traffico in uscita del tuo dispositivo |
Utente tipico | Amministratori IT/rete | Singoli utenti, freelance, piccoli team |
Complessità di configurazione | Richiede provisioning, policy IKE e tabelle di instradamento | Installa, scegli un server, connettiti |
Hardware necessario | Spesso sì (oppure un'istanza virtuale) | No — funziona come app |
Modello di costo | Licenze aziendali/budget hardware | Piani consumer semplici |
Guru VPN si concentra su questo aspetto quotidiano del problema: una crittografia efficace per ogni connessione, un'ampia scelta di posizioni dei server per averne sempre uno veloce nelle vicinanze e prezzi pensati per i singoli utenti anziché per i cicli di approvvigionamento aziendali. Vale la pena confrontare i piani Guru VPN attuali con la frequenza con cui ti connetti: gli utenti occasionali e chi lavora da remoto ogni giorno tendono a scegliere fasce diverse. La panoramica completa, compreso ciò che include ogni livello, è disponibile nella pagina dei prezzi, mentre puoi consultare l'elenco dei server per verificare la distribuzione delle località disponibili prima di decidere se coprono le regioni di cui hai bisogno.
Domande frequenti
Servono a concentrare un gran numero di connessioni VPN in ingresso — da dipendenti remoti o filiali — in un unico punto della rete aziendale, gestito centralmente, occupandosi su larga scala di autenticazione, crittografia e instradamento dei tunnel.
Un concentratore hardware è un apparato fisico dedicato, progettato per elaborare il traffico VPN ad alto throughput; un concentratore VPN virtuale è invece un software eseguito su una macchina virtuale o un'istanza cloud, più flessibile da scalare, ma in genere limitato dalle prestazioni dell'infrastruttura sottostante.
Raramente. La maggior parte delle piccole imprese è ben al di sotto delle soglie di connessioni oltre le quali un concentratore diventa conveniente; la funzionalità VPN di un firewall standard o un'app VPN personale copre le loro esigenze con una complessità molto inferiore.
Sul piano concettuale sì: entrambi aggregano e gestiscono più tunnel VPN. La versione AWS, però, è fornita come servizio gestito tramite Transit Gateway, anziché con appliance fisici di proprietà da gestire e mantenere.
Conclusione
I concentratori VPN risolvono un problema specifico e su larga scala: collegare in modo sicuro decine o centinaia di sedi e utenti remoti alla rete di un'unica organizzazione, senza rendere caotica la gestione. Che il compito sia svolto da hardware dedicato, un'istanza virtuale o un servizio cloud gestito come l'opzione Transit Gateway di AWS, il principio è lo stesso: centralizzare, autenticare, crittografare e instradare. Per chiunque operi al di fuori di questa scala aziendale, però, la soluzione molto più semplice e pratica è una VPN personale che protegge il tuo traffico senza il carico di gestione dell'infrastruttura. Guru VPN è stato creato proprio per questo uso quotidiano.