
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN-Konzentratoren erklärt: Was sie sind und wie sie funktionieren


 Das Wichtigste auf einen Blick

- VPN-Konzentratoren bündeln und verwalten zahlreiche eingehende VPN-Tunnel – von remote arbeitenden Beschäftigten oder Zweigstellen – im Netzwerk eines Unternehmens.
- Sie gibt es hauptsächlich in zwei Formen: als dedizierte Hardwaregeräte und als virtuelle, softwarebasierte Konzentratoren auf Standardservern oder Cloud-Instanzen.
- AWS Site-to-Site VPN Concentrators lösen dasselbe Bündelungsproblem als verwalteter Cloud-Dienst, der auf Transit Gateway statt auf physischen Geräten basiert.
- Konzentratoren lohnen sich in der Regel, sobald ein Unternehmen 100+ gleichzeitige Remote-Verbindungen oder 25+ Site-to-Site-Tunnel verwaltet – weit mehr, als die meisten kleinen Unternehmen oder Privatpersonen jemals benötigen.
- Ein persönliches VPN wie Guru VPN löst ein ganz anderes Problem: Es schützt den ausgehenden Datenverkehr einer einzelnen Person, statt die eingehenden Verbindungen eines Unternehmens zentral zu verwalten.
Wenn Sie sich schon einmal mit Unternehmensnetzwerken beschäftigt haben, sind Sie wahrscheinlich auf den Begriff „VPN-Konzentrator“ gestoßen und haben sich gefragt, ob das nur ein schickerer Name für dieselbe Technologie ist, die auch persönliche VPN-Apps verwenden. Ganz genau ist das nicht der Fall. Eine persönliche VPN-App wie Guru VPN schützt den Datenverkehr, der ein einzelnes Gerät verlässt. VPN-Konzentratoren hingegen sind speziell entwickelte Hardware oder Software, die Dutzende, Hunderte oder sogar Tausende verschlüsselter Tunnel bündeln und verwalten, die gleichzeitig in das Netzwerk eines Unternehmens führen. Wenn Sie verstehen, was VPN-Konzentratoren tatsächlich leisten, wie sie aufgebaut sind und wo die Grenze zwischen Unternehmensinfrastruktur und persönlichen Datenschutz-Tools verläuft, können Sie leichter feststellen, welche Kategorie auf Ihre Situation zutrifft.
Dieser Artikel erklärt, wie diese Geräte funktionieren, worin sich Hardware- und virtuelle Bereitstellungen unterscheiden, wie AWS dasselbe Problem in der Cloud löst und warum die große Mehrheit der Privatpersonen und kleinen Teams mit einem unkomplizierten persönlichen VPN besser bedient sind als mit einer Unternehmensinfrastruktur, die einem Konzentrator ähnelt.
Die wichtigsten Erkenntnisse
- VPN-Konzentratoren bündeln und verwalten zahlreiche eingehende VPN-Tunnel – von remote arbeitenden Beschäftigten oder Zweigstellen – im Netzwerk eines Unternehmens.
- Sie gibt es hauptsächlich in zwei Formen: als dedizierte Hardwaregeräte und als virtuelle, softwarebasierte Konzentratoren auf Standardservern oder Cloud-Instanzen.
- AWS Site-to-Site VPN Concentrators lösen dasselbe Bündelungsproblem als verwalteter Cloud-Dienst, der auf Transit Gateway statt auf physischen Geräten basiert.
- Konzentratoren lohnen sich in der Regel, sobald ein Unternehmen 100+ gleichzeitige Remote-Verbindungen oder 25+ Site-to-Site-Tunnel verwaltet – weit mehr, als die meisten kleinen Unternehmen oder Privatpersonen jemals benötigen.
- Ein persönliches VPN wie Guru VPN löst ein ganz anderes Problem: Es schützt den ausgehenden Datenverkehr einer einzelnen Person, statt die eingehenden Verbindungen eines Unternehmens zentral zu verwalten.
Was genau sind VPN-Konzentratoren?
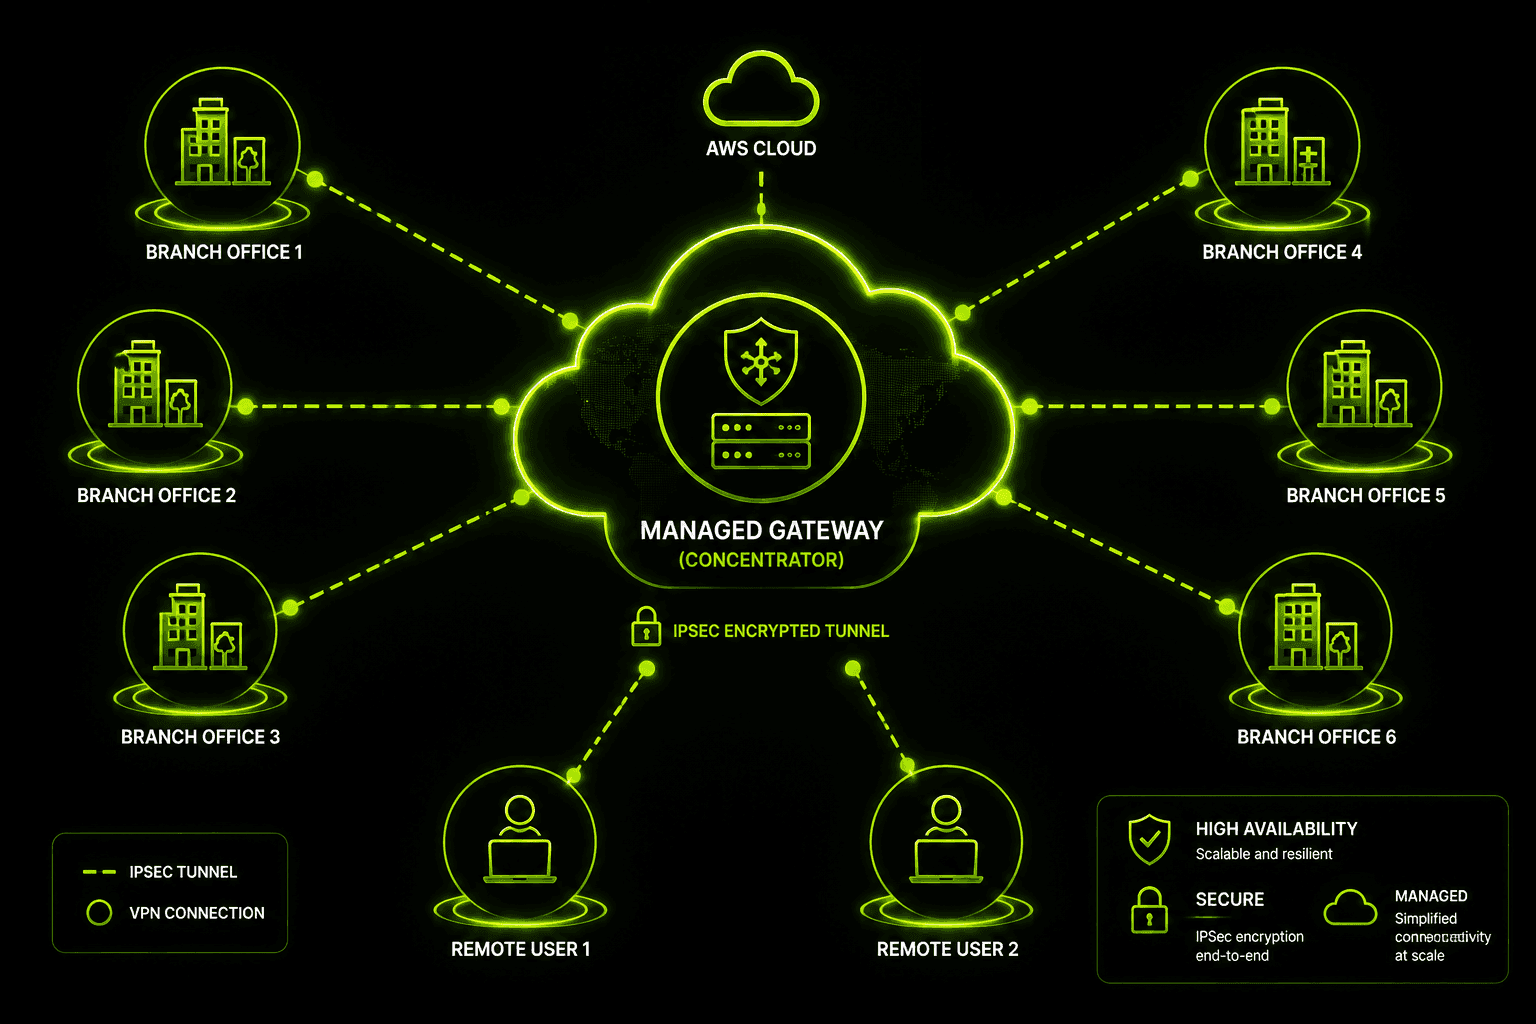
Im Kern ist ein VPN-Konzentrator ein Gerät – oder eine Software, die dieselbe Aufgabe erfüllt –, das am Rand eines Netzwerks sitzt und dort als zentraler Endpunkt für zahlreiche VPN-Verbindungen dient. Statt Dutzende einzelne Firewalls so zu konfigurieren, dass jede nur eine Handvoll Tunnel verwaltet, wird der gesamte Datenverkehr in einen Konzentrator geleitet. Dieser authentifiziert jede Verbindung, verschlüsselt und entschlüsselt den durchlaufenden Datenverkehr und leitet ihn an das richtige Ziel im internen Netzwerk weiter.
Der Begriff wird meist im Zusammenhang mit Remote-Access-VPNs verwendet, die einzelne Beschäftigte mit dem Unternehmensnetzwerk verbinden, sowie mit Site-to-Site-VPNs, die zwei oder mehr Bürostandorte, Rechenzentren oder Cloud-Umgebungen dauerhaft miteinander verknüpfen. In beiden Fällen hat der Konzentrator dieselbe Aufgabe: Er dient als zentraler, gut verwalteter Punkt, an dem der gesamte verschlüsselte Datenverkehr zusammenläuft, statt die Tunnelverwaltung über das Netzwerk zu verteilen.
Wie funktionieren VPN-Konzentratoren?
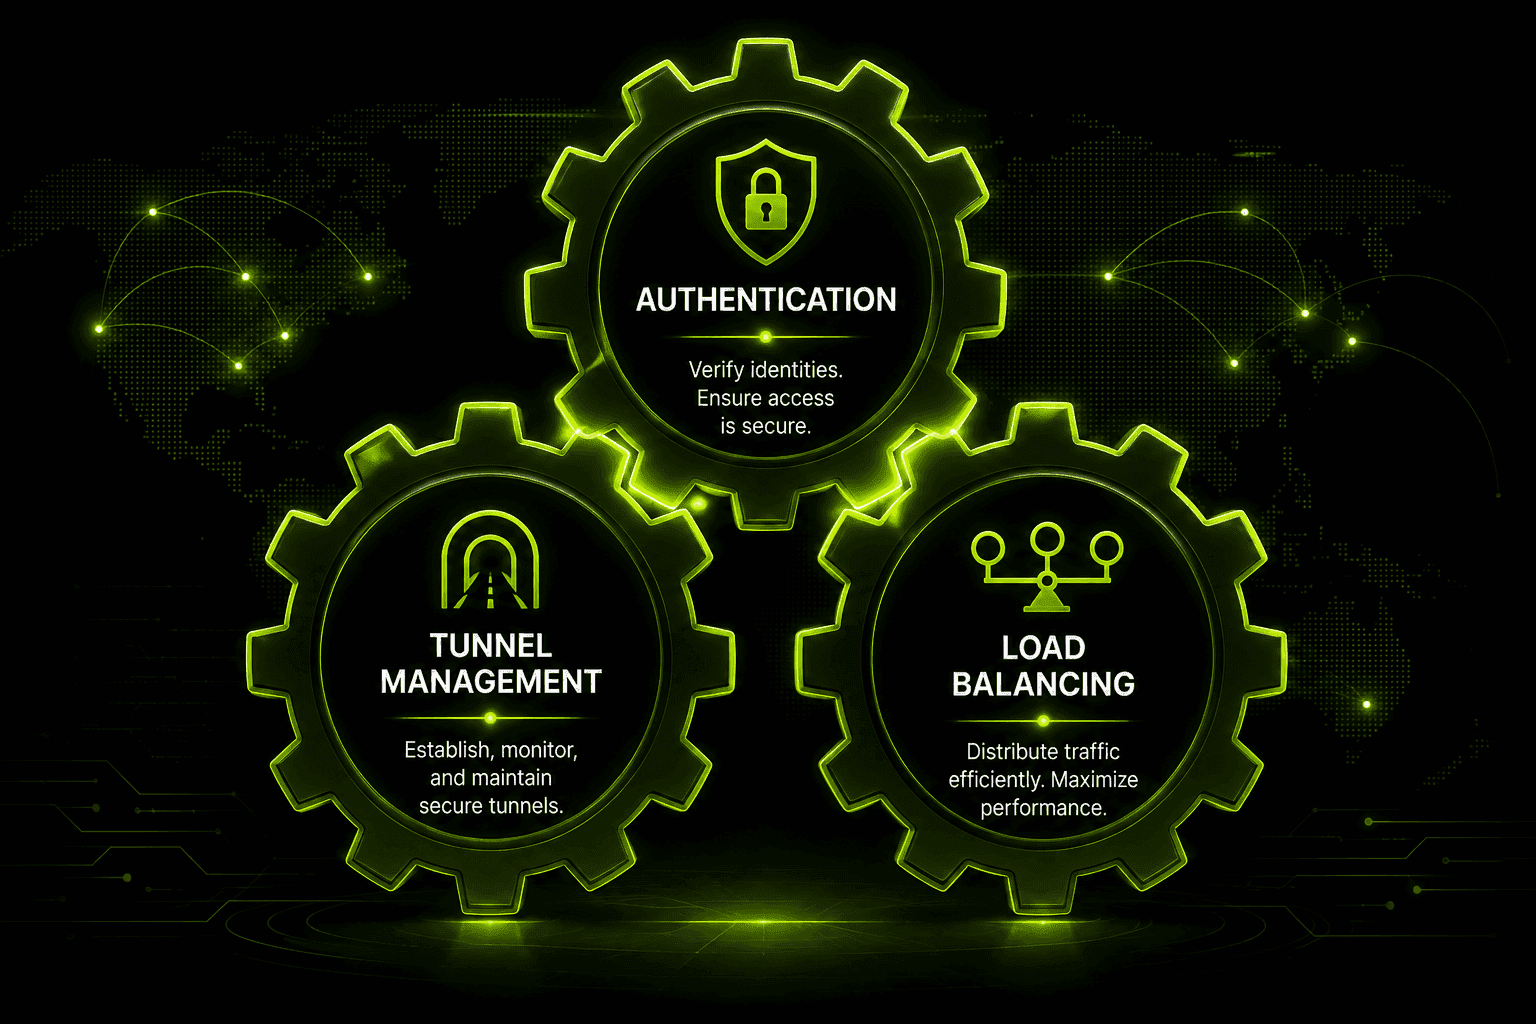
In einem aktiven Konzentrator laufen im Wesentlichen kontinuierlich drei Prozesse ab.
Authentifizierung steht an erster Stelle. Bevor ein Tunnel aufgebaut werden darf, überprüft der Konzentrator die Identität der Person oder des Geräts, das eine Verbindung herstellen möchte. Dazu gleicht er die Angaben üblicherweise mit einem zentralen Verzeichnisdienst, einer Zertifizierungsstelle oder einem RADIUS-Server ab. So wird verhindert, dass ein Angreifer einfach einen VPN-Client auf die öffentliche IP-Adresse des Konzentrators ausrichtet und Zugang erhält.
Tunnelverwaltung umfasst die laufende Pflege jeder aktiven Verbindung: Beim Aufbau eines Tunnels werden Verschlüsselungsparameter ausgehandelt, aus Sicherheitsgründen werden regelmäßig Schlüssel erneuert, inaktive Tunnel überwacht und Sitzungen beendet, wenn sie normal enden oder eine Zeitüberschreitung auftritt. Bei einem Konzentrator mit Hunderten gleichzeitigen Verbindungen läuft diese Verwaltungsarbeit ununterbrochen.
Lastverteilung wird nötig, sobald das Datenaufkommen das überschreitet, was eine einzelne Verarbeitungseinheit problemlos bewältigen kann. Unternehmenskonzentratoren und Cluster virtueller Konzentratoren verteilen eingehende Tunnel und deren Datenverkehr auf mehrere Verarbeitungspfade. So wird kein einzelner Punkt zum Engpass, und ein Hardwareausfall in einem Gerät legt nicht alle Verbindungen lahm.
Hardware- und virtuelle VPN-Konzentratoren
Konzentratoren sind nicht auf eine einzige Bauform beschränkt. Je nach Umfang, Budget und Anteil der Cloud-Infrastruktur entscheiden sich Unternehmen für dedizierte physische Geräte oder virtuelle VPN-Konzentratoren.
| Merkmal | Hardware-Konzentrator | Virtueller VPN-Konzentrator |
|---|---|---|
Bauform | Dediziertes physisches Gerät | Software auf einer VM oder Cloud-Instanz |
Leistung | Vorhersehbare, speziell ausgelegte Verarbeitung | Skaliert mit den zugrunde liegenden Rechenressourcen |
Skalierung | Erfordert den Kauf zusätzlicher Geräte | Skaliert oft durch zusätzliche Rechenleistung oder Instanzen |
Bereitstellungsort | Vor Ort, in einem Rechenzentrum | Cloud, virtualisiertes Rechenzentrum oder Hybridumgebung |
Typischer Anwendungsfall | Große Unternehmen mit konstant hohem Tunnelaufkommen | Cloud-native Unternehmen, wechselnde Auslastung |
Hardwarelösungen – ein gängiges Beispiel sind die Geräteserien 7000 und 8000 von Mako Networks – sind auf konstante Leistung mit hohem Datendurchsatz ausgelegt. Sie sind oft die bevorzugte Wahl, wenn ein Unternehmen bereits über umfangreiche lokale Infrastruktur verfügt und eine planbare Kapazität benötigt. Für Rackmount-Modelle von Mako werden beispielsweise häufig rund 850 Mbps VPN-Durchsatz angegeben. Das vermittelt eine konkrete Vorstellung davon, was dedizierte Hardware direkt ab Werk leisten kann. Virtuelle VPN-Konzentratoren laufen dagegen als Software – teils auf Allzweckservern, teils auf spezialisierten Plattformen wie der virtuellen Router-Software von 6WIND. Sie wurde eigens dafür entwickelt, den VPN-Durchsatz auf Standardhardware näher an die Leistung dedizierter Geräte heranzubringen – 6WIND hat für optimierte Bereitstellungen Werte von bis zu etwa 18 Gbps pro CPU-Kern angegeben. Das zeigt, wie weit softwarebasierte Konzentratoren den Abstand zu speziell entwickelter Hardware verringert haben. Der Vorteil liegt in der Flexibilität: Wenn das Tunnelaufkommen steigt, lässt sich die Kapazität erhöhen, ohne auf eine Hardwarebestellung warten zu müssen.
Wichtige Anbieter und Protokolltypen für VPN-Konzentratoren
Neben Mako und 6WIND setzen die meisten Unternehmensnetzwerke Konzentratorfunktionen von einigen bekannten Anbietern ein: Cisco (mit dedizierten ASA-Geräten und der cloudverwalteten Meraki-Produktreihe), die FortiGate-Serie von Fortinet, GlobalProtect von Palo Alto Networks, Gateway-Geräte von Check Point und Remote-Access-Hardware von Aruba. Statt als eigenständiges Gerät mit nur einer Funktion unter der Bezeichnung „Konzentrator“ verkauft zu werden, ist diese Funktion oft in eine umfassendere Firewall oder Sicherheitsgerät integriert. Die Bündelung von Tunneln gehört dann zu mehreren Funktionen, die auf derselben Hardware ausgeführt werden.
Auch bei den Protokollen gibt es eine wichtige Unterscheidung: IPsec-Konzentratoren verwalten herkömmliche Site-to-Site- und Client-VPN-Tunnel auf Netzwerkebene und werden häufig bevorzugt, um ganze Büronetzwerke miteinander zu verbinden. SSL-VPN-Konzentratoren dienen dagegen als Endpunkt für Verbindungen auf Anwendungsebene, oft über einen Browser oder einen schlanken Client. Sie werden häufig für Remote-Access-Szenarien gewählt, in denen ein vollständiger Tunnel auf Netzwerkebene mehr bietet als nötig – etwa wenn ein Auftragnehmer nur auf eine interne Webanwendung zugreifen muss. Viele moderne Geräte unterstützen beide Betriebsarten gleichzeitig. So kann ein Unternehmen Site-to-Site-IPsec-Tunnel und SSL-VPN-Fernzugriff auf demselben Gerät kombinieren.
Die Kosten steigen mit der Kapazität deutlich an. Einsteigergeräte für kleine Büros können bei etwa $200 beginnen. Hardware der mittleren Preisklasse für einige Hundert gleichzeitige Tunnel kostet häufig $800 bis $1,500. Lösungen für Unternehmen mit hoher Kapazität, die Tausende Tunnel unterstützen, können mehrere Tausend Dollar kosten – noch bevor Lizenz- und Supportverträge berücksichtigt werden. Dieses Kostenmodell hat wenig mit einem VPN-Abonnement für Verbraucher gemeinsam.
AWS Site-to-Site VPN Concentrators
Cloud-Anbieter bieten eigene Lösungen für dasselbe Bündelungsproblem. AWS ist ein gutes Beispiel dafür, wie sich dieses Konzept im großen Maßstab umsetzen lässt. Statt physische Hardware bereitzustellen, basieren AWS Site-to-Site VPN Concentrators auf AWS Transit Gateway. Dieser verwaltete Dienst dient als zentraler Knotenpunkt, der mehrere VPCs, lokale Netzwerke und VPN-Verbindungen verbindet, ohne dass Kunden selbst Konzentratorhardware betreiben oder mit Patches aktualisieren müssen.
Bei diesem Modell richtet jeder lokale Standort eine eigene Site-to-Site-VPN-Verbindung zum Transit Gateway ein. Dieses übernimmt im Hintergrund das Routing, die Verwaltung der Verschlüsselungsendpunkte und die Skalierung. Für ein Unternehmen, das seine Infrastruktur bereits auf AWS betreibt, entfällt dadurch ein erheblicher Teil des Betriebsaufwands: keine Kapazitätsplanung für physische Geräte, keine manuelle Konfiguration des Failovers und Tunnelzahlen, die weit über das hinauswachsen können, was ein einzelnes lokales Gerät problemlos bewältigt. Das Grundprinzip ist dasselbe wie bei einem Hardware- oder virtuellen Konzentrator – viele verschlüsselte Verbindungen an einem zentralen, verwalteten Punkt bündeln. Hier wird es jedoch als Cloud-Dienst bereitgestellt und nicht als Infrastruktur in Ihrem Eigentum.
Die dedizierte Site-to-Site-VPN-Concentrator-Funktion von AWS hat bestimmte dokumentierte Grenzwerte, die Sie kennen sollten, wenn Sie sie tatsächlich in Betracht ziehen: Sie basiert ausschließlich auf Transit Gateway und ist nicht als eigenständige Funktion verfügbar, unterstützt über alle verbundenen Standorte hinweg eine aggregierte Bandbreite von rund 5 Gbps, begrenzt den Durchsatz pro einzelner Standortverbindung auf etwa 100 Mbps, erfordert BGP für das Routing statt statischer Routen und ist generell für Bereitstellungen mit mindestens 25 Standortverbindungen vorgesehen. Unterhalb dieser Schwelle ist eine normale Transit-Gateway-VPN-Verbindung ohne die speziellen Konzentratorfunktionen meist einfacher und ausreichend. Diese Zahlen sind relevant, weil sie einen recht klar abgegrenzten optimalen Einsatzbereich beschreiben: groß genug für eine zentrale Verwaltung, aber mit so moderatem Bandbreitenbedarf an jedem einzelnen Standort, dass die Begrenzung pro Standort nicht zum Engpass wird.
Wann brauchen Sie tatsächlich einen VPN-Konzentrator?
In den meisten der oben beschriebenen Site-to-Site-Szenarien ist die Entscheidung keine wirkliche Ermessensfrage, sondern hängt vom Umfang ab. Untersuchungen zur Sicherheit bei Remote-Access-Bereitstellungen setzen den Schwellenwert im Allgemeinen bei etwa 100 oder mehr gleichzeitigen Remote-Verbindungen an. Ab dieser Größenordnung beginnt sich ein speziell entwickelter Konzentrator gegenüber einfacherer VPN-Gateway-Software zu rechnen. Unterhalb dieser Zahl bewältigt die integrierte VPN-Funktion einer Standardfirewall oder ein einfacher VPN-Softwareserver die Last üblicherweise ohne Probleme.
Bei Site-to-Site-Bereitstellungen gilt eine ähnliche Logik, nur mit einer anderen Messgröße. Sobald ein Unternehmen mindestens 25 Site-to-Site-Tunnel verwaltet – etwa eine Einzelhandelskette, die Dutzende Filialen mit einem zentralen Rechenzentrum verbindet, ein Krankenhausnetzwerk, das Kliniken und Diagnoselabore verknüpft, oder ein Flughafen, der Terminals, Frachtanlagen und Verwaltungsgebäude zusammenschaltet –, spricht schon der Aufwand für die Tunnelverwaltung stark dafür, alles hinter dedizierter Konzentratorhardware oder einer virtuellen Konzentratorinstanz zu bündeln. Es geht nicht nur um den reinen Durchsatz. Entscheidend ist auch, Routingrichtlinien an einer Stelle zu konfigurieren, den Zustand der Tunnel zu überwachen und Änderungen auszurollen, statt zwei Dutzend einzelne Firewalls von Hand anzupassen.
Auch Hochverfügbarkeit wird meist ab diesem Punkt relevant. Unternehmenskonzentratoren werden häufig als Aktiv/Aktiv-Paare konfiguriert, bei denen beide Geräte gleichzeitig Datenverkehr weiterleiten und die Last teilen, als Aktiv/Passiv-Paare, bei denen ein Standby-Gerät bei Ausfall des primären Geräts bereit ist, sofort zu übernehmen, oder als vollständige Lastverteilungscluster, die Tausende Tunnel über mehrere Konzentratoren verteilen. Die Mechanismen für dieses Failover sind Netzwerkingenieuren meist vertraut: VRRP (Virtual Router Redundancy Protocol) sorgt dafür, dass das Standby-Gerät eine gemeinsam genutzte IP-Adresse übernimmt, wenn das primäre Gerät ausfällt. Hochverfügbarkeit auf IKE-Ebene synchronisiert den bestehenden Tunnelstatus zwischen Geräten, sodass beim Failover nicht jede Verbindung von Grund auf neu ausgehandelt werden muss. Mehrere Anbieter ergänzen dies durch eigene, unter Markennamen angebotene Funktionen für schnelles Failover, die die Unterbrechung weiter verkürzen. Nichts davon ist außergewöhnlich. Es ist derselbe Hochverfügbarkeitsansatz, den IT-Teams bereits bei zentralen Switches oder Datenbankservern einsetzen, nur auf die VPN-Ebene übertragen. Ein Ausfall des Konzentrators würde sonst die Verbindung für jede dahinterliegende Zweigstelle oder jeden Remote-Mitarbeiter gleichzeitig unterbrechen.
Wenn nichts davon auf Ihre Situation zutrifft – Sie verwalten keine Dutzenden Site-to-Site-Tunnel, haben kein IT-Team, das Failover-Paare bereitstellt, und „Remote-Zugriff“ bedeutet für Sie den eigenen Laptop und das eigene Smartphone statt einer verteilten Belegschaft –, löst ein Konzentrator ein Problem, das Sie gar nicht haben.
VPN-Konzentrator oder persönliches VPN?
Hier werden die beiden Technologien am häufigsten verwechselt. Deshalb lohnt es sich, den Unterschied klar zu benennen. Die Aufgabe eines VPN-Konzentrators besteht darin, zahlreiche eingehende Verbindungen – von Zweigstellen, Remote-Mitarbeitern oder Partnernetzwerken – entgegenzunehmen und sicher in das interne Netzwerk eines Unternehmens weiterzuleiten. Es ist eine Infrastruktur, die ein Unternehmen am Rand seines eigenen Netzwerks betreibt. Der verwaltete Datenverkehr gehört anderen: Beschäftigten, Auftragnehmern und Site-to-Site-Partnern.
Eine persönliche VPN-App wie Guru VPN macht etwas völlig anderes. Statt als Endpunkt für die Verbindungen anderer Personen zu dienen, schützt sie den ausgehenden Datenverkehr einer einzelnen Person: Sie verschlüsselt, was das eigene Gerät verlässt, und leitet es über einen von Ihnen ausgewählten Server weiter, damit das Surfverhalten im jeweils genutzten Netzwerk nicht offengelegt wird. Es gibt keine Vielzahl eingehender Tunnel zu verwalten, keine Site-to-Site-Routingtabelle und kein Failover-Paar einzurichten. Stattdessen besteht eine einzelne verschlüsselte Verbindung zwischen dem eigenen Gerät und einem Server – für den persönlichen Datenschutz statt für den Zugriff auf ein Unternehmensnetzwerk. Die Einrichtung dauert ungefähr so lange wie die Installation von Guru VPN und die Wahl eines Standorts, nicht so lange wie die Bereitstellung von Hardware oder die Konfiguration von IKE-Richtlinien.
Warum die meisten keinen VPN-Konzentrator brauchen
Wenn Sie bis hierher gelesen und sich gefragt haben, ob Ihr Homeoffice oder Ihr kleines Team eine Infrastruktur auf Konzentratorniveau braucht, lautet die ehrliche Antwort mit ziemlicher Sicherheit: nein. Das ist gut, denn die passende Lösung ist viel einfacher als alles, was oben beschrieben wurde. Was Sie tatsächlich brauchen, sind zuverlässige Verschlüsselung für Ihren eigenen Datenverkehr, Server an den für Sie wichtigen Standorten und eine App, für deren Einrichtung keine Netzwerkkenntnisse erforderlich sind.
| Bedarf | VPN-Konzentrator | Guru VPN |
|---|---|---|
Wen er schützt | Eingehenden Datenverkehr eines ganzen Unternehmens | Ausgehenden Datenverkehr des eigenen Geräts |
Typischer Nutzer | IT- und Netzwerkadministratoren | Privatpersonen, Freiberufler, kleine Teams |
Einrichtungsaufwand | Erfordert Bereitstellung, IKE-Richtlinien und Routingtabellen | Installieren, Server auswählen, verbinden |
Hardware erforderlich | Oft ja (oder eine virtuelle Instanz) | Nein – läuft als App |
Kostenmodell | Unternehmenslizenzen und Hardwarebudget | Einfache Tarife für Verbraucher |
Guru VPN konzentriert sich auf den alltäglichen Aspekt des Problems: starke Verschlüsselung bei jeder Verbindung, eine große Auswahl an Serverstandorten, damit ein schneller Server nie weit entfernt ist, und ein Preismodell für Privatpersonen statt für die Beschaffungszyklen von Unternehmen. Es lohnt sich, die aktuellen Guru VPN-Tarife damit zu vergleichen, wie oft Sie tatsächlich eine Verbindung herstellen. Gelegenheitsnutzer und täglich remote arbeitende Personen wählen meist unterschiedliche Tarifstufen. Die vollständige Übersicht, einschließlich der Leistungen jeder Stufe, finden Sie auf der Preisseite; die verfügbaren Standorte sehen Sie in der Serverliste , bevor Sie entscheiden, ob die benötigten Regionen abgedeckt sind.
Häufig gestellte Fragen
Sie bündeln zahlreiche eingehende VPN-Verbindungen – von remote arbeitenden Beschäftigten oder Zweigstellen – an einem zentral verwalteten Punkt im Netzwerk eines Unternehmens. Dort übernehmen sie Authentifizierung, Verschlüsselung und das Routing der Tunnel in großem Umfang.
Ein Hardware-Konzentrator ist ein dediziertes physisches Gerät, das für die VPN-Verarbeitung mit hohem Datendurchsatz entwickelt wurde. Ein virtueller VPN-Konzentrator ist Software, die auf einer virtuellen Maschine oder Cloud-Instanz läuft. Er lässt sich flexibler skalieren, wird jedoch in der Regel durch die Leistung der zugrunde liegenden Infrastruktur begrenzt.
Selten. Die meisten kleinen Unternehmen liegen deutlich unter den Verbindungszahlen, ab denen sich ein Konzentrator rechnet. Die VPN-Funktion einer Standardfirewall oder eine persönliche VPN-App deckt ihren Bedarf bei einem Bruchteil der Komplexität ab.
Vom Konzept her ja: Beide bündeln und verwalten mehrere VPN-Tunnel. Die AWS-Version wird jedoch als verwalteter Dienst über Transit Gateway bereitgestellt und nicht über physische Geräte, die Sie selbst besitzen und warten.
Fazit
VPN-Konzentratoren lösen ein konkretes Problem im großen Maßstab: Dutzende oder Hunderte Remote-Standorte und Nutzer sicher mit dem Netzwerk eines Unternehmens zu verbinden, ohne dass die Verwaltung im Chaos endet. Ob dafür dedizierte Hardware, eine virtuelle Instanz oder ein verwalteter Cloud-Dienst wie die Transit-Gateway-Lösung von AWS verwendet wird – die grundlegende Aufgabe bleibt dieselbe: zentralisieren, authentifizieren, verschlüsseln und weiterleiten. Für alle, die nicht in diesem Unternehmensmaßstab arbeiten, ist die deutlich einfachere und praktischere Lösung jedoch ein persönliches VPN , das den eigenen Datenverkehr ohne den Aufwand einer solchen Infrastruktur schützt. Guru VPN wurde genau für diesen alltäglichen Anwendungsfall entwickelt.


