EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

ทำความเข้าใจ VPN Concentrators: คืออะไรและทำงานอย่างไร


 ประเด็นสำคัญ

- VPN concentrators รวบรวมและจัดการอุโมงค์ VPN ขาเข้าจำนวนมากจากพนักงานที่ทำงานระยะไกลหรือสำนักงานสาขาเข้าสู่เครือข่ายขององค์กรเดียว
- มีรูปแบบหลักสองแบบ ได้แก่ อุปกรณ์ฮาร์ดแวร์เฉพาะทาง และ concentrators แบบเสมือน (ใช้ซอฟต์แวร์) ที่ทำงานบนเซิร์ฟเวอร์ทั่วไปหรืออินสแตนซ์คลาวด์
- AWS Site-to-Site VPN Concentrators จัดการปัญหาการรวบรวมการเชื่อมต่อแบบเดียวกันในรูปแบบบริการคลาวด์ที่มีผู้ดูแล โดยสร้างขึ้นบน Transit Gateway แทนการใช้อุปกรณ์จริง
- โดยทั่วไป concentrators จะเหมาะเมื่อองค์กรจัดการการเชื่อมต่อระยะไกลพร้อมกัน 100+ รายการ หรืออุโมงค์ site-to-site 25+ อุโมงค์ ซึ่งมากกว่าความต้องการของธุรกิจขนาดเล็กหรือบุคคลส่วนใหญ่
- VPN ส่วนบุคคลอย่าง Guru VPN แก้ปัญหาอีกแบบหนึ่งโดยสิ้นเชิง นั่นคือปกป้องทราฟฟิกขาออกของบุคคลหนึ่ง ไม่ใช่รวมศูนย์การเชื่อมต่อขาเข้าขององค์กร
หากคุณเคยค้นคว้าเรื่องเครือข่ายองค์กร ก็น่าจะเคยพบคำว่า "VPN concentrator" และสงสัยว่ามันเป็นแค่ชื่อที่ฟังดูหรูกว่าของเทคโนโลยีเดียวกับที่ใช้ในแอป VPN ส่วนบุคคลหรือไม่ คำตอบคือไม่เชิง แอป VPN ส่วนบุคคลอย่าง Guru VPN ปกป้องทราฟฟิกที่ออกจากอุปกรณ์เครื่องเดียว ส่วน VPN concentrators เป็นฮาร์ดแวร์หรือซอฟต์แวร์ที่ออกแบบมาโดยเฉพาะเพื่อรวบรวมและจัดการอุโมงค์ที่เข้ารหัสหลายสิบ หลายร้อย หรือแม้แต่หลายพันอุโมงค์ซึ่งไหลเข้าสู่เครือข่ายขององค์กรเดียวพร้อมกัน การทำความเข้าใจว่า vpn concentrators ทำอะไรจริงๆ — สร้างขึ้นอย่างไร และเส้นแบ่งระหว่างโครงสร้างพื้นฐานระดับองค์กรกับเครื่องมือความเป็นส่วนตัวส่วนบุคคลอยู่ตรงไหน — จะช่วยให้พิจารณาได้ง่ายขึ้นว่าหมวดหมู่ใดตรงกับสถานการณ์ของคุณ
บทความนี้จะอธิบายการทำงานของอุปกรณ์เหล่านี้ ความแตกต่างระหว่างการติดตั้งแบบฮาร์ดแวร์กับแบบเสมือน วิธีที่ AWS จัดการปัญหาเดียวกันบนคลาวด์ และเหตุผลที่บุคคลทั่วไปกับทีมขนาดเล็กส่วนใหญ่ได้ประโยชน์จาก VPN ส่วนบุคคลที่ใช้งานตรงไปตรงมามากกว่าโครงสร้างพื้นฐานแบบ concentrator ระดับองค์กร
ประเด็นสำคัญ
- VPN concentrators รวบรวมและจัดการอุโมงค์ VPN ขาเข้าจำนวนมากจากพนักงานที่ทำงานระยะไกลหรือสำนักงานสาขาเข้าสู่เครือข่ายขององค์กรเดียว
- มีรูปแบบหลักสองแบบ ได้แก่ อุปกรณ์ฮาร์ดแวร์เฉพาะทาง และ concentrators แบบเสมือน (ใช้ซอฟต์แวร์) ที่ทำงานบนเซิร์ฟเวอร์ทั่วไปหรืออินสแตนซ์คลาวด์
- AWS Site-to-Site VPN Concentrators จัดการปัญหาการรวบรวมการเชื่อมต่อแบบเดียวกันในรูปแบบบริการคลาวด์ที่มีผู้ดูแล โดยสร้างขึ้นบน Transit Gateway แทนการใช้อุปกรณ์จริง
- โดยทั่วไป concentrators จะเหมาะเมื่อองค์กรจัดการการเชื่อมต่อระยะไกลพร้อมกัน 100+ รายการ หรืออุโมงค์ site-to-site 25+ อุโมงค์ ซึ่งมากกว่าความต้องการของธุรกิจขนาดเล็กหรือบุคคลส่วนใหญ่
- VPN ส่วนบุคคลอย่าง Guru VPN แก้ปัญหาอีกแบบหนึ่งโดยสิ้นเชิง นั่นคือปกป้องทราฟฟิกขาออกของบุคคลหนึ่ง ไม่ใช่รวมศูนย์การเชื่อมต่อขาเข้าขององค์กร
แล้ว VPN Concentrators คืออะไรกันแน่?
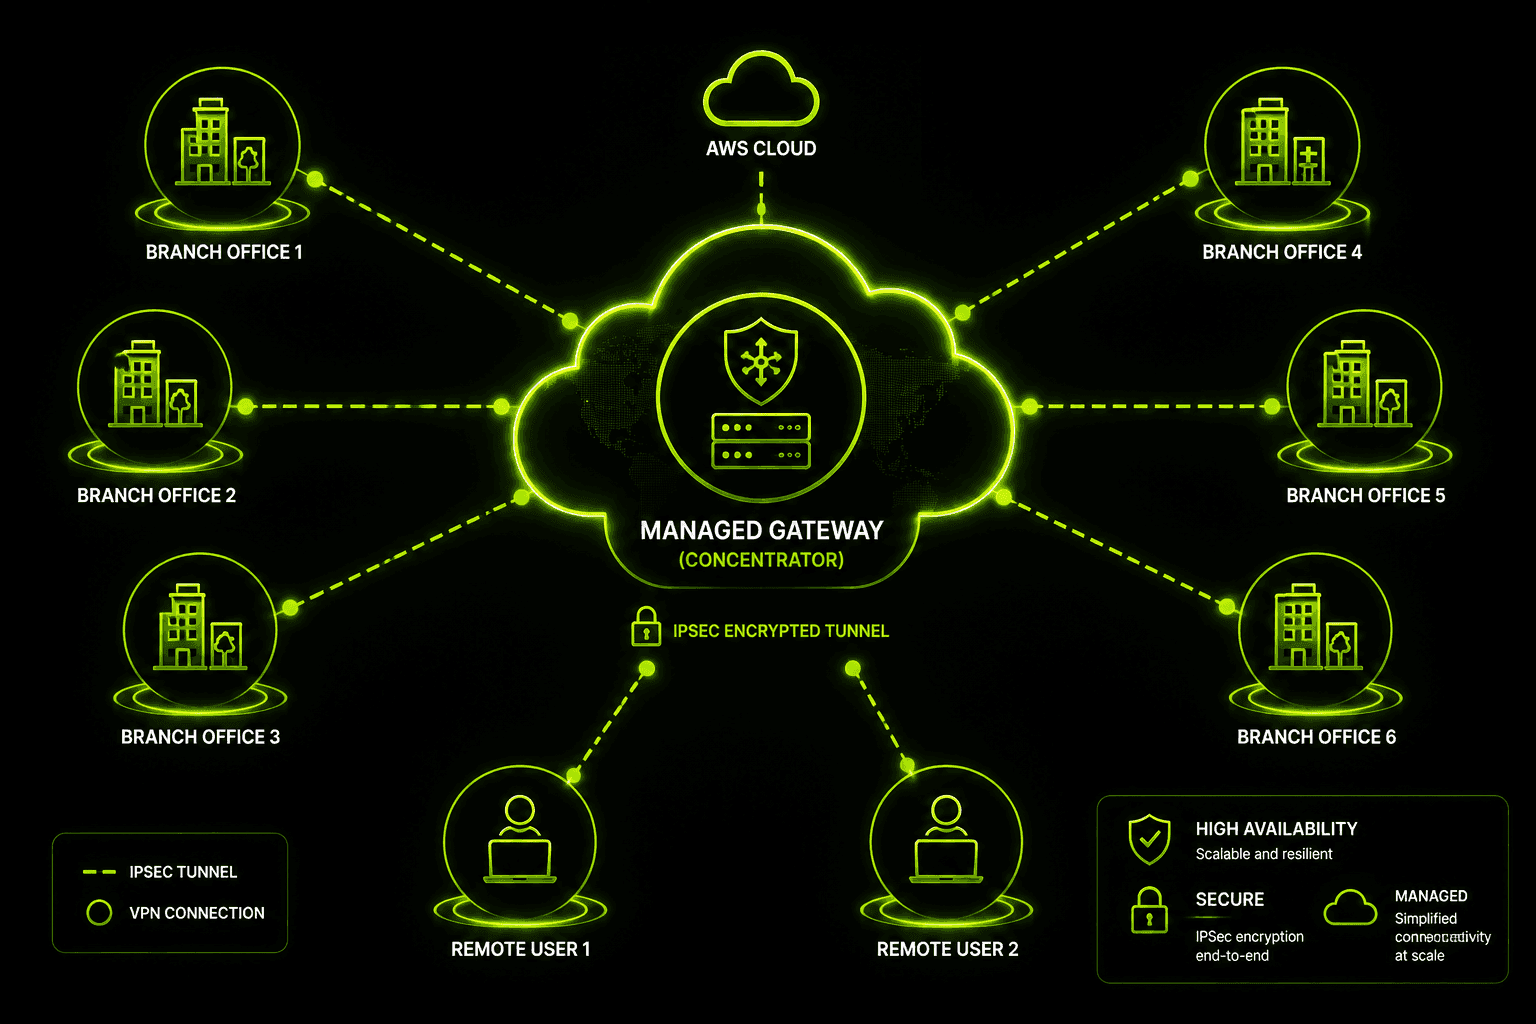
โดยพื้นฐานแล้ว VPN concentrator คืออุปกรณ์ — หรือซอฟต์แวร์ที่ทำหน้าที่แบบเดียวกัน — ซึ่งอยู่ตรงขอบเครือข่ายและรับจบการเชื่อมต่อ VPN จำนวนมากไว้ในจุดเดียว แทนที่บริษัทจะต้องกำหนดค่าไฟร์วอลล์แยกกันหลายสิบตัวให้แต่ละตัวจัดการอุโมงค์เพียงไม่กี่อุโมงค์ ทราฟฟิกทั้งหมดจะถูกรวมเข้าสู่ concentrator ตัวเดียว ซึ่งตรวจสอบสิทธิ์ทุกการเชื่อมต่อ เข้ารหัสและถอดรหัสทราฟฟิกที่ผ่านเข้ามา แล้วส่งต่อไปยังปลายทางที่ถูกต้องภายในเครือข่ายภายใน
คำนี้มักพบในบริบทของ VPN สำหรับการเข้าถึงจากระยะไกล (เชื่อมต่อพนักงานแต่ละคนกลับเข้าสู่เครือข่ายองค์กร) และ VPN แบบ site-to-site (เชื่อมสถานที่ตั้งสำนักงาน ศูนย์ข้อมูล หรือสภาพแวดล้อมคลาวด์อย่างน้อยสองแห่งเข้าด้วยกันอย่างถาวร) ทั้งสองกรณี concentrator ทำหน้าที่เหมือนกัน คือเป็นจุดเดียวที่มีการจัดการอย่างเป็นระบบ ซึ่งทราฟฟิกที่เข้ารหัสทั้งหมดมารวมกัน แทนที่จะกระจายการจัดการอุโมงค์ไปทั่วเครือข่าย
VPN Concentrators ทำงานอย่างไร?
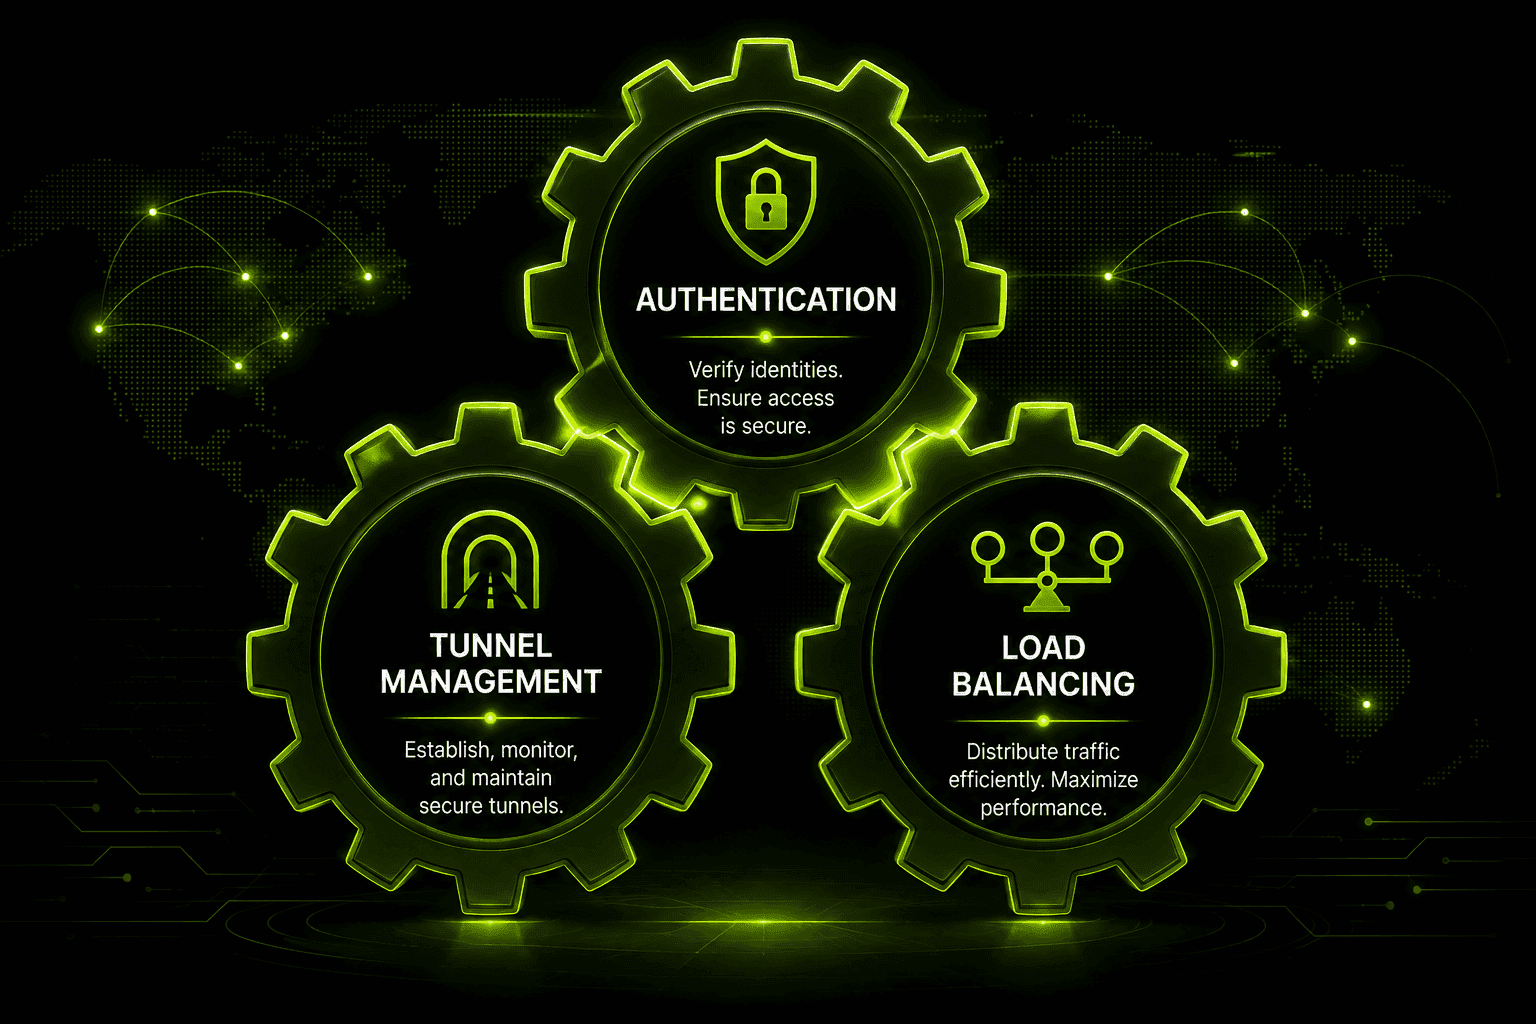
ภายใน concentrator ที่ทำงานอยู่ จะมีการดำเนินการสามอย่างอย่างต่อเนื่องเป็นส่วนใหญ่
การตรวจสอบสิทธิ์เกิดขึ้นเป็นอันดับแรก ก่อนอนุญาตให้สร้างอุโมงค์ concentrator จะตรวจสอบตัวตนของผู้ใช้ — หรือสิ่งใดก็ตาม — ที่พยายามเชื่อมต่อ โดยทั่วไปจะตรวจสอบกับบริการไดเรกทอรีส่วนกลาง หน่วยงานออกใบรับรอง หรือเซิร์ฟเวอร์ RADIUS วิธีนี้ช่วยป้องกันไม่ให้ผู้โจมตีเพียงกำหนดให้ไคลเอนต์ VPN เชื่อมต่อกับ public IP address ของ concentrator แล้วเข้าถึงระบบได้
การจัดการอุโมงค์คือการดูแลการเชื่อมต่อที่ทำงานอยู่ทั้งหมดอย่างต่อเนื่อง ได้แก่ การเจรจาพารามิเตอร์การเข้ารหัสเมื่อเริ่มสร้างอุโมงค์ การเปลี่ยนคีย์เป็นระยะเพื่อความปลอดภัย การตรวจสอบอุโมงค์ที่หยุดตอบสนอง และการยุติเซสชันที่สิ้นสุดตามปกติหรือหมดเวลา สำหรับ concentrator ที่จัดการการเชื่อมต่อพร้อมกันหลายร้อยรายการ งานบันทึกและดูแลเหล่านี้เกิดขึ้นตลอดเวลา
การกระจายโหลดจำเป็นเมื่อปริมาณทราฟฟิกเพิ่มขึ้นจนหน่วยประมวลผลเดียวรองรับได้ไม่สะดวก concentrators ระดับองค์กร — รวมถึงคลัสเตอร์ของ concentrator แบบเสมือน — จะกระจายอุโมงค์ขาเข้าและทราฟฟิกไปตามเส้นทางประมวลผลหลายเส้นทาง เพื่อไม่ให้จุดใดจุดหนึ่งกลายเป็นคอขวด และเพื่อไม่ให้ฮาร์ดแวร์ขัดข้องในหน่วยหนึ่งทำให้การเชื่อมต่อทั้งหมดล่มตามไปด้วย
VPN Concentrators แบบฮาร์ดแวร์เทียบกับแบบเสมือน
Concentrators ไม่ได้จำกัดอยู่แค่รูปแบบเดียว องค์กรเลือกได้ระหว่างอุปกรณ์จริงเฉพาะทางกับ VPN concentrators แบบเสมือน โดยพิจารณาจากขนาดการใช้งาน งบประมาณ และสัดส่วนโครงสร้างพื้นฐานที่อยู่บนคลาวด์อยู่แล้ว
| คุณสมบัติ | Concentrator แบบฮาร์ดแวร์ | VPN Concentrator แบบเสมือน |
|---|---|---|
รูปแบบ | อุปกรณ์จริงเฉพาะทาง | ซอฟต์แวร์ที่ทำงานบน VM หรืออินสแตนซ์คลาวด์ |
ประสิทธิภาพ | การประมวลผลที่คาดการณ์ได้และออกแบบมาเพื่อวัตถุประสงค์เฉพาะ | ปรับขนาดตามทรัพยากรประมวลผลพื้นฐาน |
การปรับขนาด | ต้องซื้ออุปกรณ์เพิ่มเติม | มักปรับขนาดได้ด้วยการเพิ่มทรัพยากรประมวลผลหรืออินสแตนซ์ |
ตำแหน่งติดตั้ง | ภายในองค์กร ในศูนย์ข้อมูล | คลาวด์ ศูนย์ข้อมูลเสมือน หรือแบบไฮบริด |
กรณีใช้งานทั่วไป | องค์กรขนาดใหญ่ที่มีปริมาณอุโมงค์สูงและสม่ำเสมอ | องค์กรที่ใช้คลาวด์เป็นหลักและมีปริมาณงานผันแปร |
ตัวเลือกฮาร์ดแวร์ — เช่น อุปกรณ์จากผู้ผลิตอย่าง Mako Networks รุ่น 7000 และ 8000 ซึ่งเป็นตัวอย่างที่พบได้ทั่วไป — สร้างขึ้นเพื่อประสิทธิภาพที่สม่ำเสมอและรองรับปริมาณงานสูง มักเป็นตัวเลือกเมื่อองค์กรมีโครงสร้างพื้นฐานภายในสถานที่จำนวนมากอยู่แล้วและต้องการขีดความสามารถที่คาดการณ์ได้ ตัวอย่างเช่น มักมีการอ้างถึงประสิทธิภาพ VPN throughput ของรุ่นติดตั้งบนแร็กของ Mako ที่ประมาณ 850 Mbps ซึ่งช่วยให้เห็นภาพชัดเจนว่าฮาร์ดแวร์เฉพาะทางให้ประสิทธิภาพได้เท่าใดตั้งแต่พร้อมใช้งาน ในทางกลับกัน VPN concentrators แบบเสมือนทำงานเป็นซอฟต์แวร์ — บางครั้งทำงานบนเซิร์ฟเวอร์ทั่วไป บางครั้งทำงานบนแพลตฟอร์มเฉพาะทางอย่างซอฟต์แวร์เราเตอร์เสมือนของ 6WIND ซึ่งออกแบบมาโดยเฉพาะเพื่อเพิ่ม VPN throughput บนฮาร์ดแวร์มาตรฐานให้ใกล้เคียงกับอุปกรณ์เฉพาะทาง — 6WIND เคยระบุตัวเลขสูงถึงประมาณ 18 Gbps ต่อ CPU core ในการติดตั้งที่ปรับแต่งแล้ว แสดงให้เห็นว่า concentrators แบบซอฟต์แวร์ลดช่องว่างด้านประสิทธิภาพกับฮาร์ดแวร์ที่ออกแบบมาเฉพาะได้มากเพียงใด จุดเด่นคือความยืดหยุ่น: เพิ่มขีดความสามารถได้เมื่อปริมาณอุโมงค์เพิ่มขึ้น โดยไม่ต้องรอคำสั่งซื้อฮาร์ดแวร์
ผู้จำหน่าย VPN Concentrator รายสำคัญและประเภทโปรโตคอล
นอกเหนือจาก Mako และ 6WIND แล้ว เครือข่ายองค์กรส่วนใหญ่ใช้ฟังก์ชัน concentrator จากผู้ให้บริการที่คุ้นเคยไม่กี่ราย ได้แก่ Cisco (ทั้งอุปกรณ์ ASA เฉพาะทางและสายผลิตภัณฑ์ Meraki ที่จัดการผ่านคลาวด์), ซีรีส์ FortiGate ของ Fortinet, GlobalProtect ของ Palo Alto Networks, อุปกรณ์เกตเวย์ของ Check Point และฮาร์ดแวร์สำหรับการเข้าถึงระยะไกลของ Aruba แทนที่จะจำหน่ายเป็นกล่อง "concentrator" ที่ทำหน้าที่เดียว ฟังก์ชันนี้มักรวมอยู่ในไฟร์วอลล์หรืออุปกรณ์รักษาความปลอดภัยที่ครอบคลุมกว่า โดยมีการรวบรวมอุโมงค์แบบ concentrator เป็นหนึ่งในหลายคุณสมบัติที่ทำงานบนฮาร์ดแวร์เดียวกัน
ผู้ให้บริการเหล่านี้ยังแบ่งตามประเภทโปรโตคอล ซึ่งเป็นประเด็นที่ควรทำความเข้าใจ: IPsec concentrators จัดการอุโมงค์ VPN แบบ site-to-site และ VPN ของไคลเอนต์แบบดั้งเดิมที่ชั้นเครือข่าย โดยมักเป็นตัวเลือกสำหรับเชื่อมต่อเครือข่ายสำนักงานทั้งหมดเข้าด้วยกัน SSL VPN concentrators รับจบการเชื่อมต่อที่ชั้นแอปพลิเคชันแทน โดยมักผ่านเบราว์เซอร์หรือไคลเอนต์ขนาดเล็ก และมักเหมาะกับสถานการณ์การเข้าถึงจากระยะไกลที่ไม่จำเป็นต้องใช้อุโมงค์เต็มรูปแบบในระดับเครือข่าย — เช่น ผู้รับเหมาที่ต้องเข้าถึงเว็บแอปภายในเพียงรายการเดียว อุปกรณ์รุ่นใหม่จำนวนมากรองรับทั้งสองโหมดพร้อมกัน ทำให้องค์กรผสมการเชื่อมต่ออุโมงค์ IPsec แบบ site-to-site กับการเข้าถึงระยะไกลผ่าน SSL VPN บนอุปกรณ์เดียวกันได้
ต้นทุนเพิ่มขึ้นอย่างมากตามขีดความสามารถ อุปกรณ์ concentrator ระดับเริ่มต้นที่เหมาะกับสำนักงานขนาดเล็กอาจเริ่มต้นที่ประมาณ $200 ฮาร์ดแวร์ระดับกลางที่รองรับอุโมงค์พร้อมกันได้หลายร้อยอุโมงค์มักมีราคา $800 ถึง $1,500 และการติดตั้งระดับองค์กรที่มีขีดความสามารถสูงและรองรับอุโมงค์หลายพันอุโมงค์อาจมีราคาหลายพันดอลลาร์ โดยยังไม่รวมค่าลิขสิทธิ์และสัญญาการสนับสนุน — โครงสร้างต้นทุนนี้แทบไม่เหมือนกับค่าสมัคร VPN สำหรับผู้บริโภค
AWS Site-to-Site VPN Concentrators
ผู้ให้บริการคลาวด์มีแนวทางของตนเองในการแก้ปัญหาการรวบรวมการเชื่อมต่อแบบเดียวกัน และ AWS เป็นตัวอย่างที่ดีในการแสดงให้เห็นว่าแนวทางนี้ทำงานอย่างไรในระดับใหญ่ AWS Site-to-Site VPN Concentrators สร้างขึ้นบน AWS Transit Gateway แทนการติดตั้งฮาร์ดแวร์จริง โดย Transit Gateway เป็นบริการที่มีผู้ดูแลซึ่งทำหน้าที่เป็นฮับกลาง เชื่อมต่อ VPC หลายแห่ง เครือข่ายภายในสถานที่ และการเชื่อมต่อ VPN โดยลูกค้าไม่ต้องดูแลการทำงานหรือติดตั้งแพตช์ให้ฮาร์ดแวร์ concentrator เอง
ในรูปแบบนี้ แต่ละสถานที่ภายในองค์กรจะสร้างการเชื่อมต่อ VPN แบบ site-to-site ของตนเองเข้าสู่ Transit Gateway จากนั้น Transit Gateway จะจัดการการกำหนดเส้นทาง การจัดการปลายทางการเข้ารหัส และการปรับขนาดอยู่เบื้องหลัง สำหรับองค์กรที่ใช้โครงสร้างพื้นฐานบน AWS อยู่แล้ว วิธีนี้ช่วยลดภาระการดำเนินงานได้มาก ทั้งไม่ต้องวางแผนขีดความสามารถสำหรับอุปกรณ์จริง ไม่ต้องกำหนดค่าการสลับระบบเมื่อขัดข้องด้วยตนเอง และจำนวนอุโมงค์สามารถเพิ่มขึ้นได้เกินกว่าที่อุปกรณ์ภายในสถานที่เพียงเครื่องเดียวจะรองรับได้อย่างเหมาะสม แนวคิดพื้นฐานเหมือนกับ concentrator แบบฮาร์ดแวร์หรือแบบเสมือน คือรวบรวมการเชื่อมต่อที่เข้ารหัสจำนวนมากไว้ในจุดเดียวที่มีการจัดการ แต่ให้บริการผ่านคลาวด์แทนการใช้โครงสร้างพื้นฐานที่คุณเป็นเจ้าของ
ความสามารถเฉพาะด้าน Site-to-Site VPN Concentrator ของ AWS มีข้อจำกัดที่ระบุไว้อย่างชัดเจน ซึ่งควรทราบหากกำลังประเมินใช้งานจริง: สร้างขึ้นบน Transit Gateway เท่านั้น (ไม่มีให้ใช้เป็นฟีเจอร์แบบแยกเดี่ยว), รองรับแบนด์วิดท์รวมประมาณ 5 Gbps สำหรับไซต์ที่เชื่อมต่อทั้งหมด จำกัด throughput ไว้ที่ประมาณ 100 Mbps ต่อการเชื่อมต่อไซต์แต่ละแห่ง ต้องใช้ BGP สำหรับการกำหนดเส้นทางแทนเส้นทางแบบคงที่ และโดยทั่วไปมุ่งเป้าไปที่การติดตั้งที่มีการเชื่อมต่อไซต์ตั้งแต่ 25 แห่งขึ้นไป — หากต่ำกว่าเกณฑ์นี้ การเชื่อมต่อ VPN มาตรฐานกับ Transit Gateway โดยไม่ใช้เครื่องมือเฉพาะของ concentrator มักเรียบง่ายกว่าและเพียงพออยู่แล้ว ตัวเลขเหล่านี้สำคัญเพราะกำหนดช่วงการใช้งานที่เหมาะสมไว้อย่างค่อนข้างชัดเจน กล่าวคือมีขนาดใหญ่พอที่จะคุ้มกับการจัดการแบบรวมศูนย์ แต่ความต้องการแบนด์วิดท์ของแต่ละไซต์ยังไม่สูงจนข้อจำกัดต่อไซต์กลายเป็นคอขวด
เมื่อใดที่คุณจำเป็นต้องใช้ VPN Concentrator จริงๆ?
สำหรับสถานการณ์ site-to-site ส่วนใหญ่ที่กล่าวไป การตัดสินใจไม่ได้ขึ้นอยู่กับดุลยพินิจมากนัก แต่ขึ้นอยู่กับขนาดการใช้งาน งานวิจัยด้านความปลอดภัยเกี่ยวกับการติดตั้งระบบเข้าถึงระยะไกลโดยทั่วไปประเมินว่า เมื่อมีการเชื่อมต่อระยะไกลพร้อมกันประมาณ 100 รายการขึ้นไป concentrator ที่ออกแบบมาเฉพาะจึงเริ่มคุ้มค่ากว่าซอฟต์แวร์เกตเวย์ VPN แบบเรียบง่ายกว่า หากต่ำกว่าจำนวนนี้ ความสามารถ VPN ในตัวของไฟร์วอลล์ทั่วไปหรือเซิร์ฟเวอร์ VPN ซอฟต์แวร์ขนาดพอเหมาะมักรองรับภาระงานได้สบาย
การติดตั้งแบบ site-to-site ใช้หลักการคล้ายกัน แต่ประเมินด้วยวิธีที่ต่างออกไป เมื่อองค์กรจัดการอุโมงค์ site-to-site ตั้งแต่ 25 อุโมงค์ขึ้นไป — เช่น เครือข่ายร้านค้าปลีกที่เชื่อมร้านหลายสิบแห่งกลับไปยังศูนย์ข้อมูลกลาง เครือข่ายโรงพยาบาลที่เชื่อมคลินิกกับห้องปฏิบัติการวินิจฉัย หรือสนามบินที่เชื่อมอาคารผู้โดยสาร พื้นที่ขนส่งสินค้า และอาคารบริหารเข้าด้วยกัน — ภาระในการจัดการอุโมงค์เพียงอย่างเดียวก็เป็นเหตุผลหนักแน่นให้รวมทุกอย่างไว้หลังฮาร์ดแวร์ concentrator เฉพาะทางหรืออินสแตนซ์ concentrator แบบเสมือน ประเด็นไม่ได้มีแค่ throughput โดยรวม แต่ยังรวมถึงการมีจุดเดียวสำหรับกำหนดนโยบายการกำหนดเส้นทาง ตรวจสอบสถานะอุโมงค์ และนำการเปลี่ยนแปลงไปใช้ แทนการเข้าไปตั้งค่าด้วยตนเองบนไฟร์วอลล์แยกกันสองโหล
โดยทั่วไป ความพร้อมใช้งานสูงก็เริ่มเป็นประเด็นในช่วงเดียวกัน การติดตั้ง concentrator ระดับองค์กรมักกำหนดค่าเป็นคู่แบบ active/active (ทั้งสองหน่วยส่งผ่านทราฟฟิกพร้อมกันและแบ่งภาระงานกัน), คู่แบบ active/passive (มีหน่วยสำรองพร้อมรับช่วงทันทีหากหน่วยหลักขัดข้อง) หรือคลัสเตอร์กระจายโหลดเต็มรูปแบบที่กระจายอุโมงค์หลายพันอุโมงค์ไปยัง concentrator หลายตัว กลไกเบื้องหลังการสลับระบบเมื่อขัดข้องมักเป็นสิ่งที่วิศวกรเครือข่ายคุ้นเคย: VRRP (Virtual Router Redundancy Protocol) ช่วยให้หน่วยสำรองรับช่วงที่อยู่ IP ร่วมกันเมื่อหน่วยหลักหยุดทำงาน, HA ระดับ IKE ช่วยซิงก์สถานะอุโมงค์ที่มีอยู่ระหว่างหน่วย เพื่อไม่ให้การสลับระบบบังคับให้ทุกการเชื่อมต่อต้องเจรจาใหม่ตั้งแต่ต้น และผู้ให้บริการหลายรายยังเพิ่มฟีเจอร์สลับระบบอย่างรวดเร็วในชื่อแบรนด์ของตนเองเพื่อลดช่วงสะดุดให้สั้นลงอีก เรื่องเหล่านี้ไม่ใช่สิ่งแปลกใหม่ แต่เป็นแนวคิดด้านความพร้อมใช้งานสูงแบบเดียวกับที่ทีม IT ใช้กับสวิตช์แกนหลักหรือเซิร์ฟเวอร์ฐานข้อมูล เพียงนำมาใช้กับชั้น VPN เพราะหาก concentrator ขัดข้อง การเชื่อมต่อของทุกสาขาหรือพนักงานระยะไกลที่พึ่งพาอุปกรณ์นั้นก็จะล่มพร้อมกัน
หากไม่มีข้อใดอธิบายสถานการณ์ของคุณ — คุณไม่ได้จัดการอุโมงค์ site-to-site หลายสิบอุโมงค์ ไม่มีเจ้าหน้าที่ IT คอยเตรียมคู่ระบบสำรอง และคำว่า "การเข้าถึงระยะไกล" สำหรับคุณหมายถึงแล็ปท็อปกับโทรศัพท์ของตัวเอง ไม่ใช่พนักงานที่กระจายอยู่หลายแห่ง — concentrator ก็จะแก้ปัญหาที่คุณไม่มี
VPN Concentrator เทียบกับ VPN ส่วนบุคคล
เทคโนโลยีสองประเภทนี้มักถูกเข้าใจสับสนกันมากที่สุดตรงนี้ จึงควรอธิบายความแตกต่างให้ชัด หน้าที่ของ VPN concentrator คือรับการเชื่อมต่อขาเข้าจำนวนมาก — จากสำนักงานสาขา พนักงานระยะไกล หรือเครือข่ายพันธมิตร — แล้วกำหนดเส้นทางอย่างปลอดภัยเข้าสู่เครือข่ายภายในขององค์กรเดียว นี่คือโครงสร้างพื้นฐานที่บริษัทดำเนินงานอยู่ตรงขอบเครือข่ายของตนเอง และทราฟฟิกที่จัดการเป็นของผู้อื่น ได้แก่ พนักงาน ผู้รับเหมา และพันธมิตรแบบ site-to-site
แอป VPN ส่วนบุคคลอย่าง Guru VPN ทำหน้าที่อีกแบบหนึ่งโดยสิ้นเชิง แทนที่จะรับจบการเชื่อมต่อของผู้อื่น แอปจะปกป้องทราฟฟิกขาออกของผู้ใช้ โดยเข้ารหัสข้อมูลที่ออกจากอุปกรณ์และกำหนดเส้นทางผ่านเซิร์ฟเวอร์ที่คุณเลือก เพื่อไม่ให้ผู้อื่นเห็นการท่องเว็บของคุณบนเครือข่ายที่กำลังเชื่อมต่ออยู่ ไม่มีเครือข่ายอุโมงค์ขาเข้าที่ต้องจัดการ ไม่มีตารางกำหนดเส้นทาง site-to-site และไม่มีคู่ระบบสำรองที่ต้องกำหนดค่า แต่เป็นการเชื่อมต่อที่เข้ารหัสเพียงรายการเดียวระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ ซึ่งสร้างขึ้นเพื่อความเป็นส่วนตัวส่วนบุคคล ไม่ใช่การเข้าถึงเครือข่ายองค์กร การตั้งค่าใช้เวลาพอๆ กับการติดตั้ง Guru VPN แล้วเลือกตำแหน่ง ไม่ต้องจัดเตรียมฮาร์ดแวร์หรือกำหนดค่านโยบาย IKE
เหตุใดคนส่วนใหญ่จึงไม่จำเป็นต้องใช้ VPN Concentrator
หากคุณอ่านมาถึงตรงนี้และกำลังสงสัยว่าสำนักงานที่บ้านหรือทีมขนาดเล็กจำเป็นต้องมีโครงสร้างพื้นฐานระดับ concentrator หรือไม่ คำตอบตามตรงคือแทบจะแน่นอนว่าไม่จำเป็น ซึ่งเป็นเรื่องดี เพราะหมายความว่าวิธีแก้ปัญหาง่ายกว่าทุกอย่างที่อธิบายไว้ข้างต้นมาก สิ่งที่คุณต้องการจริงๆ คือการเข้ารหัสทราฟฟิกของคุณเองที่เชื่อถือได้ เซิร์ฟเวอร์ในตำแหน่งที่คุณต้องการ และแอปที่ตั้งค่าได้โดยไม่ต้องมีพื้นฐานด้านเครือข่าย
| ความต้องการ | VPN Concentrator | Guru VPN |
|---|---|---|
ปกป้องใคร | ทราฟฟิกขาเข้าทั้งหมดขององค์กร | ทราฟฟิกขาออกจากอุปกรณ์ของคุณเอง |
ผู้ใช้ทั่วไป | ผู้ดูแลระบบ IT/เครือข่าย | บุคคล ฟรีแลนซ์ และทีมขนาดเล็ก |
ความซับซ้อนในการตั้งค่า | ต้องจัดเตรียมระบบ กำหนดนโยบาย IKE และตั้งค่าตารางกำหนดเส้นทาง | ติดตั้ง เลือกเซิร์ฟเวอร์ แล้วเชื่อมต่อ |
ต้องใช้ฮาร์ดแวร์ | มักต้องใช้ (หรือใช้อินสแตนซ์เสมือน) | ไม่ — ทำงานในรูปแบบแอป |
รูปแบบค่าใช้จ่าย | งบประมาณสำหรับลิขสิทธิ์/ฮาร์ดแวร์ระดับองค์กร | แพ็กเกจสำหรับผู้บริโภคที่เข้าใจง่าย |
Guru VPN มุ่งแก้ปัญหาในชีวิตประจำวันด้านนี้ ได้แก่ การเข้ารหัสที่แข็งแกร่งในการเชื่อมต่อทุกครั้ง ตำแหน่งเซิร์ฟเวอร์ที่กระจายอยู่หลากหลายเพื่อให้คุณอยู่ไม่ไกลจากเซิร์ฟเวอร์ความเร็วสูง และโครงสร้างราคาที่ออกแบบมาสำหรับบุคคลทั่วไปแทนรอบการจัดซื้อระดับองค์กร คุณควรเปรียบเทียบแพ็กเกจ Guru VPN ปัจจุบันกับความถี่ในการเชื่อมต่อจริงของคุณ ผู้ใช้เป็นครั้งคราวกับผู้ที่ทำงานระยะไกลทุกวันมักเลือกแพ็กเกจคนละระดับ ดูรายละเอียดทั้งหมด รวมถึงสิ่งที่รวมอยู่ในแต่ละระดับได้ที่ หน้าราคาและตรวจสอบตำแหน่งที่มีให้บริการได้จาก รายชื่อเซิร์ฟเวอร์ก่อนตัดสินใจว่าครอบคลุมภูมิภาคที่คุณต้องการหรือไม่
คำถามที่พบบ่อย
ใช้เพื่อรวมการเชื่อมต่อ VPN ขาเข้าจำนวนมากจากพนักงานระยะไกลหรือสำนักงานสาขาไว้ในจุดเดียวบนเครือข่ายองค์กรที่จัดการจากส่วนกลาง โดยรองรับการตรวจสอบสิทธิ์ การเข้ารหัส และการกำหนดเส้นทางอุโมงค์ในระดับใหญ่
Concentrator แบบฮาร์ดแวร์คืออุปกรณ์จริงเฉพาะทางที่สร้างขึ้นเพื่อประมวลผล VPN ด้วย throughput สูง ส่วน VPN concentrator แบบเสมือนคือซอฟต์แวร์ที่ทำงานบนเครื่องเสมือนหรืออินสแตนซ์คลาวด์ ซึ่งปรับขนาดได้ยืดหยุ่นกว่า แต่โดยทั่วไปมีขีดจำกัดตามประสิทธิภาพของโครงสร้างพื้นฐานที่รองรับ
แทบไม่จำเป็น ธุรกิจขนาดเล็กส่วนใหญ่มีจำนวนการเชื่อมต่อต่ำกว่าเกณฑ์ที่ทำให้ concentrator คุ้มค่าอย่างมาก และฟีเจอร์ VPN ในไฟร์วอลล์ทั่วไปหรือแอป VPN ส่วนบุคคลก็ตอบโจทย์ได้โดยมีความซับซ้อนเพียงเล็กน้อย
ในแง่แนวคิดถือว่าใช่ เพราะทั้งคู่รวบรวมและจัดการอุโมงค์ VPN หลายรายการ แต่เวอร์ชันของ AWS ทำงานเป็นบริการที่มีผู้ดูแลผ่าน Transit Gateway แทนการใช้อุปกรณ์จริงที่คุณเป็นเจ้าของและบำรุงรักษา
สรุป
VPN concentrators แก้ปัญหาเฉพาะด้านที่มีขนาดใหญ่ นั่นคือการเชื่อมต่อไซต์และผู้ใช้ระยะไกลหลายสิบหรือหลายร้อยรายเข้าสู่เครือข่ายขององค์กรเดียวอย่างปลอดภัย โดยไม่ทำให้งานจัดการกลายเป็นความวุ่นวาย ไม่ว่าจะใช้ฮาร์ดแวร์เฉพาะทาง อินสแตนซ์เสมือน หรือบริการคลาวด์ที่มีผู้ดูแลอย่างตัวเลือก Transit Gateway ของ AWS หน้าที่พื้นฐานก็เหมือนกัน คือรวมศูนย์ ตรวจสอบสิทธิ์ เข้ารหัส และกำหนดเส้นทาง อย่างไรก็ตาม สำหรับผู้ที่ไม่ได้ใช้งานในระดับองค์กร คำตอบที่ง่ายกว่าและใช้งานได้จริงกว่ามากคือ VPN ส่วนบุคคลที่ปกป้องทราฟฟิกของคุณเองโดยไม่ต้องแบกรับภาระโครงสร้างพื้นฐาน Guru VPN สร้างขึ้นมาเพื่อการใช้งานในชีวิตประจำวันเช่นนี้โดยเฉพาะ