EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNコンセントレーターの解説:その役割と仕組み


 主なポイント

- VPNコンセントレーターは、リモートワーカーや支店からの大量の受信VPNトンネルを集約・管理し、一つの組織のネットワークに接続します。
- 主な形態は二つあります。専用ハードウェア機器と、標準的なサーバーやクラウドインスタンス上で動作する仮想(ソフトウェアベース)コンセントレーターです。
- AWS Site-to-Site VPN Concentratorsは、物理機器ではなくTransit Gatewayを基盤とするマネージドクラウドサービスとして、同じ集約の課題に対応します。
- 組織が100+の同時リモート接続、または25+のサイト間トンネルを管理するようになると、通常はコンセントレーターの導入が有効です。これはほとんどの中小企業や個人が必要とする規模を大きく上回ります。
- Guru VPNのような個人向けVPNは、まったく別の課題を解決します。組織への受信接続を一元管理するのではなく、個人の送信トラフィックを保護します。
企業ネットワークについて調べたことがあれば、「VPNコンセントレーター」という言葉を目にして、個人向けVPNアプリを動かす技術を少し難しく呼んでいるだけなのかと思ったことがあるかもしれません。厳密には、そうではありません。個人向けVPNアプリの例である Guru VPNは一台のデバイスから出ていくトラフィックを保護します。一方、VPNコンセントレーターは、一つの組織のネットワークに流れ込む数十、数百、あるいは数千もの暗号化トンネルを一度に集約・管理するために設計された専用ハードウェアまたはソフトウェアです。VPNコンセントレーターの実際の役割や構成、そして企業向けインフラと個人のプライバシーツールの境界を理解すれば、自分の状況に当てはまるのがどちらなのか判断しやすくなります。
この記事では、これらの機器の仕組み、ハードウェア型と仮想型の違い、AWSがクラウドで同じ課題にどう対応しているかを解説します。また、個人や小規模チームの大多数にとって、企業向けコンセントレーターインフラに類するものより、シンプルな個人向けVPNのほうが適している理由も説明します。
要点
- VPNコンセントレーターは、リモートワーカーや支店からの大量の受信VPNトンネルを集約・管理し、一つの組織のネットワークに接続します。
- 主な形態は二つあります。専用ハードウェア機器と、標準的なサーバーやクラウドインスタンス上で動作する仮想(ソフトウェアベース)コンセントレーターです。
- AWS Site-to-Site VPN Concentratorsは、物理機器ではなくTransit Gatewayを基盤とするマネージドクラウドサービスとして、同じ集約の課題に対応します。
- 組織が100+の同時リモート接続、または25+のサイト間トンネルを管理するようになると、通常はコンセントレーターの導入が有効です。これはほとんどの中小企業や個人が必要とする規模を大きく上回ります。
- Guru VPNのような個人向けVPNは、まったく別の課題を解決します。組織への受信接続を一元管理するのではなく、個人の送信トラフィックを保護します。
そもそもVPNコンセントレーターとは?
基本的に、VPNコンセントレーターとは、ネットワークの境界に設置され、多数のVPN接続を一か所で終端する機器、または同じ役割を果たすソフトウェアです。企業が数十台のファイアウォールを個別に設定し、それぞれに少数のトンネルを処理させる代わりに、すべてのトラフィックを一台のコンセントレーターに集約します。そこですべての接続を認証し、通過するトラフィックを暗号化・復号し、内部ネットワークの適切な宛先へルーティングします。
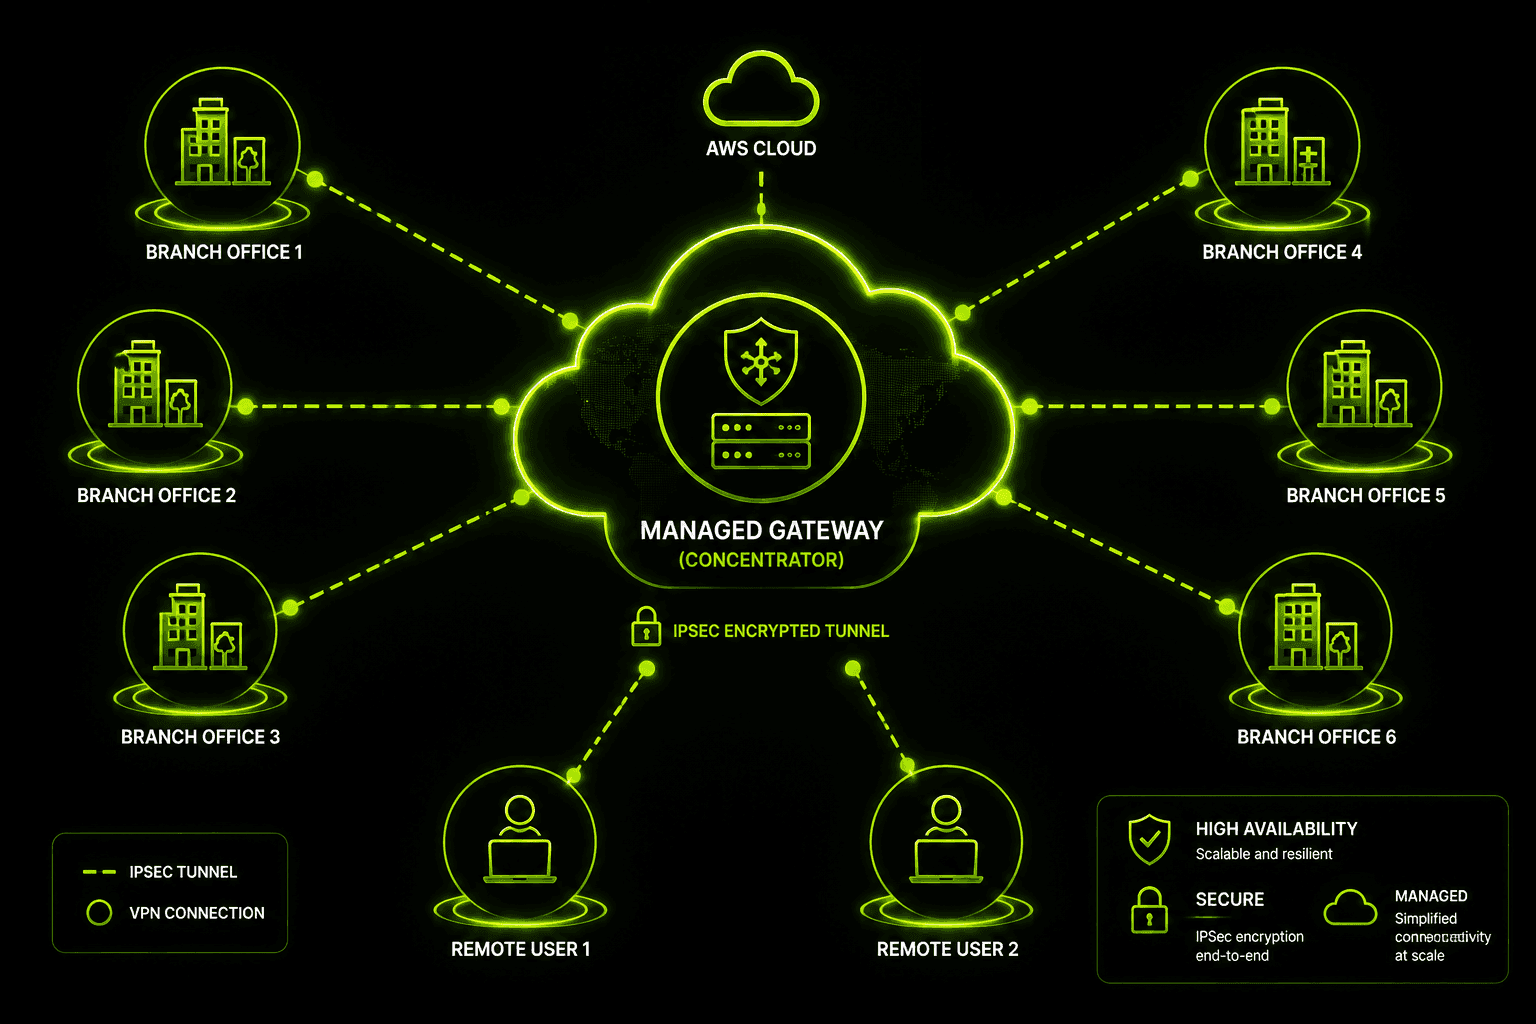
この用語は主に、リモートアクセスVPN(個々の従業員を企業ネットワークに接続するもの)やサイト間VPN(二か所以上のオフィス、データセンター、クラウド環境を恒常的に接続するもの)で使われます。どちらの場合もコンセントレーターの役割は同じです。ネットワーク内にトンネル管理を分散させず、暗号化されたトラフィックが集まる単一の適切に管理された接続点になります。
VPNコンセントレーターの仕組み
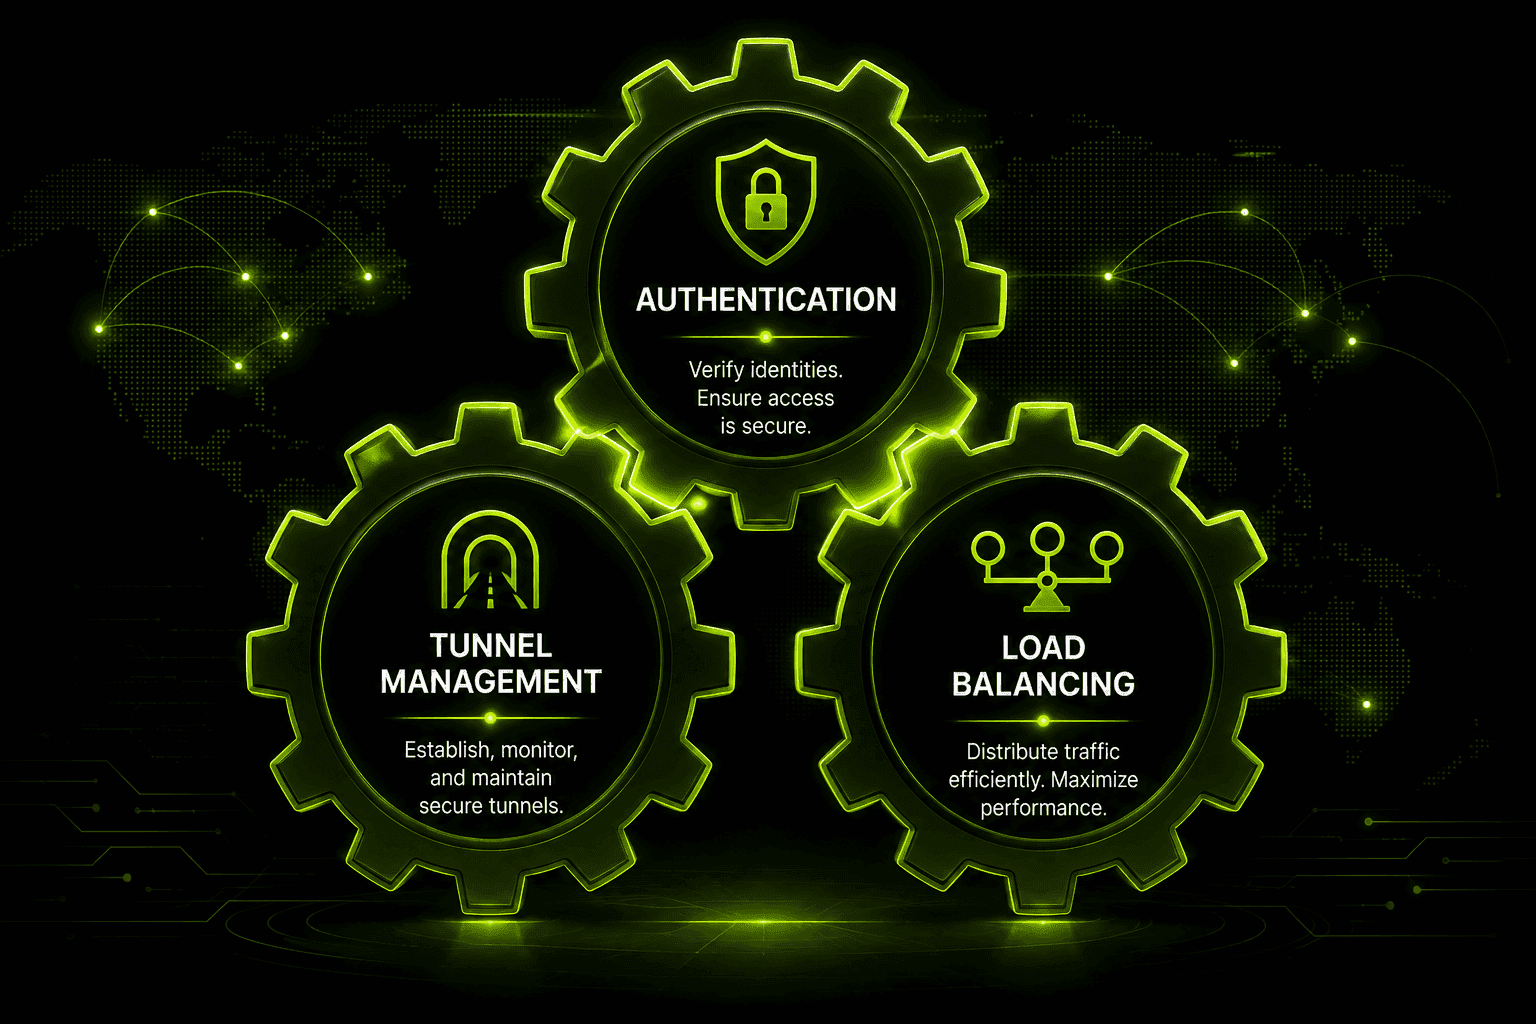
稼働中のコンセントレーターでは、おおむね常時、三つの処理が行われています。
認証が最初に行われます。トンネルの確立を許可する前に、コンセントレーターは、接続しようとしている人や機器の身元を確認します。通常は、集中管理されたディレクトリサービス、認証局、またはRADIUSサーバーを照合先にします。これにより、攻撃者がVPNクライアントからコンセントレーターのパブリックIPアドレスに接続するだけで侵入することを防ぎます。
トンネル管理は、確立されたすべての接続を維持する継続的な作業です。トンネル確立時の暗号化パラメーターのネゴシエーション、セキュリティ確保のための定期的な鍵の再生成、応答がなくなったトンネルの監視、正常終了またはタイムアウトしたセッションの切断などが含まれます。数百の同時接続を処理するコンセントレーターでは、こうした管理作業が絶えず発生します。
負荷分散は、トラフィック量が単一の処理ユニットで無理なく対応できる範囲を超えると必要になります。企業向けコンセントレーターや仮想コンセントレーターのクラスターは、受信トンネルとそのトラフィックを複数の処理経路に分配します。これにより、特定の箇所がボトルネックになるのを防ぎ、一台のハードウェアに障害が起きてもすべての接続が同時に停止しないようにします。
ハードウェア型と仮想型のVPNコンセントレーター
コンセントレーターの形態は一種類に限られません。組織は規模、予算、インフラのうちどの程度がすでにクラウド上にあるかに応じて、専用の物理機器と仮想VPNコンセントレーターを選択します。
| 特徴 | ハードウェア型コンセントレーター | 仮想VPNコンセントレーター |
|---|---|---|
形態 | 専用の物理機器 | VMまたはクラウドインスタンス上で動作するソフトウェア |
性能 | 予測しやすい、専用設計の処理性能 | 基盤となるコンピューティングリソースに応じて拡張 |
拡張性 | 追加機器の購入が必要 | 多くの場合、コンピューティングリソースやインスタンスの追加で拡張 |
導入場所 | オンプレミスのデータセンター | クラウド、仮想化されたデータセンター、またはハイブリッド環境 |
一般的な用途 | 安定して大量のトンネルを扱う大企業 | クラウドネイティブな組織、変動するワークロード |
ハードウェア型の例としてよく挙げられるのが、Mako Networksの7000および8000シリーズなどのベンダー製機器です。安定した高スループット性能を実現するよう設計されており、すでに大規模なオンプレミスインフラを持ち、予測可能な処理能力を求める組織に選ばれる傾向があります。 たとえば、Makoのラックマウント型モデルは、VPNスループットが約850 Mbpsとされることが多く、専用ハードウェアが標準状態で実現する性能の具体例になります。 一方、仮想VPNコンセントレーターはソフトウェアとして動作します。汎用サーバー上で動かす場合もあれば、標準ハードウェアでVPNスループットを高め、専用機器に近づけることを目的とした6WINDの仮想ルーターソフトウェアのような専用プラットフォームを使う場合もあります。 6WINDは、最適化された環境でCPUコアあたり最大で約18 Gbpsという数値を公表しており、ソフトウェアベースのコンセントレーターが専用設計ハードウェアとの差をどれほど縮めてきたかを示しています。魅力は柔軟性です。トンネル数が増えたとき、ハードウェアの注文を待たずに処理能力を追加できます。
主なVPNコンセントレーターベンダーとプロトコルの種類
Makoや6WINDのほかにも、ほとんどの企業ネットワークでは、よく知られた複数のベンダーの製品を通じてコンセントレーター機能を利用しています。Cisco(専用ASA機器と、クラウド管理型のMeraki製品の両方)、FortinetのFortiGateシリーズ、Palo Alto NetworksのGlobalProtect、Check Pointのゲートウェイ機器、Arubaのリモートアクセス機器などです。単機能の「コンセントレーター」機器として販売されるのではなく、より広範なファイアウォールやセキュリティ機器に機能が組み込まれ、同じハードウェア上で動く複数の機能の一つとして、コンセントレーターのようにトンネルを集約することがよくあります。
これらのベンダーの製品は、知っておくと役立つプロトコルの違いでも分けられます。 IPsecコンセントレーターはネットワーク層で、従来型のサイト間VPNトンネルやクライアントVPNトンネルを処理します。一般に、オフィスネットワーク全体を相互接続する用途に適しています。 SSL VPNコンセントレーターはその代わりにアプリケーション層で接続を終端します。多くの場合、ブラウザーや軽量クライアントを介して接続し、ネットワーク全体を対象とするトンネルまでは必要ないリモートアクセス用途に選ばれる傾向があります。たとえば、社内Webアプリ一つだけにアクセスすればよい業務委託者が該当します。多くの最新機器は両方の方式に同時対応しており、一台の機器でサイト間IPsecトンネルとSSL VPNによるリモートアクセスを組み合わせられます。
処理能力が増すにつれて、コストは急激に上がります。小規模オフィス向けのエントリーレベルのコンセントレーター機器は約$200から、数百の同時トンネル向けのミッドレンジ機器は一般に$800から$1,500ほどです。数千のトンネルに対応する大容量の企業向け導入では、ライセンス料やサポート契約を加える前から数千ドルに達することがあります。一般消費者向けVPNのサブスクリプションとは、コスト構造が大きく異なります。
AWS Site-to-Site VPN Concentrators
クラウドプロバイダーも同じ集約の課題に対する方法を提供しています。AWSは、それが大規模環境でどのように機能するかを示すよい例です。物理ハードウェアを導入する代わりに、AWS Site-to-Site VPN ConcentratorsはAWS Transit Gatewayを基盤としています。Transit Gatewayは、顧客がコンセントレーターのハードウェアを自ら運用したり、パッチを適用したりすることなく、複数のVPC、オンプレミスネットワーク、VPN接続を結ぶ中央ハブとして機能するマネージドサービスです。
このモデルでは、各オンプレミス拠点がそれぞれTransit Gatewayへのサイト間VPN接続を確立し、Transit Gatewayがルーティング、暗号化エンドポイントの管理、拡張をバックグラウンドで処理します。すでにAWS上でインフラを運用している組織にとって、運用負荷を大幅に減らせます。物理機器の容量計画や手動でのフェイルオーバー設定が不要になり、単一のオンプレミス機器では無理なく対応できる範囲を超えてトンネル数を増やせます。多くの暗号化接続を一つの管理された接続点に集約するという基礎的な考え方は、ハードウェア型や仮想型のコンセントレーターと同じですが、自社で所有するインフラではなくクラウドサービスとして提供されます。
AWSの専用Site-to-Site VPN Concentrator機能を実際に検討する場合は、文書化された具体的な制限を把握しておくとよいでしょう。この機能はTransit Gateway上でのみ利用でき(単独の機能としては提供されません)、接続されたすべての拠点を合わせた帯域幅は約5 Gbps、拠点ごとの接続スループットは約100 Mbpsが上限です。また、静的ルートではなくルーティングにBGPが必要で、一般にサイト接続が25以上の導入を想定しています。そのしきい値を下回る場合は、コンセントレーター専用ツールを使わない標準的なTransit Gateway VPNアタッチメントのほうが通常はシンプルで十分です。これらの数値が重要なのは、適した規模がかなり明確だからです。集中管理を正当化できる規模がありながら、各拠点の帯域幅の必要量が、拠点ごとの上限をボトルネックにしない程度に抑えられている必要があります。
VPNコンセントレーターが本当に必要になるのはどんな場合?
上記のようなサイト間接続の大半では、判断は主観的なものではなく、規模によって決まります。リモートアクセス導入に関するセキュリティ調査では、専用コンセントレーターがシンプルなVPNゲートウェイソフトウェアより費用対効果を発揮し始める目安は、同時リモート接続が約100以上とされています。それを下回る場合は、標準的なファイアウォールに組み込まれたVPN機能や、小規模なソフトウェアVPNサーバーで、通常は余裕をもって対応できます。
サイト間接続の導入でも考え方は同じですが、基準となる数値が異なります。組織が25以上のサイト間トンネルを管理するようになると、専用ハードウェアのコンセントレーターや仮想コンセントレーターインスタンスの背後にすべてを集約する強い理由が、トンネル管理の負荷だけでも生じます。たとえば、数十店舗を中央データセンターに接続する小売チェーン、診療所や診断検査ラボを結ぶ病院ネットワーク、ターミナル、貨物施設、管理棟を接続する空港などです。これは単にスループットの問題ではありません。二十四台の個別のファイアウォールを手作業で変更する代わりに、一か所でルーティングポリシーを設定し、トンネルの状態を監視し、変更を適用できることが重要です。
この規模になると、高可用性も検討対象となる傾向があります。企業向けコンセントレーターは、一般にactive/activeのペア構成(両方の機器が同時にトラフィックを処理して負荷を分担)、active/passiveのペア構成(プライマリに障害が起きた場合、待機系がすぐに引き継ぐ)、または数千のトンネルを複数のコンセントレーターに分散させる完全な負荷分散クラスターとして構成されます。 フェイルオーバーの仕組みは、ネットワークエンジニアにはおなじみのものが多いでしょう。プライマリが停止した場合は、VRRP(Virtual Router Redundancy Protocol)が待機系による共有IPアドレスの引き継ぎを処理します。IKEレベルのHAは、既存のトンネル状態を機器間で同期し、フェイルオーバー時にすべての接続が最初からネゴシエーションをやり直す事態を防ぎます。また、複数のベンダーが独自ブランドの高速フェイルオーバー機能を重ねて、切り替えの遅れをさらに縮めています。 こうした仕組みは特別なものではありません。ITチームがコアスイッチやデータベースサーバーですでに採用している高可用性の考え方をVPN層にも適用するものです。こうした対策がなければ、コンセントレーターの停止によって、その背後にあるすべての支店やリモートワーカーの接続が一度に失われるためです。
こうした状況に当てはまらないなら、つまり、何十ものサイト間トンネルを管理しておらず、フェイルオーバー構成を準備するITスタッフもおらず、「リモートアクセス」といえば分散した従業員ではなく自分のノートパソコンやスマートフォンを指すのであれば、コンセントレーターは必要のない課題を解決するものです。
VPNコンセントレーターと個人向けVPNの違い
この二つの技術はここで特に混同されやすいため、違いを明確に説明します。VPNコンセントレーターの役割は、支店、リモートワーカー、パートナーネットワークからの多数の受信接続を、一つの組織の内部ネットワークに安全にルーティングすることです。これは企業が自社ネットワークの境界で運用するインフラであり、管理するトラフィックは従業員、業務委託者、サイト間接続のパートナーなど、ほかの人々のものです。
個人向けVPNアプリの例である Guru VPNはまったく別の役割を果たします。他人の接続を終端するのではなく、個人の送信トラフィックを保護します。デバイスから出ていく通信を暗号化して選択したサーバー経由でルーティングするため、接続先のネットワーク上でブラウジングが露出するのを防げます。管理対象となる受信トンネル群も、サイト間ルーティングテーブルも、設定が必要なフェイルオーバー構成もありません。企業ネットワークへのアクセスではなく個人のプライバシーを守るための、デバイスとサーバー間の単一の暗号化接続です。設定にかかる時間は、ハードウェアの準備やIKEポリシーの構成ではなく、Guru VPNをインストールして接続先を選ぶ程度です。
ほとんどの人にVPNコンセントレーターが不要な理由
ここまで読んで、自宅の仕事場や小規模チームにコンセントレーター級のインフラが必要か考えているなら、率直に言って、ほぼ間違いなく必要ありません。それはよいことです。上記のどの方法よりも、ずっとシンプルな解決策があるということだからです。必要なのは、自分のトラフィックを確実に暗号化すること、利用したい地域にサーバーがあること、そしてネットワークの専門知識がなくても設定できるアプリです。
| ニーズ | VPNコンセントレーター | Guru VPN |
|---|---|---|
保護対象 | 組織全体の受信トラフィック | 自分のデバイスからの送信トラフィック |
主な利用者 | IT/ネットワーク管理者 | 個人、フリーランサー、小規模チーム |
設定の複雑さ | プロビジョニング、IKEポリシー、ルーティングテーブルの設定が必要 | インストールしてサーバーを選び、接続 |
必要なハードウェア | 多くの場合は必要(または仮想インスタンス) | 不要 — アプリとして動作 |
料金体系 | 企業向けライセンス/ハードウェア予算 | シンプルな一般消費者向けプラン |
Guru VPNは、この課題の日常的な側面に重点を置いています。すべての接続で強力な暗号化を提供し、高速なサーバーから遠く離れずに済むよう幅広い地域にサーバーを配置し、企業の調達サイクルではなく個人向けに料金体系を設計しています。実際にどれくらいの頻度で接続するかを踏まえて、現在のGuru VPNの各プランを比較してみるとよいでしょう。たまに使う人と、毎日リモートワークをする人では、適したプランが異なる傾向があります。各プランに含まれる内容などの詳細は 料金ページで確認できます。また、必要な地域が含まれているかを判断する前に、利用可能な地域の一覧を サーバー一覧で確認できます。
よくある質問
リモートワーカーや支店からの大量のVPN接続を、組織のネットワーク上にある一元管理された単一の接続点に集約するために使われます。大規模な環境で認証、暗号化、トンネルのルーティングを処理します。
ハードウェア型コンセントレーターは、高スループットのVPN処理を目的とした専用の物理機器です。一方、仮想VPNコンセントレーターは仮想マシンまたはクラウドインスタンス上で動作するソフトウェアです。より柔軟に拡張できますが、通常は基盤インフラの性能が上限になります。
必要になることはまれです。ほとんどの中小企業は、コンセントレーターが費用対効果を発揮する接続数のしきい値を大きく下回っています。標準的なファイアウォールのVPN機能や個人向けVPNアプリで、はるかに簡単な構成でニーズを満たせます。
概念的には同じです。どちらも複数のVPNトンネルを集約・管理します。ただし、AWSのサービスは、所有・保守する物理機器ではなく、Transit Gatewayを介したマネージドサービスとして動作します。
まとめ
VPNコンセントレーターは、何十、何百ものリモート拠点やユーザーを、管理が混乱しないようにしながら一つの組織のネットワークへ安全に接続するという、特定の大規模な課題を解決します。専用ハードウェア、仮想インスタンス、AWSのTransit Gatewayオプションのようなマネージドクラウドサービスのいずれで対応しても、基本的な役割は同じです。接続を一元化し、認証し、暗号化し、ルーティングします。ただし、企業向けの規模に該当しない人にとっては、自分のトラフィックをインフラの運用負荷なしで保護する 個人向けVPNが、はるかにシンプルで実用的な解決策です。Guru VPNは、まさにそうした日常的な用途のために作られています。