
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Concentradores VPN explicados: o que são e como funcionam


 Principais pontos

- Os concentradores VPN agregam e gerenciam grandes quantidades de túneis VPN de entrada — de funcionários remotos ou filiais — na rede de uma única organização.
- Eles existem principalmente em duas formas: equipamentos dedicados de hardware e concentradores virtuais (baseados em software), executados em servidores convencionais ou instâncias na nuvem.
- Os concentradores AWS Site-to-Site VPN resolvem o mesmo problema de agregação como um serviço de nuvem gerenciado, com base no Transit Gateway, em vez de equipamentos físicos.
- Em geral, concentradores fazem sentido quando uma organização gerencia 100+ conexões remotas simultâneas ou 25+ túneis site-to-site — muito além do que a maioria das pequenas empresas ou pessoas físicas precisa.
- Uma VPN pessoal como Guru VPN resolve um problema completamente diferente: proteger o tráfego de saída de uma pessoa, em vez de centralizar as conexões de entrada de uma organização.
Se você já pesquisou sobre redes corporativas, provavelmente encontrou o termo "concentrador VPN" e se perguntou se é apenas um nome mais sofisticado para a mesma tecnologia usada por aplicativos de VPN pessoal. Não exatamente. Um aplicativo de VPN pessoal como Guru VPN protege o tráfego que sai de um dispositivo; concentradores VPN são equipamentos ou softwares projetados especificamente para agregar e gerenciar dezenas, centenas ou até milhares de túneis criptografados que chegam à rede de uma única organização ao mesmo tempo. Entender o que os concentradores VPN realmente fazem — como são construídos e onde está a linha entre a infraestrutura corporativa e as ferramentas de privacidade pessoal — facilita muito identificar qual categoria se aplica à sua situação.
Este artigo explica como esses dispositivos funcionam, a diferença entre implementações de hardware e virtuais, como a AWS lida com o mesmo problema na nuvem e por que a grande maioria das pessoas e equipes pequenas se beneficia mais de uma VPN pessoal simples do que de qualquer coisa parecida com uma infraestrutura de concentrador corporativo.
Principais conclusões
- Os concentradores VPN agregam e gerenciam grandes quantidades de túneis VPN de entrada — de funcionários remotos ou filiais — na rede de uma única organização.
- Eles existem principalmente em duas formas: equipamentos dedicados de hardware e concentradores virtuais (baseados em software), executados em servidores convencionais ou instâncias na nuvem.
- Os concentradores AWS Site-to-Site VPN resolvem o mesmo problema de agregação como um serviço de nuvem gerenciado, com base no Transit Gateway, em vez de equipamentos físicos.
- Em geral, concentradores fazem sentido quando uma organização gerencia 100+ conexões remotas simultâneas ou 25+ túneis site-to-site — muito além do que a maioria das pequenas empresas ou pessoas físicas precisa.
- Uma VPN pessoal como Guru VPN resolve um problema completamente diferente: proteger o tráfego de saída de uma pessoa, em vez de centralizar as conexões de entrada de uma organização.
Afinal, o que são concentradores VPN?
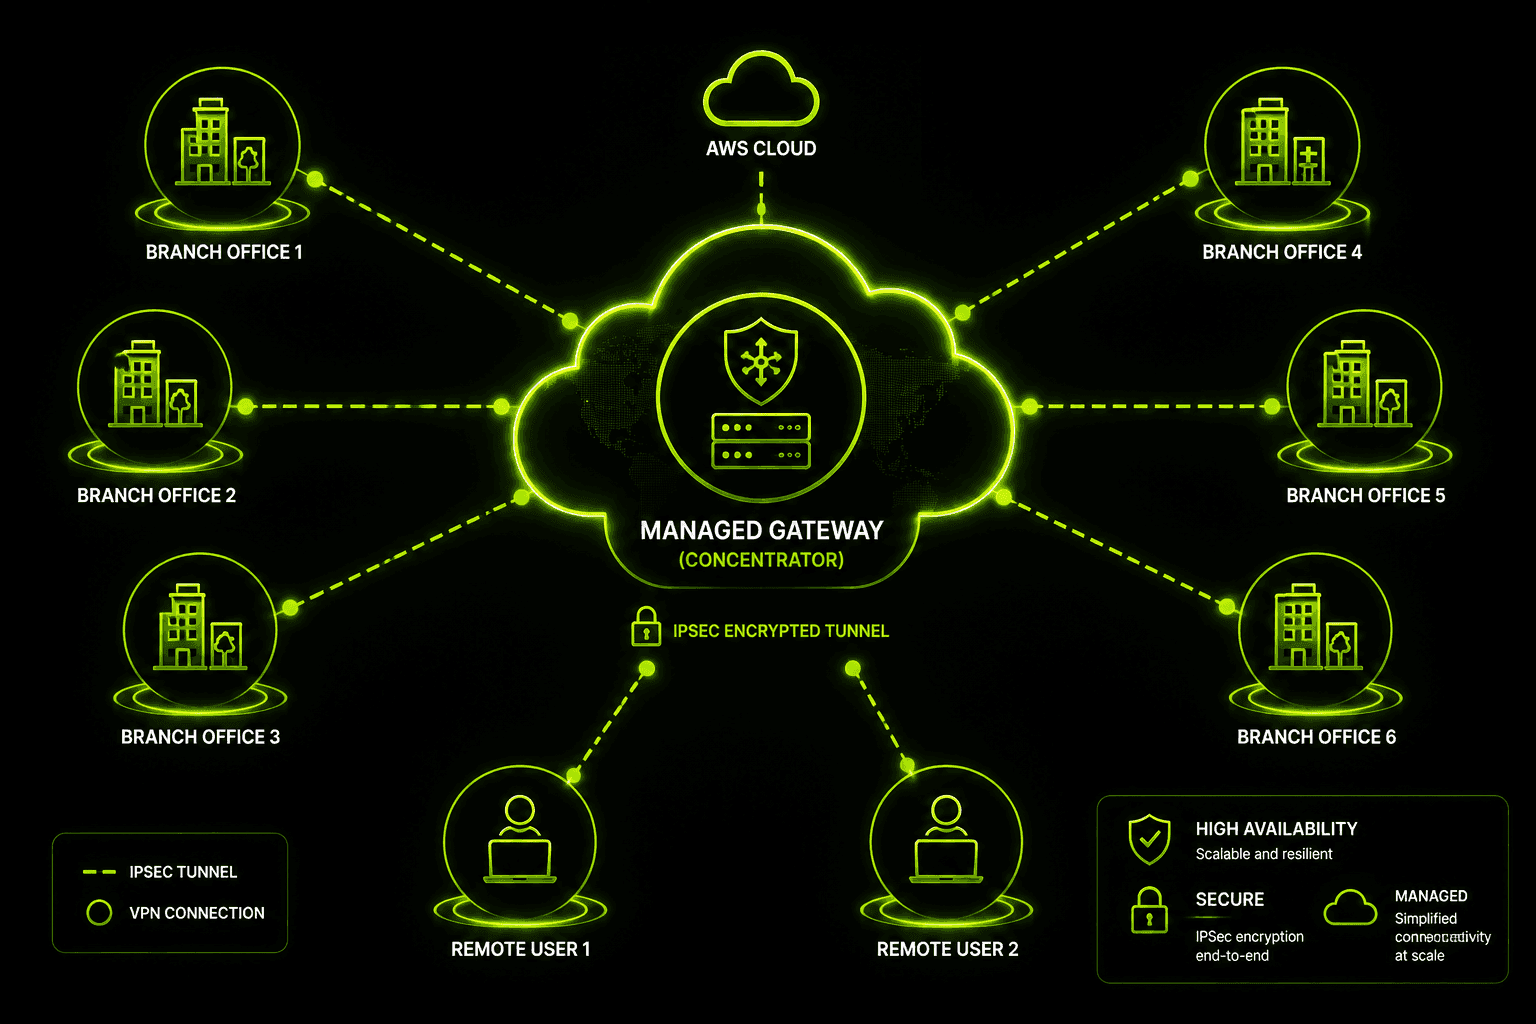
Em essência, um concentrador VPN é um dispositivo — ou software que desempenha a mesma função — localizado na borda de uma rede e que atua como ponto de terminação de um grande número de conexões VPN em um só lugar. Em vez de uma empresa configurar dezenas de firewalls individuais para lidar com alguns túneis cada um, todo esse tráfego é direcionado a um único concentrador, que autentica cada conexão, criptografa e descriptografa o tráfego que passa por ele e o encaminha ao destino correto na rede interna.
O termo aparece com mais frequência no contexto de VPNs de acesso remoto (que conectam funcionários individualmente à rede corporativa) e VPNs site-to-site (que conectam permanentemente dois ou mais escritórios, data centers ou ambientes de nuvem). Em ambos os casos, a função do concentrador é a mesma: ser o ponto único e bem gerenciado onde todo esse tráfego criptografado converge, em vez de deixar o gerenciamento dos túneis disperso pela rede.
Como funcionam os concentradores VPN?
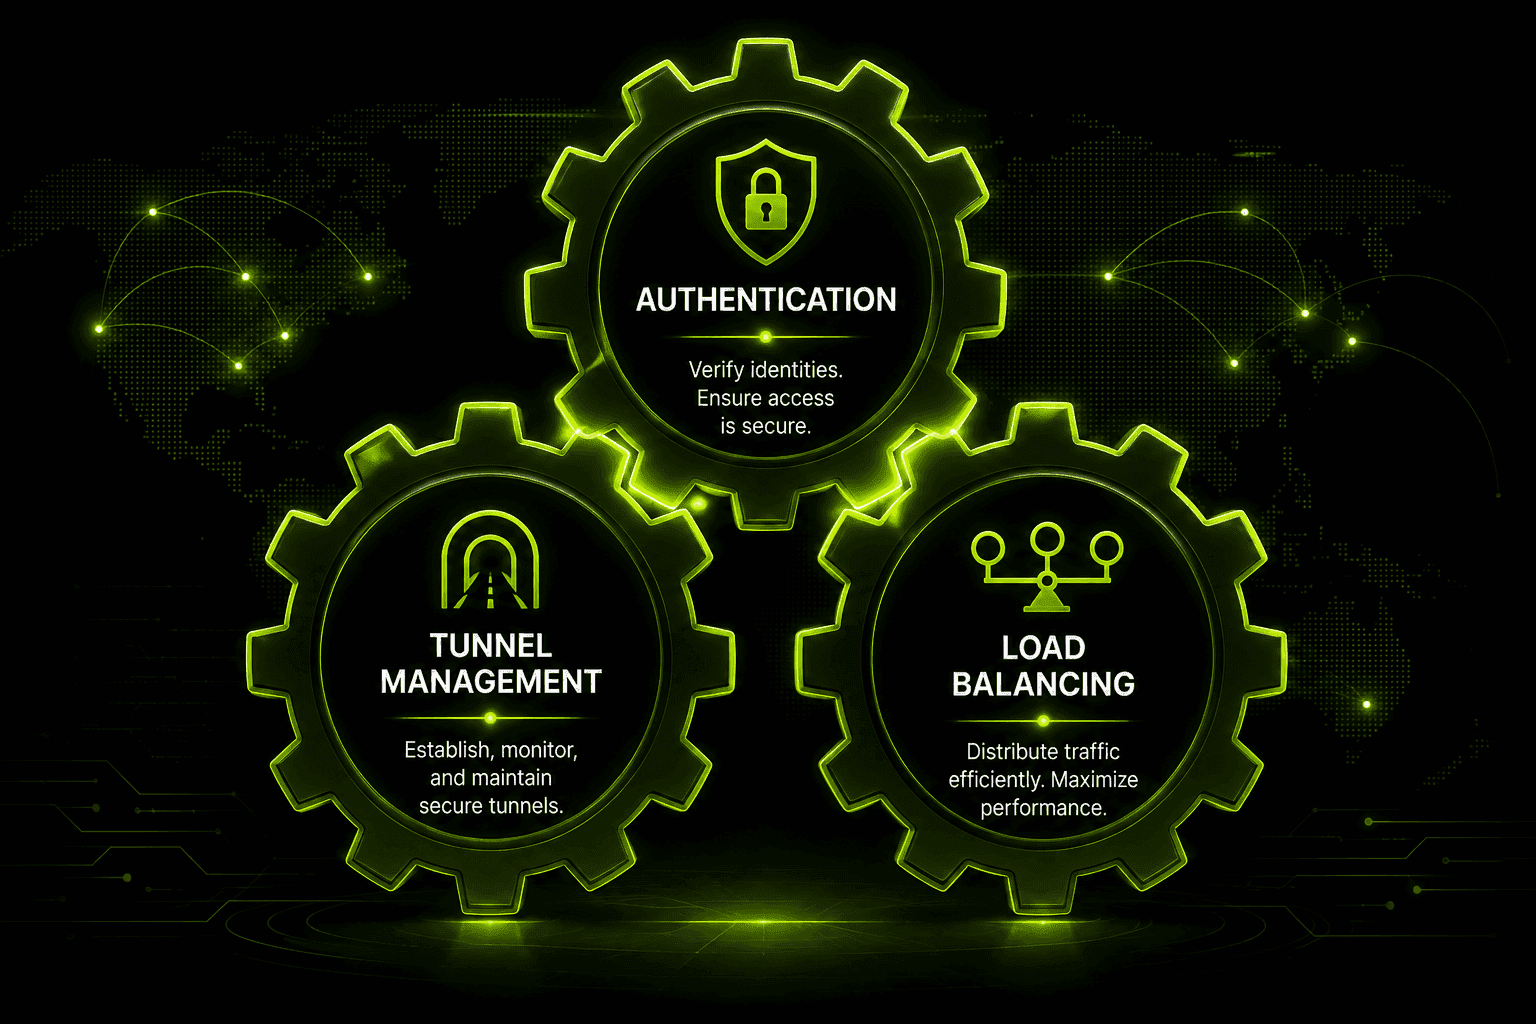
Em um concentrador em funcionamento, três coisas acontecem de forma mais ou menos contínua.
Autenticação vem primeiro. Antes que um túnel possa ser estabelecido, o concentrador verifica a identidade de quem — ou do que — está tentando se conectar, normalmente consultando um serviço de diretório centralizado, uma autoridade certificadora ou um servidor RADIUS. É isso que impede que um invasor simplesmente aponte um cliente VPN para o endereço IP público do concentrador e consiga entrar.
Gerenciamento de túneis é o trabalho contínuo de manter cada uma dessas conexões ativas: negociar parâmetros de criptografia quando um túnel é estabelecido, renovar as chaves periodicamente por segurança, monitorar túneis que ficaram inativos e encerrar sessões que terminam normalmente ou atingem o tempo limite. Em um concentrador que lida com centenas de conexões simultâneas, esse controle é constante.
Balanceamento de carga torna-se necessário quando o volume de tráfego ultrapassa o que uma única unidade de processamento consegue suportar confortavelmente. Concentradores corporativos — e clusters de concentradores virtuais — distribuem os túneis de entrada e seu tráfego por vários caminhos de processamento para que nenhum ponto isolado se torne um gargalo e para que uma falha de hardware em uma unidade não derrube todas as conexões.
Concentradores VPN de hardware vs. virtuais
Os concentradores não se limitam a um único formato. As organizações escolhem entre equipamentos físicos dedicados e concentradores VPN virtuais conforme a escala, o orçamento e quanto de sua infraestrutura já está na nuvem.
| Característica | Concentrador de hardware | Concentrador VPN virtual |
|---|---|---|
Formato | Equipamento físico dedicado | Software executado em uma VM ou instância na nuvem |
Desempenho | Processamento previsível, desenvolvido para essa finalidade | Escala conforme os recursos computacionais subjacentes |
Escalabilidade | Exige a compra de unidades adicionais | Muitas vezes, escala com a adição de recursos computacionais ou instâncias |
Local de implantação | No local, em um data center | Nuvem, data center virtualizado ou ambiente híbrido |
Caso de uso típico | Grandes empresas com alto volume constante de túneis | Organizações nativas da nuvem, cargas de trabalho variáveis |
As opções de hardware — equipamentos de fornecedores como as séries 7000 e 8000 da Mako Networks são um exemplo comum — são desenvolvidas para oferecer desempenho consistente e alta taxa de transferência e costumam ser a escolha quando uma organização já tem uma infraestrutura local significativa e quer capacidade previsível. Os modelos de montagem em rack da Mako, por exemplo, costumam ser citados com uma taxa de transferência VPN em torno de 850 Mbps, dando uma noção concreta do que o hardware dedicado oferece pronto para uso. Em contrapartida, os concentradores VPN virtuais são executados como software — às vezes em servidores de uso geral, às vezes em plataformas especializadas como o software de roteador virtual da 6WIND, desenvolvido especificamente para elevar a taxa de transferência VPN em hardware convencional a níveis mais próximos dos alcançados por equipamentos dedicados — a 6WIND citou valores de até aproximadamente 18 Gbps por núcleo de CPU em implantações otimizadas, ilustrando o quanto os concentradores baseados em software reduziram a diferença em relação ao hardware desenvolvido para essa finalidade. O atrativo é a flexibilidade: aumentar a capacidade quando o volume de túneis cresce, sem esperar por um pedido de hardware.
Principais fornecedores de concentradores VPN e tipos de protocolo
Além da Mako e da 6WIND, a maioria das redes corporativas executa funções de concentrador com alguns nomes conhecidos: Cisco (tanto os equipamentos ASA dedicados quanto a linha Meraki gerenciada na nuvem), a série FortiGate da Fortinet, o GlobalProtect da Palo Alto Networks, os equipamentos de gateway da Check Point e o hardware de acesso remoto da Aruba. Em vez de serem vendidos como equipamentos de "concentrador" para uma única finalidade, esses recursos costumam vir integrados a um firewall ou equipamento de segurança mais abrangente, com a agregação de túneis típica de concentradores como um dos vários recursos executados no mesmo hardware.
Esses fornecedores também se dividem conforme um aspecto dos protocolos que vale a pena entender: Concentradores IPsec lidam com túneis VPN tradicionais site-to-site e de cliente na camada de rede, geralmente preferidos para conectar redes inteiras de escritórios. Concentradores SSL VPN em vez disso, atuam como ponto de terminação das conexões na camada de aplicação, muitas vezes por meio de um navegador ou cliente leve, e tendem a ser a escolha em cenários de acesso remoto nos quais um túnel completo na camada de rede é mais do que o necessário — por exemplo, um prestador de serviços que só precisa acessar um aplicativo web interno. Muitos equipamentos modernos oferecem suporte aos dois modos ao mesmo tempo, permitindo que uma organização combine túneis IPsec site-to-site com acesso remoto SSL VPN no mesmo equipamento.
O custo aumenta bastante conforme a capacidade. Equipamentos concentradores de entrada, adequados para um pequeno escritório, podem custar a partir de cerca de $200; hardware intermediário, desenvolvido para algumas centenas de túneis simultâneos, costuma custar de $800 a $1,500; e implantações corporativas de alta capacidade que dão suporte a milhares de túneis podem chegar a milhares de dólares, antes mesmo de considerar licenças e contratos de suporte — uma estrutura de custos muito diferente da assinatura de uma VPN para consumidores.
Concentradores AWS Site-to-Site VPN
Os provedores de nuvem têm sua própria solução para o mesmo problema de agregação, e a AWS é um exemplo útil de como isso funciona em escala. Em vez de implantar hardware físico, os concentradores AWS Site-to-Site VPN são baseados no AWS Transit Gateway — um serviço gerenciado que atua como hub central para conectar várias VPCs, redes locais e conexões VPN, sem exigir que o cliente opere ou aplique atualizações a qualquer hardware de concentrador.
Nesse modelo, cada local físico estabelece sua própria conexão VPN site-to-site com o Transit Gateway, que então cuida do roteamento, da gestão dos endpoints de criptografia e da escalabilidade nos bastidores. Para uma organização que já executa sua infraestrutura na AWS, isso reduz substancialmente a sobrecarga operacional: sem planejar a capacidade de unidades físicas, sem configurar manualmente o failover e com uma quantidade de túneis que pode crescer muito além do que um único equipamento local suportaria confortavelmente. O conceito subjacente é o mesmo de um concentrador de hardware ou virtual — agregar muitas conexões criptografadas em um ponto gerenciado —, mas oferecido como serviço de nuvem, em vez de infraestrutura própria.
O recurso dedicado AWS Site-to-Site VPN Concentrator tem limites específicos e documentados que vale a pena conhecer se você estiver realmente avaliando essa opção: ele é desenvolvido exclusivamente sobre o Transit Gateway (não está disponível como recurso independente), oferece suporte a aproximadamente 5 Gbps de largura de banda agregada entre todos os locais conectados, limita a taxa de transferência a cerca de 100 Mbps por conexão individual de local, exige BGP para roteamento em vez de rotas estáticas e geralmente é indicado para implantações com 25 ou mais conexões de locais — abaixo desse limite, uma conexão VPN padrão do Transit Gateway sem as ferramentas específicas do concentrador costuma ser mais simples e suficiente. Esses números importam porque definem uma faixa de uso bastante específica: grande o bastante para justificar o gerenciamento centralizado, mas com necessidades de largura de banda de cada local suficientemente modestas para que o limite por local não se torne um gargalo.
Quando você realmente precisa de um concentrador VPN?
Na maioria dos cenários site-to-site acima, a decisão não é exatamente uma questão de julgamento — ela é determinada pela escala. Pesquisas de segurança sobre implantações de acesso remoto geralmente situam o limite em torno de 100 ou mais conexões remotas simultâneas, quantidade a partir da qual um concentrador desenvolvido para essa finalidade começa a compensar em relação a um software de gateway VPN mais simples. Abaixo desse número, o recurso VPN integrado a um firewall convencional ou um servidor VPN de software modesto geralmente dá conta da carga sem dificuldade.
As implantações site-to-site seguem uma lógica parecida, mas com outra medida. Quando uma organização gerencia 25 ou mais túneis site-to-site — uma rede de lojas conectando dezenas de unidades a um data center central, uma rede hospitalar ligando clínicas e laboratórios de diagnóstico ou um aeroporto interligando terminais, instalações de carga e prédios administrativos —, o trabalho de gerenciamento dos túneis por si só já é um forte motivo para centralizar tudo por trás de um equipamento concentrador dedicado ou de uma instância virtual. Não se trata apenas da taxa de transferência bruta: trata-se de ter um único lugar para configurar políticas de roteamento, monitorar a integridade dos túneis e implementar mudanças, em vez de mexer manualmente em duas dúzias de firewalls separados.
A alta disponibilidade costuma entrar em cena nesse mesmo ponto. Implantações de concentradores corporativos são comumente configuradas em pares ativo/ativo (as duas unidades transmitem tráfego simultaneamente e compartilham a carga), pares ativo/passivo (uma unidade em espera pronta para assumir imediatamente se a principal falhar) ou clusters completos de balanceamento de carga que distribuem milhares de túneis entre vários concentradores. Os mecanismos por trás desse failover costumam ser conhecidos por qualquer engenheiro de redes: o VRRP (Virtual Router Redundancy Protocol) permite que a unidade em espera assuma um endereço IP compartilhado se a principal parar de funcionar; a alta disponibilidade em nível de IKE mantém o estado dos túneis existentes sincronizado entre as unidades, para que um failover não force todas as conexões a renegociar do zero; e vários fornecedores acrescentam seus próprios recursos de failover rápido com marcas próprias para reduzir ainda mais a interrupção. Nada disso é exótico — é o mesmo raciocínio de alta disponibilidade que as equipes de TI já aplicam a switches centrais ou servidores de banco de dados, estendido à camada VPN porque uma interrupção do concentrador derrubaria, de uma só vez, a conectividade de todas as filiais ou trabalhadores remotos que dependem dele.
Se nada disso descreve sua situação — você não gerencia dezenas de túneis site-to-site, não tem uma equipe de TI configurando pares de failover e, para você, "acesso remoto" significa seu próprio notebook e celular, não uma força de trabalho distribuída —, um concentrador resolve um problema que você não tem.
Concentrador VPN vs. VPN pessoal
É aqui que as duas tecnologias são confundidas com mais frequência, então vale explicar a diferença diretamente. A função de um concentrador VPN é receber muitas conexões de entrada — de filiais, funcionários remotos ou redes parceiras — e encaminhá-las com segurança para a rede interna de uma organização. É uma infraestrutura operada por uma empresa na borda da própria rede, e o tráfego que ela gerencia pertence a outras pessoas: funcionários, prestadores de serviços e parceiros conectados por túneis site-to-site.
Um aplicativo de VPN pessoal como Guru VPN faz outra coisa. Em vez de atuar como ponto de terminação das conexões de outras pessoas, ele protege o tráfego de saída da própria pessoa — criptografa o que sai do seu dispositivo e o encaminha por um servidor que você escolheu, para que sua navegação não fique exposta na rede à qual você está conectado. Não há uma frota de túneis de entrada para gerenciar, tabela de roteamento site-to-site ou par de failover para configurar. É uma única conexão criptografada entre seu dispositivo e um servidor, feita para a privacidade individual, em vez do acesso a uma rede corporativa. Configurá-la leva aproximadamente o mesmo tempo que instalar Guru VPN e escolher um local, não provisionar hardware ou configurar políticas IKE.
Por que a maioria das pessoas não precisa de um concentrador VPN
Se você chegou até aqui se perguntando se seu escritório doméstico ou equipe pequena precisa de uma infraestrutura no nível de concentradores, a resposta honesta é quase certamente não — e isso é bom, porque significa que a solução é muito mais simples do que qualquer coisa descrita acima. O que você realmente precisa é de criptografia confiável para seu tráfego, servidores nos locais que importam para você e um aplicativo que não exija conhecimentos de redes para configurar.
| Necessidade | Concentrador VPN | Guru VPN |
|---|---|---|
Quem ele protege | O tráfego de entrada de uma organização inteira | O tráfego de saída do seu próprio dispositivo |
Usuário típico | Administradores de TI e redes | Pessoas físicas, freelancers e equipes pequenas |
Complexidade da configuração | Exige provisionamento, políticas IKE e tabelas de roteamento | Instale, escolha um servidor e conecte-se |
Hardware necessário | Muitas vezes, sim (ou uma instância virtual) | Não — funciona como aplicativo |
Modelo de custo | Orçamento de hardware e licenças corporativas | Planos para consumidores descomplicados |
Guru VPN se concentra nesse aspecto cotidiano do problema: criptografia forte em cada conexão, uma ampla variedade de locais de servidores para que você nunca fique longe de um servidor rápido e preços pensados para pessoas físicas, em vez dos ciclos de aquisição corporativos. Vale comparar os planos atuais Guru VPN com a frequência com que você realmente se conecta — usuários ocasionais e trabalhadores remotos diários tendem a escolher categorias diferentes. Você encontra a descrição completa, incluindo o que cada nível inclui, na página de preços, e pode conferir a variedade de locais disponíveis na lista de servidores antes de decidir se ela inclui as regiões de que você precisa.
Perguntas frequentes
Eles servem para consolidar grandes quantidades de conexões VPN de entrada — de funcionários remotos ou filiais — em um ponto único e gerenciado centralmente na rede de uma organização, cuidando da autenticação, criptografia e roteamento de túneis em grande escala.
Um concentrador de hardware é um equipamento físico dedicado, desenvolvido para processar VPNs com alta taxa de transferência; já um concentrador VPN virtual é um software executado em uma máquina virtual ou instância na nuvem — mais flexível para escalar, embora seu desempenho geralmente seja limitado pela infraestrutura subjacente.
Raramente. A maioria das pequenas empresas fica bem abaixo dos limites de quantidade de conexões a partir dos quais um concentrador se torna economicamente vantajoso, e o recurso VPN de um firewall convencional ou um aplicativo de VPN pessoal atende às necessidades com uma fração da complexidade.
Conceitualmente, sim — ambos agregam e gerenciam vários túneis VPN —, mas a versão da AWS funciona como um serviço gerenciado pelo Transit Gateway, em vez de usar equipamentos físicos que você possui e mantém.
Conclusão
Os concentradores VPN resolvem um problema específico e de grande escala: conectar com segurança dezenas ou centenas de locais e usuários remotos à rede de uma organização sem que essa tarefa de gerenciamento vire um caos. Seja com hardware dedicado, uma instância virtual ou um serviço de nuvem gerenciado como a opção Transit Gateway da AWS, a função subjacente é a mesma — centralizar, autenticar, criptografar e encaminhar. Para quem está fora dessa escala corporativa, porém, a resposta muito mais simples e prática é uma VPN pessoal que protege seu próprio tráfego sem a sobrecarga dessa infraestrutura. Guru VPN foi desenvolvido exatamente para esse uso cotidiano.


