
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Les concentrateurs VPN expliqués : définition et fonctionnement


 Points clés

- Les concentrateurs VPN regroupent et gèrent un grand nombre de tunnels VPN entrants — depuis des employés à distance ou des succursales — vers le réseau d’une même organisation.
- Ils se présentent sous deux formes principales : des équipements matériels dédiés et des concentrateurs virtuels (logiciels) exécutés sur des serveurs standards ou des instances cloud.
- Les concentrateurs AWS Site-to-Site VPN répondent au même besoin d’agrégation sous la forme d’un service cloud géré, reposant sur Transit Gateway plutôt que sur des équipements physiques.
- Les concentrateurs deviennent généralement pertinents lorsqu’une organisation gère 100+ connexions distantes simultanées ou 25+ tunnels site à site — bien au-delà des besoins de la plupart des petites entreprises et des particuliers.
- Un VPN personnel comme Guru VPN répond à un tout autre besoin : protéger le trafic sortant d’une personne, et non centraliser les connexions entrantes d’une organisation.
Si vous avez passé du temps à vous renseigner sur les réseaux d’entreprise, vous avez probablement rencontré le terme « concentrateur VPN » et vous êtes demandé s’il s’agissait simplement d’un nom plus sophistiqué pour désigner la technologie qui alimente les applications VPN personnelles. Ce n’est pas tout à fait le cas. Une application VPN personnelle comme Guru VPN protège le trafic sortant d’un seul appareil ; les concentrateurs VPN sont des équipements matériels ou des logiciels conçus spécifiquement pour regrouper et gérer des dizaines, des centaines, voire des milliers de tunnels chiffrés qui convergent simultanément vers le réseau d’une même organisation. Comprendre ce que font réellement les concentrateurs VPN — comment ils sont conçus et où se situe la frontière entre l’infrastructure d’entreprise et les outils de confidentialité personnelle — permet de déterminer bien plus facilement quelle catégorie correspond à votre situation.
Cet article explique le fonctionnement de ces appareils, la différence entre les déploiements matériels et virtuels, la manière dont AWS traite le même problème dans le cloud et pourquoi la grande majorité des particuliers et des petites équipes ont davantage intérêt à utiliser un VPN personnel simple qu’une infrastructure de concentrateur d’entreprise.
Points clés à retenir
- Les concentrateurs VPN regroupent et gèrent un grand nombre de tunnels VPN entrants — depuis des employés à distance ou des succursales — vers le réseau d’une même organisation.
- Ils se présentent sous deux formes principales : des équipements matériels dédiés et des concentrateurs virtuels (logiciels) exécutés sur des serveurs standards ou des instances cloud.
- Les concentrateurs AWS Site-to-Site VPN répondent au même besoin d’agrégation sous la forme d’un service cloud géré, reposant sur Transit Gateway plutôt que sur des équipements physiques.
- Les concentrateurs deviennent généralement pertinents lorsqu’une organisation gère 100+ connexions distantes simultanées ou 25+ tunnels site à site — bien au-delà des besoins de la plupart des petites entreprises et des particuliers.
- Un VPN personnel comme Guru VPN répond à un tout autre besoin : protéger le trafic sortant d’une personne, et non centraliser les connexions entrantes d’une organisation.
Alors, qu’est-ce qu’un concentrateur VPN, exactement ?
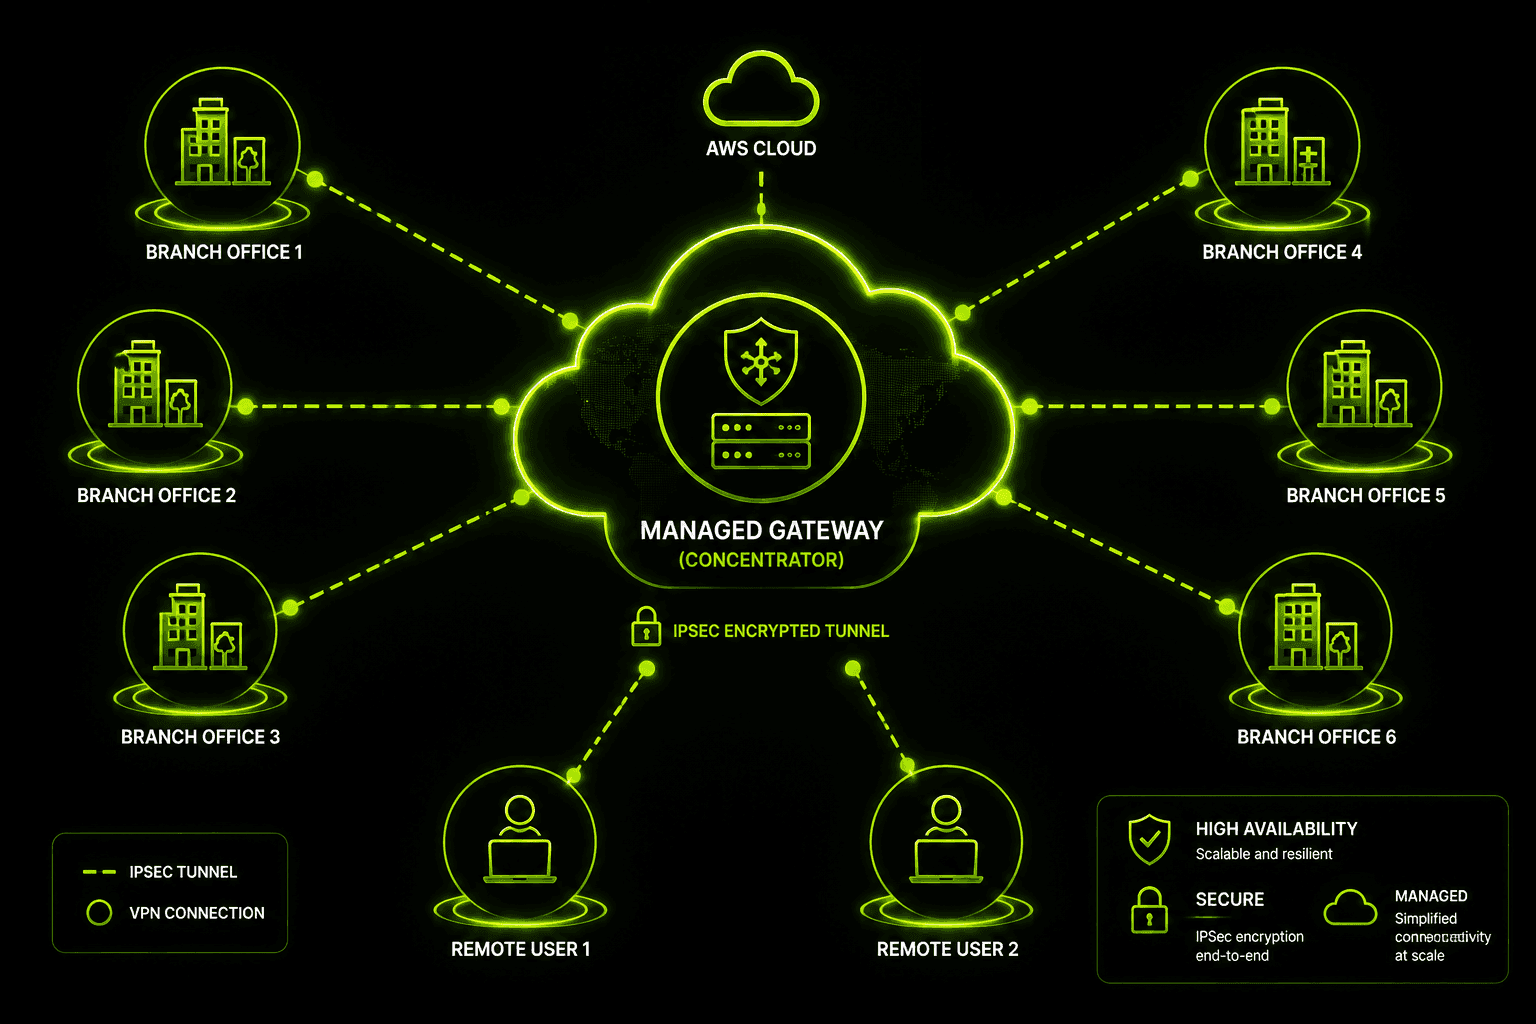
À la base, un concentrateur VPN est un appareil — ou un logiciel qui remplit le même rôle — placé à la périphérie d’un réseau et qui assure en un seul endroit la terminaison d’un grand nombre de connexions VPN. Au lieu de configurer des dizaines de pare-feu distincts pour gérer chacun quelques tunnels, une entreprise achemine tout ce trafic vers un concentrateur unique. Celui-ci authentifie chaque connexion, chiffre et déchiffre le trafic qui le traverse, puis l’achemine vers la bonne destination au sein du réseau interne.
Le terme apparaît le plus souvent dans le contexte des VPN d’accès à distance (qui relient des employés individuels au réseau de l’entreprise) et des VPN site à site (qui relient en permanence deux ou plusieurs bureaux, centres de données ou environnements cloud). Dans les deux cas, le rôle du concentrateur est le même : fournir un point unique et bien géré où converge tout le trafic chiffré, plutôt que de laisser la gestion des tunnels dispersée dans le réseau.
Comment fonctionnent les concentrateurs VPN ?
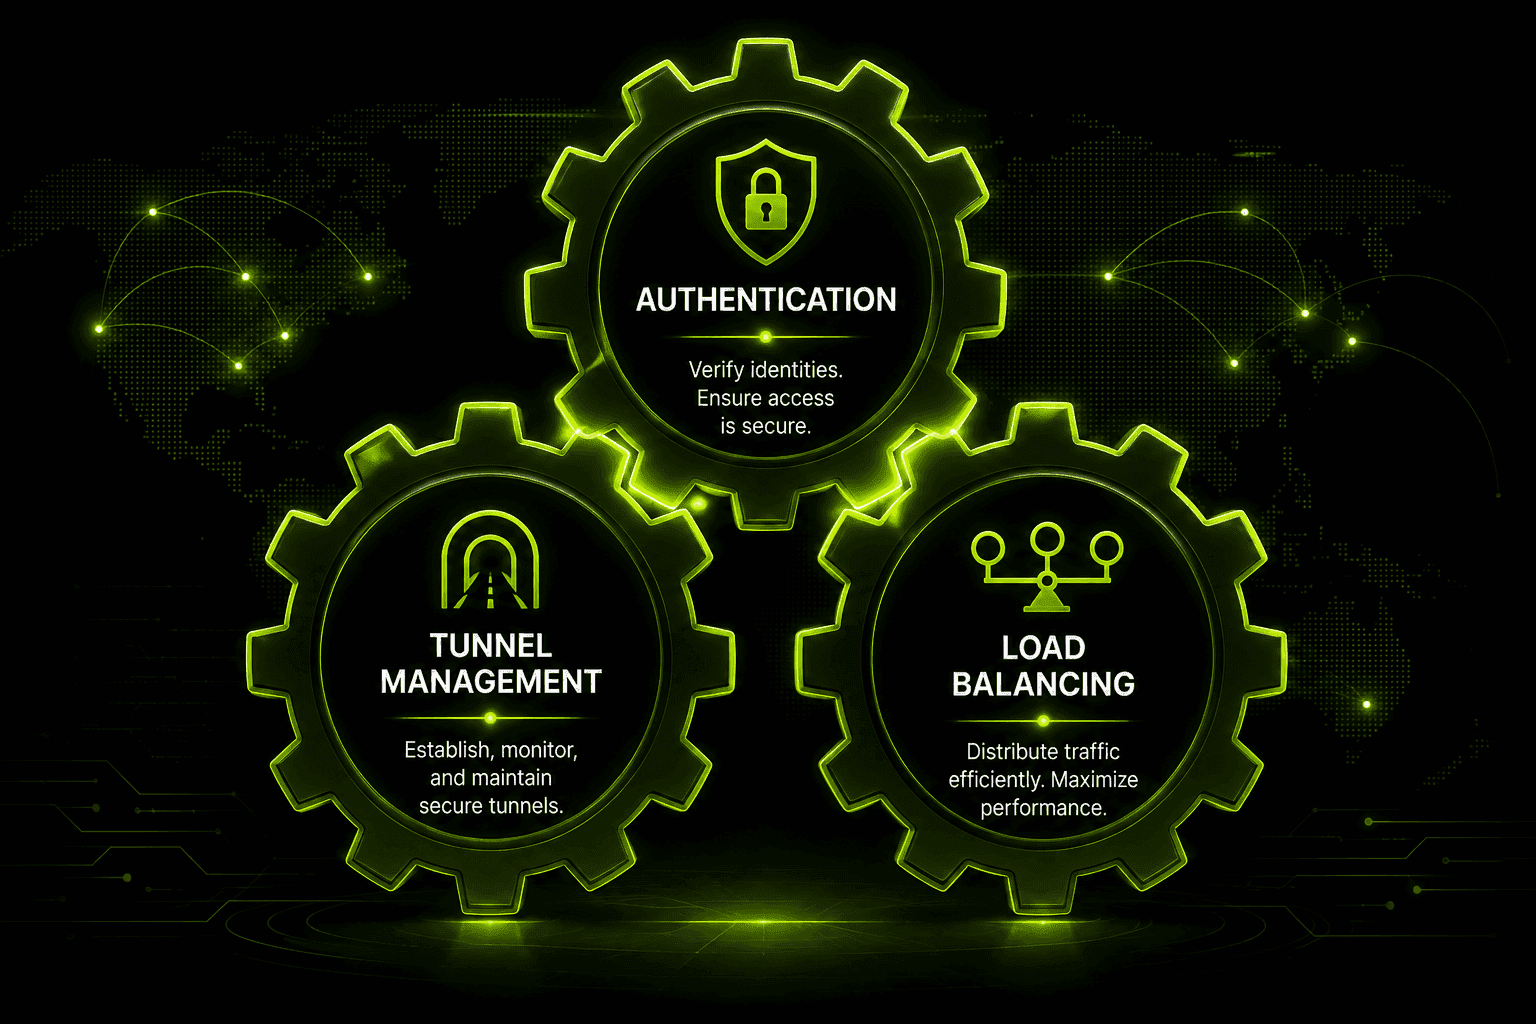
Dans un concentrateur en activité, trois opérations se déroulent plus ou moins en continu.
L’authentification vient en premier. Avant d’autoriser l’établissement d’un tunnel, le concentrateur vérifie l’identité de la personne — ou du système — qui tente de se connecter, généralement auprès d’un service d’annuaire centralisé, d’une autorité de certification ou d’un serveur RADIUS. C’est ce qui empêche un attaquant de simplement diriger un client VPN vers l’adresse IP publique du concentrateur pour y accéder.
La gestion des tunnels consiste à maintenir chacune de ces connexions actives : négocier les paramètres de chiffrement à l’établissement du tunnel, renouveler périodiquement les clés pour des raisons de sécurité, surveiller les tunnels devenus inactifs et fermer les sessions qui prennent fin normalement ou expirent. Pour un concentrateur qui gère des centaines de connexions simultanées, ce travail de suivi est constant.
L’équilibrage de charge devient nécessaire lorsque le volume du trafic dépasse ce qu’une seule unité de traitement peut gérer confortablement. Les concentrateurs d’entreprise — ainsi que les grappes de concentrateurs virtuels — répartissent les tunnels entrants et leur trafic entre plusieurs chemins de traitement. Cela évite qu’un seul point ne devienne un goulot d’étranglement et qu’une panne matérielle d’une unité n’interrompe toutes les connexions.
Concentrateurs VPN matériels ou virtuels
Les concentrateurs ne se limitent pas à un seul format. Les organisations choisissent entre des équipements physiques dédiés et des concentrateurs VPN virtuels en fonction de leur taille, de leur budget et de la part de leur infrastructure déjà hébergée dans le cloud.
| Caractéristique | Concentrateur matériel | Concentrateur VPN virtuel |
|---|---|---|
Format | Équipement physique dédié | Logiciel exécuté sur une machine virtuelle ou une instance cloud |
Performances | Traitement prévisible, conçu spécifiquement à cet effet | Évolue avec les ressources de calcul sous-jacentes |
Mise à l’échelle | Nécessite l’achat d’unités supplémentaires | Évolue souvent par l’ajout de ressources de calcul ou d’instances |
Lieu de déploiement | Sur site, dans un centre de données | Dans le cloud, un centre de données virtualisé ou un environnement hybride |
Cas d’usage courant | Grandes entreprises ayant un volume de tunnels élevé et stable | Organisations nées dans le cloud, charges de travail variables |
Les solutions matérielles — dont les équipements des séries 7000 et 8000 de Mako Networks sont un exemple courant — sont conçues pour offrir des performances constantes et un débit élevé. Elles sont souvent choisies par les organisations qui disposent déjà d’une infrastructure importante sur site et souhaitent une capacité prévisible. À titre d’exemple, les modèles rackables de Mako sont souvent crédités d’un débit VPN d’environ 850 Mbps, ce qui donne une idée concrète des performances offertes d’emblée par du matériel dédié. À l’inverse, les concentrateurs VPN virtuels sont des logiciels exécutés parfois sur des serveurs polyvalents, parfois sur des plateformes spécialisées comme le logiciel de routeur virtuel de 6WIND, spécialement conçu pour augmenter le débit VPN sur du matériel standard afin de se rapprocher des performances des équipements dédiés — 6WIND a cité des chiffres pouvant atteindre environ 18 Gbps par cœur de processeur dans des déploiements optimisés, ce qui illustre à quel point les concentrateurs logiciels ont comblé l’écart avec le matériel conçu spécifiquement à cet effet. Leur principal attrait est leur souplesse : augmenter la capacité lorsque le volume de tunnels croît, sans attendre la livraison de matériel.
Principaux fournisseurs de concentrateurs VPN et types de protocoles
Outre Mako et 6WIND, la plupart des réseaux d’entreprise utilisent les fonctions de concentrateur de quelques marques bien connues : Cisco (avec ses équipements ASA dédiés et sa gamme Meraki gérée dans le cloud), la série FortiGate de Fortinet, GlobalProtect de Palo Alto Networks, les équipements de passerelle de Check Point et le matériel d’accès à distance d’Aruba. Plutôt que d’être vendu comme un boîtier « concentrateur » dédié à une seule fonction, cette fonctionnalité est souvent intégrée à un pare-feu ou à un équipement de sécurité plus général, où l’agrégation des tunnels de type concentrateur fait partie des fonctionnalités exécutées sur le même matériel.
Ces fournisseurs se distinguent aussi par les protocoles, une distinction qu’il est utile de comprendre : Les concentrateurs IPsec gèrent les tunnels VPN traditionnels site à site et client au niveau réseau ; ils sont généralement privilégiés pour relier entre eux des réseaux de bureaux entiers. Les concentrateurs SSL VPN assurent plutôt la terminaison des connexions au niveau applicatif, souvent au moyen d’un navigateur ou d’un client léger. Ils sont souvent choisis pour les accès à distance qui ne nécessitent pas de tunnel complet au niveau réseau — par exemple, pour un prestataire qui n’a besoin d’accéder qu’à une application web interne. De nombreux équipements modernes prennent en charge simultanément les deux modes, ce qui permet à une organisation de combiner des tunnels IPsec site à site et un accès à distance SSL VPN sur le même boîtier.
Le coût augmente fortement avec la capacité. Les équipements d’entrée de gamme adaptés à un petit bureau peuvent commencer autour de $200 ; le matériel de milieu de gamme conçu pour quelques centaines de tunnels simultanés coûte souvent entre $800 et $1,500 ; et les déploiements d’entreprise à haute capacité, prenant en charge des milliers de tunnels, peuvent atteindre plusieurs milliers de dollars avant même de prendre en compte les licences et les contrats de support — une structure de coûts qui n’a pas grand-chose en commun avec un abonnement VPN grand public.
Concentrateurs AWS Site-to-Site VPN
Les fournisseurs cloud proposent leur propre réponse au même besoin d’agrégation, et AWS illustre bien la façon dont cela fonctionne à grande échelle. Au lieu de déployer du matériel physique, les concentrateurs AWS Site-to-Site VPN reposent sur AWS Transit Gateway, un service géré qui sert de hub central pour connecter plusieurs VPC, réseaux sur site et connexions VPN, sans que le client ait à exécuter ou à mettre à jour lui-même le matériel du concentrateur.
Dans ce modèle, chaque implantation locale établit sa propre connexion VPN site à site vers Transit Gateway, qui prend ensuite en charge en arrière-plan le routage, la gestion des points de terminaison de chiffrement et la mise à l’échelle. Pour une organisation qui utilise déjà AWS, cela réduit considérablement la charge opérationnelle : pas de planification de la capacité des équipements physiques, pas de configuration manuelle du basculement, et un nombre de tunnels pouvant dépasser largement ce qu’un seul équipement sur site pourrait gérer confortablement. Le principe sous-jacent est le même que celui d’un concentrateur matériel ou virtuel — regrouper de nombreuses connexions chiffrées en un point géré unique —, mais sous la forme d’un service cloud plutôt que d’une infrastructure dont vous êtes propriétaire.
La fonction dédiée AWS Site-to-Site VPN Concentrator comporte des limites précises et documentées qu’il est utile de connaître si vous l’évaluez réellement : elle repose exclusivement sur Transit Gateway (elle n’est pas disponible en tant que fonction autonome), prend en charge une bande passante agrégée d’environ 5 Gbps sur l’ensemble des sites connectés, limite le débit à environ 100 Mbps par connexion de site individuelle, exige BGP pour le routage plutôt que des routes statiques et vise généralement des déploiements de 25 connexions de site ou plus. En dessous de ce seuil, une association VPN Transit Gateway standard, sans les outils propres au concentrateur, est généralement plus simple et suffisante. Ces chiffres définissent un créneau assez précis : une taille suffisante pour justifier une gestion centralisée, avec des besoins de bande passante modestes sur chaque site afin que la limite par site ne devienne pas un goulot d’étranglement.
Quand avez-vous réellement besoin d’un concentrateur VPN ?
Pour la plupart des scénarios site à site décrits plus haut, la décision ne relève pas vraiment d’une appréciation subjective : c’est l’échelle qui la dicte. Les recherches en sécurité sur les déploiements d’accès à distance situent généralement le seuil autour de 100 connexions distantes simultanées ou plus avant qu’un concentrateur dédié ne devienne plus avantageux qu’un logiciel de passerelle VPN plus simple. En dessous de ce nombre, la fonction VPN intégrée à un pare-feu standard ou un serveur VPN logiciel modeste gère généralement la charge sans difficulté.
Les déploiements site à site suivent une logique similaire, mais avec une autre mesure. Lorsqu’une organisation gère 25 tunnels site à site ou plus — une chaîne de magasins reliant des dizaines de points de vente à un centre de données central, un réseau hospitalier reliant des cliniques et des laboratoires de diagnostic, un aéroport reliant des terminaux, des installations de fret et des bâtiments administratifs —, la seule charge de gestion des tunnels constitue un argument de poids en faveur de leur centralisation derrière un concentrateur matériel dédié ou une instance virtuelle. Il ne s’agit pas seulement de débit brut : il s’agit de disposer d’un seul endroit pour configurer les règles de routage, surveiller l’état des tunnels et déployer les changements, plutôt que de manipuler à la main deux douzaines de pare-feu distincts.
La haute disponibilité devient généralement un enjeu au même stade. Les déploiements de concentrateurs d’entreprise sont souvent configurés en paires actif/actif (les deux unités acheminent le trafic simultanément et se partagent la charge), en paires actif/passif (une unité en veille est prête à prendre immédiatement le relais en cas de panne de l’unité principale) ou en grappes à équilibrage de charge complet qui répartissent des milliers de tunnels entre plusieurs concentrateurs. Les mécanismes de basculement sont généralement familiers à tout ingénieur réseau : VRRP (Virtual Router Redundancy Protocol) permet à l’unité de secours de reprendre une adresse IP partagée si l’unité principale cesse de fonctionner ; la haute disponibilité au niveau IKE synchronise l’état des tunnels existants entre les unités afin qu’un basculement n’oblige pas chaque connexion à renégocier depuis le début ; enfin, plusieurs fournisseurs ajoutent leurs propres fonctionnalités de basculement rapide sous marque commerciale pour réduire encore le délai. Rien de tout cela n’a d’exotique : c’est la même approche de haute disponibilité que les équipes informatiques appliquent déjà aux commutateurs centraux ou aux serveurs de bases de données, simplement étendue à la couche VPN, car une panne du concentrateur interromprait sinon simultanément la connectivité de toutes les succursales ou de tous les travailleurs à distance qui en dépendent.
Si aucun de ces éléments ne décrit votre situation — vous ne gérez pas des dizaines de tunnels site à site, vous n’avez pas de personnel informatique chargé de mettre en place des paires de basculement et, pour vous, l’« accès à distance » signifie votre propre ordinateur portable et votre téléphone plutôt qu’une main-d’œuvre répartie —, un concentrateur résoudrait un problème que vous n’avez pas.
Concentrateur VPN ou VPN personnel
C’est là que les deux technologies sont le plus souvent confondues ; il est donc utile d’expliquer clairement la différence. Le rôle d’un concentrateur VPN est de prendre en charge de nombreuses connexions entrantes — depuis des succursales, des employés à distance ou des réseaux partenaires — et de les acheminer en toute sécurité vers le réseau interne d’une organisation. C’est une infrastructure que l’entreprise exploite à la périphérie de son propre réseau, et le trafic qu’elle gère appartient à d’autres personnes : employés, prestataires et partenaires connectés par des tunnels site à site.
Une application VPN personnelle comme Guru VPN fait tout autre chose. Au lieu d’assurer la terminaison des connexions d’autres personnes, elle protège le trafic sortant d’une personne : elle chiffre ce qui quitte votre appareil et l’achemine via un serveur que vous avez choisi, afin que votre navigation ne soit pas exposée sur le réseau auquel vous êtes connecté. Il n’y a pas de série de tunnels entrants à gérer, pas de table de routage site à site, pas de paire de basculement à configurer. Il s’agit d’une seule connexion chiffrée entre l’appareil et un serveur, conçue pour la confidentialité individuelle plutôt que pour l’accès au réseau d’entreprise. La configuration prend à peu près le temps d’installer Guru VPN et de choisir un emplacement, et non de déployer du matériel ou de configurer des règles IKE.
Pourquoi la plupart des gens n’ont pas besoin d’un concentrateur VPN
Si, après avoir lu jusqu’ici, vous vous demandez si votre bureau à domicile ou votre petite équipe a besoin d’une infrastructure de niveau concentrateur, la réponse honnête est presque certainement non — et c’est une bonne chose, car la solution est bien plus simple que tout ce qui est décrit ci-dessus. Vous avez en réalité besoin d’un chiffrement fiable pour votre trafic, de serveurs dans les emplacements qui vous intéressent et d’une application dont la configuration ne nécessite pas de connaissances en réseau.
| Besoin | Concentrateur VPN | Guru VPN |
|---|---|---|
Qui est protégé | Le trafic entrant de toute une organisation | Le trafic sortant de votre propre appareil |
Utilisateur type | Administrateurs informatiques et réseau | Particuliers, travailleurs indépendants et petites équipes |
Complexité de la configuration | Nécessite un déploiement, des règles IKE et des tables de routage | Installer, choisir un serveur, se connecter |
Matériel requis | Souvent oui (ou une instance virtuelle) | Non — fonctionne sous forme d’application |
Modèle de coût | Budget de licences et de matériel d’entreprise | Offres grand public simples |
Guru VPN se concentre sur cet aspect du quotidien : un chiffrement robuste à chaque connexion, un vaste choix d’emplacements de serveurs pour que vous soyez toujours à proximité d’un serveur rapide, et une tarification pensée pour les particuliers plutôt que pour les cycles d’approvisionnement des entreprises. Il est utile de comparer les offres Guru VPN actuelles à la fréquence à laquelle vous vous connectez : les utilisateurs occasionnels et les travailleurs à distance quotidiens choisissent généralement des niveaux différents. Vous trouverez la présentation complète, y compris ce qui est inclus dans chaque offre, sur la page des tarifs, et pouvez consulter la répartition des emplacements disponibles sur la liste des serveurs avant de décider si les régions dont vous avez besoin sont couvertes.
Foire aux questions
Ils servent à regrouper un grand nombre de connexions VPN entrantes — depuis des employés à distance ou des succursales — en un point unique et géré de manière centralisée sur le réseau d’une organisation. Ils assurent à grande échelle l’authentification, le chiffrement et le routage des tunnels.
Un concentrateur matériel est un équipement physique dédié, conçu pour traiter un débit VPN élevé, tandis qu’un concentrateur VPN virtuel est un logiciel exécuté sur une machine virtuelle ou une instance cloud. Il offre davantage de souplesse pour la mise à l’échelle, mais ses performances sont généralement limitées par celles de l’infrastructure sous-jacente.
Rarement. La plupart des petites entreprises restent bien en dessous du nombre de connexions à partir duquel un concentrateur devient rentable ; la fonction VPN d’un pare-feu standard ou une application VPN personnelle répond à leurs besoins avec une complexité bien moindre.
Sur le plan conceptuel, oui : les deux regroupent et gèrent plusieurs tunnels VPN. Mais la solution AWS fonctionne comme un service géré via Transit Gateway plutôt que sous forme d’équipements physiques que vous possédez et entretenez.
Conclusion
Les concentrateurs VPN répondent à un besoin spécifique à grande échelle : connecter de manière sécurisée des dizaines ou des centaines de sites et d’utilisateurs distants au réseau d’une même organisation sans transformer cette tâche de gestion en chaos. Qu’il s’agisse de matériel dédié, d’une instance virtuelle ou d’un service cloud géré comme l’option Transit Gateway d’AWS, le principe reste le même : centraliser, authentifier, chiffrer et acheminer. Pour tous ceux qui n’ont pas besoin de cette échelle d’entreprise, la solution bien plus simple et pratique est un VPN personnel qui protège votre propre trafic sans les contraintes d’une infrastructure. Guru VPN a été conçu précisément pour cet usage quotidien.


