
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Concentradores VPN: qué son y cómo funcionan


 Puntos clave

- Los concentradores VPN agrupan y gestionan un gran número de túneles VPN entrantes —de empleados remotos o sucursales— en la red de una organización.
- Existen en dos formas principales: dispositivos de hardware dedicados y concentradores virtuales (basados en software) que se ejecutan en servidores estándar o instancias en la nube.
- Los concentradores VPN de AWS Site-to-Site gestionan el mismo problema de agregación como servicio en la nube administrado, basado en Transit Gateway en lugar de equipos físicos.
- Los concentradores suelen tener sentido cuando una organización gestiona 100+ conexiones remotas simultáneas o 25+ túneles de sitio a sitio, cifras muy superiores a las que suelen necesitar las pequeñas empresas o los particulares.
- Una VPN personal como Guru VPN resuelve un problema completamente distinto: protege el tráfico saliente de una persona, en vez de centralizar las conexiones entrantes de una organización.
Si has investigado sobre redes empresariales, probablemente te hayas topado con el término «concentrador VPN» y te hayas preguntado si no es más que un nombre sofisticado para la misma tecnología que utilizan las aplicaciones VPN personales. No exactamente. Una aplicación VPN personal como Guru VPN protege el tráfico que sale de un dispositivo; los concentradores VPN son dispositivos de hardware o software diseñados específicamente para agrupar y gestionar decenas, cientos o incluso miles de túneles cifrados que llegan a la red de una sola organización a la vez. Entender qué hacen realmente los concentradores VPN, cómo están construidos y dónde está la diferencia entre la infraestructura empresarial y las herramientas de privacidad personal facilita mucho saber qué categoría se aplica a tu caso.
En este artículo explicamos cómo funcionan estos dispositivos, en qué se diferencian las implementaciones de hardware y las virtuales, cómo aborda AWS el mismo problema en la nube y por qué a la gran mayoría de las personas y los equipos pequeños les conviene más una VPN personal sencilla que cualquier infraestructura similar a un concentrador empresarial.
Puntos clave
- Los concentradores VPN agrupan y gestionan un gran número de túneles VPN entrantes —de empleados remotos o sucursales— en la red de una organización.
- Existen en dos formas principales: dispositivos de hardware dedicados y concentradores virtuales (basados en software) que se ejecutan en servidores estándar o instancias en la nube.
- Los concentradores VPN de AWS Site-to-Site gestionan el mismo problema de agregación como servicio en la nube administrado, basado en Transit Gateway en lugar de equipos físicos.
- Los concentradores suelen tener sentido cuando una organización gestiona 100+ conexiones remotas simultáneas o 25+ túneles de sitio a sitio, cifras muy superiores a las que suelen necesitar las pequeñas empresas o los particulares.
- Una VPN personal como Guru VPN resuelve un problema completamente distinto: protege el tráfico saliente de una persona, en vez de centralizar las conexiones entrantes de una organización.
Entonces, ¿qué son exactamente los concentradores VPN?
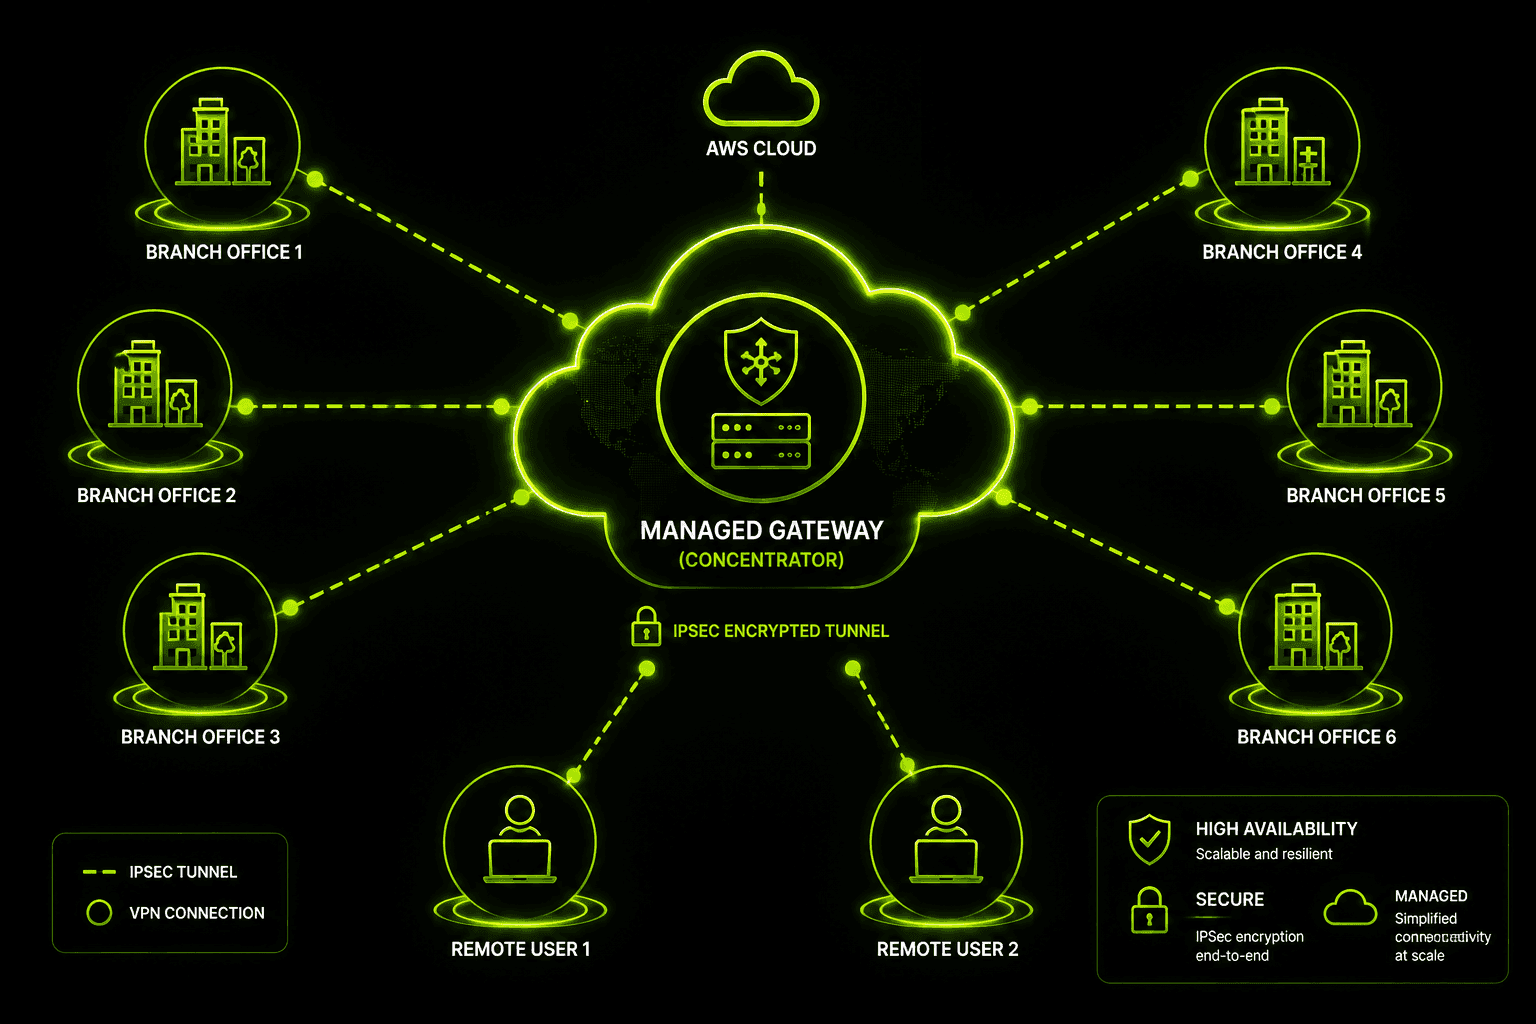
En esencia, un concentrador VPN es un dispositivo —o un programa que cumple la misma función— situado en el perímetro de una red y que actúa como punto de terminación de un gran número de conexiones VPN en un solo lugar. En vez de configurar decenas de cortafuegos individuales para que cada uno gestione unos pocos túneles, todo ese tráfico se canaliza hacia un concentrador que autentica cada conexión, cifra y descifra el tráfico que lo atraviesa y lo dirige al destino correcto dentro de la red interna.
El término aparece con más frecuencia en el contexto de las VPN de acceso remoto (que conectan a empleados individuales con la red corporativa) y las VPN de sitio a sitio (que enlazan de forma permanente dos o más oficinas, centros de datos o entornos en la nube). En ambos casos, la función del concentrador es la misma: ser el punto único y bien gestionado donde converge todo ese tráfico cifrado, en vez de repartir la gestión de los túneles por toda la red.
¿Cómo funcionan los concentradores VPN?
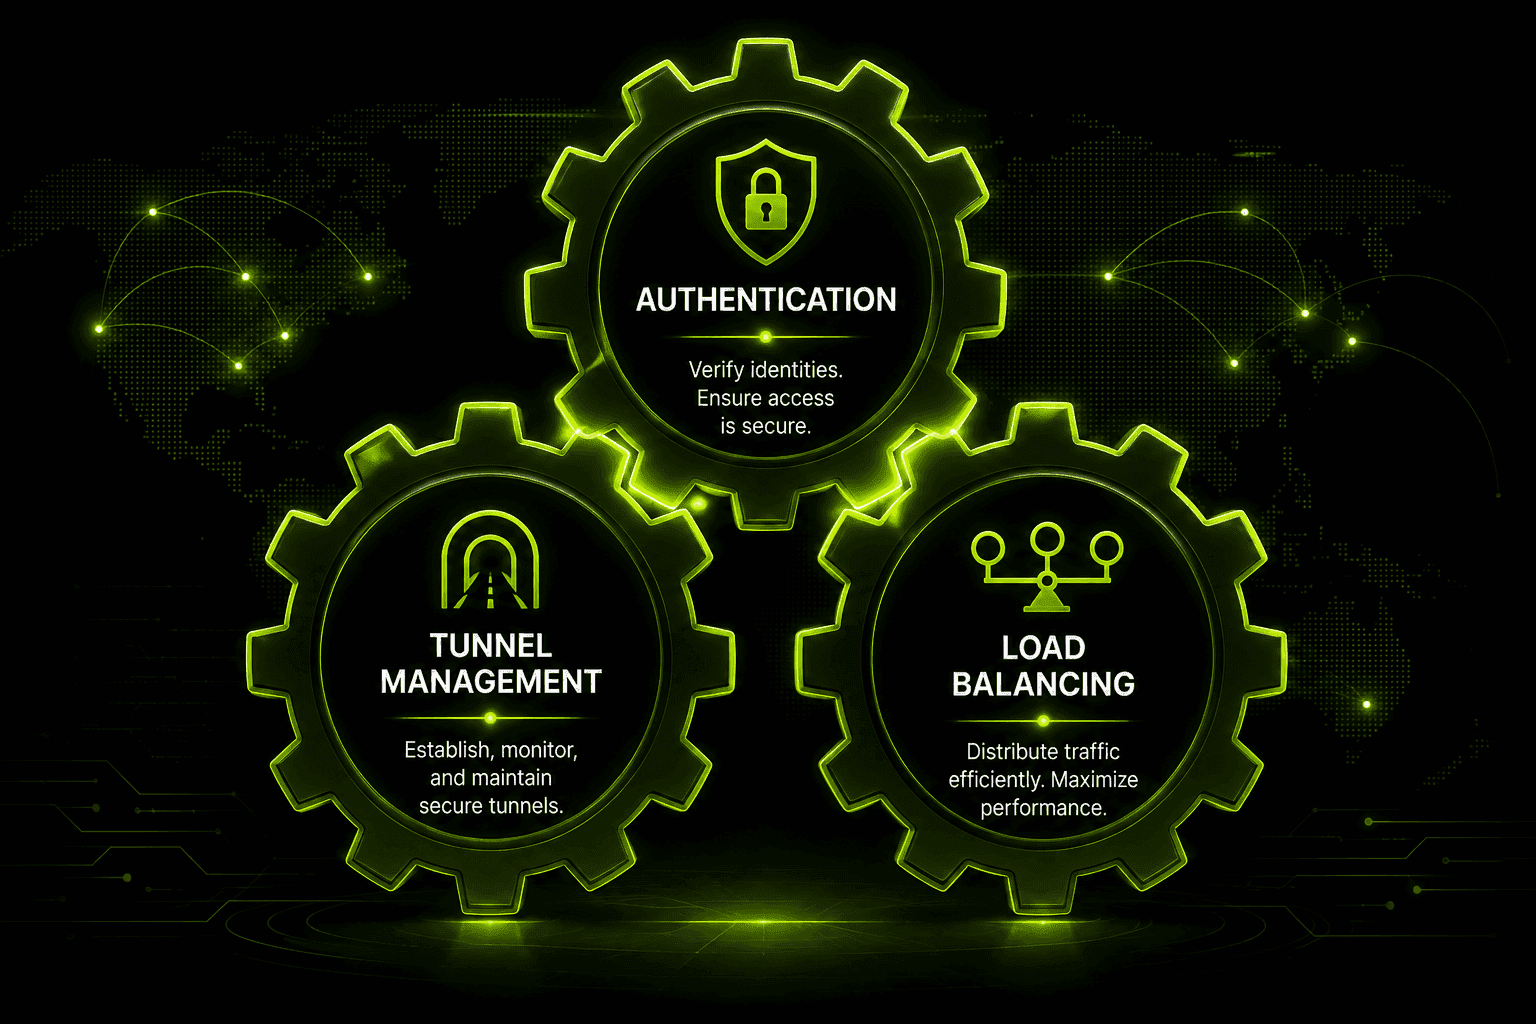
En un concentrador en funcionamiento ocurren tres cosas de forma más o menos continua.
Autenticación es lo primero. Antes de permitir que se establezca un túnel, el concentrador verifica la identidad de quien —o lo que— intenta conectarse, normalmente mediante un servicio de directorio centralizado, una autoridad de certificación o un servidor RADIUS. Así se impide que un atacante simplemente dirija un cliente VPN a la dirección IP pública del concentrador y obtenga acceso.
La gestión de túneles consiste en mantener todas esas conexiones activas: negociar los parámetros de cifrado cuando se establece un túnel, renovar periódicamente las claves por seguridad, detectar los túneles que han dejado de responder y cerrar las sesiones que terminan normalmente o agotan el tiempo de espera. En un concentrador que gestiona cientos de conexiones simultáneas, esta labor de control es constante.
El balanceo de carga se vuelve necesario cuando el volumen de tráfico supera lo que una sola unidad de procesamiento puede manejar con holgura. Los concentradores empresariales —y los clústeres de concentradores virtuales— distribuyen los túneles entrantes y su tráfico entre varias rutas de procesamiento para evitar que un solo punto se convierta en un cuello de botella y para que un fallo de hardware en una unidad no interrumpa todas las conexiones.
Concentradores VPN de hardware y virtuales
Los concentradores no se limitan a un único formato. Las organizaciones eligen entre dispositivos físicos dedicados y concentradores VPN virtuales según la escala, el presupuesto y la proporción de su infraestructura que ya está en la nube.
| Característica | Concentrador de hardware | Concentrador VPN virtual |
|---|---|---|
Formato | Dispositivo físico dedicado | Software que se ejecuta en una máquina virtual o instancia en la nube |
Rendimiento | Procesamiento predecible y diseñado para ese fin | Se escala según los recursos de cómputo subyacentes |
Escalado | Requiere comprar unidades adicionales | A menudo se escala añadiendo capacidad de cómputo o instancias |
Ubicación de implementación | En las instalaciones, en un centro de datos | En la nube, en un centro de datos virtualizado o en un entorno híbrido |
Caso de uso habitual | Grandes empresas con un volumen de túneles alto y estable | Organizaciones nativas de la nube, cargas de trabajo variables |
Las opciones de hardware —como los dispositivos de las series 7000 y 8000 de Mako Networks, un ejemplo habitual— están diseñadas para ofrecer un rendimiento constante y un alto caudal, y suelen elegirse cuando una organización ya cuenta con una infraestructura local considerable y quiere una capacidad predecible. Por ejemplo, suele citarse que los modelos para montaje en rack de Mako ofrecen un caudal VPN de alrededor de 850 Mbps, lo que da una idea concreta de lo que brinda el hardware dedicado de fábrica. En cambio, los concentradores VPN virtuales se ejecutan como software, a veces en servidores de propósito general y otras en plataformas especializadas como el software de enrutador virtual de 6WIND, diseñado específicamente para acercar el caudal VPN en hardware estándar al que alcanzan los dispositivos dedicados — 6WIND ha citado cifras de hasta aproximadamente 18 Gbps por núcleo de CPU en implementaciones optimizadas, lo que ilustra hasta qué punto los concentradores basados en software han cerrado la brecha con el hardware diseñado para ese fin. Su atractivo es la flexibilidad: añadir capacidad cuando aumenta el volumen de túneles sin esperar a que llegue un pedido de hardware.
Principales proveedores de concentradores VPN y tipos de protocolo
Además de Mako y 6WIND, la mayoría de las redes empresariales implementan funciones de concentrador mediante algunos nombres conocidos: Cisco (tanto sus dispositivos ASA dedicados como la línea Meraki administrada en la nube), la serie FortiGate de Fortinet, GlobalProtect de Palo Alto Networks, los dispositivos de puerta de enlace de Check Point y el hardware de acceso remoto de Aruba. En lugar de venderse como un dispositivo «concentrador» de una sola función, estas capacidades suelen integrarse en un cortafuegos o dispositivo de seguridad más amplio, donde la agregación de túneles propia de un concentrador es una de varias funciones que se ejecutan en el mismo hardware.
También se diferencian por el protocolo, una distinción que conviene conocer: Concentradores IPsec gestionan túneles tradicionales de sitio a sitio y de clientes VPN en la capa de red, y suelen preferirse para conectar redes de oficinas completas. Concentradores SSL VPN en cambio, actúan como punto de terminación de las conexiones en la capa de aplicación, a menudo mediante un navegador o un cliente ligero, y suelen elegirse para situaciones de acceso remoto en las que un túnel completo a nivel de red excede lo necesario; por ejemplo, un contratista que solo necesita acceder a una aplicación web interna. Muchos dispositivos modernos admiten ambos modos a la vez, lo que permite combinar túneles IPsec de sitio a sitio con acceso remoto SSL VPN en el mismo equipo.
El coste aumenta considerablemente con la capacidad. Los dispositivos concentradores básicos adecuados para una oficina pequeña pueden tener precios iniciales de alrededor de $200; el hardware de gama media diseñado para unos cientos de túneles simultáneos suele costar entre $800 y $1,500; y las implementaciones empresariales de gran capacidad que admiten miles de túneles pueden costar varios miles de dólares, sin contar licencias ni contratos de soporte. Es una estructura de costes que tiene poco que ver con una suscripción VPN para consumidores.
Concentradores VPN de AWS Site-to-Site
Los proveedores de nube tienen su propia respuesta al mismo problema de agregación, y AWS es un ejemplo útil de cómo se resuelve a gran escala. En lugar de implementar hardware físico, los concentradores VPN de AWS Site-to-Site se basan en AWS Transit Gateway, un servicio administrado que actúa como eje central para conectar varias VPC, redes locales y conexiones VPN sin que el cliente tenga que ejecutar ni actualizar el hardware de ningún concentrador.
En este modelo, cada ubicación local establece su propia conexión VPN de sitio a sitio con Transit Gateway, que se encarga de gestionar el enrutamiento, los puntos de terminación del cifrado y el escalado en segundo plano. Para una organización que ya ejecuta infraestructura en AWS, esto reduce considerablemente la carga operativa: no hay que planificar la capacidad de unidades físicas ni configurar manualmente la conmutación por error, y el número de túneles puede superar ampliamente lo que un solo dispositivo local podría admitir con holgura. El concepto subyacente es el mismo que el de un concentrador de hardware o virtual: agrupar muchas conexiones cifradas en un punto administrado, pero ofrecerlo como servicio en la nube en vez de como infraestructura propia.
La función específica de concentrador VPN de AWS Site-to-Site tiene límites documentados que conviene conocer si estás evaluándola: se basa exclusivamente en Transit Gateway (no está disponible como función independiente), admite aproximadamente 5 Gbps de ancho de banda agregado entre todos los sitios conectados, limita el caudal a alrededor de 100 Mbps por conexión de sitio individual, requiere BGP para el enrutamiento en vez de rutas estáticas y, por lo general, está destinada a implementaciones de 25 o más conexiones de sitio. Por debajo de ese umbral, suele ser más sencillo y suficiente usar una conexión VPN estándar de Transit Gateway, sin las herramientas específicas del concentrador. Estas cifras definen un umbral de uso bastante concreto: una escala que justifica la gestión centralizada, siempre que las necesidades de ancho de banda de cada sitio sigan siendo lo bastante modestas para que el límite por sitio no se convierta en un cuello de botella.
¿Cuándo necesitas realmente un concentrador VPN?
En la mayoría de los casos de conexión de sitio a sitio anteriores, la decisión no depende realmente de una valoración subjetiva: la determina la escala. Los estudios de seguridad sobre implementaciones de acceso remoto suelen situar el umbral en torno a 100 o más conexiones remotas simultáneas, a partir de las cuales un concentrador diseñado para ese fin empieza a compensar frente a un software de puerta de enlace VPN más sencillo. Por debajo de esa cifra, la función VPN integrada en un cortafuegos estándar o un servidor VPN de software modesto suele gestionar la carga sin dificultad.
Las implementaciones de sitio a sitio siguen una lógica similar, aunque se miden de otro modo. Cuando una organización gestiona 25 o más túneles de sitio a sitio —una cadena minorista que conecta decenas de tiendas con un centro de datos central, una red hospitalaria que enlaza clínicas y laboratorios de diagnóstico, un aeropuerto que conecta terminales, instalaciones de carga y edificios administrativos—, la carga de gestionar los túneles por sí sola es un argumento de peso para centralizarlo todo detrás de un concentrador de hardware dedicado o una instancia de concentrador virtual. No se trata solo del caudal bruto: también permite tener un único lugar para configurar las políticas de enrutamiento, supervisar el estado de los túneles y aplicar cambios, en vez de modificar a mano dos docenas de cortafuegos distintos.
La alta disponibilidad suele entrar en juego en ese mismo punto. Las implementaciones de concentradores empresariales suelen configurarse en pares activo/activo (ambas unidades procesan tráfico a la vez y comparten la carga), pares activo/pasivo (una unidad de reserva preparada para asumir el control de inmediato si falla la principal) o clústeres completos de balanceo de carga que distribuyen miles de túneles entre varios concentradores. Los mecanismos de conmutación por error suelen ser conocidos para cualquier ingeniero de redes: VRRP (Virtual Router Redundancy Protocol) permite que la unidad de reserva asuma una dirección IP compartida si la principal deja de funcionar; la alta disponibilidad a nivel de IKE mantiene sincronizado entre unidades el estado de los túneles existentes para que, tras una conmutación, no sea necesario negociar todas las conexiones desde cero; además, varios proveedores añaden sus propias funciones de conmutación rápida por error con marca propia para reducir aún más la interrupción. Nada de esto es exótico: es el mismo enfoque de alta disponibilidad que los equipos de TI ya aplican a los conmutadores principales o los servidores de bases de datos, extendido a la capa VPN porque, de lo contrario, una interrupción del concentrador dejaría sin conexión a la vez a todas las sucursales o personas que trabajan a distancia que dependen de él.
Si nada de eso describe tu situación —no gestionas decenas de túneles de sitio a sitio, no tienes personal de TI que configure pares de conmutación por error y, para ti, el «acceso remoto» significa tu propio portátil y teléfono, no una plantilla distribuida—, un concentrador resolvería un problema que no tienes.
Concentrador VPN y VPN personal
Aquí es donde más se confunden las dos tecnologías, así que conviene aclarar directamente la diferencia. La función de un concentrador VPN es recibir muchas conexiones entrantes —de sucursales, empleados remotos o redes asociadas— y encaminarlas de forma segura a la red interna de una organización. Es infraestructura que una empresa opera en el perímetro de su propia red, y el tráfico que gestiona pertenece a otras personas: empleados, contratistas y socios conectados mediante túneles de sitio a sitio.
Una aplicación VPN personal como Guru VPN hace algo completamente distinto. En vez de actuar como punto de terminación de las conexiones de otras personas, protege el tráfico saliente de una persona: cifra lo que sale de tu dispositivo y lo encamina a través de un servidor que tú eliges, para que tu navegación no quede expuesta en la red a la que estés conectado. No hay una flota de túneles entrantes que gestionar, tablas de enrutamiento de sitio a sitio ni pares de conmutación por error que configurar. Es una única conexión cifrada entre tu dispositivo y un servidor, diseñada para la privacidad individual, no para el acceso a redes corporativas. Configurarla lleva más o menos lo mismo que instalar Guru VPN y elegir una ubicación; no hace falta aprovisionar hardware ni configurar políticas IKE.
Por qué la mayoría no necesita un concentrador VPN
Si has llegado hasta aquí preguntándote si tu oficina en casa o un equipo pequeño necesita infraestructura de nivel concentrador, la respuesta sincera es casi con toda seguridad que no. Y eso es una buena noticia, porque significa que la solución es mucho más sencilla que cualquiera de las descritas hasta ahora. Lo que necesitas es un cifrado fiable para tu propio tráfico, servidores en las ubicaciones que te interesan y una aplicación que no requiera conocimientos de redes para configurarla.
| Necesidad | Concentrador VPN | Guru VPN |
|---|---|---|
A quién protege | El tráfico entrante de toda una organización | El tráfico saliente de tu propio dispositivo |
Usuario habitual | Administradores de TI y redes | Particulares, trabajadores autónomos y equipos pequeños |
Complejidad de configuración | Requiere aprovisionamiento, políticas IKE y tablas de enrutamiento | Instala la aplicación, elige un servidor y conéctate |
Hardware necesario | A menudo sí (o se necesita una instancia virtual) | No: funciona como aplicación |
Modelo de costes | Licencias y presupuesto de hardware empresarial | Planes sencillos para consumidores |
Guru VPN se centra en ese aspecto cotidiano del problema: ofrece un cifrado sólido en cada conexión, una amplia variedad de ubicaciones de servidores para que siempre tengas uno rápido cerca y precios pensados para particulares, no para los ciclos de contratación empresarial. Conviene comparar los planes actuales de Guru VPN con la frecuencia con la que te conectas; los usuarios ocasionales y quienes trabajan a distancia a diario suelen elegir niveles distintos. Consulta el desglose completo, incluido lo que ofrece cada nivel, en la página de precios, y revisa la variedad de ubicaciones disponibles en la lista de servidores antes de decidir si incluye las regiones que necesitas.
Preguntas frecuentes
Se usan para reunir un gran número de conexiones VPN entrantes —de empleados remotos o sucursales— en un único punto de la red de una organización, gestionado de forma centralizada, donde se encargan de la autenticación, el cifrado y el enrutamiento de túneles a gran escala.
Un concentrador de hardware es un equipo físico dedicado y diseñado para procesar VPN con un alto caudal; un concentrador VPN virtual es software que se ejecuta en una máquina virtual o una instancia en la nube. Es más flexible para escalar, aunque su rendimiento suele estar limitado por la infraestructura subyacente.
Rara vez. La mayoría de las pequeñas empresas está muy por debajo del número de conexiones a partir del cual un concentrador resulta rentable, y la función VPN de un cortafuegos estándar o una aplicación VPN personal cubre sus necesidades con mucha menos complejidad.
En concepto, sí: ambos agrupan y gestionan varios túneles VPN. Sin embargo, la versión de AWS funciona como un servicio administrado a través de Transit Gateway, en lugar de mediante dispositivos físicos que tú posees y mantienes.
Conclusión
Los concentradores VPN resuelven un problema específico y de gran escala: conectar de forma segura decenas o cientos de sitios y usuarios remotos a la red de una organización sin que esa tarea de gestión se convierta en un caos. Ya sea mediante hardware dedicado, una instancia virtual o un servicio en la nube administrado como la opción Transit Gateway de AWS, la función subyacente es la misma: centralizar, autenticar, cifrar y encaminar. Sin embargo, para quienes no necesitan una infraestructura de escala empresarial, la respuesta mucho más sencilla y práctica es una VPN personal que proteja tu propio tráfico sin ninguna de las cargas operativas de esa infraestructura. Guru VPN se creó precisamente para ese uso cotidiano.


