
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Что такое IPsec VPN? Как он работает, IPsec и SSL VPN: сравнение и выбор

 Главное

- Узнайте, что такое IPsec VPN и как IPsec соотносится с VPN в целом.
- Разберитесь, как создаётся туннель IPsec VPN, включая протоколы AH и ESP и обмен ключами IKE.
- Узнайте о реальных различиях между IPsec VPN и SSL VPN и о том, когда каждый вариант уместнее.
- Выясните, какие порты нужны IPsec VPN и почему это важно для межсетевых экранов и NAT.
- Получите представление о клиентах IPsec VPN, схемах «сеть — сеть» и мониторинге таких подключений.
Термин IPsec постоянно встречается в документации по сетям и настройках маршрутизаторов, но его редко объясняют простыми словами. Если, настраивая корпоративное подключение или сравнивая VPN-протоколы, вы задавались вопросом, что такое IPsec VPN, короткий ответ таков: IPsec — это не отдельный VPN-сервис, а набор протоколов, которые VPN используют для шифрования и аутентификации трафика на сетевом уровне, работая ниже уровня приложения или клиента, которым вы пользуетесь.
Это различие — между IPsec и VPN — важнее, чем может показаться. VPN — более широкое понятие: это частное зашифрованное подключение через публичную сеть. IPsec — один из конкретных и широко используемых способов создать такое подключение наряду с альтернативами вроде VPN на основе SSL/TLS и более новых протоколов, таких как WireGuard.
Современные провайдеры, такие как Guru VPN , поддерживают подключения на основе IPsec наряду с более быстрыми современными протоколами. Так вы можете выбрать вариант, который лучше подходит вашему устройству и сети. В этом руководстве объясняется, как работает туннель IPsec VPN, чем он отличается от SSL VPN и в каких случаях по-прежнему остаётся подходящим решением.
Ключевые выводы
- Узнайте, что такое IPsec VPN и как IPsec соотносится с VPN в целом.
- Разберитесь, как создаётся туннель IPsec VPN, включая протоколы AH и ESP и обмен ключами IKE.
- Узнайте о реальных различиях между IPsec VPN и SSL VPN и о том, когда каждый вариант уместнее.
- Выясните, какие порты нужны IPsec VPN и почему это важно для межсетевых экранов и NAT.
- Получите представление о клиентах IPsec VPN, схемах «сеть — сеть» и мониторинге таких подключений.
Что такое IPsec VPN с технической точки зрения?
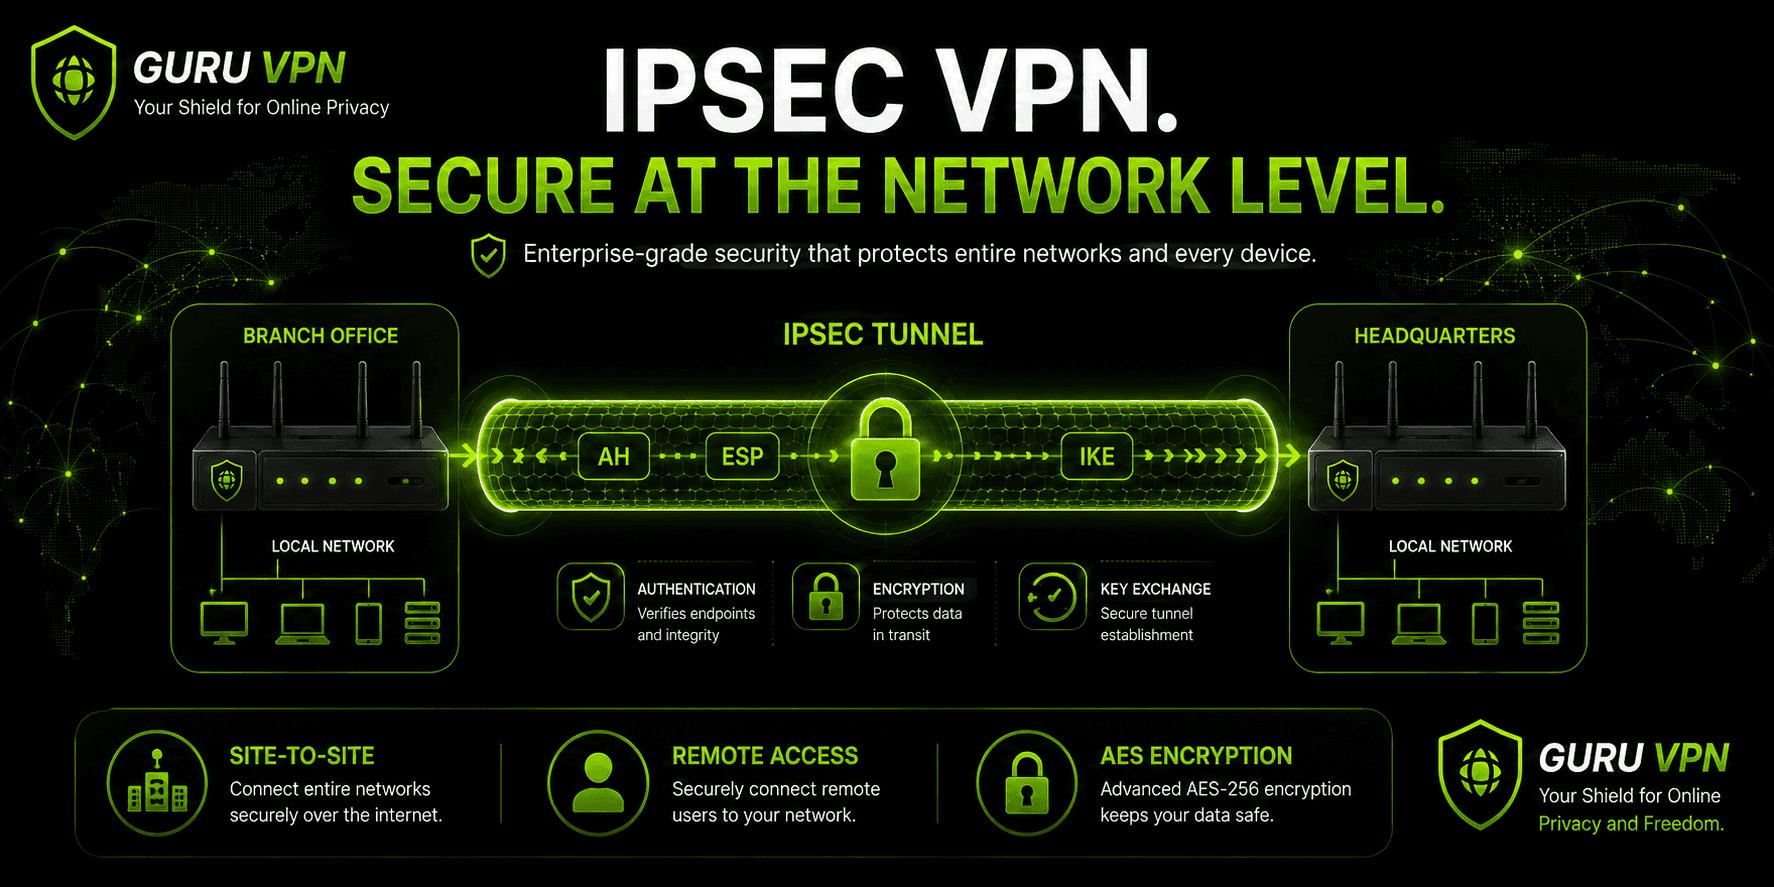
IPsec VPN состоит из трёх взаимодействующих протоколов, каждый из которых выполняет свою задачу:
Authentication Header (AH) проверяет, что пакет действительно отправлен заявленным источником и не был изменён при передаче, но ничего не шифрует.
Encapsulating Security Payload (ESP) выполняет собственно шифрование: преобразует данные пакета (а в некоторых конфигурациях — и заголовок), чтобы перехватившие его не могли их прочитать. ESP используется гораздо чаще, чем AH, и обычно включает собственную аутентификацию.
Internet Key Exchange (IKE) отвечает за согласование параметров: два устройства с его помощью выбирают алгоритмы шифрования, аутентифицируют друг друга и безопасно устанавливают общие ключи, которые будут использовать AH и ESP. В большинстве современных развёртываний IPsec VPN применяется IKEv2. По сравнению с исходной версией IKEv1 в нём ускорено согласование и улучшена поддержка мобильных устройств, переключающихся между сетями.
Проще говоря, говоря о VPN-подключении на базе IPsec, имеют в виду схему, в которой IKE согласует защищённый канал, а затем AH/ESP защищают передаваемые по нему данные.
Как работает туннель IPsec VPN?
Туннель IPsec VPN может работать в одном из двух режимов. Различие между ними определяет, какая часть трафика будет скрыта:
Туннельный режим шифрует весь исходный IP-пакет, включая заголовок, и помещает его внутрь нового пакета с новым заголовком для маршрутизации. Этот режим используется почти во всех VPN-схемах типа «сеть — сеть» и удалённого доступа: он позволяет шлюзу или клиенту шифровать трафик от имени всего устройства или сети, и приложениям не нужно знать, что это происходит.
Транспортный режим защищает только полезную нагрузку, оставляя исходные адресные данные без изменений и читаемыми для всех устройств, которые маршрутизируют пакет. В пользовательских сценариях этот режим встречается гораздо реже и применяется главным образом для прямой связи между узлами, когда обе стороны уже доверяют друг другу и видимы друг для друга.
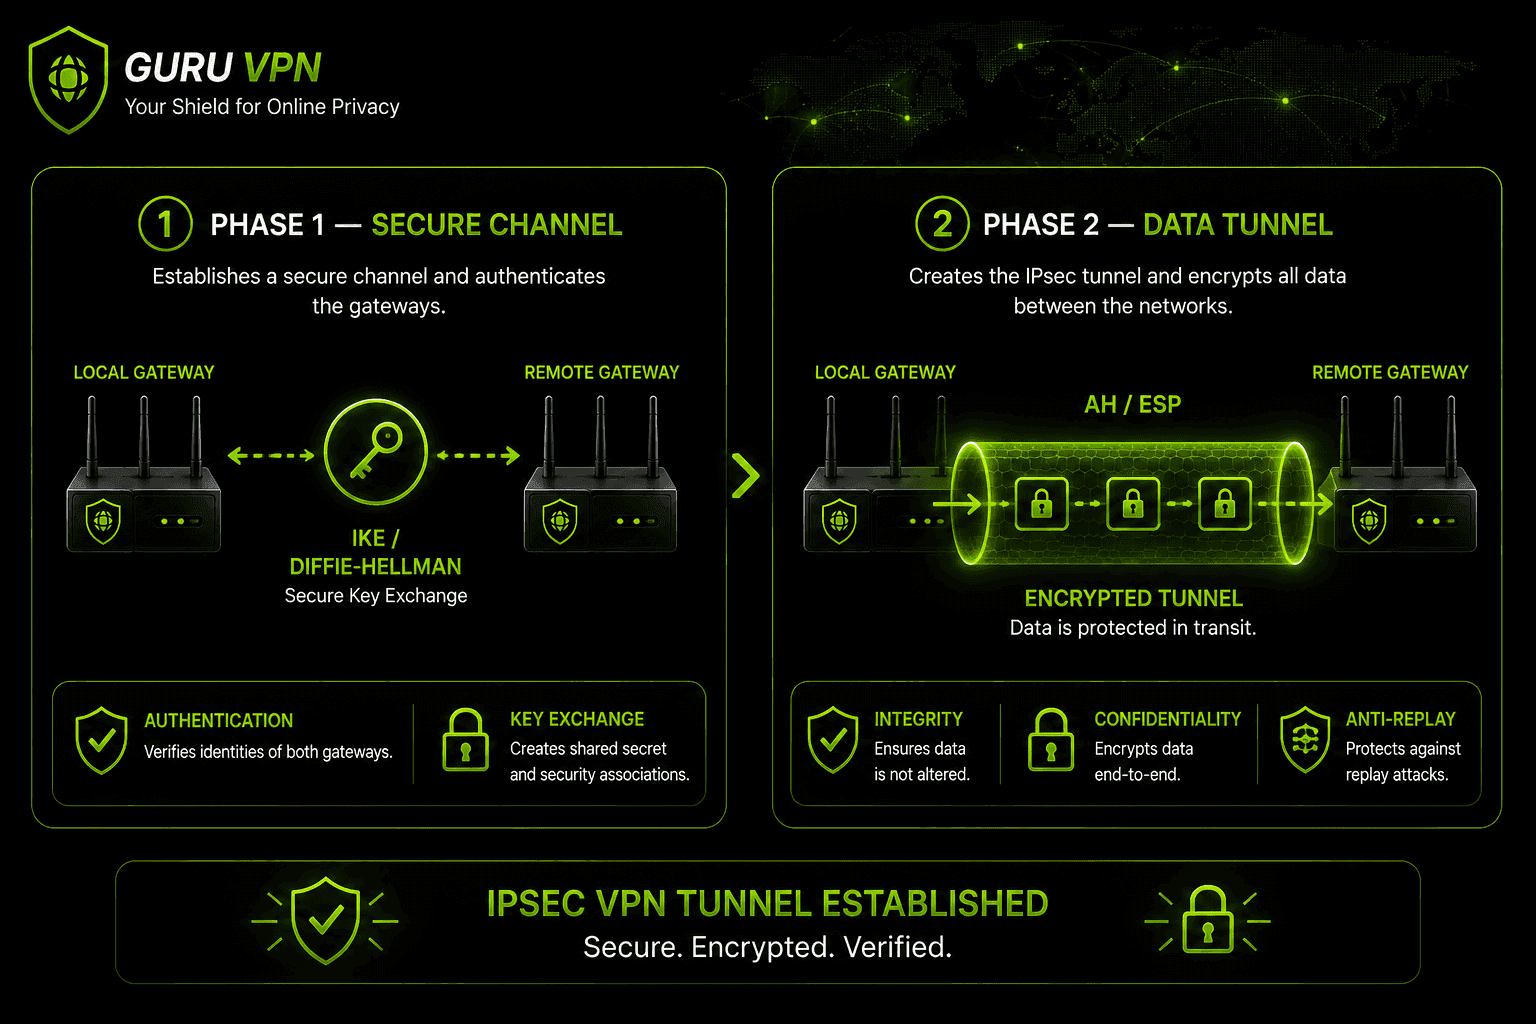
Сам туннель устанавливается в два этапа. Этап 1 создаёт защищённый канал управления: два устройства согласуют методы шифрования и аутентификации, выполняют обмен ключами Диффи — Хеллмана и аутентифицируют друг друга с помощью предварительно согласованного ключа или сертификата. Этап 2 согласует уже параметры туннеля IPsec: протокол (AH или ESP), алгоритм шифрования и срок действия подключения. Всё это защищено каналом, созданным на этапе 1.
IKEv1 и IKEv2: что изменилось?
IKEv1 и IKEv2 различаются не только номером версии: в новом стандарте устранены несколько практических проблем исходной версии. Для завершения согласования на этапе 1 IKEv1 требует больше обменов сообщениями — до девяти сообщений в основном режиме, — тогда как IKEv2 сокращает их число до четырёх, заметно ускоряя установку туннеля. В IKEv2 также добавлена поддержка MOBIKE: благодаря ей туннель сохраняется при смене сети, например при переходе с Wi-Fi на сотовую связь, и не требует повторного согласования с нуля. IKEv1 справляется с этим плохо или вовсе не справляется. Кроме того, IKEv2 поддерживает EAP (Extensible Authentication Protocol), что упрощает интеграцию с существующими корпоративными системами аутентификации, и умеет обнаруживать прохождение через NAT без отдельного дополнения. IKEv1 всё ещё встречается на старом корпоративном оборудовании, которое не обновляли, но сегодня почти все современные развёртывания IPsec VPN, включая пользовательские приложения, по умолчанию используют IKEv2.
Бывали ли случаи взлома IPsec?
История безопасности IPsec не безупречна, хотя реальные проблемы сложнее, чем утверждение «IPsec сломан». Документы, утёкшие примерно в 2013 году, вызвали опасения, что разведывательные службы пытались ослабить некоторые развёртывания IPsec или атаковать конфигурации со слабыми группами Диффи — Хеллмана. Речь шла не о взломе самой криптографии, а об использовании устаревших конфигураций, слишком малых размеров ключей или настроек по умолчанию, которые не были должным образом усилены. Устаревшие схемы с предварительно согласованными слабыми или повторно используемыми ключами также известны как уязвимое место: компрометация такого ключа раскрывает начальную аутентификацию вне зависимости от того, насколько надёжно последующее шифрование. Это не означает, что правильно настроенная современная система IPsec — с IKEv2, надёжными группами Диффи — Хеллмана и аутентификацией на основе сертификатов вместо слабых предварительно согласованных ключей — сегодня небезопасна. Как и у большинства протоколов, реальные риски связаны с выбором конфигурации и управлением ключами, а не с основой протокола.
Порты IPsec VPN: что нужно знать
Настройку портов IPsec VPN особенно полезно понимать, если нужно диагностировать проблемы с подключением или настроить межсетевой экран. Согласование IKE выполняется через UDP порт 500. Если устройство обнаруживает, что находится за NAT, что очень часто бывает в домашних и офисных сетях, подключение автоматически переключается на UDP порт 4500 и использует NAT-T (NAT Traversal), чтобы продолжать работать, хотя IPsec изначально не разрабатывался с учётом NAT. Помимо этих двух портов, ESP напрямую использует IP-протокол 50. Поэтому строгие межсетевые экраны, которые распознают только TCP и UDP, могут полностью блокировать трафик IPsec, если NAT-T не включён должным образом.
Если вы выясняете, почему IPsec VPN не подключается в конкретной сети, первым и обычно самым полезным шагом будет проверить, открыты ли UDP 500 и UDP 4500.
Есть и другая, менее очевидная проблема с подключением, о которой стоит знать: при туннельном режиме весь исходный пакет оборачивается в новый, что увеличивает объём данных и может привести к превышению сетевого значения MTU (Maximum Transmission Unit), обычно равного 1500 байтам в большинстве сетей. В этом случае пакеты либо разбиваются на более мелкие фрагменты, что увеличивает задержку, либо полностью отбрасываются, если на маршрутизаторе отключена фрагментация. Это распространённая, хотя и не самая очевидная причина того, что IPsec VPN успешно подключается, но затем медленно загружает данные или разрывает соединение именно при крупных передачах. Стандартное решение, к которому прибегают сетевые администраторы, — уменьшить MSS (Maximum Segment Size) на шлюзе, фактически указав TCP-подключениям с самого начала согласовывать меньший размер пакетов.
IPsec VPN и SSL VPN: в чём разница?
Сравнение IPsec VPN и SSL VPN сводится к одному ключевому различию: на каком уровне сети работает каждый из них.
IPsec работает на сетевом уровне (уровень 3 модели OSI), то есть защищает весь трафик, исходящий с устройства или шлюза: каждое приложение и каждое подключение, не анализируя, что именно запущено. SSL VPN, напротив, работает на прикладном уровне (уровень 7 модели OSI) и обычно защищает трафик через браузер или отдельный клиент. Такой вариант проще развернуть без установки специального ПО, но охватывает он меньше.
| Характеристика | IPsec VPN | SSL VPN |
|---|---|---|
Сетевой уровень | Уровень 3 (сетевой) | Уровень 7 (прикладной) |
Охват | Весь трафик устройства или сети | Только браузер или отдельное приложение |
Требования к клиенту | Обычно нужен отдельный клиент | Часто работает в браузере, без установки |
Производительность | Как правило, выше (на основе UDP) | Немного больше накладных расходов (на основе TCP) |
Лучше подходит для | Связи между сетями, удалённого доступа с охватом всего трафика устройства | Быстрого удалённого доступа, сценариев BYOD |
В некоторых материалах этот вопрос формулируют наоборот — SSL VPN и IPsec, — но соотношение преимуществ и недостатков остаётся тем же независимо от порядка терминов. Универсально «лучшего» варианта нет: выбор между IPsec и SSL VPN обычно зависит от задачи. Для связи между офисами или удалённого доступа, охватывающего весь трафик устройства, чаще выбирают IPsec. Для быстрого доступа через браузер подрядчикам или с личных устройств чаще подходит SSL VPN.
IPsec VPN и OpenVPN
SSL VPN — скорее категория решений, а OpenVPN — конкретный широко используемый протокол, который стоит сравнить отдельно. В сравнении IPsec VPN и OpenVPN преимущество по производительности часто на стороне IPsec: он изначально работает поверх UDP и нередко реализован аппаратно в маршрутизаторах и межсетевых экранах, что делает его эффективным для связи между сетями. OpenVPN построен на TLS и обычно проще настраивается для работы в сетях с ограничениями: он может использовать порт 443 и маскироваться под обычный HTTPS-трафик. Кроме того, это решение с открытым исходным кодом, которое прошло множество проверок. В большинстве повседневных сценариев использования VPN на потребительских устройствах практическая разница меньше, чем можно подумать по таблицам сравнения: оба варианта считаются безопасными при правильной реализации, а современные приложения всё чаще используют по умолчанию более новые решения, например WireGuard.
IPsec VPN и WireGuard
WireGuard — самый новый крупный участник этого сравнения, и его подход к задаче сильно отличается от IPsec. IPsec — это набор из нескольких протоколов (AH, ESP, IKE) с десятилетиями накопленных вариантов настройки. WireGuard же разработан с нуля и имеет намеренно компактную кодовую базу — часто указывают менее 4,000 строк кода по сравнению с десятками тысяч строк в типичной реализации IPsec. Благодаря меньшему объёму кода проще проверять WireGuard на уязвимости, а в большинстве испытаний в реальных условиях он заметно быстрее, особенно на мобильных устройствах, которые повторно подключаются после смены сети.
IPsec по-прежнему превосходит его в одном отношении: он широко совместим с существующим корпоративным оборудованием, поскольку десятилетиями выпускаемые маршрутизаторы, межсетевые экраны и VPN-концентраторы уже поддерживают его без дополнительного ПО. WireGuard, напротив, требует более явной поддержки производителя для работы на специализированном сетевом оборудовании, хотя этот разрыв быстро сокращается по мере появления встроенной поддержки. Для современного потребительского VPN-сервиса, выбирающего протокол по умолчанию, WireGuard всё чаще становится выбором благодаря скорости и простоте. IPsec же остаётся более консервативным вариантом для устаревших схем «сеть — сеть», которые уже от него зависят.
Клиенты IPsec VPN: связь между сетями и удалённый доступ
Клиенты IPsec VPN обычно используются в одном из двух сценариев. Связь между сетями соединяет две сети, например штаб-квартиру компании и филиал, с помощью IPsec-подключения между шлюзами. На компьютеры конечных пользователей для этого не нужно устанавливать клиентское ПО. Удалённый доступ — это сценарий, с которым сталкивается большинство пользователей: отдельное приложение-клиент IPsec VPN устанавливается на ноутбук или телефон, аутентифицирует устройство и создаёт собственный туннель к центральной сети или VPN-серверу.
Раньше настройка клиентов IPsec VPN считалась неудобной: приходилось вручную вводить адреса серверов, предварительно согласованные ключи и параметры IKE. Современные реализации, включая пользовательские приложения вроде Guru VPN, настраивают всё автоматически. Поэтому выбор IPsec (или его распространённого сочетания IKEv2/IPsec) обычно сводится к переключению протокола, а не к ручной настройке.
В корпоративной среде к наиболее распространённым клиентам IPsec VPN относятся strongSwan (ПО с открытым исходным кодом, часто используемое в Linux и всё чаще встроенное непосредственно в прошивки маршрутизаторов), Cisco AnyConnect (во многих развёртываниях теперь использует SSL/TLS по умолчанию, но сохраняет поддержку IPsec/IKEv2), а также встроенные клиенты IPsec/IKEv2 в Windows, macOS, iOS и Android. Последний вариант особенно полезно иметь в виду: именно поэтому для многих корпоративных IPsec VPN ничего не нужно устанавливать — достаточно ввести данные сервера во встроенных настройках VPN операционной системы.
Мониторинг и управление IPsec VPN
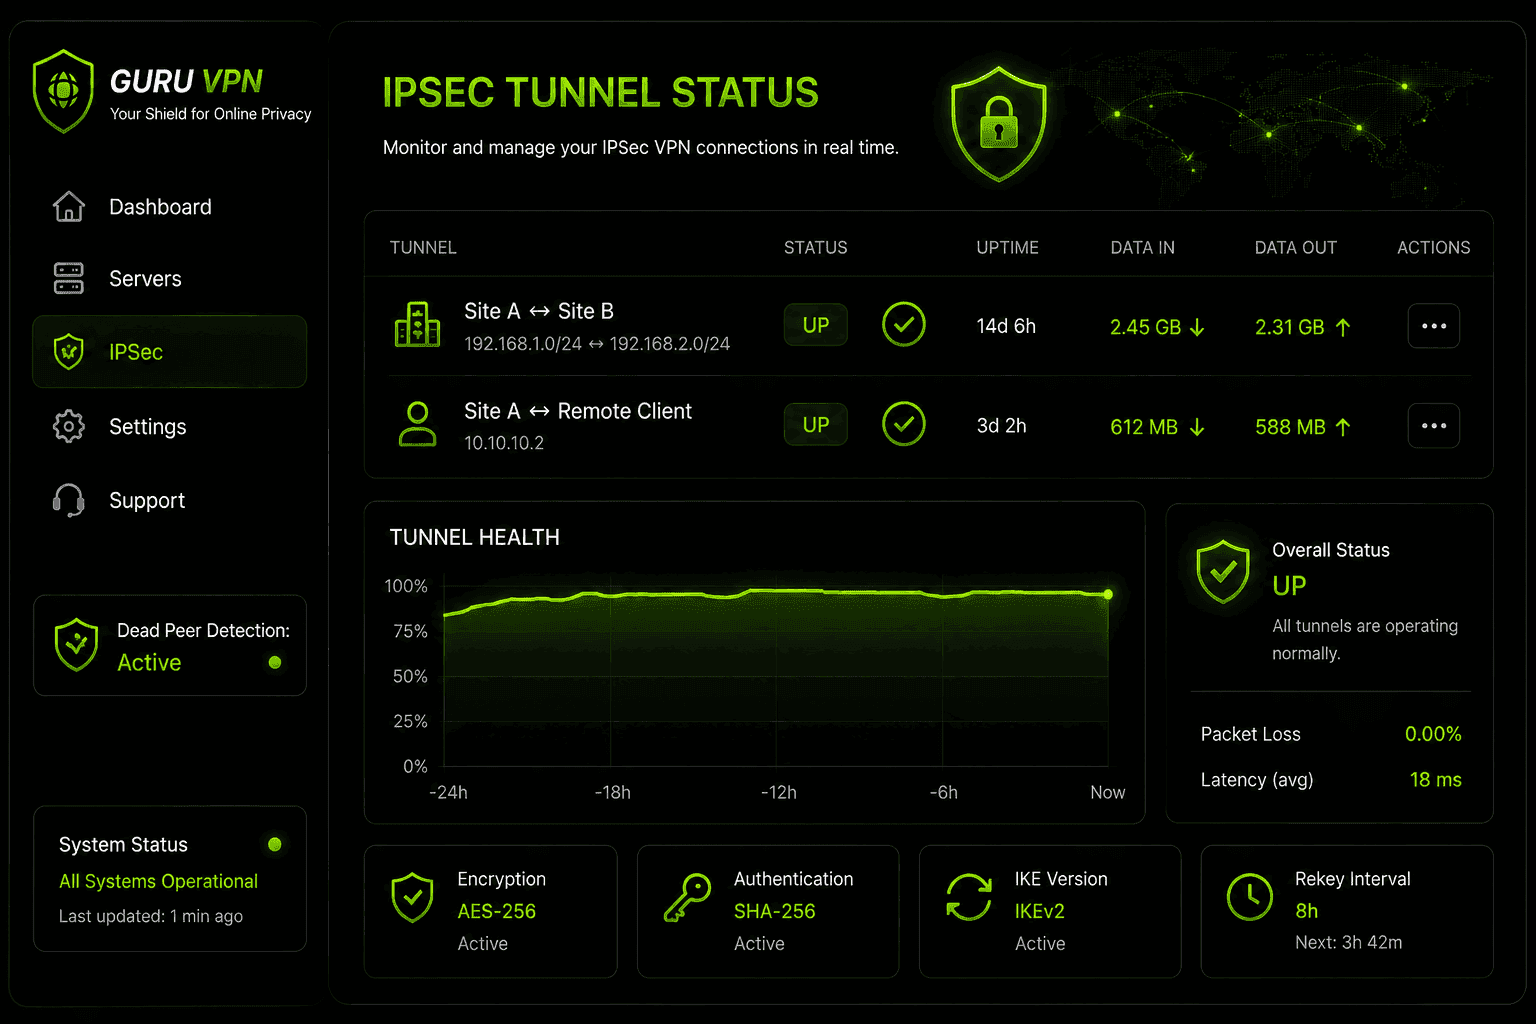
Если речь идёт не об одном личном подключении, мониторинг IPsec VPN становится постоянной операционной задачей, а не разовой настройкой. Сетевые команды обычно отслеживают состояние туннеля (работает/не работает), события повторного согласования ключей по мере истечения срока действия и обновления ассоциаций безопасности на этапах 1 и 2, а также сбои обнаружения недоступности узла (DPD). Последние указывают на туннель, который технически всё ещё настроен, но фактически уже не передаёт трафик. Централизованные панели управления, распространённые на корпоративных платформах IPsec VPN, добавляют журналирование, оповещения, а иногда и многофакторную аутентификацию и фильтрацию DNS, поскольку у самого IPsec нет встроенного уровня мониторинга.
Почему стоит выбрать Guru VPN для IPsec и других задач
Не каждый провайдер предлагает реальный выбор протокола, но Guru VPN поддерживает подключения на основе IPsec (через IKEv2/IPsec) наряду с современными вариантами, такими как WireGuard. Поэтому выбор не ограничен одним подходом и зависит от вашего устройства и сети.
| Характеристика | Преимущество |
|---|---|
Поддержка IKEv2/IPsec | Надёжное шифрование на сетевом уровне, когда оно необходимо |
Вариант WireGuard® | Более высокая производительность для повседневных задач |
Автоматическое прохождение через NAT | Надёжное подключение даже за маршрутизаторами с ограничениями |
Строгая политика отсутствия журналов | Конфиденциальность независимо от выбранного протокола |
Приложения для разных платформ | Единообразная настройка на компьютерах и мобильных устройствах |
Если вы выбираете между протоколами, сравните актуальные тарифы Guru VPN и доступные локации серверов — для реальной производительности правильный протокол в сочетании с близким и надёжно работающим сервером важнее любой отдельной характеристики.
Часто задаваемые вопросы
Частые вопросы
Это VPN на основе набора протоколов IPsec: IKE отвечает за обмен ключами, а AH/ESP — за аутентификацию и шифрование трафика. Данные защищаются на сетевом уровне, а не только в отдельном приложении или браузере.
Так называют виртуальную частную сеть, которая использует основу IPsec для создания зашифрованного туннеля, в отличие от решений на базе SSL/TLS или более новых протоколов, таких как WireGuard.
IPsec обычно подходит для связи между сетями и удалённого доступа, охватывающего весь трафик устройства. SSL VPN удобен для быстрого доступа через браузер, когда установить отдельный клиент затруднительно.
Это VPN, который использует набор протоколов IPsec для защиты трафика на сетевом уровне. Его можно представить как уровень безопасности, незаметно работающий в основе подключения, а не как инструмент, с которым вы взаимодействуете напрямую.
С помощью SSL VPN сотрудники часто подключаются быстрее и с меньшей нагрузкой на ИТ-службу, поскольку он может работать через браузер. IPsec обычно обеспечивает более высокую производительность и охватывает не только трафик браузера, но требует установки клиента.
UDP порт 500 используется для начального согласования IKE, а UDP порт 4500 — после обнаружения NAT. Сам трафик ESP напрямую использует IP-протокол 50.
Для удалённого доступа — да: клиент аутентифицирует устройство и устанавливает туннель. В VPN-сетях IPsec типа «сеть — сеть» подключение, напротив, работает между шлюзами и не требует клиентского ПО на отдельных компьютерах.
Оба варианта считаются безопасными при правильной реализации. На поддерживаемом оборудовании IPsec часто быстрее, а OpenVPN обычно проще использовать в сетях с ограничениями и имеет открытый исходный код.
Да, через IKEv2/IPsec, а также поддерживаются современные альтернативы, например WireGuard, поэтому вы можете выбрать вариант под свою ситуацию.
Заключение: протокол, который стоит понимать, даже если вы никогда не будете его настраивать
Большинству людей больше не нужно настраивать IPsec VPN вручную. Но понимание того, что происходит в основе подключения, — шифрования AH/ESP, рукопожатия IKE и различия между туннельным и транспортным режимами — помогает определить, когда IPsec подходит для задачи, а когда с ней так же хорошо справится более лёгкий и быстрый протокол. Для связи между сетями и удалённого доступа с охватом всего трафика устройства IPsec остаётся проверенным стандартом сетевого уровня. При повседневном личном использовании выбор всё чаще зависит от протокола, установленного по умолчанию в VPN-приложении, если он реализован правильно.


