
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Was ist ein IPsec-VPN? Funktionsweise, IPsec vs. SSL-VPN und wann es sinnvoll ist

 Das Wichtigste auf einen Blick

- Erfahren Sie, was ein IPsec-VPN genau ist und wie IPsec mit VPNs im Allgemeinen zusammenhängt.
- Lernen Sie, wie ein IPsec-VPN-Tunnel aufgebaut wird – einschließlich der AH- und ESP-Protokolle sowie des IKE-Schlüsselaustauschs.
- Sehen Sie die tatsächlichen Unterschiede im Vergleich zwischen IPsec-VPN und SSL-VPN und erfahren Sie, wann welche Lösung sinnvoller ist.
- Finden Sie heraus, welche Ports ein IPsec-VPN benötigt und warum das für Firewalls und NAT wichtig ist.
- Verschaffen Sie sich einen klaren Überblick über IPsec-VPN-Clients, Site-to-Site-Konfigurationen und die Überwachung dieser Verbindungen.
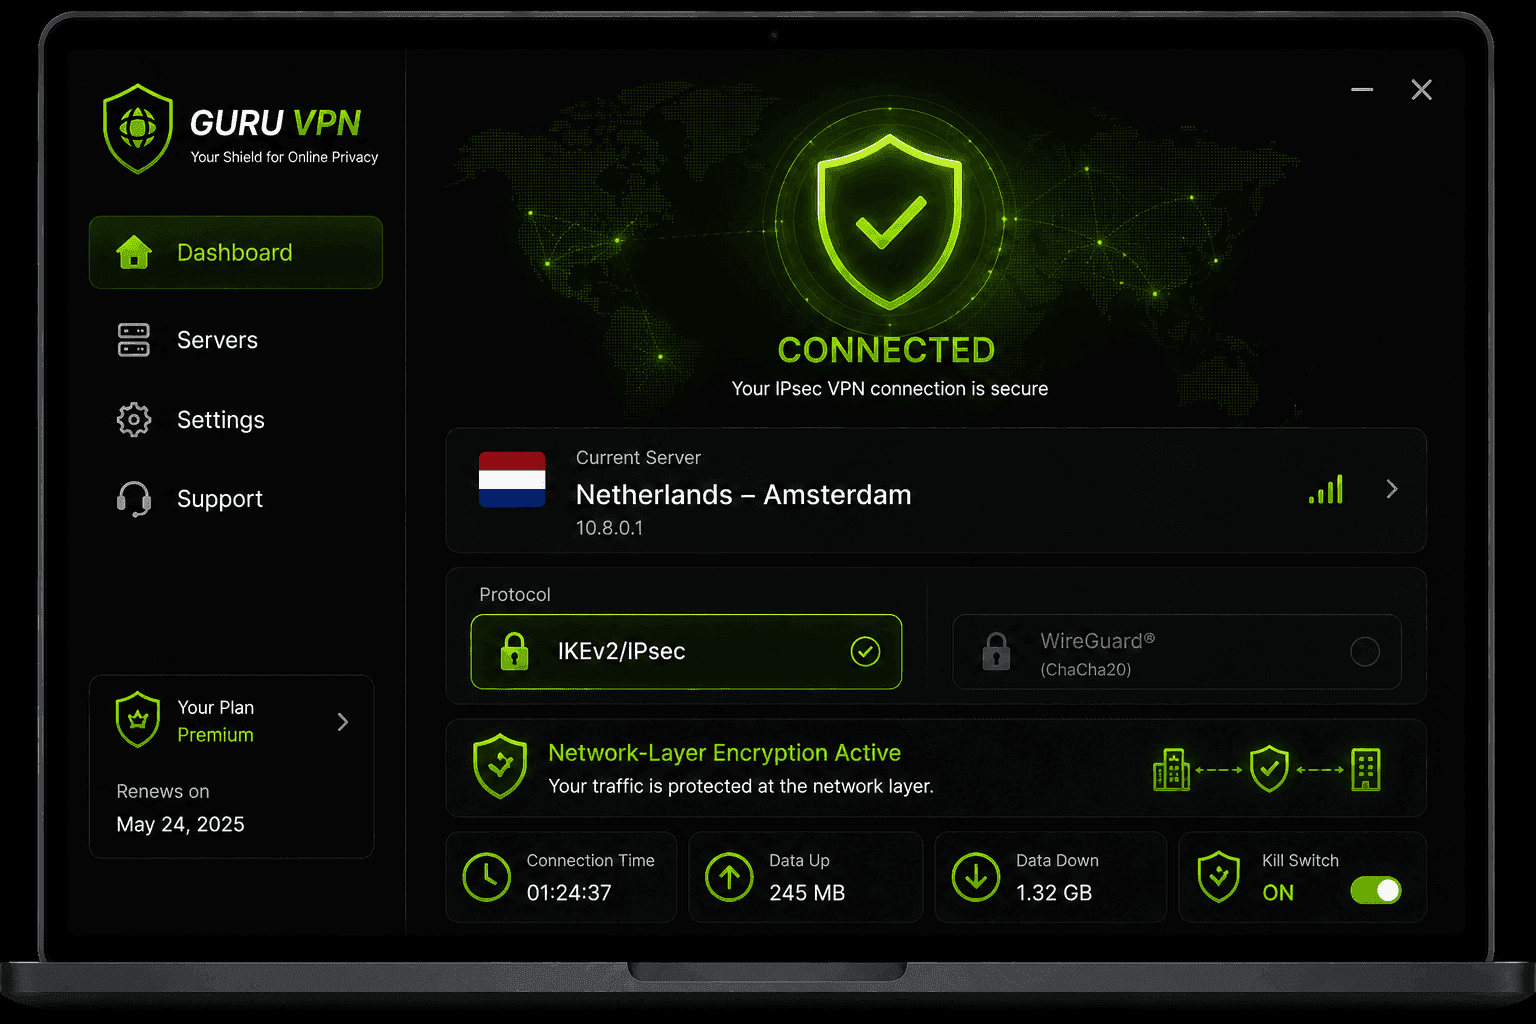
IPsec ist einer dieser Begriffe, die in Netzwerkdokumentationen und Routereinstellungen ständig auftauchen, aber selten in verständlicher Sprache erklärt werden. Wenn Sie sich beim Einrichten einer Unternehmensverbindung oder beim Vergleichen von VPN-Protokollen schon einmal gefragt haben, was ein IPsec-VPN ist, lautet die kurze Antwort: IPsec ist selbst kein VPN-Dienst, sondern eine Protokollsuite, mit der VPNs den Datenverkehr auf Netzwerkebene verschlüsseln und authentifizieren. Sie arbeitet unterhalb der App oder des Clients, den Sie tatsächlich verwenden.
Dieser Unterschied – IPsec vs. VPN – ist wichtiger, als es zunächst klingt. Ein VPN ist das umfassendere Konzept einer privaten, verschlüsselten Verbindung über ein öffentliches Netzwerk. IPsec ist eine konkrete, weit verbreitete Methode, eine solche Verbindung herzustellen – neben Alternativen wie VPNs auf SSL/TLS-Basis oder neueren Protokollen wie WireGuard.
Moderne Anbieter wie Guru VPN unterstützen neben schnelleren modernen Protokollen auch IPsec-basierte Verbindungen. So können Sie die Option wählen, die am besten zu Ihrem Gerät und Netzwerk passt. Dieser Leitfaden erklärt, wie ein IPsec-VPN-Tunnel tatsächlich funktioniert, wie er sich von einem SSL-VPN unterscheidet und wann er noch immer das richtige Werkzeug für den jeweiligen Zweck ist.
Die wichtigsten Erkenntnisse
- Erfahren Sie, was ein IPsec-VPN genau ist und wie IPsec mit VPNs im Allgemeinen zusammenhängt.
- Lernen Sie, wie ein IPsec-VPN-Tunnel aufgebaut wird – einschließlich der AH- und ESP-Protokolle sowie des IKE-Schlüsselaustauschs.
- Sehen Sie die tatsächlichen Unterschiede im Vergleich zwischen IPsec-VPN und SSL-VPN und erfahren Sie, wann welche Lösung sinnvoller ist.
- Finden Sie heraus, welche Ports ein IPsec-VPN benötigt und warum das für Firewalls und NAT wichtig ist.
- Verschaffen Sie sich einen klaren Überblick über IPsec-VPN-Clients, Site-to-Site-Konfigurationen und die Überwachung dieser Verbindungen.
Was ist ein IPsec-VPN aus technischer Sicht?
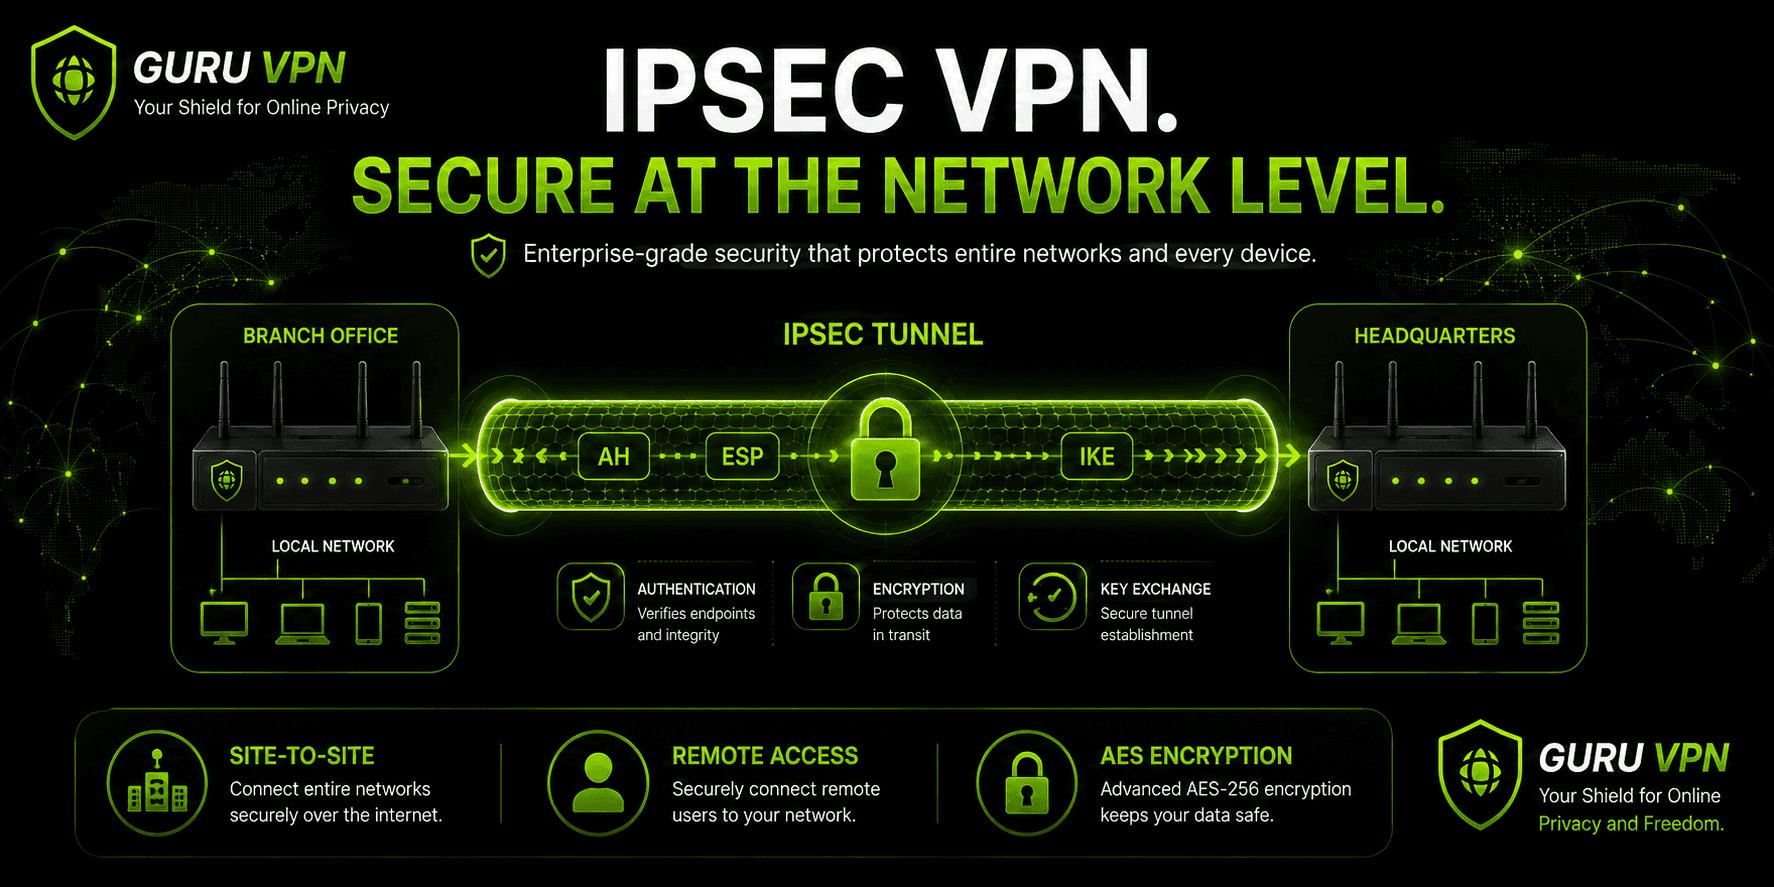
Ein IPsec-VPN besteht aus drei zusammenarbeitenden Protokollen, die jeweils einen anderen Teil der Aufgabe übernehmen:
Authentication Header (AH) prüft, ob ein Paket tatsächlich von der angegebenen Quelle stammt und während der Übertragung nicht manipuliert wurde – verschlüsselt jedoch nichts.
Encapsulating Security Payload (ESP) übernimmt die eigentliche Verschlüsselung. Dabei wird der Nutzdatenbereich (und bei manchen Konfigurationen auch der Header) verschlüsselt, sodass er für Personen, die den Datenverkehr abfangen, unlesbar ist. ESP wird bei weitem häufiger eingesetzt als AH, meist zusammen mit einer eigenen Authentifizierung.
Internet Key Exchange (IKE) übernimmt die Aushandlung: Zwei Geräte vereinbaren damit Verschlüsselungsalgorithmen, authentifizieren sich gegenseitig und richten sicher die gemeinsamen Schlüssel ein, die AH und ESP verwenden. Bei den meisten modernen IPsec-VPN-Installationen kommt IKEv2 zum Einsatz. Gegenüber dem ursprünglichen IKEv1 bietet es eine schnellere Aushandlung und einen besseren Umgang mit mobilen Geräten, die zwischen Netzwerken wechseln.
Einfach ausgedrückt: Wenn von einer VPN-IPsec-Verbindung die Rede ist, ist damit eine Konfiguration gemeint, bei der IKE den sicheren Kanal aushandelt und AH/ESP anschließend die darüber übertragenen Daten schützen.
Wie funktioniert ein IPsec-VPN-Tunnel?
Ein IPsec-VPN-Tunnel kann in einem von zwei Modi betrieben werden. Der Unterschied bestimmt, wie viel Ihres Datenverkehrs tatsächlich verborgen wird:
Tunnelmodus verschlüsselt das gesamte ursprüngliche IP-Paket – einschließlich seines Headers – und verpackt es in ein neues Paket mit einem neuen Header für das Routing. Dieser Modus wird bei fast allen Site-to-Site- und Fernzugriffs-VPNs verwendet. So kann ein Gateway oder Client den Datenverkehr für ein ganzes Gerät oder Netzwerk verschlüsseln, ohne dass jede Anwendung wissen muss, dass dies geschieht.
Transportmodus schützt nur den Nutzdatenbereich. Die ursprünglichen Adressinformationen bleiben unverändert und für alle lesbar, die das Paket auf seinem Weg weiterleiten. Im Verbraucherbereich wird dieser Modus deutlich seltener verwendet, vor allem für die direkte Kommunikation zwischen Hosts, bei der beide Seiten einander bereits vertrauen und sichtbar sind.
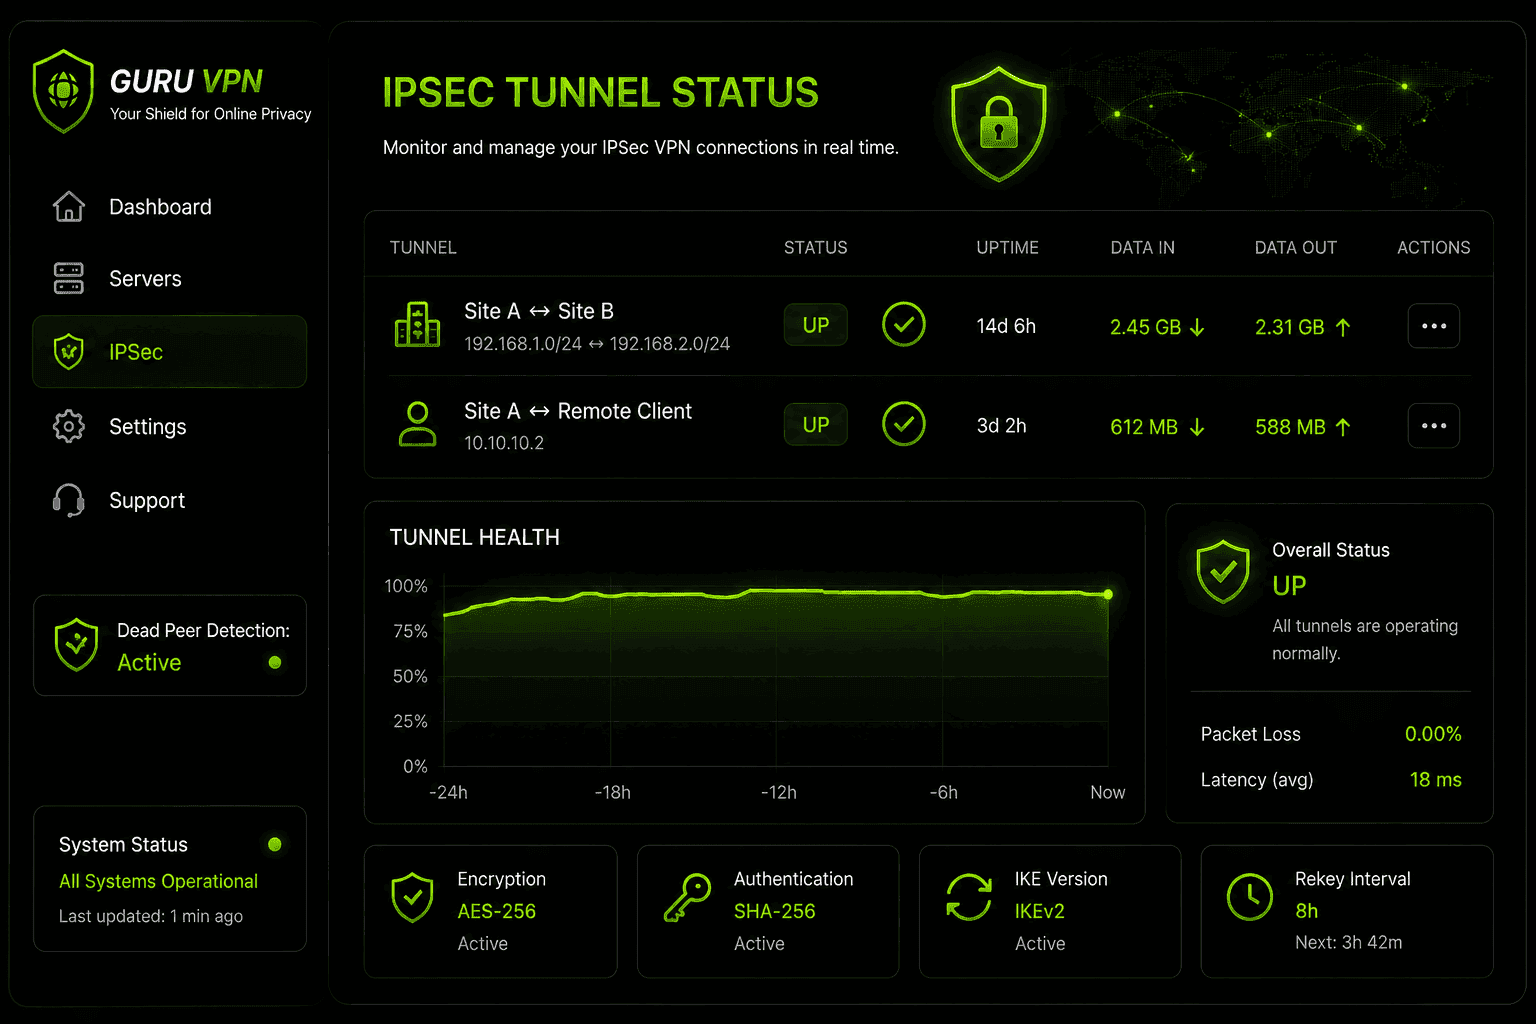
Der Tunnel selbst wird in zwei Phasen eingerichtet. Phase 1 richtet einen sicheren Verwaltungskanal ein: Die beiden Geräte handeln Verschlüsselungs- und Authentifizierungsmethoden aus, führen einen Diffie-Hellman-Schlüsselaustausch durch und authentifizieren sich gegenseitig mithilfe eines vorab geteilten Schlüssels oder eines Zertifikats. Phase 2 handelt anschließend die konkreten Parameter des IPsec-Tunnels aus – welches Protokoll (AH oder ESP), welcher Verschlüsselungsalgorithmus und wie lange die Verbindung gültig bleibt. All dies wird durch den in Phase 1 eingerichteten Kanal geschützt.
IKEv1 vs. IKEv2: Was hat sich tatsächlich geändert?
IKEv1 und IKEv2 unterscheiden sich nicht nur durch ihre Versionsnummern – der neuere Standard behebt mehrere praktische Probleme des Originals. Für den Abschluss der Aushandlung in Phase 1 benötigt IKEv1 mehr Nachrichtenaustausche hin und her (im Hauptmodus bis zu neun Nachrichten), während IKEv2 dies auf vier reduziert und den Tunnel dadurch spürbar schneller einrichtet. IKEv2 bietet außerdem MOBIKE-Unterstützung. Damit kann ein Tunnel einen Netzwerkwechsel – etwa von WLAN zu Mobilfunk – überstehen, ohne von Grund auf neu ausgehandelt werden zu müssen. IKEv1 kommt damit nur schlecht oder gar nicht zurecht. IKEv2 unterstützt zudem EAP (Extensible Authentication Protocol), wodurch sich bestehende Authentifizierungssysteme von Unternehmen leichter integrieren lassen. Außerdem enthält es eine integrierte NAT-Traversal-Erkennung, statt diese Funktion nachträglich ergänzen zu müssen. IKEv1 findet sich weiterhin in älterer Unternehmenshardware, die nicht aktualisiert wurde. Bei fast allen modernen IPsec-VPN-Installationen, auch in Verbraucher-Apps, ist heute jedoch standardmäßig IKEv2 eingestellt.
Wurde IPsec jemals kompromittiert?
Die Sicherheitsgeschichte von IPsec ist nicht makellos, doch die tatsächlichen Probleme sind differenzierter als die Aussage „IPsec ist kaputt“. Um 2013 geleakte Dokumente weckten Bedenken, dass Geheimdienste daran gearbeitet hatten, bestimmte IPsec-Installationen zu schwächen oder Konfigurationen mit schwachen Diffie-Hellman-Gruppen anzugreifen. Dabei wurde nicht die zugrunde liegende Kryptografie selbst gebrochen, sondern es wurden veraltete, kleine Schlüssellängen oder Standardkonfigurationen ausgenutzt, die nie gehärtet worden waren. Ältere Konfigurationen mit vorab geteilten Schlüsseln, die schwach waren oder mehrfach verwendet wurden, sind ebenfalls als Schwachstelle dokumentiert. Wird ein solcher Schlüssel kompromittiert, ist die anfängliche Authentifizierung offengelegt – unabhängig davon, wie stark die anschließende Verschlüsselung ist. Das bedeutet nicht, dass ein korrekt konfiguriertes, modernes IPsec-System – mit IKEv2, starken Diffie-Hellman-Gruppen und zertifikatsbasierter Authentifizierung statt schwacher vorab geteilter Schlüssel – heute unsicher ist. Wie bei den meisten Protokollen liegt das praktische Risiko in den Konfigurationsentscheidungen und der Schlüsselverwaltung, nicht im grundlegenden Design des Protokolls.
IPsec-VPN-Ports: Das sollten Sie wissen
Die Konfiguration der IPsec-VPN-Ports gehört zu den praktischeren Dingen, die Sie verstehen sollten, wenn Sie einmal eine Verbindung untersuchen oder eine Firewall konfigurieren. Die IKE-Aushandlung erfolgt über UDP-Port 500. Sobald ein Gerät erkennt, dass es sich hinter NAT befindet – was in Heim- und Büronetzwerken sehr häufig der Fall ist –, wechselt die Verbindung automatisch zu UDP-Port 4500 . Dabei kommt NAT-T (NAT Traversal) zum Einsatz. So bleibt die Verbindung funktionsfähig, obwohl IPsec ursprünglich nicht für NAT entwickelt wurde. Über diese beiden Ports hinaus verwendet ESP direkt das IP-Protokoll 50. Deshalb können manche strengen Firewalls, die nur TCP und UDP verstehen, den IPsec-Datenverkehr vollständig blockieren, sofern NAT-T nicht richtig aktiviert ist.
Wenn Sie einmal herausfinden möchten, warum ein IPsec-VPN in einem bestimmten Netzwerk keine Verbindung herstellt, ist die Prüfung, ob UDP 500 und UDP 4500 offen sind, meist der erste und hilfreichste Schritt.
Ein weiteres, weniger offensichtliches Verbindungsproblem sollten Sie kennen: Wenn im Tunnelmodus ein ganzes ursprüngliches Paket in ein neues verpackt wird, entsteht zusätzlicher Datenumfang. Dadurch kann die Gesamtgröße eines Pakets die maximale Übertragungseinheit (Maximum Transmission Unit, MTU) des Netzwerks überschreiten, die in den meisten Netzwerken üblicherweise 1500 Bytes beträgt. In diesem Fall werden Pakete entweder in kleinere Teile fragmentiert, was die Latenz erhöht, oder vollständig verworfen, wenn ein Router auf dem Weg die Fragmentierung deaktiviert hat. Dies ist eine häufige, wenn auch wenig spektakuläre Ursache dafür, dass sich ein IPsec-VPN zwar erfolgreich verbindet, anschließend aber bei größeren Übertragungen langsame Ladezeiten oder Verbindungsabbrüche auftreten. Die MSS (Maximum Segment Size) am Gateway zu senken – also TCP-Verbindungen von Anfang an anweisen zu lassen, kleinere Pakete auszuhandeln – ist die übliche Lösung, zu der Netzwerkadministratoren in solchen Fällen greifen.
IPsec-VPN vs. SSL-VPN: Worin liegt der Unterschied?
Der Vergleich zwischen IPsec-VPN und SSL-VPN dreht sich um einen zentralen Unterschied: Auf welcher Netzwerkebene die jeweiligen Lösungen arbeiten.
IPsec arbeitet auf der Netzwerkebene (OSI-Schicht 3). Das bedeutet, dass es den gesamten Datenverkehr schützt, der ein Gerät oder Gateway verlässt – jede App und jede Verbindung –, ohne wissen zu müssen, was tatsächlich ausgeführt wird. Ein SSL-VPN arbeitet dagegen auf der Anwendungsebene (OSI-Schicht 7) und sichert den Datenverkehr typischerweise über einen Browser oder einen bestimmten Client. Es lässt sich dadurch leichter einrichten, ohne spezielle Software zu installieren, deckt aber einen engeren Bereich ab.
| Funktion | IPsec-VPN | SSL-VPN |
|---|---|---|
Netzwerkebene | Schicht 3 (Netzwerk) | Schicht 7 (Anwendung) |
Abdeckung | Gesamter Datenverkehr des Geräts/Netzwerks | Nur Browser oder bestimmte App |
Erforderlicher Client | Benötigt normalerweise einen dedizierten Client | Oft browserbasiert, keine Installation erforderlich |
Leistung | Im Allgemeinen schneller (UDP-basiert) | Etwas mehr Zusatzaufwand (TCP-basiert) |
Am besten geeignet für | Site-to-Site-Verbindungen, Fernzugriff mit Abdeckung des gesamten Gerätedatenverkehrs | Schnellen Fernzugriff, BYOD-Szenarien |
Manche Dokumentationen stellen die Frage als SSL-VPN vs. IPsec-VPN statt umgekehrt. Die zugrunde liegenden Vor- und Nachteile bleiben jedoch dieselben, unabhängig von der Reihenfolge der Begriffe. Keine der beiden Optionen ist grundsätzlich „besser“ – die Entscheidung zwischen IPsec und SSL-VPN hängt meist vom Anwendungsfall ab. Für Site-to-Site-Verbindungen zwischen Büros oder Fernzugriff, der den gesamten Datenverkehr eines Geräts abdecken soll, spricht mehr für IPsec. Für schnellen, browserbasierten Zugriff durch Auftragnehmer oder von privaten Geräten aus eignet sich eher ein SSL-VPN.
IPsec-VPN vs. OpenVPN
SSL-VPN ist eher eine Kategorie, während OpenVPN ein konkretes, weit verbreitetes Protokoll ist, das sich direkt vergleichen lässt. Im Vergleich zwischen IPsec-VPN und OpenVPN bietet IPsec tendenziell einen Leistungsvorteil, da es nativ über UDP läuft und häufig hardwareseitig in Routern und Firewalls implementiert ist. Dadurch ist es für Site-to-Site-Verbindungen sehr effizient. OpenVPN basiert auf TLS und gilt allgemein als einfacher über restriktive Netzwerke zu betreiben: Es kann Port 443 verwenden und sich so in normalen HTTPS-Datenverkehr einfügen. Zudem ist es quelloffen und umfassend geprüft. Bei den meisten VPN-Anwendungen im Alltag ist der praktische Unterschied geringer, als Vergleichstabellen vermuten lassen. Beide gelten bei korrekter Implementierung als sicher, und moderne Apps verwenden zunehmend neuere Optionen wie WireGuard als Standard statt eines der beiden.
IPsec-VPN vs. WireGuard
WireGuard ist der neueste große Neuzugang in diesem Vergleich und geht das Problem ganz anders an als IPsec. IPsec ist eine Suite aus mehreren Protokollen (AH, ESP, IKE) mit über Jahrzehnte angesammelten Konfigurationsoptionen. WireGuard wurde dagegen von Grund auf mit einer bewusst schlanken Codebasis entwickelt – häufig werden weniger als 4,000 Codezeilen genannt, verglichen mit Zehntausenden in einer typischen IPsec-Implementierung. Dieser kleinere Umfang erleichtert die Prüfung auf Sicherheitslücken. In den meisten Praxistests ist WireGuard außerdem spürbar schneller, insbesondere auf Mobilgeräten, die sich nach einem Netzwerkwechsel erneut verbinden.
IPsec hat in einem Bereich weiterhin einen Vorteil: die breite Kompatibilität mit vorhandener Unternehmenshardware. Jahrzehntelang entwickelte Router, Firewalls und VPN-Konzentratoren unterstützen es bereits nativ und benötigen keine zusätzliche Software. WireGuard hingegen braucht für den Betrieb auf spezialisierten Netzwerkgeräten eine ausdrücklichere Herstellerunterstützung. Dieser Abstand verringert sich jedoch rasch, da Hardwarehersteller native Unterstützung ergänzen. Wenn ein modernes Verbraucher-VPN ein Standardprotokoll auswählt, fällt die Wahl für Geschwindigkeit und Einfachheit zunehmend auf WireGuard. Für ältere Site-to-Site-Installationen, die bereits davon abhängen, bleibt IPsec dagegen die konservativere Wahl.
IPsec-VPN-Clients: Site-to-Site vs. Fernzugriff
Ein IPsec-VPN-Client kommt üblicherweise in einer von zwei Konfigurationen zum Einsatz. Site-to-Site Konfigurationen verbinden zwei Netzwerke – beispielsweise die Zentrale eines Unternehmens und eine Zweigstelle – über IPsec zwischen Gateway-Geräten. Auf den Endgeräten der Nutzer ist dafür keine individuelle Clientsoftware erforderlich. Fernzugriff Konfigurationen sind das, womit die meisten einzelnen Nutzer zu tun haben: Eine spezielle IPsec-VPN-Client-App wird auf einem Laptop oder Smartphone installiert, authentifiziert das Gerät und richtet einen eigenen Tunnel zu einem zentralen Netzwerk oder VPN-Server ein.
Ältere IPsec-VPN-Clients galten als umständlich einzurichten – mit der manuellen Eingabe von Serveradressen, vorab geteilten Schlüsseln und IKE-Parametern. Moderne Implementierungen, darunter Verbraucher-Apps wie Guru VPN, übernehmen diese Konfiguration automatisch. Die Auswahl von IPsec (oder IKEv2/IPsec, der gängigen Kombination) erfolgt daher meist über einen Protokollschalter statt über eine manuelle Einrichtung.
In Unternehmen gehören strongSwan (quelloffen, verbreitet unter Linux und zunehmend direkt in Router-Firmware integriert), Cisco AnyConnect (das bei vielen Installationen inzwischen standardmäßig SSL/TLS verwendet, aber weiterhin IPsec/IKEv2 unterstützt) und die in Windows, macOS, iOS und Android integrierten IPsec/IKEv2-Clients zu den am weitesten verbreiteten IPsec-VPN-Clients. Besonders die letzte Option ist wissenswert: Deshalb erfordern viele IPsec-VPNs in Unternehmen keine Installation, sondern lediglich die Eingabe der Serverdaten in die integrierten VPN-Einstellungen des Betriebssystems.
Überwachung und Verwaltung eines IPsec-VPNs
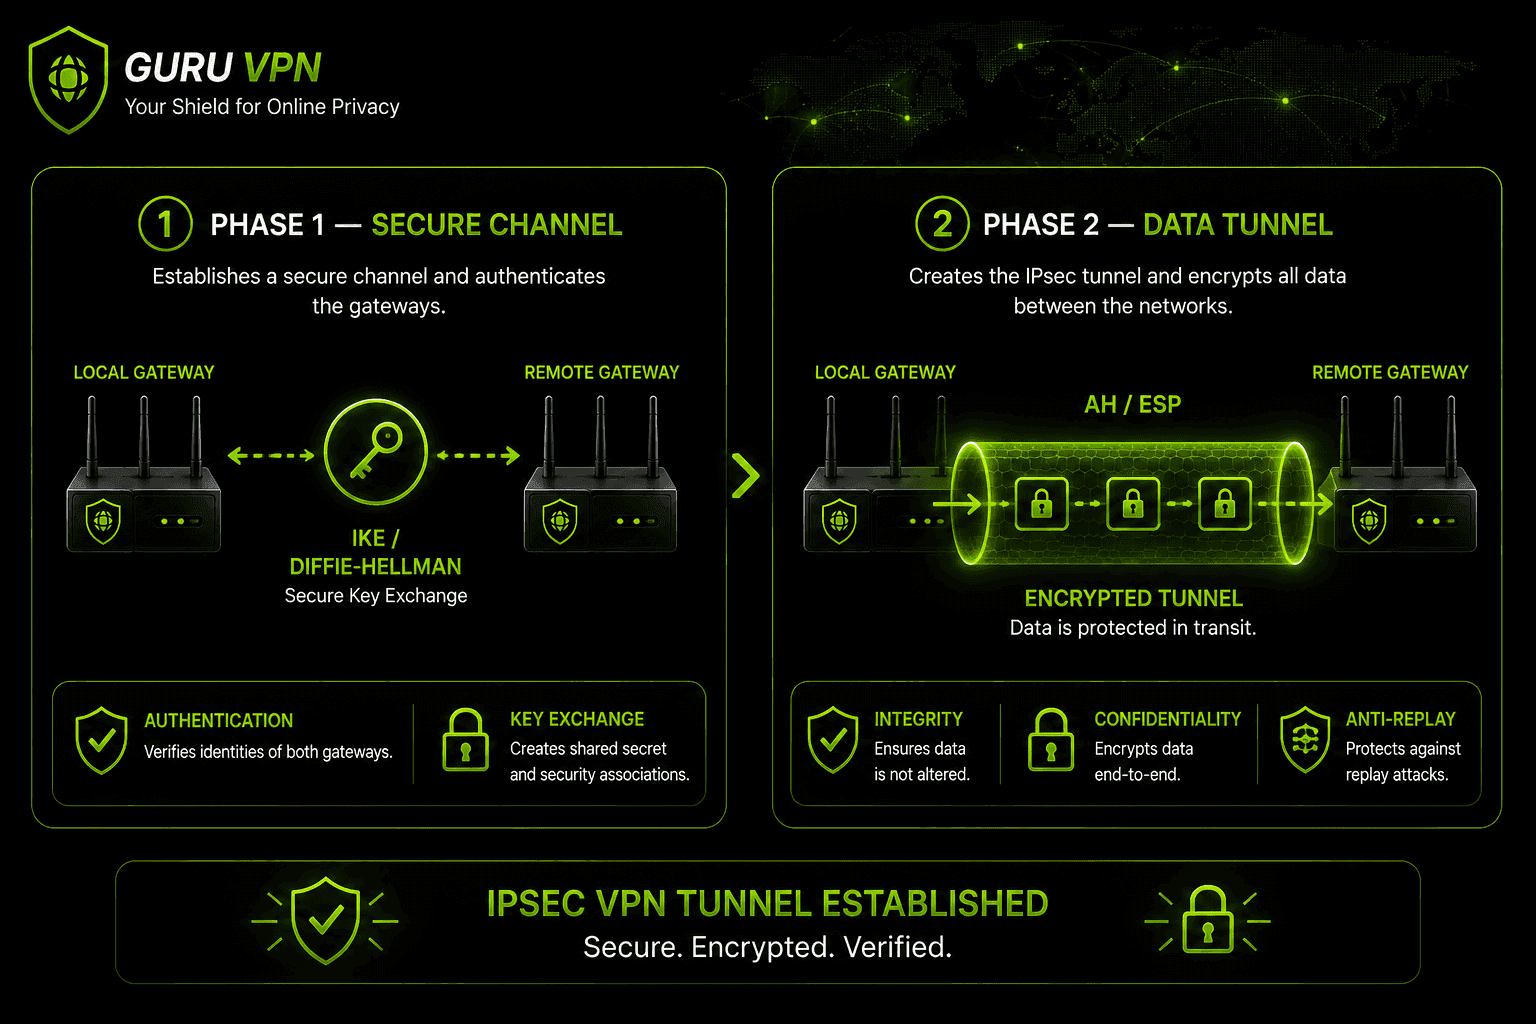
Bei allem, was über eine einzelne persönliche Verbindung hinausgeht, wird die Überwachung eines IPsec-VPNs zu einer laufenden Betriebsaufgabe statt zu einem einmaligen Einrichtungsschritt. Netzwerkteams beobachten typischerweise den Tunnelstatus (aktiv/inaktiv), die Erneuerung der Schlüssel, wenn die Sicherheitszuordnungen in Phase 1 und Phase 2 ablaufen und erneuert werden, sowie Fehler bei der Erkennung nicht erreichbarer Gegenstellen (Dead Peer Detection, DPD). Diese weisen auf einen Tunnel hin, der zwar noch konfiguriert ist, aber tatsächlich keinen Datenverkehr mehr überträgt. Zentrale Dashboards, wie sie bei IPsec-VPN-Plattformen für Unternehmen verbreitet sind, ergänzen das Basisprotokoll um Protokollierung, Warnmeldungen und manchmal Mehr-Faktor-Authentifizierung sowie DNS-Filterung, da IPsec selbst keine integrierte Transparenzebene bietet.
Warum Guru VPN für IPsec und mehr?
Nicht jeder Anbieter bietet Ihnen eine echte Protokollauswahl. Guru VPN unterstützt jedoch neben modernen Optionen wie WireGuard auch IPsec-basierte Verbindungen (über IKEv2/IPsec). So sind Sie unabhängig von Gerät und Netzwerk nicht auf einen einzigen Ansatz festgelegt.
| Funktion | Vorteil |
|---|---|
IKEv2/IPsec-Unterstützung | Starke Verschlüsselung auf Netzwerkebene, wenn Sie sie benötigen |
WireGuard®-Option | Schnellere Leistung für den täglichen Gebrauch |
Automatisches NAT-Traversal | Zuverlässige Verbindung auch hinter restriktiven Routern |
Strikte No-Logs-Richtlinie | Privatsphäre unabhängig vom gewählten Protokoll |
Plattformübergreifende Apps | Einheitliche Einrichtung auf Desktop und Mobilgeräten |
Wenn Sie zwischen Protokollen wählen, lohnt sich ein Vergleich der aktuellen Auswahl an Guru VPN-Tarifen und der verfügbaren Serverstandorte – für die Leistung im Alltag ist die Kombination aus dem passenden Protokoll und einem nahe gelegenen, gut betriebenen Server wichtiger als ein einzelner technischer Kennwert.
Häufig gestellte Fragen
Es ist ein VPN, das mit der IPsec-Protokollsuite aufgebaut wird: IKE für den Schlüsselaustausch und AH/ESP zur Authentifizierung und Verschlüsselung des Datenverkehrs. So werden Daten auf Netzwerkebene geschützt statt innerhalb einer einzelnen App oder eines Browsers.
Gemeint ist ein virtuelles privates Netzwerk, das sich beim Aufbau seines verschlüsselten Tunnels auf das IPsec-Framework stützt – im Gegensatz zu SSL/TLS-basierten oder neueren Protokollen wie WireGuard.
IPsec eignet sich im Allgemeinen für Site-to-Site-Verbindungen und Fernzugriff, der den gesamten Datenverkehr eines Geräts abdecken soll. Ein SSL-VPN eignet sich für schnellen, browserbasierten Zugriff, wenn die Installation eines speziellen Clients nicht praktikabel ist.
Es ist ein VPN, das die IPsec-Protokollsuite verwendet, um Datenverkehr auf Netzwerkebene zu schützen. Man kann es sich als Sicherheitsschicht vorstellen, die unauffällig unter der Verbindung arbeitet, statt als etwas, mit dem Sie direkt interagieren.
Mit einem SSL-VPN können Mitarbeiter oft schneller und mit weniger IT-Aufwand eine Verbindung herstellen, da es über einen Browser laufen kann. IPsec bietet in der Regel eine bessere Leistung und deckt mehr als nur den Browser-Datenverkehr ab, erfordert dafür aber die Installation eines Clients.
UDP-Port 500 für die anfängliche IKE-Aushandlung und UDP-Port 4500, sobald NAT erkannt wird. ESP-Datenverkehr verwendet direkt das IP-Protokoll 50.
Für den Fernzugriff ja – ein Client authentifiziert Ihr Gerät und richtet den Tunnel ein. Site-to-Site-IPsec-VPNs laufen dagegen zwischen Gateway-Geräten, ohne dass auf einzelnen Computern Clientsoftware benötigt wird.
Beide gelten bei korrekter Implementierung als sicher. IPsec bietet auf unterstützter Hardware häufig einen Leistungsvorteil. OpenVPN lässt sich tendenziell leichter durch restriktive Netzwerke leiten und profitiert davon, quelloffen zu sein.
Ja, über IKEv2/IPsec und neben modernen Alternativen wie WireGuard. So können Sie die Option wählen, die am besten zu Ihrer Situation passt.
Fazit: Ein Protokoll, das man verstehen sollte, auch wenn man es nie selbst konfiguriert
Die meisten Menschen müssen ein IPsec-VPN heute nicht mehr selbst einrichten. Wer jedoch versteht, was im Hintergrund passiert – die AH/ESP-Verschlüsselung, den IKE-Handshake und den Unterschied zwischen Tunnel- und Transportmodus –, kann leichter beurteilen, wann IPsec das richtige Werkzeug ist und wann ein schlankeres, schnelleres Protokoll die Aufgabe ebenso gut erfüllt. Für Site-to-Site-Verbindungen und den Fernzugriff mit Abdeckung des gesamten Gerätedatenverkehrs bleibt IPsec ein bewährter Standard auf Netzwerkebene. Bei der alltäglichen privaten Nutzung hängt die Wahl zunehmend davon ab, welches Protokoll die VPN-App standardmäßig verwendet – sofern es korrekt implementiert ist.


