
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

¿Qué es una VPN IPsec? Cómo funciona, IPsec frente a SSL VPN y cuándo usarla

 Puntos clave

- Comprende qué es realmente una VPN IPsec y cómo se relaciona IPsec con las VPN en general.
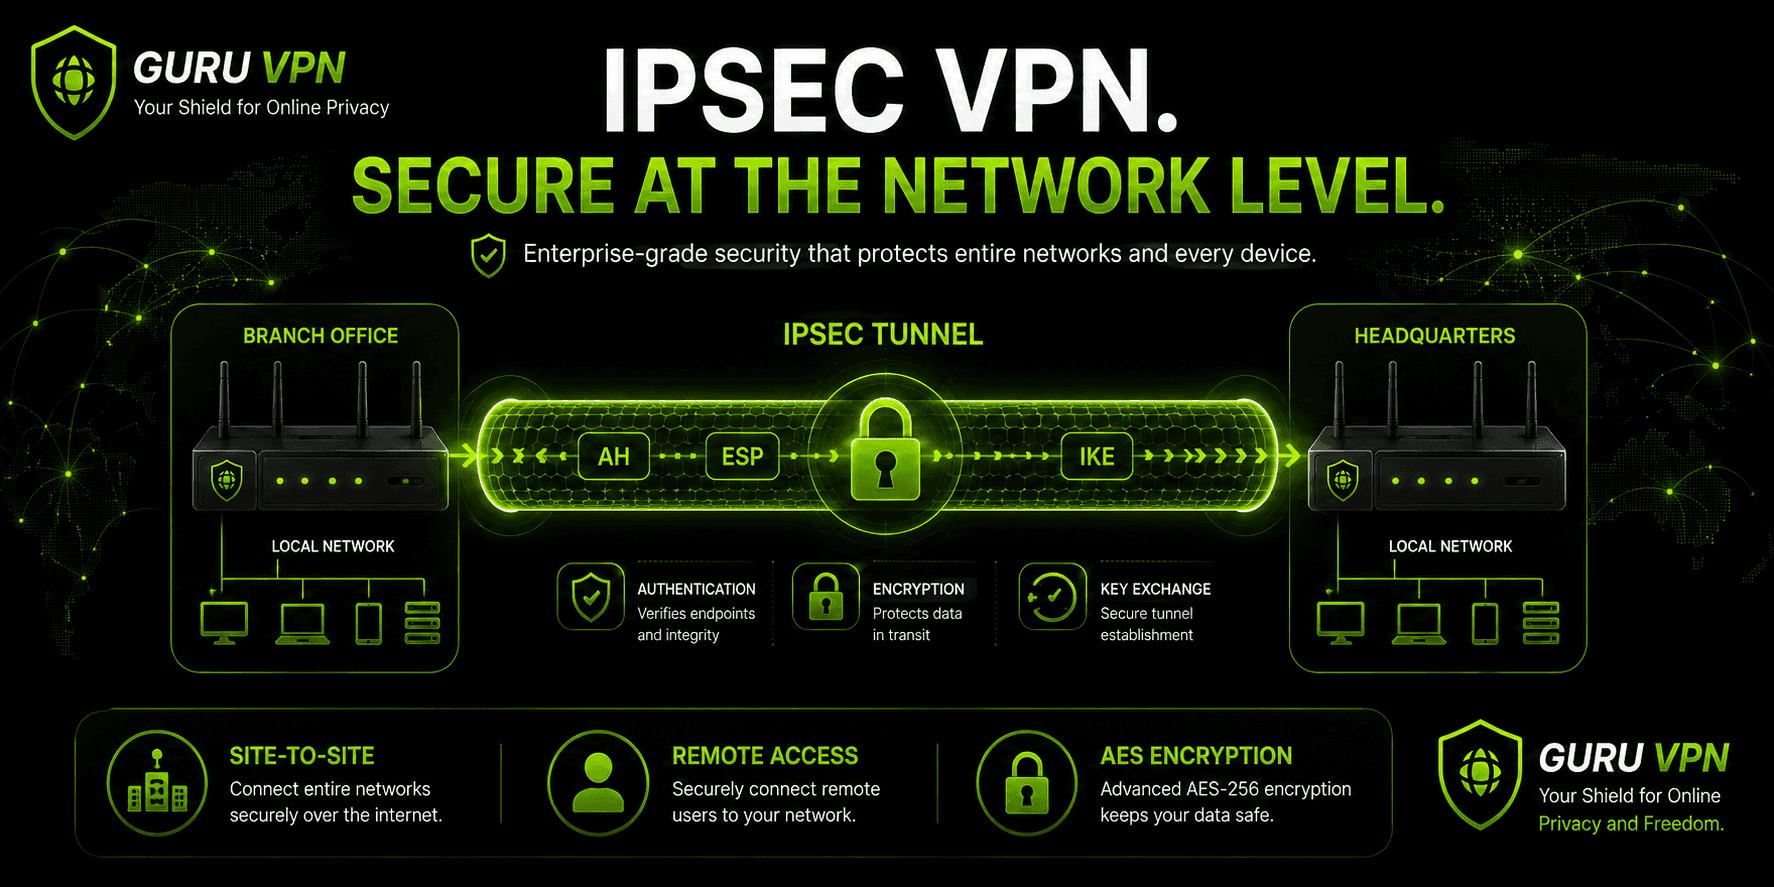
- Descubre cómo se crea un túnel VPN IPsec, incluidos los protocolos AH y ESP y el intercambio de claves IKE.
- Conoce las diferencias reales entre una VPN IPsec y una SSL VPN, y cuándo conviene más cada una.
- Averigua qué puertos necesita una VPN IPsec y por qué es importante para los firewalls y NAT.
- Entiende cómo funcionan los clientes VPN IPsec, las configuraciones de sitio a sitio y la supervisión de estas conexiones.
IPsec es uno de esos términos que aparecen constantemente en la documentación de redes y en la configuración de los routers, pero que rara vez se explican con un lenguaje sencillo. Si alguna vez te has preguntado qué es una VPN IPsec al configurar una conexión corporativa o comparar protocolos VPN, la respuesta breve es esta: IPsec no es un servicio VPN en sí, sino un conjunto de protocolos que las VPN utilizan para cifrar y autenticar el tráfico en la capa de red, por debajo de la app o el cliente que estés usando.
Esa distinción —IPsec frente a VPN— importa más de lo que parece. Una VPN es el concepto más amplio de una conexión privada y cifrada a través de una red pública. IPsec es una forma concreta y muy utilizada de crear esa conexión, junto con alternativas como las VPN basadas en SSL/TLS o protocolos más recientes como WireGuard.
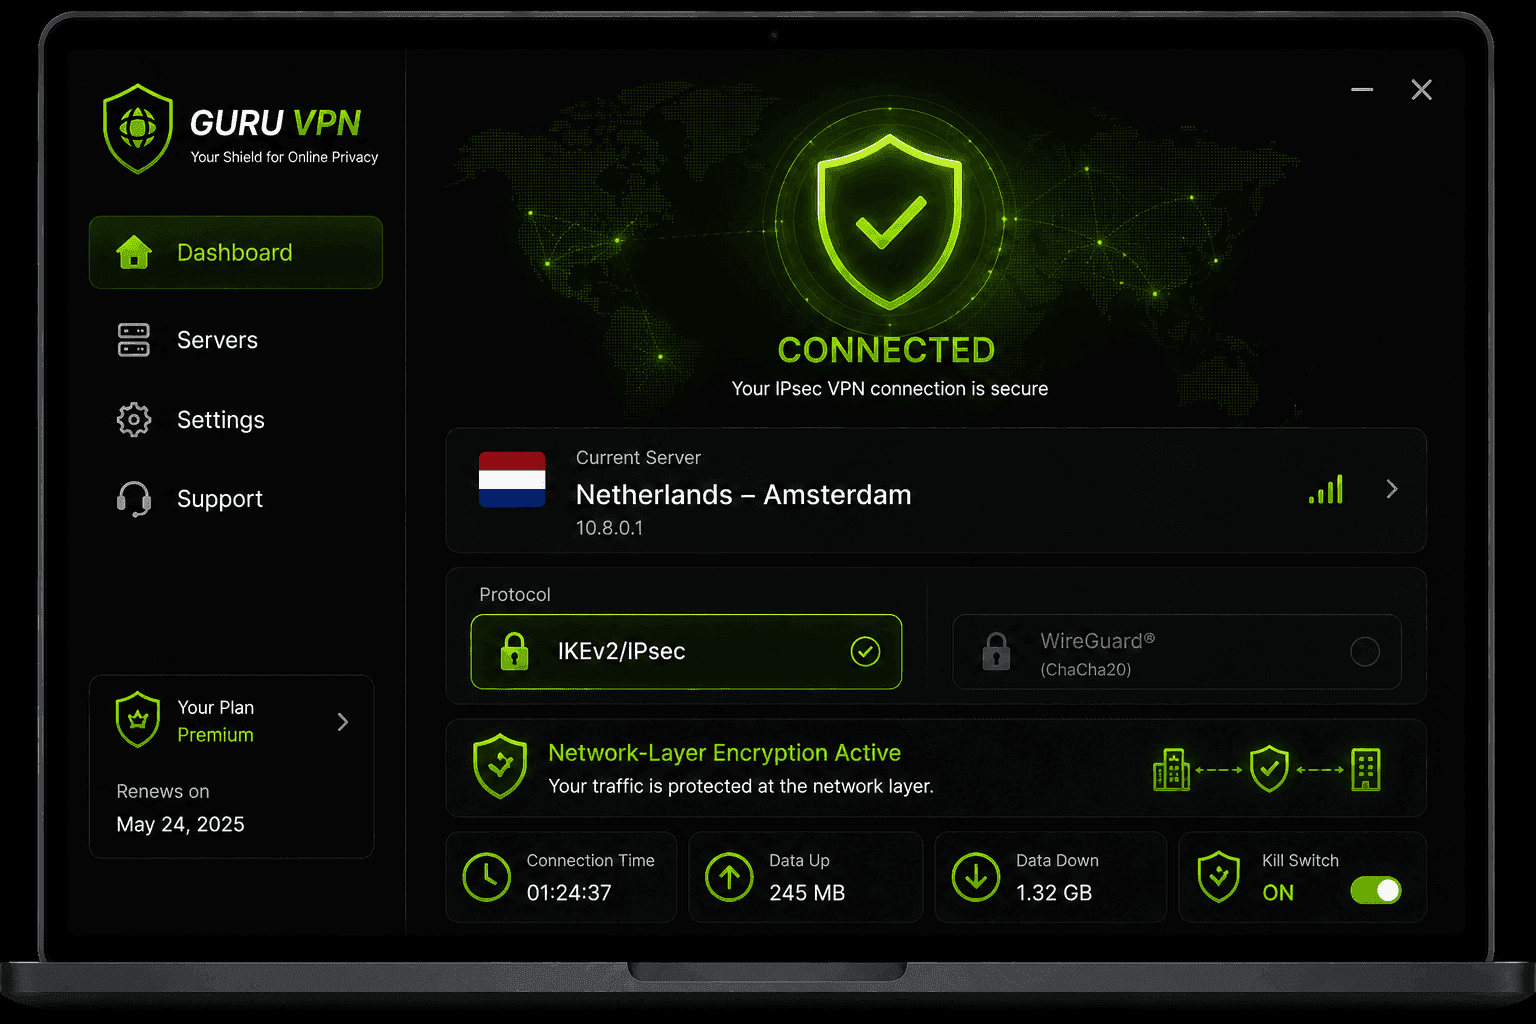
Proveedores modernos como Guru VPN admiten conexiones basadas en IPsec, además de protocolos modernos más rápidos, para que puedas elegir el que mejor se adapte a tu dispositivo y red. Esta guía explica cómo funciona realmente un túnel VPN IPsec, cómo se compara con SSL VPN y cuándo sigue siendo la herramienta adecuada.
Puntos clave
- Comprende qué es realmente una VPN IPsec y cómo se relaciona IPsec con las VPN en general.
- Descubre cómo se crea un túnel VPN IPsec, incluidos los protocolos AH y ESP y el intercambio de claves IKE.
- Conoce las diferencias reales entre una VPN IPsec y una SSL VPN, y cuándo conviene más cada una.
- Averigua qué puertos necesita una VPN IPsec y por qué es importante para los firewalls y NAT.
- Entiende cómo funcionan los clientes VPN IPsec, las configuraciones de sitio a sitio y la supervisión de estas conexiones.
¿Qué es una VPN IPsec desde el punto de vista técnico?
Una VPN IPsec se compone de tres protocolos que colaboran entre sí y cada uno se encarga de una parte distinta:
Authentication Header (AH) verifica que un paquete proceda realmente del origen que indica y que no haya sido manipulado durante el tránsito, pero no cifra nada.
Encapsulating Security Payload (ESP) se encarga del cifrado propiamente dicho: codifica la carga útil (y, en algunas configuraciones, también la cabecera) para que nadie que la intercepte pueda leerla. De los dos, ESP es con diferencia el que se implementa con más frecuencia y suele incluir su propia autenticación.
Internet Key Exchange (IKE) se encarga de la negociación: dos dispositivos lo utilizan para acordar los algoritmos de cifrado, autenticarse mutuamente y establecer de forma segura las claves compartidas que utilizarán AH y ESP. La mayoría de las implementaciones modernas de VPN IPsec utilizan IKEv2, que mejoró el IKEv1 original con una negociación más rápida y una mejor gestión de los dispositivos móviles que cambian de red.
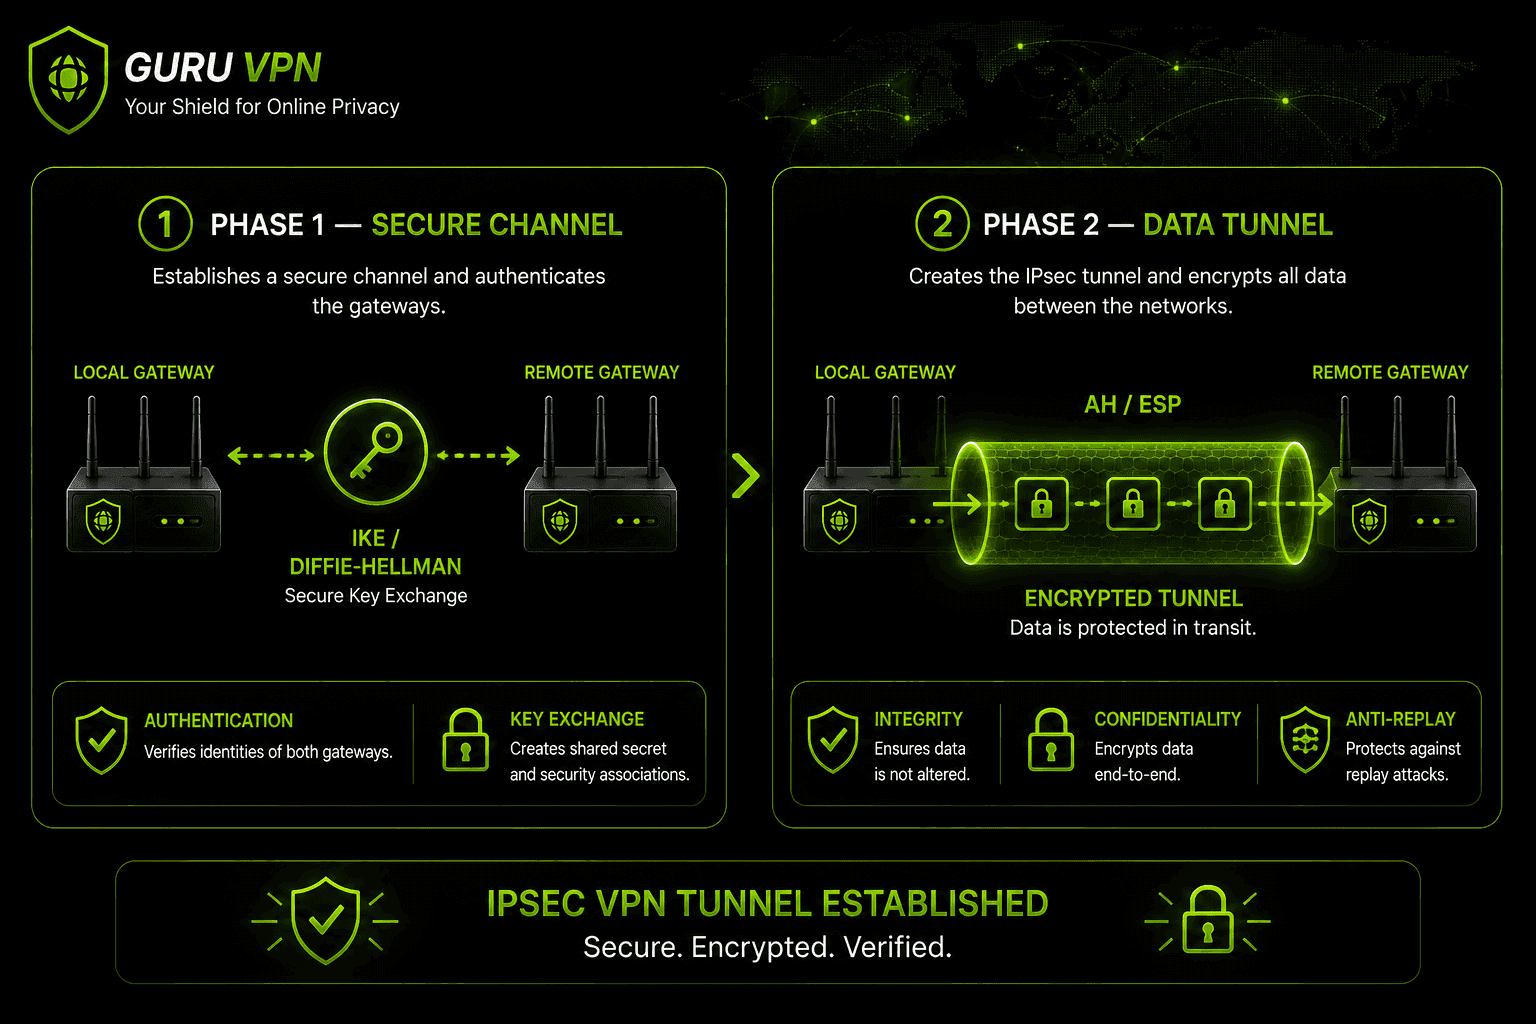
En pocas palabras, cuando se habla de una conexión VPN IPsec, se describe una configuración en la que IKE negocia el canal seguro y, después, AH/ESP protegen los datos que circulan por él.
¿Cómo funciona un túnel VPN IPsec?
Un túnel VPN IPsec puede funcionar en uno de dos modos, y la diferencia determina cuánto tráfico queda realmente oculto:
Modo túnel cifra el paquete IP original completo, incluida su cabecera, y lo encapsula dentro de un paquete nuevo con una cabecera nueva para el enrutamiento. Este es el modo que se utiliza en casi todas las VPN de sitio a sitio y de acceso remoto, ya que permite que una puerta de enlace o un cliente cifre el tráfico en nombre de un dispositivo o una red completos, sin que cada aplicación tenga que saber que eso está ocurriendo.
Modo transporte protege únicamente la carga útil, mientras que la información de direccionamiento original permanece intacta y legible para cualquier elemento que enrute el paquete. Se utiliza mucho menos en contextos de consumo, principalmente para la comunicación directa entre hosts cuando ambos extremos ya son de confianza y son visibles entre sí.
El túnel se establece en dos fases. Fase 1 establece un canal de gestión seguro: los dos dispositivos negocian los métodos de cifrado y autenticación, realizan un intercambio de claves Diffie-Hellman y se autentican mutuamente mediante una clave precompartida o un certificado. Fase 2 negocia entonces los parámetros reales del túnel IPsec: qué protocolo (AH o ESP), qué algoritmo de cifrado y cuánto tiempo permanece válida la conexión. Todo ello queda protegido dentro del canal que acaba de crear la Fase 1.
IKEv1 frente a IKEv2: ¿qué cambió realmente?
IKEv1 e IKEv2 no son solo números de versión: el estándar más reciente corrigió varios problemas prácticos del original. IKEv1 requiere más intercambios de mensajes para completar la negociación de la Fase 1 (hasta nueve mensajes en el modo principal), mientras que IKEv2 lo reduce a cuatro, lo que permite establecer el túnel de forma notablemente más rápida. IKEv2 también añadió compatibilidad con MOBIKE, que permite que un túnel sobreviva a un cambio de red —por ejemplo, al pasar de Wi-Fi a la red celular— sin tener que volver a negociar desde cero; IKEv1 gestiona mal esta situación o no la gestiona en absoluto. IKEv2 también admite EAP (Extensible Authentication Protocol), lo que facilita su integración con los sistemas de autenticación empresariales existentes, e incluye detección integrada de NAT traversal, en lugar de requerir que se añada por separado. IKEv1 todavía aparece en equipos empresariales antiguos que no se han actualizado, pero hoy en día casi todas las implementaciones modernas de VPN IPsec —incluidas las apps de consumo— utilizan IKEv2 de forma predeterminada.
¿Se ha vulnerado alguna vez IPsec?
El historial de seguridad de IPsec no está libre de problemas, aunque las cuestiones reales son más matizadas que «IPsec está roto». Documentos filtrados de alrededor de 2013 suscitaron inquietudes sobre la posibilidad de que organismos de inteligencia hubieran trabajado para debilitar ciertas implementaciones de IPsec o atacar configuraciones débiles de grupos Diffie-Hellman, no rompiendo la criptografía subyacente, sino aprovechando tamaños de clave pequeños y obsoletos o configuraciones predeterminadas que nunca se habían reforzado. También se ha documentado que las configuraciones antiguas con claves precompartidas débiles o reutilizadas son un punto vulnerable: si una clave precompartida queda comprometida, la autenticación inicial queda expuesta, por muy sólido que sea el cifrado posterior. Nada de esto significa que una configuración IPsec moderna y correctamente configurada —con IKEv2, grupos Diffie-Hellman sólidos y autenticación basada en certificados en vez de claves precompartidas débiles— sea insegura hoy. Como ocurre con la mayoría de los protocolos, el riesgo real depende de las decisiones de configuración y la gestión de claves, no del diseño central del protocolo.
Puertos de VPN IPsec: lo que debes saber
La configuración de los puertos de una VPN IPsec es uno de los aspectos prácticos que conviene entender si alguna vez tienes que solucionar un problema de conexión o configurar un firewall. La negociación IKE se realiza a través del puerto UDP 500. Cuando un dispositivo detecta que está detrás de NAT —algo muy habitual en redes domésticas y de oficina—, la conexión pasa automáticamente al puerto UDP 4500 y utiliza NAT-T (NAT Traversal) para seguir funcionando, aunque IPsec no se diseñó originalmente pensando en NAT. Además de estos dos puertos, ESP utiliza directamente el protocolo IP 50, por lo que algunos firewalls estrictos que solo entienden TCP y UDP pueden acabar bloqueando por completo el tráfico IPsec si NAT-T no está activado correctamente.
Si alguna vez estás intentando averiguar por qué una VPN IPsec no se conecta en una red concreta, comprobar si los puertos UDP 500 y UDP 4500 están abiertos suele ser el primer paso y el más útil.
Hay otro problema de conectividad menos evidente que conviene conocer: encapsular un paquete original completo dentro de uno nuevo en modo túnel añade sobrecarga, que puede hacer que el tamaño total del paquete supere la Unidad Máxima de Transmisión (MTU) de la red, que suele ser de 1500 bytes en la mayoría de las redes. Cuando ocurre, los paquetes se fragmentan en piezas más pequeñas, lo que añade latencia, o se descartan por completo si algún router del trayecto tiene desactivada la fragmentación. Esta es una causa frecuente, aunque poco vistosa, de que una VPN IPsec se conecte correctamente, pero después cargue páginas con lentitud o pierda la conexión, sobre todo durante transferencias de mayor tamaño. Reducir el MSS (Maximum Segment Size) en la puerta de enlace —lo que, en la práctica, indica a las conexiones TCP que negocien paquetes más pequeños desde el principio— es la solución habitual que aplican los administradores de red cuando aparece este problema.
VPN IPsec frente a SSL VPN: ¿cuál es la diferencia?
La comparación entre una VPN IPsec y una SSL VPN se reduce a una distinción fundamental: la capa de red en la que opera cada una.
IPsec funciona en la capa de red (capa 3 del modelo OSI), lo que significa que protege todo el tráfico que sale de un dispositivo o una puerta de enlace: todas las apps y todas las conexiones, sin necesidad de saber qué se está ejecutando. En cambio, SSL VPN funciona en la capa de aplicación (capa 7 del modelo OSI) y suele proteger el tráfico a través de un navegador o un cliente específico. Esto facilita su implementación sin instalar software específico, pero limita el tráfico que cubre.
| Característica | VPN IPsec | SSL VPN |
|---|---|---|
Capa de red | Capa 3 (red) | Capa 7 (aplicación) |
Cobertura | Todo el tráfico del dispositivo o la red | Solo el navegador o una app específica |
Requisito de cliente | Suele requerir un cliente específico | A menudo funciona en el navegador, sin instalación |
Rendimiento | Generalmente más rápida (basada en UDP) | Algo más de sobrecarga (basada en TCP) |
Ideal para | Conexiones de sitio a sitio y acceso remoto que cubre todo el tráfico del dispositivo | Acceso remoto rápido y situaciones BYOD |
En algunos documentos, la pregunta se plantea como SSL VPN frente a IPsec y no al revés, pero las ventajas y desventajas son las mismas, independientemente del orden de los términos. Ninguna es universalmente «mejor»: la decisión entre IPsec y SSL VPN suele depender del uso previsto. Las conexiones de sitio a sitio entre oficinas y el acceso remoto que debe cubrir todo el tráfico de un dispositivo suelen favorecer IPsec. El acceso rápido mediante navegador para contratistas o dispositivos personales suele favorecer SSL VPN.
VPN IPsec frente a OpenVPN
SSL VPN es más bien una categoría, mientras que OpenVPN es un protocolo específico y muy utilizado que vale la pena comparar directamente. En una comparación entre VPN IPsec y OpenVPN, IPsec suele ofrecer un mejor rendimiento, ya que funciona de forma nativa sobre UDP y a menudo se implementa en el hardware de routers y firewalls, lo que lo hace muy eficiente para las conexiones de sitio a sitio. OpenVPN, basado en TLS, suele considerarse más fácil de configurar en redes restrictivas (puede funcionar a través del puerto 443 y confundirse con el tráfico HTTPS normal) y cuenta con las ventajas de ser de código abierto y haber sido auditado exhaustivamente. En la mayoría de los usos cotidianos de VPN para consumidores, la diferencia práctica es menor de lo que sugieren las tablas comparativas: ambos se consideran seguros si se implementan correctamente, y las apps modernas recurren cada vez más a opciones recientes como WireGuard en lugar de cualquiera de ellos.
VPN IPsec frente a WireGuard
WireGuard es la incorporación importante más reciente a esta comparación y aborda el problema de una forma muy distinta a IPsec. IPsec es un conjunto de varios protocolos (AH, ESP, IKE) con décadas de opciones de configuración acumuladas. WireGuard, en cambio, se creó desde cero con una base de código deliberadamente mínima, que suele cifrarse en menos de 4,000 líneas de código, frente a las decenas de miles que componen una implementación típica de IPsec. Esta menor extensión de código facilita la revisión en busca de fallos de seguridad y, en la mayoría de las pruebas en condiciones reales, ofrece una velocidad notablemente mayor, en especial en dispositivos móviles que se reconectan después de cambiar de red.
IPsec sigue teniendo una ventaja en un ámbito: su amplia compatibilidad con el hardware empresarial existente, ya que routers, firewalls y concentradores VPN llevan décadas admitiéndolo de forma nativa, sin software adicional. WireGuard, en cambio, necesita más compatibilidad explícita del fabricante para funcionar en equipos de red especializados, aunque esta diferencia se reduce rápidamente a medida que los fabricantes incorporan compatibilidad nativa. Para las VPN de consumo modernas que eligen un protocolo predeterminado, WireGuard se elige cada vez más por su velocidad y simplicidad, mientras que IPsec sigue siendo la opción más conservadora para implementaciones de sitio a sitio heredadas que ya dependen de él.
Clientes VPN IPsec: sitio a sitio frente a acceso remoto
Un cliente VPN IPsec suele encajar en una de dos configuraciones. Configuraciones de sitio a sitio conectan dos redes —por ejemplo, la sede central de una empresa y una sucursal— mediante IPsec entre dispositivos de puerta de enlace, sin que los equipos de los usuarios finales necesiten ningún software cliente. Configuraciones de acceso remoto son las que utilizan la mayoría de los usuarios individuales: una app cliente VPN IPsec específica instalada en un portátil o teléfono, que autentica el dispositivo y establece su propio túnel hasta una red central o un servidor VPN.
Los clientes VPN IPsec antiguos tenían fama de ser engorrosos de configurar: había que introducir manualmente las direcciones del servidor, las claves precompartidas y los parámetros IKE. Las implementaciones modernas, incluidas las apps de consumo como Guru VPN, gestionan esta configuración automáticamente. Por eso, elegir IPsec (o IKEv2/IPsec, su combinación habitual) suele consistir en activar una opción de protocolo, en vez de realizar una configuración manual.
En el ámbito empresarial, algunos de los clientes VPN IPsec más utilizados son strongSwan (de código abierto, habitual en Linux y cada vez más integrado directamente en el firmware de los routers), Cisco AnyConnect (que ahora utiliza SSL/TLS de forma predeterminada en muchas implementaciones, pero conserva la compatibilidad con IPsec/IKEv2) y los clientes IPsec/IKEv2 nativos integrados en Windows, macOS, iOS y Android. Conviene conocer esta última opción en particular: por eso muchas VPN IPsec corporativas no requieren instalar nada; basta con introducir los datos del servidor en la configuración VPN integrada del propio sistema operativo.
Supervisión y gestión de una VPN IPsec
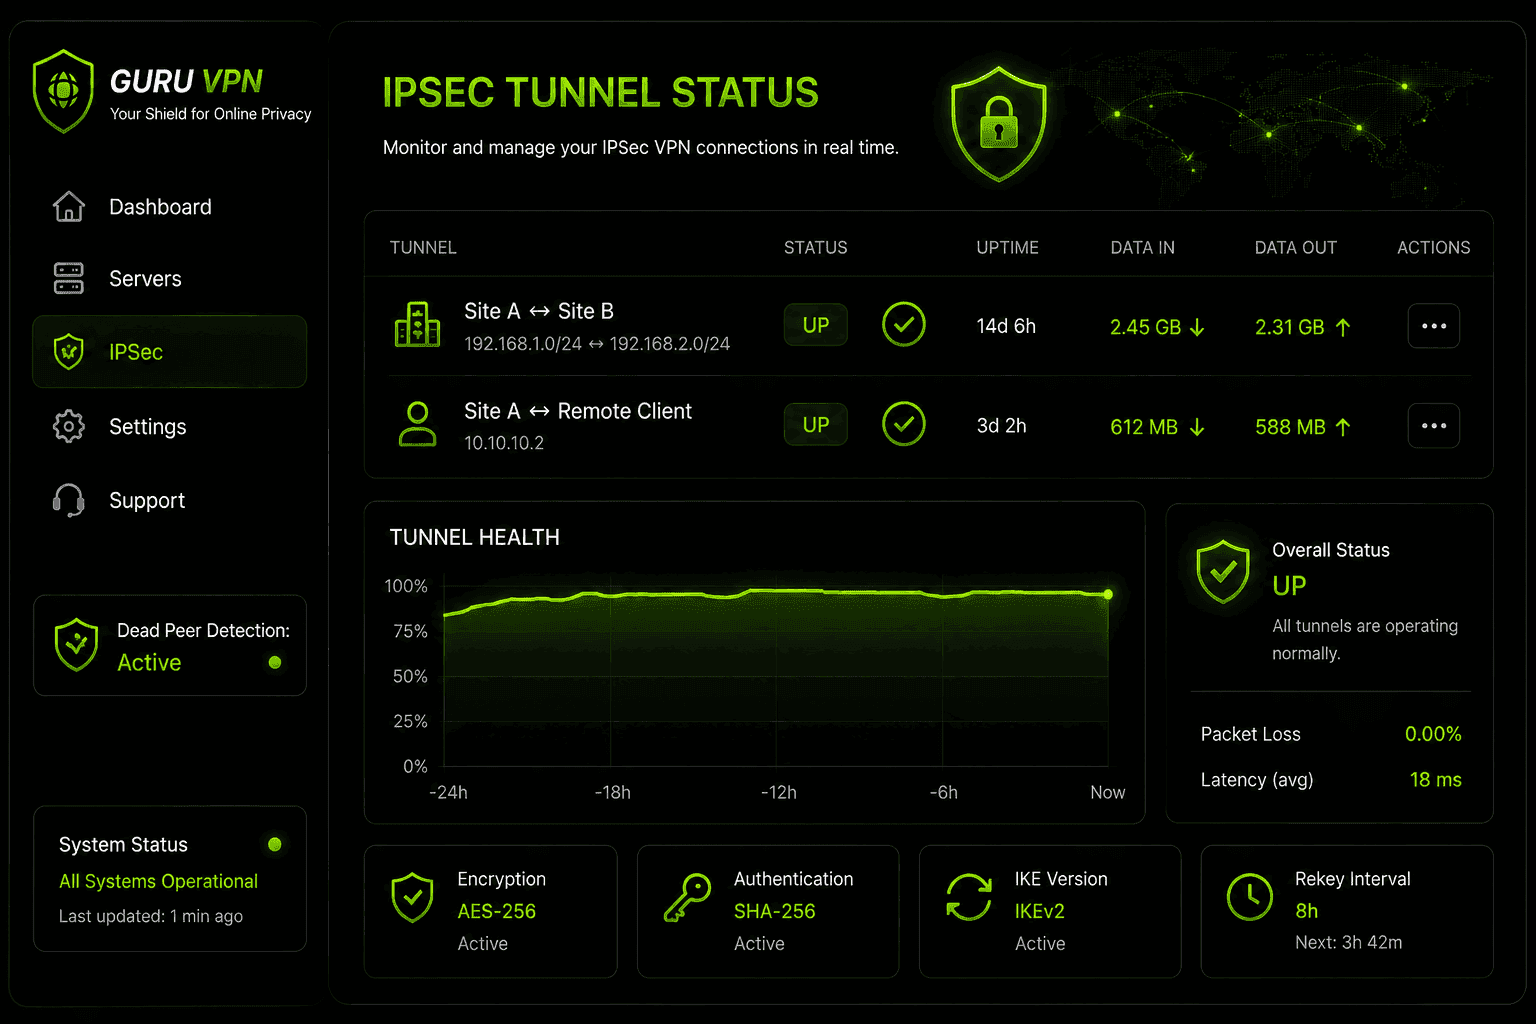
Para cualquier uso que vaya más allá de una sola conexión personal, supervisar una VPN IPsec se convierte en una tarea operativa continua, en lugar de un paso de configuración que se realiza una sola vez. Los equipos de red suelen vigilar el estado del túnel (activo/inactivo), los eventos de renovación de claves cuando vencen y se renuevan las asociaciones de seguridad de las Fases 1 y 2, y los fallos de detección de pares inactivos (DPD), que indican que un túnel sigue configurado técnicamente, pero ya no transmite tráfico. Los paneles centralizados —habituales en las plataformas VPN IPsec orientadas a empresas— añaden registros, alertas y, en ocasiones, autenticación multifactor y filtrado de DNS al protocolo básico, ya que IPsec no cuenta con una capa de visibilidad propia.
Por qué elegir Guru VPN para IPsec y más
No todos los proveedores te permiten elegir realmente el protocolo, pero Guru VPN admite conexiones basadas en IPsec (mediante IKEv2/IPsec), además de opciones modernas como WireGuard, para que no tengas que limitarte a un solo enfoque, sea cual sea tu dispositivo o red.
| Característica | Ventaja |
|---|---|
Compatibilidad con IKEv2/IPsec | Cifrado sólido en la capa de red cuando lo necesitas |
Opción WireGuard® | Mayor velocidad para el uso diario |
NAT traversal automático | Conexión fiable incluso detrás de routers restrictivos |
Política estricta de no guardar registros | Privacidad, independientemente del protocolo que elijas |
Apps multiplataforma | Configuración uniforme en ordenadores y dispositivos móviles |
Si estás decidiendo entre protocolos, conviene comparar la oferta actual de planes de Guru VPN y las ubicaciones de servidores disponibles : para el rendimiento en condiciones reales, importa más combinar el protocolo adecuado con un servidor cercano y bien gestionado que cualquier especificación por sí sola.
Preguntas frecuentes
Es una VPN creada con el conjunto de protocolos IPsec: IKE para el intercambio de claves y AH/ESP para autenticar y cifrar el tráfico. Protege los datos en la capa de red, en lugar de hacerlo dentro de una sola app o navegador.
Se refiere a una red privada virtual que se basa en el marco IPsec para crear su túnel cifrado, en lugar de utilizar protocolos basados en SSL/TLS o protocolos más recientes como WireGuard.
IPsec suele ser adecuado para las conexiones de sitio a sitio y el acceso remoto que debe cubrir todo el tráfico de un dispositivo. SSL VPN es más adecuada para el acceso rápido mediante navegador cuando no resulta práctico instalar un cliente específico.
Es una VPN que utiliza el conjunto de protocolos IPsec para proteger el tráfico en la capa de red. Imagínala como una capa de seguridad que funciona discretamente por debajo de la conexión, en lugar de algo con lo que interactúas directamente.
Una SSL VPN suele conectar a los empleados más rápidamente y con menos configuración de TI, ya que puede funcionar desde un navegador. IPsec suele ofrecer un mejor rendimiento y cubre más que el tráfico del navegador, pero requiere instalar un cliente.
El puerto UDP 500 para la negociación IKE inicial y el puerto UDP 4500 cuando se detecta NAT. El tráfico ESP utiliza directamente el protocolo IP 50.
Para el acceso remoto, sí: un cliente autentica tu dispositivo y establece el túnel. En cambio, las VPN IPsec de sitio a sitio funcionan entre dispositivos de puerta de enlace, sin necesidad de instalar software cliente en cada ordenador.
Ambas se consideran seguras si se implementan correctamente. IPsec suele ofrecer un mejor rendimiento en el hardware compatible; OpenVPN tiende a funcionar mejor en redes restrictivas y tiene la ventaja de ser de código abierto.
Sí, mediante IKEv2/IPsec, además de alternativas modernas como WireGuard, para que puedas elegir la opción que mejor se adapte a tu situación.
Conclusión: un protocolo que conviene entender, aunque nunca lo configures
La mayoría de las personas ya no necesita configurar manualmente una VPN IPsec, pero comprender lo que ocurre por debajo —el cifrado AH/ESP, el intercambio IKE y la diferencia entre los modos túnel y transporte— facilita determinar cuándo es la herramienta adecuada y cuándo un protocolo más ligero y rápido puede cumplir la misma función igual de bien. Para las conexiones de sitio a sitio y el acceso remoto que cubre todo el tráfico del dispositivo, IPsec sigue siendo un estándar probado en la capa de red. En el uso personal cotidiano, la elección depende cada vez más del protocolo predeterminado de la app VPN, siempre que esté implementado correctamente.


