
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Cos’è una VPN IPsec? Come funziona, IPsec vs. VPN SSL e quando usarla

 Punti chiave

- Scopri cos’è davvero una VPN IPsec e come si inserisce IPsec nel concetto più ampio di VPN.
- Scopri come viene creato un tunnel VPN IPsec, compresi i protocolli AH ed ESP e lo scambio di chiavi IKE.
- Esamina le differenze effettive nel confronto tra VPN IPsec e VPN SSL e scopri quando conviene scegliere l’una o l’altra.
- Scopri quali porte richiede una VPN IPsec e perché è importante per i firewall e il NAT.
- Fatti un’idea chiara dei client VPN IPsec, delle configurazioni site-to-site e del monitoraggio di queste connessioni.
IPsec è uno di quei termini che ricorrono spesso nella documentazione di rete e nelle impostazioni dei router, ma che di rado vengono spiegati in parole semplici. Se ti sei mai chiesto che cos’è una VPN IPsec mentre configuravi una connessione aziendale o confrontavi i protocolli VPN, la risposta breve è questa: IPsec non è un servizio VPN in sé, ma una suite di protocolli usata dalle VPN per cifrare e autenticare il traffico a livello di rete, operando sotto l’app o il client che stai effettivamente usando.
La distinzione tra IPsec e VPN è più importante di quanto sembri. Una VPN è il concetto più ampio di connessione privata e cifrata attraverso una rete pubblica. IPsec è uno dei metodi specifici e ampiamente utilizzati per creare questa connessione, insieme ad alternative come le VPN basate su SSL/TLS o protocolli più recenti come WireGuard.
I provider moderni come Guru VPN supportano connessioni basate su IPsec accanto a protocolli moderni più veloci, così puoi scegliere quello più adatto al tuo dispositivo e alla tua rete. Questa guida spiega come funziona davvero un tunnel VPN IPsec, come si confronta con una VPN SSL e quando resta lo strumento giusto per il lavoro.
Punti chiave
- Scopri cos’è davvero una VPN IPsec e come si inserisce IPsec nel concetto più ampio di VPN.
- Scopri come viene creato un tunnel VPN IPsec, compresi i protocolli AH ed ESP e lo scambio di chiavi IKE.
- Esamina le differenze effettive nel confronto tra VPN IPsec e VPN SSL e scopri quando conviene scegliere l’una o l’altra.
- Scopri quali porte richiede una VPN IPsec e perché è importante per i firewall e il NAT.
- Fatti un’idea chiara dei client VPN IPsec, delle configurazioni site-to-site e del monitoraggio di queste connessioni.
Cos’è tecnicamente una VPN IPsec?
Una VPN IPsec si basa su tre protocolli che collaborano, ciascuno dei quali gestisce una parte diversa del processo:
Authentication Header (AH) verifica che un pacchetto provenga davvero dalla fonte dichiarata e che non sia stato manomesso durante il transito, ma non cifra nulla.
Encapsulating Security Payload (ESP) si occupa della cifratura vera e propria: rimescola il payload (e, in alcune configurazioni, anche l’intestazione) rendendolo illeggibile a chiunque lo intercetti. ESP è di gran lunga il più utilizzato dei due, di solito insieme alla propria autenticazione.
Internet Key Exchange (IKE) gestisce la negoziazione: due dispositivi lo usano per concordare gli algoritmi di cifratura, autenticarsi a vicenda e stabilire in modo sicuro le chiavi condivise che AH ed ESP useranno. La maggior parte delle implementazioni moderne di VPN IPsec usa IKEv2, che ha migliorato il precedente IKEv1 offrendo una negoziazione più rapida e una gestione migliore dei dispositivi mobili che cambiano rete.
In parole semplici, quando si parla di una connessione VPN IPsec, si descrive una configurazione in cui IKE negozia il canale sicuro e AH/ESP proteggono i dati che vi transitano.
Come funziona un tunnel VPN IPsec?
Un tunnel VPN IPsec può operare in una di due modalità, e la differenza determina quanta parte del traffico viene effettivamente nascosta:
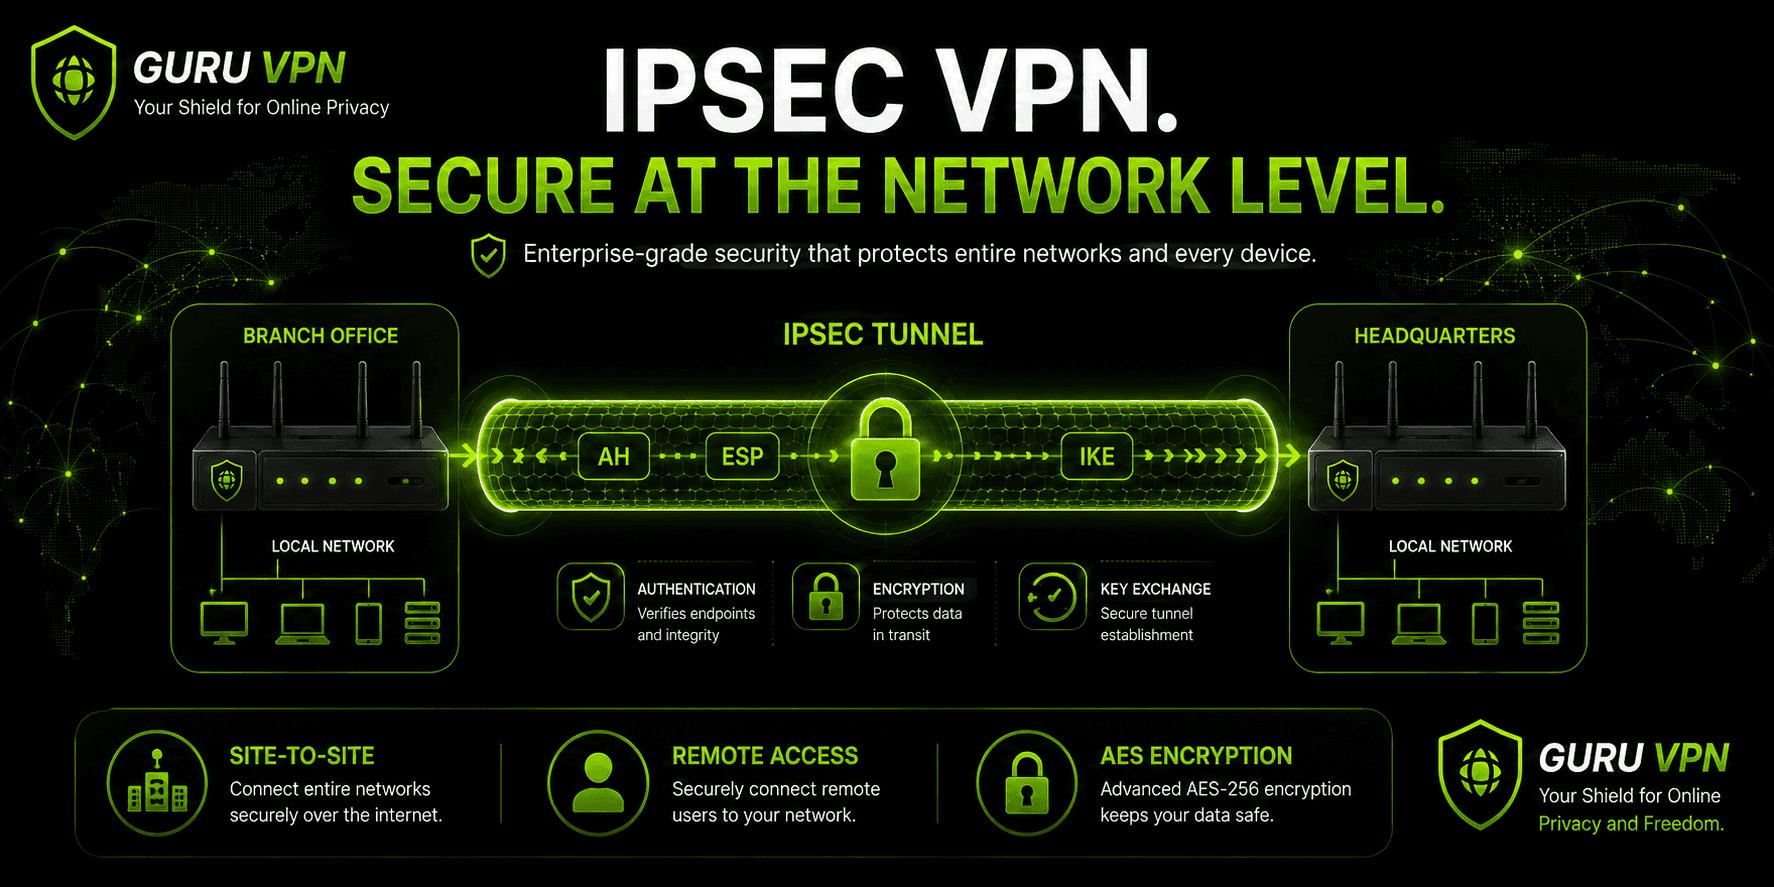
La modalità tunnel cifra l’intero pacchetto IP originale, intestazione compresa, e lo racchiude in un nuovo pacchetto con una nuova intestazione per l’instradamento. Questa modalità viene usata in quasi tutte le VPN site-to-site e ad accesso remoto, perché consente a un gateway o a un client di cifrare il traffico per un intero dispositivo o una rete, senza che ogni applicazione debba sapere che ciò sta avvenendo.
La modalità trasporto protegge solo il payload, mentre le informazioni di indirizzamento originali restano inalterate e leggibili da tutto ciò che instrada il pacchetto lungo il percorso. È usata molto meno spesso in ambito consumer, soprattutto per la comunicazione diretta tra host, quando entrambe le estremità sono già considerate attendibili e visibili l’una all’altra.
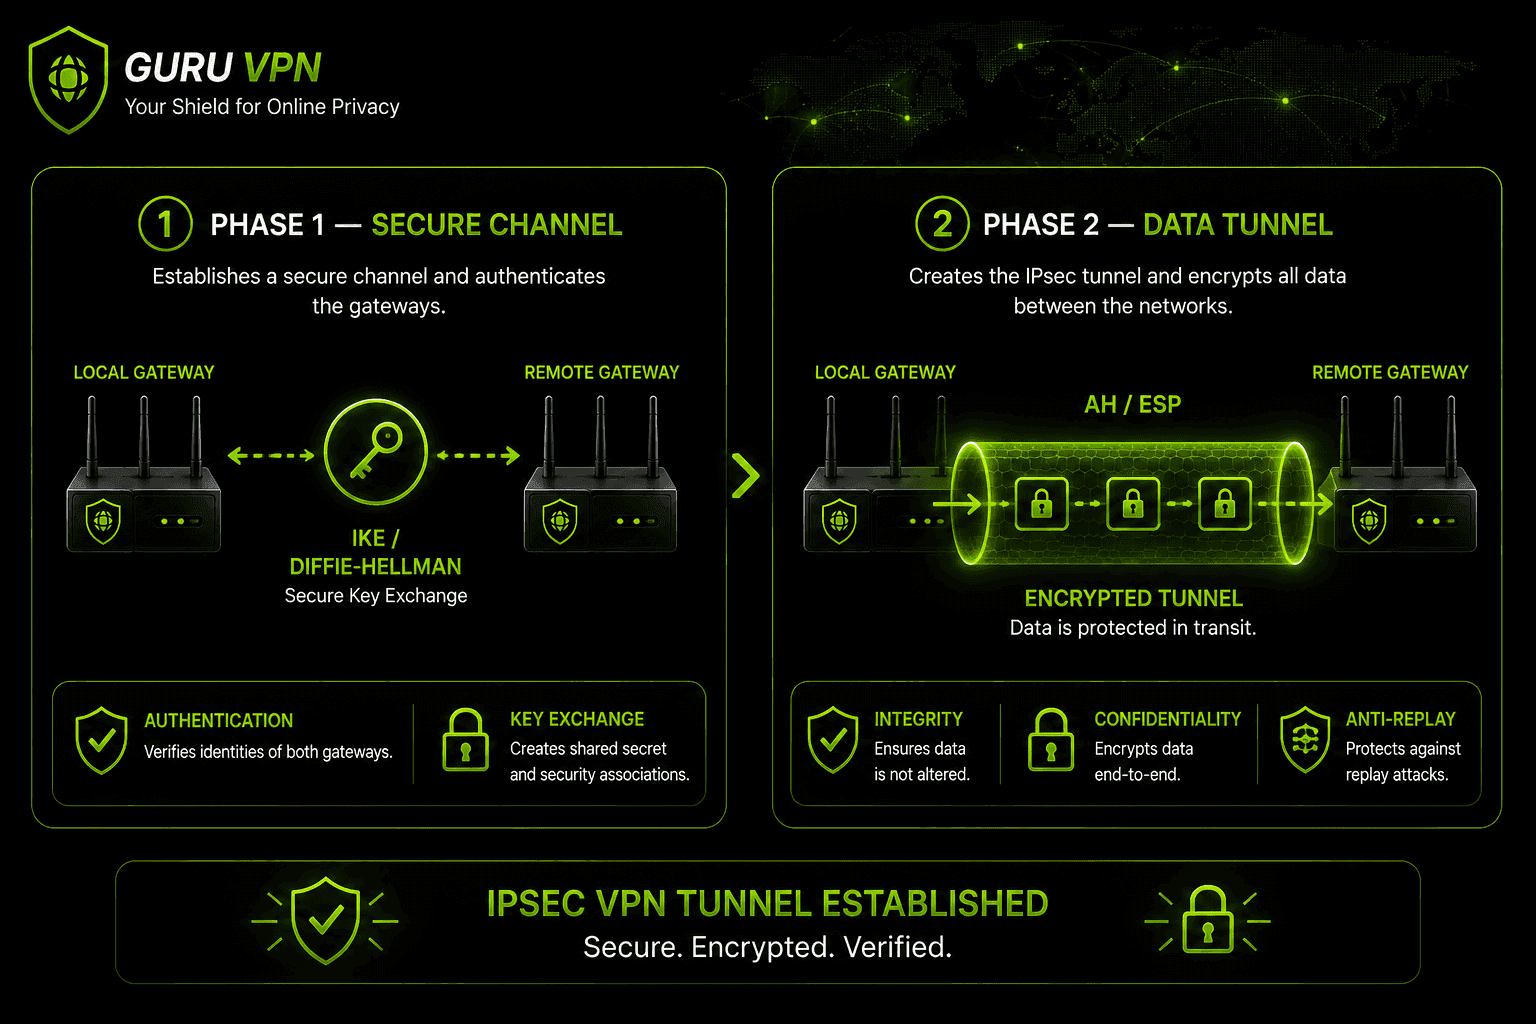
La creazione del tunnel avviene in due fasi. La fase 1 configura un canale di gestione sicuro: i due dispositivi negoziano i metodi di cifratura e autenticazione, eseguono uno scambio di chiavi Diffie-Hellman e si autenticano a vicenda con una chiave precondivisa o un certificato. La fase 2 negozia poi i parametri effettivi del tunnel IPsec, ovvero quale protocollo (AH o ESP), quale algoritmo di cifratura e per quanto tempo la connessione rimane valida; il tutto è protetto dal canale appena creato nella Fase 1.
IKEv1 vs. IKEv2: cosa è cambiato davvero
IKEv1 e IKEv2 non sono semplici numeri di versione: il nuovo standard ha risolto diversi problemi pratici dell’originale. Per completare la negoziazione della Fase 1, IKEv1 richiede più scambi di messaggi avanti e indietro (fino a nove messaggi nella modalità principale), mentre IKEv2 li riduce a quattro, consentendo di configurare il tunnel in modo sensibilmente più rapido. IKEv2 ha inoltre aggiunto il supporto MOBIKE, che permette al tunnel di resistere a un cambio di rete, per esempio passando dal Wi-Fi alla rete cellulare, senza dover ripetere la negoziazione da zero; IKEv1 gestisce male questo scenario, quando riesce a gestirlo. IKEv2 supporta anche EAP (Extensible Authentication Protocol), facilitando l’integrazione con i sistemi di autenticazione aziendali esistenti, e include il rilevamento del NAT traversal, senza doverlo aggiungere separatamente. IKEv1 è ancora presente nei vecchi dispositivi aziendali non aggiornati, ma oggi quasi tutte le implementazioni moderne di VPN IPsec, comprese le app consumer, usano IKEv2 per impostazione predefinita.
IPsec è mai stato compromesso?
La storia della sicurezza di IPsec non è impeccabile, anche se i problemi reali sono più sfumati di «IPsec è compromesso». Documenti trapelati risalenti al 2013 circa hanno sollevato il timore che le agenzie di intelligence avessero cercato di indebolire alcune implementazioni IPsec o di prendere di mira configurazioni con gruppi Diffie-Hellman deboli: non violando la crittografia sottostante, ma sfruttando chiavi obsolete e di dimensioni ridotte o configurazioni predefinite mai rafforzate. Anche le vecchie configurazioni con chiavi precondivise deboli o riutilizzate sono state indicate come punti deboli, perché la compromissione di una chiave precondivisa espone l’autenticazione iniziale, a prescindere dalla robustezza della cifratura successiva. Questo non significa che oggi una configurazione IPsec moderna e corretta, con IKEv2, gruppi Diffie-Hellman robusti e autenticazione basata su certificati anziché su chiavi precondivise deboli, sia insicura. Come per la maggior parte dei protocolli, il rischio concreto dipende dalle scelte di configurazione e dalla gestione delle chiavi, non dalla progettazione di base del protocollo.
Porte VPN IPsec: cosa c’è da sapere
La configurazione delle porte di una VPN IPsec è un aspetto pratico da capire se devi risolvere un problema di connessione o configurare un firewall. La negoziazione IKE avviene tramite la porta UDP 500. Quando un dispositivo rileva di trovarsi dietro un NAT, situazione estremamente comune nelle reti domestiche e aziendali, la connessione passa automaticamente alla porta UDP 4500 e usa NAT-T (NAT Traversal) per continuare a funzionare, anche se IPsec non era stato progettato originariamente pensando al NAT. Oltre a queste due porte, ESP usa direttamente il protocollo IP 50; per questo alcuni firewall restrittivi, che riconoscono solo TCP e UDP, possono finire per bloccare completamente il traffico IPsec se NAT-T non è abilitato correttamente.
Se devi capire perché una VPN IPsec non si connette su una determinata rete, verificare che UDP 500 e UDP 4500 siano aperte è di solito il primo e più utile passo.
C’è un secondo problema di connettività meno evidente che vale la pena conoscere: racchiudere un intero pacchetto originale in uno nuovo, in modalità tunnel, aggiunge dati di overhead e può portare la dimensione totale del pacchetto oltre la Maximum Transmission Unit (MTU) della rete, che sulla maggior parte delle reti è comunemente di 1500 byte. In tal caso, i pacchetti vengono frammentati in parti più piccole, con un aumento della latenza, oppure vengono scartati del tutto se un router lungo il percorso ha disabilitato la frammentazione. È una causa comune, anche se poco appariscente, di una VPN IPsec che si connette correttamente ma poi carica le pagine lentamente o perde la connessione, soprattutto durante trasferimenti più grandi. Ridurre l’MSS (Maximum Segment Size) sul gateway, dicendo di fatto alle connessioni TCP di negoziare fin dall’inizio pacchetti più piccoli, è la soluzione standard a cui ricorrono gli amministratori di rete quando si presenta questo problema.
VPN IPsec vs. VPN SSL: qual è la differenza?
Il confronto tra VPN IPsec e VPN SSL si riduce a una distinzione fondamentale: il livello di rete su cui opera ciascuna.
IPsec opera a livello di rete (livello 3 del modello OSI), quindi protegge tutto il traffico in uscita da un dispositivo o un gateway: ogni app e ogni connessione, senza dover sapere cosa sia effettivamente in esecuzione. La VPN SSL, invece, opera a livello applicativo (livello 7 del modello OSI) e di solito protegge il traffico attraverso un browser o un client specifico. È quindi più facile da distribuire senza installare un software dedicato, ma copre un ambito più ristretto.
| Caratteristica | VPN IPsec | VPN SSL |
|---|---|---|
Livello di rete | Livello 3 (rete) | Livello 7 (applicazione) |
Copertura | Tutto il traffico del dispositivo o della rete | Solo il browser o un’app specifica |
Requisiti del client | Di solito richiede un client dedicato | Spesso basata su browser, senza installazione |
Prestazioni | Generalmente più veloce (basata su UDP) | Leggermente più overhead (basata su TCP) |
Ideale per | Connessioni site-to-site, accesso remoto all’intero dispositivo | Accesso remoto rapido, scenari BYOD |
Alcuni documenti pongono la questione come VPN SSL vs. IPsec, anziché al contrario, ma i compromessi restano gli stessi indipendentemente dall’ordine dei termini. Nessuna delle due è universalmente «migliore»: la scelta tra VPN IPsec e SSL dipende di solito dal caso d’uso. Le connessioni site-to-site tra uffici, o l’accesso remoto che deve coprire il traffico di un intero dispositivo, favoriscono IPsec. L’accesso rapido tramite browser per collaboratori esterni o dispositivi personali favorisce la VPN SSL.
VPN IPsec vs. OpenVPN
Mentre VPN SSL è più una categoria, OpenVPN è un protocollo specifico e ampiamente utilizzato che vale la pena confrontare direttamente. Nel confronto tra VPN IPsec e OpenVPN, IPsec tende a offrire prestazioni migliori perché usa UDP in modo nativo ed è spesso implementato nell’hardware di router e firewall, risultando molto efficiente per i collegamenti site-to-site. OpenVPN, basato su TLS, è generalmente considerato più facile da configurare attraverso reti restrittive (può funzionare sulla porta 443, confondendosi con il normale traffico HTTPS) e trae vantaggio dall’essere open source e sottoposto a verifiche approfondite. Per la maggior parte degli usi quotidiani di una VPN consumer, la differenza pratica è minore di quanto suggeriscano le tabelle comparative: entrambi sono considerati sicuri se implementati correttamente e le app moderne adottano sempre più spesso opzioni più recenti come WireGuard come protocollo predefinito al posto di entrambi.
VPN IPsec vs. WireGuard
WireGuard è l’ultimo grande arrivato in questo confronto e affronta il problema in modo molto diverso da IPsec. IPsec è una suite di più protocolli (AH, ESP, IKE), con decenni di opzioni di configurazione accumulate; WireGuard è invece stato creato da zero con una base di codice volutamente minimale, spesso indicata in meno di 4,000 righe di codice, a fronte delle decine di migliaia che compongono una tipica implementazione IPsec. Queste dimensioni ridotte rendono WireGuard più facile da verificare per individuare falle di sicurezza e, nella maggior parte dei test in condizioni reali, sensibilmente più veloce, soprattutto sui dispositivi mobili che si riconnettono dopo un cambio di rete.
IPsec mantiene un vantaggio in un ambito: l’ampia compatibilità con l’hardware aziendale esistente, perché router, firewall e concentratori VPN installati nel corso di decenni lo supportano già nativamente, senza software aggiuntivo. WireGuard, invece, richiede un supporto esplicito maggiore da parte dei produttori per funzionare su apparati di rete specializzati, anche se la differenza si sta riducendo rapidamente man mano che i produttori di hardware aggiungono il supporto nativo. Per una VPN consumer moderna che deve scegliere un protocollo predefinito, WireGuard è sempre più spesso la scelta per velocità e semplicità, mentre IPsec resta l’opzione più prudente per le implementazioni site-to-site legacy che già vi fanno affidamento.
Client VPN IPsec: site-to-site vs. accesso remoto
Un client VPN IPsec rientra generalmente in una di due configurazioni. Le configurazioni site-to-site collegano due reti, per esempio la sede centrale di un’azienda e una filiale, tramite IPsec tra dispositivi gateway, senza bisogno di installare software client sui dispositivi degli utenti finali. Le configurazioni di accesso remoto sono quelle con cui interagisce la maggior parte dei singoli utenti: un’app client VPN IPsec dedicata, installata su un laptop o un telefono, autentica il dispositivo e crea il proprio tunnel verso una rete centrale o un server VPN.
I vecchi client VPN IPsec erano noti per la configurazione macchinosa, che richiedeva di inserire manualmente indirizzi dei server, chiavi precondivise e parametri IKE. Le implementazioni moderne, comprese le app consumer come Guru VPN, gestiscono automaticamente questa configurazione; scegliere IPsec (o la combinazione comune IKEv2/IPsec) di solito richiede quindi solo di selezionare un protocollo, senza una procedura manuale.
In ambito aziendale, alcuni dei client VPN IPsec più diffusi includono strongSwan (open source, comune su Linux e sempre più spesso integrato direttamente nel firmware dei router), Cisco AnyConnect (che ora usa SSL/TLS per impostazione predefinita in molte implementazioni, ma mantiene il supporto per IPsec/IKEv2) e i client IPsec/IKEv2 nativi integrati direttamente in Windows, macOS, iOS e Android. Quest’ultima opzione è particolarmente utile da conoscere: è il motivo per cui molte VPN IPsec aziendali non richiedono alcuna installazione, oltre all’inserimento dei dettagli del server nelle impostazioni VPN integrate del sistema operativo.
Monitorare e gestire una VPN IPsec
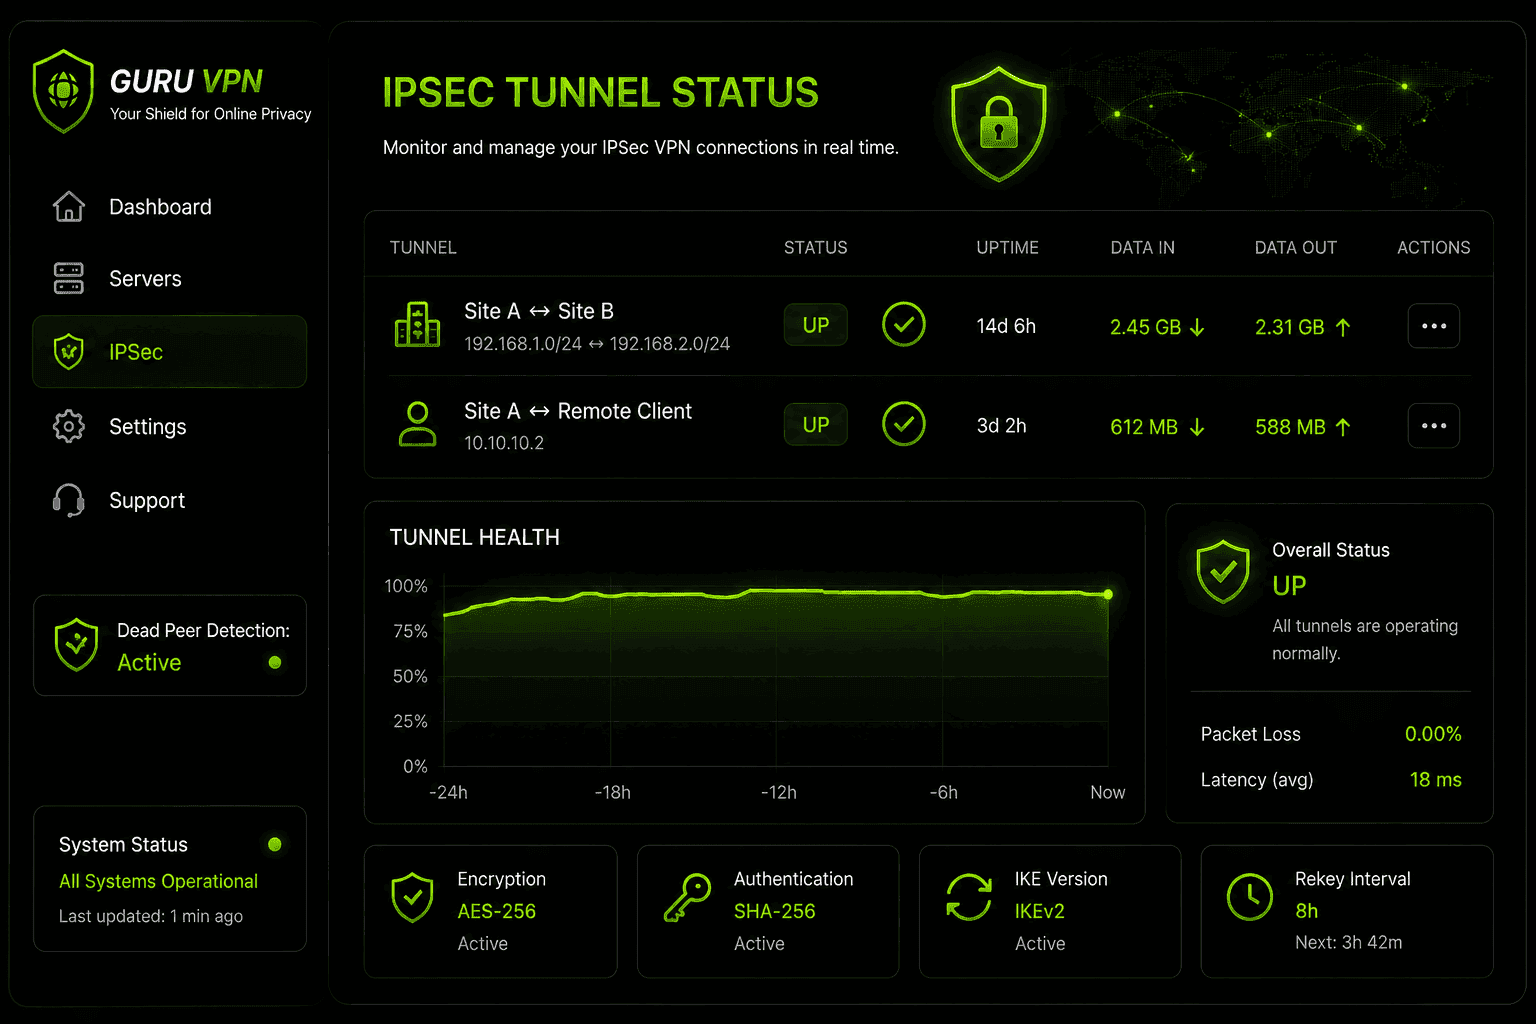
Per qualsiasi utilizzo che vada oltre una singola connessione personale, il monitoraggio di una VPN IPsec diventa un’attività operativa continua, anziché un passaggio di configurazione da eseguire una sola volta. I team di rete controllano in genere lo stato del tunnel (attivo/inattivo), gli eventi di rinnovo delle chiavi quando le associazioni di sicurezza della Fase 1 e della Fase 2 scadono e vengono rinnovate, e gli errori di Dead Peer Detection (DPD), che segnalano un tunnel tecnicamente ancora configurato ma che non trasmette più traffico. Le dashboard centralizzate, comuni nelle piattaforme VPN IPsec orientate alle aziende, aggiungono registri, avvisi e talvolta l’autenticazione a più fattori e il filtraggio DNS al protocollo di base, dato che IPsec non dispone di un proprio livello di visibilità integrato.
Perché scegliere Guru VPN per IPsec e non solo
Non tutti i provider offrono una vera scelta di protocollo, ma Guru VPN supporta le connessioni basate su IPsec (tramite IKEv2/IPsec) insieme a opzioni moderne come WireGuard, così non sei vincolato a un unico approccio, a prescindere dal dispositivo o dalla rete che usi.
| Caratteristica | Vantaggio |
|---|---|
Supporto IKEv2/IPsec | Cifratura robusta a livello di rete, quando serve |
Opzione WireGuard® | Prestazioni più veloci nell’uso quotidiano |
NAT traversal automatico | Connessione affidabile anche dietro router restrittivi |
Politica rigorosa no-log | Privacy indipendentemente dal protocollo scelto |
App multipiattaforma | Configurazione uniforme su desktop e dispositivi mobili |
Se stai decidendo tra diversi protocolli, vale la pena confrontare la gamma attuale dei piani Guru VPN e le località dei server disponibili — per le prestazioni in condizioni reali conta più abbinare il protocollo giusto a un server vicino e ben gestito che affidarsi a una singola specifica.
Domande frequenti
È una VPN basata sulla suite di protocolli IPsec: IKE per lo scambio di chiavi e AH/ESP per autenticare e cifrare il traffico. Protegge i dati a livello di rete, anziché all’interno di una singola app o di un browser.
È una rete privata virtuale che si basa sul framework IPsec per creare il proprio tunnel cifrato, a differenza delle VPN basate su SSL/TLS o di protocolli più recenti come WireGuard.
IPsec è generalmente adatto alle connessioni site-to-site e all’accesso remoto che deve coprire il traffico di un intero dispositivo. Una VPN SSL è adatta all’accesso rapido tramite browser, quando installare un client dedicato non è pratico.
È una VPN che usa la suite di protocolli IPsec per proteggere il traffico a livello di rete: immaginala come un livello di sicurezza che opera silenziosamente sotto la connessione, anziché come qualcosa con cui interagisci direttamente.
Una VPN SSL spesso consente ai dipendenti di connettersi più rapidamente e con meno interventi IT, perché può funzionare tramite browser. IPsec offre in genere prestazioni migliori e copre più del solo traffico del browser, ma richiede l’installazione di un client.
La porta UDP 500 per la negoziazione IKE iniziale e la porta UDP 4500 quando viene rilevato il NAT. Il traffico ESP usa direttamente il protocollo IP 50.
Per l’accesso remoto, sì: un client autentica il dispositivo e stabilisce il tunnel. Le VPN IPsec site-to-site, invece, operano tra dispositivi gateway e non richiedono software client sui singoli computer.
Entrambe sono considerate sicure se implementate correttamente. IPsec offre spesso prestazioni migliori sull’hardware compatibile; OpenVPN tende a passare più facilmente attraverso reti restrittive e trae vantaggio dall’essere open source.
Sì, tramite IKEv2/IPsec, insieme ad alternative moderne come WireGuard, così puoi scegliere quella più adatta alla tua situazione.
Conclusione: un protocollo che vale la pena conoscere, anche se non lo configurerai mai
Oggi la maggior parte delle persone non ha più bisogno di configurare manualmente una VPN IPsec, ma capire cosa succede dietro le quinte, dalla cifratura AH/ESP all’handshake IKE e alla differenza tra modalità tunnel e modalità trasporto, aiuta a valutare quando sia lo strumento giusto e quando un protocollo più leggero e veloce possa svolgere altrettanto bene il lavoro. Per le connessioni site-to-site e l’accesso remoto all’intero dispositivo, IPsec resta uno standard comprovato a livello di rete. Per l’uso personale quotidiano, la scelta dipende sempre più dal protocollo predefinito dell’app VPN, purché sia implementato correttamente.


