
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

IPsec VPNとは?仕組み、IPsecとSSL VPNの違い、利用すべき場面

 主なポイント

- IPsec VPNとは何か、またIPsecがVPN全般とどう関係するのかを理解できます。
- AHとESPのプロトコル、IKEの鍵交換を含め、IPsec VPNトンネルの構築方法を学べます。
- IPsec VPNとSSL VPNの実際の違いを比較し、それぞれに適した場面を確認できます。
- IPsec VPNに必要なポートと、ファイアウォールやNATでそれが重要な理由がわかります。
- IPsec VPNクライアント、拠点間接続の構成、接続の監視方法について理解できます。
IPsecは、ネットワーク関連のドキュメントやルーターの設定画面でよく目にする用語ですが、平易な言葉で説明されることはあまりありません。企業ネットワークへの接続を設定したり、VPNプロトコルを比較したりする際にIPsec VPNとは何かと疑問に思ったことがあるなら、簡潔に言うと、IPsec自体はVPNサービスではありません。VPNがネットワーク層で通信を暗号化し、認証するために使うプロトコル群であり、実際に利用するアプリやクライアントの下で動作します。
この違い、つまりIPsecとVPNの違いは、見た目以上に重要です。VPNとは、公衆ネットワーク上にプライベートな暗号化接続を構築するという広い概念です。IPsecは、その接続を実現する具体的で広く使われている方法のひとつで、SSL/TLSベースのVPNやWireGuardのような新しいプロトコルと並ぶ選択肢です。
現在のプロバイダーの例として挙げられる Guru VPNは、より高速な最新プロトコルに加え、IPsecベースの接続にも対応しているため、お使いのデバイスやネットワークに最も適した方式を選べます。このガイドでは、IPsec VPNトンネルの仕組み、SSL VPNとの比較、そして今も適した選択肢となる場面を解説します。
要点
- IPsec VPNとは何か、またIPsecがVPN全般とどう関係するのかを理解できます。
- AHとESPのプロトコル、IKEの鍵交換を含め、IPsec VPNトンネルの構築方法を学べます。
- IPsec VPNとSSL VPNの実際の違いを比較し、それぞれに適した場面を確認できます。
- IPsec VPNに必要なポートと、ファイアウォールやNATでそれが重要な理由がわかります。
- IPsec VPNクライアント、拠点間接続の構成、接続の監視方法について理解できます。
技術的に見るIPsec VPNとは
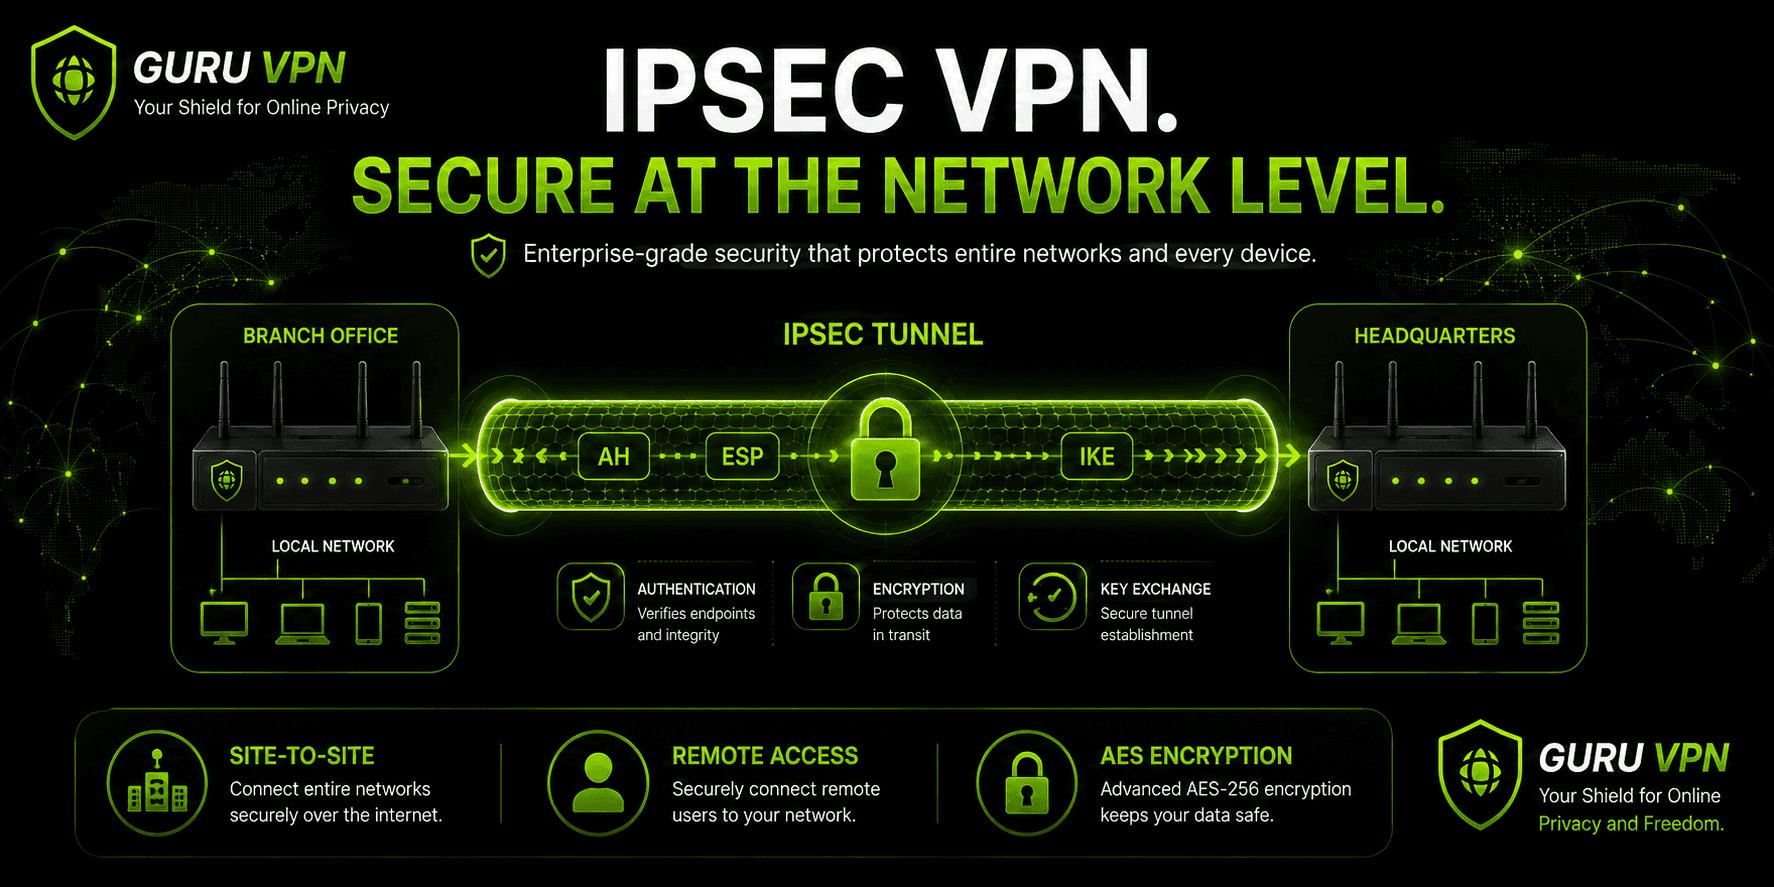
IPsec VPNは、役割の異なる三つのプロトコルが連携して構成されます。
認証ヘッダー(AH)は、パケットが送信元として示す相手から実際に届いたものであり、転送中に改ざんされていないことを検証します。ただし、暗号化は行いません。
カプセル化セキュリティペイロード(ESP)は実際の暗号化を担います。ペイロード(構成によってはヘッダーも)を判読できない状態にし、傍受した人が読めないようにします。ESPは二つのうち圧倒的に広く導入されており、通常はESP自身による認証も併用されます。
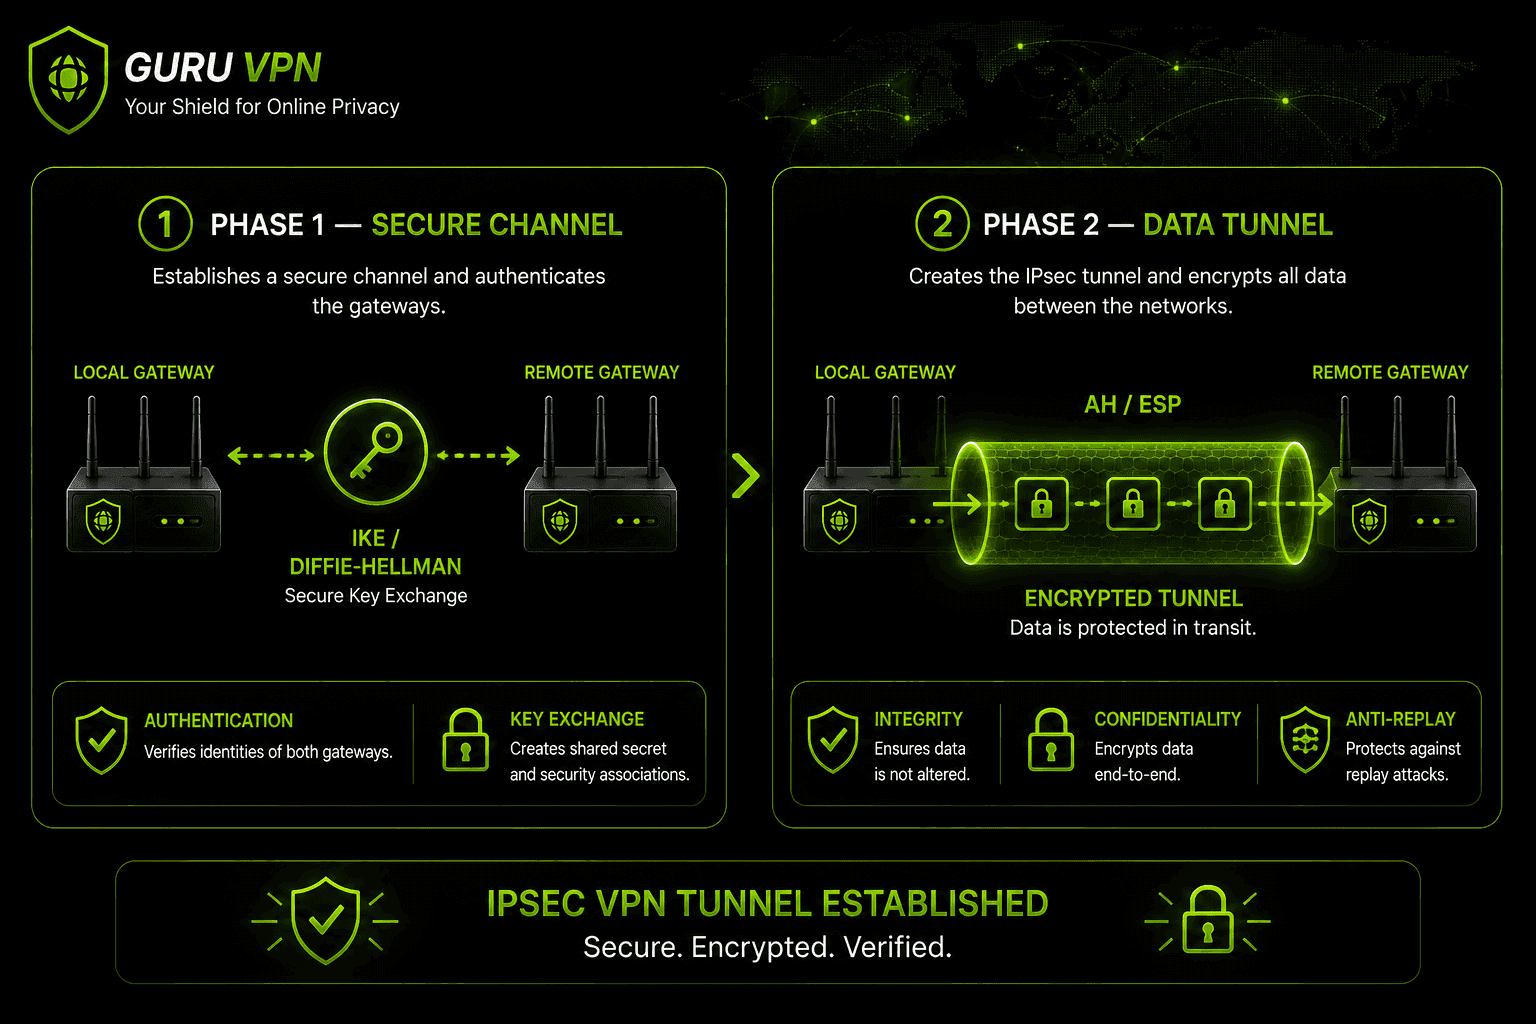
インターネット鍵交換(IKE)はネゴシエーションを担います。二台のデバイスがIKEを使って暗号化アルゴリズムに合意し、互いを認証したうえで、AHとESPが使用する共有鍵を安全に確立します。現在のIPsec VPN導入環境の大半はIKEv2を使用しており、従来のIKEv1と比べてネゴシエーションが高速で、ネットワークを切り替えるモバイルデバイスへの対応も改善されています。
簡単に言えば、VPN IPsec接続とは、IKEが安全な通信路をネゴシエーションし、その中を流れる実際のデータをAH/ESPが保護する構成を指します。
IPsec VPNトンネルの仕組み
IPsec VPNトンネルには二つの動作モードがあり、どちらを使うかによって実際に隠される通信の範囲が変わります。
トンネルモードでは、元のIPパケット全体をヘッダーごと暗号化し、ルーティング用の新しいヘッダーを付けた新たなパケットの中に包みます。ほぼすべての拠点間VPNやリモートアクセスVPNで使われるモードです。ゲートウェイやクライアントがデバイスまたはネットワーク全体の通信を暗号化できるため、各アプリが暗号化の存在を認識する必要はありません。
トランスポートモードでは、ペイロードのみを保護し、元のアドレス情報は変更されず、経路上でパケットをルーティングする機器から読み取れる状態に保たれます。一般消費者向けの用途ではあまり使われず、主に両端がすでに互いを信頼し、認識しているホスト間の直接通信に使用されます。
トンネルの確立は二つのフェーズで行われます。 フェーズ1では、安全な管理用通信路を設定します。二台のデバイスが暗号化方式と認証方式をネゴシエーションし、Diffie-Hellman鍵交換を行って、事前共有鍵または証明書を使って互いを認証します。 フェーズ2では、IPsecトンネルの実際のパラメーター、つまり使用するプロトコル(AHまたはESP)、暗号化アルゴリズム、接続の有効期間をネゴシエーションします。これらのやり取りはすべて、フェーズ1で確立した通信路の中で保護されます。
IKEv1とIKEv2:実際に何が変わったのか
IKEv1とIKEv2の違いは単なるバージョン番号ではありません。新しい規格では、初期版の実用上の問題がいくつか解消されています。IKEv1ではフェーズ1のネゴシエーション完了までに、より多くのメッセージをやり取りする必要があります(メインモードでは最大九通)。一方、IKEv2ではこれが四通に減り、トンネルの確立が目に見えて速くなります。またIKEv2はMOBIKEに対応しており、たとえばWi-Fiからモバイル通信に切り替える場合でも、最初から再ネゴシエーションすることなくトンネルを維持できます。IKEv1ではこの対応が不十分、あるいはできない場合があります。さらにIKEv2はEAP(拡張認証プロトコル)に対応し、既存の企業向け認証システムとの統合を容易にしています。また、個別に追加する必要のないNATトラバーサル検出機能も組み込まれています。IKEv1は、まだアップグレードされていない古い企業向けハードウェアで引き続き使われていますが、現在では、一般消費者向けアプリを含むほぼすべての最新IPsec VPN環境でIKEv2がデフォルトになっています。
IPsecが侵害されたことはある?
IPsecのセキュリティに問題がなかったわけではありませんが、実際の問題は「IPsecは破られている」という単純な話ではありません。2013年ごろに流出した文書を受け、一部のIPsec環境を弱体化させたり、脆弱なDiffie-Hellmanグループ設定を標的にしたりする取り組みが情報機関によって行われていたのではないかという懸念が生じました。基盤となる暗号技術そのものを破ったのではなく、古くて短い鍵長や、強化されないままのデフォルト設定を悪用するものです。弱い鍵や使い回しの鍵を使った古い事前共有鍵方式も、脆弱性として記録されています。事前共有鍵が漏えいすると、その後の暗号化がどれだけ強くても、最初の認証が危険にさらされるためです。こうした問題があるからといって、IKEv2、強力なDiffie-Hellmanグループ、弱い事前共有鍵の代わりに証明書ベースの認証を用いた適切な最新IPsec設定が、現在安全でないということではありません。多くのプロトコルと同様、現実のリスクは中核となる設計ではなく、設定の選択や鍵管理にあります。
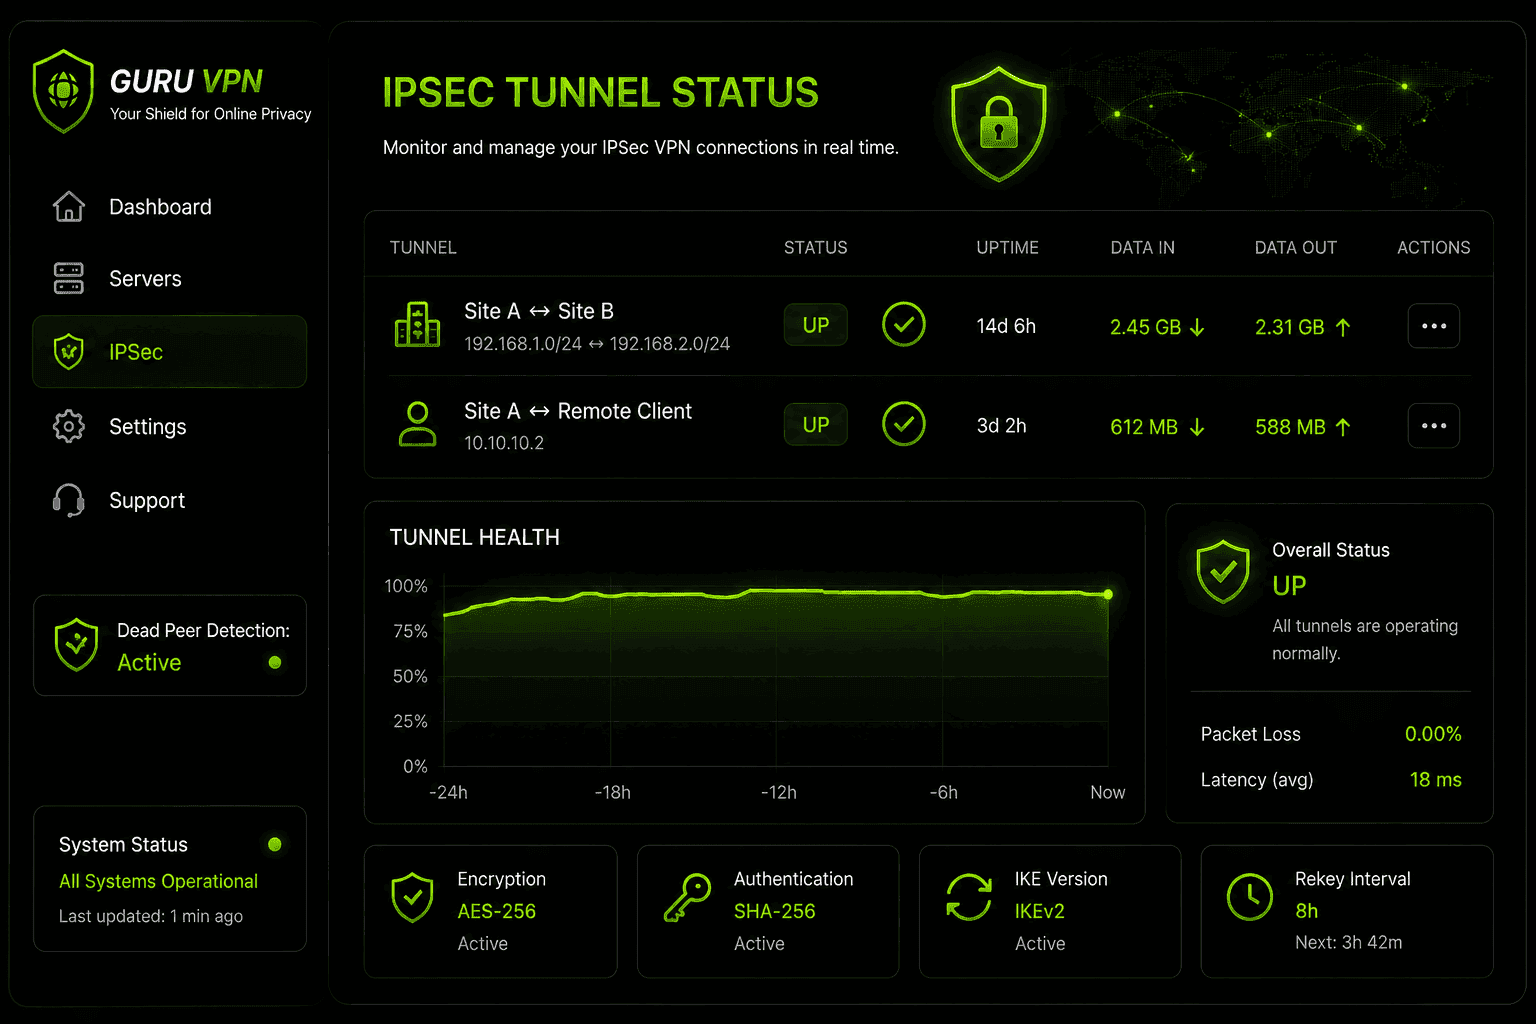
IPsec VPNのポート:知っておきたいこと
接続のトラブルシューティングやファイアウォール設定を行う際、IPsec VPNのポート構成を知っておくと実用的です。IKEのネゴシエーションには UDPポート500を使います。デバイスがNATの内側にあると検出すると(家庭やオフィスのネットワークでは非常によくあります)、接続は自動的に UDPポート4500へ切り替わり、NAT-T(NATトラバーサル)を使って通信を続けます。IPsecはもともとNATを想定して設計されていませんでした。この二つのポートに加え、ESP自体はIPプロトコル番号50を直接使用します。そのため、TCPとUDPしか認識しない一部の厳格なファイアウォールでは、NAT-Tが適切に有効になっていないと、IPsec通信が完全に遮断されることがあります。
特定のネットワークでIPsec VPNに接続できない理由を調べる場合は、通常、UDP 500とUDP 4500が開いているか確認するのが最初の、そして最も有効な手順です。
もうひとつ、見落とされがちな接続上の問題があります。トンネルモードでは元のパケット全体を新しいパケットの中に包むため、オーバーヘッドが加わり、パケットの合計サイズがネットワークの最大転送単位(MTU)を超えることがあります。多くのネットワークでは、MTUは一般に1500バイトです。そうなると、パケットは遅延を招く断片化を起こすか、経路上のルーターで断片化が無効になっている場合は完全に破棄されます。これは、IPsec VPNには正常に接続できるものの、大きなデータの転送時に限って読み込みが遅くなったり、接続が切れたりする、よくある原因です。こうした問題が起きたときにネットワーク管理者が標準的に行う対処は、ゲートウェイのMSS(最大セグメントサイズ)を小さくすることです。実質的には、TCP接続が最初から小さなパケットを使うようネゴシエーションする設定です。
IPsec VPNとSSL VPNの違い
IPsec VPNとSSL VPNの比較で重要なのは、それぞれがネットワークのどの層で動作するかという点です。
IPsecはネットワーク層(OSI第3層)で動作します。そのため、実行中のソフトウェアを把握する必要なく、デバイスやゲートウェイから出ていくすべての通信、つまりあらゆるアプリや接続を保護します。一方、SSL VPNはアプリケーション層(OSI第7層)で動作し、通常はブラウザーや特定のクライアントを介した通信を保護します。専用ソフトウェアをインストールせずに導入しやすい反面、実際に保護する範囲はより限定されます。
| 機能 | IPsec VPN | SSL VPN |
|---|---|---|
ネットワーク層 | 第3層(ネットワーク) | 第7層(アプリケーション) |
保護範囲 | デバイス/ネットワークの全通信 | ブラウザーまたは特定のアプリのみ |
クライアントの要否 | 通常、専用クライアントが必要 | 多くはブラウザーベースで、インストール不要 |
パフォーマンス | 一般に高速(UDPベース) | オーバーヘッドがやや大きい(TCPベース) |
適した用途 | 拠点間接続、デバイス全体のリモートアクセス | 迅速なリモートアクセス、BYOD環境 |
資料によってはIPsecとSSL VPNの順ではなく、SSL VPNとIPsecの比較として説明されていますが、用語の順序にかかわらず、基本的なトレードオフは同じです。どちらかが常に「優れている」わけではなく、IPsecとSSL VPNのどちらを選ぶかは、通常、用途によって決まります。オフィス間の拠点間接続や、デバイス全体の通信を対象とするリモートアクセスには、IPsecが適しています。請負業者や個人所有デバイス向けの、手軽なブラウザーベースのアクセスには、SSL VPNが適しています。
IPsec VPNとOpenVPNの違い
SSL VPNがカテゴリーを指すのに対し、OpenVPNは直接比較する価値のある、具体的で広く使われているプロトコルです。IPsec VPNとOpenVPNを比べると、IPsecはUDP上でネイティブに動作し、ルーターやファイアウォールのハードウェアに実装されていることも多いため、性能面で優位になりやすく、拠点間接続では非常に効率的です。TLSを基盤とするOpenVPNは、制限の厳しいネットワークでも設定しやすいと一般に考えられています(ポート443で動作し、通常のHTTPS通信に紛れ込ませることができます)。また、オープンソースであり、広範な監査を受けている点も利点です。一般消費者が日常的にVPNを使う場合、実用上の違いは比較表が示すほど大きくありません。適切に実装されていれば、どちらも安全と考えられており、最近のアプリでは、いずれよりもWireGuardのような新しい選択肢をデフォルトにする傾向が強まっています。
IPsec VPNとWireGuardの違い
WireGuardは、この比較に加わった主要プロトコルの中で最も新しく、IPsecとは大きく異なる方法で課題に取り組んでいます。IPsecはAH、ESP、IKEなど複数のプロトコルからなる一連の規格で、長年にわたり設定項目が積み重ねられてきました。一方WireGuardは、意図的にコードベースを最小限に抑え、一から構築されました。一般的なIPsec実装が数万行に及ぶのに対し、WireGuardは4,000行未満とよく紹介されています。コードが少ないため、セキュリティ上の欠陥を監査しやすく、実環境でのテストの大半では明らかに高速です。特に、ネットワーク切り替え後に再接続するモバイルデバイスでその傾向が見られます。
IPsecは、既存の企業向けハードウェアとの幅広い互換性という点では、今も優位性があります。長年にわたって使われてきたルーター、ファイアウォール、VPNコンセントレーターの多くが、追加ソフトウェアなしでネイティブに対応しているためです。一方WireGuardを専用ネットワーク機器で動かすには、ベンダーによる明示的な対応がより必要ですが、ハードウェアメーカーがネイティブ対応を進めており、その差は急速に縮まっています。最新の一般消費者向けVPNでデフォルトのプロトコルを選ぶ場合、速度とシンプルさを重視してWireGuardが選ばれることが増えています。一方IPsecは、すでに依存している従来型の拠点間環境に適した、より慎重な選択肢です。
IPsec VPNクライアント:拠点間接続とリモートアクセス
IPsec VPNクライアントが使われる構成は、一般に二種類あります。 拠点間接続では、ゲートウェイデバイス間でIPsecを動作させ、二つのネットワーク、たとえば本社と支社を接続します。エンドユーザーの各端末にクライアントソフトウェアを入れる必要はありません。 リモートアクセスは、多くの個人ユーザーが利用する構成です。ノートパソコンやスマートフォンに専用のIPsec VPNクライアントアプリをインストールし、デバイスを認証して、中央ネットワークやVPNサーバーへ独自のトンネルを確立します。
以前のIPsec VPNクライアントは、サーバーアドレス、事前共有鍵、IKEパラメーターを手入力するなど、設定が面倒なことで知られていました。Guru VPNのような一般消費者向けアプリを含む最新の実装では、この設定が自動で処理されます。そのため、IPsec(または一般的な組み合わせであるIKEv2/IPsec)を選ぶ際は、通常、手動で設定する必要はなく、プロトコルを切り替えるだけです。
企業向けで広く導入されているIPsec VPNクライアントには、strongSwan(オープンソースで、Linuxでよく使われ、ルーターのファームウェアにも直接組み込まれるケースが増えています)、Cisco AnyConnect(現在、多くの導入環境ではSSL/TLSがデフォルトですが、IPsec/IKEv2への対応も維持しています)、そしてWindows、macOS、iOS、Androidに標準搭載されたIPsec/IKEv2クライアントなどがあります。最後の選択肢は特に知っておくと便利です。多くの企業向けIPsec VPNでは、OS標準のVPN設定にサーバー情報を入力するだけで使えるため、追加のインストールが不要なのはこのためです。
IPsec VPNの監視と管理
個人で単独利用する場合を超えるIPsec VPNでは、監視は一度限りの設定作業ではなく、継続的な運用業務になります。ネットワークチームは通常、トンネルの状態(接続中/切断中)、フェーズ1とフェーズ2のセキュリティアソシエーションの期限切れと更新に伴う鍵の再生成イベント、そしてDead Peer Detection(DPD)の失敗を監視します。DPDの失敗は、トンネルの設定自体は残っているものの、実際には通信が通らなくなっている状態を示します。ビジネス向けIPsec VPNプラットフォームで一般的な集中管理ダッシュボードには、ログ記録やアラート機能、場合によっては多要素認証やDNSフィルタリングも備わっています。IPsec自体には、通信状況を可視化する機能が組み込まれていないためです。
IPsecやその他の用途に Guru VPNを選ぶ理由
すべてのプロバイダーがプロトコルを自由に選べるようにしているわけではありません。Guru VPNは、WireGuardのような最新の選択肢に加え、IKEv2/IPsec経由でIPsecベースの接続にも対応しています。そのため、デバイスやネットワークにかかわらず、ひとつの方式に縛られずに選べます。
| 機能 | メリット |
|---|---|
IKEv2/IPsec対応 | 必要なときに強力なネットワーク層の暗号化を利用 |
WireGuard®対応 | 日常利用でより高速なパフォーマンス |
自動NATトラバーサル | 制限の厳しいルーターの内側からも安定して接続 |
厳格なノーログポリシー | 選択したプロトコルにかかわらずプライバシーを保護 |
複数プラットフォーム対応アプリ | デスクトップとモバイルで一貫した設定 |
プロトコルを選ぶ際は、現在提供中の Guru VPNのプランと、 利用可能なサーバー所在地を比較するとよいでしょう。実環境でのパフォーマンスには、単独の仕様値よりも、適切なプロトコルと近くにある安定運用されたサーバーの組み合わせのほうが大きく影響します。
よくある質問
IPsecプロトコル群を使って構築されたVPNです。鍵交換にはIKEを、通信の認証と暗号化にはAH/ESPを使い、特定のアプリやブラウザー内ではなくネットワーク層でデータを保護します。
SSL/TLSベースやWireGuardのような新しいプロトコルではなく、IPsecの枠組みを使って暗号化トンネルを構築する仮想プライベートネットワークを意味します。
IPsecは一般に、拠点間接続やデバイス全体の通信を対象とするリモートアクセスに適しています。SSL VPNは、専用クライアントのインストールが現実的でない場合の、手軽なブラウザーベースのアクセスに適しています。
IPsecプロトコル群を使い、ネットワーク層で通信を保護するVPNです。直接操作するものというより、接続の下で静かに働くセキュリティ層と考えるとよいでしょう。
SSL VPNはブラウザー経由で利用できるため、IT部門による設定が少なく、従業員がすばやく接続できる場合がよくあります。IPsecは一般にパフォーマンスが高く、ブラウザーの通信だけでなくより広い範囲を保護できますが、クライアントのインストールが必要です。
IKEの初期ネゴシエーションにはUDPポート500を使用し、NATが検出されるとUDPポート4500を使用します。ESPの通信自体はIPプロトコル番号50を直接使用します。
リモートアクセスでは必要です。クライアントがデバイスを認証し、トンネルを確立します。一方、拠点間IPsec VPNはゲートウェイデバイス間で動作するため、各コンピューターにクライアントソフトウェアを入れる必要はありません。
どちらも適切に実装されていれば安全と考えられています。IPsecは対応ハードウェア上で性能面の優位性を持つことがよくあります。OpenVPNは制限の厳しいネットワークでも利用しやすい傾向があり、オープンソースである点も利点です。
はい。IKEv2/IPsecに対応しており、WireGuardのような最新の代替方式も利用できるため、状況に合ったものを選べます。
まとめ:自分で設定しなくても知っておきたいプロトコル
IPsec VPNを手動で設定する必要がある人は、今では多くありません。それでも、AH/ESPによる暗号化、IKEのハンドシェイク、トンネルモードとトランスポートモードの違いなど、内部の仕組みを知っておくと、どんなときにIPsecが適しているのか、より軽量で高速なプロトコルでも同じように対応できるのかを判断しやすくなります。拠点間接続やデバイス全体のリモートアクセスでは、IPsecは実績あるネットワーク層の標準であり続けています。日常的な個人利用では、正しく実装されている限り、VPNアプリのデフォルト設定に何を採用しているかが選択の決め手になることが増えています。


