EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Туннель VPN: что это такое и как он работает


 Главное

- Туннель VPN — это зашифрованное частное соединение между вашим устройством и VPN-сервером. Это механизм, благодаря которому защита VPN работает на практике, а не просто маркетинговый термин.
- Туннелирование сочетает два процесса: инкапсуляцию (упаковку пакетов данных) и шифрование (преобразование их содержимого в нечитаемый вид при передаче).
- При полном туннеле VPN весь трафик устройства проходит через шифрование; при раздельном туннеле — только часть, а остальной трафик выходит в интернет напрямую.
- Туннели IPsec VPN — один из самых распространённых типов туннелей. В режиме туннеля они защищают целые пакеты между сетями или устройствами.
- Выбор протокола (OpenVPN, WireGuard, IKEv2/IPsec и более старые варианты, такие как PPTP) напрямую влияет на фактическую защищённость и скорость туннеля VPN.
Каждый раз, когда вы подключаетесь к VPN, приложение говорит, что создаёт для вашего трафика «защищённый туннель» — но за этой фразой скрывается немало инженерных решений. Если вы когда-нибудь задумывались, что такое туннель VPN на практике, а не в качестве маркетингового упрощения, краткий ответ таков: это зашифрованный частный канал, по которому ваши данные передаются через общедоступный интернет в форме, которую никто по пути не может прочитать. Понимание того, что означает этот туннель VPN, как он устроен, какие протоколы обеспечивают его работу и чем различаются настройки с полным и раздельным туннелированием, поможет лучше оценить, действительно ли конкретный VPN, в том числе Guru VPN, защищает именно то, что, как вам кажется, он защищает.
Ключевые выводы
- Туннель VPN — это зашифрованное частное соединение между вашим устройством и VPN-сервером. Это механизм, благодаря которому защита VPN работает на практике, а не просто маркетинговый термин.
- Туннелирование сочетает два процесса: инкапсуляцию (упаковку пакетов данных) и шифрование (преобразование их содержимого в нечитаемый вид при передаче).
- При полном туннеле VPN весь трафик устройства проходит через шифрование; при раздельном туннеле — только часть, а остальной трафик выходит в интернет напрямую.
- Туннели IPsec VPN — один из самых распространённых типов туннелей. В режиме туннеля они защищают целые пакеты между сетями или устройствами.
- Выбор протокола (OpenVPN, WireGuard, IKEv2/IPsec и более старые варианты, такие как PPTP) напрямую влияет на фактическую защищённость и скорость туннеля VPN.
- Guru VPN строит соединения на той же основе — зашифрованном туннеле, поэтому защита приватности включена по умолчанию и вам не нужно настраивать её самостоятельно.
Что такое туннель VPN?
Если отбросить маркетинговые формулировки, туннель VPN — это логическое зашифрованное соединение, работающее поверх обычного общедоступного интернета. Ваши данные по-прежнему проходят через те же маршрутизаторы, интернет-провайдеров и сети, что и обычно. Но вместо того, чтобы передаваться в открытом виде, доступном для чтения всем на пути, они помещаются в зашифрованный слой и выглядят как бессмысленный набор символов для всех, кроме вашего устройства и VPN-сервера на другом конце соединения.
Это различие важно: оно помогает отделить два связанных, но разных понятия. VPN — это более широкое понятие: сервис, приложение, сеть серверов и вся система для защиты вашего трафика. Туннель — конкретный механизм внутри этого сервиса, который выполняет основную работу: берёт исходящие данные, инкапсулирует и шифрует их, а затем направляет через частный туннель VPN, который могут расшифровать только ваше устройство и сервер. Не каждый протокол VPN-туннелирования реализует этот процесс одинаково. Именно поэтому выбор протокола важен не меньше, чем сама концепция; вскоре мы к этому вернёмся.
Как работает туннель VPN?
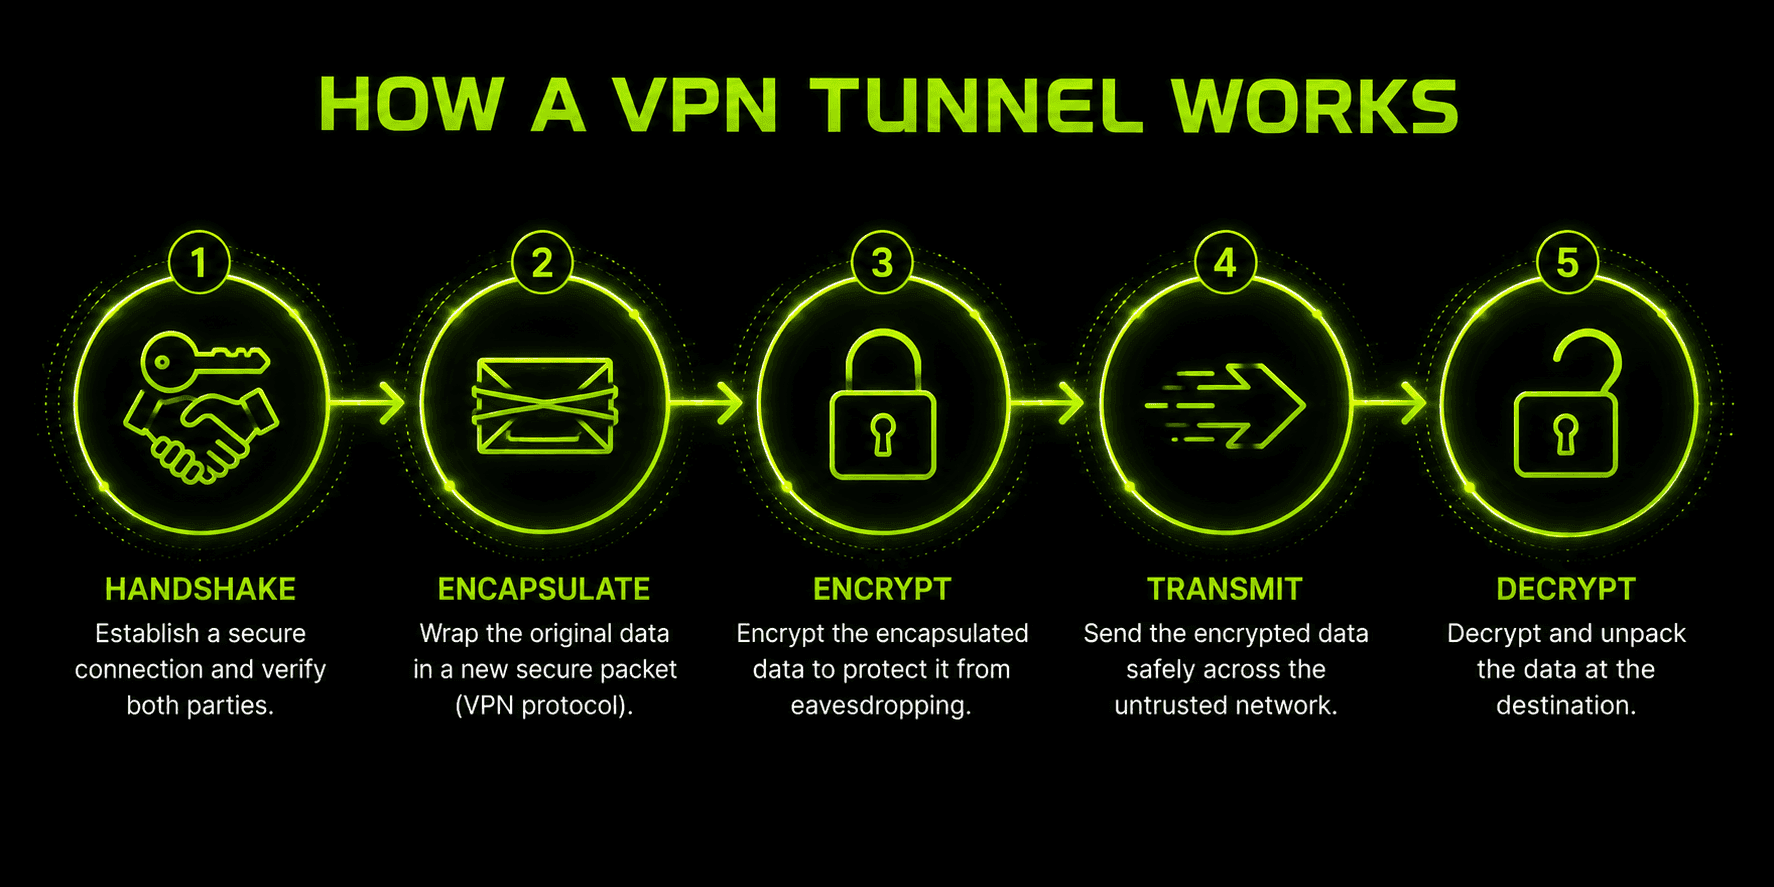
Вне зависимости от приложения и протокола процесс работы зашифрованного туннеля VPN обычно проходит примерно в одинаковой последовательности:
- Аутентификация и рукопожатие — ваше устройство и VPN-сервер проверяют подлинность друг друга, согласовывают параметры шифрования и обмениваются ключами сеанса. Они будут использоваться для шифрования и расшифровки данных до конца сеанса.
- Инкапсуляция — каждый исходящий пакет данных помещается внутрь другого пакета. Это отделяет ваш трафик от остального сетевого потока и задаёт единообразную структуру, с которой может работать протокол туннелирования.
- Шифрование — содержимое упакованного пакета преобразуется с помощью согласованного алгоритма шифрования. Поэтому даже если кто-то перехватит пакет по пути, без ключа сеанса прочитать его не получится.
- Передача и расшифровка — зашифрованный инкапсулированный пакет проходит через общедоступный интернет к VPN-серверу. Сервер расшифровывает его, передаёт исходный запрос дальше и повторяет тот же процесс шифрования для ответа, передаваемого вам в обратном направлении.
- Завершение соединения — после отключения туннель закрывается, а ключи сеанса удаляются. При следующем подключении потребуются новое рукопожатие и новый набор ключей.
Инкапсуляция и шифрование выполняют здесь разные задачи, хотя происходят почти одновременно. Инкапсуляция позволяет определить, что трафик проходит через туннель: данные получают единый «конверт» для передачи. Шифрование делает содержимое этого конверта нечитаемым. Туннель без шифрования всё равно отделял бы ваш трафик, но любой, кто перехватил бы его, мог бы напрямую прочитать содержимое. Именно такой риск создают, например, старые протоколы туннелирования без шифрования, такие как обычные конфигурации PPTP. Это одна из причин, почему выбор протокола напрямую влияет на уровень защиты.
Сравнение протоколов туннелирования VPN
Всё выше описывает туннелирование в общих чертах, но конкретный протокол, который обеспечивает работу туннеля, заметно влияет и на безопасность, и на скорость. Вот чем отличаются протоколы, которые можно встретить в приложениях VPN:
| Протокол | Безопасность | Скорость | Примечания |
|---|---|---|---|
WireGuard | Очень высокая | Очень высокая | Небольшая кодовая база (~4,000 строк), современный вариант по умолчанию для большинства приложений VPN |
OpenVPN | Очень высокая | Средняя | С открытым исходным кодом, прошёл тщательный аудит, гибкий, но сложнее в настройке |
IKEv2/IPsec | Высокая | Высокая | Быстро восстанавливает соединение при смене сети, хорошо подходит для мобильных устройств |
L2TP/IPsec | Средняя | Средняя | Двойная инкапсуляция создаёт дополнительную нагрузку; во многом вытеснен IKEv2 |
SSTP | Высокая | Средняя | Ориентирован на Windows, может маскировать трафик под обычный HTTPS |
PPTP | Низкая | Очень высокая | Устарел и имеет известные уязвимости; не используйте для любых задач с конфиденциальными данными |
Популярность WireGuard объясняется сочетанием характеристик, которого большинству конкурирующих протоколов не удалось добиться столь же удачно: его кодовая база достаточно мала для тщательного аудита, а алгоритмы шифрования (ChaCha20 и Curve25519) подобраны специально для высокой скорости на мобильных устройствах. OpenVPN остаётся предпочтительным вариантом, когда важнее максимальная гибкость настройки и длительная история аудитов, а не максимальная скорость. PPTP сохраняется главным образом в устаревших системах, которые не обновлялись: сегодня его наличие в списке протоколов скорее повод для осторожности, чем рекомендация. Принцип туннелирования во всех шести строках этой таблицы одинаков. Разница — в том, насколько эффективно и безопасно каждый протокол его реализует.
Полный и раздельный туннели VPN
Не каждое VPN-соединение направляет весь трафик одинаково. Разница между полным и раздельным туннелями VPN влияет как на безопасность, так и на повседневное использование.
VPN с полным туннелем направляет весь трафик, исходящий с устройства, через зашифрованный туннель: просмотр сайтов, приложения, фоновые процессы — всё. Ни один запрос не попадает в интернет, не пройдя сначала через шифрование и VPN-сервер. Такой вариант обеспечивает более высокий уровень защиты: нет промежутка, в котором трафик мог бы выйти незашифрованным. Поэтому именно так по умолчанию работают большинство пользовательских VPN-приложений.
VPN с раздельным туннелем, напротив, позволяет выбрать, какой трафик проходит через зашифрованный туннель, а какой выходит в интернет напрямую, минуя VPN. В некоторых реализациях трафик разделяется по приложениям (например, потоковое приложение подключается напрямую, а браузер работает через туннель), в других — по адресам назначения (определённые сайты или диапазоны IP-адресов исключаются из туннеля).
| Характеристика | Полный туннель VPN | Раздельный туннель VPN |
|---|---|---|
Охват трафика | Зашифровано 100% трафика устройства | Зашифрован только выбранный трафик |
Безопасность | Выше: незащищённых участков нет | Ниже: исключённый трафик остаётся открытым |
Скорость/пропускная способность | Немного выше накладные расходы | Выше скорость для трафика вне туннеля |
Доступ к локальной сети | Может блокировать устройства локальной сети (принтеры и т. д.) | Упрощает доступ к ресурсам локальной сети |
Лучше всего подходит для | Общественного Wi-Fi, чувствительных к приватности действий в сети, использования с приоритетом приватности | Потокового видео, игр или приложений, которым не нужна защита |
Ни один из вариантов не является универсально «правильным»: выбор зависит от того, что именно вы хотите защитить и чем готовы поступиться ради удобства. Важно знать, какой вариант вы используете: если настроить раздельный туннель VPN и не разобраться, что именно исключено из него, открытым может оказаться больше трафика, чем вы ожидали.
Туннель IPsec VPN: режим туннеля и транспортный режим
IPsec — один из наиболее широко используемых стандартов туннелирования. Поведение туннеля IPsec VPN немного различается в зависимости от того, какой из двух режимов используется.
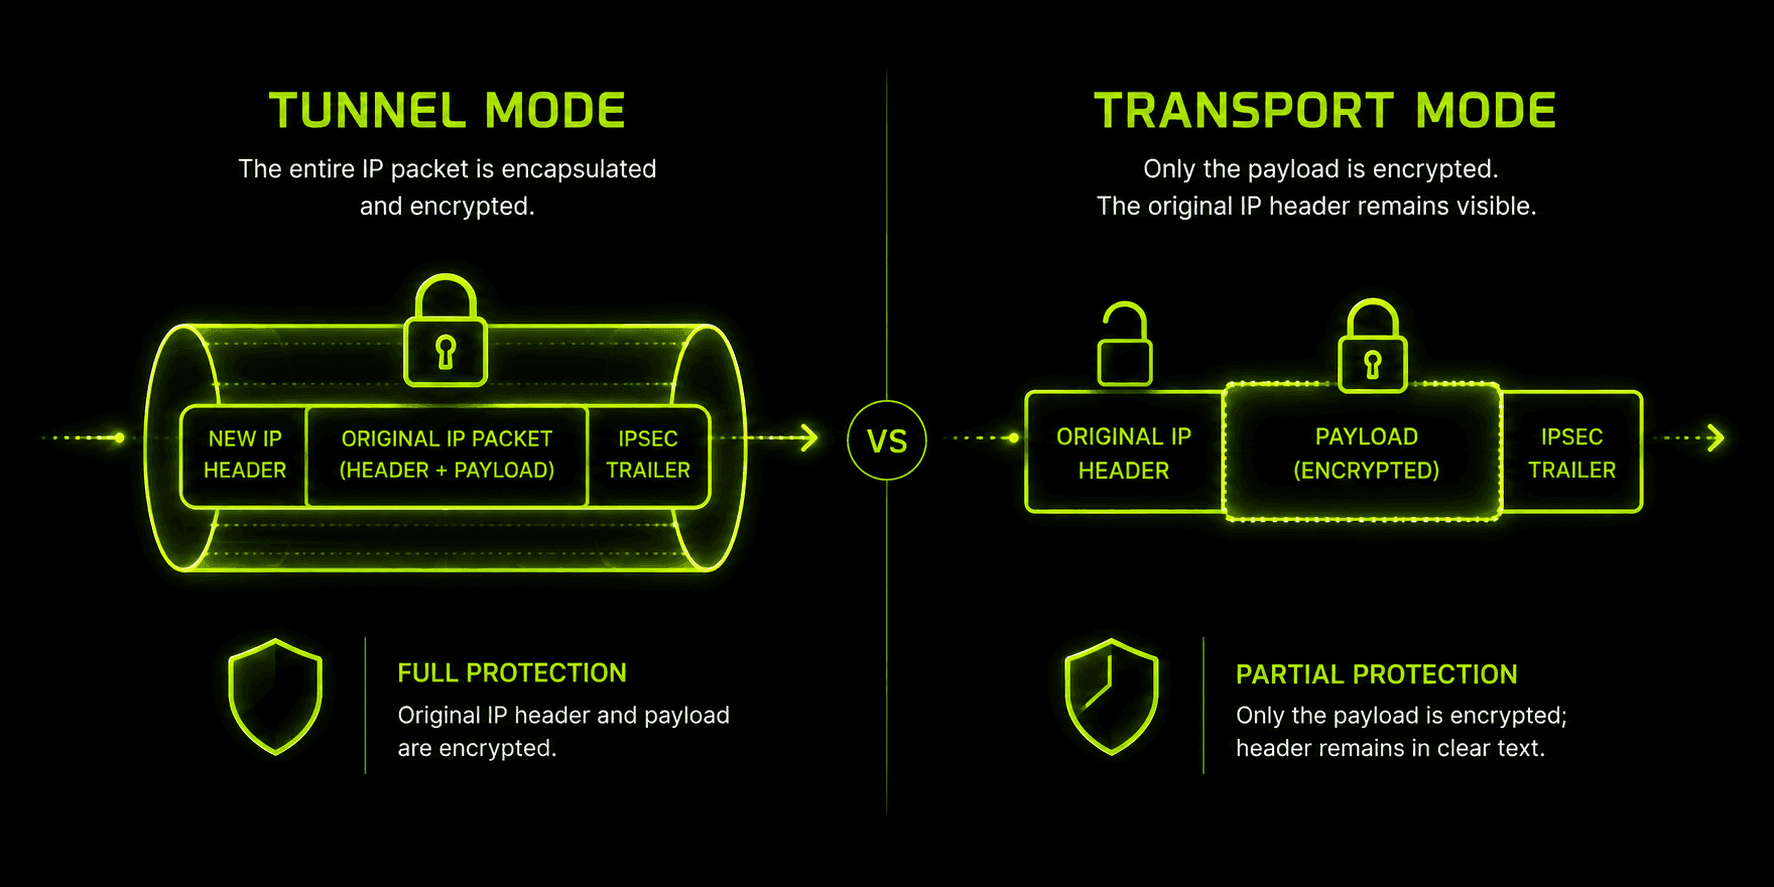
Режим туннеля шифрует весь исходный IP-пакет, включая заголовки, и помещает его внутрь нового пакета с собственным заголовком для маршрутизации через интернет. Этот режим применяется в большинстве VPN-соединений между сетями и для удалённого доступа, поскольку он полностью скрывает исходные адреса отправителя и получателя, а не только полезную нагрузку.
Транспортный режим шифрует только полезную нагрузку пакета, оставляя исходные адресные данные видимыми для устройств, которые направляют его по сети. В пользовательских сценариях его применяют гораздо реже. В основном он встречается там, где обе конечные точки уже находятся в доверенной контролируемой сети и защищать нужно только сами данные.
IPsec обеспечивает эту защиту с помощью двух взаимодействующих протоколов: AH (Authentication Header), который проверяет, не изменялся ли пакет, и ESP (Encapsulating Security Payload), который отвечает за собственно шифрование данных. Для обеспечения конфиденциальности большинство реальных туннелей IPsec VPN используют ESP, часто в сочетании с проверкой целостности в стиле AH, встроенной в тот же процесс согласования параметров. Поскольку режим туннеля упаковывает и шифрует весь исходный пакет, он требует больше вычислительных ресурсов, чем более лёгкий протокол вроде WireGuard. Это плата за более полную защиту, особенно в корпоративных сетях, связывающих офисы в разных местах.
Туннели VPN между сетями и для удалённого доступа
Всё, о чём шла речь выше, описывает туннель для удалённого доступа — такой туннель приложение индивидуального пользователя VPN по запросу создаёт между устройством и сервером при подключении. Компании также используют вторую модель развёртывания: туннель между сетями, который постоянно соединяет две целые сети, а не отдельное устройство с сервером. Например, компания с головным офисом и филиалом может настроить постоянно работающий туннель между сетевыми шлюзами в двух местах. Тогда любое устройство в одной сети сможет обращаться к ресурсам другой, как если бы они находились в той же локальной сети, — без отдельного приложения VPN и входа в систему на каждом компьютере.
Механика туннелирования в обоих случаях в основном одинакова: инкапсуляция, шифрование и согласованное рукопожатие. Часто используется IPsec в режиме туннеля, поскольку он защищает целые пакеты между сетями, а не только трафик отдельного устройства. Различается способ развёртывания: туннель между сетями один раз настраивается на уровне сети и остаётся постоянно подключённым. Туннель для удалённого доступа, например тот, который создаёт пользовательское VPN-приложение, запускает отдельный пользователь по запросу с одного устройства, а при отключении соединение завершается. Если вы пользовались только личным VPN-приложением, вам знаком туннель для удалённого доступа. Туннели между сетями — менее заметная часть той же технологии: они тихо работают между офисами, а не между человеком и сервером.
От чего на самом деле защищает частный зашифрованный туннель VPN
Полезно конкретно разобраться, что даёт эта защита, поскольку слово «шифрование» может звучать абстрактно, пока не перечислить, от чего именно оно защищает.
Наблюдение со стороны интернет-провайдера и ограничение скорости. Без туннеля интернет-провайдер может видеть каждый сайт, который вы посещаете, а иногда — замедлять определённые типы трафика, которые распознаёт. Частный туннель VPN полностью скрывает от провайдера адрес назначения и содержимое вашего трафика.
Перехват данных в общественных сетях Wi-Fi. Сети в кофейнях и аэропортах часто становятся мишенью злоумышленников, которые проводят атаки «человек посередине» и перехватывают незашифрованный трафик пользователей этой сети. При исправной работе туннеля перехваченный трафик бесполезен без ключа сеанса.
Раскрытие IP-адреса. Без туннеля каждый посещённый сайт видит ваш реальный IP-адрес. По нему можно определить ваше примерное местоположение и отслеживать вас между сеансами. Для внешних ресурсов ваш адрес заменяется IP-адресом VPN-сервера.
Изменение данных. Некоторые протоколы туннелирования предусматривают проверку целостности (например, компонент AH в IPsec), которая позволяет обнаружить, изменился ли пакет при передаче, а не только прочитали ли его.
Ничто из перечисленного не превращает туннель VPN в магический щит: современное шифрование практически невозможно взломать методом полного перебора, но туннель не защитит вас от скомпрометированного устройства, фишинговой ссылки, по которой вы перейдёте во время подключения, или метаданных, видимых самому VPN-провайдеру. Он устраняет конкретный и чётко определённый набор рисков, связанных с передачей данных по сети. Именно для этого он и создан.
Как проверить, что туннель VPN действительно работает
Верить, что туннель защищает ваш трафик, — не то же самое, что проверить это. Стоит быстро провести несколько проверок, особенно после установки нового VPN-приложения или изменения настроек:
- Сравните IP-адрес до и после подключения. До подключения к VPN откройте любую страницу проверки IP-адреса и запишите адрес. Затем проверьте его снова после подключения. Если адрес не изменился, ваш трафик на самом деле не проходит через туннель.
- Проверьте, нет ли утечки DNS. Специальный сайт для проверки утечки DNS покажет, проходят ли ваши DNS-запросы через серверы VPN или уходят на серверы вашего обычного интернет-провайдера. Такая утечка может раскрыть ваши действия в сети, даже если сам IP-адрес скрыт.
- Если хотите углубить проверку, воспользуйтесь простыми инструментами мониторинга сети. Программы, показывающие активные сетевые соединения устройства, могут подтвердить, через какой именно интерфейс проходит ваш трафик. Это более прямая проверка, чем одна лишь проверка IP-адреса.
Все эти проверки занимают не больше пары минут. После настройки стоит один раз их провести, чтобы убедиться, что туннель действительно выполняет свою функцию, а не полагаться только на надпись «Подключено».
Почему выбирают Guru VPN
Всё выше описывает, что должен делать туннель. У разных провайдеров отличается то, насколько стабильно он работает на практике. Guru VPN строит каждое соединение на той же основе — инкапсуляции, рукопожатии и шифровании в туннеле. Всё это работает по умолчанию, поэтому не нужно искать соответствующую настройку в меню и включать её.
Помимо самой механики туннеля, столь же важны практические стороны VPN: сколько серверных локаций вам доступно и насколько стоимость плана соответствует частоте использования. Посмотреть актуальные доступные локации можно в списке серверов, а сравнить, что входит в каждый тариф, — на странице с ценами до выбора плана, который подходит для вашего повседневного использования.
Часто задаваемые вопросы
Это зашифрованное частное соединение, через которое ваше устройство отправляет и получает данные через VPN-сервер. Представьте его как закрытый проход, по которому ваш трафик идёт через общедоступный интернет, оставаясь нечитаемым по пути для всех остальных.
Не совсем. VPN — это весь сервис: приложение, серверы и оплачиваемая вами учётная запись. Туннель — лишь та часть сервиса, которая обеспечивает зашифрованную передачу данных, пакет за пакетом.
Некоторая дополнительная нагрузка — это нормально, поскольку шифрование и расшифровка данных требуют времени на обработку. Однако современные протоколы, например WireGuard, сохраняют это влияние достаточно небольшим, чтобы большинство пользователей не замечали его при повседневном просмотре сайтов.
Считается, что при нынешнем уровне технологий напрямую взломать современное шифрование практически невозможно. Реальные риски связаны с устаревшими протоколами, неправильно настроенными серверами или скомпрометированными устройствами, а не с самим процессом туннелирования и шифрования при правильной реализации.
Самый быстрый способ — сравнить IP-адрес до и после подключения: при активном туннеле он должен измениться. Для более тщательной проверки воспользуйтесь тестом на утечку DNS: он покажет, проходят ли ваши DNS-запросы через VPN или уходят в обычную сеть.
Заключение
Туннель VPN — это не просто маркетинговая формулировка, а реальный механизм, который каждый раз выполняет работу, когда VPN-приложение заявляет о защите вашего трафика: инкапсулирует и шифрует данные, а затем передаёт их через общедоступный интернет в форме, которую никто посторонний не может прочитать. Неважно, охватывает ли туннель весь ваш трафик или только его часть и работает ли он на основе IPsec, OpenVPN или WireGuard: его основная задача остаётся неизменной. Guru VPN незаметно выполняет её в фоновом режиме при каждом подключении, так что защита включена по умолчанию и вам не нужно об этом задумываться.