
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN IPsec คืออะไร? วิธีทำงาน ความแตกต่างระหว่าง IPsec กับ SSL VPN และควรใช้เมื่อใด

 ประเด็นสำคัญ

- ทำความเข้าใจว่า VPN IPsec คืออะไร และ IPsec เกี่ยวข้องกับ VPN ในภาพรวมอย่างไร
- เรียนรู้วิธีสร้างอุโมงค์ VPN IPsec รวมถึงโปรโตคอล AH และ ESP กับการแลกเปลี่ยนคีย์ IKE
- ดูความแตกต่างที่แท้จริงในการเปรียบเทียบ ipsec vpn กับ ssl vpn และช่วงเวลาที่แต่ละแบบเหมาะสมกว่า
- ดูว่า VPN IPsec ต้องใช้พอร์ตใดบ้าง และเหตุใดจึงสำคัญต่อไฟร์วอลล์และ NAT
- ทำความเข้าใจไคลเอนต์ VPN IPsec การตั้งค่าแบบ site-to-site และวิธีตรวจสอบการเชื่อมต่อเหล่านี้
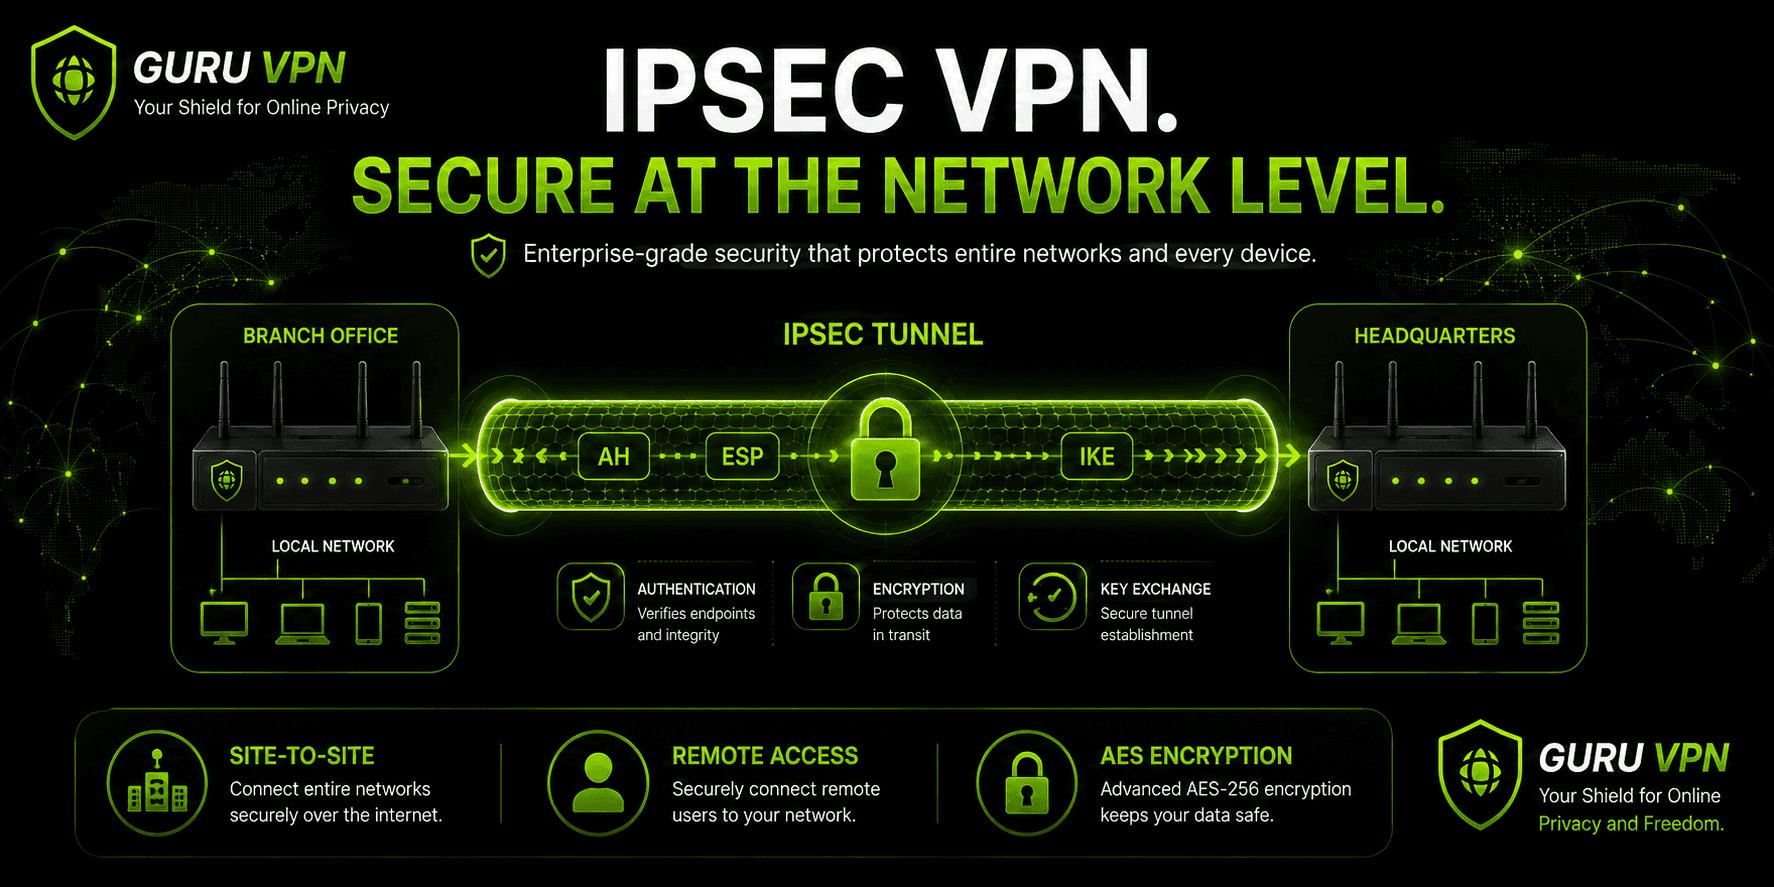
IPsec เป็นคำที่พบได้บ่อยในเอกสารเครือข่ายและการตั้งค่าเราเตอร์ แต่แทบไม่ค่อยมีใครอธิบายด้วยภาษาที่เข้าใจง่าย หากคุณเคยสงสัยว่า VPN IPsec คืออะไรขณะตั้งค่าการเชื่อมต่อขององค์กรหรือเปรียบเทียบโปรโตคอล VPN คำตอบสั้น ๆ คือ IPsec ไม่ใช่บริการ VPN โดยตัวมันเอง แต่เป็นชุดโปรโตคอลที่ VPN ใช้เข้ารหัสและยืนยันความถูกต้องของทราฟฟิกในระดับเครือข่าย โดยทำงานอยู่เบื้องหลังแอปหรือไคลเอนต์ที่คุณกำลังใช้
ความแตกต่างระหว่าง ipsec กับ vpn นี้สำคัญกว่าที่คิด VPN เป็นแนวคิดที่ครอบคลุมกว่าของการเชื่อมต่อส่วนตัวที่เข้ารหัสผ่านเครือข่ายสาธารณะ ส่วน IPsec เป็นวิธีเฉพาะแบบหนึ่งที่ใช้กันอย่างแพร่หลายในการสร้างการเชื่อมต่อนั้น เช่นเดียวกับทางเลือกอย่าง VPN ที่ใช้ SSL/TLS หรือโปรโตคอลใหม่กว่าอย่าง WireGuard
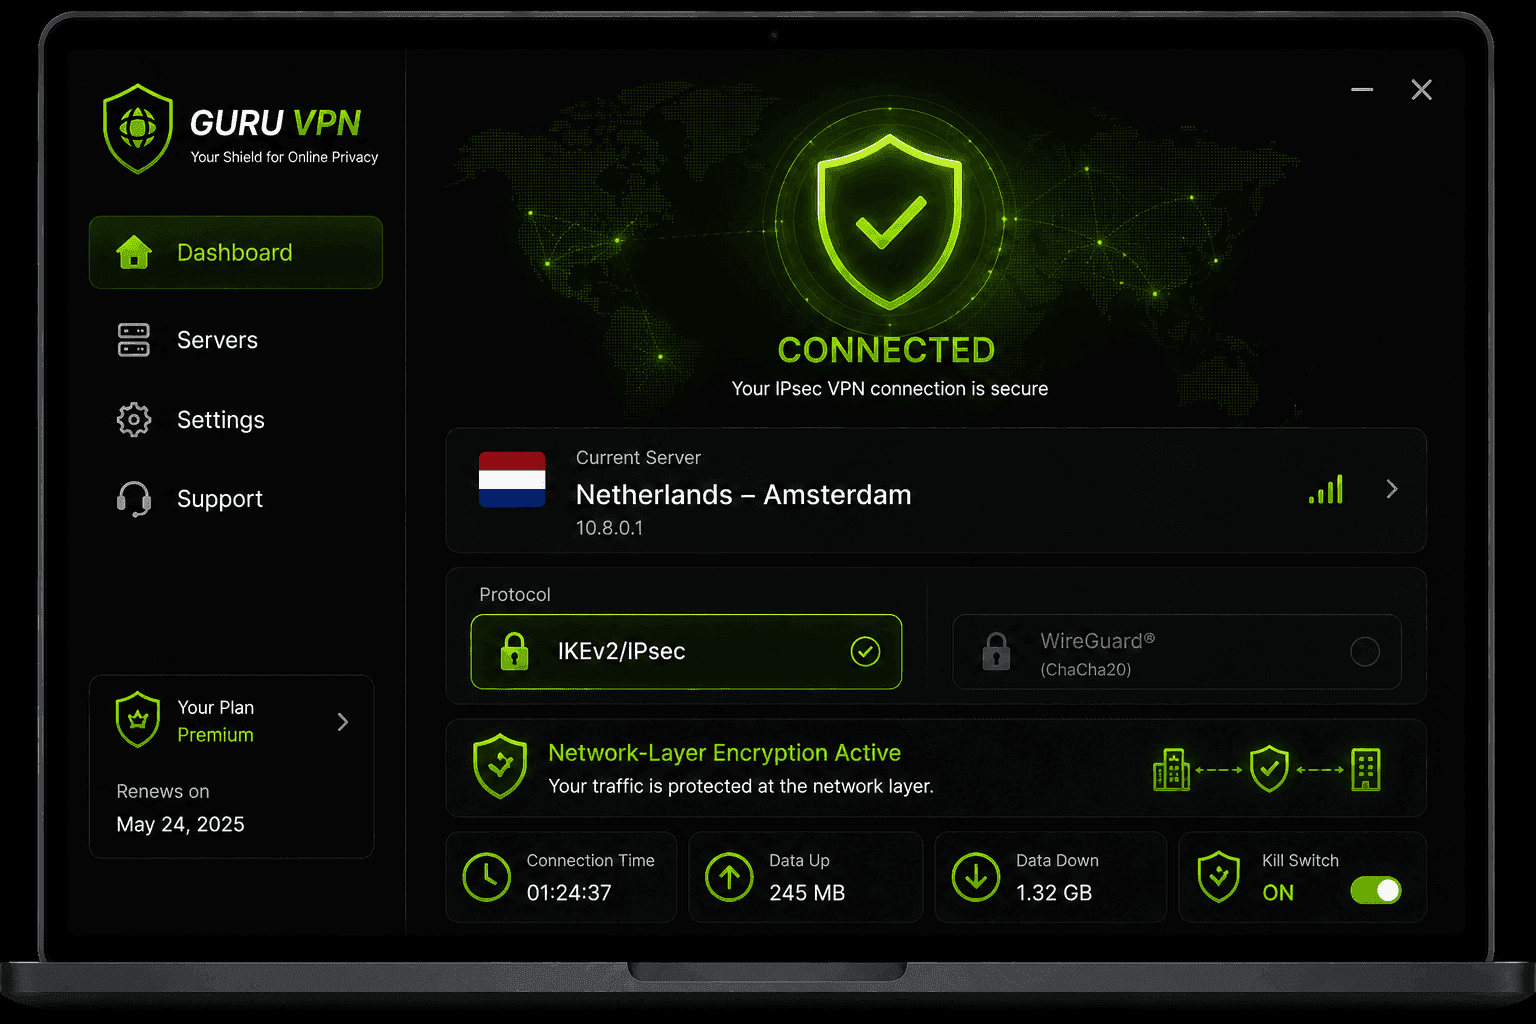
ผู้ให้บริการสมัยใหม่อย่าง Guru VPN รองรับการเชื่อมต่อที่ใช้ IPsec ควบคู่กับโปรโตคอลสมัยใหม่ที่เร็วกว่า เพื่อให้คุณเลือกแบบที่เหมาะกับอุปกรณ์และเครือข่ายของคุณได้ดีที่สุด คู่มือนี้จะอธิบายวิธีทำงานจริงของอุโมงค์ VPN IPsec การเปรียบเทียบกับ SSL VPN และกรณีที่ยังเป็นเครื่องมือที่เหมาะสมกับงาน
ประเด็นสำคัญ
- ทำความเข้าใจว่า VPN IPsec คืออะไร และ IPsec เกี่ยวข้องกับ VPN ในภาพรวมอย่างไร
- เรียนรู้วิธีสร้างอุโมงค์ VPN IPsec รวมถึงโปรโตคอล AH และ ESP กับการแลกเปลี่ยนคีย์ IKE
- ดูความแตกต่างที่แท้จริงในการเปรียบเทียบ ipsec vpn กับ ssl vpn และช่วงเวลาที่แต่ละแบบเหมาะสมกว่า
- ดูว่า VPN IPsec ต้องใช้พอร์ตใดบ้าง และเหตุใดจึงสำคัญต่อไฟร์วอลล์และ NAT
- ทำความเข้าใจไคลเอนต์ VPN IPsec การตั้งค่าแบบ site-to-site และวิธีตรวจสอบการเชื่อมต่อเหล่านี้
VPN IPsec คืออะไรในเชิงเทคนิค?
VPN IPsec ประกอบด้วยโปรโตคอลสามตัวที่ทำงานร่วมกัน โดยแต่ละตัวรับผิดชอบงานคนละส่วน:
Authentication Header (AH) ตรวจสอบว่าแพ็กเก็ตมาจากแหล่งที่อ้างจริง และไม่มีการดัดแปลงระหว่างทาง แต่ไม่ได้เข้ารหัสข้อมูลใด ๆ
Encapsulating Security Payload (ESP) ทำหน้าที่เข้ารหัสจริง โดยทำให้ส่วนข้อมูลอ่านไม่ออก (และในบางการกำหนดค่า รวมถึงส่วนหัวด้วย) สำหรับผู้ที่ดักจับข้อมูล ESP เป็นโปรโตคอลที่ถูกนำไปใช้แพร่หลายกว่ามาก โดยปกติจะใช้ร่วมกับการยืนยันความถูกต้องของตัวเอง
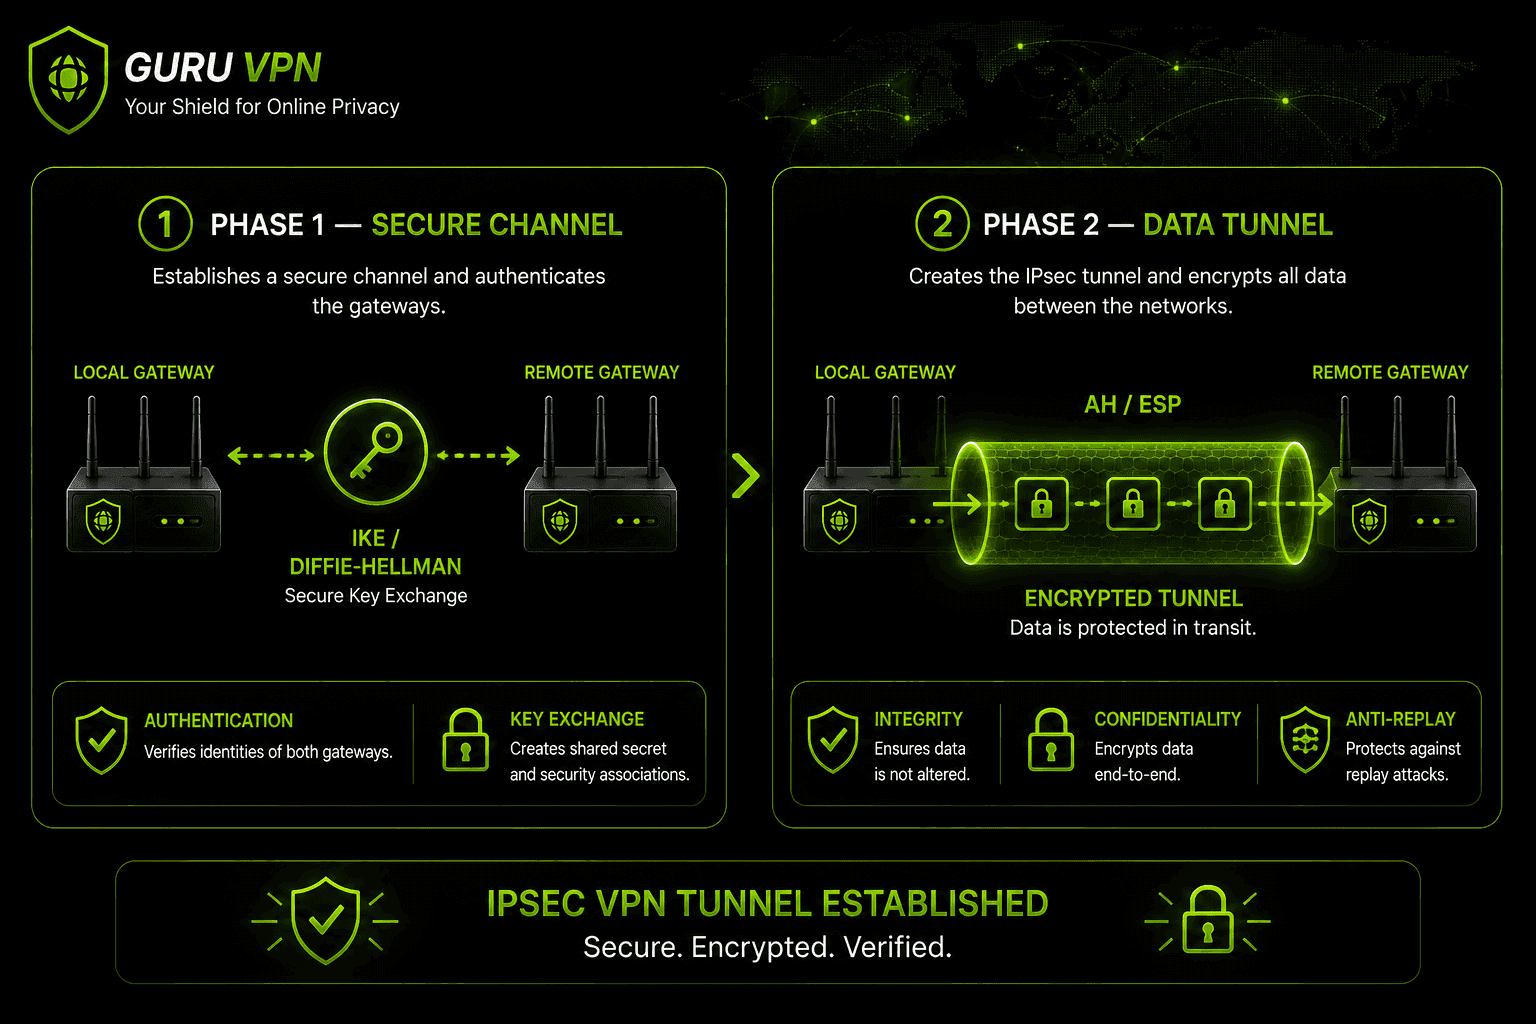
Internet Key Exchange (IKE) จัดการการเจรจาตกลงค่า: อุปกรณ์สองเครื่องใช้โปรโตคอลนี้เพื่อตกลงอัลกอริทึมการเข้ารหัส ยืนยันตัวตนซึ่งกันและกัน และสร้างคีย์ที่ใช้ร่วมกันอย่างปลอดภัย ซึ่ง AH และ ESP จะนำไปใช้ การติดตั้ง VPN IPsec สมัยใหม่ส่วนใหญ่ใช้ IKEv2 ซึ่งปรับปรุงจาก IKEv1 รุ่นแรกให้เจรจาตกลงได้เร็วขึ้นและรองรับอุปกรณ์มือถือที่เปลี่ยนเครือข่ายได้ดีขึ้น
พูดง่าย ๆ เมื่อมีคนพูดถึงการเชื่อมต่อ vpn ipsec หมายถึงการตั้งค่าที่ IKE ใช้เจรจาสร้างช่องทางที่ปลอดภัย จากนั้น AH/ESP จะปกป้องข้อมูลจริงที่ส่งผ่านช่องทางนั้น
อุโมงค์ VPN IPsec ทำงานอย่างไร?
อุโมงค์ VPN IPsec ทำงานได้สองโหมด และความแตกต่างนี้ส่งผลต่อปริมาณทราฟฟิกที่ถูกซ่อน:
โหมดอุโมงค์เข้ารหัสแพ็กเก็ต IP ต้นฉบับทั้งหมด รวมถึงส่วนหัว แล้วห่อไว้ในแพ็กเก็ตใหม่ที่มีส่วนหัวใหม่สำหรับการกำหนดเส้นทาง โหมดนี้ใช้ใน VPN แบบ site-to-site และ remote access เกือบทั้งหมด เพราะเกตเวย์หรือไคลเอนต์สามารถเข้ารหัสทราฟฟิกแทนอุปกรณ์หรือเครือข่ายทั้งชุดได้ โดยไม่ต้องให้แต่ละแอปรู้ว่ากำลังเกิดอะไรขึ้น
โหมดขนส่งปกป้องเฉพาะส่วนข้อมูล ขณะที่ข้อมูลที่อยู่เดิมยังคงไม่เปลี่ยนแปลงและอ่านได้โดยอุปกรณ์ใดก็ตามที่กำหนดเส้นทางแพ็กเก็ตระหว่างทาง โหมดนี้ใช้น้อยกว่ามากในบริบทของผู้บริโภค โดยหลักใช้สำหรับการสื่อสารโดยตรงระหว่างโฮสต์ที่ทั้งสองฝั่งเชื่อถือและมองเห็นกันอยู่แล้ว
การสร้างอุโมงค์มีสองระยะ: ระยะที่ 1 ตั้งค่าช่องทางจัดการที่ปลอดภัย: อุปกรณ์ทั้งสองเครื่องเจรจาตกลงวิธีเข้ารหัสและยืนยันตัวตน แลกเปลี่ยนคีย์ Diffie-Hellman และยืนยันตัวตนซึ่งกันและกันด้วยคีย์ที่แชร์ไว้ล่วงหน้าหรือใบรับรอง ระยะที่ 2 จากนั้นเจรจาตกลงพารามิเตอร์จริงของอุโมงค์ IPsec ได้แก่ โปรโตคอลที่จะใช้ (AH หรือ ESP) อัลกอริทึมการเข้ารหัส และระยะเวลาที่การเชื่อมต่อยังมีผล โดยทั้งหมดได้รับการปกป้องภายในช่องทางที่ระยะที่ 1 เพิ่งสร้างขึ้น
IKEv1 กับ IKEv2: มีอะไรเปลี่ยนแปลงจริงบ้าง
IKEv1 และ IKEv2 ไม่ใช่แค่หมายเลขเวอร์ชัน เพราะมาตรฐานรุ่นใหม่แก้ปัญหาในการใช้งานจริงหลายอย่างของรุ่นแรก IKEv1 ต้องแลกเปลี่ยนข้อความไปกลับมากกว่าเพื่อเจรจาระยะที่ 1 ให้เสร็จสมบูรณ์ (โหมดหลักอาจใช้ข้อความถึงเก้าข้อความ) ขณะที่ IKEv2 ลดเหลือสี่ข้อความ ทำให้ตั้งค่าอุโมงค์ได้เร็วขึ้นอย่างเห็นได้ชัด IKEv2 ยังเพิ่มการรองรับ MOBIKE ซึ่งช่วยให้อุโมงค์ทำงานต่อได้เมื่อเปลี่ยนเครือข่าย เช่น เปลี่ยนจาก Wi-Fi ไปใช้เครือข่ายมือถือ โดยไม่ต้องเจรจาตกลงใหม่ตั้งแต่ต้น ซึ่ง IKEv1 ทำได้ไม่ดีหรืออาจทำไม่ได้เลย IKEv2 ยังรองรับ EAP (Extensible Authentication Protocol) ทำให้ผสานรวมกับระบบยืนยันตัวตนขององค์กรที่มีอยู่ได้ง่ายขึ้น และมีการตรวจจับ NAT traversal ในตัวโดยไม่ต้องติดตั้งเพิ่มเติมแยกต่างหาก IKEv1 ยังพบได้ในฮาร์ดแวร์องค์กรรุ่นเก่าที่ยังไม่ได้อัปเกรด แต่ปัจจุบันการติดตั้ง VPN IPsec สมัยใหม่แทบทั้งหมด รวมถึงแอปสำหรับผู้บริโภค ตั้งค่าเริ่มต้นเป็น IKEv2
IPsec เคยถูกเจาะระบบหรือไม่?
ประวัติด้านความปลอดภัยของ IPsec ไม่ได้ไร้ที่ติ แต่ปัญหาที่เกิดขึ้นจริงมีรายละเอียดซับซ้อนกว่าคำกล่าวว่า “IPsec ใช้ไม่ได้แล้ว” เอกสารที่รั่วไหลจากช่วงปี 2013 ก่อให้เกิดข้อกังวลว่าหน่วยข่าวกรองพยายามทำให้การติดตั้ง IPsec บางแบบอ่อนแอลง หรือมุ่งเป้าไปที่การกำหนดค่ากลุ่ม Diffie-Hellman ที่อ่อนแอ โดยไม่ได้ถอดรหัสพื้นฐานของระบบ แต่ใช้ประโยชน์จากขนาดคีย์ที่เล็กและล้าสมัย หรือการตั้งค่าเริ่มต้นที่ไม่เคยผ่านการเสริมความปลอดภัย การตั้งค่าแบบใช้คีย์ที่แชร์ไว้ล่วงหน้ารุ่นเก่าซึ่งใช้คีย์ที่อ่อนแอหรือใช้ซ้ำก็เป็นจุดอ่อนที่มีบันทึกไว้เช่นกัน เพราะหากคีย์ดังกล่าวถูกเจาะ การยืนยันตัวตนช่วงแรกก็ถูกเปิดเผย ไม่ว่าการเข้ารหัสในขั้นต่อมาจะแข็งแกร่งเพียงใด ทั้งหมดนี้ไม่ได้หมายความว่าการตั้งค่า IPsec สมัยใหม่ที่กำหนดค่าอย่างเหมาะสม ซึ่งใช้ IKEv2 กลุ่ม Diffie-Hellman ที่แข็งแกร่ง และการยืนยันตัวตนด้วยใบรับรองแทนคีย์ที่แชร์ไว้ล่วงหน้าซึ่งอ่อนแอ จะไม่ปลอดภัยในปัจจุบัน เช่นเดียวกับโปรโตคอลส่วนใหญ่ ความเสี่ยงในโลกจริงขึ้นอยู่กับการเลือกการกำหนดค่าและการจัดการคีย์ ไม่ใช่การออกแบบหลักของโปรโตคอล
พอร์ต VPN IPsec: สิ่งที่ควรรู้
การตั้งค่าพอร์ต VPN IPsec เป็นเรื่องที่ควรทำความเข้าใจในทางปฏิบัติ หากต้องวิเคราะห์ปัญหาการเชื่อมต่อหรือกำหนดค่าไฟร์วอลล์ การเจรจา IKE ทำงานผ่าน พอร์ต UDP 500. เมื่ออุปกรณ์ตรวจพบว่าอยู่หลัง NAT ซึ่งพบได้บ่อยมากในเครือข่ายบ้านและสำนักงาน การเชื่อมต่อจะเปลี่ยนไปใช้โดยอัตโนมัติ พอร์ต UDP 4500 แทน โดยใช้ NAT-T (NAT Traversal) เพื่อให้ทำงานต่อได้ แม้ว่า IPsec ไม่ได้ออกแบบมาโดยคำนึงถึง NAT ตั้งแต่แรก นอกเหนือจากสองพอร์ตนี้ ESP ใช้โปรโตคอล IP 50 โดยตรง นี่จึงเป็นเหตุผลที่ไฟร์วอลล์เข้มงวดบางตัวซึ่งรองรับเฉพาะ TCP และ UDP อาจบล็อกทราฟฟิก IPsec ทั้งหมด หากไม่ได้เปิดใช้ NAT-T อย่างถูกต้อง
หากคุณกำลังตรวจสอบว่าทำไม VPN IPsec จึงเชื่อมต่อผ่านเครือข่ายใดเครือข่ายหนึ่งไม่ได้ การเช็กว่าเปิด UDP 500 และ UDP 4500 ไว้หรือไม่มักเป็นขั้นตอนแรกที่มีประโยชน์ที่สุด
ยังมีปัญหาการเชื่อมต่ออีกอย่างที่สังเกตเห็นได้ยากกว่าและควรรู้ไว้: การห่อแพ็กเก็ตต้นฉบับทั้งหมดไว้ในแพ็กเก็ตใหม่ในโหมดอุโมงค์จะเพิ่มข้อมูลส่วนเกิน ซึ่งอาจทำให้ขนาดรวมของแพ็กเก็ตเกิน Maximum Transmission Unit (MTU) ของเครือข่าย ซึ่งโดยทั่วไปอยู่ที่ 1500 bytes ในเครือข่ายส่วนใหญ่ เมื่อเกิดเช่นนั้น แพ็กเก็ตอาจถูกแบ่งเป็นชิ้นเล็ก ๆ ซึ่งเพิ่มเวลาแฝง หรือถูกทิ้งทั้งหมดหากเราเตอร์ระหว่างทางปิดการแบ่งแพ็กเก็ตไว้ นี่เป็นสาเหตุที่พบได้บ่อย แม้จะไม่ใช่เรื่องหวือหวา ของกรณีที่ VPN IPsec เชื่อมต่อสำเร็จแต่โหลดช้าหรือการเชื่อมต่อหลุด โดยเฉพาะเมื่อถ่ายโอนข้อมูลขนาดใหญ่ การลด MSS (Maximum Segment Size) ที่เกตเวย์ ซึ่งเท่ากับสั่งให้การเชื่อมต่อ TCP เจรจาใช้แพ็กเก็ตขนาดเล็กลงตั้งแต่แรก เป็นวิธีแก้มาตรฐานที่ผู้ดูแลเครือข่ายมักใช้เมื่อพบปัญหานี้
VPN IPsec กับ SSL VPN: แตกต่างกันอย่างไร?
การเปรียบเทียบ ipsec vpn กับ ssl vpn ขึ้นอยู่กับความแตกต่างหลักเพียงข้อเดียว นั่นคือแต่ละแบบทำงานในชั้นใดของเครือข่าย
IPsec ทำงานที่ชั้นเครือข่าย (OSI Layer 3) ซึ่งหมายความว่าปกป้องทราฟฟิกทั้งหมดที่ออกจากอุปกรณ์หรือเกตเวย์ ทุกแอปและทุกการเชื่อมต่อ โดยไม่ต้องรู้ว่ากำลังใช้งานอะไรอยู่ ส่วน SSL VPN ทำงานที่ชั้นแอปพลิเคชัน (OSI Layer 7) โดยทั่วไปจะรักษาความปลอดภัยให้ทราฟฟิกผ่านเบราว์เซอร์หรือไคลเอนต์เฉพาะ ทำให้ติดตั้งใช้งานได้ง่ายกว่าโดยไม่ต้องลงซอฟต์แวร์เฉพาะ แต่ครอบคลุมสิ่งต่าง ๆ ได้น้อยกว่า
| คุณสมบัติ | VPN IPsec | SSL VPN |
|---|---|---|
ชั้นเครือข่าย | ชั้นที่ 3 (เครือข่าย) | ชั้นที่ 7 (แอปพลิเคชัน) |
ขอบเขตการครอบคลุม | ทราฟฟิกทั้งหมดของอุปกรณ์/เครือข่าย | เฉพาะเบราว์เซอร์หรือแอปที่กำหนด |
ข้อกำหนดไคลเอนต์ | โดยปกติต้องใช้ไคลเอนต์เฉพาะ | มักใช้ผ่านเบราว์เซอร์ ไม่ต้องติดตั้ง |
ประสิทธิภาพ | โดยทั่วไปเร็วกว่า (ใช้ UDP) | มีข้อมูลส่วนเกินเพิ่มขึ้นเล็กน้อย (ใช้ TCP) |
เหมาะที่สุดสำหรับ | การเชื่อมต่อ site-to-site และ remote access ที่ครอบคลุมทั้งอุปกรณ์ | remote access ที่รวดเร็ว และกรณีใช้ BYOD |
เอกสารบางฉบับนำเสนอเป็นคำถาม ssl vpn กับ ipsec แทนที่จะเรียงกลับกัน แต่ข้อแลกเปลี่ยนพื้นฐานยังเหมือนเดิมไม่ว่าจะกล่าวถึงคำใดก่อน ไม่มีแบบใด “ดีกว่า” ในทุกกรณี การตัดสินใจระหว่าง ipsec กับ ssl vpn มักขึ้นอยู่กับลักษณะการใช้งาน การเชื่อมต่อ site-to-site ระหว่างสำนักงาน หรือ remote access ที่ต้องครอบคลุมทราฟฟิกทั้งอุปกรณ์ มักเหมาะกับ IPsec ส่วนการเข้าถึงผ่านเบราว์เซอร์อย่างรวดเร็วสำหรับผู้รับเหมาหรืออุปกรณ์ส่วนตัว มักเหมาะกับ SSL VPN
VPN IPsec กับ OpenVPN
SSL VPN เป็นประเภทหนึ่ง ส่วน OpenVPN เป็นโปรโตคอลเฉพาะที่ใช้กันอย่างแพร่หลายและควรนำมาเปรียบเทียบโดยตรง ในการเปรียบเทียบ ipsec vpn กับ openvpn นั้น IPsec มักได้เปรียบด้านประสิทธิภาพ เพราะทำงานผ่าน UDP โดยตรงและมักติดตั้งไว้ในฮาร์ดแวร์ของเราเตอร์และไฟร์วอลล์ จึงมีประสิทธิภาพสูงสำหรับลิงก์ site-to-site ส่วน OpenVPN ที่สร้างบน TLS โดยทั่วไปถือว่ากำหนดค่าให้ทำงานผ่านเครือข่ายที่มีข้อจำกัดได้ง่ายกว่า (สามารถทำงานผ่านพอร์ต 443 และกลมกลืนกับทราฟฟิก HTTPS ปกติ) อีกทั้งยังเป็นโอเพนซอร์สและผ่านการตรวจสอบอย่างกว้างขวาง สำหรับการใช้ VPN ทั่วไปในชีวิตประจำวัน ความแตกต่างในทางปฏิบัติน้อยกว่าที่ตารางเปรียบเทียบอาจทำให้เข้าใจ ทั้งสองแบบถือว่าปลอดภัยเมื่อมีการติดตั้งใช้งานอย่างถูกต้อง และแอปสมัยใหม่ก็ตั้งค่าเริ่มต้นเป็นตัวเลือกใหม่กว่าอย่าง WireGuard แทนทั้งสองแบบมากขึ้นเรื่อย ๆ
VPN IPsec กับ WireGuard
WireGuard เป็นโปรโตคอลหลักรายใหม่ที่สุดในการเปรียบเทียบนี้ และจัดการปัญหาในแนวทางที่แตกต่างจาก IPsec มาก IPsec เป็นชุดโปรโตคอลหลายตัว (AH, ESP, IKE) ที่มีตัวเลือกการกำหนดค่าสั่งสมมาหลายทศวรรษ ส่วน WireGuard สร้างขึ้นใหม่โดยตั้งใจให้ฐานโค้ดมีขนาดเล็กที่สุด โดยมักระบุว่ามีโค้ดน้อยกว่า 4,000 บรรทัด เมื่อเทียบกับโค้ดหลักหลายหมื่นบรรทัดในระบบ IPsec ทั่วไป ขนาดที่เล็กกว่านี้ช่วยให้ตรวจสอบหาข้อบกพร่องด้านความปลอดภัยได้ง่ายขึ้น และจากการทดสอบในโลกจริงส่วนใหญ่ยังเร็วกว่าอย่างเห็นได้ชัด โดยเฉพาะบนอุปกรณ์มือถือที่เชื่อมต่อใหม่หลังเปลี่ยนเครือข่าย
IPsec ยังได้เปรียบในด้านหนึ่ง คือเข้ากันได้อย่างกว้างขวางกับฮาร์ดแวร์องค์กรที่มีอยู่ เพราะเราเตอร์ ไฟร์วอลล์ และ VPN concentrator ที่ใช้กันมาหลายทศวรรษรองรับโปรโตคอลนี้โดยตรงโดยไม่ต้องใช้ซอฟต์แวร์เพิ่มเติม ส่วน WireGuard ต้องอาศัยการรองรับจากผู้ผลิตอย่างชัดเจนมากกว่าเพื่อให้ทำงานบนอุปกรณ์เครือข่ายเฉพาะทางได้ แม้ช่องว่างนี้กำลังลดลงอย่างรวดเร็วเมื่อผู้ผลิตฮาร์ดแวร์เพิ่มการรองรับในตัว สำหรับ VPN สำหรับผู้บริโภคสมัยใหม่ที่กำลังเลือกโปรโตคอลเริ่มต้น WireGuard กำลังเป็นตัวเลือกที่นิยมมากขึ้นในด้านความเร็วและความเรียบง่าย ขณะที่ IPsec ยังคงเป็นตัวเลือกที่ระมัดระวังกว่าสำหรับการติดตั้ง site-to-site รุ่นเก่าที่ยังพึ่งพาโปรโตคอลนี้อยู่
ไคลเอนต์ VPN IPsec: Site-to-site กับ Remote Access
โดยทั่วไปไคลเอนต์ VPN IPsec มีการตั้งค่าอยู่สองแบบ: การตั้งค่าแบบ site-to-site เชื่อมต่อเครือข่ายสองแห่งเข้าด้วยกัน เช่น สำนักงานใหญ่ของบริษัทกับสำนักงานสาขา โดยให้ IPsec ทำงานระหว่างอุปกรณ์เกตเวย์ จึงไม่ต้องติดตั้งซอฟต์แวร์ไคลเอนต์ในเครื่องของผู้ใช้ปลายทางแต่ละคน การตั้งค่าแบบเข้าถึงระยะไกลคือรูปแบบที่ผู้ใช้ส่วนบุคคลส่วนใหญ่ใช้งาน โดยติดตั้งแอปไคลเอนต์ VPN IPsec เฉพาะบนแล็ปท็อปหรือโทรศัพท์ เพื่อยืนยันตัวตนอุปกรณ์และสร้างอุโมงค์ของตัวเองกลับไปยังเครือข่ายส่วนกลางหรือเซิร์ฟเวอร์ VPN
ไคลเอนต์ VPN IPsec รุ่นเก่าขึ้นชื่อว่าตั้งค่าได้ยุ่งยาก ต้องป้อนที่อยู่เซิร์ฟเวอร์ คีย์ที่แชร์ไว้ล่วงหน้า และพารามิเตอร์ IKE ด้วยตนเอง การติดตั้งใช้งานสมัยใหม่ รวมถึงแอปสำหรับผู้บริโภคอย่าง Guru VPN จะจัดการการกำหนดค่าเหล่านี้โดยอัตโนมัติ ดังนั้นการเลือก IPsec (หรือ IKEv2/IPsec ซึ่งเป็นการจับคู่ที่พบได้ทั่วไป) มักทำได้เพียงสลับโปรโตคอล แทนที่จะต้องตั้งค่าด้วยตนเอง
ในฝั่งองค์กร ไคลเอนต์ VPN IPsec ที่ใช้งานแพร่หลาย ได้แก่ strongSwan (โอเพนซอร์ส พบได้บ่อยบน Linux และเริ่มรวมไว้ในเฟิร์มแวร์เราเตอร์โดยตรงมากขึ้น), Cisco AnyConnect (ปัจจุบันตั้งค่าเริ่มต้นเป็น SSL/TLS ในการติดตั้งใช้งานหลายแบบ แต่ยังรองรับ IPsec/IKEv2) และไคลเอนต์ IPsec/IKEv2 ที่มีมาใน Windows, macOS, iOS และ Android โดยตรง ตัวเลือกสุดท้ายนี้ควรรู้ไว้เป็นพิเศษ เพราะเป็นเหตุผลที่ VPN IPsec สำหรับองค์กรจำนวนมากไม่ต้องติดตั้งอะไรเลย เพียงป้อนรายละเอียดเซิร์ฟเวอร์ในการตั้งค่า VPN ที่มีอยู่ในระบบปฏิบัติการ
การตรวจสอบและจัดการ VPN IPsec
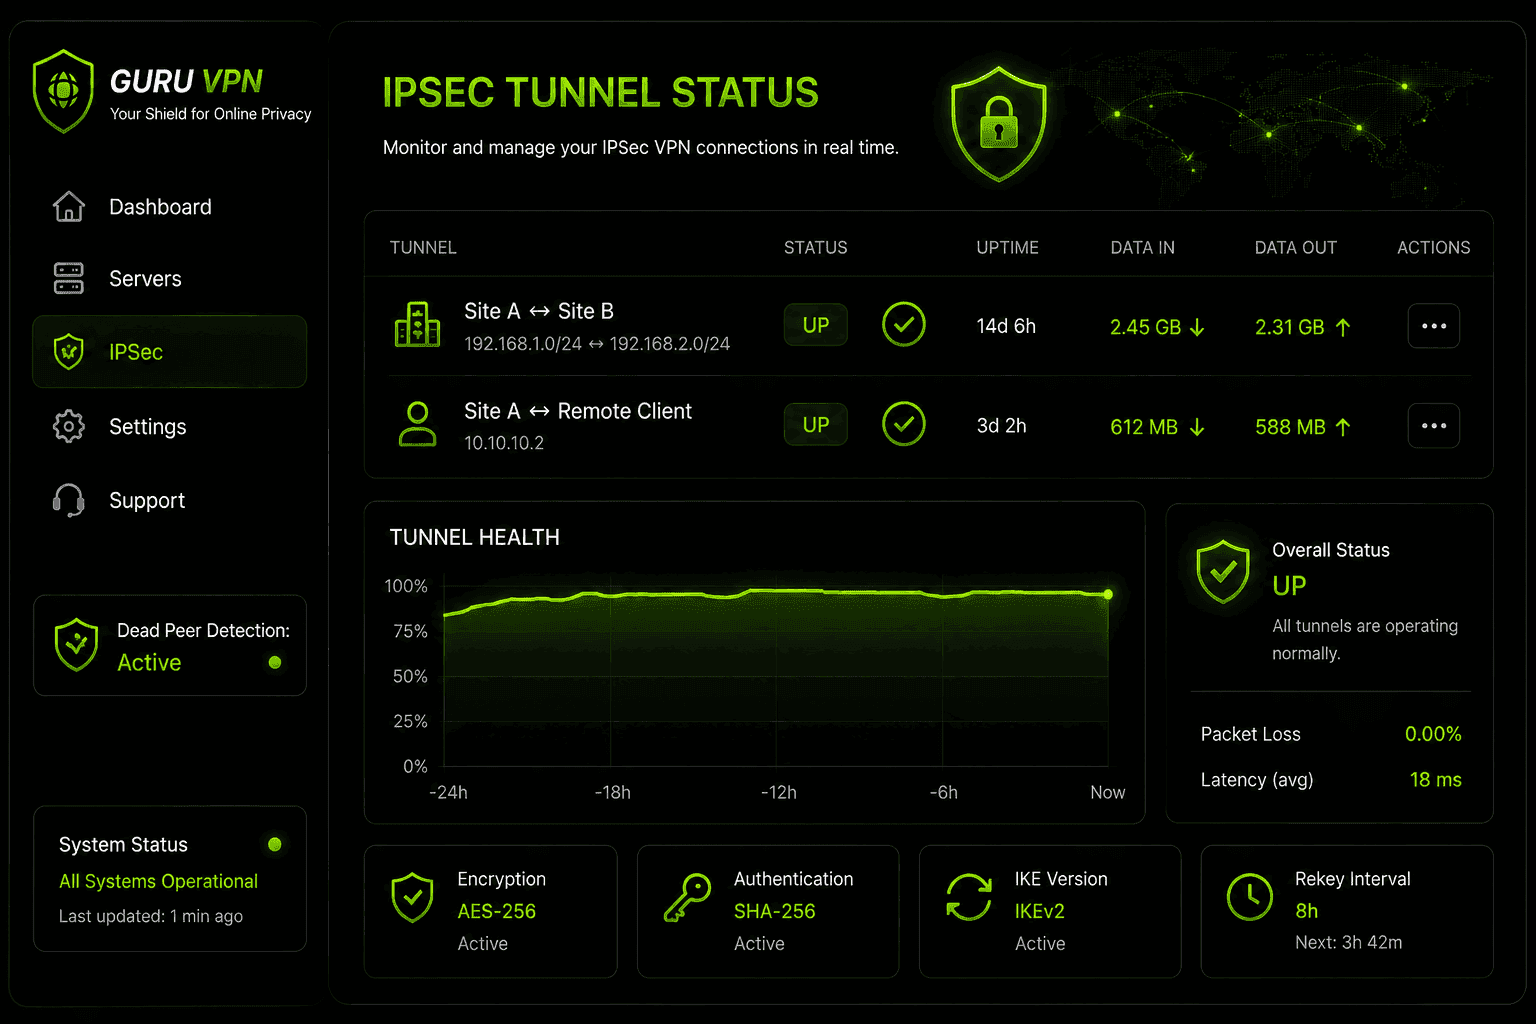
สำหรับการใช้งานที่มากกว่าการเชื่อมต่อส่วนบุคคลเพียงรายการเดียว การตรวจสอบ VPN IPsec เป็นงานปฏิบัติการที่ต้องทำอย่างต่อเนื่อง ไม่ใช่ขั้นตอนตั้งค่าครั้งเดียว ทีมเครือข่ายมักตรวจสอบสถานะอุโมงค์ (ทำงาน/ไม่ทำงาน) เหตุการณ์เปลี่ยนคีย์เมื่อ Security Association ของระยะที่ 1 และระยะที่ 2 หมดอายุและต่ออายุใหม่ รวมถึงความล้มเหลวของ Dead Peer Detection (DPD) ซึ่งแจ้งเตือนเมื่ออุโมงค์ยังได้รับการกำหนดค่าอยู่ในทางเทคนิค แต่ไม่ได้ส่งทราฟฟิกจริงอีกต่อไป แดชบอร์ดส่วนกลางซึ่งพบได้ทั่วไปในแพลตฟอร์ม VPN IPsec สำหรับธุรกิจจะเพิ่มการบันทึกข้อมูล การแจ้งเตือน และบางครั้งรวมถึงการยืนยันตัวตนหลายปัจจัยกับการกรอง DNS ไว้เหนือโปรโตคอลพื้นฐาน เนื่องจาก IPsec เองไม่มีชั้นการมองเห็นการทำงานในตัว
เหตุใดจึงเลือก Guru VPN สำหรับ IPsec และอื่น ๆ
ผู้ให้บริการบางรายไม่ได้เปิดให้เลือกโปรโตคอลได้อย่างแท้จริง แต่ Guru VPN รองรับการเชื่อมต่อที่ใช้ IPsec (ผ่าน IKEv2/IPsec) ควบคู่กับตัวเลือกสมัยใหม่อย่าง WireGuard คุณจึงไม่ถูกจำกัดอยู่กับแนวทางเดียว ไม่ว่าจะใช้อุปกรณ์หรือเครือข่ายใด
| คุณสมบัติ | ประโยชน์ |
|---|---|
รองรับ IKEv2/IPsec | การเข้ารหัสระดับเครือข่ายที่แข็งแกร่งเมื่อคุณต้องการ |
ตัวเลือก WireGuard® | ประสิทธิภาพที่เร็วขึ้นสำหรับการใช้งานในชีวิตประจำวัน |
NAT traversal อัตโนมัติ | เชื่อมต่อได้อย่างเสถียร แม้อยู่หลังเราเตอร์ที่มีข้อจำกัด |
นโยบายไม่เก็บบันทึกการใช้งานอย่างเคร่งครัด | ความเป็นส่วนตัวไม่ว่าคุณจะเลือกโปรโตคอลใด |
แอปที่รองรับหลายแพลตฟอร์ม | ตั้งค่าได้สอดคล้องกันทั้งบนคอมพิวเตอร์และมือถือ |
หากคุณกำลังตัดสินใจเลือกระหว่างโปรโตคอล ควรเปรียบเทียบ แพ็กเกจ Guru VPN ในปัจจุบันและ ตำแหน่งเซิร์ฟเวอร์ที่มีให้บริการ — โปรโตคอลที่เหมาะสมเมื่อใช้ร่วมกับเซิร์ฟเวอร์ใกล้ตัวที่ได้รับการดูแลอย่างดี ส่งผลต่อประสิทธิภาพในโลกจริงมากกว่าข้อมูลจำเพาะข้อใดข้อหนึ่งเพียงอย่างเดียว
คำถามที่พบบ่อย
เป็น VPN ที่สร้างขึ้นโดยใช้ชุดโปรโตคอล IPsec โดยใช้ IKE สำหรับแลกเปลี่ยนคีย์ และ AH/ESP สำหรับยืนยันตัวตนและเข้ารหัสทราฟฟิก ซึ่งช่วยรักษาความปลอดภัยของข้อมูลในระดับเครือข่าย แทนที่จะทำงานภายในแอปหรือเบราว์เซอร์เพียงตัวเดียว
หมายถึงเครือข่ายส่วนตัวเสมือนที่ใช้กรอบการทำงานของ IPsec เพื่อสร้างอุโมงค์ที่เข้ารหัส แทนการใช้โปรโตคอลที่อิงกับ SSL/TLS หรือโปรโตคอลใหม่กว่าอย่าง WireGuard
โดยทั่วไป IPsec เหมาะกับการเชื่อมต่อแบบ site-to-site และ remote access ที่ต้องครอบคลุมทราฟฟิกของอุปกรณ์ทั้งเครื่อง ส่วน SSL VPN เหมาะกับการเข้าถึงผ่านเบราว์เซอร์อย่างรวดเร็ว ในกรณีที่การติดตั้งไคลเอนต์เฉพาะไม่สะดวก
เป็น VPN ที่ใช้ชุดโปรโตคอล IPsec เพื่อรักษาความปลอดภัยของทราฟฟิกในระดับเครือข่าย ลองนึกว่าเป็นชั้นความปลอดภัยที่ทำงานเงียบ ๆ อยู่เบื้องหลังการเชื่อมต่อ แทนที่จะเป็นสิ่งที่คุณต้องโต้ตอบด้วยโดยตรง
SSL VPN มักช่วยให้พนักงานเชื่อมต่อได้เร็วขึ้นโดยต้องตั้งค่าด้านไอทีน้อยกว่า เพราะทำงานผ่านเบราว์เซอร์ได้ โดยทั่วไป IPsec ให้ประสิทธิภาพดีกว่าและครอบคลุมมากกว่าทราฟฟิกในเบราว์เซอร์ แต่ต้องติดตั้งไคลเอนต์
ใช้พอร์ต UDP 500 สำหรับการเจรจา IKE ในช่วงเริ่มต้น และพอร์ต UDP 4500 เมื่อตรวจพบ NAT ส่วนทราฟฟิก ESP ใช้โปรโตคอล IP 50 โดยตรง
สำหรับ remote access ต้องใช้ ไคลเอนต์จะยืนยันตัวตนอุปกรณ์ของคุณและสร้างอุโมงค์ ส่วน VPN IPsec แบบ site-to-site ทำงานระหว่างอุปกรณ์เกตเวย์ จึงไม่ต้องใช้ซอฟต์แวร์ไคลเอนต์ในคอมพิวเตอร์แต่ละเครื่อง
ทั้งสองแบบถือว่าปลอดภัยเมื่อมีการติดตั้งใช้งานอย่างถูกต้อง IPsec มักได้เปรียบด้านประสิทธิภาพบนฮาร์ดแวร์ที่รองรับ ส่วน OpenVPN มักทำงานผ่านเครือข่ายที่มีข้อจำกัดได้ง่ายกว่า และมีข้อดีจากการเป็นโอเพนซอร์ส
รองรับผ่าน IKEv2/IPsec ควบคู่กับทางเลือกสมัยใหม่อย่าง WireGuard คุณจึงเลือกแบบที่เหมาะกับสถานการณ์ของคุณได้
สรุป: โปรโตคอลที่ควรเข้าใจ แม้คุณจะไม่เคยตั้งค่าก็ตาม
ปัจจุบันคนส่วนใหญ่ไม่จำเป็นต้องตั้งค่า VPN IPsec ด้วยตนเองอีกต่อไป แต่การเข้าใจสิ่งที่เกิดขึ้นเบื้องหลัง ไม่ว่าจะเป็นการเข้ารหัส AH/ESP การจับมือ IKE และความแตกต่างระหว่างโหมดอุโมงค์กับโหมดขนส่ง จะช่วยให้ตัดสินใจได้ง่ายขึ้นว่าเมื่อใดควรใช้โปรโตคอลนี้ และเมื่อใดโปรโตคอลที่เบากว่าและเร็วกว่าจะทำงานได้ดีพอกัน สำหรับการเชื่อมต่อแบบ site-to-site และ remote access ที่ครอบคลุมทั้งอุปกรณ์ IPsec ยังคงเป็นมาตรฐานระดับเครือข่ายที่ผ่านการพิสูจน์แล้ว สำหรับการใช้งานส่วนตัวทั่วไป การเลือกใช้มักขึ้นอยู่กับโปรโตคอลที่แอป VPN ของคุณตั้งค่าเริ่มต้นไว้ ตราบใดที่มีการติดตั้งใช้งานอย่างถูกต้อง


