EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

O que é uma VPN IPsec? Como funciona, IPsec vs. VPN SSL e quando usar

 Principais pontos

- Entenda o que é uma VPN IPsec e como o IPsec se relaciona com as VPNs de forma geral.
- Saiba como um túnel VPN IPsec é criado, incluindo os protocolos AH e ESP e a troca de chaves IKE.
- Veja as diferenças reais na comparação entre VPN IPsec e VPN SSL e quando cada uma faz mais sentido.
- Descubra de quais portas uma VPN IPsec precisa e por que isso importa para firewalls e NAT.
- Entenda melhor os clientes VPN IPsec, as configurações site a site e como essas conexões são monitoradas.
IPsec é um daqueles termos que aparecem constantemente na documentação de redes e nas configurações de roteadores, mas raramente são explicados em linguagem simples. Se você já se perguntou o que é uma VPN IPsec ao configurar uma conexão corporativa ou comparar protocolos de VPN, a resposta curta é: IPsec não é um serviço de VPN por si só — é um conjunto de protocolos que as VPNs usam para criptografar e autenticar o tráfego na camada de rede, operando por baixo do app ou cliente que você realmente usa.
Essa distinção — IPsec vs. VPN — é mais importante do que parece. VPN é o conceito mais amplo de uma conexão privada e criptografada por uma rede pública. IPsec é uma forma específica e amplamente usada de criar essa conexão, ao lado de alternativas como VPNs baseadas em SSL/TLS ou protocolos mais recentes, como o WireGuard.
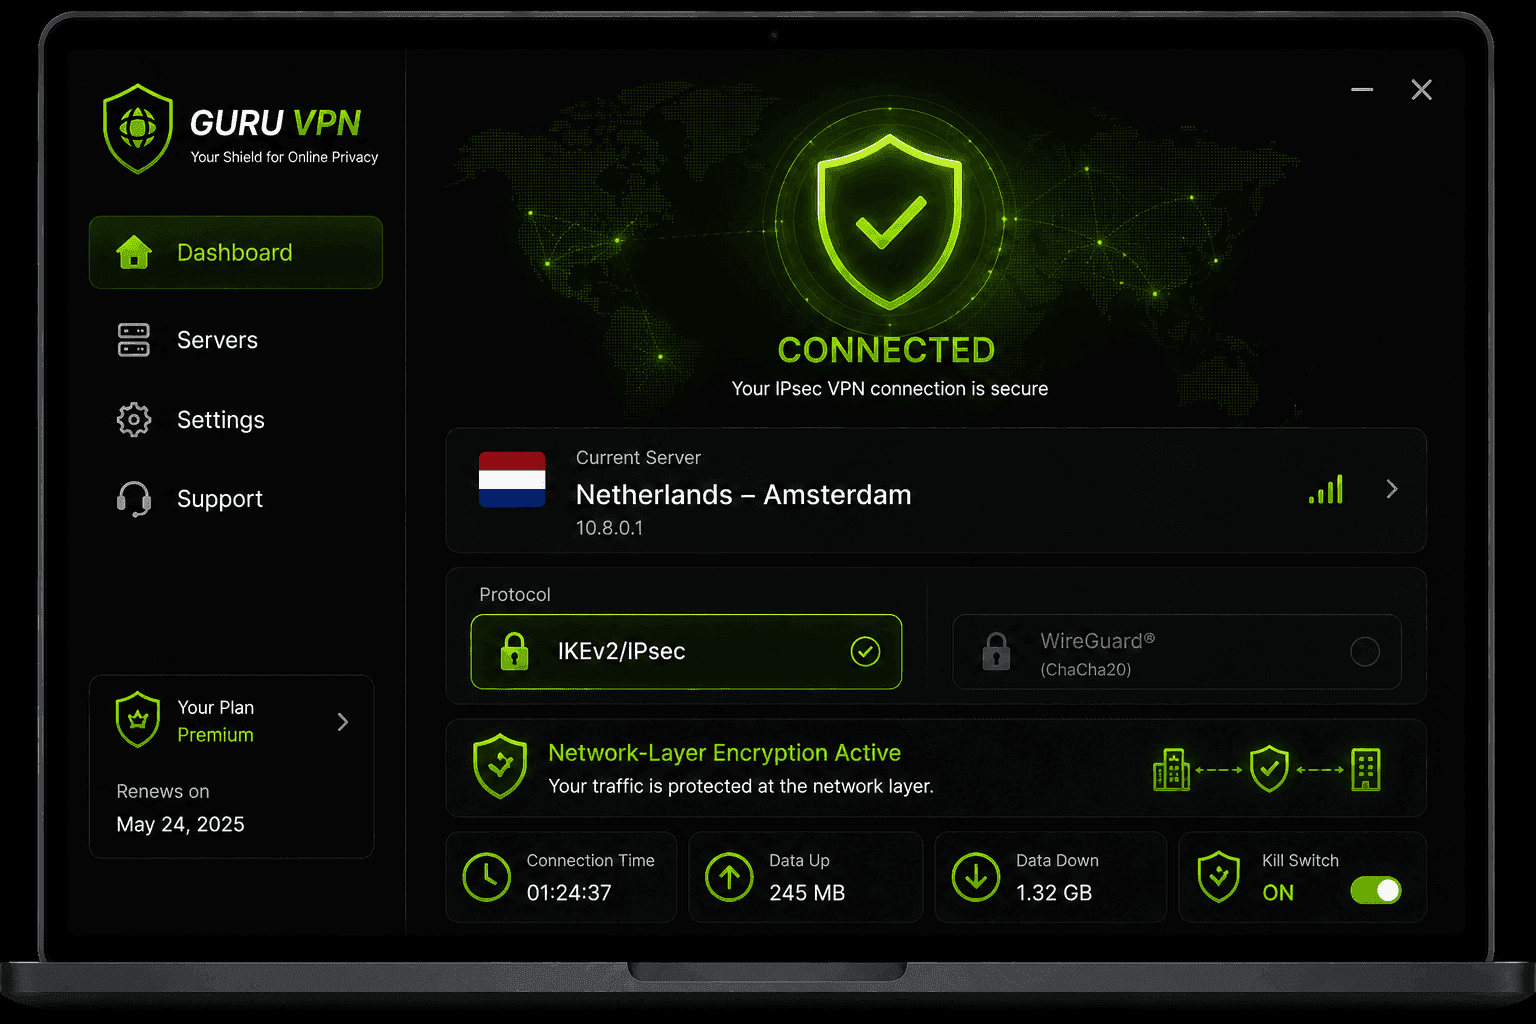
Provedores modernos como Guru VPN oferecem suporte a conexões baseadas em IPsec e a protocolos modernos mais rápidos, para que você possa escolher o que funciona melhor com seu dispositivo e sua rede. Este guia explica como funciona um túnel VPN IPsec, como ele se compara à VPN SSL e quando ainda é a ferramenta certa para o trabalho.
Principais conclusões
- Entenda o que é uma VPN IPsec e como o IPsec se relaciona com as VPNs de forma geral.
- Saiba como um túnel VPN IPsec é criado, incluindo os protocolos AH e ESP e a troca de chaves IKE.
- Veja as diferenças reais na comparação entre VPN IPsec e VPN SSL e quando cada uma faz mais sentido.
- Descubra de quais portas uma VPN IPsec precisa e por que isso importa para firewalls e NAT.
- Entenda melhor os clientes VPN IPsec, as configurações site a site e como essas conexões são monitoradas.
O que é uma VPN IPsec, tecnicamente?
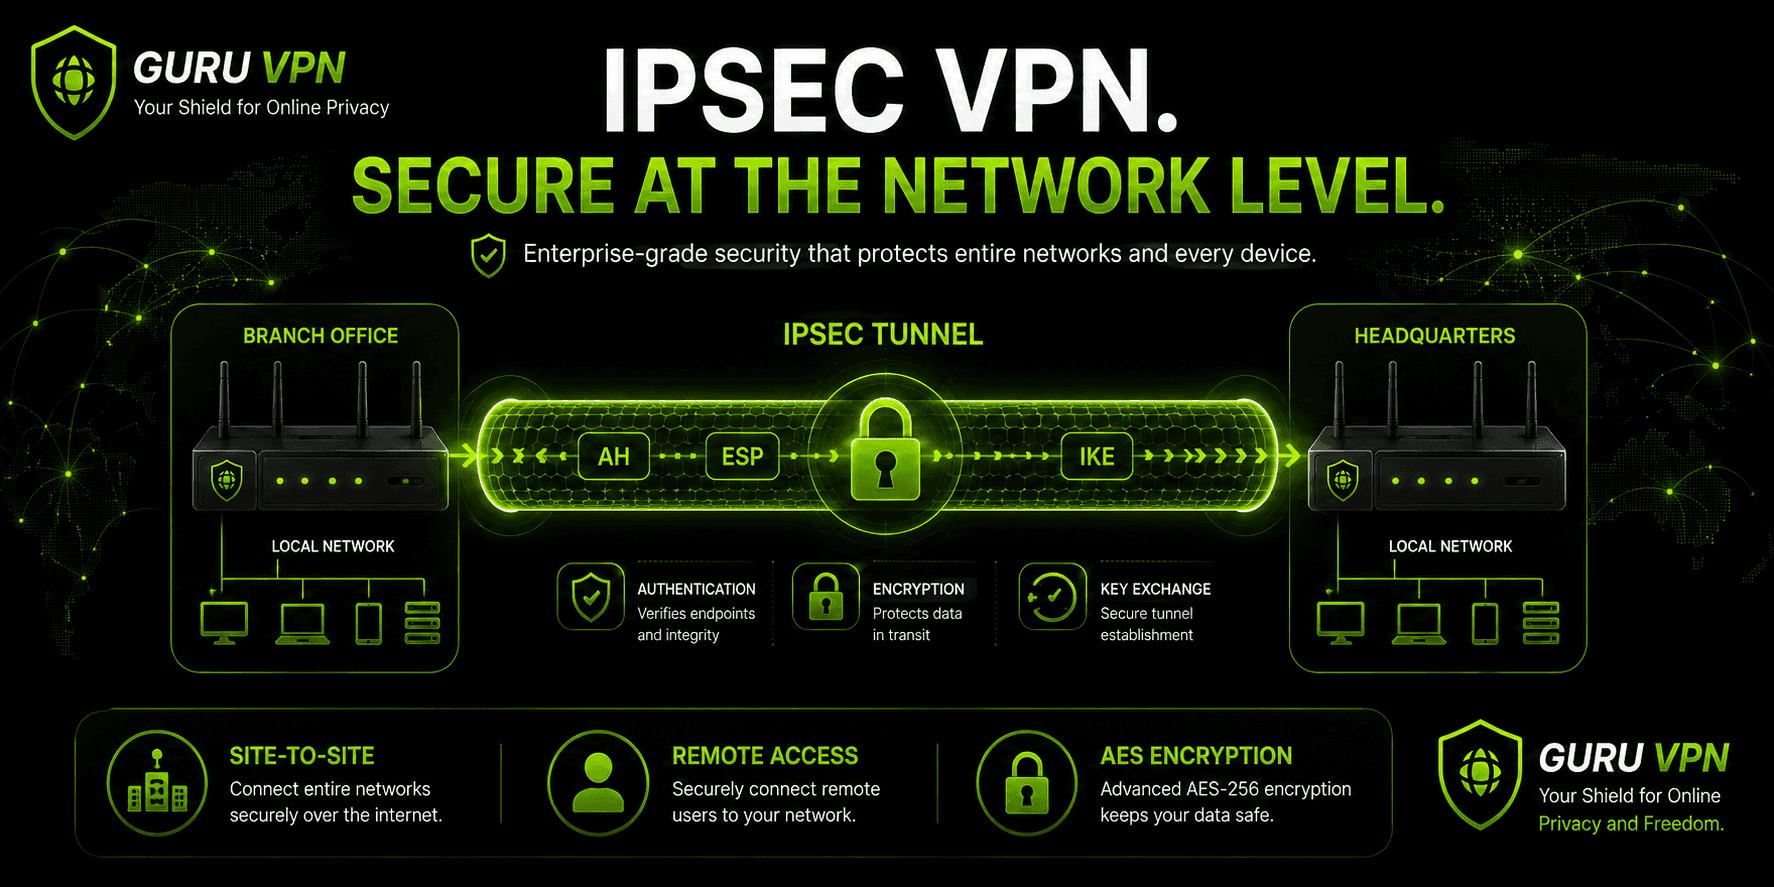
Uma VPN IPsec é formada por três protocolos que trabalham em conjunto, cada um responsável por uma parte diferente:
Authentication Header (AH) verifica se um pacote realmente veio da origem que afirma tê-lo enviado e se não foi adulterado durante o percurso — mas não criptografa nada.
Encapsulating Security Payload (ESP) faz a criptografia propriamente dita, embaralhando a carga útil (e, em algumas configurações, também o cabeçalho) para que fique ilegível para qualquer pessoa que a intercepte. De longe, o ESP é o mais usado dos dois, geralmente com autenticação própria.
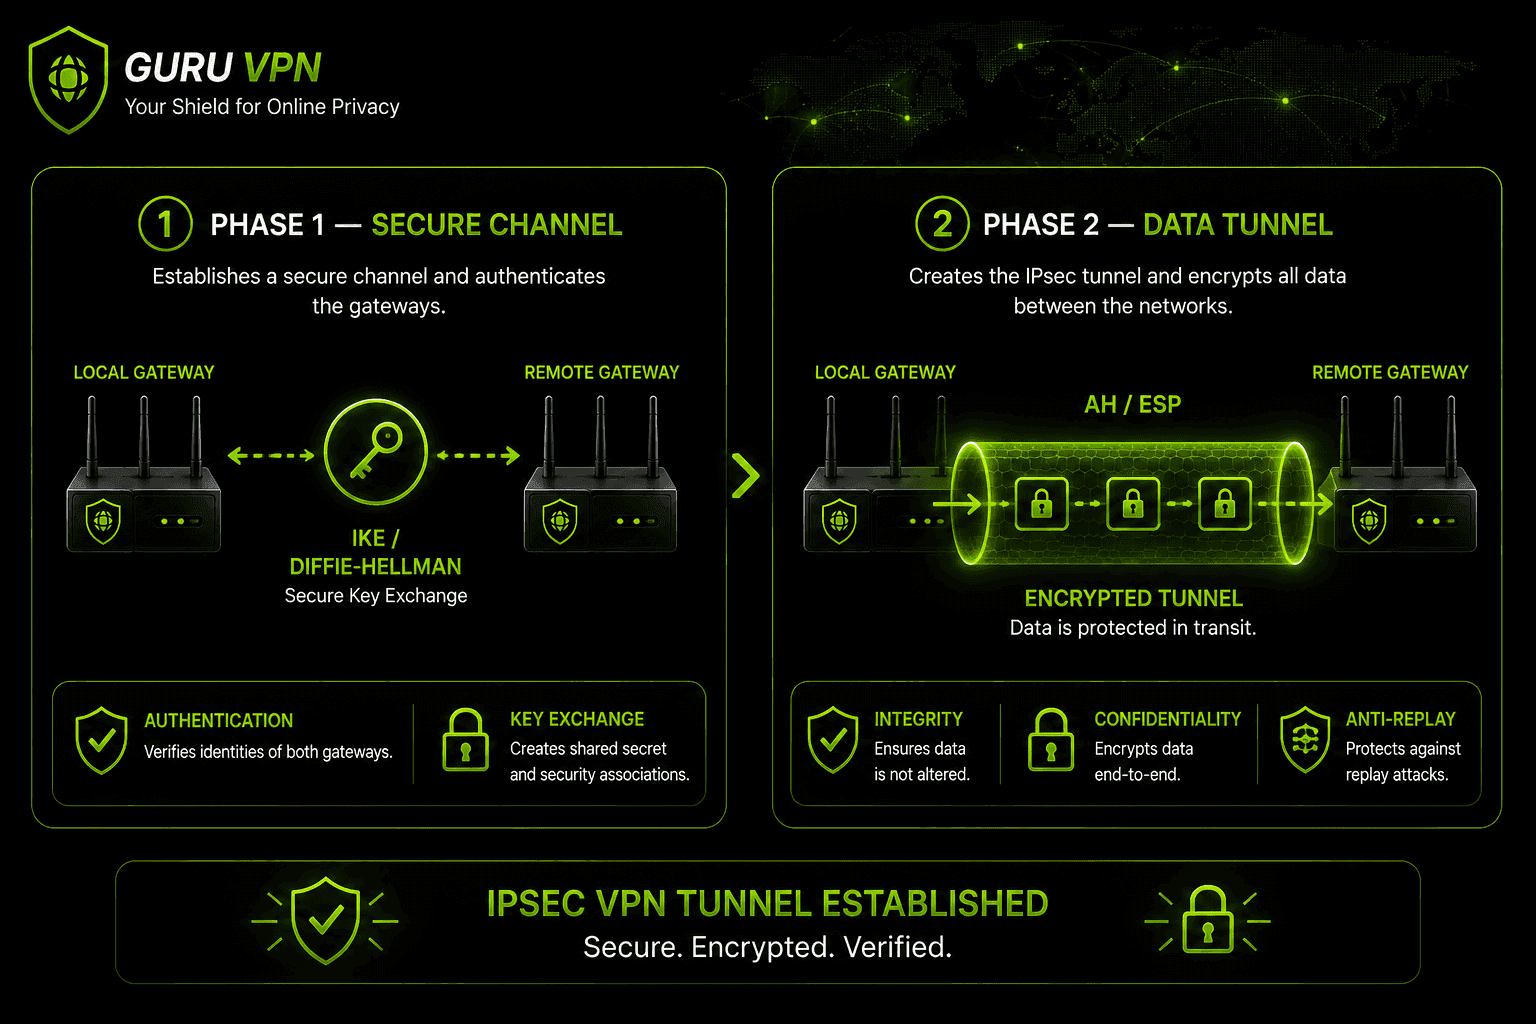
Internet Key Exchange (IKE) cuida da negociação: dois dispositivos o usam para acordar os algoritmos de criptografia, autenticar um ao outro e estabelecer com segurança as chaves compartilhadas que AH e ESP usarão. A maioria das implementações modernas de VPN IPsec usa IKEv2, que aprimorou o IKEv1 original com negociações mais rápidas e melhor suporte a dispositivos móveis que trocam de rede.
Em termos simples, quando as pessoas falam de uma conexão VPN IPsec, estão descrevendo uma configuração em que o IKE negocia o canal seguro e, em seguida, AH/ESP protegem os dados que trafegam por ele.
Como funciona um túnel VPN IPsec?
Um túnel VPN IPsec pode operar em um de dois modos, e a diferença determina quanto do seu tráfego realmente fica oculto:
Modo túnel criptografa o pacote IP original inteiro — inclusive o cabeçalho — e o envolve em um novo pacote com um cabeçalho novo para o roteamento. Esse é o modo usado em quase todas as VPNs site a site e de acesso remoto, pois permite que um gateway ou cliente criptografe o tráfego em nome de um dispositivo inteiro ou de uma rede inteira, sem que cada aplicativo precise saber que isso está acontecendo.
Modo transporte protege apenas a carga útil, enquanto as informações de endereçamento originais permanecem intactas e legíveis para tudo que roteia o pacote ao longo do caminho. É muito menos usado em contextos de consumo, principalmente em comunicações diretas entre hosts, nas quais ambas as extremidades já são confiáveis e visíveis uma para a outra.
O estabelecimento do túnel ocorre em duas fases. Fase 1 estabelece um canal seguro de gerenciamento: os dois dispositivos negociam métodos de criptografia e autenticação, realizam uma troca de chaves Diffie-Hellman e autenticam um ao outro usando uma chave pré-compartilhada ou um certificado. Fase 2 negocia os parâmetros efetivos do túnel IPsec — qual protocolo (AH ou ESP), qual algoritmo de criptografia e por quanto tempo a conexão permanece válida — tudo protegido dentro do canal que a Fase 1 acabou de criar.
IKEv1 vs. IKEv2: o que mudou na prática?
IKEv1 e IKEv2 não são apenas números de versão: o padrão mais recente corrigiu vários problemas práticos do original. O IKEv1 exige mais trocas de mensagens para concluir a negociação da Fase 1 (até nove mensagens no modo principal), enquanto o IKEv2 reduz esse número a quatro, tornando a configuração do túnel perceptivelmente mais rápida. O IKEv2 também adicionou suporte a MOBIKE, que permite que um túnel sobreviva a uma mudança de rede — como a troca de Wi-Fi para rede celular — sem precisar renegociar tudo do zero, algo que o IKEv1 faz mal ou nem consegue fazer. O IKEv2 também oferece suporte a EAP (Extensible Authentication Protocol), facilitando a integração com sistemas corporativos de autenticação existentes, e inclui detecção de travessia de NAT integrada, em vez de exigir que ela seja adicionada separadamente. O IKEv1 ainda aparece em equipamentos corporativos antigos que não foram atualizados, mas hoje quase todas as implementações modernas de VPN IPsec — inclusive em apps de consumo — usam o IKEv2 por padrão.
O IPsec já foi comprometido?
O histórico de segurança do IPsec não é impecável, embora os problemas reais sejam mais complexos do que “o IPsec está quebrado”. Documentos vazados por volta de 2013 levantaram preocupações de que agências de inteligência tivessem trabalhado para enfraquecer determinadas implementações de IPsec ou mirar configurações fracas de grupos Diffie-Hellman — não quebrando a criptografia subjacente, mas explorando tamanhos de chave pequenos e desatualizados ou configurações padrão que nunca foram reforçadas. Configurações antigas com chaves pré-compartilhadas fracas ou reutilizadas também foram um ponto fraco documentado, já que o comprometimento de uma chave pré-compartilhada expõe a autenticação inicial, independentemente da força da criptografia usada depois. Nada disso significa que uma implementação moderna de IPsec configurada corretamente — com IKEv2, grupos Diffie-Hellman fortes e autenticação baseada em certificados em vez de chaves pré-compartilhadas fracas — seja insegura hoje. Como acontece com a maioria dos protocolos, o risco no mundo real está nas escolhas de configuração e no gerenciamento de chaves, não no projeto central do protocolo.
Portas da VPN IPsec: o que você precisa saber
Entender a configuração das portas de uma VPN IPsec é algo bastante prático se você precisar solucionar problemas de conexão ou configurar um firewall. A negociação IKE ocorre pela porta UDP 500. Quando um dispositivo detecta que está atrás de NAT — algo extremamente comum em redes domésticas e de escritório —, a conexão passa automaticamente para a porta UDP 4500 e usa NAT-T (NAT Traversal) para continuar funcionando, embora o IPsec não tenha sido originalmente projetado levando o NAT em consideração. Além dessas duas portas, o próprio ESP usa diretamente o protocolo IP 50. Por isso, alguns firewalls restritivos que entendem apenas TCP e UDP podem acabar bloqueando completamente o tráfego IPsec, a menos que o NAT-T esteja ativado corretamente.
Se você estiver tentando descobrir por que uma VPN IPsec não se conecta em determinada rede, verificar se as portas UDP 500 e UDP 4500 estão abertas costuma ser o primeiro passo e o mais útil.
Há outro problema de conectividade menos óbvio que vale conhecer: envolver um pacote original inteiro em outro pacote no modo túnel adiciona sobrecarga, que pode fazer o tamanho total do pacote ultrapassar a Unidade Máxima de Transmissão da rede (MTU) — normalmente 1500 bytes na maioria das redes. Quando isso acontece, os pacotes são fragmentados em partes menores, o que aumenta a latência, ou são descartados por completo se algum roteador no caminho estiver com a fragmentação desativada. Essa é uma causa comum, embora pouco comentada, de uma VPN IPsec que se conecta com sucesso, mas depois apresenta carregamento lento ou quedas de conexão especificamente em transferências maiores. Reduzir o MSS (Maximum Segment Size) no gateway — basicamente, instruir as conexões TCP a negociar pacotes menores desde o início — é a solução padrão adotada pelos administradores de rede quando isso ocorre.
VPN IPsec vs. VPN SSL: qual é a diferença?
A comparação entre VPN IPsec e VPN SSL se resume a uma distinção fundamental: em qual camada da rede cada uma opera.
O IPsec opera na camada de rede (Camada 3 do OSI), o que significa que protege todo o tráfego que sai de um dispositivo ou gateway — cada app, cada conexão — sem precisar saber o que está sendo executado. Já a VPN SSL opera na camada de aplicação (Camada 7 do OSI), normalmente protegendo o tráfego por meio de um navegador ou cliente específico. Isso facilita a implantação sem instalar software dedicado, mas limita o escopo do que ela efetivamente cobre.
| Recurso | VPN IPsec | VPN SSL |
|---|---|---|
Camada de rede | Camada 3 (Rede) | Camada 7 (Aplicação) |
Cobertura | Todo o tráfego do dispositivo/rede | Apenas navegador ou app específico |
Requisito de cliente | Geralmente requer um cliente dedicado | Muitas vezes funciona pelo navegador, sem instalação |
Desempenho | Geralmente mais rápida (baseada em UDP) | Um pouco mais de sobrecarga (baseada em TCP) |
Ideal para | Conexões site a site, acesso remoto que abrange todo o tráfego do dispositivo | Acesso remoto rápido, cenários BYOD |
Alguns materiais apresentam a questão como VPN SSL vs. IPsec, em vez da ordem inversa, mas as compensações subjacentes continuam as mesmas, independentemente de qual termo aparece primeiro. Nenhuma das opções é universalmente “melhor”: a decisão entre IPsec e VPN SSL geralmente depende do caso de uso. Conexões site a site entre escritórios ou acesso remoto que precisa abranger todo o tráfego de um dispositivo favorecem o IPsec. O acesso rápido pelo navegador para prestadores de serviço ou dispositivos pessoais favorece a VPN SSL.
VPN IPsec vs. OpenVPN
Enquanto VPN SSL é mais uma categoria, OpenVPN é um protocolo específico e amplamente usado que vale comparar diretamente. Em uma comparação entre VPN IPsec e OpenVPN, o IPsec tende a ter vantagem de desempenho, pois opera nativamente sobre UDP e costuma ser implementado em hardware de roteadores e firewalls, o que o torna muito eficiente para conexões site a site. O OpenVPN, baseado em TLS, costuma ser considerado mais fácil de configurar em redes restritivas (pode operar pela porta 443, misturando-se ao tráfego HTTPS normal) e se beneficia do fato de ser de código aberto e amplamente auditado. Para a maioria dos usos cotidianos de VPN por consumidores, a diferença prática é menor do que sugerem as tabelas comparativas: ambos são considerados seguros quando implementados corretamente, e os apps modernos usam cada vez mais opções recentes, como WireGuard, por padrão em vez de qualquer um dos dois.
VPN IPsec vs. WireGuard
WireGuard é o participante mais recente dessa comparação entre os principais protocolos e aborda o problema de uma forma bem diferente do IPsec. Enquanto o IPsec é um conjunto de vários protocolos (AH, ESP, IKE), com décadas de opções de configuração acumuladas, o WireGuard foi criado do zero com uma base de código deliberadamente mínima — muitas vezes estimada em menos de 4,000 linhas de código, em comparação com as dezenas de milhares que compõem uma implementação típica de IPsec. Essa base menor facilita a auditoria em busca de falhas de segurança e, na maioria dos testes no mundo real, oferece velocidade perceptivelmente maior, principalmente em dispositivos móveis que se reconectam após uma mudança de rede.
O IPsec ainda leva vantagem em uma área: ampla compatibilidade com o hardware corporativo existente, já que décadas de roteadores, firewalls e concentradores de VPN já oferecem suporte nativo a ele, sem software adicional. Já o WireGuard precisa de suporte mais explícito dos fornecedores para funcionar em equipamentos de rede especializados, embora essa diferença esteja diminuindo rapidamente à medida que os fabricantes de hardware adicionam suporte nativo. Para uma VPN moderna de consumo que esteja escolhendo um protocolo padrão, o WireGuard é cada vez mais a opção escolhida por sua velocidade e simplicidade, enquanto o IPsec continua sendo a opção mais conservadora para implementações site a site antigas que já dependem dele.
Clientes VPN IPsec: site a site vs. acesso remoto
Um cliente VPN IPsec geralmente se encaixa em uma de duas configurações. Configurações site a site conectam duas redes — por exemplo, a sede de uma empresa e uma filial — por meio do IPsec operando entre dispositivos de gateway, sem que seja necessário instalar software cliente nas máquinas dos usuários finais. Configurações de acesso remoto são aquelas com as quais a maioria dos usuários individuais interage: um app cliente VPN IPsec dedicado, instalado em um laptop ou celular, autentica o dispositivo e estabelece seu próprio túnel de volta para uma rede central ou servidor VPN.
Os clientes VPN IPsec antigos tinham fama de ser complicados de configurar — era preciso inserir manualmente os endereços dos servidores, as chaves pré-compartilhadas e os parâmetros IKE. Implementações modernas, inclusive apps para consumidores como o Guru VPN, fazem essa configuração automaticamente. Assim, escolher IPsec (ou IKEv2/IPsec, sua combinação mais comum) geralmente exige apenas alternar o protocolo, em vez de realizar uma configuração manual.
No ambiente corporativo, alguns dos clientes VPN IPsec mais usados incluem strongSwan (de código aberto, comum no Linux e cada vez mais incluído diretamente no firmware de roteadores), Cisco AnyConnect (que hoje usa SSL/TLS por padrão em muitas implementações, mas mantém o suporte a IPsec/IKEv2) e os clientes nativos IPsec/IKEv2 integrados ao Windows, macOS, iOS e Android. Vale conhecer especificamente essa última opção: é por isso que muitas VPNs IPsec corporativas não exigem a instalação de nada; basta inserir os dados do servidor nas próprias configurações de VPN do sistema operacional.
Monitoramento e gerenciamento de uma VPN IPsec
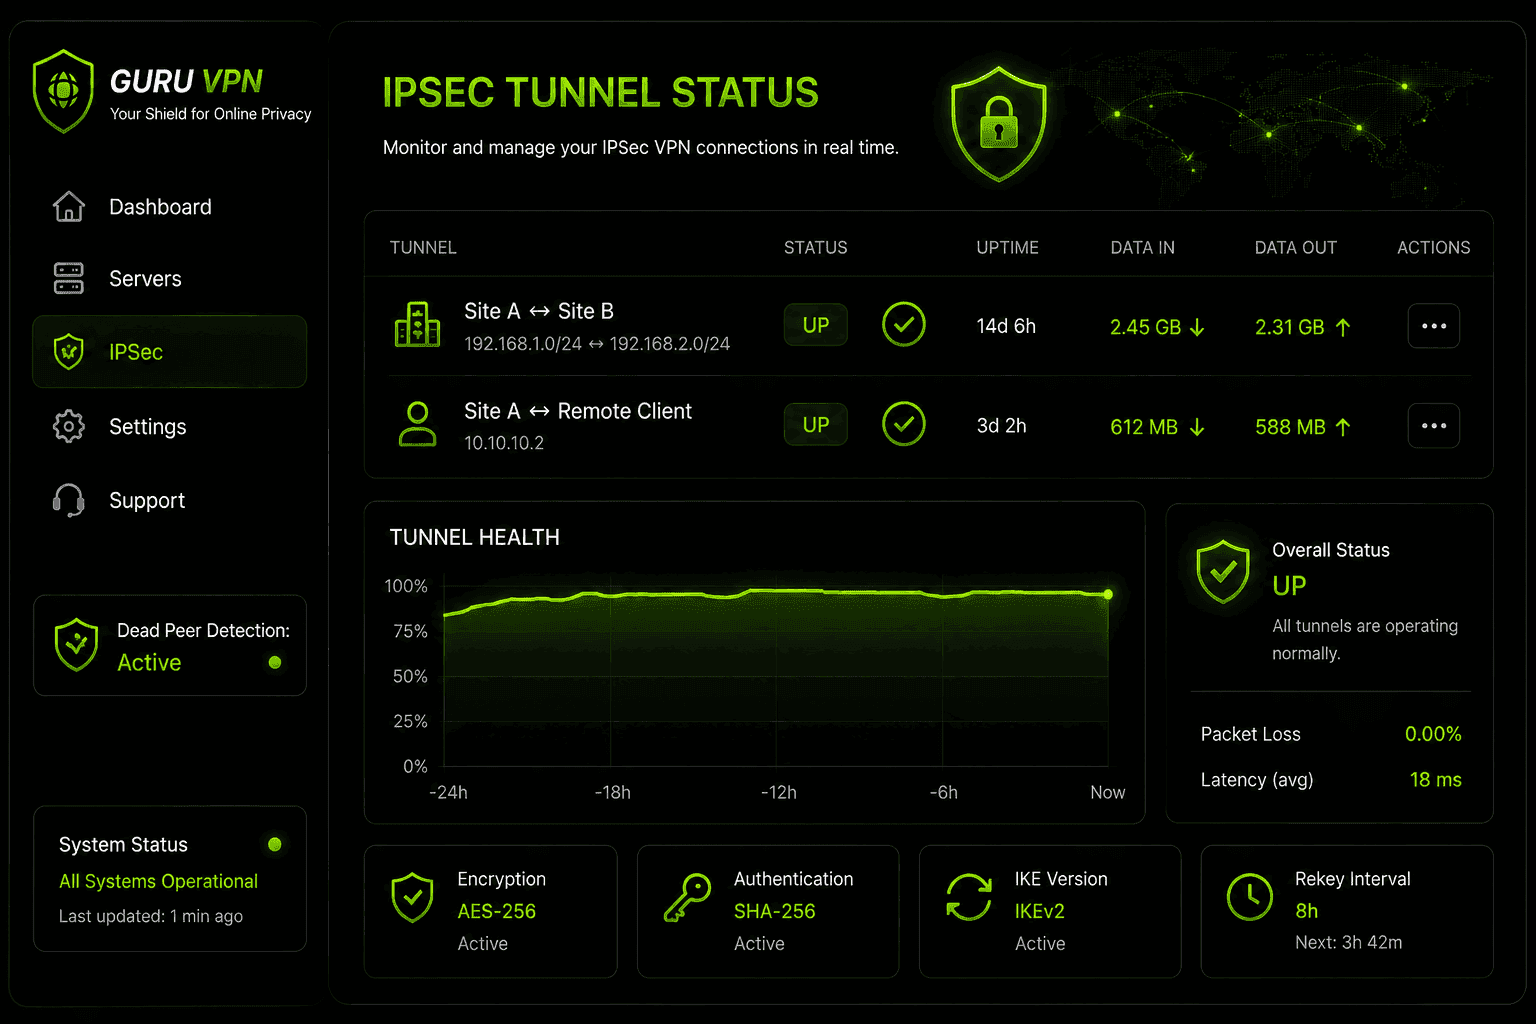
Para qualquer uso além de uma única conexão pessoal, o monitoramento de uma VPN IPsec se torna uma tarefa operacional contínua, em vez de uma etapa de configuração feita uma só vez. As equipes de rede geralmente acompanham o status do túnel (ativo/inativo), os eventos de renovação de chaves quando as associações de segurança das Fases 1 e 2 expiram e são renovadas, e as falhas de Detecção de Peer Inativo (DPD), que indicam um túnel que ainda está tecnicamente configurado, mas já não está transmitindo tráfego de fato. Painéis centralizados — comuns em plataformas de VPN IPsec voltadas a empresas — adicionam registros, alertas e, às vezes, autenticação multifator e filtragem de DNS ao protocolo básico, já que o próprio IPsec não tem uma camada de visibilidade integrada.
Por que escolher Guru VPN para IPsec e muito mais
Nem todo provedor oferece uma escolha real de protocolo, mas o Guru VPN oferece suporte a conexões baseadas em IPsec (via IKEv2/IPsec) e a opções modernas, como WireGuard, para que você não fique preso a uma única abordagem, independentemente do dispositivo ou da rede.
| Recurso | Benefício |
|---|---|
Suporte a IKEv2/IPsec | Criptografia forte na camada de rede quando você precisar |
Opção WireGuard® | Mais velocidade no uso cotidiano |
Travessia de NAT automática | Conexão confiável mesmo atrás de roteadores restritivos |
Política rigorosa de não manter registros | Privacidade independentemente do protocolo escolhido |
Apps multiplataforma | Configuração consistente em computadores e dispositivos móveis |
Se você está decidindo entre protocolos, vale comparar a seleção atual de planos Guru VPN e os locais de servidor disponíveis — para o desempenho no mundo real, o protocolo certo combinado com um servidor próximo e bem gerenciado é mais importante do que qualquer especificação isolada.
Perguntas frequentes
É uma VPN construída com o conjunto de protocolos IPsec — IKE para a troca de chaves e AH/ESP para autenticar e criptografar o tráfego — que protege os dados na camada de rede, em vez de dentro de um único app ou navegador.
É uma rede virtual privada que depende da estrutura IPsec para criar seu túnel criptografado, em vez de usar protocolos baseados em SSL/TLS ou opções mais recentes, como WireGuard.
A VPN IPsec geralmente é adequada para conexões site a site e acesso remoto que precisa abranger o tráfego de um dispositivo inteiro. A VPN SSL é indicada para acesso rápido pelo navegador, quando não é prático instalar um cliente dedicado.
É uma VPN que usa o conjunto de protocolos IPsec para proteger o tráfego na camada de rede — pense nela como uma camada de segurança que opera discretamente por baixo da conexão, em vez de algo com que você interage diretamente.
A VPN SSL costuma conectar os funcionários mais rapidamente e exigir menos configuração de TI, já que pode funcionar pelo navegador. A VPN IPsec geralmente oferece melhor desempenho e abrange mais do que apenas o tráfego do navegador, mas exige a instalação de um cliente.
A porta UDP 500 para a negociação IKE inicial e a porta UDP 4500 quando o NAT é detectado. O tráfego ESP usa diretamente o protocolo IP 50.
Para acesso remoto, sim: um cliente autentica seu dispositivo e estabelece o túnel. Já as VPNs IPsec site a site operam entre dispositivos de gateway, sem necessidade de software cliente nos computadores individuais.
Ambas são consideradas seguras quando implementadas corretamente. O IPsec costuma ter vantagem de desempenho em hardware compatível; o OpenVPN tende a atravessar redes restritivas com mais facilidade e se beneficia do fato de ser de código aberto.
Sim, por meio de IKEv2/IPsec, além de alternativas modernas, como WireGuard, para que você possa escolher a que melhor se adapta à sua situação.
Conclusão: um protocolo que vale a pena entender, mesmo que você nunca o configure
Hoje, a maioria das pessoas não precisa configurar manualmente uma VPN IPsec, mas entender o que acontece por baixo — a criptografia AH/ESP, o handshake IKE e a distinção entre os modos túnel e transporte — facilita muito avaliar quando ela é a ferramenta certa e quando um protocolo mais leve e rápido resolve o problema tão bem quanto ela. Para conexões site a site e acesso remoto que abrange todo o tráfego do dispositivo, o IPsec continua sendo um padrão comprovado na camada de rede. No uso pessoal cotidiano, a escolha depende cada vez mais do protocolo padrão do app de VPN, desde que ele seja implementado corretamente.