
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Apa Itu VPN IPsec? Cara Kerjanya, IPsec vs. SSL VPN, dan Kapan Menggunakannya

 Poin-poin utama

- Pahami apa sebenarnya VPN IPsec dan bagaimana IPsec berkaitan dengan VPN secara lebih luas.
- Pelajari cara membangun tunnel VPN IPsec — termasuk protokol AH dan ESP serta pertukaran kunci IKE.
- Lihat perbedaan nyata dalam perbandingan ipsec vpn vs ssl vpn, serta kapan masing-masing lebih sesuai.
- Ketahui port yang dibutuhkan VPN IPsec dan alasan hal itu penting bagi firewall dan NAT.
- Pahami klien VPN IPsec, konfigurasi site-to-site, dan cara koneksi ini dipantau.
IPsec adalah salah satu istilah yang sering muncul dalam dokumentasi jaringan dan pengaturan router, tetapi jarang dijelaskan dengan bahasa sederhana. Jika Anda pernah bertanya apa itu VPN IPsec saat menyiapkan koneksi perusahaan atau membandingkan protokol VPN, jawaban singkatnya adalah: IPsec bukanlah layanan VPN itu sendiri — melainkan rangkaian protokol yang digunakan VPN untuk mengenkripsi dan mengautentikasi lalu lintas di tingkat jaringan, bekerja di balik aplikasi atau klien yang Anda gunakan.
Perbedaan — ipsec vs vpn — ini lebih penting daripada kesannya. VPN adalah konsep yang lebih luas, yaitu koneksi privat dan terenkripsi melalui jaringan publik. IPsec adalah salah satu cara spesifik yang banyak digunakan untuk membangun koneksi tersebut, selain alternatif seperti VPN berbasis SSL/TLS atau protokol yang lebih baru seperti WireGuard.
Penyedia modern seperti Guru VPN mendukung koneksi berbasis IPsec bersama protokol modern yang lebih cepat, sehingga Anda dapat memilih yang paling sesuai dengan perangkat dan jaringan Anda. Panduan ini menguraikan cara kerja tunnel VPN IPsec, perbandingannya dengan SSL VPN, dan kapan protokol ini masih menjadi pilihan yang tepat.
Ringkasan Utama
- Pahami apa sebenarnya VPN IPsec dan bagaimana IPsec berkaitan dengan VPN secara lebih luas.
- Pelajari cara membangun tunnel VPN IPsec — termasuk protokol AH dan ESP serta pertukaran kunci IKE.
- Lihat perbedaan nyata dalam perbandingan ipsec vpn vs ssl vpn, serta kapan masing-masing lebih sesuai.
- Ketahui port yang dibutuhkan VPN IPsec dan alasan hal itu penting bagi firewall dan NAT.
- Pahami klien VPN IPsec, konfigurasi site-to-site, dan cara koneksi ini dipantau.
Apa Itu VPN IPsec Secara Teknis?
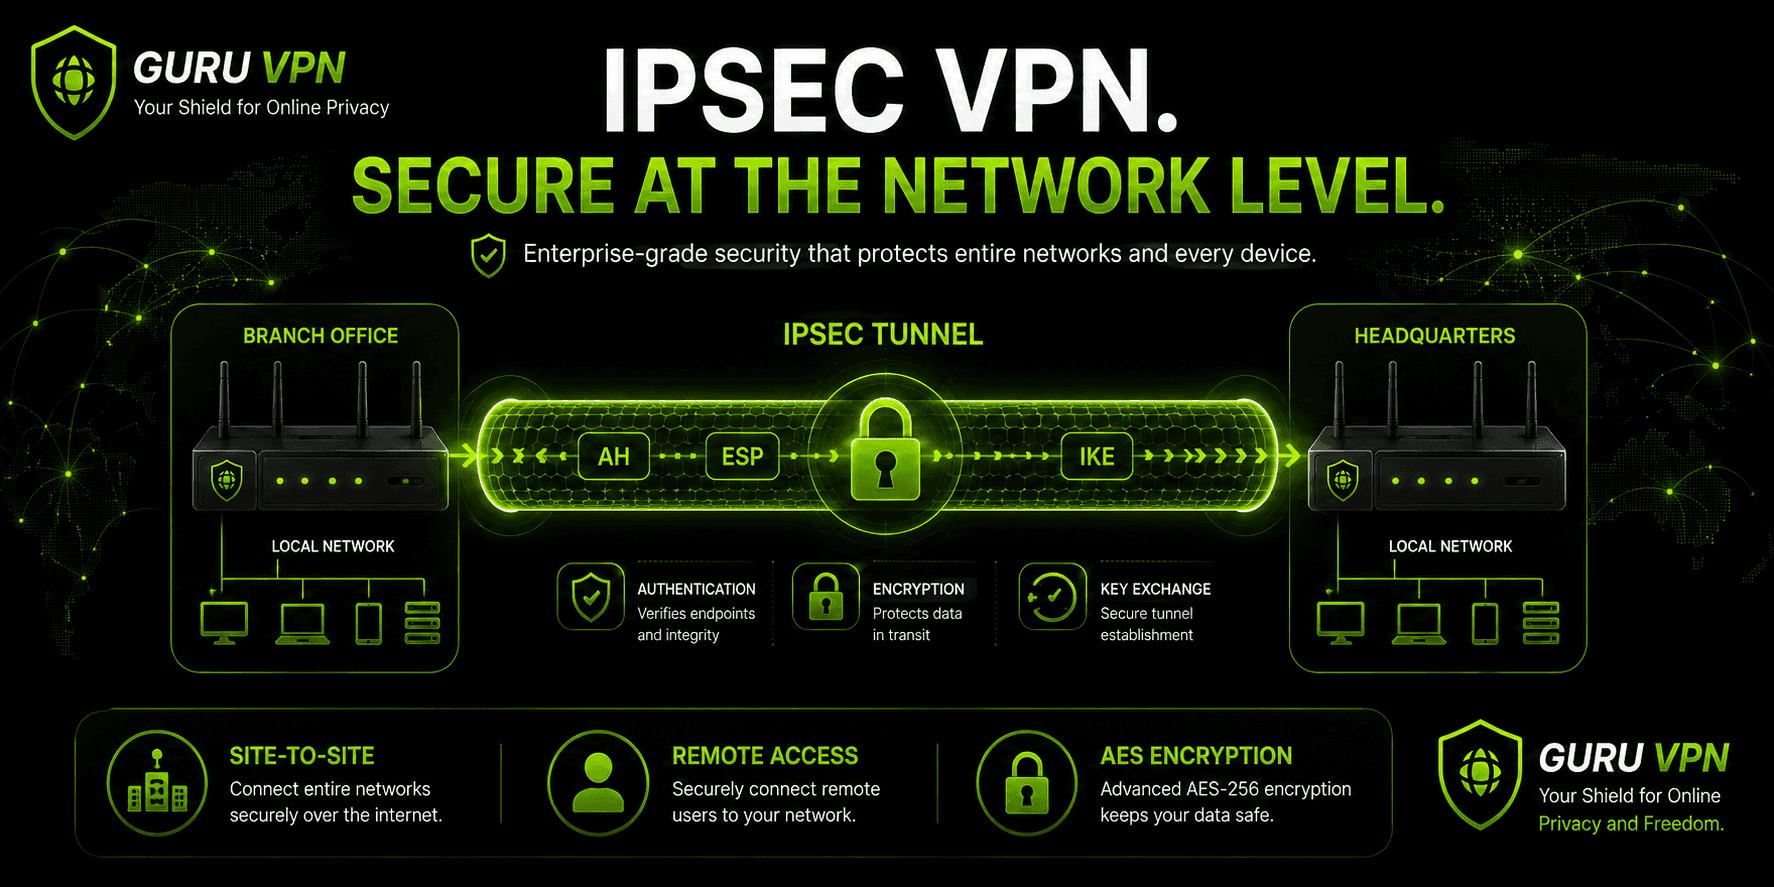
VPN IPsec dibangun dari tiga protokol yang bekerja sama, masing-masing menangani bagian tugas yang berbeda:
Authentication Header (AH) memverifikasi bahwa sebuah paket benar-benar berasal dari sumber yang diklaim dan tidak diubah selama transit — tetapi tidak mengenkripsi apa pun.
Encapsulating Security Payload (ESP) melakukan enkripsi sebenarnya dengan mengacak payload (dan, pada beberapa konfigurasi, header juga) agar tidak dapat dibaca oleh siapa pun yang menyadapnya. ESP jauh lebih umum digunakan daripada AH, biasanya disertai autentikasinya sendiri.
Internet Key Exchange (IKE) menangani negosiasi: dua perangkat menggunakannya untuk menyepakati algoritma enkripsi, mengautentikasi satu sama lain, dan menetapkan kunci bersama dengan aman yang akan digunakan AH dan ESP. Sebagian besar penerapan VPN IPsec modern menggunakan IKEv2, yang menyempurnakan IKEv1 asli dengan negosiasi lebih cepat dan penanganan perangkat seluler yang berpindah jaringan secara lebih baik.
Sederhananya, ketika orang membicarakan koneksi vpn ipsec, yang dimaksud adalah konfigurasi saat IKE menegosiasikan saluran aman, lalu AH/ESP melindungi data yang mengalir melaluinya.
Bagaimana Cara Kerja Tunnel VPN IPsec?
Tunnel VPN IPsec dapat beroperasi dalam salah satu dari dua mode, dan perbedaannya menentukan seberapa banyak lalu lintas Anda yang benar-benar tersembunyi:
Mode tunnel mengenkripsi seluruh paket IP asli — termasuk header-nya — lalu membungkusnya di dalam paket baru dengan header baru untuk perutean. Mode ini digunakan di hampir semua VPN site-to-site dan akses jarak jauh karena memungkinkan gateway atau klien mengenkripsi lalu lintas untuk seluruh perangkat atau jaringan tanpa setiap aplikasi perlu mengetahui proses tersebut.
Mode transport hanya melindungi payload itu sendiri, sementara informasi alamat asli tetap utuh dan dapat dibaca oleh apa pun yang merutekan paket tersebut. Mode ini jauh lebih jarang digunakan dalam konteks konsumen, terutama untuk komunikasi langsung antarhost ketika kedua ujungnya sudah saling dipercaya dan terlihat satu sama lain.
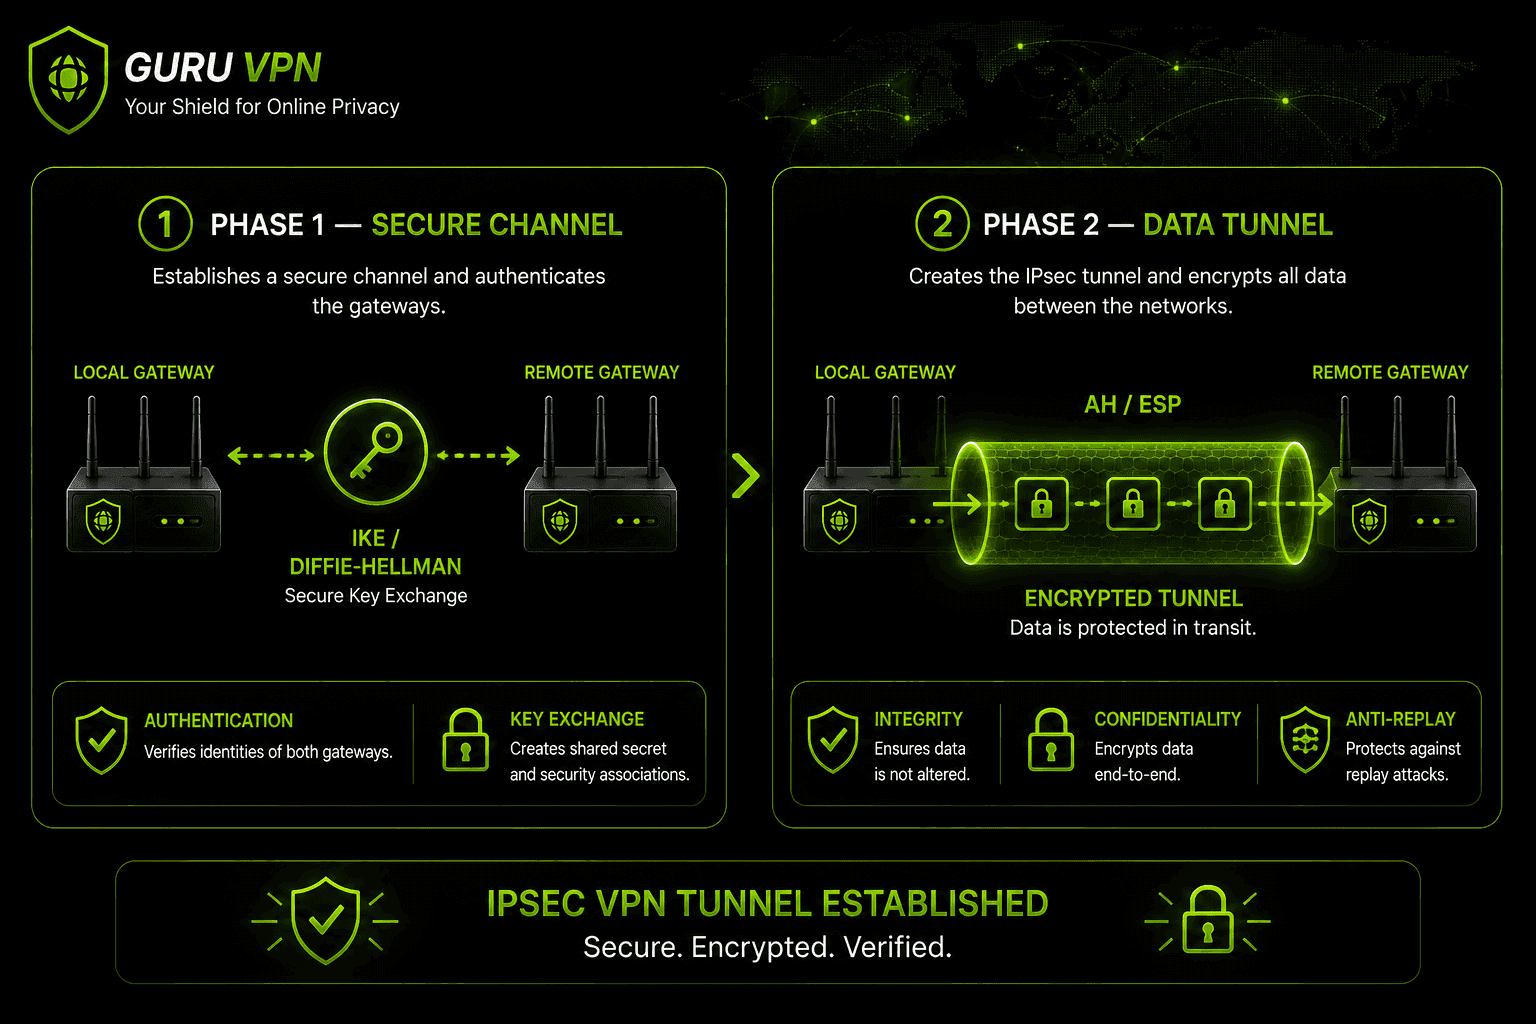
Tunnel itu sendiri dibangun dalam dua fase. Fase 1 menyiapkan saluran manajemen yang aman: kedua perangkat menegosiasikan metode enkripsi dan autentikasi, melakukan pertukaran kunci Diffie-Hellman, lalu mengautentikasi satu sama lain menggunakan kunci yang dibagikan sebelumnya atau sertifikat. Fase 2 kemudian menegosiasikan parameter tunnel IPsec yang sebenarnya — protokol yang digunakan (AH atau ESP), algoritma enkripsi, dan berapa lama koneksi tetap berlaku — semuanya dilindungi di dalam saluran yang baru saja dibuat oleh Fase 1.
IKEv1 vs. IKEv2: Apa Saja Perubahannya?
IKEv1 dan IKEv2 bukan sekadar nomor versi — standar yang lebih baru memperbaiki beberapa masalah praktis pada versi aslinya. IKEv1 memerlukan lebih banyak pertukaran pesan bolak-balik untuk menyelesaikan negosiasi Fase 1 (hingga sembilan pesan dalam mode utama), sedangkan IKEv2 meringkasnya menjadi empat, sehingga penyiapan tunnel terasa lebih cepat. IKEv2 juga menambahkan dukungan MOBIKE, yang memungkinkan tunnel bertahan saat jaringan berubah — misalnya, beralih dari Wi-Fi ke jaringan seluler — tanpa menegosiasikan ulang dari awal, sesuatu yang ditangani IKEv1 dengan buruk, jika bisa sama sekali. IKEv2 juga mendukung EAP (Extensible Authentication Protocol), sehingga lebih mudah diintegrasikan dengan sistem autentikasi perusahaan yang sudah ada, serta menyertakan deteksi traversal NAT bawaan tanpa perlu menambahkannya secara terpisah. IKEv1 masih ditemukan pada perangkat keras perusahaan lama yang belum ditingkatkan, tetapi saat ini hampir semua penerapan VPN IPsec modern — termasuk aplikasi konsumen — menggunakan IKEv2 sebagai setelan bawaan.
Pernahkah IPsec Diretas?
Riwayat keamanan IPsec tidak sepenuhnya mulus, meskipun masalah sebenarnya lebih bernuansa daripada anggapan bahwa "IPsec sudah rusak." Dokumen yang bocor sekitar 2013 menimbulkan kekhawatiran bahwa badan intelijen pernah berupaya melemahkan penerapan IPsec tertentu atau menargetkan konfigurasi grup Diffie-Hellman yang lemah — bukan dengan memecahkan kriptografi yang mendasarinya, melainkan dengan mengeksploitasi ukuran kunci kecil yang sudah usang atau konfigurasi bawaan yang tidak pernah diperkuat. Konfigurasi kunci yang dibagikan sebelumnya pada versi lama, dengan kunci lemah atau digunakan ulang, juga tercatat sebagai titik lemah karena kunci yang dibagikan sebelumnya dan telah disusupi akan membocorkan autentikasi awal, terlepas dari seberapa kuat enkripsi setelahnya. Semua ini bukan berarti konfigurasi IPsec modern yang disiapkan dengan benar — IKEv2, grup Diffie-Hellman yang kuat, dan autentikasi berbasis sertifikat alih-alih kunci lemah yang dibagikan sebelumnya — tidak aman saat ini. Seperti kebanyakan protokol, risiko di dunia nyata terletak pada pilihan konfigurasi dan pengelolaan kunci, bukan pada desain inti protokol.
Port VPN IPsec: Hal yang Perlu Anda Ketahui
Pengaturan port VPN IPsec adalah salah satu hal praktis yang perlu dipahami jika Anda perlu memecahkan masalah koneksi atau mengonfigurasi firewall. Negosiasi IKE berlangsung melalui port UDP 500. Setelah perangkat mendeteksi bahwa perangkat berada di balik NAT — situasi yang sangat umum pada jaringan rumah dan kantor — koneksi otomatis beralih ke port UDP 4500 dengan menggunakan NAT-T (NAT Traversal) agar koneksi tetap berfungsi, meskipun IPsec awalnya tidak dirancang dengan mempertimbangkan NAT. Selain kedua port ini, ESP menggunakan protokol IP 50 secara langsung. Karena itu, beberapa firewall ketat yang hanya memahami TCP dan UDP dapat memblokir seluruh lalu lintas IPsec jika NAT-T tidak diaktifkan dengan benar.
Jika Anda sedang mencari tahu mengapa VPN IPsec tidak dapat terhubung di jaringan tertentu, memeriksa apakah UDP 500 dan UDP 4500 terbuka biasanya merupakan langkah pertama yang paling berguna.
Ada masalah konektivitas kedua yang tidak begitu jelas dan perlu diketahui: membungkus seluruh paket asli di dalam paket baru dalam mode tunnel menambah overhead, yang dapat membuat ukuran total paket melampaui Maximum Transmission Unit (MTU) jaringan — umumnya 1500 byte pada sebagian besar jaringan. Jika itu terjadi, paket dapat dipecah menjadi bagian-bagian lebih kecil sehingga menambah latensi, atau dibuang sepenuhnya jika router di jalurnya menonaktifkan fragmentasi. Ini adalah penyebab umum, meski tidak menarik, dari VPN IPsec yang berhasil terhubung tetapi kemudian mengalami waktu muat lambat atau koneksi terputus khususnya saat transfer data berukuran besar. Menurunkan MSS (Maximum Segment Size) pada gateway — yang pada dasarnya meminta koneksi TCP untuk menyepakati paket yang lebih kecil sejak awal — adalah solusi standar yang digunakan administrator jaringan saat masalah ini muncul.
VPN IPsec vs. SSL VPN: Apa Perbedaannya?
Perbandingan ipsec vpn vs ssl vpn pada dasarnya ditentukan oleh satu perbedaan utama: lapisan jaringan tempat masing-masing beroperasi.
IPsec bekerja di lapisan jaringan (OSI Layer 3), yang berarti IPsec melindungi semua lalu lintas yang keluar dari perangkat atau gateway — setiap aplikasi dan setiap koneksi — tanpa perlu mengetahui apa yang sedang berjalan. Sebaliknya, SSL VPN bekerja di lapisan aplikasi (OSI Layer 7), biasanya dengan mengamankan lalu lintas melalui browser atau klien tertentu. Hal ini membuatnya lebih mudah diterapkan tanpa memasang perangkat lunak khusus, tetapi cakupannya lebih terbatas.
| Fitur | VPN IPsec | SSL VPN |
|---|---|---|
Lapisan jaringan | Lapisan 3 (Jaringan) | Lapisan 7 (Aplikasi) |
Cakupan | Semua lalu lintas perangkat/jaringan | Hanya browser atau aplikasi tertentu |
Persyaratan klien | Biasanya memerlukan klien khusus | Sering kali berbasis browser, tanpa perlu pemasangan |
Performa | Umumnya lebih cepat (berbasis UDP) | Overhead sedikit lebih tinggi (berbasis TCP) |
Paling sesuai untuk | Site-to-site, akses jarak jauh untuk seluruh perangkat | Akses jarak jauh cepat, skenario BYOD |
Sebagian dokumentasi membahasnya sebagai pertanyaan ssl vpn vs ipsec, bukan sebaliknya, tetapi pertimbangan dasarnya tetap sama, apa pun istilah yang disebut lebih dahulu. Tidak ada satu pun yang selalu "lebih baik" — keputusan ipsec vs ssl vpn biasanya bergantung pada kebutuhan penggunaannya. Koneksi site-to-site antar kantor atau akses jarak jauh yang perlu mencakup seluruh lalu lintas perangkat lebih cocok menggunakan IPsec. Akses cepat berbasis browser untuk kontraktor atau perangkat pribadi lebih cocok menggunakan SSL VPN.
VPN IPsec vs. OpenVPN
SSL VPN lebih merupakan sebuah kategori, sedangkan OpenVPN adalah protokol spesifik yang banyak digunakan dan layak dibandingkan secara langsung. Dalam perbandingan ipsec vpn vs openvpn, IPsec cenderung unggul dalam performa karena secara bawaan berjalan melalui UDP dan sering diimplementasikan pada perangkat keras router dan firewall, sehingga sangat efisien untuk koneksi site-to-site. OpenVPN, yang dibangun di atas TLS, umumnya dianggap lebih mudah dikonfigurasi agar berfungsi di jaringan ketat (dapat berjalan melalui port 443 dan menyatu dengan lalu lintas HTTPS biasa) serta diuntungkan oleh sifatnya sebagai perangkat lunak sumber terbuka dan telah diaudit secara ekstensif. Untuk sebagian besar penggunaan VPN konsumen sehari-hari, perbedaan praktisnya lebih kecil daripada yang disiratkan bagan perbandingan — keduanya dianggap aman jika diterapkan dengan benar, dan aplikasi modern semakin sering menggunakan pilihan yang lebih baru seperti WireGuard sebagai setelan bawaan dibandingkan keduanya.
VPN IPsec vs. WireGuard
WireGuard adalah pendatang besar terbaru dalam perbandingan ini, dan pendekatannya terhadap masalah tersebut sangat berbeda dari IPsec. IPsec merupakan rangkaian beberapa protokol (AH, ESP, IKE) dengan opsi konfigurasi yang terkumpul selama puluhan tahun, sedangkan WireGuard dibangun dari awal dengan basis kode yang sengaja dibuat minimal — sering disebut terdiri dari kurang dari 4,000 baris kode, dibandingkan puluhan ribu baris dalam implementasi IPsec pada umumnya. Jejak yang lebih kecil ini memudahkan audit untuk menemukan kelemahan keamanan dan, dalam sebagian besar pengujian dunia nyata, membuat WireGuard terasa jauh lebih cepat, terutama pada perangkat seluler yang tersambung kembali setelah jaringan berubah.
IPsec masih unggul dalam satu hal: kompatibilitas luas dengan perangkat keras perusahaan yang sudah ada, karena router, firewall, dan konsentrator VPN selama puluhan tahun telah mendukungnya secara bawaan tanpa perangkat lunak tambahan. Sebaliknya, WireGuard memerlukan dukungan vendor yang lebih eksplisit agar dapat berjalan pada perangkat jaringan khusus, meskipun kesenjangan ini cepat menyempit seiring produsen perangkat keras menambahkan dukungan bawaan. Untuk VPN konsumen modern yang memilih protokol bawaan, WireGuard semakin menjadi pilihan karena kecepatan dan kesederhanaannya, sedangkan IPsec tetap menjadi pilihan yang lebih konservatif untuk penerapan site-to-site lama yang sudah mengandalkannya.
Klien VPN IPsec: Site-to-Site vs. Akses Jarak Jauh
Klien VPN IPsec umumnya digunakan dalam salah satu dari dua konfigurasi. Site-to-site menghubungkan dua jaringan — misalnya kantor pusat perusahaan dan kantor cabang — melalui IPsec yang berjalan di antara perangkat gateway, tanpa memerlukan perangkat lunak klien individual di komputer pengguna akhir. Akses jarak jauh adalah konfigurasi yang digunakan sebagian besar pengguna individu: aplikasi klien VPN IPsec khusus dipasang di laptop atau ponsel, mengautentikasi perangkat dan membuat tunnel tersendiri kembali ke jaringan pusat atau server VPN.
Klien VPN IPsec lama dikenal sulit disiapkan — alamat server, kunci yang dibagikan sebelumnya, dan parameter IKE harus dimasukkan secara manual. Implementasi modern, termasuk aplikasi konsumen seperti Guru VPN, menangani konfigurasi ini secara otomatis, sehingga memilih IPsec (atau IKEv2/IPsec, pasangan yang umum digunakan) biasanya cukup dengan mengubah pilihan protokol, tanpa proses penyiapan manual.
Di lingkungan perusahaan, beberapa klien VPN IPsec yang paling banyak digunakan mencakup strongSwan (sumber terbuka, umum di Linux dan semakin sering disertakan langsung dalam firmware router), Cisco AnyConnect (yang kini menggunakan SSL/TLS sebagai setelan bawaan untuk banyak penerapan, tetapi tetap mendukung IPsec/IKEv2), serta klien IPsec/IKEv2 bawaan yang tersedia langsung di Windows, macOS, iOS, dan Android. Pilihan terakhir ini patut diketahui secara khusus — inilah alasan banyak VPN IPsec perusahaan tidak memerlukan pemasangan apa pun selain memasukkan detail server ke pengaturan VPN bawaan sistem operasi.
Memantau dan Mengelola VPN IPsec
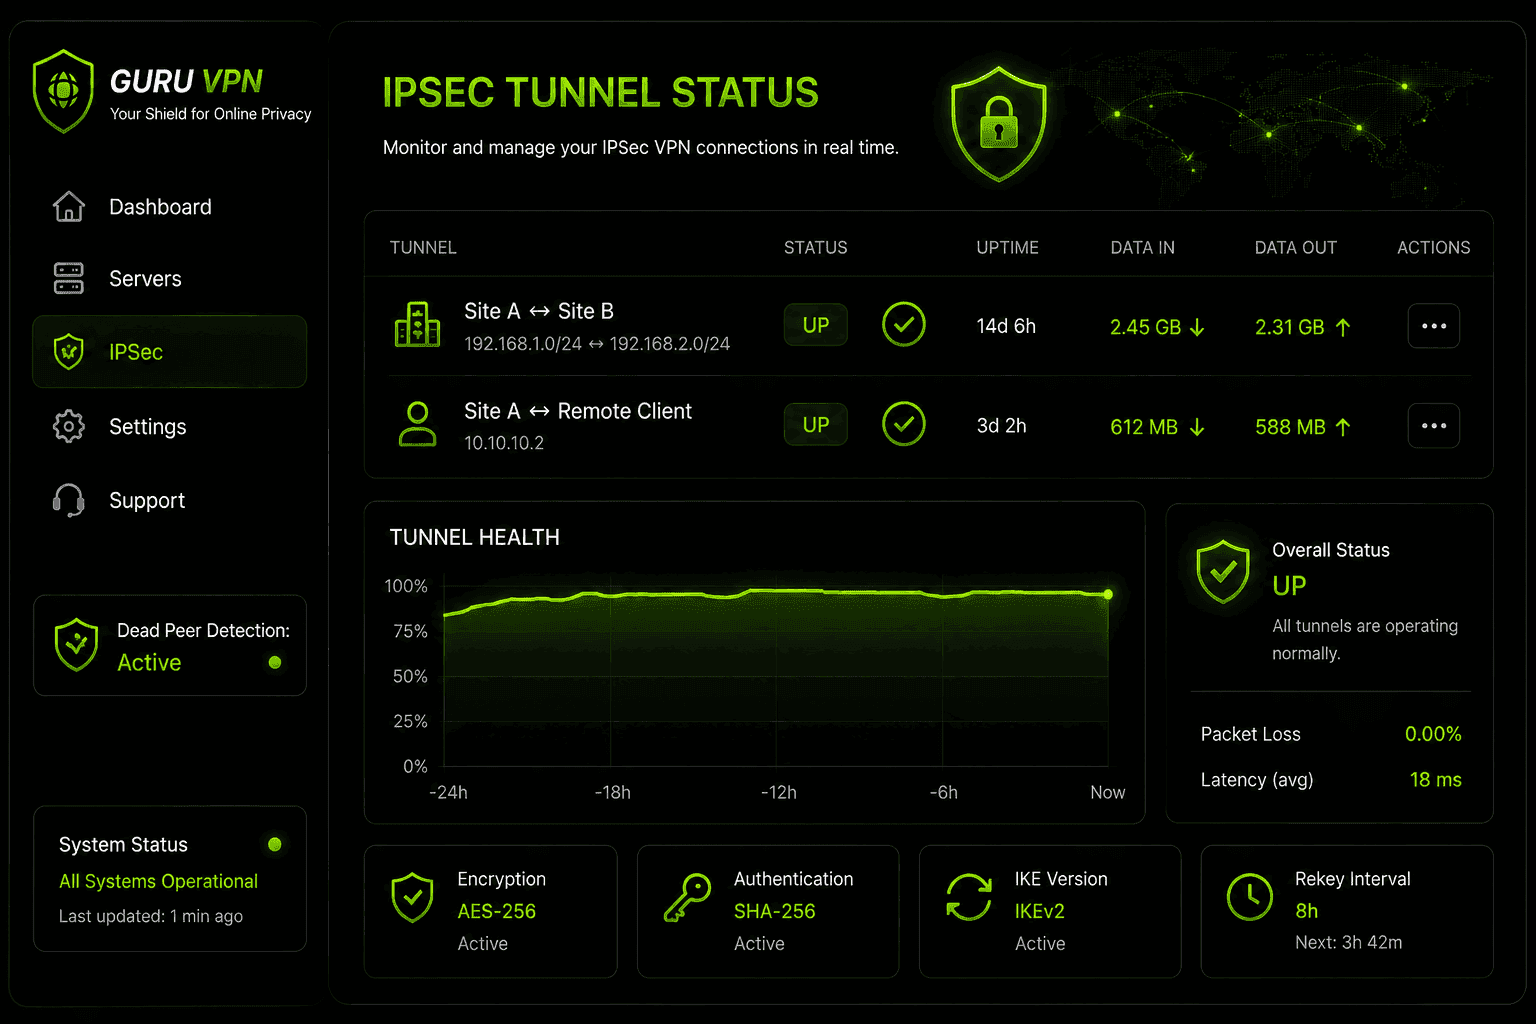
Untuk penggunaan selain satu koneksi pribadi, pemantauan VPN IPsec menjadi tugas operasional berkelanjutan, bukan lagi langkah penyiapan satu kali. Tim jaringan biasanya memantau status tunnel (aktif/nonaktif), peristiwa pergantian kunci saat asosiasi keamanan Fase 1 dan Fase 2 berakhir masa berlakunya lalu diperbarui, serta kegagalan Dead Peer Detection (DPD), yang menandai tunnel yang secara teknis masih dikonfigurasi tetapi sebenarnya tidak lagi meneruskan lalu lintas. Dasbor terpusat — yang umum pada platform VPN IPsec untuk bisnis — menambahkan pencatatan log, peringatan, dan terkadang autentikasi multifaktor serta pemfilteran DNS di atas protokol dasar, karena IPsec sendiri tidak memiliki lapisan visibilitas bawaan.
Mengapa Memilih Guru VPN untuk IPsec dan Lebih dari Itu
Tidak semua penyedia memberi Anda pilihan protokol yang sesungguhnya, tetapi Guru VPN mendukung koneksi berbasis IPsec (melalui IKEv2/IPsec) bersama pilihan modern seperti WireGuard, sehingga Anda tidak terpaku pada satu pendekatan apa pun perangkat atau jaringan Anda.
| Fitur | Manfaat |
|---|---|
Dukungan IKEv2/IPsec | Enkripsi kuat di tingkat jaringan saat Anda membutuhkannya |
Pilihan WireGuard® | Performa lebih cepat untuk penggunaan sehari-hari |
NAT traversal otomatis | Terhubung dengan andal bahkan di balik router yang membatasi |
Kebijakan tanpa log yang ketat | Privasi apa pun protokol yang Anda pilih |
Aplikasi lintas platform | Penyiapan yang konsisten di desktop dan perangkat seluler |
Jika Anda sedang menentukan pilihan di antara protokol, sebaiknya bandingkan daftar paket Guru VPN yang ditawarkan saat ini dan lokasi server yang tersedia — protokol yang tepat jika dipadukan dengan server terdekat yang dikelola dengan baik lebih berpengaruh pada performa di dunia nyata daripada spesifikasi mana pun jika dilihat sendiri.
Pertanyaan Umum
Pertanyaan yang sering diajukan
VPN ini dibangun menggunakan rangkaian protokol IPsec — IKE untuk pertukaran kunci, dan AH/ESP untuk mengautentikasi serta mengenkripsi lalu lintas — sehingga data terlindungi di tingkat jaringan, bukan di dalam satu aplikasi atau browser.
Artinya, jaringan privat virtual yang mengandalkan kerangka IPsec untuk membangun tunnel terenkripsinya, berbeda dengan protokol berbasis SSL/TLS atau protokol yang lebih baru seperti WireGuard.
IPsec umumnya cocok untuk koneksi site-to-site dan akses jarak jauh yang perlu mencakup seluruh lalu lintas perangkat. SSL VPN cocok untuk akses cepat berbasis browser ketika memasang klien khusus tidak praktis.
Ini adalah VPN yang menggunakan rangkaian protokol IPsec untuk mengamankan lalu lintas di tingkat jaringan — bayangkan lapisan keamanan yang bekerja diam-diam di balik koneksi, bukan sesuatu yang Anda gunakan secara langsung.
SSL VPN sering kali dapat menghubungkan karyawan lebih cepat dengan penyiapan TI yang lebih sedikit karena dapat dijalankan melalui browser. IPsec biasanya menawarkan performa lebih baik dan mencakup lebih dari sekadar lalu lintas browser, tetapi mengharuskan pemasangan klien.
Port UDP 500 untuk negosiasi IKE awal, dan port UDP 4500 setelah NAT terdeteksi. Lalu lintas ESP sendiri menggunakan protokol IP 50 secara langsung.
Untuk akses jarak jauh, ya — klien mengautentikasi perangkat Anda dan membangun tunnel. Sebaliknya, VPN IPsec site-to-site berjalan di antara perangkat gateway tanpa memerlukan perangkat lunak klien pada komputer individual.
Keduanya dianggap aman jika diterapkan dengan benar. IPsec sering kali unggul dalam performa pada perangkat keras yang mendukungnya; OpenVPN cenderung lebih mudah digunakan untuk menembus jaringan ketat dan diuntungkan oleh sifatnya sebagai perangkat lunak sumber terbuka.
Ya, melalui IKEv2/IPsec, bersama alternatif modern seperti WireGuard, sehingga Anda dapat memilih yang sesuai dengan situasi Anda.
Kesimpulan: Protokol yang Layak Dipahami, Meski Anda Tak Pernah Mengonfigurasinya
Kebanyakan orang tidak lagi perlu menyiapkan VPN IPsec secara manual, tetapi memahami apa yang terjadi di baliknya — enkripsi AH/ESP, jabat tangan IKE, perbedaan tunnel dan transport — akan jauh memudahkan Anda menilai kapan protokol ini tepat digunakan dan kapan protokol yang lebih ringan dan cepat dapat menyelesaikan tugas yang sama baiknya. Untuk koneksi site-to-site dan akses jarak jauh ke seluruh perangkat, IPsec tetap menjadi standar tingkat jaringan yang telah teruji. Untuk penggunaan pribadi sehari-hari, pilihan semakin bergantung pada protokol bawaan aplikasi VPN Anda, selama protokol tersebut diterapkan dengan benar.


