
 EN
 BR
 DE
 ES
 FR

Можно ли идентифицировать зашифрованный VPN-трафик? Простое объяснение


 Главное

- Узнайте, что защищает шифрование VPN, а что остаётся видимым для наблюдателей.
- Познакомьтесь с основными способами, которыми сети идентифицируют VPN-трафик без расшифровки.
- Разберитесь, почему идентификация VPN-трафика носит вероятностный характер и не является окончательным доказательством использования VPN.
- Узнайте, как современные протоколы VPN благодаря своей конструкции и обфускации уменьшают распознаваемость трафика.
- Поймите, почему одного шифрования недостаточно для невидимости и что действительно помогает её повысить.
Многие думают, что благодаря шифрованию VPN делает их полностью невидимыми в интернете. Они считают, что после его включения их действия скрыты. На деле всё немного сложнее.
Шифрование VPN помогает защитить вашу активность в интернете, например сведения о посещённых сайтах и отправленных данных. Но шифрование не скрывает сам факт использования интернета. Соединения и передача данных продолжаются, и некоторые их характеристики можно наблюдать.
Так можно определить, что вы пользуетесь VPN. Сетям не нужно читать ваши данные, чтобы замечать закономерности трафика: зачастую достаточно знать, как ведёт себя интернет-трафик. Эта информация может помочь лучше понять, как работает VPN.
Что именно защищает шифрование VPN
Чтобы понять, как идентифицируют трафик, важно чётко различать содержимое и метаданные.
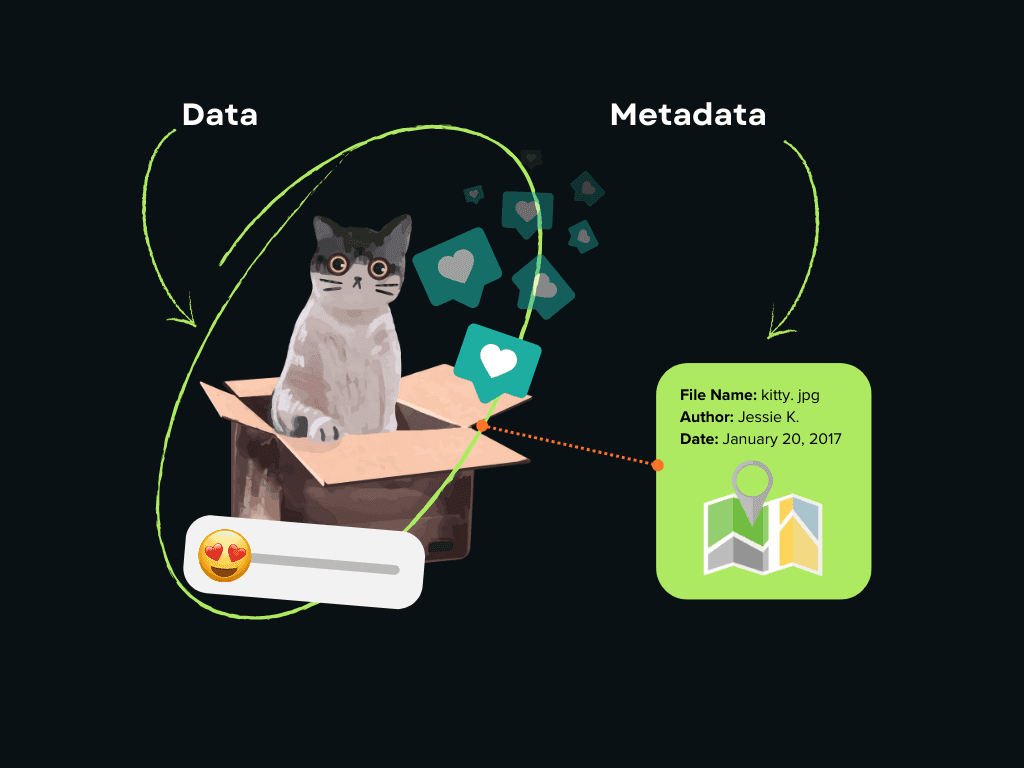
VPN шифрует интернет-трафик и защищает:
- Ваши данные
- Посещаемые вами сайты
- DNS-запросы
- Данные для входа, сообщения и файлы
Благодаря шифрованию ваши данные остаются конфиденциальными для тех, кто наблюдает за соединением, например интернет-провайдеров или владельцев публичных сетей Wi-Fi.
При этом часть данных всё ещё видна:
- Сам факт использования соединения
- IP-адрес, с которым устанавливается соединение
- Размеры пакетов и скорость передачи данных
- Общий объём использованных данных
Даже если ваши данные зашифрованы, наблюдатели в сети всё ещё могут делать некоторые выводы о вашей активности в интернете, анализируя эти видимые сведения. Это важное понятие для понимания анализа зашифрованного трафика.
Что такое идентификация VPN-трафика?
Идентификация VPN-трафика — это обнаружение того, что соединение использует VPN, без изучения передаваемых данных.
Вместо проверки содержимого сети анализируют, например, куда направляется трафик, как устроены пакеты данных и насколько равномерно они передаются с течением времени. Задача — распознать сам VPN-туннель, а не заглянуть внутрь него.
Обычно такую идентификацию используют:
- Интернет-компании
- Корпоративные и школьные сети
- Сайты с ограничениями по регионам или правилами доступа
- *Сети, которым нужно фильтровать контент в соответствии с правилами
Сам факт идентификации VPN-трафика сетью не означает, что его блокируют или отслеживают. Часто его просто относят к отдельной категории, отличной от обычного веб-трафика.
VPN и идентификация VPN-трафика: в чём разница?
Люди часто путают идентификацию VPN и идентификацию VPN-трафика, хотя это разные понятия. Понимание разницы помогает разобраться, как можно обнаружить зашифрованные соединения, даже если их нельзя расшифровать.
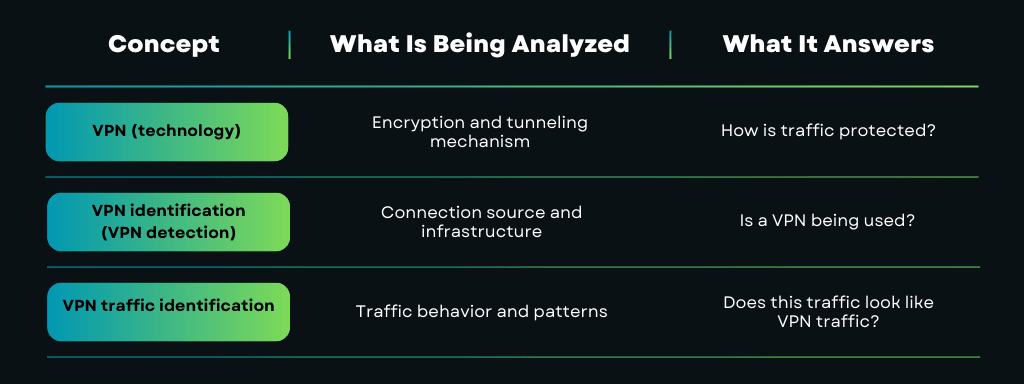
Проще говоря, VPN защищает содержимое, а методы идентификации изучают контекст и поведение.
Анализ зашифрованного трафика может звучать пугающе, но он не так сильно вторгается в частную жизнь, как может показаться. Это не значит, что кто-то заглядывает в ваши данные, передаваемые через VPN. Речь скорее об изучении характеристик зашифрованных соединений.
Вместо чтения содержимого анализируют закономерности трафика. Сети могут проверять время отправки пакетов, их размер, длительность соединения и характер передачи данных. Это позволяет определить тип трафика, не видя его содержимого.
Такой анализ часто встречается в корпоративных сетях и местах со строгими правилами обработки трафика. Он нужен для сортировки и контроля трафика, а не для слежки за вашими действиями.
Распространённые способы идентификации VPN-трафика
Обычное обнаружение VPN, как правило, сводится к проверке IP-адресов. При идентификации трафика анализируют, как зашифрованные данные ведут себя с течением времени. Сочетание этих методов часто повышает точность.
Анализ потоков трафика и поведения пакетов
Один из самых распространённых методов — анализ структуры и ритма зашифрованного трафика.
VPN-соединения часто создают:
- длительные непрерывные зашифрованные сеансы;
- относительно стабильные размеры пакетов;
- равномерные потоки данных в обоих направлениях.
Такое поведение отличается от обычного просмотра сайтов, для которого характерны кратковременные всплески трафика и большая неравномерность.
Что это позволяет определить? Похож ли трафик на постоянный зашифрованный туннель, а не на обычные HTTPS-сеансы.
Анализ времени передачи и интервалов между пакетами
Даже когда содержимое пакетов зашифровано, время между ними остаётся видимым.
Системы анализируют:
- частоту отправки пакетов;
- интервалы между всплесками трафика;
- закономерности перехода от простоя к активности.
Протоколы VPN часто поддерживают регулярный трафик для поддержания соединения или характеризуются предсказуемыми временными закономерностями.
Что это позволяет определить? Статистические признаки, характерные для протоколов VPN, а не для обычного просмотра сайтов.
Отпечатки рукопожатия протокола
Каждый протокол VPN использует процедуру рукопожатия для создания ключей шифрования и задания параметров сеанса. Хотя рукопожатие зашифровано, его последовательность и структура всё ещё могут служить отпечатком.
Продвинутые системы ищут:
- порядок согласования протокола;
- характерную длину сообщений;
- особенности работы транспортного уровня во время установки соединения.
Что это позволяет определить? Вероятное семейство протоколов (например, современный VPN или обычный TLS-трафик).
Особенности транспортного уровня
VPN работает поверх транспортных протоколов, таких как UDP или TCP, и часто использует их не так, как обычный веб-трафик.
Системы идентификации могут анализировать:
- предпочтение UDP перед TCP;
- поведение при повторных попытках и повторной передаче данных;
- закономерности обработки перегрузки сети.
Что это позволяет определить? Оптимизирован ли трафик для туннелирования, а не для передачи содержимого веб-страниц.
Глубокий анализ пакетов (DPI) без расшифровки
Несмотря на название, DPI не расшифровывает VPN-трафик. Вместо этого он анализирует:
- заголовки пакетов;
- стабильность потока;
- особенности инкапсуляции.
Системы DPI сопоставляют эти признаки с известными моделями зашифрованного трафика.
Что это позволяет определить? Соответствует ли трафик известным профилям инкапсуляции VPN.
Сопоставление данных между сеансами
Более продвинутые системы отслеживают поведение трафика в нескольких сеансах или соединениях.
Они ищут:
- повторяющиеся закономерности соединения;
- стабильные сигнатуры трафика при смене IP-адресов;
- похожие модели использования с течением времени.
Что это позволяет определить? Долговременные поведенческие признаки использования VPN, а не обнаружение в рамках одного сеанса.
Почему идентификация трафика вероятностная
Важно понимать, что идентификация VPN-трафика редко даёт однозначный результат. Каждый метод обеспечивает лишь частичную уверенность, а не абсолютное доказательство.
Современные системы обнаружения работают так:
- объединяют несколько слабых сигналов;
- присваивают оценки вероятности;
- меняют пороговые значения в зависимости от политики или допустимого уровня риска.
Поэтому возникают ложноположительные результаты, а обнаружение VPN правильнее понимать как классификацию, а не подтверждение.
Можно ли расшифровать зашифрованный VPN-трафик?
Как правило, если шифрование VPN настроено правильно, наблюдатели в сети не могут прочитать передаваемые данные.
Современные VPN используют надёжные методы шифрования данных и защиты ключей. Поэтому перехваченный интернет-трафик будет выглядеть как бессмыслица без этих ключей.
Обычно прочитать данные VPN можно лишь в случае другой проблемы. Например, если телефон или компьютер заражён вирусом либо используется очень старая или слабая конфигурация VPN. Такие проблемы обычно связаны с устройством, а не с самим VPN.
Важно понимать разницу: идентификация трафика позволяет обойтись без расшифровки, а не взломать шифрование.
Как современные VPN уменьшают распознаваемость трафика
Современные VPN рассматривают идентификацию трафика как техническую, а не только криптографическую проблему. Поскольку одно лишь шифрование не скрывает закономерности трафика, меры защиты направлены на уменьшение распознаваемых характеристик на уровне протоколов и транспорта.
Один из ключевых факторов — конструкция протокола. Современные протоколы VPN избегают фиксированной структуры пакетов и предсказуемой последовательности рукопожатия, которые легко использовать для создания отпечатка. Вместо этого в них применяются минимальные, единообразные форматы сообщений, которые естественнее выглядят на фоне другого зашифрованного трафика.
Ещё один важный аспект — гибкий выбор портов и транспортных протоколов. Современные реализации VPN не привязаны к конкретным портам и могут работать поверх широко используемых транспортных протоколов. Благодаря этому простая фильтрация по портам становится гораздо менее эффективной, а специфические для VPN признаки — менее заметными.
Поведение трафика тоже играет роль. Хорошо спроектированные VPN стремятся сохранять в разных сеансах стабильные характеристики шифрования и потока данных, избегая закономерностей, резко отличающихся от обычного зашифрованного веб-трафика. Полностью скрыть время передачи и размер пакетов нельзя, но уменьшение аномалий помогает снизить точность классификации.
Некоторые VPN-решения также используют методы обфускации трафика, которые изменяют способ представления пакетов, не ослабляя шифрование. Эти методы не меняют защищённое содержимое, но затрудняют поверхностное отличение VPN-трафика от других зашифрованных соединений.
Наконец, качество реализации так же важно, как и теория. Даже надёжные протоколы могут быть легко распознаваемы, если их используют со статичными конфигурациями, устаревшими резервными режимами или непоследовательными настройками шифрования. Современные VPN стремятся обеспечить единообразное поведение на разных устройствах и в разных сетях, чтобы свести к минимуму непреднамеренную утечку признаков.
В совокупности эти меры не обещают невидимости, но значительно повышают технический порог для надёжной идентификации VPN-трафика. Это реалистичная цель для современных сетей.
Почему это важно для повседневного использования VPN
Для большинства пользователей идентификация VPN-трафика важнее с точки зрения доступа и надёжности соединения, чем секретности.
Если сеть обнаружит VPN-трафик, она может замедлить его, заблокировать или обрабатывать особым образом. Это может повлиять на соединение в публичной сети Wi-Fi. А в некоторых сетях от этого может зависеть, сможете ли вы использовать VPN.
Понимание того, как сети обнаруживают VPN, помогает выбрать подходящий сервис и настройки, а также понять, чего ожидать.
Распространённые мифы об идентификации VPN-трафика
Распространённый миф гласит, что VPN делает вас полностью невидимыми в интернете. На самом деле он обеспечивает конфиденциальность вашей активности, но не устраняет сам факт её существования.
Ещё одно заблуждение — будто зашифрованный трафик вообще нельзя анализировать. Его содержимое защищено, но поведение не полностью скрыто.
Наконец, разные VPN справляются с идентификацией по-разному. На то, насколько легко распознать VPN-соединение, влияют выбор протокола, качество реализации и поведение сети.
Конфиденциальность начинается с понимания границ
VPN — мощный инструмент для защиты конфиденциальности, но не волшебный плащ-невидимка. Он защищает самое важное — ваши данные и активность в интернете — и при этом работает в рамках технических особенностей современных сетей.
Понимание того, как работают идентификация VPN-трафика и анализ зашифрованного трафика, помогает сформировать реалистичные ожидания и принимать более взвешенные решения для защиты конфиденциальности. В Guru VPN мы сосредоточены на создании безопасных и надёжных соединений, рассчитанных на то, как сегодня устроен интернет.