
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Qu’est-ce qu’un VPN IPsec ? Fonctionnement, IPsec vs VPN SSL et cas d’utilisation

 Points clés

- Comprendre ce qu’est réellement un VPN IPsec et le lien entre IPsec et les VPN au sens large.
- Découvrir comment se construit un tunnel VPN IPsec, notamment les protocoles AH et ESP et l’échange de clés IKE.
- Voir les véritables différences entre un VPN IPsec et un VPN SSL, et dans quels cas chacun est le plus adapté.
- Découvrir quels ports un VPN IPsec nécessite et pourquoi c’est important pour les pare-feu et le NAT.
- Comprendre clairement les clients VPN IPsec, les configurations site à site et la surveillance de ces connexions.
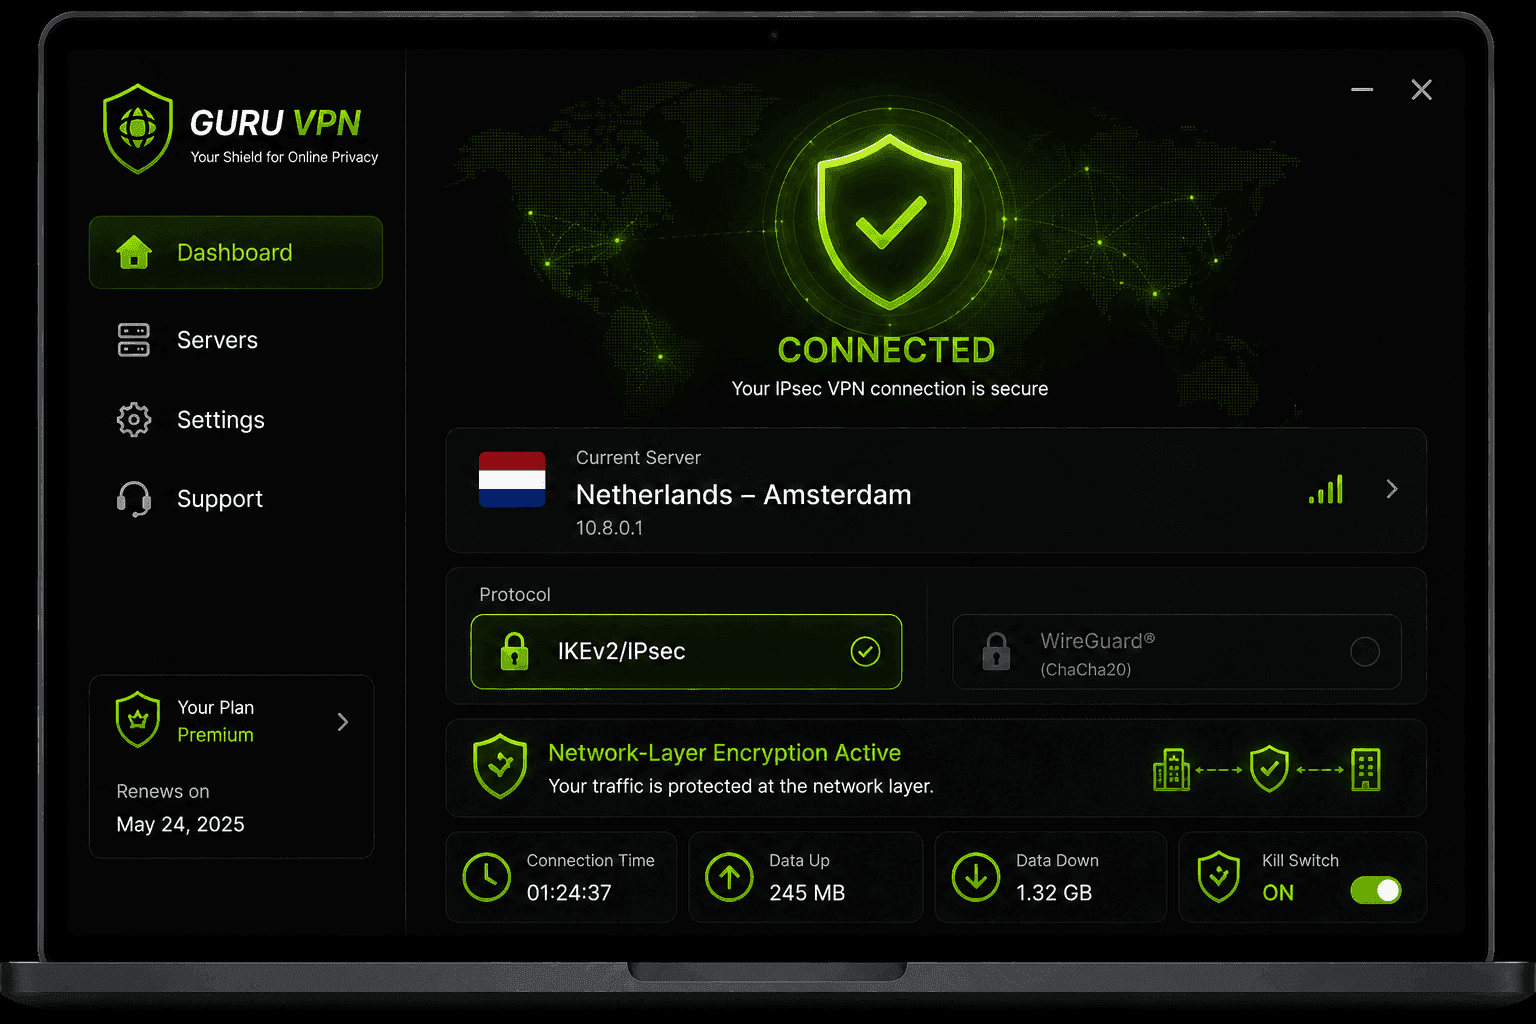
Le terme IPsec revient constamment dans la documentation réseau et les paramètres des routeurs, mais il est rarement expliqué en termes simples. Si vous vous êtes déjà demandé ce qu’est un VPN IPsec en configurant une connexion d’entreprise ou en comparant des protocoles VPN, voici la réponse courte : IPsec n’est pas un service VPN en soi, mais une suite de protocoles que les VPN utilisent pour chiffrer et authentifier le trafic au niveau du réseau, sous la couche de l’application ou du client que vous utilisez.
Cette distinction — IPsec et VPN — compte davantage qu’il n’y paraît. Un VPN est le concept général d’une connexion privée et chiffrée sur un réseau public. IPsec est une méthode spécifique, largement utilisée, pour créer cette connexion, aux côtés d’autres solutions comme les VPN fondés sur SSL/TLS ou des protocoles plus récents comme WireGuard.
Des fournisseurs modernes comme Guru VPN prennent en charge les connexions fondées sur IPsec ainsi que des protocoles modernes plus rapides. Vous pouvez donc choisir celui qui convient le mieux à votre appareil et à votre réseau. Ce guide explique le fonctionnement réel d’un tunnel VPN IPsec, le compare au VPN SSL et indique dans quels cas il reste l’outil adapté.
Points clés à retenir
- Comprendre ce qu’est réellement un VPN IPsec et le lien entre IPsec et les VPN au sens large.
- Découvrir comment se construit un tunnel VPN IPsec, notamment les protocoles AH et ESP et l’échange de clés IKE.
- Voir les véritables différences entre un VPN IPsec et un VPN SSL, et dans quels cas chacun est le plus adapté.
- Découvrir quels ports un VPN IPsec nécessite et pourquoi c’est important pour les pare-feu et le NAT.
- Comprendre clairement les clients VPN IPsec, les configurations site à site et la surveillance de ces connexions.
Qu’est-ce qu’un VPN IPsec, d’un point de vue technique ?
Un VPN IPsec repose sur trois protocoles qui coopèrent, chacun prenant en charge une partie différente du travail :
Authentication Header (AH) vérifie qu’un paquet provient bien de la source qu’il indique et qu’il n’a pas été altéré pendant son transit — mais ne chiffre rien.
Encapsulating Security Payload (ESP) assure le chiffrement proprement dit : il brouille la charge utile (et, dans certaines configurations, également l’en-tête) pour la rendre illisible à toute personne qui l’intercepterait. ESP est de loin le protocole le plus utilisé des deux, généralement avec son propre mécanisme d’authentification.
Internet Key Exchange (IKE) gère la négociation : deux appareils l’utilisent pour convenir des algorithmes de chiffrement, s’authentifier mutuellement et établir en toute sécurité les clés partagées qu’utiliseront AH et ESP. La plupart des déploiements VPN IPsec modernes utilisent IKEv2, qui améliore la version originale IKEv1 grâce à une négociation plus rapide et à une meilleure prise en charge des appareils mobiles qui changent de réseau.
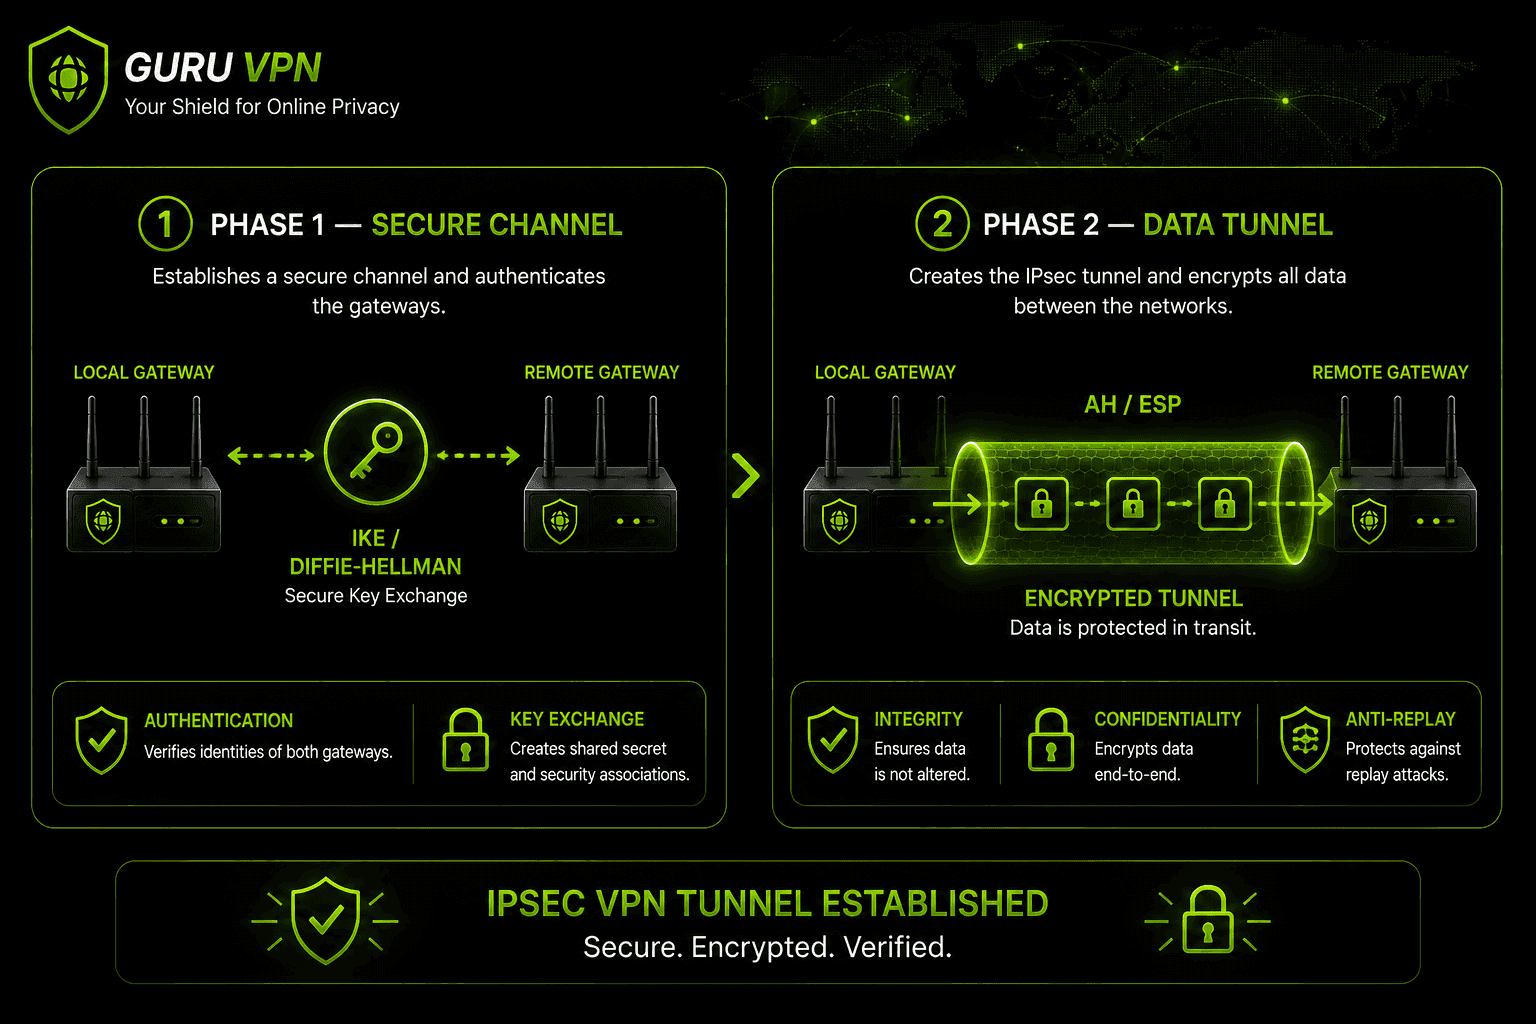
En termes simples, lorsqu’on parle d’une connexion VPN IPsec, on décrit une configuration où IKE négocie le canal sécurisé, puis AH/ESP protègent les données qui y transitent.
Comment fonctionne un tunnel VPN IPsec ?
Un tunnel VPN IPsec peut fonctionner selon l’un de deux modes, et la différence détermine la quantité de trafic effectivement dissimulée :
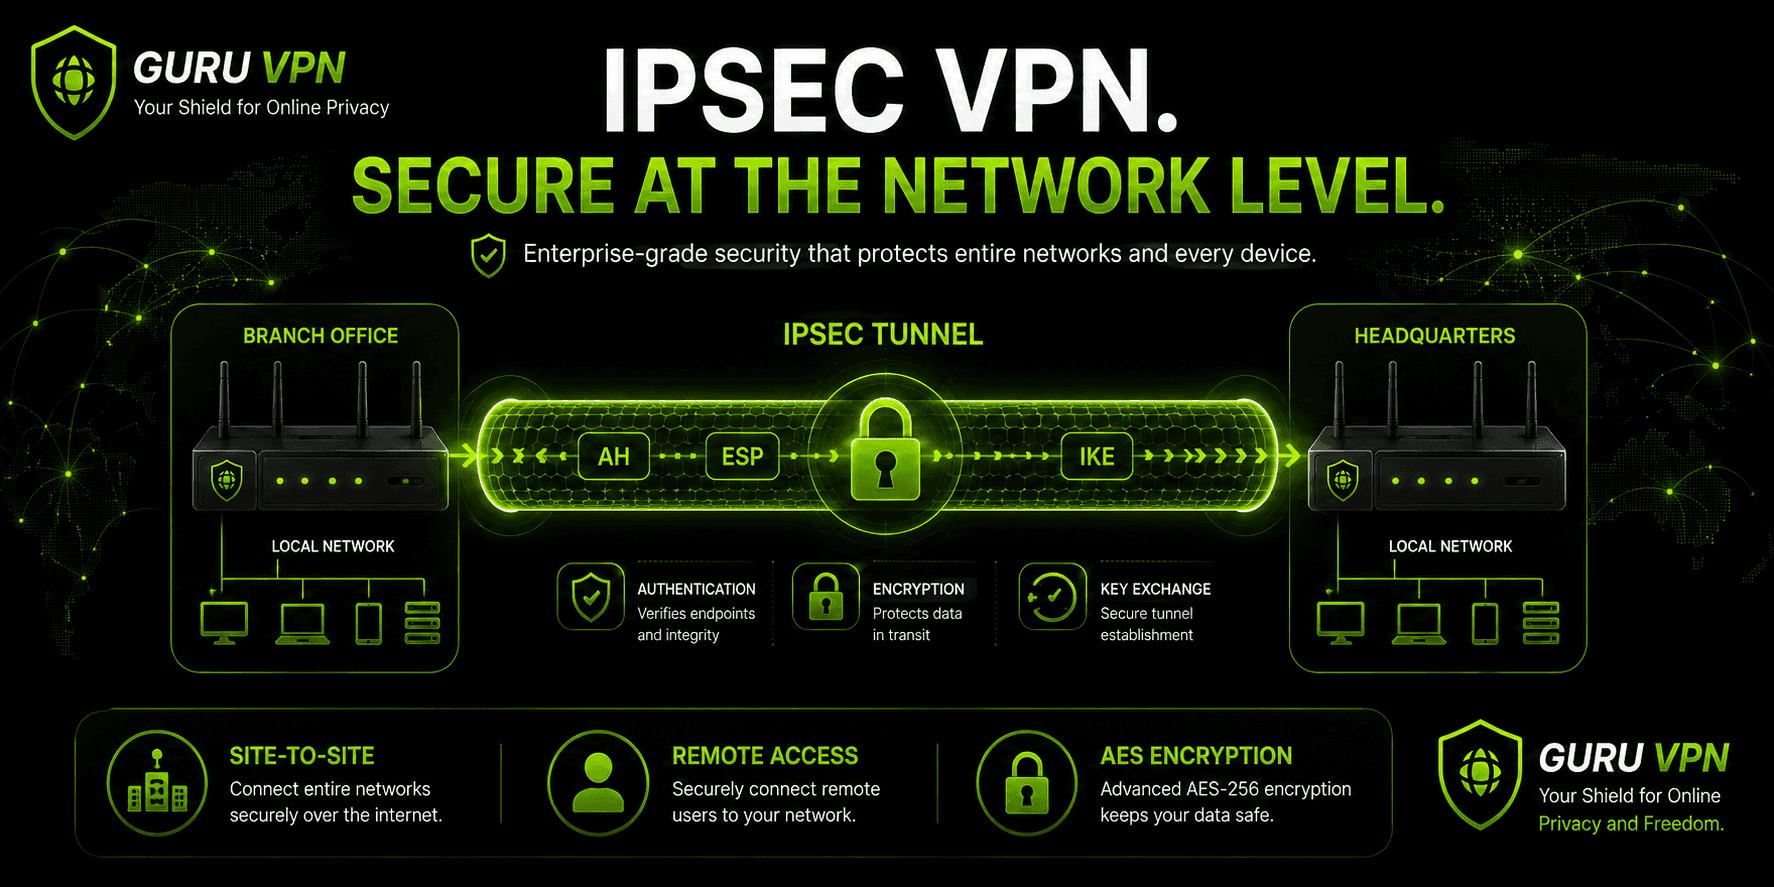
Mode tunnel chiffre l’intégralité du paquet IP d’origine, y compris son en-tête, puis l’encapsule dans un nouveau paquet doté d’un nouvel en-tête pour le routage. C’est le mode utilisé dans presque tous les VPN site à site et d’accès à distance : une passerelle ou un client peut ainsi chiffrer le trafic pour un appareil ou un réseau entier, sans que chaque application ait besoin de savoir que cela se produit.
Mode transport protège uniquement la charge utile, tandis que les informations d’adressage d’origine restent intactes et lisibles par tous les équipements qui acheminent le paquet. Ce mode est bien moins utilisé dans les contextes grand public. Il sert principalement aux communications directes entre hôtes, lorsque les deux extrémités sont déjà fiables et visibles l’une pour l’autre.
L’établissement du tunnel se déroule en deux phases. Phase 1 met en place un canal de gestion sécurisé : les deux appareils négocient les méthodes de chiffrement et d’authentification, effectuent un échange de clés Diffie-Hellman et s’authentifient à l’aide d’une clé prépartagée ou d’un certificat. Phase 2 négocie ensuite les paramètres réels du tunnel IPsec — le protocole (AH ou ESP), l’algorithme de chiffrement et la durée de validité de la connexion — le tout étant protégé par le canal que la Phase 1 vient de créer.
IKEv1 vs IKEv2 : qu’est-ce qui a vraiment changé ?
IKEv1 et IKEv2 ne se distinguent pas par leur seul numéro de version : la nouvelle norme a corrigé plusieurs problèmes pratiques de la version d’origine. IKEv1 nécessite davantage d’échanges de messages pour terminer la négociation de la Phase 1 (jusqu’à neuf messages en mode principal), tandis qu’IKEv2 réduit ce nombre à quatre, ce qui accélère sensiblement l’établissement du tunnel. IKEv2 a également ajouté la prise en charge de MOBIKE, qui permet au tunnel de survivre à un changement de réseau — par exemple, passer du Wi-Fi au réseau cellulaire — sans devoir renégocier depuis le début ; IKEv1 gère mal, voire pas du tout, ce cas de figure. IKEv2 prend aussi en charge EAP (Extensible Authentication Protocol), ce qui facilite son intégration aux systèmes d’authentification d’entreprise existants, et inclut la détection de traversée du NAT plutôt que de nécessiter son ajout séparé. IKEv1 reste présent dans du matériel d’entreprise ancien qui n’a pas été mis à niveau, mais presque tous les déploiements VPN IPsec modernes — y compris les applications grand public — utilisent aujourd’hui IKEv2 par défaut.
IPsec a-t-il déjà été compromis ?
Le bilan d’IPsec en matière de sécurité n’est pas irréprochable, même si les véritables problèmes sont plus nuancés que « IPsec est cassé ». Des documents divulgués vers 2013 ont soulevé des inquiétudes : des agences de renseignement auraient cherché à affaiblir certains déploiements IPsec ou à cibler des configurations utilisant des groupes Diffie-Hellman faibles. Elles ne l’auraient pas fait en cassant la cryptographie sous-jacente, mais en exploitant des tailles de clés obsolètes et trop petites ou des configurations par défaut qui n’avaient jamais été renforcées. Les anciennes configurations à clé prépartagée utilisant des clés faibles ou réutilisées ont également été identifiées comme un point faible : la compromission d’une telle clé expose l’authentification initiale, quelle que soit la robustesse du chiffrement utilisé ensuite. Rien de tout cela ne signifie qu’une configuration IPsec moderne et correctement paramétrée — IKEv2, groupes Diffie-Hellman robustes et authentification par certificat plutôt que par clé prépartagée faible — soit aujourd’hui non sécurisée. Comme pour la plupart des protocoles, le risque réel tient aux choix de configuration et à la gestion des clés, pas à la conception fondamentale du protocole.
Ports VPN IPsec : ce qu’il faut savoir
La configuration des ports d’un VPN IPsec est un point pratique à connaître pour dépanner une connexion ou configurer un pare-feu. La négociation IKE se déroule sur le port UDP 500. Lorsqu’un appareil détecte qu’il se trouve derrière un NAT — ce qui est extrêmement courant sur les réseaux domestiques et professionnels — la connexion bascule automatiquement sur le port UDP 4500 à la place, et utilise NAT-T (NAT Traversal) pour continuer à fonctionner, même si IPsec n’a pas été conçu à l’origine pour tenir compte du NAT. En plus de ces deux ports, ESP utilise directement le protocole IP 50. C’est pourquoi certains pare-feu stricts, qui ne reconnaissent que TCP et UDP, peuvent finir par bloquer entièrement le trafic IPsec si NAT-T n’est pas activé correctement.
Si vous cherchez à comprendre pourquoi un VPN IPsec ne se connecte pas sur un réseau donné, vérifier si les ports UDP 500 et UDP 4500 sont ouverts constitue généralement la première étape, et la plus utile.
Il existe un autre problème de connectivité moins évident qu’il est utile de connaître : l’encapsulation d’un paquet entier dans un nouveau paquet en mode tunnel ajoute des données supplémentaires, ce qui peut faire dépasser à la taille totale du paquet l’unité de transmission maximale (MTU) du réseau — généralement 1500 octets sur la plupart des réseaux. Dans ce cas, les paquets sont fragmentés en morceaux plus petits, ce qui ajoute de la latence, ou entièrement abandonnés si un routeur sur le trajet a désactivé la fragmentation. C’est une cause fréquente, quoique peu spectaculaire, d’un VPN IPsec qui se connecte correctement, mais charge ensuite les pages lentement ou perd la connexion, en particulier lors de transferts volumineux. Lorsque ce problème survient, les administrateurs réseau réduisent généralement le MSS (Maximum Segment Size, taille maximale de segment) de la passerelle, ce qui revient à indiquer aux connexions TCP de négocier dès le départ des paquets plus petits.
VPN IPsec vs VPN SSL : quelle différence ?
La comparaison entre un VPN IPsec et un VPN SSL repose sur une distinction fondamentale : la couche réseau sur laquelle chacun fonctionne.
IPsec fonctionne au niveau de la couche réseau (couche 3 du modèle OSI), ce qui signifie qu’il protège tout le trafic sortant d’un appareil ou d’une passerelle — chaque application, chaque connexion — sans avoir besoin de connaître les programmes utilisés. Le VPN SSL, en revanche, fonctionne au niveau de la couche application (couche 7 du modèle OSI). Il sécurise généralement le trafic via un navigateur ou un client spécifique, ce qui facilite son déploiement sans installer de logiciel dédié, mais limite sa couverture.
| Caractéristique | VPN IPsec | VPN SSL |
|---|---|---|
Couche réseau | Couche 3 (réseau) | Couche 7 (application) |
Couverture | Tout le trafic de l’appareil ou du réseau | Navigateur ou application spécifique uniquement |
Client requis | Nécessite généralement un client dédié | Souvent accessible par navigateur, sans installation |
Performances | Généralement plus rapide (fondé sur UDP) | Légèrement plus de surcharge (fondé sur TCP) |
Idéal pour | Connexions site à site, accès à distance couvrant tout le trafic de l’appareil | Accès à distance rapide, contextes BYOD |
Certaines documentations présentent la comparaison dans l’autre sens, VPN SSL vs IPsec, mais les compromis restent les mêmes quel que soit l’ordre des termes. Aucun n’est universellement « meilleur » : le choix entre IPsec et SSL dépend généralement du cas d’utilisation. Les connexions site à site entre bureaux ou l’accès à distance qui doit couvrir tout le trafic d’un appareil favorisent IPsec. L’accès rapide par navigateur pour les sous-traitants ou les appareils personnels favorise le VPN SSL.
VPN IPsec vs OpenVPN
Le VPN SSL désigne plutôt une catégorie, tandis qu’OpenVPN est un protocole précis et largement utilisé qui mérite une comparaison directe. Dans une comparaison entre VPN IPsec et OpenVPN, IPsec tend à offrir de meilleures performances, car il fonctionne nativement sur UDP et est souvent implémenté dans le matériel des routeurs et des pare-feu, ce qui le rend très efficace pour les liaisons site à site. OpenVPN, fondé sur TLS, est généralement considéré comme plus facile à configurer sur les réseaux restrictifs (il peut utiliser le port 443 et se fondre dans le trafic HTTPS habituel) et bénéficie de son code source ouvert et de nombreux audits. Pour la plupart des usages VPN grand public quotidiens, la différence pratique est moins marquée que ne le laissent penser les tableaux comparatifs : les deux sont considérés comme sécurisés lorsqu’ils sont correctement implémentés, et les applications modernes privilégient de plus en plus des options récentes comme WireGuard.
VPN IPsec vs WireGuard
WireGuard est le dernier grand protocole à entrer dans cette comparaison, et son approche diffère beaucoup de celle d’IPsec. IPsec est une suite de plusieurs protocoles (AH, ESP, IKE) enrichie par des décennies d’options de configuration ; WireGuard, lui, a été conçu de zéro autour d’une base de code volontairement minimale — souvent estimée à moins de 4,000 lignes de code, contre des dizaines de milliers pour une implémentation IPsec typique. Cette empreinte réduite facilite les audits visant à détecter les failles de sécurité et, dans la plupart des tests en conditions réelles, offre des performances sensiblement plus rapides, notamment sur les appareils mobiles qui se reconnectent après un changement de réseau.
IPsec conserve un avantage dans un domaine : sa large compatibilité avec le matériel d’entreprise existant, puisque des décennies de routeurs, de pare-feu et de concentrateurs VPN le prennent déjà en charge nativement, sans logiciel supplémentaire. À l’inverse, WireGuard nécessite une prise en charge plus explicite des fournisseurs pour fonctionner sur des équipements réseau spécialisés, même si l’écart se réduit rapidement à mesure que les fabricants ajoutent sa prise en charge native. Pour un VPN grand public moderne qui choisit un protocole par défaut, WireGuard est de plus en plus privilégié pour sa vitesse et sa simplicité, tandis qu’IPsec reste le choix le plus prudent pour les déploiements site à site hérités qui en dépendent déjà.
Clients VPN IPsec : site à site ou accès à distance
Un client VPN IPsec s’inscrit généralement dans l’une de deux configurations. Les configurations site à site connectent deux réseaux — par exemple, le siège d’une entreprise et une agence — grâce à IPsec entre des appareils passerelles. Aucun logiciel client individuel n’est nécessaire sur les appareils des utilisateurs finaux. Les configurations d’accès à distance correspondent à ce qu’utilisent la plupart des utilisateurs individuels : une application cliente VPN IPsec dédiée, installée sur un ordinateur portable ou un téléphone, qui authentifie l’appareil et établit son propre tunnel vers un réseau central ou un serveur VPN.
Les anciens clients VPN IPsec étaient réputés difficiles à configurer : il fallait saisir manuellement les adresses des serveurs, les clés prépartagées et les paramètres IKE. Les implémentations modernes, y compris les applications grand public comme Guru VPN, gèrent cette configuration automatiquement. Choisir IPsec (ou IKEv2/IPsec, son association la plus courante) revient donc généralement à sélectionner un protocole plutôt qu’à effectuer une configuration manuelle.
En entreprise, parmi les clients VPN IPsec les plus répandus figurent strongSwan (logiciel open source courant sous Linux et de plus en plus souvent intégré directement au micrologiciel des routeurs), Cisco AnyConnect (qui utilise désormais SSL/TLS par défaut dans de nombreux déploiements, tout en conservant la prise en charge d’IPsec/IKEv2) et les clients IPsec/IKEv2 intégrés directement à Windows, macOS, iOS et Android. Cette dernière option mérite d’être soulignée : c’est pourquoi de nombreux VPN IPsec d’entreprise ne nécessitent aucune installation. Il suffit de saisir les informations du serveur dans les paramètres VPN intégrés au système d’exploitation.
Surveillance et gestion d’un VPN IPsec
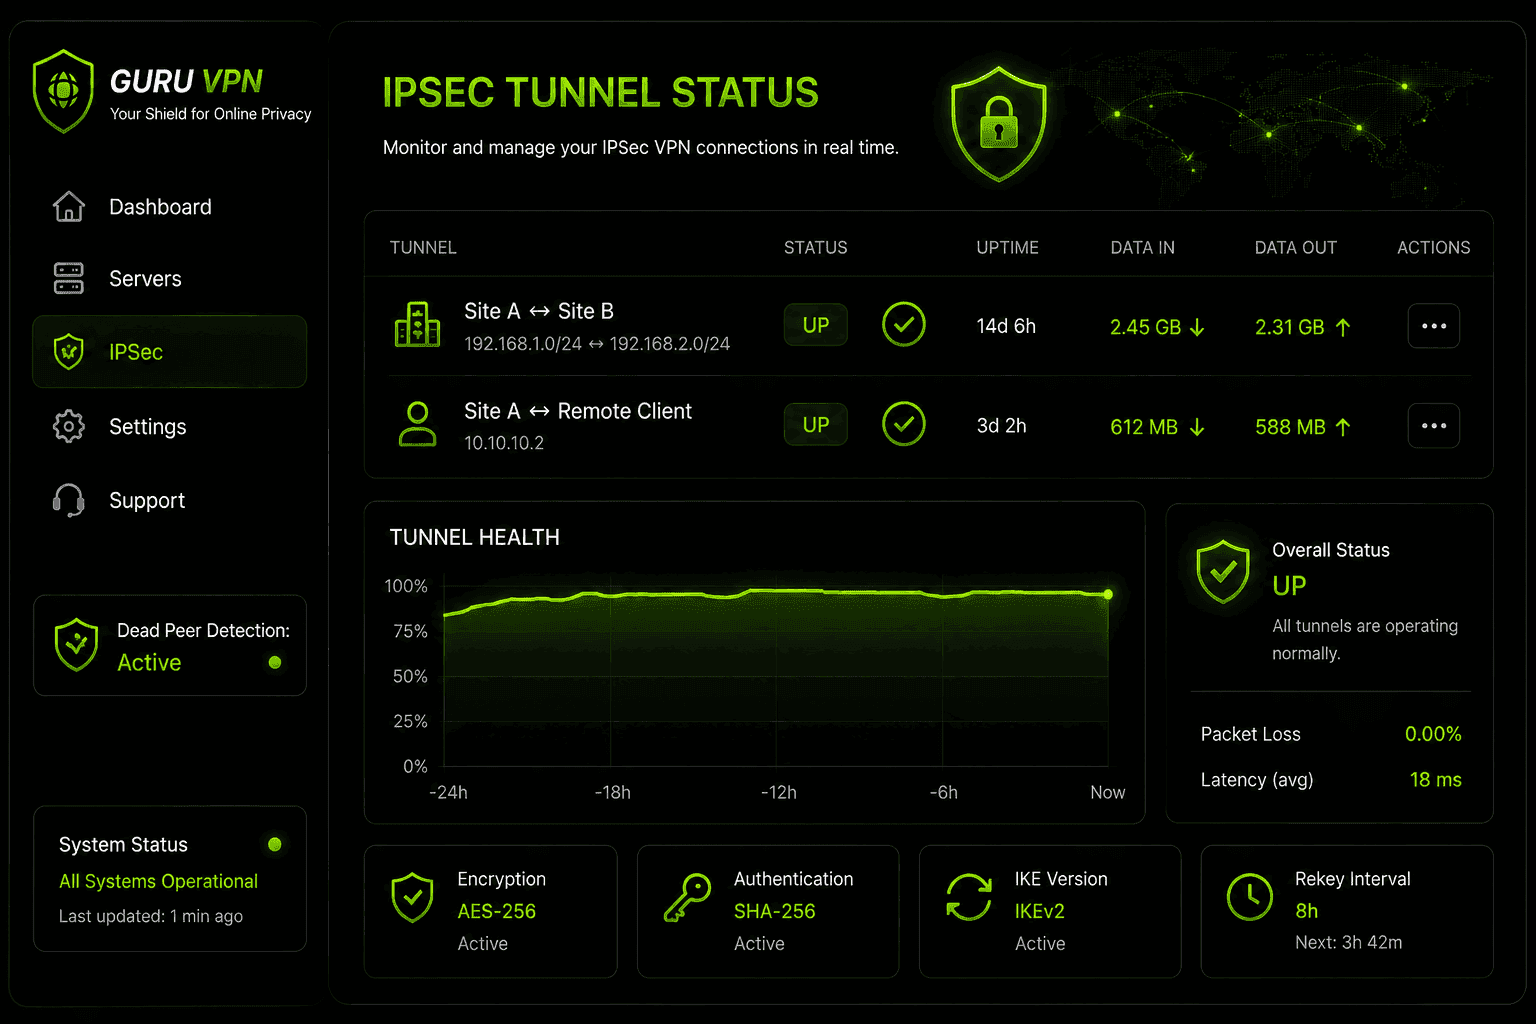
Au-delà d’une simple connexion personnelle, la surveillance d’un VPN IPsec devient une tâche opérationnelle continue plutôt qu’une simple étape de configuration. Les équipes réseau surveillent généralement l’état du tunnel (actif/inactif), les événements de renouvellement des clés, lorsque les associations de sécurité des phases 1 et 2 expirent puis sont renouvelées, ainsi que les échecs de détection des pairs inactifs (DPD). Ces derniers signalent qu’un tunnel est toujours configuré techniquement, mais ne transmet plus réellement de trafic. Les tableaux de bord centralisés, courants sur les plateformes VPN IPsec destinées aux entreprises, ajoutent la journalisation, les alertes et parfois l’authentification multifacteur et le filtrage DNS au protocole de base, car IPsec ne dispose pas de sa propre couche de visibilité intégrée.
Pourquoi choisir Guru VPN pour IPsec et au-delà
Tous les fournisseurs ne vous laissent pas vraiment choisir votre protocole, mais Guru VPN prend en charge les connexions fondées sur IPsec (via IKEv2/IPsec) ainsi que des options modernes comme WireGuard. Vous n’êtes donc pas limité à une seule approche, quel que soit votre appareil ou votre réseau.
| Caractéristique | Avantage |
|---|---|
Prise en charge d’IKEv2/IPsec | Un chiffrement robuste au niveau du réseau quand vous en avez besoin |
Option WireGuard® | Des performances plus rapides au quotidien |
Traversée automatique du NAT | Connexion fiable, même derrière des routeurs restrictifs |
Politique stricte sans journaux | Confidentialité, quel que soit le protocole choisi |
Applications multiplateformes | Configuration cohérente sur ordinateur et mobile |
Si vous hésitez entre plusieurs protocoles, il est utile de comparer la gamme actuelle des offres Guru VPN et les emplacements des serveurs disponibles — pour les performances en conditions réelles, le choix du protocole associé à un serveur proche et bien géré compte davantage que n’importe quelle caractéristique prise isolément.
Foire aux questions
Questions fréquentes
C’est un VPN fondé sur la suite de protocoles IPsec : IKE pour l’échange de clés, et AH/ESP pour authentifier et chiffrer le trafic. Il sécurise les données au niveau réseau, plutôt qu’au sein d’une seule application ou d’un seul navigateur.
Cela désigne un réseau privé virtuel qui s’appuie sur le cadre IPsec pour créer son tunnel chiffré, contrairement aux protocoles fondés sur SSL/TLS ou aux protocoles plus récents comme WireGuard.
IPsec convient généralement aux connexions site à site et à l’accès à distance qui doit couvrir tout le trafic d’un appareil. Le VPN SSL est adapté à un accès rapide par navigateur lorsqu’il n’est pas pratique d’installer un client dédié.
C’est un VPN qui utilise la suite de protocoles IPsec pour sécuriser le trafic au niveau réseau. Voyez-le comme une couche de sécurité discrète qui fonctionne en arrière-plan de la connexion, plutôt que comme un outil avec lequel vous interagissez directement.
Le VPN SSL permet souvent aux employés de se connecter plus rapidement, avec moins de configuration informatique, car il peut fonctionner dans un navigateur. IPsec offre généralement de meilleures performances et couvre davantage que le seul trafic du navigateur, mais nécessite l’installation d’un client.
Le port UDP 500 pour la négociation IKE initiale, puis le port UDP 4500 lorsque le NAT est détecté. Le trafic ESP utilise directement le protocole IP 50.
Pour l’accès à distance, oui : un client authentifie votre appareil et établit le tunnel. En revanche, les VPN IPsec site à site fonctionnent entre des appareils passerelles, sans nécessiter de logiciel client sur les ordinateurs individuels.
Les deux sont considérés comme sécurisés lorsqu’ils sont correctement implémentés. IPsec offre souvent de meilleures performances sur le matériel compatible ; OpenVPN traverse généralement plus facilement les réseaux restrictifs et bénéficie de son code source ouvert.
Oui, via IKEv2/IPsec, ainsi que des alternatives modernes comme WireGuard. Vous pouvez donc choisir la solution qui convient à votre situation.
Conclusion : un protocole qui mérite d’être compris, même si vous ne le configurez jamais
La plupart des gens n’ont plus besoin de configurer eux-mêmes un VPN IPsec, mais comprendre son fonctionnement interne — le chiffrement AH/ESP, l’échange IKE, la différence entre les modes tunnel et transport — permet de mieux juger quand il convient, et quand un protocole plus léger et rapide fera tout aussi bien l’affaire. IPsec reste une norme éprouvée au niveau réseau pour les connexions site à site et l’accès à distance couvrant tout le trafic d’un appareil. Pour un usage personnel quotidien, le choix dépend de plus en plus du protocole utilisé par défaut par votre application VPN, à condition qu’il soit correctement implémenté.


