
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

ما هي شبكة VPN تعمل ببروتوكول IPsec؟ كيف تعمل، والفرق بين IPsec وSSL VPN، ومتى تستخدمها

 أهم النقاط

- تعرّف إلى حقيقة VPN عبر IPsec، وعلاقة IPsec بمفهوم VPN الأوسع.
- تعلّم كيف يُنشأ نفق VPN عبر IPsec، بما في ذلك بروتوكولا AH وESP وتبادل المفاتيح عبر IKE.
- اطّلع على الفروق الحقيقية في المقارنة بين ipsec vpn وssl vpn، ومتى يكون كل منهما أنسب.
- اكتشف المنافذ التي تحتاج إليها VPN عبر IPsec، وسبب أهمية ذلك للجدران النارية وNAT.
- كوّن فكرة واضحة عن عملاء VPN عبر IPsec، وإعدادات الاتصال بين المواقع، وكيفية مراقبة هذه الاتصالات.
IPsec من المصطلحات التي تتكرر في وثائق الشبكات وإعدادات أجهزة التوجيه، لكن نادرًا ما تُشرح بلغة واضحة. إذا سبق أن تساءلت عن معنى VPN عبر IPsec أثناء إعداد اتصال بالشركة أو المقارنة بين بروتوكولات VPN، فالإجابة المختصرة هي: IPsec ليس خدمة VPN بحد ذاته، بل مجموعة بروتوكولات تستخدمها شبكات VPN لتشفير حركة البيانات والتحقق من صحتها على مستوى الشبكة، وتعمل في الخلفية تحت التطبيق أو العميل الذي تستخدمه.
هذا الفرق بين ipsec وvpn أهم مما قد يبدو. فـVPN مفهوم أوسع لاتصال خاص ومشفّر عبر شبكة عامة. أما IPsec فهو أسلوب محدد واسع الاستخدام لإنشاء هذا الاتصال، إلى جانب بدائل مثل شبكات VPN المستندة إلى SSL/TLS أو البروتوكولات الأحدث مثل WireGuard.
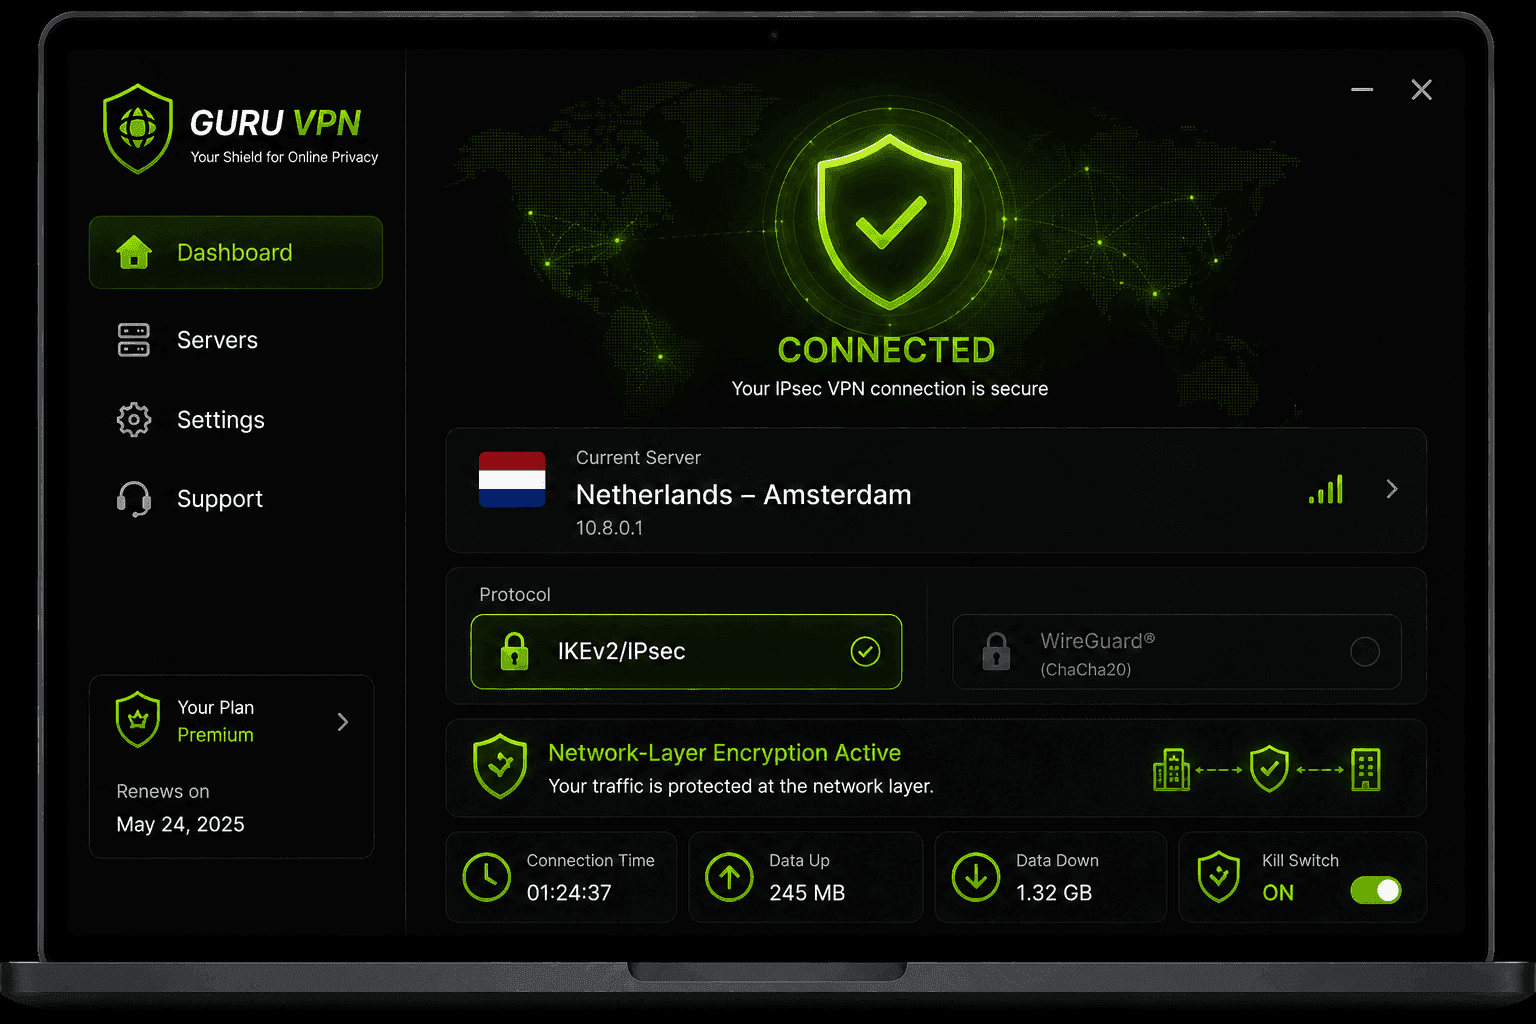
يدعم مزودون حديثون مثل Guru VPN الاتصالات المعتمدة على IPsec إلى جانب بروتوكولات حديثة أسرع، لتختار ما يناسب جهازك وشبكتك على أفضل وجه. يشرح هذا الدليل طريقة عمل نفق VPN عبر IPsec، وكيف يقارن بـSSL VPN، ومتى يظل الخيار المناسب للمهمة.
أهم النقاط
- تعرّف إلى حقيقة VPN عبر IPsec، وعلاقة IPsec بمفهوم VPN الأوسع.
- تعلّم كيف يُنشأ نفق VPN عبر IPsec، بما في ذلك بروتوكولا AH وESP وتبادل المفاتيح عبر IKE.
- اطّلع على الفروق الحقيقية في المقارنة بين ipsec vpn وssl vpn، ومتى يكون كل منهما أنسب.
- اكتشف المنافذ التي تحتاج إليها VPN عبر IPsec، وسبب أهمية ذلك للجدران النارية وNAT.
- كوّن فكرة واضحة عن عملاء VPN عبر IPsec، وإعدادات الاتصال بين المواقع، وكيفية مراقبة هذه الاتصالات.
ما هي VPN عبر IPsec من الناحية التقنية؟
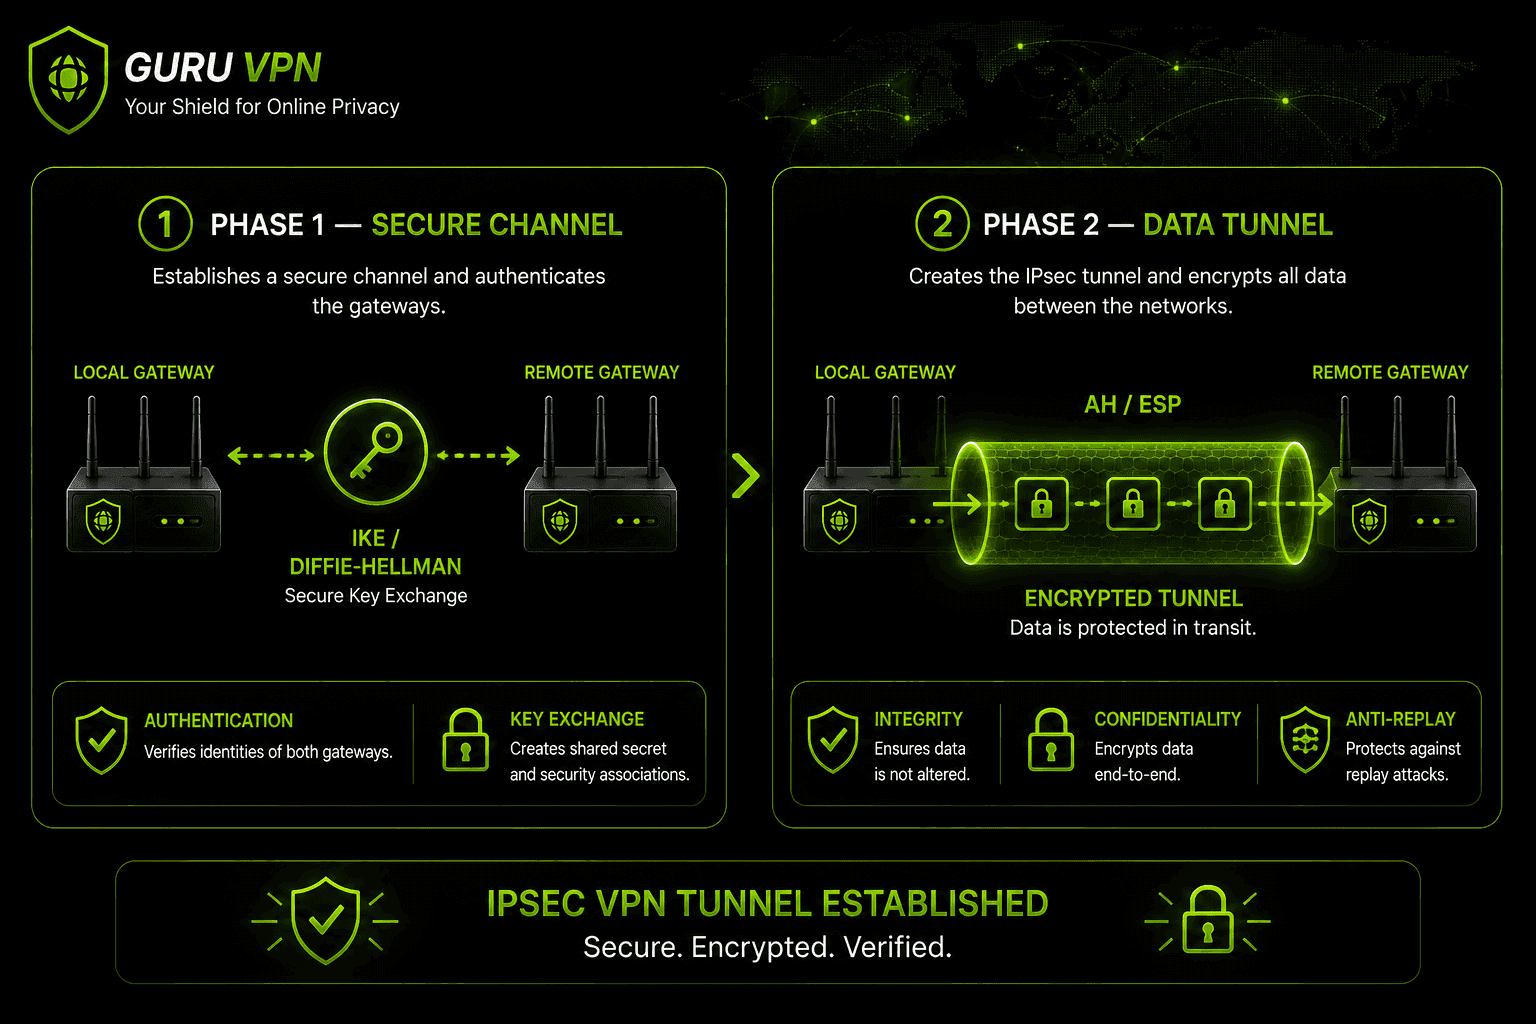
تتكون VPN عبر IPsec من ثلاثة بروتوكولات متعاونة، يتولى كل منها جزءًا مختلفًا من المهمة:
رأس المصادقة (AH) يتحقق من أن الحزمة جاءت بالفعل من المصدر الذي تدّعي أنها جاءت منه، وأنها لم تُعدّل أثناء نقلها، لكنه لا يشفّر أي شيء.
بروتوكول حمولة الأمن المغلّفة (ESP) يتولى التشفير الفعلي، إذ يشوش الحمولة (والرأس أيضًا في بعض الإعدادات) بحيث لا يستطيع قراءتها من يعترضها. ومن بين البروتوكولين، يُستخدم ESP على نطاق أوسع بكثير، عادةً مع آلية المصادقة الخاصة به.
تبادل مفاتيح الإنترنت (IKE) يتولى التفاوض: يستخدمه جهازان للاتفاق على خوارزميات التشفير، والتحقق من هوية كل منهما، وإنشاء المفاتيح المشتركة بأمان التي سيستخدمها AH وESP. تستخدم معظم عمليات نشر VPN الحديثة عبر IPsec بروتوكول IKEv2، الذي حسّن IKEv1 الأصلي بتفاوض أسرع وتعامل أفضل مع الأجهزة المحمولة عند تبديل الشبكات.
ببساطة، عندما يتحدث الناس عن اتصال vpn ipsec، فهم يصفون إعدادًا يتفاوض فيه IKE على قناة آمنة، ثم يحمي AH/ESP البيانات الفعلية التي تمر عبرها.
كيف يعمل نفق VPN عبر IPsec؟
يمكن لنفق VPN عبر IPsec العمل بأحد وضعين، والفرق بينهما مهم لمعرفة مقدار حركة البيانات التي تُخفى فعليًا:
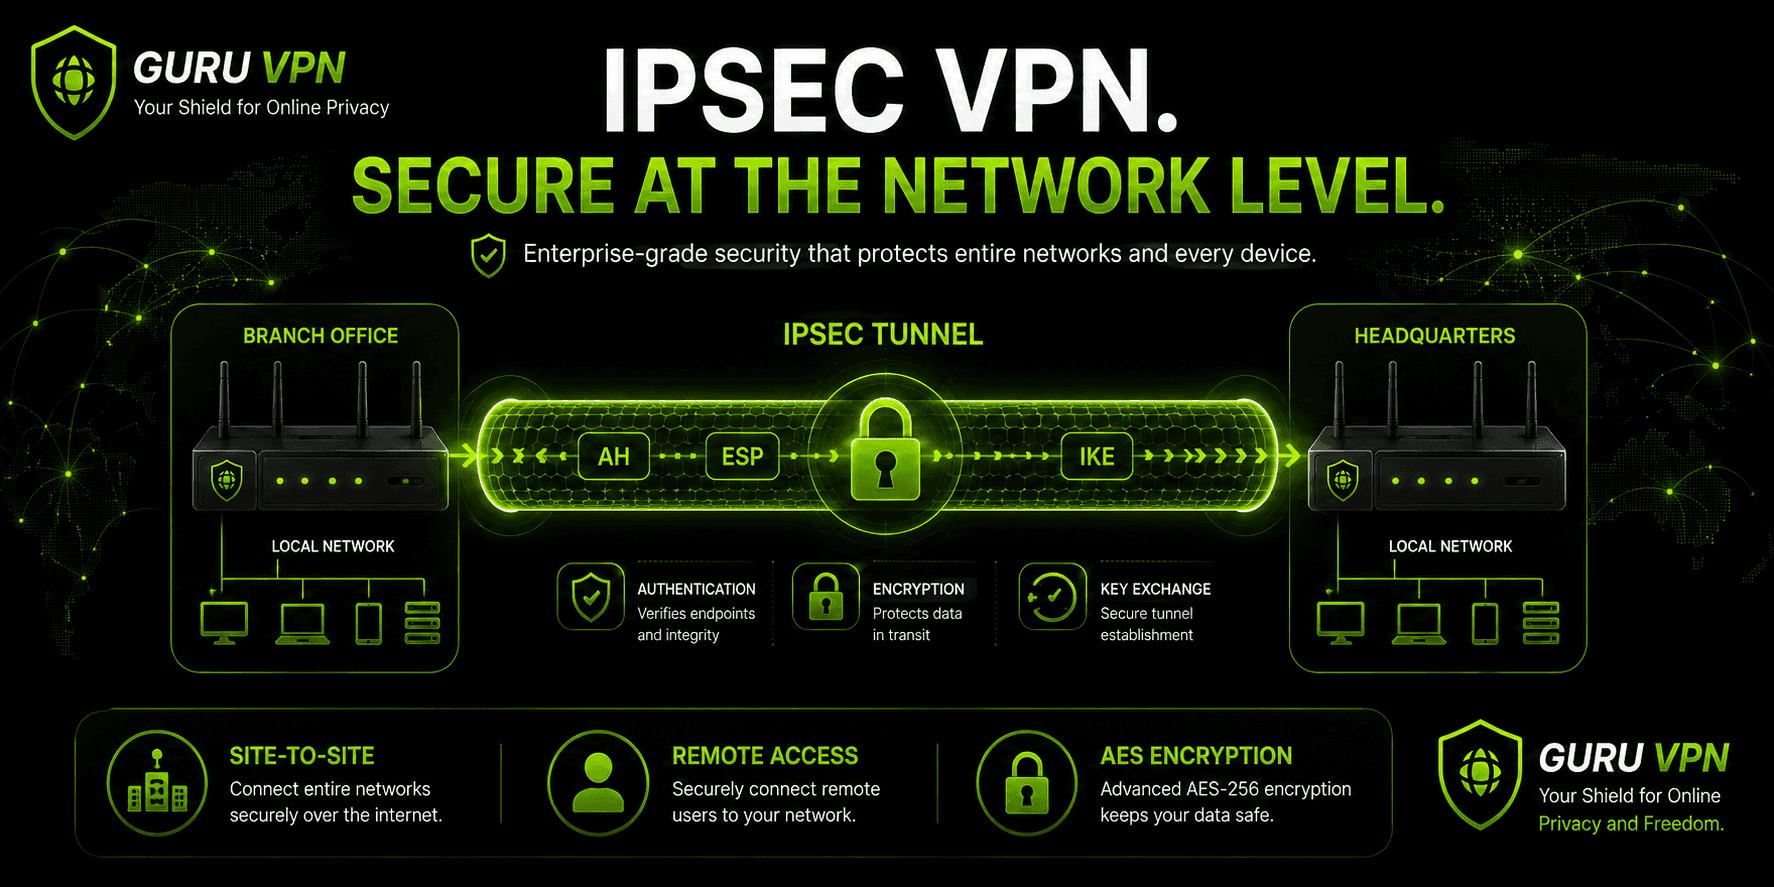
وضع النفق يشفّر حزمة IP الأصلية بأكملها، بما في ذلك رأسها، ثم يغلّفها داخل حزمة جديدة ذات رأس جديد لتوجيهها. يُستخدم هذا الوضع في جميع شبكات VPN للاتصال بين المواقع والوصول عن بُعد تقريبًا، إذ يتيح لبوابة أو عميل تشفير حركة البيانات نيابةً عن جهاز أو شبكة كاملة، من دون حاجة كل تطبيق إلى معرفة ما يجري.
وضع النقل يحمي الحمولة وحدها، بينما تبقى معلومات العنونة الأصلية كما هي ومقروءة لأي جهة توجّه الحزمة في طريقها. يقل استخدامه كثيرًا في سياقات المستهلكين، ويقتصر أساسًا على الاتصال المباشر بين مضيفين، عندما يكون الطرفان موثوقين ومرئيين لبعضهما بالفعل.
يحدث إنشاء النفق نفسه على مرحلتين. المرحلة 1 تنشئ قناة إدارة آمنة: يتفاوض الجهازان على أساليب التشفير والمصادقة، وينفذان تبادل مفاتيح Diffie-Hellman، ويتحقق كل منهما من هوية الآخر باستخدام مفتاح مشترك مسبقًا أو شهادة. المرحلة 2 تتولى بعد ذلك التفاوض على المعلمات الفعلية لنفق IPsec: البروتوكول (AH أو ESP)، وخوارزمية التشفير، ومدة صلاحية الاتصال. وتتم حماية ذلك كله داخل القناة التي أنشأتها المرحلة 1 للتو.
IKEv1 مقابل IKEv2: ما الذي تغيّر فعليًا؟
ليس IKEv1 وIKEv2 مجرد رقمَي إصدار؛ فقد عالج المعيار الأحدث عدة مشكلات عملية في الإصدار الأصلي. يتطلب IKEv1 عددًا أكبر من تبادلات الرسائل ذهابًا وإيابًا لإكمال التفاوض في المرحلة 1 (ما يصل إلى تسع رسائل في الوضع الرئيسي)، بينما يختصرها IKEv2 إلى أربع، ما يعني إعداد النفق بسرعة أكبر بوضوح. وأضاف IKEv2 أيضًا دعم MOBIKE، الذي يتيح للنفق الاستمرار عند تغيير الشبكة، مثل الانتقال من Wi-Fi إلى الاتصال الخلوي، من دون إعادة التفاوض من البداية؛ وهو أمر يتعامل معه IKEv1 على نحو ضعيف، إن تعامل معه أصلًا. ويدعم IKEv2 كذلك EAP (بروتوكول المصادقة الموسّع)، ما يسهل دمجه مع أنظمة المصادقة الحالية في المؤسسات، كما يتضمن كشفًا مدمجًا لاجتياز NAT بدلًا من الحاجة إلى إضافته على نحو منفصل. ولا يزال IKEv1 موجودًا في بعض أجهزة المؤسسات الأقدم التي لم تُحدّث، لكن كل عمليات نشر VPN الحديثة عبر IPsec تقريبًا، بما فيها تطبيقات المستهلكين، تستخدم IKEv2 افتراضيًا اليوم.
هل سبق اختراق IPsec؟
سجل أمان IPsec ليس خاليًا من المشكلات، لكن القضايا الحقيقية أدق من القول إن «IPsec معطوب». أثارت وثائق مسرّبة تعود إلى نحو 2013 مخاوف من أن وكالات استخبارات سعت إلى إضعاف بعض عمليات نشر IPsec أو استهداف إعدادات مجموعات Diffie-Hellman الضعيفة؛ لا عبر كسر التشفير الأساسي نفسه، بل باستغلال أحجام مفاتيح صغيرة وقديمة أو إعدادات افتراضية لم تُحصّن قط. كما وُثّق أن إعدادات المفاتيح المشتركة مسبقًا الأقدم التي تستخدم مفاتيح ضعيفة أو معاد استخدامها تمثل نقطة ضعف، إذ يؤدي اختراق مفتاح مشترك مسبقًا إلى كشف المصادقة الأولية مهما بلغت قوة التشفير المستخدم بعدها. لا يعني أي من ذلك أن إعداد IPsec حديثًا ومهيأً على نحو سليم، يستخدم IKEv2 ومجموعات Diffie-Hellman قوية ومصادقة بالشهادات بدلًا من مفاتيح مشتركة مسبقًا ضعيفة، غير آمن اليوم. وكما هو الحال مع معظم البروتوكولات، يكمن الخطر الفعلي في خيارات الإعداد وإدارة المفاتيح، لا في التصميم الأساسي للبروتوكول.
منافذ VPN عبر IPsec: ما الذي تحتاج إلى معرفته
يُعد إعداد منافذ VPN عبر IPsec من الأمور العملية التي يجدر فهمها عند استكشاف مشكلات الاتصال أو إعداد جدار ناري. يجري تفاوض IKE عبر منفذ UDP 500. وعندما يكتشف الجهاز أنه خلف NAT، وهو أمر شائع جدًا في شبكات المنازل والمكاتب، ينتقل الاتصال تلقائيًا إلى منفذ UDP 4500 ويستخدم NAT-T (اجتياز NAT) لمواصلة العمل، رغم أن IPsec لم يُصمم أصلًا مع وضع NAT في الحسبان. وإلى جانب هذين المنفذين، يستخدم ESP بروتوكول IP 50 مباشرةً، ولهذا قد تحجب بعض الجدران النارية الصارمة التي لا تتعامل إلا مع TCP وUDP حركة بيانات IPsec بالكامل ما لم يُفعّل NAT-T على النحو الصحيح.
إذا كنت تستكشف سبب تعذر اتصال VPN عبر IPsec على شبكة معينة، فعادةً ما يكون التحقق من فتح UDP 500 وUDP 4500 أول خطوة وأكثرها فائدة.
هناك مشكلة اتصال أخرى أقل وضوحًا يجدر معرفتها: يؤدي تغليف حزمة أصلية كاملة داخل حزمة جديدة في وضع النفق إلى إضافة بيانات زائدة، وقد يتجاوز الحجم الإجمالي للحزمة وحدة الإرسال القصوى للشبكة (MTU)، التي تبلغ عادةً 1500 بايت في معظم الشبكات. عندئذٍ، إما أن تُجزّأ الحزم إلى أجزاء أصغر، ما يزيد زمن الاستجابة، أو تُسقط بالكامل إذا كان أحد أجهزة التوجيه على المسار يعطّل التجزئة. وهذا سبب شائع، وإن لم يكن لافتًا، لاتصال VPN عبر IPsec بنجاح ثم بطء تحميل الصفحات أو انقطاع الاتصال، خصوصًا عند نقل ملفات أكبر. ويُعد خفض MSS (الحد الأقصى لحجم المقطع) على البوابة، أي إخبار اتصالات TCP بالتفاوض على حزم أصغر منذ البداية، الحل المعتاد الذي يلجأ إليه مسؤولو الشبكات عند ظهور هذه المشكلة.
VPN عبر IPsec مقابل SSL VPN: ما الفرق؟
تتمحور المقارنة بين ipsec vpn وssl vpn حول فرق أساسي واحد: طبقة الشبكة التي يعمل عندها كل منهما.
يعمل IPsec على طبقة الشبكة (طبقة OSI 3)، ما يعني أنه يحمي كل حركة البيانات الصادرة من جهاز أو بوابة، عبر كل التطبيقات والاتصالات، دون الحاجة إلى معرفة ما يعمل فعليًا. أما SSL VPN فيعمل على طبقة التطبيقات (طبقة OSI 7)، ويحمي عادةً حركة البيانات عبر متصفح أو عميل محدد. وهذا يسهل نشره دون تثبيت برنامج مخصص، لكنه يجعل نطاق تغطيته أضيق.
| الميزة | VPN عبر IPsec | SSL VPN |
|---|---|---|
طبقة الشبكة | الطبقة 3 (الشبكة) | الطبقة 7 (التطبيق) |
نطاق التغطية | كل حركة بيانات الجهاز/الشبكة | المتصفح أو تطبيق محدد فقط |
متطلبات العميل | غالبًا ما يحتاج إلى عميل مخصص | غالبًا عبر المتصفح، دون تثبيت |
الأداء | أسرع عمومًا (يعتمد على UDP) | بيانات إضافية أكثر قليلًا (يعتمد على TCP) |
الأنسب لـ | الاتصال بين المواقع، والوصول عن بُعد إلى الجهاز بالكامل | الوصول السريع عن بُعد، وسيناريوهات BYOD |
تعرض بعض الوثائق المسألة بصيغة ssl vpn مقابل ipsec بدلًا من العكس، لكن المفاضلات الأساسية تظل كما هي بصرف النظر عن ترتيب المصطلحين. لا يوجد خيار «أفضل» على نحو مطلق؛ فعادةً ما يتوقف القرار بين ipsec وssl vpn على حالة الاستخدام. تميل الاتصالات بين المكاتب أو إمكانية الوصول عن بُعد التي تغطي حركة بيانات الجهاز بالكامل إلى IPsec. أما الوصول السريع عبر المتصفح للمقاولين أو الأجهزة الشخصية فيميل إلى SSL VPN.
VPN عبر IPsec مقابل OpenVPN
إذا كان SSL VPN فئةً عامة، فإن OpenVPN بروتوكول محدد واسع الاستخدام يستحق المقارنة مباشرةً. في المقارنة بين ipsec vpn وopenvpn، يميل IPsec إلى التفوق في الأداء لأنه يعمل أصليًا عبر UDP، وغالبًا ما يُنفذ في العتاد بأجهزة التوجيه والجدران النارية، ما يجعله فعالًا جدًا للروابط بين المواقع. أما OpenVPN المبني على TLS، فيُعد عمومًا أسهل في الإعداد عبر الشبكات التي تفرض قيودًا (إذ يمكن تشغيله عبر المنفذ 443 والاندماج مع حركة HTTPS العادية)، ويستفيد من كونه مفتوح المصدر وخاضعًا لعمليات تدقيق موسعة. بالنسبة إلى معظم استخدامات VPN اليومية للمستهلكين، يكون الفرق العملي أقل مما توحي به جداول المقارنة؛ فكلاهما يُعد آمنًا عند تنفيذه على النحو الصحيح، وتتجه التطبيقات الحديثة على نحو متزايد إلى استخدام خيارات أحدث مثل WireGuard افتراضيًا بدلًا من أي منهما.
VPN عبر IPsec مقابل WireGuard
WireGuard أحدث البروتوكولات الرئيسية التي دخلت هذه المقارنة، ويتعامل مع المسألة بطريقة تختلف كثيرًا عن IPsec. فبينما IPsec مجموعة من بروتوكولات متعددة (AH وESP وIKE) تراكمت لها خيارات إعداد على مدى عقود، بُني WireGuard من الصفر بقاعدة شيفرة محدودة عمدًا؛ ويُشار غالبًا إلى أنها تضم أقل من 4,000 سطر من الشيفرة، مقارنةً بعشرات الآلاف في تطبيق IPsec نموذجي. ويجعل هذا الحجم الأصغر تدقيق WireGuard بحثًا عن ثغرات أمنية أسهل، كما يجعله أسرع بوضوح في معظم الاختبارات الواقعية، ولا سيما على الأجهزة المحمولة التي تعيد الاتصال بعد تغيير الشبكة.
لا يزال IPsec متفوقًا في مجال واحد: التوافق الواسع مع عتاد المؤسسات القائم، إذ تدعم عقود من أجهزة التوجيه والجدران النارية ومجمّعات VPN هذا البروتوكول أصلًا دون برامج إضافية. وعلى النقيض، يحتاج WireGuard إلى دعم أوضح من الموردين ليعمل على أجهزة الشبكات المتخصصة، لكن هذه الفجوة تتقلص سريعًا مع إضافة مصنّعي العتاد دعمًا أصليًا. وعند اختيار بروتوكول افتراضي لـVPN حديثة موجهة للمستهلكين، يتزايد اختيار WireGuard لسرعته وبساطته، بينما يظل IPsec الخيار الأكثر تحفظًا لعمليات النشر القديمة بين المواقع التي تعتمد عليه بالفعل.
عملاء VPN عبر IPsec: الاتصال بين المواقع مقابل الوصول عن بُعد
يندرج عميل VPN عبر IPsec عمومًا ضمن أحد إعدادين. الاتصال بين المواقع يربط شبكتين، مثل المقر الرئيسي لشركة ومكتب فرعي، من خلال تشغيل IPsec بين أجهزة البوابة، دون الحاجة إلى أي برنامج عميل فردي على أجهزة المستخدمين النهائيين. الوصول عن بُعد هو الإعداد الذي يتعامل معه معظم المستخدمين الأفراد: تطبيق عميل VPN مخصص يعمل ببروتوكول IPsec، ومثبت على حاسوب محمول أو هاتف، ويتحقق من هوية الجهاز وينشئ نفقه الخاص إلى شبكة مركزية أو خادم VPN.
اشتهر إعداد عملاء VPN عبر IPsec الأقدم بصعوبته، إذ كان يتطلب إدخال عناوين الخوادم والمفاتيح المشتركة مسبقًا ومعلمات IKE يدويًا. أما التطبيقات الحديثة، بما فيها تطبيقات المستهلكين مثل Guru VPN، فتتولى هذا الإعداد تلقائيًا، لذا فإن اختيار IPsec (أو IKEv2/IPsec، الاقتران الشائع بينهما) لا يتطلب عادةً سوى تبديل البروتوكول بدلًا من الإعداد اليدوي.
في المؤسسات، من بين عملاء VPN عبر IPsec الأكثر استخدامًا strongSwan (مفتوح المصدر، وشائع على Linux، ويُضمّن بشكل متزايد مباشرةً في البرامج الثابتة لأجهزة التوجيه)، وCisco AnyConnect (الذي يستخدم الآن SSL/TLS افتراضيًا في كثير من عمليات النشر، لكنه ما زال يدعم IPsec/IKEv2)، وعملاء IPsec/IKEv2 الأصليون المدمجون مباشرةً في Windows وmacOS وiOS وAndroid. ومن المفيد معرفة الخيار الأخير تحديدًا، لأنه يفسر سبب عدم حاجة كثير من شبكات VPN المؤسسية عبر IPsec إلى تثبيت أي شيء، والاكتفاء بإدخال تفاصيل الخادم في إعدادات VPN المدمجة في نظام التشغيل.
مراقبة VPN عبر IPsec وإدارتها
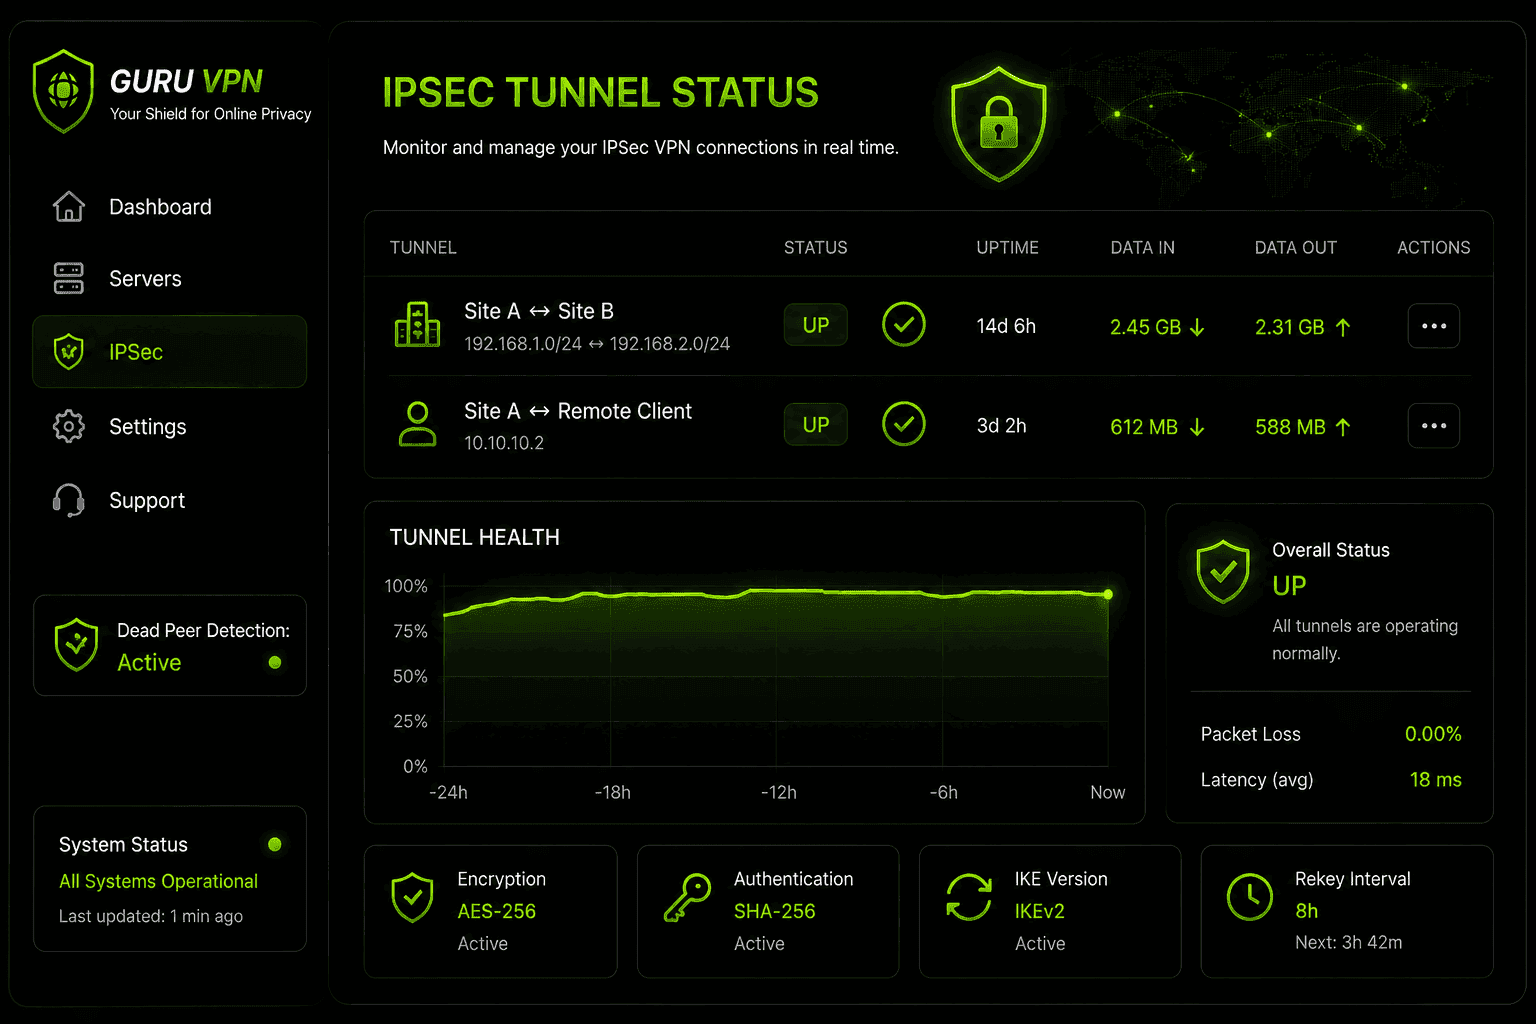
في أي استخدام يتجاوز اتصالًا شخصيًا واحدًا، تصبح مراقبة VPN عبر IPsec مهمة تشغيلية مستمرة بدلًا من كونها خطوة إعداد تُنفذ مرة واحدة. تراقب فرق الشبكات عادةً حالة النفق (نشط/متوقف)، وأحداث تجديد المفاتيح عند انتهاء صلاحية اقترانات الأمان في المرحلتين 1 و2 وتجديدها، وإخفاقات كشف النظراء غير المستجيبين (DPD)، التي تشير إلى نفق لا يزال مهيأً تقنيًا لكنه لم يعد يمرر حركة البيانات فعليًا. وتضيف لوحات المعلومات المركزية، الشائعة في منصات VPN عبر IPsec الموجهة للأعمال، التسجيل والتنبيهات وأحيانًا المصادقة متعددة العوامل وتصفية DNS إلى البروتوكول الأساسي، إذ لا يتضمن IPsec نفسه طبقة مدمجة لعرض ما يجري.
لماذا تختار Guru VPN لـIPsec وما يتجاوزه
لا يتيح كل مزود اختيار البروتوكول فعلًا، لكن Guru VPN يدعم الاتصالات المعتمدة على IPsec (عبر IKEv2/IPsec) إلى جانب خيارات حديثة مثل WireGuard، لذا لست مضطرًا إلى الالتزام بنهج واحد بصرف النظر عن جهازك أو شبكتك.
| الميزة | الفائدة |
|---|---|
دعم IKEv2/IPsec | تشفير قوي على مستوى الشبكة عند الحاجة إليه |
خيار WireGuard® | أداء أسرع للاستخدام اليومي |
اجتياز NAT تلقائيًا | اتصال موثوق حتى خلف أجهزة التوجيه التي تفرض قيودًا |
سياسة صارمة لعدم الاحتفاظ بالسجلات | الخصوصية أيًا كان البروتوكول الذي تختاره |
تطبيقات متعددة المنصات | إعداد متسق على الحاسوب والهاتف |
إذا كنت تفاضل بين البروتوكولات، فمن المفيد مقارنة التشكيلة الحالية من باقات Guru VPN و مواقع الخوادم المتاحة — فالبروتوكول المناسب المقترن بخادم قريب وجيد الإدارة يؤثر في الأداء الفعلي أكثر من أي مواصفة منفردة.
الأسئلة الشائعة
هي VPN مبنية باستخدام مجموعة بروتوكولات IPsec؛ إذ يتولى IKE تبادل المفاتيح، ويتولى AH/ESP المصادقة على حركة البيانات وتشفيرها. وهذا يؤمّن البيانات على مستوى الشبكة بدلًا من تأمينها داخل تطبيق أو متصفح واحد.
تعني شبكة خاصة افتراضية تعتمد على إطار عمل IPsec لإنشاء نفقها المشفّر، بدلًا من البروتوكولات المستندة إلى SSL/TLS أو البروتوكولات الأحدث مثل WireGuard.
يناسب IPsec عمومًا الاتصالات بين المواقع والوصول عن بُعد الذي يحتاج إلى تغطية حركة بيانات الجهاز بالكامل. أما SSL VPN فيناسب الوصول السريع عبر المتصفح عندما لا يكون تثبيت عميل مخصص عمليًا.
هي VPN تستخدم مجموعة بروتوكولات IPsec لتأمين حركة البيانات على مستوى الشبكة؛ يمكنك تصورها كطبقة أمان تعمل بهدوء تحت الاتصال، لا كشيء تتفاعل معه مباشرةً.
غالبًا ما تتيح SSL VPN للموظفين الاتصال بسرعة أكبر مع إعداد أقل من فريق تقنية المعلومات، إذ يمكن تشغيلها عبر المتصفح. أما IPsec فعادةً ما يوفر أداءً أفضل ويغطي أكثر من حركة المتصفح وحدها، لكنه يتطلب تثبيت عميل.
منفذ UDP 500 للتفاوض الأولي عبر IKE، ومنفذ UDP 4500 بعد اكتشاف NAT. أما حركة بيانات ESP نفسها فتستخدم بروتوكول IP 50 مباشرةً.
نعم، للوصول عن بُعد؛ إذ يتحقق العميل من هوية جهازك وينشئ النفق. أما شبكات VPN عبر IPsec بين المواقع فتعمل بين أجهزة البوابة، ولا تحتاج إلى برنامج عميل على الحواسيب الفردية.
يُعد كلاهما آمنًا عند تنفيذه على النحو الصحيح. وغالبًا ما يتفوق IPsec في الأداء على العتاد المدعوم؛ أما OpenVPN فيسهل عادةً تمريره عبر الشبكات التي تفرض قيودًا، ويستفيد من كونه مفتوح المصدر.
نعم، عبر IKEv2/IPsec، إلى جانب بدائل حديثة مثل WireGuard، لتختار ما يناسب ظروفك.
الخلاصة: بروتوكول يستحق الفهم حتى إن لم تضطر إلى إعداده
لم يعد معظم الناس بحاجة إلى إعداد VPN عبر IPsec يدويًا، لكن فهم ما يجري في الخلفية، مثل تشفير AH/ESP ومصافحة IKE والفرق بين وضعي النفق والنقل، يسهّل كثيرًا تحديد متى يكون الخيار المناسب ومتى يفي بروتوكول أخف وأسرع بالغرض بالقدر نفسه. يظل IPsec معيارًا مثبتًا على مستوى الشبكة للاتصالات بين المواقع والوصول عن بُعد إلى الجهاز بالكامل. أما للاستخدام الشخصي اليومي، فيتوقف الاختيار أكثر فأكثر على البروتوكول الافتراضي في تطبيق VPN، ما دام تنفيذه صحيحًا.


