
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

IPsec VPN Nedir? Nasıl Çalışır, IPsec ile SSL VPN Arasındaki Farklar ve Ne Zaman Kullanılır?

 Öne çıkanlar

- IPsec VPN’in ne olduğunu ve IPsec’in VPN’lerle daha genel olarak nasıl ilişkili olduğunu anlayın.
- AH ve ESP protokolleri ile IKE anahtar değişimi dahil, IPsec VPN tünelinin nasıl kurulduğunu öğrenin.
- ipsec vpn ile ssl vpn karşılaştırmasındaki gerçek farkları ve her birinin ne zaman daha uygun olduğunu görün.
- IPsec VPN’in hangi portlara ihtiyaç duyduğunu ve bunun güvenlik duvarları ile NAT açısından neden önemli olduğunu öğrenin.
- IPsec VPN istemcileri, site-to-site kurulumları ve bu bağlantıların nasıl izlendiği hakkında net bir fikir edinin.
IPsec, ağ belgelerinde ve yönlendirici ayarlarında sürekli karşımıza çıkan, ancak sade bir dille nadiren açıklanan terimlerden biridir. Kurumsal bir bağlantı kurarken ya da VPN protokollerini karşılaştırırken IPsec VPN nedir diye sorduysanız, kısa yanıt şudur: IPsec başlı başına bir VPN hizmeti değildir; kullandığınız uygulama veya istemcinin altında çalışarak ağ katmanında trafiği şifrelemek ve kimliğini doğrulamak için VPN’lerin kullandığı bir protokol paketidir.
ipsec ile vpn arasındaki bu ayrım, göründüğünden daha önemlidir. VPN, genel bir ağ üzerinden kurulan özel ve şifreli bağlantı kavramıdır. IPsec ise SSL/TLS tabanlı VPN’ler veya WireGuard gibi daha yeni protokollerle birlikte, bu bağlantıyı kurmanın yaygın kullanılan belirli bir yoludur.
Modern sağlayıcılardan Guru VPN daha hızlı ve modern protokollerin yanı sıra IPsec tabanlı bağlantıları da destekler; böylece cihazınıza ve ağınıza en uygun olanı seçebilirsiniz. Bu kılavuzda IPsec VPN tünelinin nasıl çalıştığını, SSL VPN ile nasıl karşılaştırıldığını ve hangi durumlarda hâlâ doğru araç olduğunu açıklıyoruz.
Önemli Noktalar
- IPsec VPN’in ne olduğunu ve IPsec’in daha genel VPN kavramıyla nasıl ilişkili olduğunu anlayın.
- AH ve ESP protokolleri ile IKE anahtar değişimi dahil, IPsec VPN tünelinin nasıl kurulduğunu öğrenin.
- ipsec vpn ile ssl vpn karşılaştırmasındaki gerçek farkları ve her birinin ne zaman daha uygun olduğunu görün.
- IPsec VPN’in hangi portlara ihtiyaç duyduğunu ve bunun güvenlik duvarları ile NAT açısından neden önemli olduğunu öğrenin.
- IPsec VPN istemcileri, site-to-site kurulumları ve bu bağlantıların nasıl izlendiği hakkında net bir fikir edinin.
Teknik Olarak IPsec VPN Nedir?
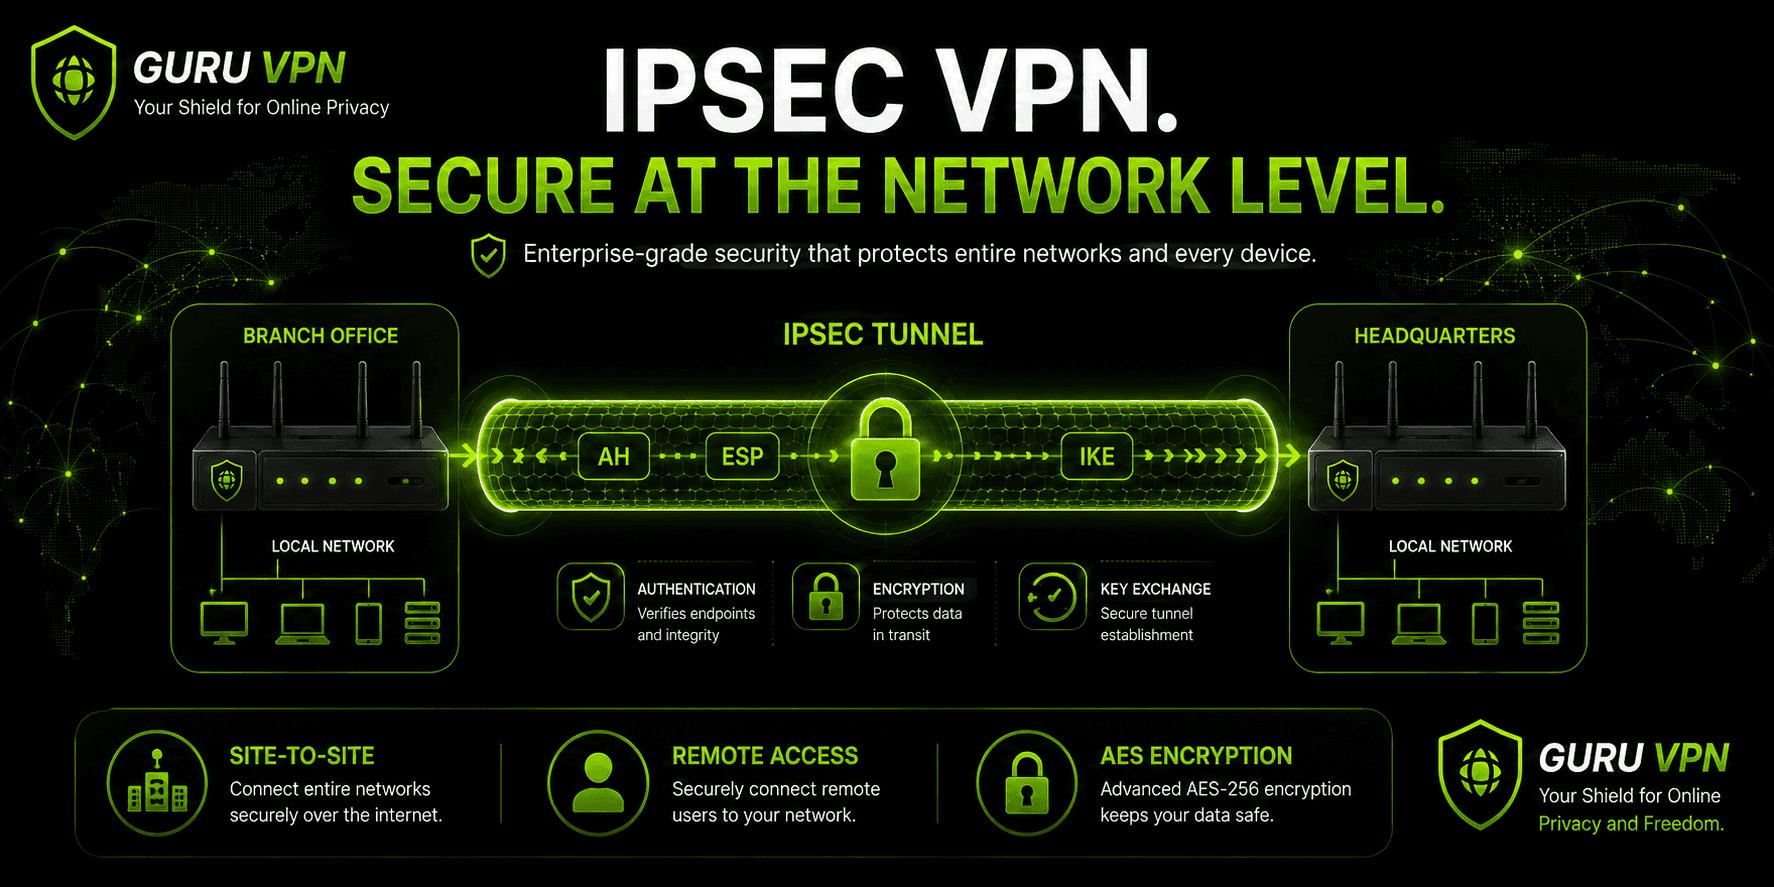
Bir IPsec VPN, birlikte çalışan ve her biri işin farklı bir bölümünü üstlenen üç protokolden oluşur:
Authentication Header (AH) bir paketin gerçekten iddia edilen kaynaktan geldiğini ve aktarım sırasında değiştirilmediğini doğrular; ancak hiçbir şeyi şifrelemez.
Encapsulating Security Payload (ESP) asıl şifrelemeyi yapar; yükü (ve bazı yapılandırmalarda başlığı da) karıştırarak paketi ele geçirenlerin okuyamamasını sağlar. İkisi arasında açık ara daha yaygın kullanılan ESP’dir ve genellikle kendi kimlik doğrulamasıyla birlikte kullanılır.
Internet Key Exchange (IKE) anlaşma sürecini yönetir: İki cihaz bunu kullanarak şifreleme algoritmaları üzerinde anlaşır, birbirlerinin kimliğini doğrular ve AH ile ESP’nin kullanacağı paylaşılan anahtarları güvenli biçimde oluşturur. Modern IPsec VPN kurulumlarının çoğu, ilk IKEv1’e kıyasla daha hızlı anlaşma ve ağ değiştiren mobil cihazları daha iyi yönetme özellikleri sunan IKEv2’yi kullanır.
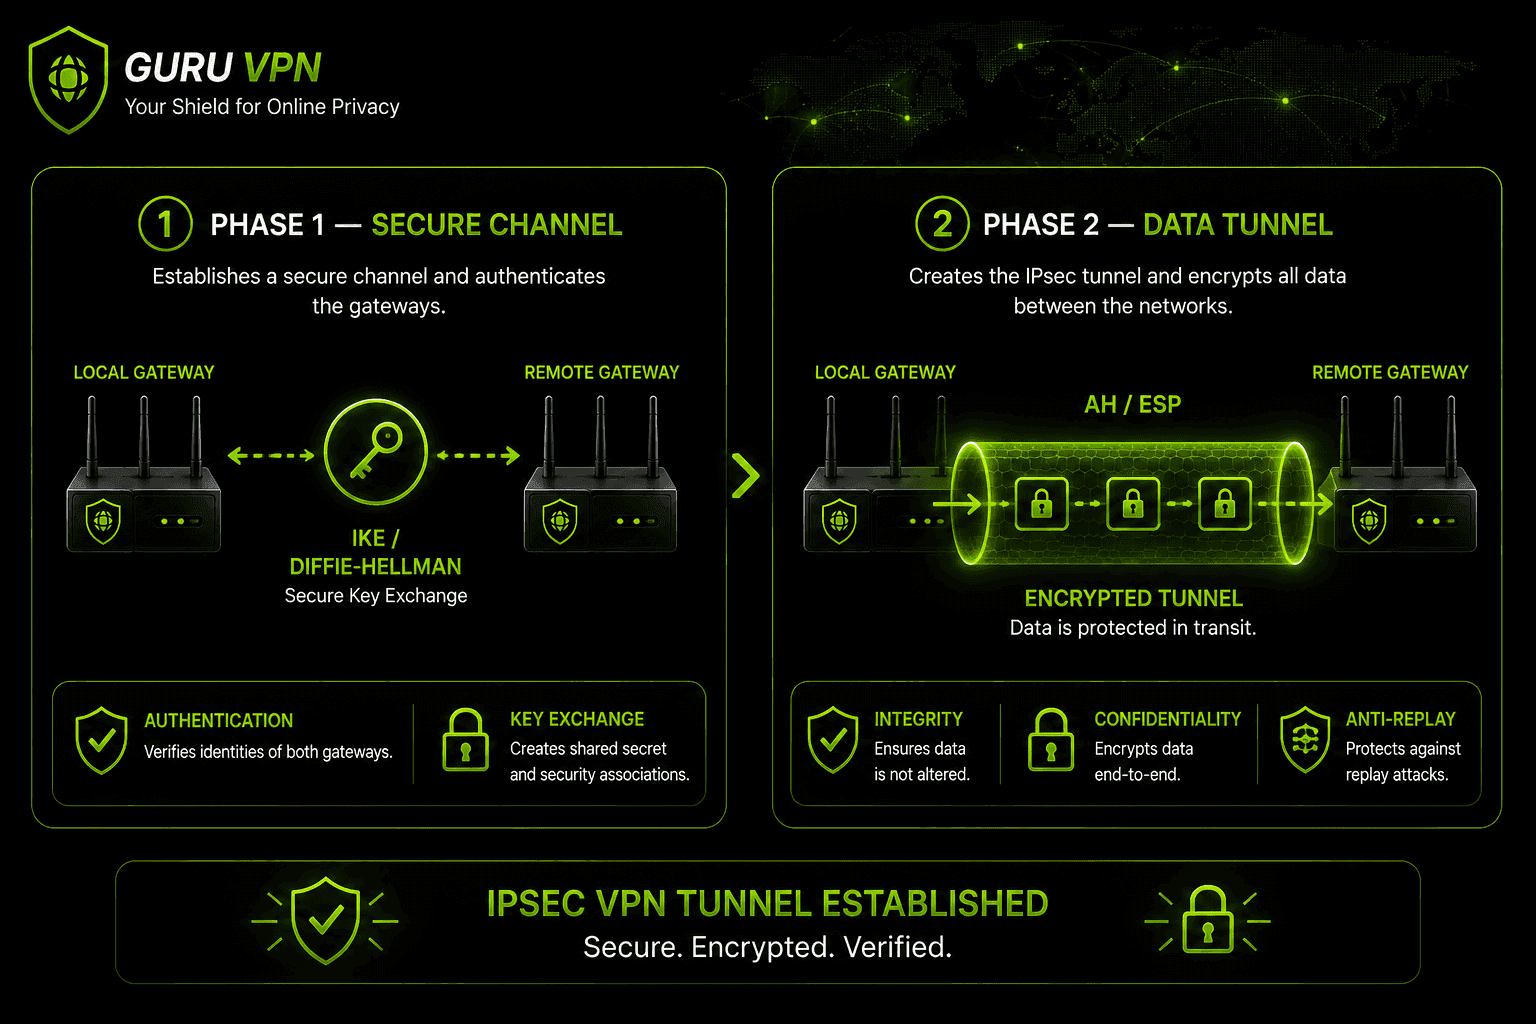
Basitçe söylemek gerekirse, vpn ipsec bağlantısından söz edildiğinde, IKE’nin güvenli kanalı oluşturmak üzere anlaştığı ve AH/ESP’nin bu kanaldan geçen verileri koruduğu bir kurulum kastedilir.
IPsec VPN Tüneli Nasıl Çalışır?
IPsec VPN tüneli iki moddan biriyle çalışabilir. Aradaki fark, trafiğinizin ne kadarının gerçekten gizlendiğini belirler:
Tünel modu başlığı dahil olmak üzere orijinal IP paketinin tamamını şifreler ve yönlendirme için yeni bir başlık içeren yeni bir pakete sarar. Hemen hemen tüm site-to-site ve uzaktan erişim VPN’lerinde kullanılan mod budur. Böylece bir ağ geçidi veya istemci, her uygulamanın bu işlemden haberdar olması gerekmeksizin tüm bir cihaz ya da ağ adına trafiği şifreleyebilir.
Taşıma modu yalnızca yükün kendisini korur; orijinal adresleme bilgileri değişmeden kalır ve paketi yolda yönlendirenler tarafından okunabilir. Tüketici kullanımında çok daha seyrek tercih edilir; esas olarak iki ucun da birbirine zaten güvendiği ve görünür olduğu doğrudan ana bilgisayardan ana bilgisayara iletişimde kullanılır.
Tünelin kurulması iki aşamada gerçekleşir. 1. Aşama güvenli bir yönetim kanalı kurar: İki cihaz şifreleme ve kimlik doğrulama yöntemleri üzerinde anlaşır, Diffie-Hellman anahtar değişimi gerçekleştirir ve önceden paylaşılan anahtar veya sertifika kullanarak birbirlerinin kimliğini doğrular. 2. Aşama ardından IPsec tünelinin gerçek parametrelerini belirler: hangi protokolün (AH veya ESP), hangi şifreleme algoritmasının kullanılacağı ve bağlantının ne kadar süre geçerli kalacağı. Bunların tümü, 1. Aşama’da oluşturulan kanal içinde korunur.
IKEv1 ile IKEv2: Gerçekte Ne Değişti?
IKEv1 ve IKEv2 yalnızca sürüm numaralarından ibaret değildir; yeni standart, ilkinin çeşitli pratik sorunlarını çözdü. IKEv1, 1. Aşama anlaşmasını tamamlamak için daha fazla karşılıklı mesaj alışverişi gerektirir (ana modda dokuz mesaja kadar); IKEv2 ise bunu dört mesaja indirerek tünelin gözle görülür biçimde daha hızlı kurulmasını sağlar. IKEv2 ayrıca MOBIKE desteği ekledi. Bu özellik, örneğin Wi-Fi’dan hücresel ağa geçerken tünelin baştan anlaşma yapılmadan ağ değişikliğine dayanmasını sağlar; IKEv1 bu durumu ya hiç ya da iyi yönetemez. IKEv2, mevcut kurumsal kimlik doğrulama sistemleriyle entegrasyonu kolaylaştıran EAP’yi (Extensible Authentication Protocol) de destekler ve ayrıca sonradan ek bir özellik olarak kurmaya gerek kalmadan NAT geçişini algılar. IKEv1 hâlâ yükseltilmemiş eski kurumsal donanımlarda görülür; ancak tüketici uygulamaları dahil modern IPsec VPN kurulumlarının neredeyse tamamında bugün varsayılan olarak IKEv2 kullanılır.
IPsec Hiç Ele Geçirildi mi?
IPsec’in güvenlik geçmişi kusursuz değildir; ancak gerçek sorunlar “IPsec bozuk” iddiasından daha nüanslıdır. 2013 civarında sızdırılan belgeler, istihbarat kurumlarının bazı IPsec kurulumlarını zayıflatmaya veya zayıf Diffie-Hellman grup yapılandırmalarını hedef almaya çalıştığı yönünde endişelere yol açtı. Bunu temel şifrelemenin kendisini kırarak değil, güncelliğini yitirmiş küçük anahtar boyutlarından veya hiçbir zaman sağlamlaştırılmamış varsayılan yapılandırmalardan yararlanarak yaptıkları öne sürüldü. Zayıf veya yeniden kullanılmış anahtarlarla kurulan eski, önceden paylaşılan anahtar düzeneklerinin de belgelenmiş bir zayıf noktası olduğu biliniyor; çünkü önceden paylaşılan anahtarın ele geçirilmesi, sonrasındaki şifreleme ne kadar güçlü olursa olsun ilk kimlik doğrulamasını açığa çıkarır. Bunların hiçbiri, doğru yapılandırılmış modern bir IPsec kurulumunun (IKEv2, güçlü Diffie-Hellman grupları ve zayıf önceden paylaşılan anahtarlar yerine sertifika tabanlı kimlik doğrulama) bugün güvensiz olduğu anlamına gelmez. Çoğu protokolde olduğu gibi, gerçek dünyadaki risk protokolün temel tasarımından değil, yapılandırma tercihlerinden ve anahtar yönetiminden kaynaklanır.
IPsec VPN Portları: Bilmeniz Gerekenler
Bir bağlantı sorununu giderirken veya güvenlik duvarı yapılandırırken IPsec VPN port düzenini anlamak oldukça işe yarar. IKE anlaşması UDP portu 500’de gerçekleşir. Bir cihaz NAT arkasında olduğunu algıladığında (ev ve ofis ağlarında bu son derece yaygındır) bağlantı otomatik olarak bunun yerine UDP portu 4500 üzerine geçer ve IPsec başlangıçta NAT düşünülerek tasarlanmamış olsa da çalışmayı sürdürmek için NAT-T’yi (NAT Traversal) kullanır. Bu iki porta ek olarak ESP, IP protokolü 50’yi doğrudan kullanır. Bu nedenle yalnızca TCP ve UDP’yi tanıyan bazı katı güvenlik duvarları, NAT-T düzgün etkinleştirilmediğinde IPsec trafiğini tamamen engelleyebilir.
Belirli bir ağda IPsec VPN’in neden bağlanmadığını araştırıyorsanız UDP 500 ve UDP 4500 portlarının açık olup olmadığını kontrol etmek genellikle ilk ve en yararlı adımdır.
Daha az belirgin, ancak bilinmesi gereken ikinci bir bağlantı sorunu da vardır: Tünel modunda orijinal paketin tamamını yeni bir paketin içine sarmak ek yük oluşturur. Bu, paketin toplam boyutunu ağın Maksimum İletim Birimi (MTU) sınırının (çoğu ağda yaygın olarak 1500 bayt) üzerine çıkarabilir. Bu durumda paketler gecikmeyi artıracak şekilde daha küçük parçalara bölünür ya da yol üzerindeki bir yönlendiricide parçalama devre dışıysa tamamen düşürülür. Bu, başarıyla bağlanan bir IPsec VPN’in özellikle büyük aktarımlarda yavaş yükleme süreleri veya bağlantı kopmaları yaşamasının sık görülen, pek gösterişli olmayan nedenlerinden biridir. Ağ yöneticilerinin böyle bir durumda başvurduğu standart çözüm, ağ geçidindeki MSS’yi (Maksimum Segment Boyutu) düşürmektir; bu, TCP bağlantılarına en baştan daha küçük paketler üzerinde anlaşmalarını söylemek anlamına gelir.
IPsec VPN ile SSL VPN Arasındaki Fark Nedir?
ipsec vpn ile ssl vpn karşılaştırmasının temelinde, her birinin ağın hangi katmanında çalıştığına ilişkin tek bir ana ayrım vardır.
IPsec ağ katmanında (OSI Katman 3) çalışır; bu da gerçekte neyin çalıştığını bilmesine gerek kalmadan bir cihazdan veya ağ geçidinden çıkan tüm trafiği, her uygulamayı ve her bağlantıyı koruduğu anlamına gelir. Buna karşılık SSL VPN, uygulama katmanında (OSI Katman 7) çalışır ve genellikle trafiği bir tarayıcı veya belirli bir istemci üzerinden güvenceye alır. Bu, özel yazılım yüklemeden dağıtımını kolaylaştırır, ancak kapsadığı alanı daraltır.
| Özellik | IPsec VPN | SSL VPN |
|---|---|---|
Ağ katmanı | Katman 3 (Ağ) | Katman 7 (Uygulama) |
Kapsam | Cihaz/ağ trafiğinin tamamı | Yalnızca tarayıcı veya belirli bir uygulama |
İstemci gereksinimi | Genellikle özel bir istemci gerekir | Çoğunlukla tarayıcı tabanlıdır, kurulum gerekmez |
Performans | Genellikle daha hızlı (UDP tabanlı) | Biraz daha fazla ek yük (TCP tabanlı) |
En uygun kullanım | Site-to-site, tam cihaz uzaktan erişimi | Hızlı uzaktan erişim, BYOD senaryoları |
Bazı belgeler bunu tersinden ipsec ile ssl vpn sorusu yerine ssl vpn ile ipsec sorusu olarak ele alır; ancak terimlerin sırası ne olursa olsun temel ödünleşimler aynıdır. Hiçbiri her durumda “daha iyi” değildir; ipsec ile ssl vpn arasındaki seçim genellikle kullanım amacına bağlıdır. Ofisler arasındaki site-to-site bağlantılar veya tüm cihaz trafiğini kapsaması gereken uzaktan erişim IPsec’e daha uygundur. Yükleniciler ya da kişisel cihazlar için hızlı, tarayıcı tabanlı erişim ise SSL VPN’e daha uygundur.
IPsec VPN ile OpenVPN Karşılaştırması
SSL VPN daha çok bir kategori iken OpenVPN, doğrudan karşılaştırmaya değer, yaygın kullanılan belirli bir protokoldür. ipsec vpn ile openvpn karşılaştırmasında IPsec, doğal olarak UDP üzerinden çalıştığı ve yönlendirici ve güvenlik duvarlarında çoğu zaman donanım üzerinden uygulandığı için performans avantajına sahip olma eğilimindedir; bu da onu site-to-site bağlantılarında oldukça verimli kılar. TLS üzerine kurulu OpenVPN’in kısıtlayıcı ağlarda yapılandırılmasının genellikle daha kolay olduğu kabul edilir (443 portunda çalışarak normal HTTPS trafiğine karışabilir); ayrıca açık kaynaklı olması ve kapsamlı denetimlerden geçmiş olması da avantaj sağlar. Günlük tüketici VPN kullanımlarının çoğunda pratik fark, karşılaştırma tablolarının düşündürdüğünden daha küçüktür: Her ikisi de doğru uygulandığında güvenli kabul edilir ve modern uygulamalarda giderek daha sık olarak ikisi yerine WireGuard gibi daha yeni seçenekler varsayılan kullanılır.
IPsec VPN ile WireGuard Karşılaştırması
WireGuard, bu karşılaştırmaya katılan en yeni önemli protokoldür ve soruna IPsec’ten çok farklı bir yaklaşımla çözüm getirir. IPsec, onlarca yılda birikmiş yapılandırma seçeneklerine sahip birden fazla protokolün (AH, ESP, IKE) paketi iken WireGuard, kasıtlı olarak asgari düzeyde tutulan bir kod tabanıyla sıfırdan oluşturulmuştur. Genellikle 4,000 satırdan az kod içerdiği belirtilir; tipik bir IPsec uygulamasını oluşturan on binlerce satırla karşılaştırıldığında bu oldukça azdır. Bu küçük kapsam, WireGuard’ı güvenlik açıklarına karşı denetlemeyi kolaylaştırır ve gerçek dünya testlerinin çoğunda özellikle ağ değişikliğinden sonra yeniden bağlanan mobil cihazlarda belirgin biçimde daha hızlı olmasını sağlar.
IPsec’in bir alanda hâlâ üstünlüğü vardır: Mevcut kurumsal donanımlarla geniş uyumluluk. Onlarca yıldır kullanılan yönlendiriciler, güvenlik duvarları ve VPN yoğunlaştırıcıları ek yazılım gerektirmeden IPsec’i yerel olarak destekler. Buna karşılık WireGuard’ın özel ağ cihazlarında çalışması için satıcılardan daha açık bir destek gerekir; ancak donanım üreticileri yerel destek ekledikçe aradaki fark hızla kapanıyor. Varsayılan protokol seçen modern bir tüketici VPN’inde WireGuard, hız ve basitlik açısından giderek daha çok tercih edilirken IPsec, hâlâ ona bağlı olan eski site-to-site kurulumları için daha temkinli bir seçenek olmaya devam eder.
IPsec VPN İstemcileri: Site-to-Site ve Uzaktan Erişim
Bir IPsec VPN istemcisi genellikle iki kurulum türünden birine aittir. Site-to-site yapılandırmaları iki ağı (örneğin bir şirketin merkez ofisi ile şubeyi) ağ geçidi cihazları arasında çalışan IPsec üzerinden birbirine bağlar. Son kullanıcı bilgisayarlarında ayrı bir istemci yazılımına hiç gerek yoktur. Uzaktan erişim yapılandırmaları, çoğu bireysel kullanıcının karşılaştığı türdür: Dizüstü bilgisayara veya telefona yüklenen özel bir IPsec VPN istemci uygulaması cihazın kimliğini doğrular ve merkezî ağa ya da VPN sunucusuna kendi tünelini kurar.
Eski IPsec VPN istemcileri; sunucu adreslerini, önceden paylaşılan anahtarları ve IKE parametrelerini elle girme gibi zahmetli kurulumlarıyla tanınıyordu. Guru VPN gibi tüketici uygulamaları da dahil modern uygulamalar bu yapılandırmayı otomatik olarak yönetir. Böylece IPsec’i (veya yaygın eşleşmesi olan IKEv2/IPsec’i) seçmek, elle kurulum süreci yerine genellikle protokol seçeneğini değiştirmekten ibarettir.
Kurumsal tarafta en yaygın kullanılan IPsec VPN istemcilerinden bazıları arasında strongSwan (açık kaynaklıdır, Linux’ta yaygındır ve giderek daha fazla doğrudan yönlendirici donanım yazılımına dahil edilmektedir), Cisco AnyConnect (birçok kurulumda artık varsayılan olarak SSL/TLS kullanır, ancak IPsec/IKEv2 desteğini korur) ve Windows, macOS, iOS ve Android’e doğrudan yerleşik olarak eklenmiş IPsec/IKEv2 istemcileri bulunur. Özellikle bu son seçeneği bilmekte fayda var; birçok kurumsal IPsec VPN’de işletim sisteminin yerleşik VPN ayarlarına sunucu bilgilerini girmek dışında hiçbir şey yüklemek gerekmemesinin nedeni budur.
IPsec VPN’i İzleme ve Yönetme
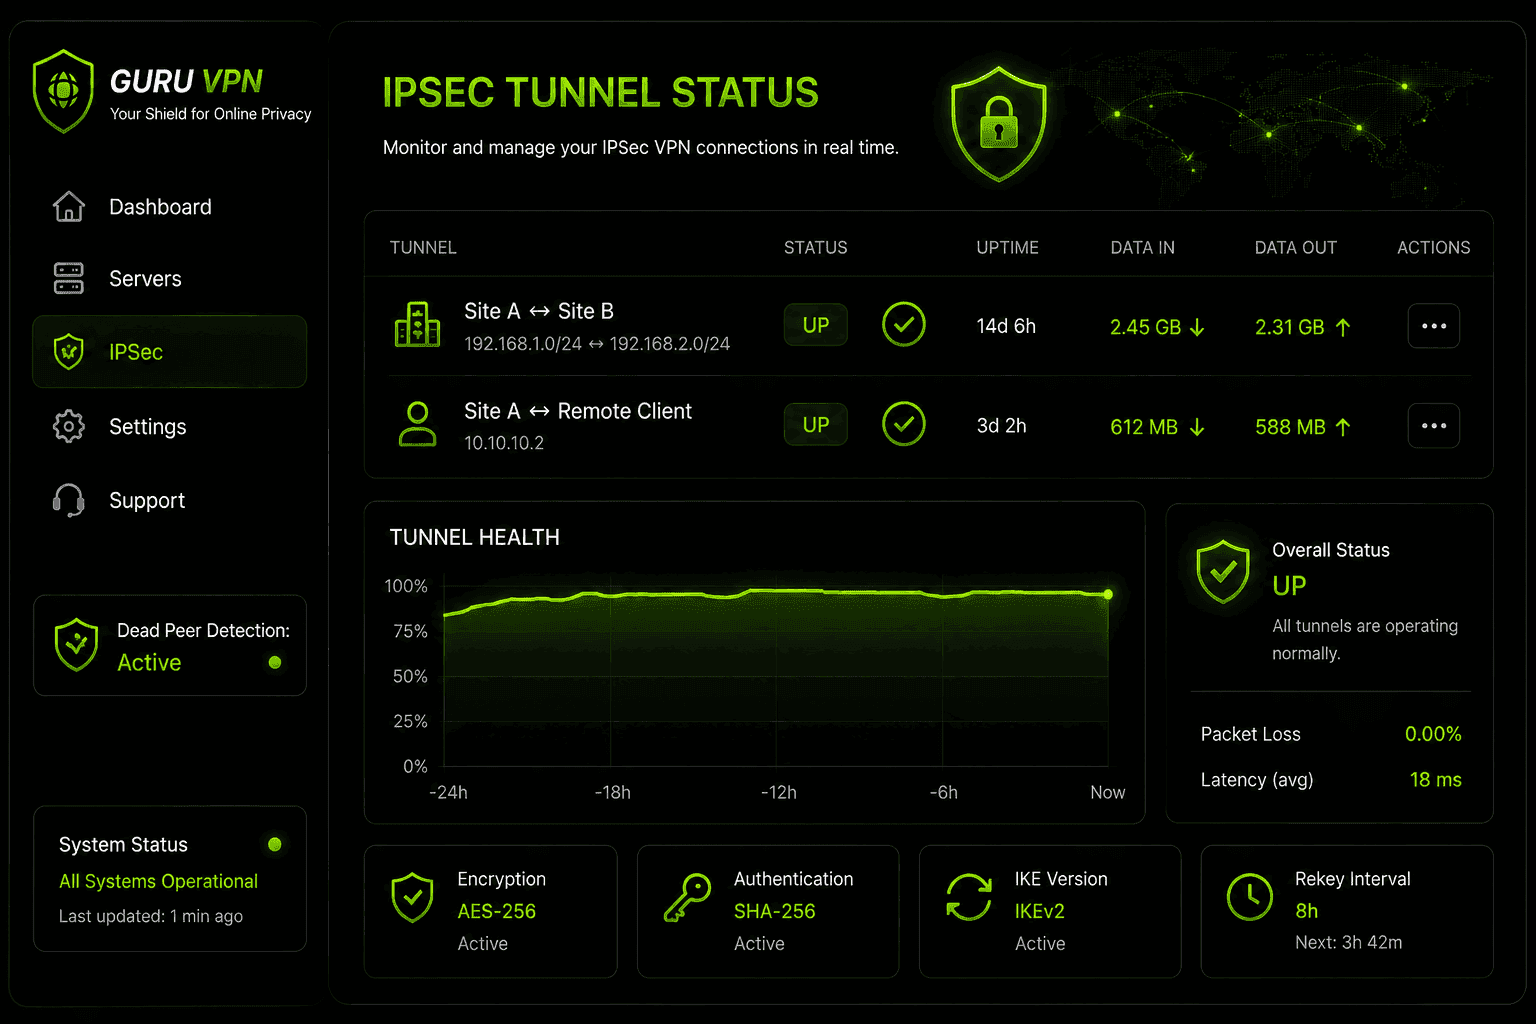
Tek bir kişisel bağlantının ötesindeki kullanımlarda IPsec VPN izleme, tek seferlik bir kurulum adımından ziyade sürekli bir operasyonel göreve dönüşür. Ağ ekipleri genellikle tünel durumunu (açık/kapalı), 1. ve 2. Aşama güvenlik ilişkilendirmelerinin süresi dolup yenilendikçe gerçekleşen anahtar yenileme olaylarını ve teknik olarak yapılandırılmış olsa da artık gerçekten trafik aktarmayan bir tüneli işaret eden Dead Peer Detection (DPD) hatalarını izler. İş odaklı IPsec VPN platformlarında yaygın olan merkezî panolar, temel protokolün kendisinde yerleşik görünürlük katmanı bulunmadığından günlük kaydı, uyarı ve bazen çok faktörlü kimlik doğrulama ile DNS filtreleme özellikleri ekler.
IPsec ve Ötesi için Guru VPN Neden Tercih Edilmeli?
Her sağlayıcı gerçek bir protokol seçeneği sunmaz; ancak Guru VPN, WireGuard gibi modern seçeneklerin yanı sıra IKEv2/IPsec üzerinden IPsec tabanlı bağlantıları da destekler. Böylece cihazınız veya ağınız ne olursa olsun tek bir yaklaşıma bağlı kalmazsınız.
| Özellik | Avantaj |
|---|---|
IKEv2/IPsec desteği | İhtiyaç duyduğunuzda güçlü, ağ katmanı şifrelemesi |
WireGuard® seçeneği | Günlük kullanımda daha yüksek performans |
Otomatik NAT geçişi | Kısıtlayıcı yönlendiricilerin arkasında bile güvenilir bağlantı |
Katı kayıt tutmama politikası | Hangi protokolü seçerseniz seçin gizlilik |
Platformlar arası uygulamalar | Masaüstü ve mobilde tutarlı kurulum |
Protokoller arasında karar veriyorsanız mevcut Guru VPN planlarını ve mevcut sunucu konumlarını karşılaştırmakta fayda var. Gerçek dünya performansında, doğru protokolü yakındaki ve iyi işletilen bir sunucuyla eşleştirmek, tek başına herhangi bir teknik özellikten daha önemlidir.
Sık Sorulan Sorular
IPsec protokol paketi kullanılarak oluşturulan bir VPN’dir: Anahtar değişimi için IKE, trafiğin kimliğini doğrulamak ve şifrelemek için AH/ESP kullanılır. Verileri tek bir uygulama veya tarayıcı içinde değil, ağ katmanında güvenceye alır.
SSL/TLS tabanlı veya WireGuard gibi daha yeni protokollerin aksine, şifreli tünelini kurmak için IPsec çerçevesine dayanan bir sanal özel ağ anlamına gelir.
IPsec genellikle site-to-site bağlantılar ve tüm cihazın trafiğini kapsaması gereken uzaktan erişim için uygundur. Özel bir istemci yüklemenin pratik olmadığı, hızlı ve tarayıcı tabanlı erişim için SSL VPN uygundur.
Ağ katmanındaki trafiği güvenceye almak için IPsec protokol paketini kullanan bir VPN’dir. Doğrudan etkileşim kurduğunuz bir şeyden ziyade, bağlantının altında sessizce çalışan güvenlik katmanı olarak düşünebilirsiniz.
Tarayıcı üzerinden çalışabildiğinden SSL VPN, çalışanları genellikle daha az BT kurulumu gerektirerek daha hızlı bağlar. IPsec çoğunlukla daha iyi performans sunar ve yalnızca tarayıcı trafiğini değil daha fazlasını kapsar; bunun karşılığında bir istemci yüklemek gerekir.
İlk IKE anlaşması için UDP portu 500, NAT algılandıktan sonra UDP portu 4500 kullanılır. ESP trafiği ise doğrudan IP protokolü 50’yi kullanır.
Uzaktan erişim için evet; istemci cihazınızın kimliğini doğrular ve tüneli kurar. Buna karşılık site-to-site IPsec VPN’ler, tek tek bilgisayarlarda istemci yazılımına gerek olmadan ağ geçidi cihazları arasında çalışır.
Her ikisi de doğru uygulandığında güvenli kabul edilir. Desteklenen donanımlarda IPsec genellikle performans avantajına sahiptir; OpenVPN ise kısıtlayıcı ağlarda bağlantı kurmak açısından genellikle daha kolaydır ve açık kaynaklı olmasının avantajını taşır.
Evet. WireGuard gibi modern alternatiflerle birlikte IKEv2/IPsec üzerinden destekler; böylece durumunuza uygun olanı seçebilirsiniz.
Sonuç: Yapılandırmasanız Bile Anlamaya Değer Bir Protokol
Artık çoğu kişinin IPsec VPN’i elle kurması gerekmiyor; ancak altta neler olduğunu (AH/ESP şifrelemesini, IKE el sıkışmasını, tünel ile taşıma arasındaki farkı) anlamak, ne zaman doğru araç olduğunu ve ne zaman daha hafif, daha hızlı bir protokolün aynı işi görebileceğini değerlendirmeyi kolaylaştırır. Site-to-site bağlantılar ve tüm cihazı kapsayan uzaktan erişim için IPsec, kendini kanıtlamış bir ağ katmanı standardı olmaya devam eder. Günlük kişisel kullanımda ise doğru şekilde uygulandığı sürece seçim giderek VPN uygulamanızın varsayılan olarak kullandığı protokole bağlıdır.


