
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

อธิบาย VPN Tunnel: คืออะไรและทำงานอย่างไร


 ประเด็นสำคัญ

- VPN tunnel คือการเชื่อมต่อส่วนตัวที่เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN เป็นกลไกที่ทำให้การปกป้องของ VPN ทำงานได้จริง ไม่ใช่แค่คำทางการตลาด
- Tunneling ประกอบด้วยสองอย่าง ได้แก่ encapsulation (การห่อแพ็กเก็ตข้อมูลของคุณ) และ encryption (การเข้ารหัสเนื้อหาให้ไม่สามารถอ่านได้ระหว่างส่งผ่านเครือข่าย)
- Full tunnel VPN จะส่งทราฟฟิกทั้งหมดจากอุปกรณ์ของคุณผ่านการเข้ารหัส ส่วน split tunnel VPN จะส่งเพียงบางส่วน ทำให้ทราฟฟิกที่เหลือเข้าถึงอินเทอร์เน็ตได้โดยตรง
- IPsec VPN tunnel เป็น tunnel ประเภทหนึ่งที่พบได้บ่อยที่สุด โดยใช้ tunnel mode เพื่อปกป้องแพ็กเก็ตแต่ละแพ็กเก็ตอย่างครบถ้วนระหว่างเครือข่ายหรืออุปกรณ์
- การเลือกโปรโตคอล (OpenVPN, WireGuard, IKEv2/IPsec และตัวเลือกเก่าอย่าง PPTP) ส่งผลโดยตรงต่อความปลอดภัยและความเร็วของ VPN tunnel นั้น ๆ
ทุกครั้งที่คุณเชื่อมต่อ VPN แอปจะพูดถึงการสร้าง “อุโมงค์ที่ปลอดภัย” สำหรับทราฟฟิกของคุณ แต่คำนี้ซ่อนงานด้านวิศวกรรมจริงไว้ไม่น้อย หากคุณเคยสงสัยว่า vpn tunnel คืออะไรในแง่ที่เป็นรูปธรรม ไม่ใช่แค่คำโฆษณาสั้น ๆ สรุปสั้น ๆ คือเส้นทางส่วนตัวที่เข้ารหัส ซึ่งส่งข้อมูลของคุณผ่านอินเทอร์เน็ตสาธารณะในรูปแบบที่ไม่มีใครอื่นระหว่างทางอ่านได้ การเข้าใจความหมายของ vpn tunnel เบื้องหลังเส้นทางนี้ — สร้างขึ้นอย่างไร ใช้โปรโตคอลใด และการตั้งค่า full tunnel กับ split tunnel แตกต่างกันตรงไหน — จะช่วยให้ประเมินได้ง่ายขึ้นว่า VPN แต่ละบริการ (รวมถึง Guru VPN) ปกป้องสิ่งที่คุณคิดว่ากำลังได้รับการปกป้องจริงหรือไม่
ประเด็นสำคัญ
- VPN tunnel คือการเชื่อมต่อส่วนตัวที่เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN เป็นกลไกที่ทำให้การปกป้องของ VPN ทำงานได้จริง ไม่ใช่แค่คำทางการตลาด
- Tunneling ประกอบด้วยสองอย่าง ได้แก่ encapsulation (การห่อแพ็กเก็ตข้อมูลของคุณ) และ encryption (การเข้ารหัสเนื้อหาให้ไม่สามารถอ่านได้ระหว่างส่งผ่านเครือข่าย)
- Full tunnel VPN จะส่งทราฟฟิกทั้งหมดจากอุปกรณ์ของคุณผ่านการเข้ารหัส ส่วน split tunnel VPN จะส่งเพียงบางส่วน ทำให้ทราฟฟิกที่เหลือเข้าถึงอินเทอร์เน็ตได้โดยตรง
- IPsec VPN tunnel เป็น tunnel ประเภทหนึ่งที่พบได้บ่อยที่สุด โดยใช้ tunnel mode เพื่อปกป้องแพ็กเก็ตแต่ละแพ็กเก็ตอย่างครบถ้วนระหว่างเครือข่ายหรืออุปกรณ์
- การเลือกโปรโตคอล (OpenVPN, WireGuard, IKEv2/IPsec และตัวเลือกเก่าอย่าง PPTP) ส่งผลโดยตรงต่อความปลอดภัยและความเร็วของ VPN tunnel นั้น ๆ
- Guru VPN สร้างการเชื่อมต่อตามพื้นฐานของอุโมงค์เข้ารหัสแบบเดียวกันนี้ เพื่อให้การปกป้องความเป็นส่วนตัวทำงานเป็นค่าเริ่มต้น โดยที่คุณไม่ต้องกำหนดค่าเอง
VPN Tunnel คืออะไร?
เมื่อตัดถ้อยคำทางการตลาดออกไป VPN tunnel คือการเชื่อมต่อเชิงตรรกะที่เข้ารหัสและทำงานอยู่บนอินเทอร์เน็ตสาธารณะตามปกติ ข้อมูลของคุณยังคงเดินทางผ่านเราเตอร์ ISP และเครือข่ายเดิมเหมือนที่เคย แต่แทนที่จะส่งออกไปในรูปแบบที่ใครก็ตามตามเส้นทางนั้นอ่านได้ ข้อมูลจะถูกห่อไว้ในชั้นการเข้ารหัส ทำให้ดูเหมือนสัญญาณไร้ความหมายสำหรับทุกคน ยกเว้นอุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN ที่อยู่อีกด้านหนึ่ง
ความแตกต่างนี้สำคัญ เพราะช่วยแยกแนวคิดสองอย่างที่เกี่ยวข้องกันแต่ไม่เหมือนกัน VPN คือบริการโดยรวม ทั้งแอป เครือข่ายเซิร์ฟเวอร์ และระบบทั้งหมดที่สร้างขึ้นเพื่อปกป้องทราฟฟิกของคุณ ส่วน tunnel คือกลไกเฉพาะภายในบริการนั้นที่ลงมือทำงานจริง โดยรับข้อมูลขาออกของคุณ ทำ encapsulation เข้ารหัส และส่งผ่านอุโมงค์ VPN ส่วนตัวที่มีเพียงอุปกรณ์ของคุณกับเซิร์ฟเวอร์เท่านั้นที่ถอดรหัสได้ โปรโตคอล tunnel VPN แต่ละแบบไม่ได้ดำเนินกระบวนการนี้เหมือนกันทั้งหมด นี่จึงเป็นเหตุผลที่การเลือกโปรโตคอลสำคัญพอ ๆ กับแนวคิดพื้นฐาน เราจะพูดถึงเรื่องนี้ในอีกสักครู่
VPN Tunnel ทำงานอย่างไร?
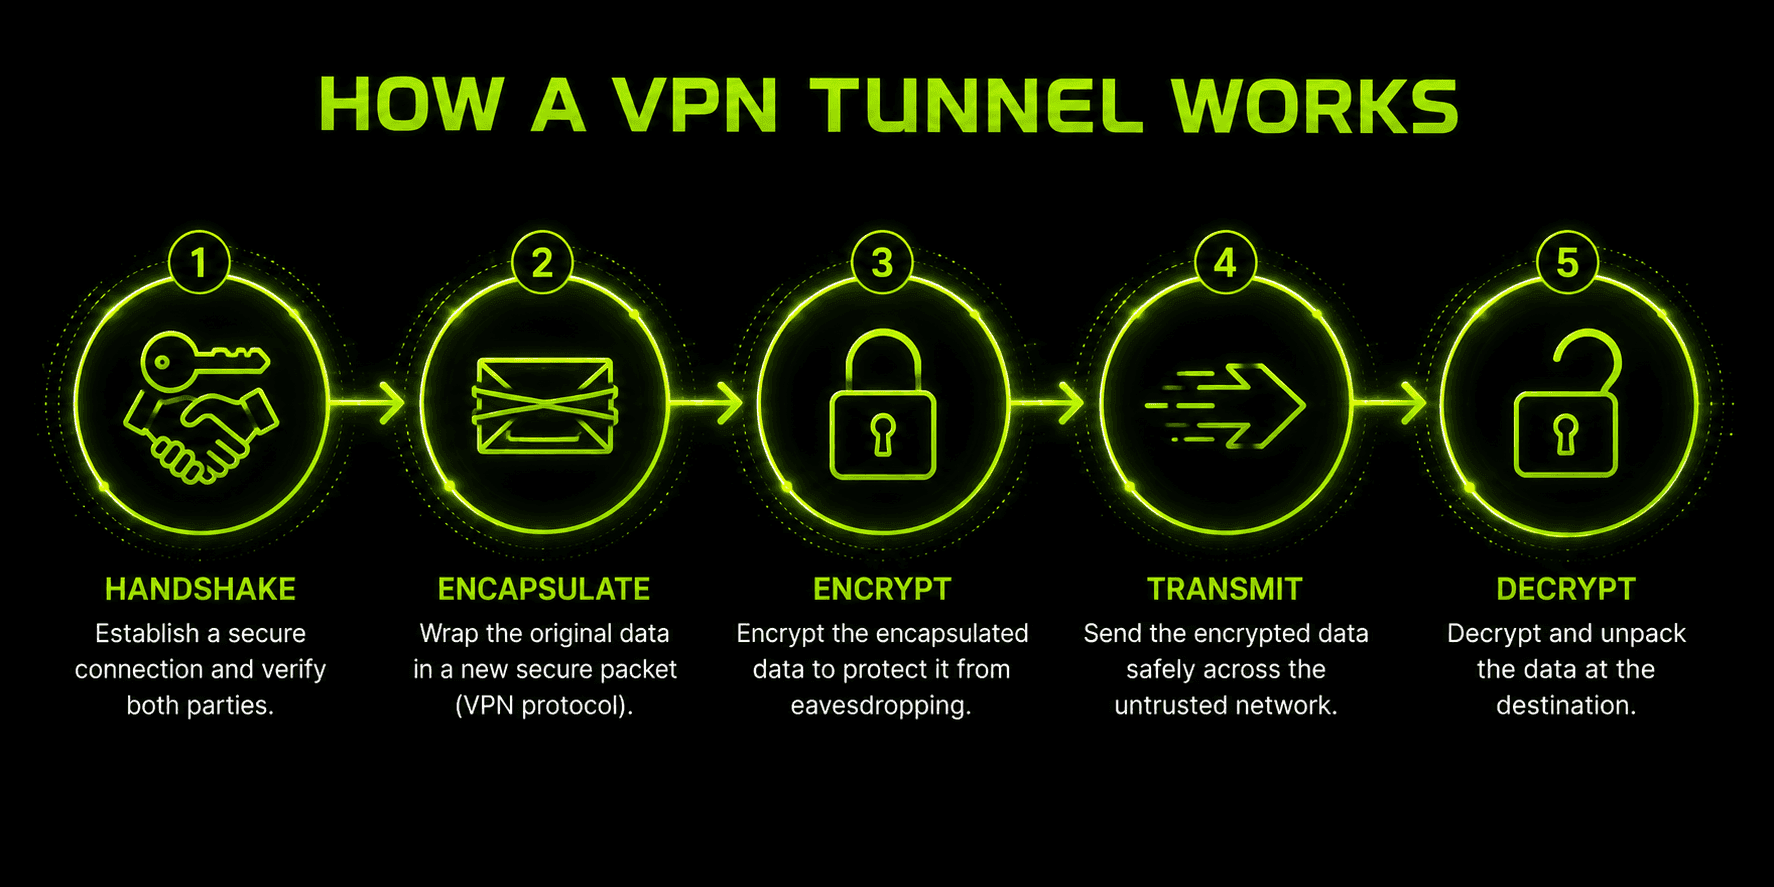
กระบวนการเบื้องหลังอุโมงค์ VPN ที่เข้ารหัส โดยคร่าว ๆ จะเป็นไปตามลำดับเดียวกัน ไม่ว่าคุณจะใช้แอปหรือโปรโตคอลใด:
- การยืนยันตัวตนและการจับมือเชื่อมต่อ — อุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN ตรวจสอบตัวตนของกันและกันและตกลงพารามิเตอร์การเข้ารหัส พร้อมแลกเปลี่ยน session key ที่จะใช้เข้ารหัสและถอดรหัสข้อมูลตลอดช่วงการเชื่อมต่อนั้น
- การห่อหุ้มแพ็กเก็ต — แพ็กเก็ตข้อมูลขาออกแต่ละชุดจะถูกห่อไว้ภายในแพ็กเก็ตอีกชุดหนึ่ง เพื่อแยกทราฟฟิกของคุณออกจากข้อมูลอื่นที่เคลื่อนผ่านเครือข่าย และมอบโครงสร้างที่สม่ำเสมอให้โปรโตคอล tunneling ใช้งาน
- การเข้ารหัส — เนื้อหาของแพ็กเก็ตที่ห่อไว้นั้นจะถูกเข้ารหัสด้วยอัลกอริทึมการเข้ารหัสที่ตกลงกันไว้ ดังนั้นแม้มีใครดักจับข้อมูลระหว่างทาง สิ่งที่ได้ไปก็อ่านไม่ได้หากไม่มี session key
- การส่งผ่านและถอดรหัส — แพ็กเก็ตที่เข้ารหัสและทำ encapsulation แล้วจะเดินทางผ่านอินเทอร์เน็ตสาธารณะไปยังเซิร์ฟเวอร์ VPN ซึ่งจะถอดรหัส ส่งคำขอต้นฉบับต่อไป และทำกระบวนการเข้ารหัสแบบเดียวกันย้อนกลับสำหรับคำตอบที่ส่งกลับมาหาคุณ
- การยุติการเชื่อมต่อ — เมื่อคุณตัดการเชื่อมต่อ tunnel จะปิดลงและ session key จะถูกทิ้ง ดังนั้นครั้งถัดไปที่เชื่อมต่อจะต้องจับมือเชื่อมต่อใหม่และสร้าง key ชุดใหม่
Encapsulation และ encryption ทำหน้าที่ต่างกันสองอย่าง แม้จะเกิดขึ้นเกือบพร้อมกัน Encapsulation ทำให้ระบุได้ตั้งแต่แรกว่าทราฟฟิกเป็นทราฟฟิกผ่าน tunnel โดยสร้าง “ซอง” ที่มีรูปแบบสม่ำเสมอให้ข้อมูลเดินทาง ส่วน encryption ทำให้เนื้อหาในซองนั้นอ่านไม่ได้ หาก tunnel ไม่มีการเข้ารหัส ก็ยังแยกทราฟฟิกของคุณได้ แต่ใครก็ตามที่ดักจับก็อ่านเนื้อหาได้โดยตรง ซึ่งเป็นความเสี่ยงที่พบได้ในโปรโตคอล tunneling รุ่นเก่าที่ไม่เข้ารหัส เช่น การตั้งค่า PPTP แบบพื้นฐาน นี่เป็นเหตุผลส่วนหนึ่งที่การเลือกโปรโตคอลส่งผลโดยตรงต่อระดับการปกป้องที่คุณได้รับ
เปรียบเทียบโปรโตคอล VPN Tunnel
เนื้อหาข้างต้นอธิบาย tunneling ในภาพรวม แต่โปรโตคอลเฉพาะที่ใช้ส่ง tunnel นั้นสร้างความแตกต่างอย่างแท้จริงทั้งด้านความปลอดภัยและความเร็ว มาดูกันว่าโปรโตคอลที่คุณจะพบในแอป VPN เปรียบเทียบกันอย่างไร:
| โปรโตคอล | ความปลอดภัย | ความเร็ว | หมายเหตุ |
|---|---|---|---|
WireGuard | สูงมาก | เร็วมาก | ฐานโค้ดมีขนาดเล็ก (~4,000 บรรทัด) เป็นตัวเลือกมาตรฐานสมัยใหม่สำหรับแอป VPN ส่วนใหญ่ |
OpenVPN | สูงมาก | ปานกลาง | โอเพนซอร์ส ผ่านการตรวจสอบอย่างละเอียด ยืดหยุ่นแต่กำหนดค่าซับซ้อนกว่า |
IKEv2/IPsec | สูง | เร็ว | เชื่อมต่อใหม่ได้รวดเร็วหลังเปลี่ยนเครือข่าย รองรับการใช้งานบนมือถือได้ดี |
L2TP/IPsec | ปานกลาง | ปานกลาง | การทำ encapsulation สองชั้นเพิ่มภาระการประมวลผล ปัจจุบันส่วนใหญ่ถูกแทนที่ด้วย IKEv2 แล้ว |
SSTP | สูง | ปานกลาง | เน้นใช้งานบน Windows และสามารถพรางทราฟฟิกให้ดูเหมือน HTTPS ทั่วไปได้ |
PPTP | อ่อน | เร็วมาก | ล้าสมัยและมีช่องโหว่ที่ทราบแล้ว ควรหลีกเลี่ยงสำหรับข้อมูลที่ละเอียดอ่อน |
ความนิยมของ WireGuard มาจากการแลกเปลี่ยนข้อดีข้อเสียที่โปรโตคอลคู่แข่งส่วนใหญ่ทำได้ไม่ดีเท่า นั่นคือฐานโค้ดที่เล็กพอให้ตรวจสอบได้อย่างละเอียด พร้อมตัวเลือกการเข้ารหัส (ChaCha20 และ Curve25519) ที่เลือกมาเพื่อความเร็วบนฮาร์ดแวร์มือถือโดยเฉพาะ OpenVPN ยังคงเป็นตัวเลือกเมื่อความสามารถในการกำหนดค่าที่หลากหลายและประวัติการตรวจสอบที่ยาวนานสำคัญกว่าความเร็วเพียงอย่างเดียว ส่วน PPTP ยังคงมีอยู่เป็นหลักในระบบเก่าที่ยังไม่ได้อัปเดต ทุกวันนี้การพบโปรโตคอลนี้ในรายการจึงเป็นสัญญาณเตือนมากกว่าคำแนะนำ แนวคิด tunneling ยังคงเหมือนกันในทั้งหกแถวของตารางนี้ สิ่งที่แตกต่างคือแต่ละโปรโตคอลทำงานได้มีประสิทธิภาพและปลอดภัยเพียงใด
Full Tunnel VPN เทียบกับ Split Tunnel VPN
การเชื่อมต่อ VPN ไม่ได้ส่งทราฟฟิกทั้งหมดของคุณด้วยวิธีเดียวกันเสมอไป และความแตกต่างระหว่างการตั้งค่า full tunnel vpn กับ split tunnel vpn ส่งผลทั้งต่อความปลอดภัยและประสบการณ์ใช้งานในแต่ละวัน
การเชื่อมต่อแบบ full tunnel VPN จะส่งทราฟฟิกทุกส่วนที่ออกจากอุปกรณ์ของคุณผ่าน tunnel ที่เข้ารหัส ทั้งการท่องเว็บ แอป และกระบวนการทำงานเบื้องหลังทั้งหมด ไม่มีข้อมูลใดไปถึงอินเทอร์เน็ตโดยไม่ผ่านการเข้ารหัสและเซิร์ฟเวอร์ VPN ก่อน นี่เป็นตัวเลือกที่ให้การปกป้องมากกว่า เพราะไม่มีช่องว่างให้ทราฟฟิกหลุดออกไปโดยไม่เข้ารหัส จึงเป็นการทำงานเริ่มต้นของแอป VPN สำหรับผู้บริโภคส่วนใหญ่
ส่วนการเชื่อมต่อแบบ split tunnel VPNจะให้คุณเลือกได้ว่าทราฟฟิกใดจะผ่าน tunnel ที่เข้ารหัส และทราฟฟิกใดจะเข้าถึงอินเทอร์เน็ตโดยตรงโดยข้าม VPN ไปเลย การทำงานบางแบบแยกตามแอป (แอปสตรีมมิงเชื่อมต่อโดยตรง ขณะที่เบราว์เซอร์ยังผ่าน tunnel) ส่วนบางแบบแยกตามปลายทาง (เว็บไซต์หรือช่วง IP บางรายการจะไม่ผ่าน tunnel)
| คุณสมบัติ | Full Tunnel VPN | Split Tunnel VPN |
|---|---|---|
ขอบเขตการครอบคลุมทราฟฟิก | เข้ารหัสทราฟฟิก 100% ของอุปกรณ์ | เข้ารหัสเฉพาะทราฟฟิกที่เลือกไว้ |
ความปลอดภัย | แข็งแกร่งกว่า — ไม่มีช่องว่างที่ไม่ได้รับการปกป้อง | อ่อนกว่า — ทราฟฟิกที่ยกเว้นจะถูกเปิดเผย |
ความเร็ว/แบนด์วิดท์ | มีภาระเพิ่มขึ้นเล็กน้อย | ทราฟฟิกที่อยู่นอก tunnel เร็วกว่า |
การเข้าถึงเครือข่ายภายใน | อาจบล็อกอุปกรณ์ LAN (เครื่องพิมพ์ ฯลฯ) | เข้าถึงทรัพยากรในเครือข่ายภายในได้ง่ายกว่า |
เหมาะสำหรับ | Wi-Fi สาธารณะ การท่องเว็บที่ละเอียดอ่อน และการใช้งานที่ให้ความสำคัญกับความเป็นส่วนตัว | การสตรีม เกม หรือแอปที่ไม่จำเป็นต้องได้รับการปกป้อง |
ไม่มีตัวเลือกใดที่ “ถูกต้อง” สำหรับทุกกรณี ขึ้นอยู่กับว่าคุณต้องการปกป้องอะไรและยอมแลกมากเพียงใดเพื่อความสะดวกสบาย สิ่งสำคัญคือการรู้ว่าคุณกำลังใช้แบบใด เพราะหากตั้งค่า split tunnel VPN โดยไม่เข้าใจชัดเจนว่ามีอะไรถูกยกเว้นบ้าง ก็อาจทำให้ทราฟฟิกถูกเปิดเผยมากกว่าที่คาด
IPsec VPN Tunnel: Tunnel Mode เทียบกับ Transport Mode
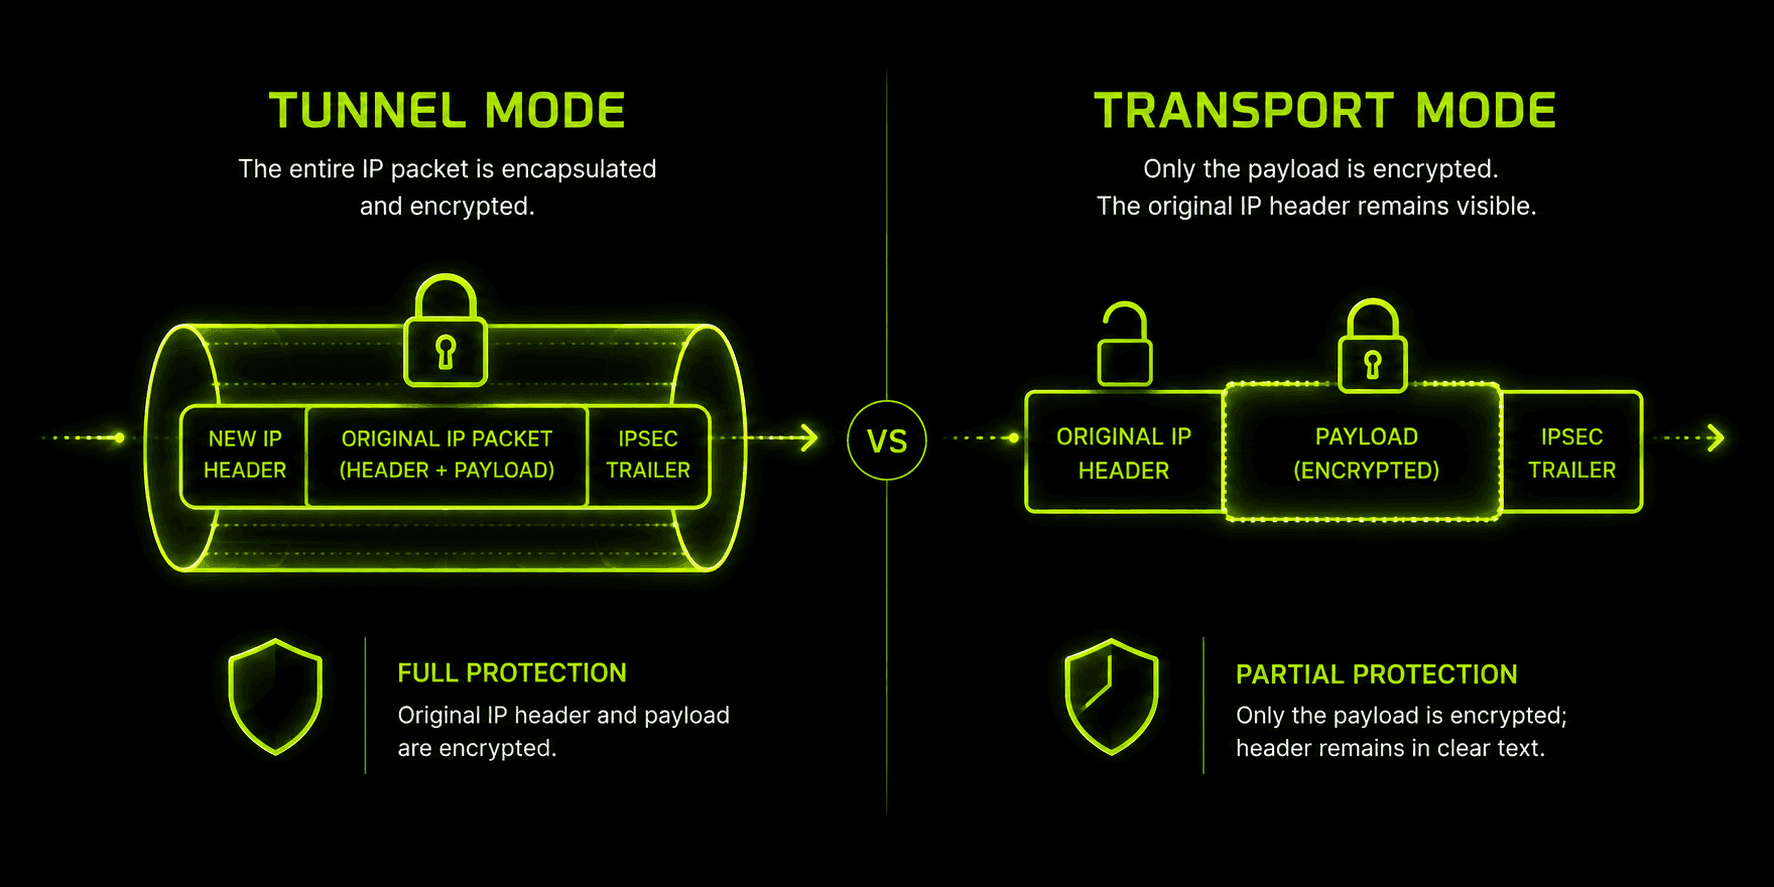
IPsec เป็นหนึ่งในมาตรฐาน tunneling ที่ใช้งานแพร่หลายที่สุด และการทำงานของ ipsec vpn tunnel จะแตกต่างกันเล็กน้อยตามโหมดที่เลือกใช้จากสองโหมด
Tunnel mode จะเข้ารหัสแพ็กเก็ต IP ต้นฉบับทั้งหมด รวมถึงส่วนหัว แล้วห่อไว้ในแพ็กเก็ตใหม่ที่มีส่วนหัวของตัวเองสำหรับกำหนดเส้นทางผ่านอินเทอร์เน็ต โหมดนี้ใช้กับการเชื่อมต่อ VPN แบบ site-to-site และ remote-access ส่วนใหญ่ เพราะซ่อนข้อมูลต้นทางและปลายทางเดิมได้ทั้งหมด ไม่ใช่แค่ส่วนข้อมูลที่ส่ง
Transport mode จะเข้ารหัสเฉพาะส่วนข้อมูลของแพ็กเก็ต โดยปล่อยให้ข้อมูลการระบุที่อยู่เดิมมองเห็นได้สำหรับทุกสิ่งที่กำหนดเส้นทางให้ระหว่างทาง โหมดนี้ใช้ในบริบทผู้บริโภคน้อยกว่ามาก และมักพบในกรณีที่ปลายทางทั้งสองอยู่บนเครือข่ายที่เชื่อถือได้และควบคุมดูแลอยู่แล้ว โดยต้องการปกป้องเฉพาะตัวข้อมูล
IPsec ทำงานนี้ผ่านโปรโตคอลองค์ประกอบสองชนิดที่ทำงานร่วมกัน: AH (Authentication Header), ซึ่งตรวจสอบว่าแพ็กเก็ตไม่ได้ถูกแก้ไข และ ESP (Encapsulating Security Payload), ซึ่งจัดการการเข้ารหัสข้อมูลจริง IPsec VPN tunnel ที่ใช้งานจริงส่วนใหญ่อาศัย ESP เพื่อรักษาความลับ โดยมักทำงานร่วมกับการตรวจสอบความถูกต้องของข้อมูลแบบ AH ที่รวมอยู่ในกระบวนการเจรจาเดียวกัน เนื่องจาก tunnel mode ห่อและเข้ารหัสแพ็กเก็ตต้นฉบับทั้งหมด จึงเพิ่มภาระการประมวลผลมากกว่าโปรโตคอลที่มีน้ำหนักเบาอย่าง WireGuard ซึ่งเป็นการแลกกับการปกป้องที่ครอบคลุมกว่า โดยเฉพาะในเครือข่ายธุรกิจที่เชื่อมสำนักงานหลายแห่งเข้าด้วยกัน
VPN Tunnel แบบ Site-to-Site เทียบกับ Remote-Access
เนื้อหาทั้งหมดที่ผ่านมาอธิบายถึง remote-access tunnel — ประเภทที่แอป VPN ส่วนบุคคลสร้างขึ้นระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์เมื่อคุณเชื่อมต่อ ธุรกิจยังใช้รูปแบบการติดตั้งอีกแบบหนึ่งด้วย นั่นคือ site-to-site tunnel, ซึ่งเชื่อมต่อเครือข่ายทั้งหมดสองแห่งเข้าด้วยกันอย่างถาวร แทนที่จะเชื่อมอุปกรณ์เครื่องเดียวกับเซิร์ฟเวอร์ ตัวอย่างเช่น บริษัทที่มีสำนักงานใหญ่และสำนักงานสาขาอาจเปิดใช้ site-to-site tunnel ระหว่างเกตเวย์เครือข่ายของทั้งสองสถานที่ตลอดเวลา เพื่อให้อุปกรณ์ใด ๆ ในเครือข่ายหนึ่งเข้าถึงทรัพยากรในอีกเครือข่ายได้เสมือนใช้เครือข่ายภายในเดียวกัน โดยไม่ต้องติดตั้งแอป VPN หรือเข้าสู่ระบบแยกกันในคอมพิวเตอร์แต่ละเครื่อง
กลไก tunneling โดยมากเหมือนกันทั้งสองแบบ ได้แก่ encapsulation การเข้ารหัส และการจับมือเชื่อมต่อที่ตกลงกันไว้ โดยมักสร้างบน IPsec ใน tunnel mode โดยเฉพาะ เพราะปกป้องแพ็กเก็ตทั้งหมดระหว่างเครือข่าย ไม่ใช่เพียงทราฟฟิกของอุปกรณ์เครื่องเดียว สิ่งที่ต่างกันคือรูปแบบการติดตั้ง: site-to-site tunnel ตั้งค่าเพียงครั้งเดียวในระดับเครือข่ายและเชื่อมต่ออย่างต่อเนื่อง ส่วน remote-access tunnel แบบที่แอป VPN สำหรับผู้บริโภคสร้างขึ้นจะเริ่มโดยผู้ใช้แต่ละคนตามต้องการจากอุปกรณ์เครื่องเดียว และยุติเมื่อผู้ใช้นั้นตัดการเชื่อมต่อ หากคุณเคยใช้เพียงแอป VPN ส่วนบุคคล tunnel ที่คุ้นเคยคือแบบ remote-access ส่วน site-to-site tunnel เป็นอีกด้านหนึ่งของเทคโนโลยีพื้นฐานเดียวกันที่มองเห็นได้น้อยกว่า โดยทำงานเงียบ ๆ ระหว่างสำนักงานแทนที่จะเชื่อมต่อระหว่างบุคคลกับเซิร์ฟเวอร์
อุโมงค์ VPN ส่วนตัวที่เข้ารหัสปกป้องคุณจากอะไรบ้าง
ควรอธิบายให้ชัดเจนว่าการปกป้องนี้ช่วยอะไรคุณได้บ้าง เพราะคำว่า “การเข้ารหัส” อาจฟังดูเป็นนามธรรม จนกว่าจะระบุสิ่งที่มันช่วยป้องกันได้
การติดตามและจำกัดความเร็วโดย ISP. หากไม่มี tunnel ผู้ให้บริการอินเทอร์เน็ตจะเห็นทุกเว็บไซต์ที่คุณเข้าชม และในบางกรณีอาจลดความเร็วทราฟฟิกบางประเภทที่ตรวจพบ อุโมงค์ VPN ส่วนตัวจะซ่อนปลายทางและเนื้อหาของทราฟฟิกจาก ISP ของคุณทั้งหมด
การดักจับข้อมูลบน Wi-Fi สาธารณะ. เครือข่ายร้านกาแฟและสนามบินเป็นเป้าหมายที่พบได้บ่อยของผู้โจมตีที่ใช้การโจมตีแบบ man-in-the-middle เพื่อดักจับทราฟฟิกที่ไม่เข้ารหัสจากทุกคนที่ใช้เครือข่ายร่วมกัน tunnel ที่ทำงานอย่างถูกต้องจะทำให้ทราฟฟิกที่ถูกดักจับไร้ประโยชน์หากไม่มี session key
การเปิดเผยที่อยู่ IP. หากไม่มี tunnel ทุกเว็บไซต์ที่คุณเข้าชมจะเห็นที่อยู่ IP จริงของคุณ ซึ่งอาจเผยตำแหน่งโดยประมาณและถูกใช้ติดตามคุณข้ามช่วงการใช้งานได้ ที่อยู่ IP ของเซิร์ฟเวอร์ VPN จะเข้ามาแทนที่ของคุณเมื่อสื่อสารกับโลกภายนอก
การแก้ไขข้อมูล. โปรโตคอล tunneling บางชนิดมีการตรวจสอบความถูกต้องของข้อมูล (เช่น ส่วน AH ของ IPsec) เพื่อตรวจจับว่าแพ็กเก็ตถูกเปลี่ยนแปลงระหว่างทางหรือไม่ ไม่ใช่แค่ตรวจว่ามีการอ่านข้อมูลหรือไม่
ทั้งหมดนี้ไม่ได้ทำให้ VPN tunnel เป็นเกราะวิเศษ การเข้ารหัสสมัยใหม่แทบไม่สามารถเจาะได้ด้วยการลองเดาคีย์ทุกแบบ แต่ tunnel ไม่สามารถปกป้องคุณจากอุปกรณ์ที่ถูกเจาะ ลิงก์ฟิชชิงที่คุณคลิกขณะเชื่อมต่อ หรือเมทาดาทาที่ผู้ให้บริการ VPN เองมองเห็นได้ มันช่วยปิดความเสี่ยงเฉพาะชุดหนึ่งที่นิยามได้ชัดเจน ซึ่งเกี่ยวข้องกับวิธีที่ข้อมูลของคุณเดินทางผ่านเครือข่าย และนั่นคือปัญหาที่มันถูกสร้างมาเพื่อแก้ไข
วิธีตรวจสอบว่า VPN Tunnel ของคุณทำงานจริง
การเชื่อว่า tunnel ปกป้องทราฟฟิกของคุณไม่ได้เท่ากับการยืนยันว่าปกป้องได้จริง ควรลองตรวจสอบง่าย ๆ สองสามข้อ โดยเฉพาะหลังติดตั้งแอป VPN ใหม่หรือเปลี่ยนการตั้งค่า:
- ตรวจสอบที่อยู่ IP ก่อนและหลังเชื่อมต่อ. ก่อนเชื่อมต่อ VPN ให้ไปที่หน้าเว็บประเภท “IP ของฉันคืออะไร” และจดที่อยู่ไว้ จากนั้นตรวจสอบอีกครั้งเมื่อเชื่อมต่อแล้ว หากที่อยู่ไม่เปลี่ยน แสดงว่าทราฟฟิกของคุณไม่ได้ถูกส่งผ่าน tunnel จริง
- ทดสอบการรั่วไหลของ DNS. เว็บไซต์ทดสอบการรั่วไหลของ DNS โดยเฉพาะจะตรวจสอบว่าคำขอ DNS ของคุณผ่านเซิร์ฟเวอร์ VPN หรือรั่วออกไปยังเซิร์ฟเวอร์ของ ISP ตามปกติแทน ช่องโหว่นี้อาจเปิดเผยกิจกรรมการท่องเว็บของคุณ แม้ที่อยู่ IP เองจะถูกซ่อนไว้ก็ตาม
- หากต้องการตรวจสอบเพิ่มเติม ให้ใช้เครื่องมือติดตามเครือข่ายพื้นฐาน. ซอฟต์แวร์ที่แสดงการเชื่อมต่อเครือข่ายที่ใช้งานอยู่ของอุปกรณ์สามารถยืนยันได้ว่าทราฟฟิกของคุณใช้อินเทอร์เฟซใด ซึ่งเป็นการตรวจสอบโดยตรงกว่าการดูที่อยู่ IP เพียงอย่างเดียว
การตรวจสอบเหล่านี้ใช้เวลาเพียงไม่กี่นาที และควรทำสักครั้งหลังตั้งค่าเสร็จเพื่อความมั่นใจว่า tunnel ที่คุณพึ่งพากำลังทำงานจริง แทนที่จะอนุมานจากป้าย “เชื่อมต่อแล้ว” เพียงอย่างเดียว
ทำไมจึงเลือก Guru VPN
เนื้อหาข้างต้นอธิบายสิ่งที่ tunnel ต้องทำ ส่วนที่แตกต่างกันระหว่างผู้ให้บริการคือความสม่ำเสมอในการทำงานจริง Guru VPN สร้างทุกการเชื่อมต่อบนพื้นฐานของอุโมงค์เข้ารหัสแบบเดียวกันนี้ ทั้ง encapsulation การจับมือเชื่อมต่อ และการเข้ารหัส ซึ่งทำงานเป็นค่าเริ่มต้นโดยที่คุณไม่ต้องค้นหาเมนูเพื่อเปิดใช้
นอกเหนือจากกลไกของ tunnel แล้ว ด้านการใช้งานจริงของ VPN ก็สำคัญไม่แพ้กัน ทั้งจำนวนที่ตั้งเซิร์ฟเวอร์ที่คุณเข้าถึงได้จริง และราคาแพ็กเกจเมื่อเทียบกับความถี่ในการใช้งาน คุณตรวจสอบรายการที่ตั้งที่เปิดให้บริการในปัจจุบันได้ที่ รายการเซิร์ฟเวอร์, และเปรียบเทียบสิ่งที่รวมอยู่ในแต่ละระดับได้ที่ หน้าราคาก่อนเลือกแพ็กเกจที่เหมาะกับวิธีเชื่อมต่อในแต่ละวันของคุณ
คำถามที่พบบ่อย
คือการเชื่อมต่อส่วนตัวที่เข้ารหัส ซึ่งอุปกรณ์ของคุณใช้ส่งและรับข้อมูลผ่านเซิร์ฟเวอร์ VPN ลองนึกภาพว่าเป็นทางเดินที่ล็อกไว้ ใช้ส่งทราฟฟิกของคุณผ่านอินเทอร์เน็ตสาธารณะโดยไม่มีใครอื่นอ่านข้อมูลระหว่างทางได้
ไม่เชิง VPN คือบริการโดยรวม ทั้งแอป เซิร์ฟเวอร์ และบัญชีที่คุณจ่ายเงินใช้ ส่วน tunnel เป็นเพียงส่วนหนึ่งของบริการที่จัดการการส่งข้อมูลของคุณแบบเข้ารหัสทีละแพ็กเก็ต
การมีภาระเพิ่มขึ้นบ้างเป็นเรื่องปกติ เพราะการเข้ารหัสและถอดรหัสข้อมูลใช้เวลาประมวลผล แต่โปรโตคอลสมัยใหม่อย่าง WireGuard ลดผลกระทบนี้ให้เหลือน้อยพอที่ผู้ใช้ส่วนใหญ่จะไม่สังเกตเห็นระหว่างท่องเว็บทั่วไป
การเจาะระบบการเข้ารหัสสมัยใหม่โดยตรงถือว่าไม่สามารถทำได้ในทางปฏิบัติด้วยเทคโนโลยีปัจจุบัน ความเสี่ยงในโลกจริงมาจากโปรโตคอลที่ล้าสมัย เซิร์ฟเวอร์ที่กำหนดค่าผิดพลาด หรืออุปกรณ์ที่ถูกเจาะ ไม่ใช่จากกระบวนการ tunneling และการเข้ารหัสเองเมื่อมีการติดตั้งใช้งานอย่างถูกต้อง
วิธีตรวจสอบที่เร็วที่สุดคือเปรียบเทียบที่อยู่ IP ก่อนและหลังเชื่อมต่อ ซึ่งควรเปลี่ยนเมื่อ tunnel ทำงานแล้ว หากต้องการตรวจสอบละเอียดขึ้น การทดสอบการรั่วไหลของ DNS จะยืนยันว่าคำขอ DNS ของคุณถูกส่งผ่าน VPN แทนที่จะรั่วออกไปยังเครือข่ายตามปกติ
สรุป
VPN tunnel ไม่ใช่แค่คำทางการตลาด แต่เป็นกลไกจริงที่ทำงานทุกครั้งที่แอป VPN อ้างว่าปกป้องทราฟฟิกของคุณ ด้วยการทำ encapsulation เข้ารหัสข้อมูล และส่งผ่านอินเทอร์เน็ตสาธารณะในรูปแบบที่ไม่มีใครอื่นอ่านได้ ไม่ว่า tunnel จะครอบคลุมทราฟฟิกทั้งหมดหรือเพียงบางส่วน และไม่ว่าจะสร้างบน IPsec, OpenVPN หรือ WireGuard หน้าที่พื้นฐานก็ยังเหมือนเดิม Guru VPN ทำงานนี้อย่างเงียบ ๆ อยู่เบื้องหลังทุกการเชื่อมต่อ เพื่อให้การปกป้องพร้อมใช้งานเป็นค่าเริ่มต้น โดยที่คุณไม่ต้องคอยนึกถึง


